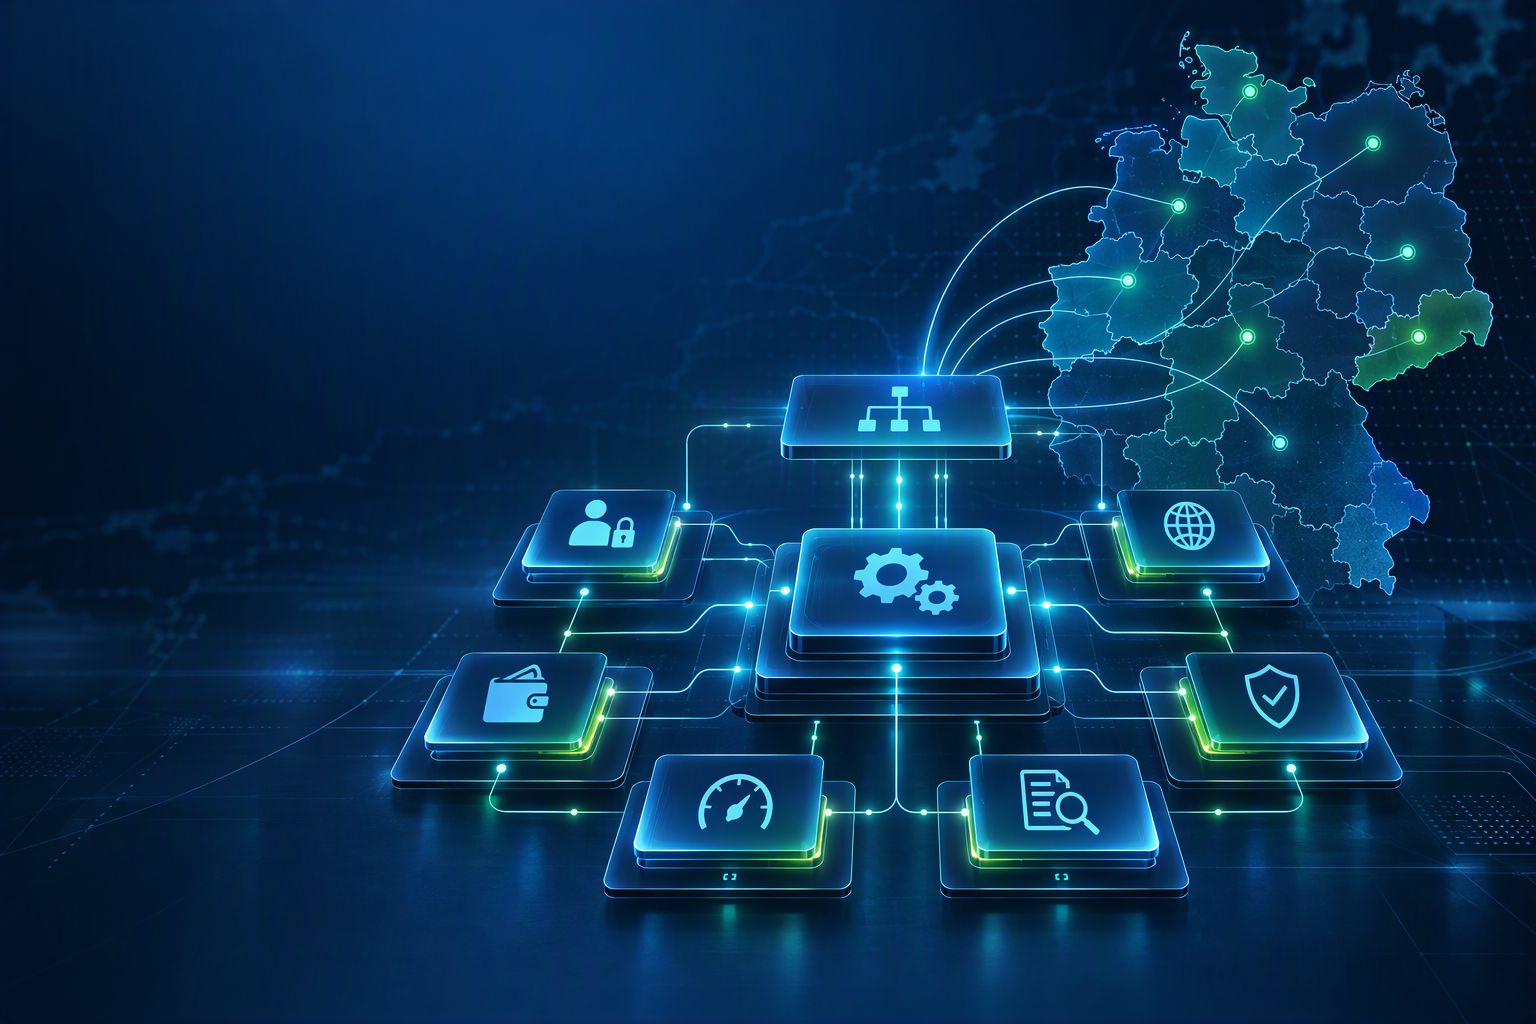
Bild ki-generiert
Ein Login, ein Wallet, ein Spielekatalog – das klingt erstmal nach einer Plattform. In Deutschland steckt aber ein kleinteiliges Regelwerk dahinter: Virtuelle Automatenspiele laufen anders als Roulette oder Blackjack, Zuständigkeiten wechseln und Freigaben hängen vom Produkt ab. Was für den Nutzer sauber und einfach wirkt, ist im Hintergrund oft ein ziemlich verzweigtes IT-Konstrukt.
Vorne wirkt der Markt erstaunlich simpel. Nutzer sehen Spiele, Konten, Einzahlungen und vielleicht noch einen Bonus. Im Maschinenraum wird es deutlich unordentlicher. Deutschland behandelt digitales Glücksspiel nicht als einen einzigen technischen Block. Produktarten, Erlaubnisse und Aufsicht greifen unterschiedlich ineinander. Wer so eine Plattform betreibt, muss deshalb mehr beherrschen als ein stabiles Frontend. Regeln müssen im System sitzen, Änderungen sauber ausgerollt und Nutzerkonten eindeutig gesteuert werden.
Ein falsch gesetzter Button ist hier nicht bloß ein UX-Patzer: Im Worst-Case-Szenario steht ein Produkt an einer Stelle bereit, wo es gar nicht angeboten werden darf.
Ein Markt, mehrere Schienen
Virtuelle Automatenspiele und Online-Poker fallen bei länderübergreifenden Angeboten unter die Aufsicht der GGL. Online-Casinospiele wie Roulette oder Blackjack werden dagegen von den Bundesländern geregelt.
Darum müssen Plattformbetreiber je nach Produkt unterschiedliche Freigaben, Regeln und technische Vorgaben beachten. Auf Kundenseite sieht das viel einfacher aus: Online-Vergleichsportale wie Zamsino Deutschland bündeln Freispiele ohne Einzahlung und stellen Angaben zu Umsatzbedingungen, Mindesteinzahlungen, Maximaleinsätzen oder Auszahlungsgrenzen gegenüber. Im Backend braucht jedes Angebot trotzdem eine klare Zuordnung zu Produktart, Region und Erlaubnisstatus.
Ohne diese Struktur entstehen schnell Sonderfälle und zusätzliche Handarbeit. Aus Regulierung wird damit direkt eine IT-Aufgabe.
Regeln & Identität müssen direkt in der Plattform verankert sein
Compliance funktioniert schlecht, wenn sie erst kurz vor dem Release dazukommt. Produktteams brauchen Vorgaben, die sich direkt in Workflows übersetzen lassen.
Das betrifft nicht nur die Frage, welches Produkt in welchem Kontext sichtbar ist. Limits, Altersprüfung, Sperrstatus, Zugriffsrechte und sensible Änderungen am Nutzerkonto müssen ebenfalls sauber gesteuert werden.
Ein zentraler Regel-Layer kann solche Entscheidungen bündeln. Änderungen lassen sich versionieren, testen und bei Bedarf zurückrollen. Das ist robuster als mehrere Frontends mit eigener Sonderlogik, die im Laufe der Zeit immer weiter auseinanderdriften.
Das Grundmuster kennt die Unternehmens-IT längst: Compliance by Default setzt darauf, Vorgaben direkt in automatisierte Abläufe einzubauen. Beim Glücksspiel ist dieser Ansatz besonders konkret: Freigaben, Zugriffe, Protokollierung und Produktstatus müssen im laufenden Betrieb konsistent bleiben.
Je größer die Plattform wird, desto schneller rächen sich Ausnahmen. Ein manueller Workaround für ein Bundesland klingt zunächst harmlos.
Zehn solcher Sonderwege später ist oft kaum noch transparent, welcher Dienst eigentlich welche Regel erzwingt und wo eine Änderung überhaupt vorgenommen werden muss.
Besonders deutlich wird das beim Nutzerkonto. Glücksspiel richtet sich ausschließlich an Volljährige. Altersprüfung und Authentifizierung sind deshalb keine Randfunktionen.
Für Sperrstatus, Änderungen an sensiblen Kontodaten oder Prozesse, bei denen ein Nutzer erneut verifiziert werden muss, gilt das auch. Solche Informationen gehören nicht verteilt in mehrere Systeme, die sich nur gelegentlich miteinander synchronisieren.
Mit europäischen Identitätsdiensten kommt zusätzlich Bewegung in diesen Bereich. Die EUDI-Wallet und neue digitale Identitätsprozesse zeigen, wie sich verifizierte Nachweise stärker zu wiederverwendbarer Infrastruktur entwickeln können, statt nur einmal bei der Registrierung geprüft zu werden.
Das eröffnet neue Möglichkeiten für regulierte Portale, erhöht aber die Anforderungen an Schnittstellen, Berechtigungen und die Verarbeitung sensibler Identitätsdaten.
Ein Account muss künftig mehr abbilden als Name, Passwort & Zahlungsdaten
Entscheidend ist auch, ob ein Nachweis aktuell ist, wann sensible Informationen geändert wurden, welche Vertrauensstufe eine Aktion verlangt und welches System eine Entscheidung ausgelöst hat. Genau an dieser Stelle treffen Compliance und Architektur unmittelbar aufeinander.
Regionen, Limits, Freigaben – hier wird der Betrieb kompliziert
Die eigentliche Last zeigt sich im Tagesgeschäft. Neue Produkte kommen dazu, Bedingungen ändern sich, Systeme werden migriert und Apps bekommen Updates. Jede Änderung kann Regeln berühren, die ursprünglich in einem anderen Team entstanden sind.
Saubere Plattformen trennen ihren Inhalt vom Regelwerk.
Ein Frontend entscheidet nicht selbst, ob Roulette in einem bestimmten Kontext zulässig ist. Es bekommt diese Information aus einer zentralen Quelle.
Dasselbe Prinzip funktioniert für Limits, Nutzerstatus oder regionale Freigaben.
Sonderregeln können eine Dauerbaustelle werden
Wenn Regeln mehrfach im System verteilt liegen, kann das den Betrieb unnötig erschweren.
Team A pflegt dieselbe Vorgabe anders als Team B, während ein drittes System noch auf einem alten Stand arbeitet. Aus einer kleinen Anpassung wird so rasch ein Abstimmungsproblem über mehrere Dienste hinweg.
Eine zentrale Logik schafft hier nicht weniger Regeln, aber mehr Kontrolle. Änderungen lassen sich an einer Stelle pflegen, testen und dokumentieren, bevor sie in mehreren Anwendungen greifen.
Nachvollziehbarkeit ist das A und O: Wer einen Status ändert, sollte später erkennen können, wann das passiert ist, welche Regel galt und welches System die Entscheidung getroffen hat. Ohne diese Spur wird aus einem kleinen Fehler schnell eine lange Fehlersuche.
Saubere Architektur schlägt den Sonderfall-Salat
Deutschlands digitaler Glücksspielmarkt funktioniert technisch nicht nach einem einzigen Muster. Unterschiedliche Produktarten, Regionen und Vorgaben müssen deshalb von Anfang an sauber im System abgebildet werden.
Klare Zuständigkeiten helfen dabei, Freigaben, Limits und Nutzerstatus nicht über mehrere Stellen zu verteilen. Sonst wächst mit jeder Änderung der nächste Sonderfall.
Für den Nutzer darf davon am Ende möglichst wenig sichtbar sein. Er meldet sich an, findet das passende Angebot und kann die Plattform nutzen. Was dafür im Hintergrund zusammenspielen muss, ist eine ganz andere Baustelle.
Meta Title: IT-Architektur im Glücksspielmarkt
Meta Description: Wie deutsche iGaming-Plattformen trotz unterschiedlicher Regeln, Regionen und Freigaben stabile Backends brauchen. Mit Fokus auf Compliance, Limits und Identität.
FAQ: IT-Architektur für regulierte iGaming-Plattformen
1. Welche Glücksspielangebote beaufsichtigt die GGL?
Die Gemeinsame Glücksspielbehörde der Länder ist insbesondere für länderübergreifende Glücksspielangebote im Internet zuständig. Dazu zählen unter anderem virtuelle Automatenspiele und Online-Poker; die GGL erteilt hierfür seit dem 1. Januar 2023 Erlaubnisse und beaufsichtigt die Einhaltung der gesetzlichen Pflichten. Online-Casinospiele wie virtuelle Nachbildungen von Roulette oder Blackjack unterliegen dagegen länderspezifischen Erlaubnissen.[1][2]
2. Warum muss die Produktart technisch eindeutig abgebildet werden?
Der Glücksspielstaatsvertrag unterscheidet verschiedene Glücksspielarten, für die unterschiedliche Zuständigkeiten und Schutzvorgaben gelten. Eine Plattform benötigt deshalb belastbare Produktklassifikationen, die mit Erlaubnisstatus, Region, Benutzeroberfläche und Regelwerk verknüpft sind. Die amtliche Whitelist weist aus, für welche Glücksspielart ein Anbieter über eine Erlaubnis verfügt.[2]
3. Welche staatlichen IT-Systeme müssen Online-Anbieter anbinden?
Für Anbieter von Glücksspielen im Internet ist der Anschluss an bestimmte Aufsichtssysteme verpflichtend. LUGAS umfasst ein Auswertesystem sowie Zentraldateien für Einzahlungslimits und die Verhinderung parallelen Spielens. Hinzu kommt der Abgleich mit dem Spielersperrsystem OASIS, damit gesperrte Personen nicht am Glücksspiel teilnehmen können.[3]
4. Was leisten Limit- und Aktivitätsdatei von LUGAS?
Die Limitdatei unterstützt die anbieterübergreifende Einhaltung des individuellen Einzahlungslimits. Die Aktivitätsdatei soll gleichzeitiges Spielen bei mehreren Anbietern verhindern. Dafür werden Spielende über Pseudonyme und anbieterspezifische Spiel-IDs verwaltet; vor Beginn einer Spielaktivität ist der Status entsprechend zu setzen.[4]
5. Welche Anforderungen folgen daraus für den zentralen Regel-Layer?
Der Regel-Layer sollte Produktart, Erlaubnis, Region, Spielerstatus, Limit und weitere Freigabekriterien konsistent auswerten. Änderungen müssen versionierbar, testbar und nachvollziehbar sein. Aus Architektursicht empfiehlt sich eine Trennung zwischen fachlicher Entscheidung, Benutzeroberfläche und Protokollierung, damit mehrere Kanäle dieselben Regeln verwenden. Diese konkrete Architektur ist eine redaktionelle Ableitung aus den regulatorischen Anforderungen und keine behördlich vorgeschriebene technische Bauform.
6. Welche Limits müssen Plattformen berücksichtigen?
Das anbieterübergreifende Einzahlungslimit ist eine zentrale Spielerschutzvorgabe und wird über die LUGAS-Limitdatei kontrolliert. Für virtuelle Automatenspiele gelten zusätzlich produktspezifische Einsatzregeln. Die GGL weist darauf hin, dass seit dem 1. Juli 2026 unter zusätzlichen Voraussetzungen gestufte Abweichungen von der grundsätzlichen Einsatzgrenze möglich sind. Regelstände sollten deshalb nicht fest im Frontend codiert, sondern zentral gepflegt werden.[5]
7. Wie sollten Identitäten und Berechtigungen technisch organisiert werden?
Das BSI fordert, Benutzer und IT-Komponenten zweifelsfrei zu identifizieren und zu authentisieren sowie Rechte zuzuweisen, zu entziehen und zu kontrollieren. Für iGaming-Plattformen spricht das für ein zentrales Identitäts- und Berechtigungsmanagement mit klar getrennten Rollen, minimalen Zugriffsrechten und nachvollziehbaren Änderungen an sensiblen Kontodaten.[6]
8. Welche Rolle kann die EUDI-Wallet künftig spielen?
Die europäische Verordnung zum Digital Identity Framework verpflichtet die Mitgliedstaaten zur Bereitstellung interoperabler EU-Digital-Identity-Wallets. Diese sollen eine sichere Identifizierung für öffentliche und private digitale Dienste ermöglichen, wobei Nutzer die Kontrolle über ihre Daten behalten. Für regulierte Plattformen kann daraus perspektivisch eine zusätzliche Infrastruktur für verifizierte Identitätsnachweise entstehen; die konkrete Einbindung in Glücksspielprozesse ist jedoch von rechtlichen, fachlichen und technischen Vorgaben abhängig.[7]
9. Warum sind Audit-Logs und Versionierung so wichtig?
Bei Freigaben, Limitentscheidungen, Statusänderungen und administrativen Eingriffen muss später erkennbar sein, welcher Regelstand galt und welches System oder Konto die Aktion ausgelöst hat. Das unterstützt Fehleranalyse, Aufsicht und interne Kontrollprozesse. Protokolle sollten manipulationsgeschützt, zeitlich konsistent, zugriffsbeschränkt und mit definierten Aufbewahrungs- und Löschregeln betrieben werden.
10. Wie lässt sich regulatorische Logik sicher ausrollen?
Geeignet ist ein kontrollierter Änderungsprozess mit fachlicher Freigabe, automatisierten Tests, Testumgebungen, stufenweiser Aktivierung und Rückfalloption. Die GGL stellt für LUGAS eine Testumgebung bereit und untersagt dort die Übertragung personenbezogener Echtdaten. Plattformbetreiber sollten diese externe Testmöglichkeit durch interne Vertrags-, Integrations- und Regressionstests ergänzen.[8]
Quellen
[1] https://www.gluecksspiel-behoerde.de/de/fuer-gluecksspielanbieter/online-poker-und-virtuelle-automatenspiele
[2] https://www.gluecksspiel-behoerde.de/de/fuer-spielende/informationen-fuer-spielende-faqs/faq-gluecksspielarten
[3] https://www.gluecksspiel-behoerde.de/de/fuer-gluecksspielanbieter/aufsichtssysteme
[4] https://www.gluecksspiel-behoerde.de/de/fuer-gluecksspielanbieter/aufsichtssysteme/zentraldateien-fuer-einzahlungslimitierung-und-parallelspielverhinderung-limitdatei-und-aktivitaetsdatei
[5] https://www.gluecksspiel-behoerde.de/de/fuer-spielende/informationen-fuer-spielende-faqs/faq-einzahlungslimit-und-hoechsteinsatz
[6] https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Grundschutz/IT-GS-Kompendium_Einzel_PDFs_2023/02_ORP_Organisation_und_Personal/ORP_4_Identitaets_und_Berechtigungsmanagement_Editon_2023.pdf?__blob=publicationFile&v=3
[7] https://eur-lex.europa.eu/summary/ENG/LEGISSUM:4812147
[8] https://www.gluecksspiel-behoerde.de/de/fuer-gluecksspielanbieter/aufsichtssysteme/technische-richtlinien-und-zugang-zum-testsystem-des-laenderuebergreifenden-gluecksspielaufsichtssystem-lugas