Trends Security

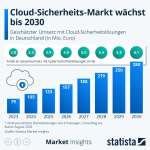
Wachstumsmarkt Cloud-Sicherheit

Der Umsatz mit Cloud-Sicherheitslösungen in Deutschland könnte bis 2030 auf 280 Mio. Euro steigen. Für 2026 rechnen die Expertinnen und Experten der Statista Market Insights mit einem Umsatz von 157 Millionen Euro. Auch innerhalb des gesamten Marktes für Cyber-Sicherheitslösungen gewinnt das Cloud-Segment an Gewicht: Der Anteil steigt von 2,8 Prozent im Jahr 2023 auf 6,1…

Welche Cyberangriffs-Akteure fürchten Unternehmen am meisten?

Wenn Beschäftigte an mögliche Cyberangriffe auf ihr Unternehmen denken, stehen organisierte Cyberkriminelle ganz oben auf der Liste. 46 Prozent sehen sie als größte Bedrohung. Das ist ein Ergebnis des aktuellen Reports Cybersicherheit in Zahlen 2026/2027, der von G DATA in Zusammenarbeit mit Statista veröffentlicht worden ist. Mit deutlichem Abstand folgen so genannte Hacktivisten: 14 Prozent…

DSGVO, AI Act und operative Realität: Wirtschaft will Entlastung beim Datenschutz

Datenschutz ist in deutschen Unternehmen längst etabliert – aber aus Sicht vieler Verantwortlicher weder planbar noch verhältnismäßig organisiert. Die aktuelle Bitkom-Befragung zeigt eine Compliance-Dauerbaustelle: steigende Dokumentationslast, uneinheitliche Aufsicht und wachsende Rechtsunsicherheit treffen auf den Innovationsdruck rund um KI. Für das Management geht es deshalb nicht um weniger Schutz, sondern um klare Zuständigkeiten, risikobasierte Pflichten und…

Cybersicherheit in Zahlen 2026: Wenn IT-Sicherheit zur Teamaufgabe wird

Cybersecurity ist 2026 keine isolierte Aufgabe der IT mehr. KI-gestützte Angriffe, NIS2-Pflichten, Abhängigkeiten von Technologieanbietern und fehlende Fachkräfte zwingen Unternehmen zu einer integrierten Sicherheitsstrategie. Entscheidend ist das Zusammenspiel aus belastbarer Technik, klarer Governance, digitaler Souveränität und einer Belegschaft, die Risiken erkennt und im Ernstfall handlungsfähig bleibt. Management Summary Cyberrisiko wird zum Geschäftsrisiko: Organisierte Kriminalität dominiert…

DACH-Unternehmen stellen neue Anforderungen an KI und Cybersecurity-Anbieter

Management Summary Der Arctic Wolf AI & Cybersecurity Trends Report 2026 zeigt: Unternehmen setzen KI zunehmend als festen Bestandteil ihrer Sicherheitsstrategie ein, bleiben bei autonomen Entscheidungen jedoch vorsichtig. Für DACH-Unternehmen rücken kontrollierbare KI, menschliche Aufsicht, digitale Souveränität und europäische Sicherheitsstrukturen in den Mittelpunkt der Anbieterbewertung. Der manage-it-Blick darauf: KI wird zum Pflichtbaustein moderner Security Operations…

Schatten-KI bleibt trotz wachsender KI-Reife ein verbreitetes Problem

Management Summary Der AI Governance Benchmark 2026 zeigt: Unternehmen bringen KI zwar zunehmend produktiv in zentrale Prozesse, doch die Steuerungsmechanismen halten mit dieser Dynamik nur bedingt Schritt. Besonders Schatten-KI wird zum Management-Thema, weil nicht freigegebene GenAI-Tools operative Effizienz versprechen, zugleich aber Datenschutz, Sicherheit und Compliance unterlaufen können. Schatten-KI ist kein Randphänomen: In 42 Prozent der…

Staatliche Akteure, OT-Systeme und KI: Europas Cyberlage erreicht die nächste Reifestufe

Die aktuelle Bedrohungslage zeigt eine neue Qualität staatlich geprägter Cyberoperationen: Angreifer agieren leiser, strategischer und zunehmend automatisiert. Für IT-Entscheider zählt daher nicht mehr nur die Abwehr einzelner Angriffe, sondern die Fähigkeit, Expositionen frühzeitig zu erkennen, kritische OT- und Edge-Systeme sichtbar zu machen und Cyberresilienz als kontinuierlichen Managementprozess zu verankern.   Die fünf wichtigsten Management-Impulse: Sichtbarkeit…

Digitale Infrastruktur: Warum Rechenzentren mehr Resilienz gegen Cyberrisiken und Energieengpässe brauchen

Digitale Infrastrukturen werden zum Rückgrat von Wirtschaft, KI und vernetzten Geschäftsmodellen. Doch mit dem Wachstum von Rechenzentren steigen auch die systemischen Risiken: Cyberangriffe, Energieengpässe, Klimafolgen und Lieferkettenstörungen wirken immer häufiger zusammen. Die Studie von Economist Enterprise und FM zeigt, dass Unternehmen zwar in Resilienz investieren, aber komplexe Krisenszenarien noch zu selten ganzheitlich testen [1]. Management…

KI-Sicherheit in Unternehmen: Warum Governance, Sichtbarkeit und Deepfake-Abwehr jetzt entscheidend sind

Deutsche Unternehmen fühlen sich beim Schutz ihrer KI-Systeme gut vorbereitet – doch die Erkennung böswilligen oder unerwarteten KI-Verhaltens bleibt deutlich zurück. Der TrendAI-Report zeigt eine gefährliche Lücke zwischen Governance-Anspruch und operativer Sicherheitsrealität. Für Entscheider wird KI-Sicherheit damit zur Managementaufgabe: Sichtbarkeit, Testing, Deepfake-Abwehr und wirksame Eingriffsmechanismen müssen von Anfang an Teil jeder Enterprise-AI-Strategie sein. Management Summary…

KI-Agenten rücken beim Insider-Risiko in den Fokus

Eine internationale Befragung unter 600 Security- und Finance-Entscheidern zeigt: KI-Agenten mit zu weitreichenden oder unbeabsichtigten Zugriffsrechten werden zunehmend als Risiko wahrgenommen. Gleichzeitig fehlen vielen Unternehmen noch belastbare Daten, um technisches Verhalten in geschäftliche Risiken zu übersetzen.   KI-Agenten verschieben die Debatte über Insider-Risiken   Management Summary KI-Agenten werden zum Insider-Thema: 48 % der befragten Security-Verantwortlichen…

Nur 13 Prozent der untersuchten Organisationen erreichen eine sehr gute Sicherheitskultur

Zwei Jahrzehnte Security-Awareness-Daten zeigen: Viele Unternehmen haben Grundlagen der Informationssicherheit etabliert, doch echte Sicherheitskultur entsteht erst, wenn Führung, Kommunikation, Lernformate und Arbeitsprozesse konsequent zusammenspielen. Der aktuelle TreeSolution-Report macht deutlich, warum Wissen allein nicht reicht – und weshalb Cyberresilienz vor allem eine Managementaufgabe ist. Management Summary Security Awareness ist erwachsen geworden: Der Anteil von Organisationen mit…

Trotz Meldepflichten: Nur 3 % der deutschen Industrieunternehmen sind vollständig auf EU Cyber Resilience Act vorbereitet

PwC-Studie: Bewusstsein für CRA-Anforderungen ist hoch, operative Umsetzung bleibt weit dahinter zurück. Jedes zweite Unternehmen hat noch nicht mit der CRA-Umsetzung begonnen. Mittelständische Unternehmen liegen in nahezu allen Bereichen hinter größeren Unternehmen.   Die Meldepflichten des EU Cyber Resilience Act (CRA) gelten seit dem 11. September 2026. Doch die deutsche Industrie ist auf die neue…

748.000 Dollar für die Datenbank eines deutschen Energieunternehmens: Wie der kriminelle Markt für Industrie-Zugänge funktioniert

Der Handel mit gestohlenen Industrie-Zugängen ist zu einer arbeitsteiligen Schattenökonomie geworden. Für Geschäftsleitungen folgt daraus: Nicht exotische Zero-Days, sondern unzureichend geschützte Fernzugänge, Identitäten und Übergänge zwischen IT und OT entscheiden über das operative Risiko. Management Summary Industriezugänge sind ein handelbares Wirtschaftsgut: Die Preise reichen von 25 US-Dollar für Administratorrechte bis zu 748.000 US-Dollar für eine…

Neuer »AI Threat Tracker« zeigt: Angreifer setzen zunehmend auf autonome KI

Die Google Threat Intelligence Group (GTIG) hat ihren neuen Bericht »AI Threat Tracker: From Prompting to Autonomy – The Evolution of Adversarial AI« veröffentlicht. Der Report zeigt, wie sich der Einsatz von KI durch Cyberangreifer weiterentwickelt: von einfachen Prompts hin zu agentenbasierten, automatisierten Workflows, die mehrere Schritte eines Angriffs weitgehend selbstständig durchführen können.   Das…

Sicherheitsupdate-Review September 2026: Rekord-Patchday mit fast 1.000 Microsoft-CVEs und Adobe-Zero-Days

Der Patchday im September 2026 bricht historische Rekorde: Microsoft liefert Patches für fast 1.000 Schwachstellen aus, während Adobe 172 Sicherheitslücken in zehn Bulletins schließt. Im Fokus der Administratoren stehen aktiv ausgenutzte Zero-Day-Lücken in Adobe Commerce und Windows sowie eine Flut kritischer, teils »wormable« Remote-Code-Execution-Schwachstellen.   Microsoft – Patches für September 2026 Microsoft veröffentlichte 972 neue…

Jedes fünfte Unternehmen spürt starke Auswirkungen hybrider Angriffe

Grafik hybride Bedrohungen

Fast 40 Prozent der Großunternehmen in Deutschland berichten von starken Auswirkungen hybrider Angriffe aus dem Ausland. Über alle Größenklassen hinweg ist es fast jedes fünfte Unternehmen, zeigt eine Befragung des Instituts der deutschen Wirtschaft (IW). 39 Prozent der Unternehmen mit mindestens 250 Beschäftigten berichten von starken oder sehr starken Auswirkungen hybrider Angriffe – von Desinformation…

Mehr als Phishing: Bildungseinrichtungen besonders häufig von schwerwiegenden E-Mail-Angriffen betroffen

Bildungseinrichtungen stehen im E-Mail-Kanal unter außergewöhnlichem Druck: hohes Phishing-Aufkommen trifft auf knappe Ressourcen, begrenzte Incident-Response-Kompetenz und besonders folgenreiche Angriffe. Die Daten zeigen, warum Entscheider Prävention, Erkennung und Wiederherstellung als durchgängigen Prozess steuern müssen. Management Summary Risikolage: 77 Prozent der Bildungseinrichtungen verzeichneten binnen zwölf Monaten einen E-Mail-Sicherheitsvorfall; Ransomware und Kontoübernahmen liegen deutlich über dem Branchenschnitt. Angriffsvolumen:…

Ransomware: »Jede Zahlung finanziert den nächsten Angriff«

Ransomware bleibt ein akutes Geschäftsrisiko: 45 Prozent der Unternehmen waren binnen zwölf Monaten betroffen, jedes fünfte Opfer zahlte bereits Lösegeld. Für das Management folgt daraus eine klare Priorität: nicht die Zahlung vorbereiten, sondern Widerstandsfähigkeit, Wiederanlauf und Krisenführung konsequent organisieren.   Management Summary Risiko bleibt hoch: 45 Prozent der Unternehmen waren innerhalb eines Jahres Ziel eines…

Kundendaten, Kassen, KI: Warum Händler ihre Cyberabwehr neu ausrichten müssen

Der europäische Einzelhandel steht vor einer Zuspitzung der Cyberbedrohungslage: Fast alle befragten Unternehmen meldeten innerhalb eines Jahres Sicherheitsvorfälle. Für das Management wird Cybersicherheit damit nicht länger zur rein technischen Disziplin, sondern zu einem geschäftskritischen Steuerungsthema rund um Kundendaten, Prozesse, Resilienz und digitale Wertschöpfung.   Die wichtigsten Punkte für Entscheider Cyberrisiken sind im Handel Normalzustand: 97…

KI-gestützte Markenimitation: Vertrauensverlust wird zum Business-Risiko

KI-gestützte Markenimitation entwickelt sich für Unternehmen vom reinen Security-Thema zum unmittelbaren Vertrauens- und Reputationsrisiko. Wenn Cyberkriminelle Markenkommunikation über WhatsApp, SMS oder soziale Plattformen täuschend echt nachbilden, geraten nicht nur Kundendaten und Geldbeträge in Gefahr, sondern auch die Glaubwürdigkeit digitaler Kundenkanäle. Unternehmen müssen deshalb Prävention, klare Kommunikationsregeln, Monitoring und schnelle Gegenmaßnahmen als festen Bestandteil ihrer Marken-…