
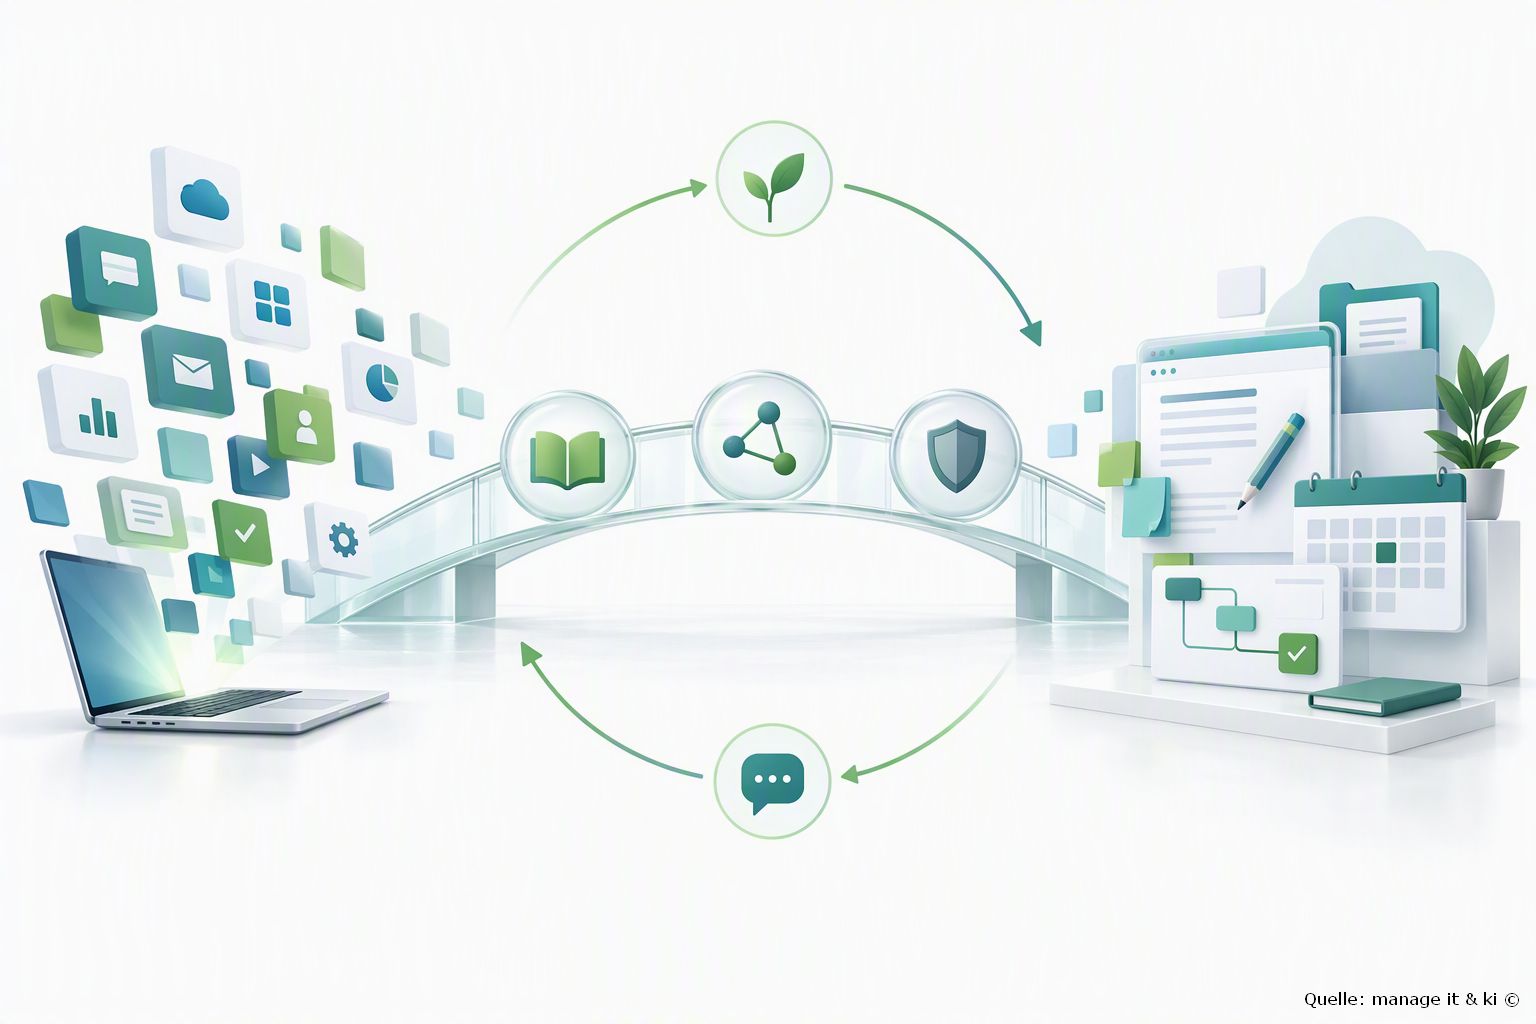
Mit dem Microsoft-365-Rollout beginnt die eigentliche Arbeit: Neue Funktionen müssen ihren Platz in konkreten Arbeitsabläufen finden. User Adoption verbindet dafür zielgruppengerechte Information, kontinuierliches Lernen und klare Verantwortung. Für CIOs und Geschäftsführung steht nicht die Zahl verfügbarer Werkzeuge im Mittelpunkt, sondern ihr nachvollziehbarer Beitrag zum Unternehmensalltag. Management Summary Adoption als Betriebsaufgabe verankern. Der technische Rollout ist…

Der demografische Wandel setzt Deutschlands Wachstum unter Druck. Die McKinsey-Analyse »Die Kraft der Köpfe« untersucht, wie höhere Produktivität und ein größerer Arbeitseinsatz gegensteuern können. Für Unternehmen steht damit eine konkrete Gestaltungsfrage im Raum: Wie lassen sich Digitalisierung, KI und Qualifizierung miteinander verbinden? Die Möglichkeiten sind keine Zusage für zusätzliche Wertschöpfung. Entscheidend für die betriebliche Umsetzung…

Digitale Souveränität, KI-gestützte Cyberabwehr und nachvollziehbare Compliance: Die hier zusammengefassten Meldungen zur it-sa 2026 verbinden technische Produktneuheiten mit Fragen der operativen Kontrolle. Anbieter stellen souveräne Cloud- und Netzwerkmodelle, agentenbasierte Security Operations sowie Plattformen für sensiblen Datenaustausch und Nachweisführung vor. Für CIOs und Geschäftsleitungen rücken damit neben der Schutzwirkung auch Betreiberverantwortung, Berechtigungen und die Handlungsfähigkeit im…
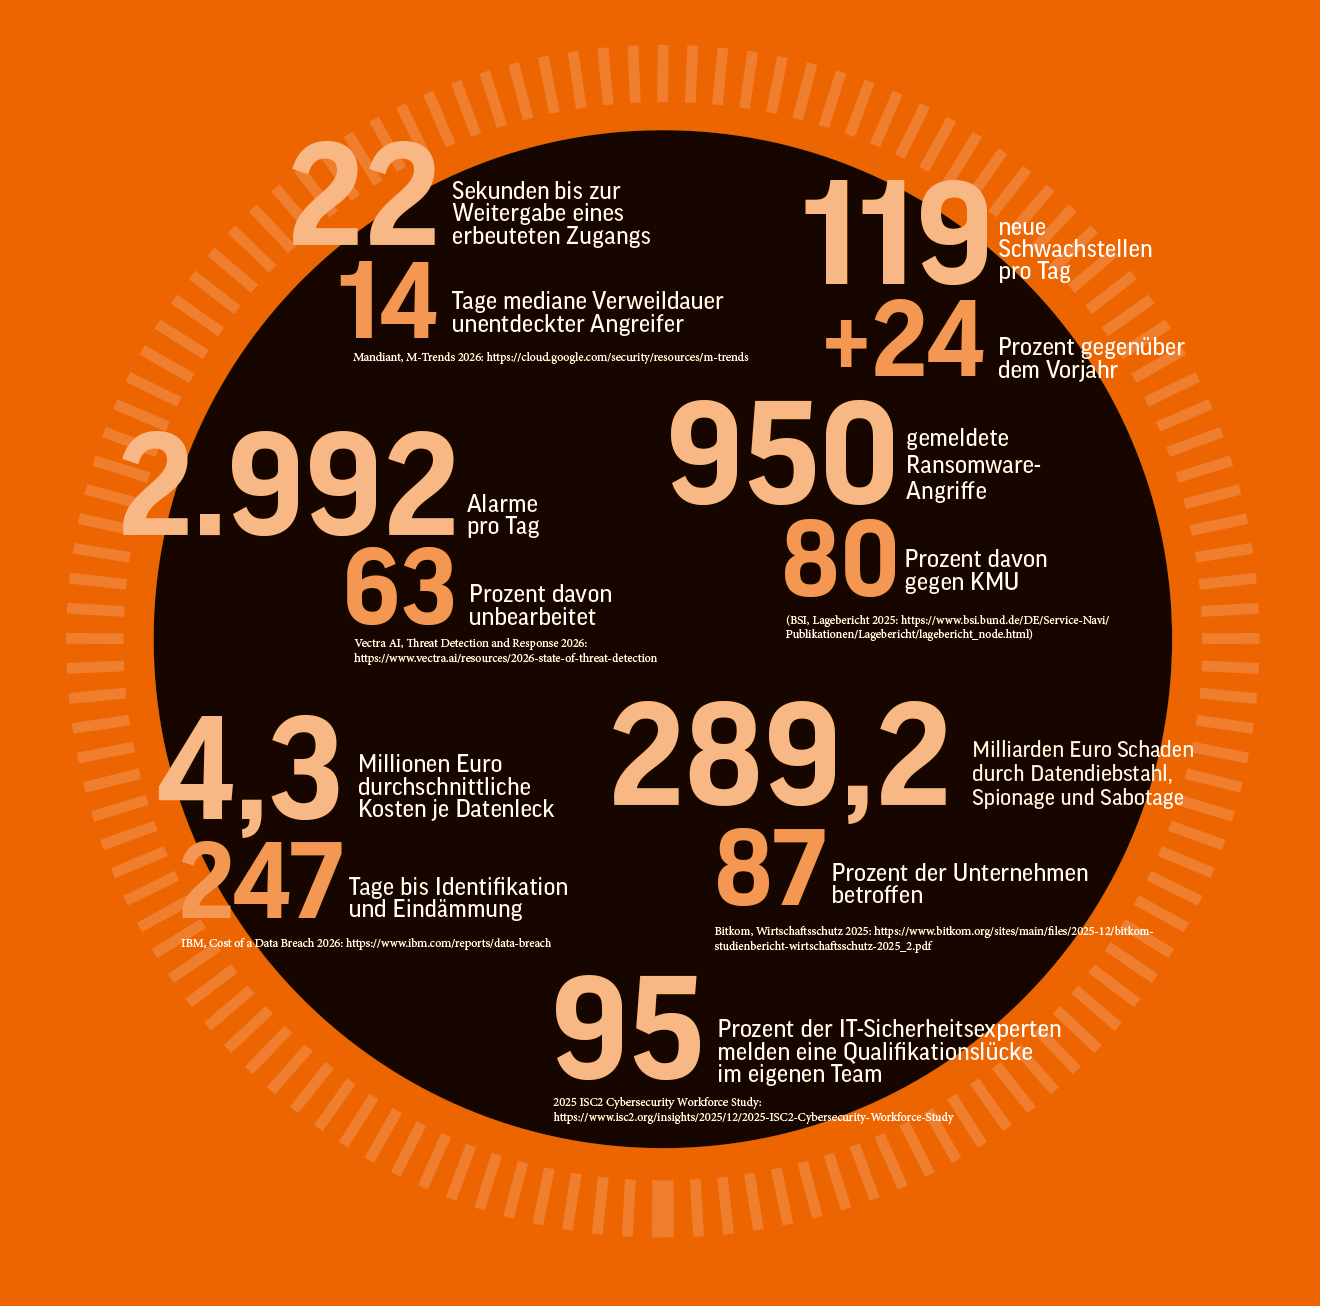
XDR, CNAPP, Security Service Edge, Zero Trust: Nie war es einfacher, Cyberangriffe zu erkennen, noch nie so schwer, sie abzuwehren. Diese Kluft schließt sich erst im Betrieb und dort, wo die Modelle rechnen.
Europa will seine Daten unabhängiger verwalten, doch die Cloud-Realität folgt weiter den großen US-Plattformen. Im D-A-CH-Raum entstehen neue souveräne Angebote, milliardenschwere Rechenzentren und politische Vorgaben, die den Wechsel erleichtern sollen. Gleichzeitig zeigen Marktanteile, Rahmenverträge und Arbeitsplatzprojekte, wie langsam sich Beschaffung und Betrieb tatsächlich bewegen. Datensouveränität wird damit weniger zur Standortfrage als zur Prüfung von Zugriff, Abhängigkeit und Ausstiegskosten.
Die erzwungene Abschaltung der Anthropic-Modelle Fable 5 und Mythos 5 zeigt, wie schnell künstliche Intelligenz zum geopolitischen Risiko werden kann. Für europäische Unternehmen geht es nicht mehr nur um Modellleistung, sondern um Kontrolle, Ausweichfähigkeit und technologische Lieferketten.
Produktivität entscheidet über Wohlstand und Zukunft: Die drei wichtigsten Hebel für Unternehmen Mehr Software ist noch keine Wachstumsstrategie. Drei betriebliche Hebel stehen im Mittelpunkt: Technologien im Alltag anwenden, Menschen und Organisation befähigen und Investitionen an messbarer Wirkung ausrichten. Diese Einordnung passt zur KfW-Analyse, die neue Wachstumschancen an die Stärkung von Arbeit, Kapital und Produktivität knüpft.…
Digitale Souveränität. Was einst als Forderung nach technologischer Unabhängigkeit von US-amerikanischen Hyperscalern begann, ist heute ein konkretes technisches Auswahlkriterium für Unternehmen und Behörden. Doch was bedeutet digitale Souveränität konkret, und warum führt die Diskussion fast zwangsläufig zu einer zweiten Frage: der nach dem Betriebsort der eigenen IT-Infrastruktur?
Cyberangriffe beginnen oft mit einer E-Mail. Umso wichtiger ist es, elektronische Kommunikation technisch abzusichern und E-Mail-Security gleichzeitig als ganzheitliche Aufgabe zu verstehen. Neben Verschlüsselung, Filterung und sicherem Datenaustausch rückt ein weiterer Faktor in den Fokus: die Fähigkeit von Mitarbeitern, Angriffsversuche zu erkennen und angemessen darauf zu reagieren. Human Risk Prevention entwickelt sich daher zunehmend zu einer wichtigen Komponente von E-Mail-Security.

Mit dem Microsoft-365-Rollout beginnt die eigentliche Arbeit: Neue Funktionen müssen ihren Platz in konkreten Arbeitsabläufen finden. User Adoption verbindet dafür zielgruppengerechte Information, kontinuierliches Lernen und klare Verantwortung. Für CIOs und Geschäftsführung steht nicht die Zahl verfügbarer Werkzeuge im Mittelpunkt, sondern ihr nachvollziehbarer Beitrag zum Unternehmensalltag. Management Summary Adoption als Betriebsaufgabe verankern. Der technische Rollout ist…
Der demografische Wandel setzt Deutschlands Wachstum unter Druck. Die McKinsey-Analyse »Die Kraft der Köpfe« untersucht, wie höhere Produktivität und ein größerer Arbeitseinsatz gegensteuern können. Für Unternehmen steht damit eine konkrete Gestaltungsfrage im Raum: Wie lassen sich Digitalisierung, KI und Qualifizierung miteinander verbinden? Die Möglichkeiten sind keine Zusage für zusätzliche Wertschöpfung. Entscheidend für die betriebliche Umsetzung…
Produktivität entscheidet über Wohlstand und Zukunft: Die drei wichtigsten Hebel für Unternehmen Mehr Software ist noch keine Wachstumsstrategie. Drei betriebliche Hebel stehen im Mittelpunkt: Technologien im Alltag anwenden, Menschen und Organisation befähigen und Investitionen an messbarer Wirkung ausrichten. Diese Einordnung passt zur KfW-Analyse, die neue Wachstumschancen an die Stärkung von Arbeit, Kapital und Produktivität knüpft.…
Mehr Kapital, bessere Infrastruktur, digitale Technologien: Die KfW-Research-Studie »Standort Zukunft« beschreibt Wachstumschancen durch das Zusammenspiel von Arbeit, Kapital und Produktivität. [1] Die folgenden zwölf Thesen ordnen diese Handlungsfelder ein. Für Unternehmenslenker stehen dabei konkrete Fragen im Mittelpunkt: Welche Investitionen verbessern tatsächlich die Leistung? Wie kommen Innovationen aus dem Pilotprojekt in den Betrieb? Und welche Voraussetzungen…
»Patch erledigt« ist eine Statusmeldung – noch kein Nachweis für einen abgesicherten Geschäftsbetrieb. Die Diskussion um PHP2Shell rückt deshalb mehr als die Laufzeitumgebung in den Blick: Softwarebestand, Dienstleisterverantwortung, Vorfallsprüfung und Wiederherstellung. 14 Experten ordnen die Herausforderungen ein. Für CIOs und Geschäftsführungen steht dabei die Frage im Mittelpunkt: Was ist geprüft, was bleibt offen und wer…
Fujitsu, Fsas Technologies und Schwarz Digits wollen europäische Cloud-Dienste, Computing und Infrastruktur enger verzahnen. Die am 22. Oktober 2026 angekündigte Partnerschaft baut auf der Zusammenarbeit im Einzelhandel auf und sieht gemeinsame Pilotprojekte sowie eine abgestimmte Kapazitätsplanung vor. Ihr erklärtes Ziel: geschäftskritische Anwendungen und künftige KI-Workloads unterstützen, während Kunden die Kontrolle über Daten, Anwendungen und…
Mehr Kapital, bessere Infrastruktur, digitale Technologien: Die KfW-Research-Studie »Standort Zukunft« beschreibt Wachstumschancen durch das Zusammenspiel von Arbeit, Kapital und Produktivität. [1] Die folgenden zwölf Thesen ordnen diese Handlungsfelder ein. Für Unternehmenslenker stehen dabei konkrete Fragen im Mittelpunkt: Welche Investitionen verbessern tatsächlich die Leistung? Wie kommen Innovationen aus dem Pilotprojekt in den Betrieb? Und welche Voraussetzungen…
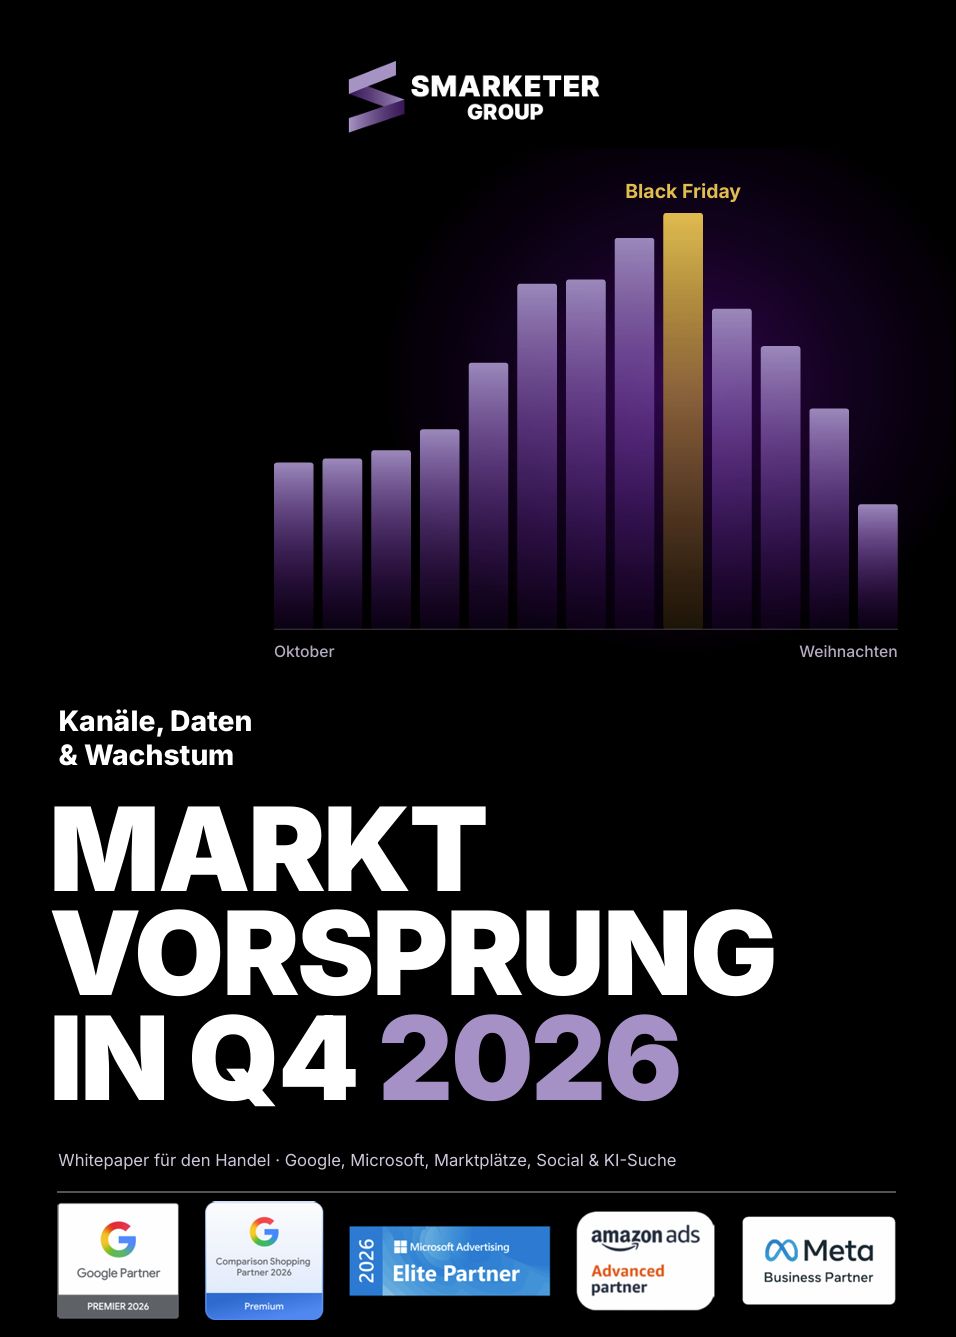
5 Tipps für strategisches Wachstum: Die Smarketer Group erläutert auf Basis aktueller Kundenanalysen, wie Unternehmen im anspruchsvollsten Marktumfeld durch kanalübergreifende Strategien, KI-gestützte Tools und sauberes Datenmanagement Umsatzchancen besser nutzen. KI-Sichtbarkeit wird zum Erfolgsfaktor: Eine aktuelle Auswertung zeigt, dass viele Unternehmen von KI-Systemen nur eingeschränkt erfasst und bei Produktvergleichen häufig nicht genannt werden. Das kostet Umsätze…
KI automatisiert längst einzelne Arbeitsschritte. Doch der eigentliche Engpass liegt zunehmend zwischen den Prozessen: beim Einordnen von Informationen, beim Abwägen von Optionen und bei der Entscheidung über den nächsten Schritt. Autonome Systeme versprechen, genau diese Lücke zu schließen. Damit daraus produktive Entlastung statt neuer Komplexität entsteht, brauchen Unternehmen jedoch belastbaren Kontext, klar definierte Entscheidungsräume und…
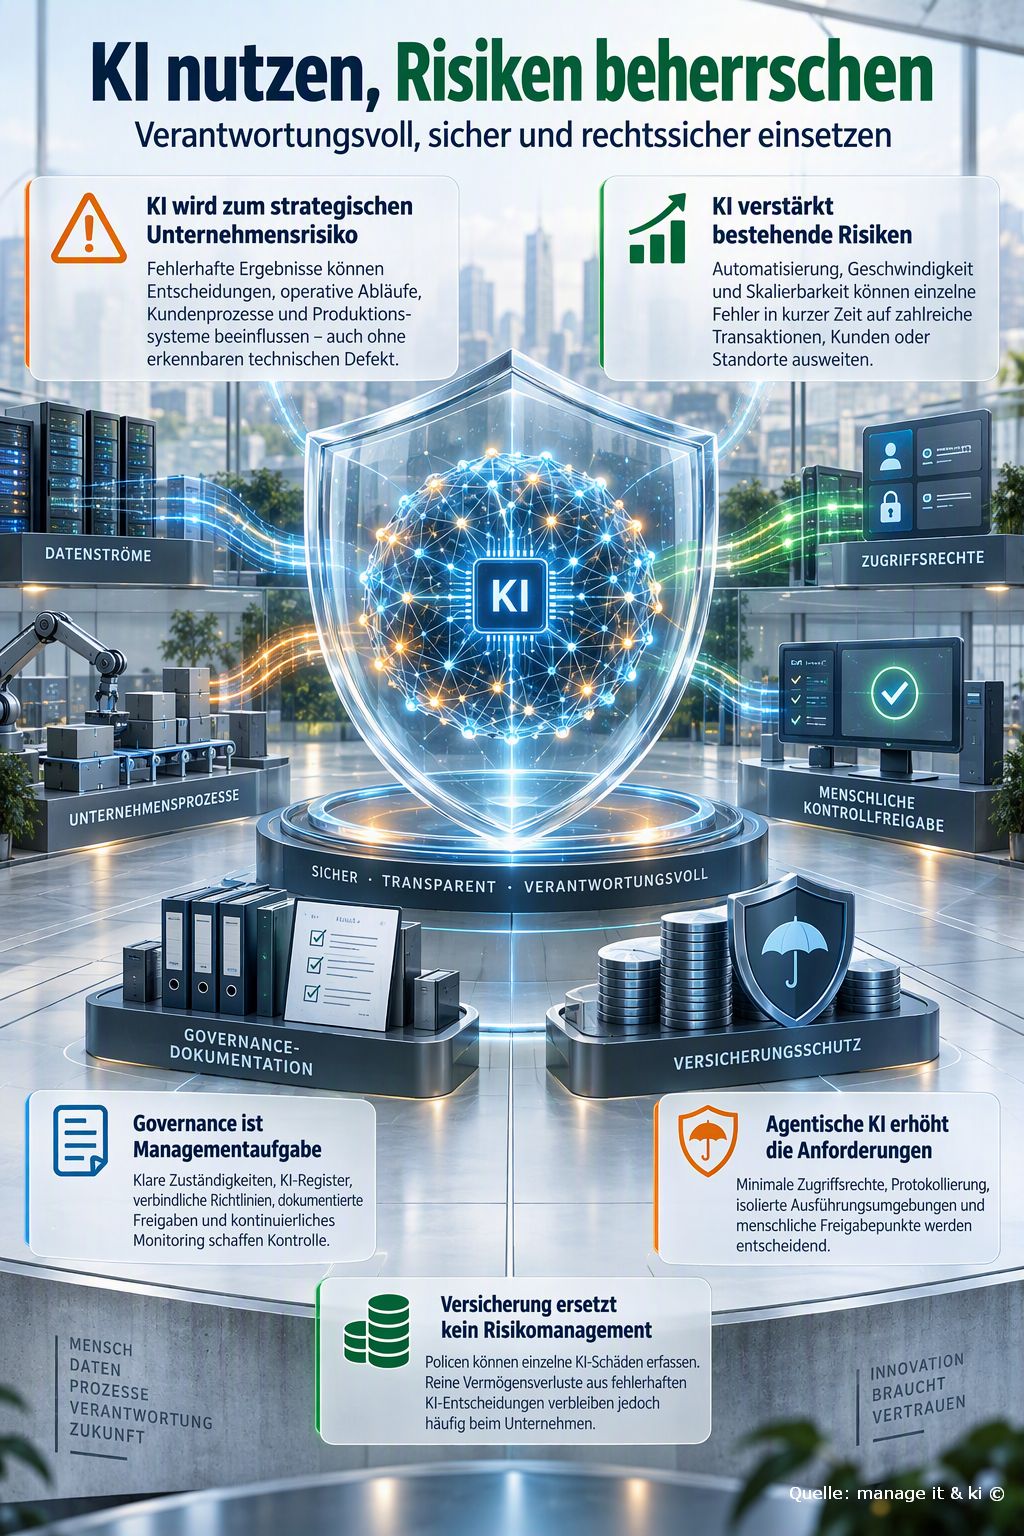
Künstliche Intelligenz ist im Unternehmensalltag angekommen. Mit ihrer zunehmenden Verbreitung wachsen jedoch nicht nur die wirtschaftlichen Chancen, sondern auch die rechtlichen, operativen und finanziellen Risiken. Der Bitkom-Leitfaden »Verantwortungsvoller KI-Einsatz: Risiken verstehen, steuern und versichern« zeigt, wie Unternehmen KI-Risiken systematisch erfassen, steuern und teilweise versichern können. Entscheidend ist nicht allein die eingesetzte Technologie. Ausschlaggebend sind…
Datensouveränität ist mehr als Datenresidenz: Entscheidend ist, wer auf Daten und KI-Workloads zugreifen, sie kontrollieren und unter welcher Rechtsordnung verarbeiten kann. Der »Global Data Sovereignty Report 2026« zeigt eine deutliche Lücke zwischen Risikobewusstsein und operativer Reife. Für CIOs wird damit die Verbindung von Datenmanagement, Cloud-Beschaffung, Compliance, Sicherheit und KI-Governance zur strategischen Kernaufgabe. Management Summary Strategische…
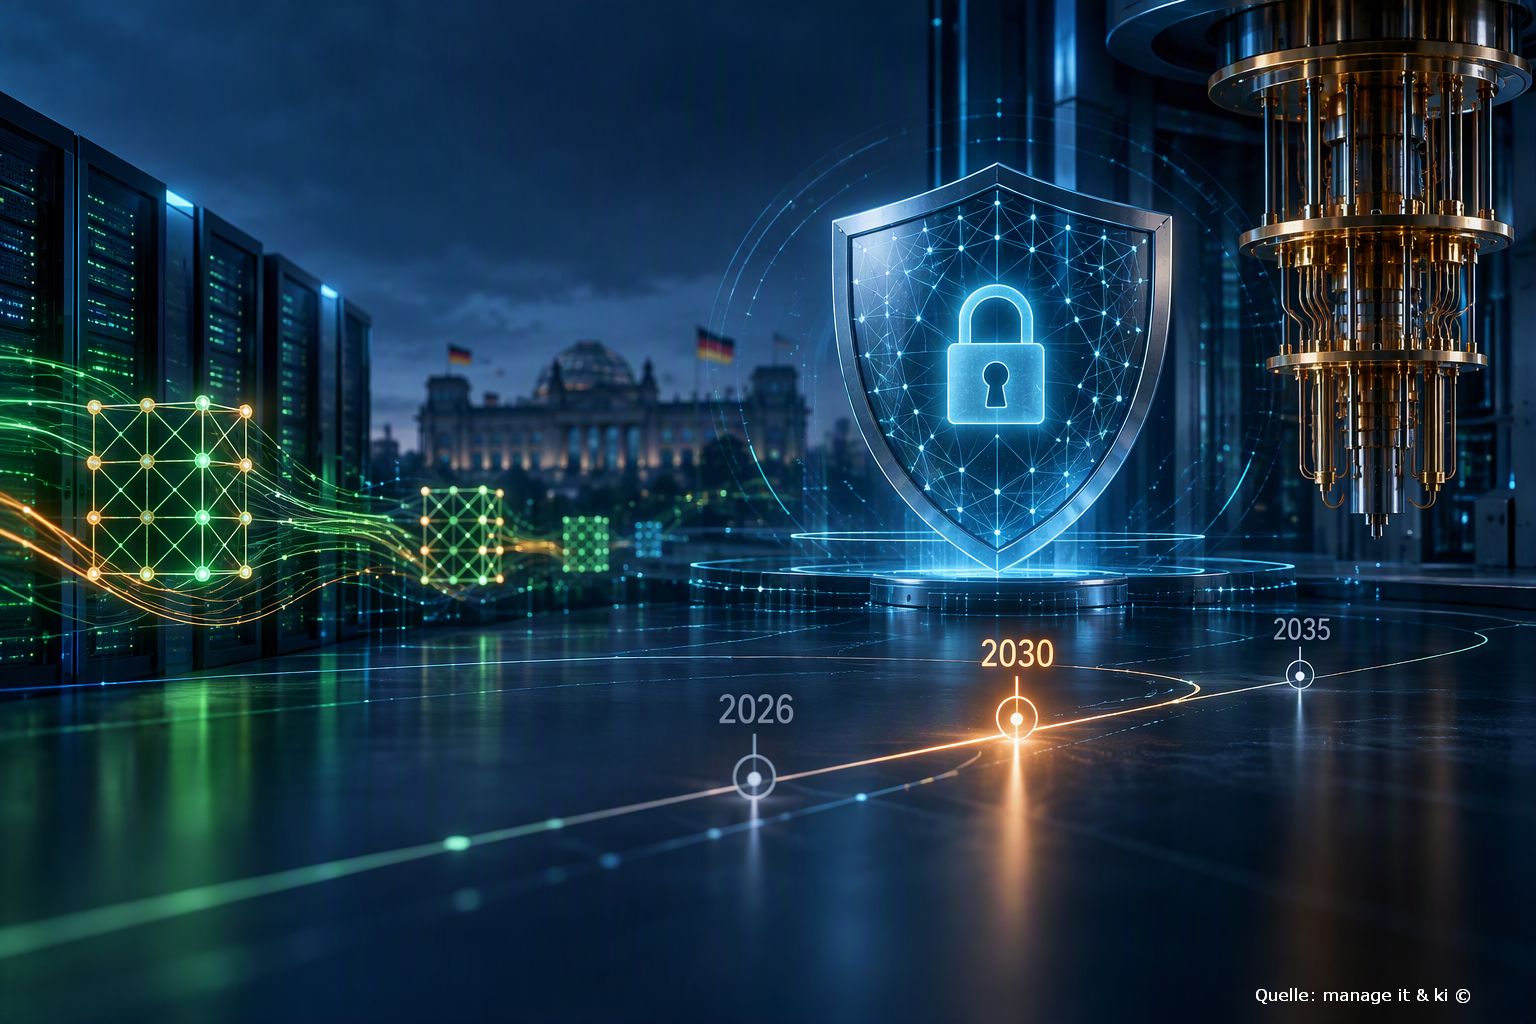
Deutschland gibt der Migration auf Post-Quanten-Kryptografie einen verbindlichen Takt: Hochriskante Anwendungen sollen bis Ende 2030 umgestellt sein, bis 2035 soll der Übergang weitgehend abgeschlossen sein. Für CIOs und CISOs beginnt die entscheidende Phase jedoch schon jetzt – mit Krypto-Inventarisierung, Risikobewertung, klaren Verantwortlichkeiten und einer Beschaffungsstrategie, die Kryptoagilität zum Standard macht. Management Summary Fristen stehen: Hochriskante…