Künstliche Intelligenz verschiebt die Machtverhältnisse in der Cybersicherheit: Angreifer automatisieren Aufklärung und Täuschung, während KI-Agenten in Unternehmen zunehmend selbstständig auf Daten und Systeme zugreifen. Für CISOs reicht es deshalb nicht, bestehende Schutzmechanismen lediglich auszubauen. Gefordert ist ein neues Betriebsmodell, das Identitäten belastbar prüft, autonome Systeme strikt begrenzt, Prävention stärkt und die Migration auf quantenresistente Kryptografie vorbereitet. Der Beitrag zeigt, welche fünf Entscheidungen jetzt auf die Managementagenda gehören – und wie sich daraus konkrete nächste Schritte ableiten lassen.
Führungskräfte im Bereich Cybersicherheit sind in einer einzigartigen Position, um die Strategie der Geschäftsleitung und des Vorstands mitzugestalten
Management Summary
- KI-Sicherheit zur Führungsaufgabe machen: Zuständigkeiten für Modelle, Daten, Infrastruktur und agentenbasierte Prozesse gehören in ein verbindliches Governance-Modell.
- KI-Agenten nach Berechtigungen steuern: Entscheidend ist nicht, wie intelligent ein System wirkt, sondern welche Daten, Werkzeuge und Geschäftsprozesse es verändern darf.
- Identität unabhängig verifizieren: Stimme, Gesicht oder persönliche Vertrautheit reichen im Deepfake-Zeitalter nicht mehr; kritische Freigaben benötigen zusätzliche Prüfkanäle.
- Prävention budgetieren: Neben Erkennung und Reaktion gewinnen Angriffsflächenmanagement, Täuschungstechniken, Red Teaming und vorausschauende Bedrohungsinformationen an Gewicht.
- Post-Quanten-Migration starten: Kryptografie-Inventar, Prioritäten und Pilotprojekte sollten jetzt vorbereitet werden, weil NIST bereits drei einsatzbereite PQC-Standards veröffentlicht hat. [4]
KI-Agenten, digitale Identitäten, präventive Abwehr und Post-Quanten-Kryptografie verändern die Prioritäten der Cybersecurity-Führung. Illustration Absmeier foto ki designer
Gartner hat fünf Maßnahmen identifiziert, die Chief Information Security Officers (CISOs) bis Ende 2026 ergreifen sollten, um den zunehmenden technologischen Veränderungen wirksam zu begegnen.
»KI-gestützte Cyberangriffe, die anhaltende Debatte über die Sicherheit künstlicher Intelligenz und neue Risiken im Zusammenhang mit Quantencomputern sorgen in Unternehmen für anhaltende Unsicherheit«, sagte Christopher Mixter, VP Analyst bei Gartner. »Führungskräfte im Bereich Cybersicherheit sind in dieser Phase des beschleunigten technologischen Wandels in einer einzigartigen Position, um die Entscheidungsfindung der Geschäftsleitung maßgeblich mitzugestalten.
»Mit einem proaktiven Ansatz können sie nachhaltig Vertrauen in die Organisation schaffen und über die reine Reaktion auf Vorfälle und deren Bewältigung hinausgehen. So sorgen sie für ein belastbares Maß an Sicherheit und Gewissheit in Fragen der Cybersicherheit.«
»Mit einem proaktiven Ansatz können Führungskräfte dauerhaftes Vertrauen in der Organisation schaffen, über Reaktion und Wiederherstellung hinausgehen und echte Cybersicherheitsgewissheit gewährleisten.«
Gartner empfiehlt Führungskräften im Bereich Cybersicherheit, im vierten Quartal 2026 und darüber hinaus fünf konkrete Maßnahmen zu ergreifen (siehe Abbildung 1).
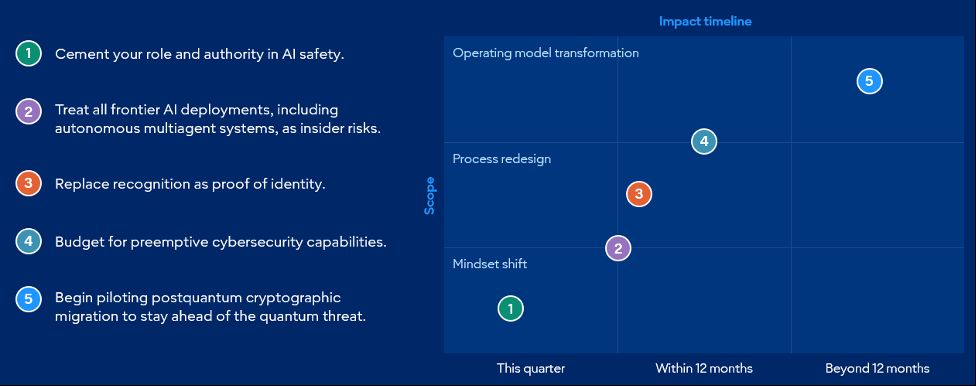
Abbildung 1: Entscheidungen zur Cybersicherheit im vierten Quartal 2026
Quelle: Gartner (September 2026)
Rolle und Zuständigkeit bei der KI-Sicherheit festigen
Die Absicherung der KI-Infrastruktur und das Verständnis des Zusammenspiels zwischen Modellen und ihrer technischen Einbettung sind wichtiger als die Sicherheit des Modells selbst. CISOs können andere Führungskräfte der obersten Leitungsebene dabei unterstützen, den Hype zu durchdringen, und die interne Governance sowie die taktische Umsetzung vorantreiben. CISOs entwickeln sich in Unternehmen faktisch zur maßgeblichen Instanz für KI-Sicherheit. Daraus ergeben sich erhebliche Chancen, ihre Rolle weiterzuentwickeln und Verantwortung auf Führungsebene zu übernehmen.
Alle Einsätze hochentwickelter KI als Insider-Risiken behandeln
Laut einer Gartner-Umfrage unter 297 Führungskräften im Bereich Cybersicherheit im zweiten Quartal 2026 verfügen 54 Prozent der Unternehmen über keinen definierten Ansatz zur Begrenzung des Zugriffs von KI-Agenten oder verlassen sich auf vorab festgelegte menschliche Zugriffsrechte. Ein KI-System muss keine Fähigkeiten einer künstlichen allgemeinen Intelligenz erreichen, um erhebliche Cyberrisiken zu verursachen. Es benötigt lediglich die Möglichkeit, den Geschäftsbetrieb eines Unternehmens zu beeinflussen.
CISOs sollten autonome Multiagentensysteme anhand ihrer Handlungsberechtigungen statt anhand der Intelligenz ihrer Modelle steuern und agentenbasierte Arbeitsabläufe mithilfe von Schutzagenten absichern, um den möglichen Schadensradius zu begrenzen.
Wiedererkennung als Identitätsnachweis ablösen
Deepfake-Bedrohungen sind inzwischen weit verbreitet. Zum Schutz des Unternehmens müssen CISOs eine unternehmensweite Neugestaltung von Prozessen vorantreiben, bei der Wiedererkennung nicht länger als zulässige Grundlage für Entscheidungen oder die Freigabe von Handlungen gilt. Die Online-Präsenz und Marke des Unternehmens sollten durch einen mehrschichtigen Ansatz abgesichert werden, der Technologien zur Deepfake-Erkennung um Kontextsignale, zusätzliche Authentifizierungsebenen und Prüfungen der Herkunft von Inhalten ergänzt.
Budget für präventive Cybersicherheitsfähigkeiten einplanen
KI verringert den Zeit- und Kompetenzaufwand, den Angreifer benötigen, um Schwachstellen in Unternehmen auszunutzen, drastisch. Diese Entwicklung spiegelt sich in einer Umfrage unter mehr als 300 Führungskräften im Unternehmensrisikomanagement im zweiten Quartal 2026 wider: 76 Prozent der CISOs zählten die KI-gestützte Erkennung von Cyberschwachstellen zu ihren zehn wichtigsten neu entstehenden Risiken.
»Fähigkeiten zur Erkennung und Reaktion reichen nicht mehr aus«, sagte Luis Castillo, Senior Director Analyst bei Gartner. »Unternehmen sollten präventive Cybersicherheitsfähigkeiten wie automatisierte Moving-Target-Defense, fortschrittliche Verschleierung, Täuschungstechniken und vorausschauende Bedrohungsinformationen priorisieren, um sich einen messbaren Vorteil gegenüber Angreifern zu verschaffen.«
Pilotprojekte für die Migration auf Post-Quanten-Kryptografie starten
Gartner prognostiziert, dass Unternehmen, die nicht bis 2027 mit Pilotprojekten für Post-Quanten-Kryptografie (PQC) beginnen, bei ihrer vollständigen Migration mit mindestens 200 Prozent höheren Kosten konfrontiert sein werden. Die Umfrage unter CISOs ergab, dass mehr als die Hälfte (51 Prozent) noch keine Aktivitäten im Zusammenhang mit PQC begonnen hat.
»Die Vorbereitung auf die Post-Quanten-Ära erfordert eine umfassende Transformation des Betriebsmodells für Cybersicherheit und nicht nur ein technisches Upgrade«, sagte Mixter. »Quantenbedrohungen, darunter ›jetzt sammeln, später entschlüsseln‹ (Harvest Now, Decrypt Later; HNDL) und ›jetzt sammeln, später fälschen‹ (Harvest Now, Forge Later; HNFL), rücken in den Fokus der Führungsebene und verlangen sofortiges Handeln. Führungskräfte im Bereich Cybersicherheit müssen sich heute vorbereiten, um sensible Daten zu schützen und langfristige kryptografische Resilienz sicherzustellen.«
Tipps für CISOs und IT-Verantwortliche
- In 30 Tagen: Ein gemeinsames Verzeichnis aller produktiven KI-Systeme, Agenten, Datenquellen, Werkzeuge und Verantwortlichen erstellen.
- In 60 Tagen: Für jedes agentenbasierte System Minimalrechte, Transaktionsgrenzen, Protokollierung, Not-Aus und menschliche Freigaben für kritische Aktionen definieren. [2]
- In 90 Tagen: Freigabeprozesse für Zahlungen, Administrationsrechte und vertrauliche Daten auf einen zweiten, unabhängigen Kommunikationskanal umstellen.
- Im nächsten Budgetzyklus: Präventionskennzahlen ergänzen, etwa reduzierte Angriffsfläche, blockierte Hochrisikoaktionen, getestete Wiederanlaufzeiten und Abdeckung durch Angriffssimulationen.
- Noch 2026: Kryptografie inventarisieren, langlebige Daten priorisieren und einen PQC-Piloten mit einem klar abgegrenzten System starten. [4]
FAQ: Zehn Fragen für die Umsetzung
1. Wer sollte die Verantwortung für KI-Sicherheit tragen?
Die Verantwortung sollte nicht ausschließlich bei der Informationssicherheit liegen. Ein tragfähiges Modell verbindet CISO, CIO, Datenschutz, Recht, Einkauf, Fachbereiche und interne Revision. Das NIST AI RMF strukturiert diesen Ansatz mit den Funktionen Govern, Map, Measure und Manage. [1]
2. Warum müssen KI-Agenten anders behandelt werden als klassische Anwendungen?
Agenten können planen, Werkzeuge aufrufen, Daten verarbeiten und Handlungen auslösen. Dadurch entstehen Risiken wie Rechteausweitung, Datenabfluss, manipulierte Ziele oder Kaskadeneffekte zwischen Agenten. OWASP empfiehlt deshalb unter anderem Minimalrechte, getrennte Werkzeugklassen und explizite Autorisierung sensibler Aktionen. [2]
3. Welche Kontrollen sind für agentenbasierte Systeme besonders wichtig?
Zu den Kernkontrollen zählen eng begrenzte Berechtigungen, kurzlebige Zugangsdaten, vollständige Protokollierung, Ausgabenvalidierung, Kosten- und Aktionslimits, sichere Speichermechanismen sowie eine unabhängige Freigabe irreversibler Vorgänge. [2]
4. Wie lässt sich das Deepfake-Risiko in Freigabeprozessen reduzieren?
Unternehmen sollten Stimme, Gesicht und persönliche Wiedererkennung nicht als alleinigen Identitätsnachweis verwenden. Kritische Anweisungen sollten über einen bekannten zweiten Kanal, phishing-resistente Mehrfaktor-Authentifizierung oder festgelegte Rückruf- und Vier-Augen-Verfahren bestätigt werden. CISA beschreibt MFA als mehrschichtigen Ansatz mit mindestens zwei unterschiedlichen Nachweisen. [3]
5. Was bedeutet präventive Cybersicherheit im Tagesgeschäft?
Prävention setzt vor dem eigentlichen Vorfall an: exponierte Systeme werden kontinuierlich erfasst, Fehlkonfigurationen priorisiert, Angriffswege unterbrochen und Täuschungselemente eingesetzt. Entscheidend ist, diese Maßnahmen mit klassischen Erkennungs-, Reaktions- und Wiederanlauffähigkeiten zu verzahnen.
6. Welche Kennzahlen eignen sich für Vorstand und Geschäftsführung?
Sinnvoll sind wenige risikobezogene Kennzahlen: Anteil inventarisierter KI-Systeme, Zahl hochprivilegierter Agenten, Abdeckung kritischer Prozesse durch unabhängige Freigaben, Zeit bis zur Schließung exponierter Schwachstellen, getestete Wiederanlaufzeiten und Fortschritt der PQC-Migration.
7. Warum ist ein KI-Inventar unverzichtbar?
Ohne Transparenz über Modelle, Daten, Schnittstellen, Lieferanten und Einsatzkontexte lassen sich Risiken weder bewerten noch Verantwortlichkeiten zuweisen. NIST empfiehlt, Risiken über den gesamten Lebenszyklus zu erfassen und auf den jeweiligen Nutzungskontext auszurichten. [1]
8. Was ist bei der Lieferkette von KI-Systemen zu beachten?
Unternehmen sollten Herkunft und Integrität von Modellen, Trainings- und Betriebsdaten, Softwarekomponenten, Plug-ins und externen Werkzeugen prüfen. ENISA betont die Bedeutung eines sicheren und vertrauenswürdigen KI-Ökosystems über die gesamte Lieferkette hinweg. [5]
9. Warum sollte die PQC-Migration bereits jetzt beginnen?
NIST hat 2024 mit ML-KEM, ML-DSA und SLH-DSA drei zentrale Standards veröffentlicht und empfiehlt, die Migration zu quantenresistenter Kryptografie zu beginnen. Vor der technischen Umstellung stehen Inventarisierung, Abhängigkeiten, Datenlebensdauer, Lieferantenfähigkeit und Interoperabilität. [4]
10. Wie startet ein sinnvoller PQC-Pilot?
Geeignet ist ein klar abgegrenzter Anwendungsfall mit hohem Schutzbedarf und beherrschbaren Abhängigkeiten. Das Team dokumentiert heutige Algorithmen und Schlüsselwege, testet hybride Verfahren, misst Performance und Kompatibilität und definiert danach eine priorisierte Migrations-Roadmap. [4]
Quellen
[1] NIST, AI Risk Management Framework und Generative AI Profile: https://www.nist.gov/itl/ai-risk-management-framework sowie https://www.nist.gov/publications/artificial-intelligence-risk-management-framework-generative-artificial-intelligence
[2] OWASP, AI Agent Security Cheat Sheet: https://cheatsheetseries.owasp.org/cheatsheets/AI_Agent_Security_Cheat_Sheet.html
[3] CISA, Multifactor Authentication: https://www.cisa.gov/topics/cybersecurity-best-practices/multifactor-authentication
[4] NIST, Post-Quantum Cryptography: https://www.nist.gov/pqc
[5] ENISA, Artificial Intelligence Cybersecurity Challenges: https://www.enisa.europa.eu/publications/artificial-intelligence-cybersecurity-challenges
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
Weitere Informationen verfügbar
Gartner-Kunden finden weitere Informationen in »The Cybersecurity Executive Outlook, 4Q26«. Nichtkunden können hier mehr über die fünf wichtigsten Maßnahmen erfahren. https://www.gartner.com/document-reader/document/8403881
Bewerten Sie Ihre KI-Governance anhand führender Rahmenwerke und vergleichen Sie den Reifegrad mithilfe des Gartner AI Controls Assessment mit dem anderer Unternehmen. https://www.gartner.com/en/cybersecurity/products/ai-controls-assessment