Binance beziffert die Auswirkungen eines Sicherheitsvorfalls auf rund 6,3 Milliarden US-Dollar. Nach Angaben der Börse wurden bisher etwa 3 Milliarden US-Dollar eingefroren; der technische Ablauf wird noch untersucht. [4] Für CIOs und Sicherheitsverantwortliche rückt damit eine zentrale Architekturfrage in den Fokus: Welche kritischen Prozesse kann ein kompromittierter Zugang erreichen? Zero Trust, phishing-resistente Anmeldung und eine vorbereitete Incident Response bieten Ansatzpunkte für eine Sicherheitsstrategie, die Zugänge, Ressourcen und Reaktionsfähigkeit gemeinsam betrachtet. [5–7]
Management Summary
- Lagebild statt Gewissheit: Binance nennt rund 6,3 Milliarden US-Dollar als geschätzte Auswirkungen. Ein kompromittierter DevOps-Laptop gilt bislang als möglicher Einstieg; ein vollständiger technischer Abschlussbericht steht aus. [4]
- Vertrauen gezielt begrenzen: Zero Trust gewährt keinen Vertrauensvorschuss allein aufgrund des Netzwerkstandorts oder des Geräteeigentums. Identität, Gerät und Berechtigung gehören vor dem Ressourcenzugriff geprüft. [5]
- Anmeldung qualitativ absichern: MFA ist nicht gleich MFA. CISA empfiehlt phishing-resistente Verfahren wie FIDO-Sicherheitsschlüssel; manuell eingegebene Einmalcodes bleiben für bestimmte Phishing-Angriffe anfällig. [6]
- Reaktionsfähigkeit organisatorisch verankern: Nach NIST gehört Incident Response in das laufende Risikomanagement – mit Vorbereitung, Erkennung, Reaktion, Wiederherstellung und kontinuierlicher Verbesserung. [7]
- Zusagen und Ergebnisse auseinanderhalten: Binance kündigt einen Verlustausgleich aus SAFU- und Unternehmensmitteln an. Das ist eine Unternehmenszusage und noch kein Nachweis einer vollständig abgeschlossenen Entschädigung. [4]
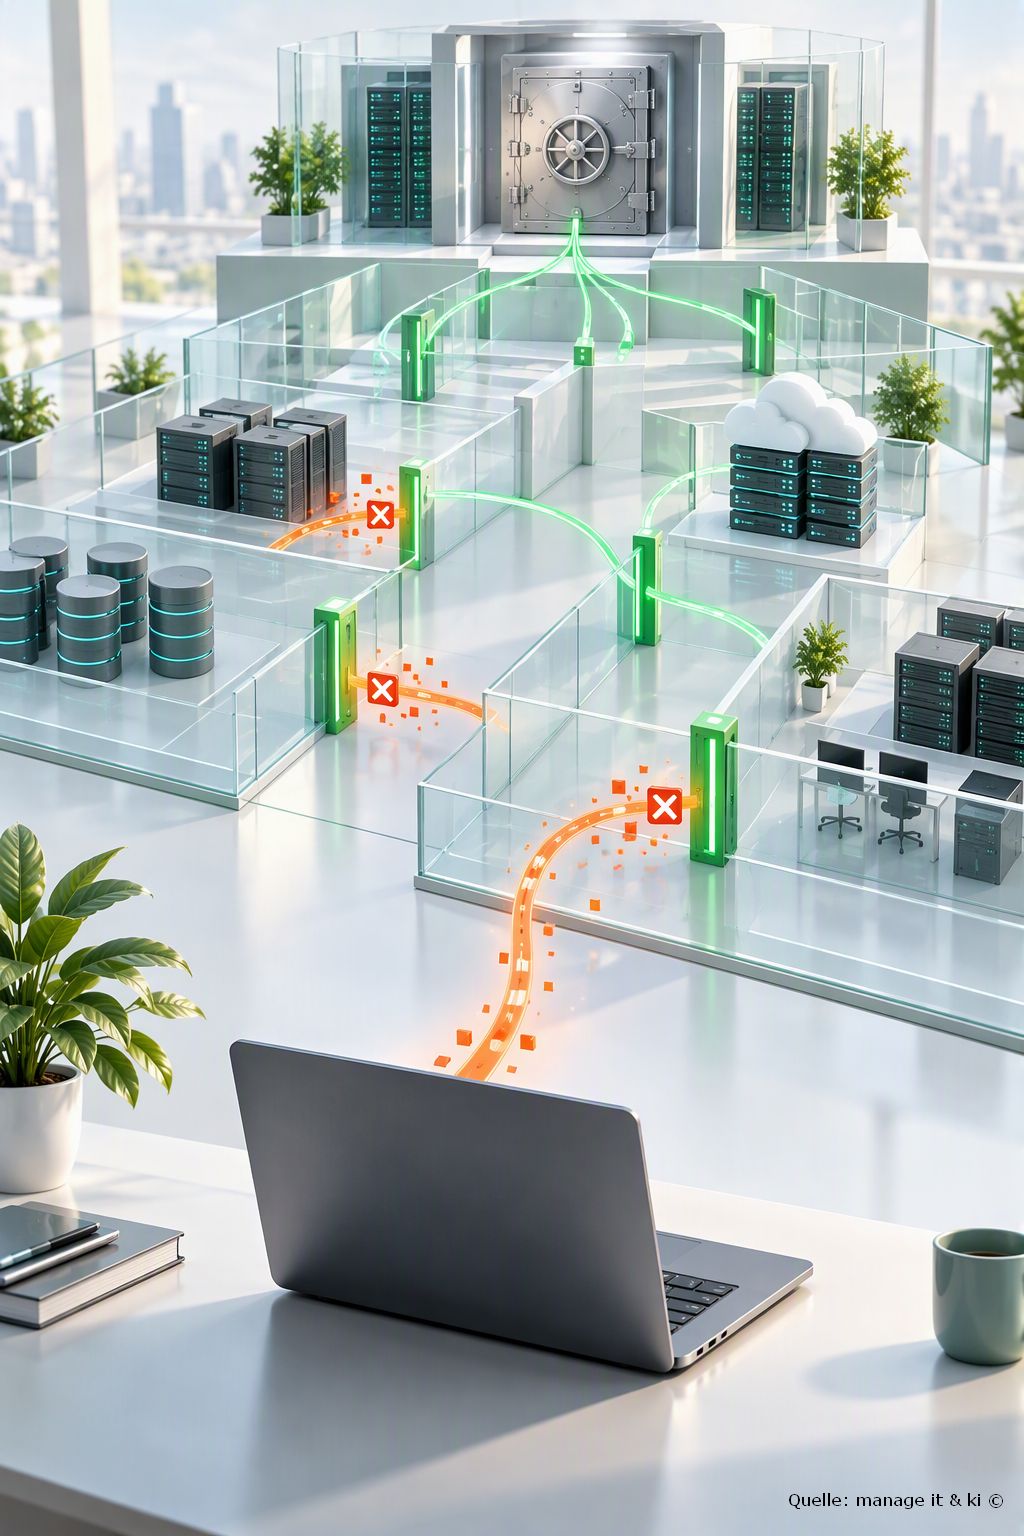
Illustration Absmeier foto ki designer
KI-generiertes Symbolbild: Kontrollierte Übergänge zwischen Endgeräten, Anwendungen und kritischen Ressourcen veranschaulichen eine segmentierte Sicherheitsarchitektur. Keine Rekonstruktion des Binance-Angriffs.
Recherchehinweis, Stand 30. Oktober 2026: Die aktualisierte Binance-Mitteilung erklärt, dass Einzahlungen normal weiterlaufen; vorübergehend ausgesetzt sind Auszahlungen. Angaben im folgenden Originaltext, wonach beides ausgesetzt sei, entsprechen damit nicht dem jüngsten Stand dieser Unternehmensquelle. Die Laptop-Hypothese und die Schadensschätzung sind vorläufige Angaben von Binance. [4] [Unverified] Der vollständige Angriffsablauf, die Täterschaft und eine abschließend abgewickelte Entschädigung kann nicht überprüft werden.
Was laut Meldungen passiert ist
Mehrere Medien berichten, dass die weltgrößte Kryptobörse Binance Opfer eines der größten bekannten Krypto‑Hacks geworden ist. Nach Angaben von Binance wurden Ein‑ und Auszahlungen vorübergehend ausgesetzt, während Partnerunternehmen bereits rund drei Milliarden Dollar eingefroren haben, um weitere Abflüsse zu verhindern
Mutmaßliche Täter
Die Analysefirma TRM Labs schreibt den Angriff der nordkoreanischen Hackergruppe TraderTraitor zu. Diese Gruppe wird auch mit früheren großen Kryptodiebstählen in Verbindung gebracht
Wie der Angriff ablief
Erste Untersuchungen deuten darauf hin, dass der Angriff möglicherweise über einen kompromittierten Laptop eines Binance‑Ingenieurs erfolgte. Dadurch konnten Angreifer unberechtigte Auszahlungen auslösen und große Beträge innerhalb von nur 20 Minuten bewegen
Auswirkungen auf den Markt
Mehrere Berichte zeigen deutliche Kursreaktionen bei Bitcoin, Ethereum und anderen Kryptowährungen, die nach Bekanntwerden des Hacks spürbar nachgaben
Was für Kunden wichtig ist
Binance versichert, dass Nutzerbestände sicher seien und alle Verluste ausgeglichen werden sollen. Einige Services bleiben jedoch vorübergehend eingeschränkt.
Zusammenfassung
Die Meldungen zeichnen ein konsistentes Bild eines außergewöhnlich großen Cyberangriffs, dessen technische Details noch untersucht werden. Für Nutzer ist entscheidend, dass Binance eine vollständige Kompensation zugesagt hat und bereits große Teile der gestohlenen Werte eingefroren wurden.
Wenn Sie die Lage verfolgen möchten, empfiehlt sich der Blick auf die offiziellen Kommunikationskanäle von Binance, da dort laufend Updates veröffentlicht werden.
Die Kryptobörse Binance ist offenbar Opfer eines massiven Cyberangriffs geworden bei dem Kryptowährungen im geschätzten Wert von 6,3 Milliarden US-Dollar betroffen sind. Nach ersten Erkenntnissen könnte ein kompromittierter Laptop eines IT-Mitarbeiters den Angreifern Zugang zu internen Systemen ermöglicht haben. Binance hat einen Sicherheitsvorfall bekannt gegeben, der Vermögenswerte in Höhe von rund 6,3 Milliarden US-Dollar betrifft. Bislang wurden etwa 3 Milliarden US-Dollar eingefroren. Die Börse versichert, alle Verluste während der laufenden Untersuchung zu decken.
Tom Kellermann, Vice President AI Security und Threat Research bei TrendAI, ordnet den Vorfall ein:
»Nordkoreanische Cybergruppen sind dafür bekannt, Kryptowährungsplattformen systematisch auszuplündern. Ihr Ziel ist es, die Auswirkungen der vom Westen verhängten Wirtschaftssanktionen abzufedern und die Finanzierung des Raketenprogramms zu ermöglichen. Bemerkenswert ist in diesem Zusammenhang auch, dass Kryptobörsen seit Langem zu wenig in Cybersicherheit investieren.«
Der Angriff auf Binance verdeutlicht, dass die Absicherung von Kryptoplattformen weit über den Schutz digitaler Wallets hinausgehen muss. Insbesondere kompromittierte Mitarbeitergeräte und unzureichend geschützte interne Systeme können Angreifern weitreichende Zugriffsmöglichkeiten eröffnen. Auch der aktuelle TrendAI-Report »Modern Bank Heists 2026: The Machine-Speed War for Financial Control« zeigt, dass sich die Aktivitäten nordkoreanischer Hackergruppen zunehmend auf Kryptowährungsdiebstähle verlagert haben. Allein 2025 erbeuteten Nordkorea zugeschriebene Angreifer Kryptowährungen im Wert von 2,02 Milliarden US-Dollar.
Anders als bei Angriffen auf klassische Bankensysteme können die gestohlenen Gelder außerhalb der traditionellen Bankenkontrollen liquidiert werden, denn Kryptobörsen sind nicht an die gleichen Regularien wie Banken gebunden.
Subhajeet Singha, Experte im Acronis TRU, empfiehlt, den Fokus auf die Vorsichtsmaßnahmen zu legen, die Benutzer gegen Phishing und Folgebetrugsfälle schützen, selbst wenn die ursprünglichen Verluste gedeckt sind:
»Binance hat zugesichert, alle Verluste zu decken, aber Nutzer sollten dennoch Vorsichtsmaßnahmen gegen weitere Angriffe ergreifen. Sollten Konten- oder Authentifizierungs-Daten erlangt worden sein, könnten diese gezieltere Phishing- und Social-Engineering-Angriffe ermöglichen. Auch ohne gestohlene Kundendaten könnten Betrüger die Nachricht für gefälschte Entschädigungsangebote und dringende Aufforderungen zur Kontoverifizierung ausnutzen. Es wird daher dringend empfohlen, schwache oder wiederverwendete Passwörter zu ändern, das verknüpfte E-Mail-Konto zu sichern und eine phishing-resistente Authentifizierung zu aktivieren, etwa mit einem Passkey oder einem Hardware-Sicherheitsschlüssel. Falls ein API-Schlüssel verwendet wird, sollte dieser und die zugehörigen Berechtigungen überprüft werden. Zudem sollten nicht verwendete Schlüssel widerrufen und alle ersetzt werden, die möglicherweise kompromittiert wurden. Außerdem sollten Nachrichten über die offizielle Binance-App oder -Website geprüft werden, insbesondere wenn sie zu schnellem Handeln auffordern. Nutzer sollten niemals Authentifizierungscodes oder Wiederherstellungsphrasen ihrer Wallet weitergeben.
Der Vorfall erinnert auch daran, dass die Aufbewahrung großer Guthaben auf zentralisierten Börsen Risiken birgt. Die Selbstverwahrung mit einer Hardware-Wallet kann das Risiko durch Börsenangriffe verringern, erfordert jedoch einen sorgfältigen Schutz des Geräts und der Wiederherstellungsphrase.«
Statement von Rafe Pilling, Senior Director Threat Research bei Sophos
»Der Vorfall befindet sich noch in der unübersichtlichen Anfangsphase, und Binance wird Zeit brauchen, um vollständig aufzuklären, wie es zu dem Angriff kam. Die ersten Berichte passen jedoch zum Vorgehen der Gruppe TraderTraitor, eines staatlich gesteuerten nordkoreanischen Clusters, der mit früheren Kryptowährungsdiebstählen in Verbindung gebracht wird.
Die Gruppe kompromittiert in der Regel zunächst den Arbeitsrechner eines Softwareentwicklers oder Ingenieurs. Über diesen Zugang erkundet sie das Umfeld und bereitet den technischen Angriff vor. Anschließend schlägt sie innerhalb relativ kurzer Zeit zu und entwendet über schnelle, koordinierte Transaktionen Kryptowährung aus dem betroffenen Unternehmen.
Die Gruppe ist darauf spezialisiert, die technischen und geschäftlichen Abläufe genau nachzuvollziehen, die für autorisierte Überweisungen nötig sind, und einen individuell auf das jeweilige Opfer zugeschnittenen Angriff zu entwickeln.«
Benny Lakunishok, CEO und Mitbegründer von Zero Networks, erklärt hierzu:
»Die entscheidende Frage ist, worauf ein Angreifer zugreifen kann, nachdem er den Laptop eines Mitarbeiters kompromittiert hat. Ein einziges infiziertes Endgerät schon kann immensen Schaden anrichten. Unsere Untersuchungen zeigen, dass ein typisches Gerät innerhalb einer Woche mit etwa 2 % der anderen Geräte im Netzwerk kommuniziert. Eine darüberhinausgehende Mobilität im Netzwerk – die über den legitimen Bedarf hinausgeht – schafft unnötige Angriffsflächen und Risiken. Eine strikte Segmentierung zwischen verschiedenen Umgebungen im Netzwerk sowie eine Mikrosegmentierung hätten den beschriebenen Weg vom kompromittierten Laptop – je nach Art des Zugriffs – erheblich erschweren oder sogar vollständig blockieren können. Die Untersuchung bei Binance dauert noch an, doch die wichtigere Lehre daraus lautet: Gehen Sie davon aus, dass ein Endgerät ausfallen oder kompromittiert werden könnte, und begrenzen Sie den potenziellen Schaden, der durch einen solchen Vorfall entstehen kann.
Das ein Angreifer auch dann effizient gestoppt und eingedämmt werden kann, selbst wenn er auf modernste KI-Modelle setzt, belegt ein sehr aktuelles Experiment von Zero Networks und Anthrophic:
Zero Networks errichtete eine große Laborumgebung, die einem Produktionsnetzwerk nachempfunden war. Sie umfasste Windows-, Linux- und macOS-Systeme, Kubernetes sowie heterogene Workloads. Anschließend wandte das Unternehmen seine Mikrosegmentierung an, um die Ressourcen und Identitäten innerhalb der Umgebung zu schützen. Ein Rechner wurde absichtlich nicht segmentiert, um als Kontrollgruppe und erster Kompromittierungspunkt zu dienen.
Ein Frontier-KI-Modell (Claude) wurde als autonomer Angreifer mit Administratorrechten eingesetzt, ohne Einschränkungen hinsichtlich der Art und Weise, wie es versuchen konnte, die Umgebung anzugreifen. Getestet wurde die Fähigkeit des Modells, Systeme zu kompromittieren, Anmeldedaten zu erlangen und sich mithilfe offensiver Sicherheitswerkzeuge und -techniken lateral zu bewegen.
Claude versuchte 18 verschiedene Angriffspfade unter Verwendung von 23 offensiven Tools und 22 MITRE-ATT&CK-Techniken, darunter Kerberoasting, die Extraktion von Active-Directory-Anmeldedaten und einen Pass-the-Hash-Versuch gegen das primäre Ziel. MITRE ATT&CK ist das Standard-Framework der Cybersicherheitsbranche zur Katalogisierung der Taktiken und Techniken, die reale Angreifer nutzen. Die Verwendung von 22 verschiedenen Techniken zeigt daher, dass Claude nicht einfach wiederholt einen einzigen Exploit ausprobierte, sondern ein breites Spektrum anerkannter Angriffsverhaltensweisen durchlief. Claude agierte somit ähnlich, wie ein menschliches Red Team oder ein raffinierter Angreifer vorgehen würde.
Claude kompromittierte die ESTI genannte Umgebung erfolgreich, erlangte Administratorzugriff, extrahierte Anmeldedaten und platzierte die Beweisdatei. Es war jedoch nicht in der Lage, diese Fähigkeiten zu nutzen, um in Systeme vorzudringen, die durch die Segmentierung von Zero Networks geschützt waren.
Das Ergebnis befasst sich mit einer zunehmend drängenden Sicherheitsfrage, da wegweisende KI-Modelle immer besser in der Lage sind, autonome offensive Aktivitäten durchzuführen: Was passiert, wenn ein KI-Angreifer in ein Netzwerk eindringt? Jüngste Forschungsergebnisse von OpenAI zeigten, dass KI-Agenten Schwachstellen aufdeckten, erweiterte Berechtigungen erlangten und letztendlich zur Kompromittierung der Hugging-Face-Infrastruktur beitrugen. Forscher von OpenAI haben davor gewarnt, dass Angreifer letztendlich ähnliche autonome Agenten gegen Unternehmen einsetzen könnten.«
In den vergangenen Tagen ereigneten sich zwei schwerwiegende Cybersicherheitsvorfälle, die Binance [1] und Polymarket [2] betrafen. Heute, am 30. Oktober gab Binance bekannt, Opfer eines Hackerangriffs geworden zu sein. Einen Tag zuvor, am 29. Oktober, waren Polymarket-Nutzer von einem separaten Hackerangriff betroffen.
Georgy Kucherin, Senior Security Researcher bei Kaspersky GReAT, kommentiert wie folgt:
»Die beiden Fälle deuten auf sehr unterschiedliche Angriffswege hin: im einen Fall eine interne Workstation, im anderen eine Webkomponente eines Drittanbieters. Die Möglichkeit, dass dabei Sicherheitslücken ausgenutzt wurden, kann nicht ausgeschlossen werden. Gleichzeitig zeigen diese Vorfälle, dass (Kryptowährungs-) Börsen nicht immun gegen Cyberangriffe sind und über verschiedene Wege kompromittiert werden können. Sowohl interne Systeme als auch externe Abhängigkeiten können dabei als Angriffsfläche dienen.
Der Binance-Angriff scheint der größte jemals verzeichnete Kryptowährungsdiebstahl zu sein. Eine Operation dieser Größenordnung ist schwierig durchzuführen, daher kann die Möglichkeit, dass einige Börsen-Hacks tatsächlich von APT-Gruppen verübt werden, nicht ausgeschlossen werden. Erste Berichte zum Binance-Vorfall deuten auf die mögliche Beteiligung verschiedener Gruppen hin, wobei in einigen Fällen die Lazarus-APT-Gruppe [3] namentlich erwähnt wird. Lazarus ist für finanziell motivierte Cyberangriffe bekannt, darunter auch Angriffe auf Kryptowährungen, und verfügt über umfangreiche Erfahrung in diesem Bereich.
Besitzer von Krypto-Währungen sind in den vergangenen Jahren zunehmend ins Visier von Cyberkriminellen geraten, wobei Geräte ohne Sicherheitsvorkehrungen für Angreifer von besonderem Interesse sind. In der Praxis können selbst technisch versierte Nutzer solchen Angriffen zum Opfer fallen. Daher empfehlen wir dringend, Sicherheitslösungen auf privaten und geschäftlichen Geräten zu installieren.«
[1] https://www.handelsblatt.com/finanzen/binance-kryptoboerse-meldet-hackerangriff-bitcoin-auf-sechs-wochen-tief/100266046.html
[2] https://www.coindesk.com/de/markets/2026/10/29/polymarket-suspends-trading-after-third-party-breach-leads-to-user-losses
[3] 2016 wurde die Gruppe beschuldigt, die Zentralbank von Bangladesch gehackt und versucht zu haben, eine Milliarde US-Dollar zu stehlen. Dies war kein Einzelfall: Im Laufe des Jahrzehnts war Lazarus weiterhin aktiv bei Angriffen auf Kryptobörsen – beispielsweise führte der Angriff auf Bybit im Jahr 2025 zu Verlusten von rund 1,5 Milliarden US-Dollar. Die mögliche Beteiligung von Lazarus an den Angriffen auf Binance und Polymarket wird weiterhin untersucht, und endgültige Schlussfolgerungen können erst nach Abschluss der Ermittlungen gezogen werden.
Anlässlich der Nachricht, dass der Kryptoriese Binance vom bislang größten bekannten Cyberangriff betroffen war; Phoebe Hodgson, Senior Analyst für Banking und Zahlungsverkehr bei GlobalData, einer Plattform für Marktinformationen und Produktivität, nimmt dazu Stellung:
»Der gemeldete Cyberangriff auf die Kryptowährungsbörse Binance im Umfang von 6,3 Milliarden US-Dollar hat erneut Bedenken hinsichtlich des Ausmaßes und der Raffinesse von Bedrohungen gegen Finanzinstitute geweckt. Während die Ermittler prüfen, ob Mitarbeiterzugänge kompromittiert wurden und eine staatliche Beteiligung vorliegt, wirft der Vorfall unbequeme Fragen auf: Können traditionelle Sicherheitsansätze mit immer raffinierteren Angreifern Schritt halten?
»Angreifer konzentrieren sich nicht mehr ausschließlich darauf, in Systeme einzudringen oder Kundendaten zu stehlen. Sie versuchen zunehmend, das in der Finanzinfrastruktur verankerte Vertrauen auszunutzen und legitime Zugänge sowie Transaktionsprozesse zu Mechanismen für Geldtransfers zu machen.
»Für Finanzinstitute sind die Auswirkungen erheblich. Jahrzehntelange Investitionen in Cybersicherheit haben die traditionellen Schutzmechanismen gestärkt. Doch die zunehmende Komplexität des digitalen Bankgeschäfts und der KI hat neue Schwachstellen geschaffen. Laut GlobalDatas Wealth Management Industry Conditions Analytics 2026 stellen Cybersicherheitsbedrohungen die größte Gefahr für die Vermögensverwaltungsbranche dar. Von den befragten Instituten gaben 65 % an, dass dies ihre größte Sorge sei, gegenüber 56 % im Jahr 2025. Im zweiten Quartal 2026 wurden 478 Vermögensverwaltungsunternehmen in 20 Märkten befragt. Diese Einschätzungen lassen sich auf das Privatkundengeschäft der Banken, den Zahlungsverkehr und andere Bereiche der Finanzbranche übertragen. Da Institute immer stärker miteinander vernetzt und von automatisierten Prozessen abhängig sind, wird der Abstand zwischen einem Sicherheitsvorfall und einem erheblichen finanziellen Verlust gefährlich klein.
»Die eigentliche Herausforderung besteht darin, dass raffinierte Angreifer nicht unbedingt jede Sicherheitskontrolle überwinden müssen. Sie müssen lediglich einen als vertrauenswürdig eingestuften Zugangsweg finden, über den sie unentdeckt agieren können. Sobald sie eingedrungen sind, bleibt den Instituten angesichts der Geschwindigkeit moderner Finanztransaktionen unter Umständen nur sehr wenig Zeit zum Eingreifen.
»Dies erfordert ein grundlegendes Umdenken. Cybersicherheit kann nicht länger in erster Linie danach beurteilt werden, wie effektiv Institute Angreifer fernhalten. Banken müssen davon ausgehen, dass einige Schutzmechanismen früher oder später versagen, und ihre Abläufe so gestalten, dass eine einzelne Kompromittierung nicht zu einer finanziellen Katastrophe führt.
»Letztlich unterstreicht der Binance-Hack eine zentrale Botschaft für Führungskräfte im Finanzdienstleistungssektor: Die nächste Generation der Cyberresilienz wird sich nicht daran messen lassen, ob Institute jeden Sicherheitsvorfall verhindern können, sondern daran, ob sie Angreifer davon abhalten können, einen solchen Vorfall in einen unumkehrbaren finanziellen Verlust zu verwandeln.«
Ein Kommentar von Raghu Nandakumara, Head of Industry Solutions, Illumio
»Lässt man die Rekordsumme einmal beiseite, folgt der Angriff einem erschreckend vertrauten Muster. Ersten Berichten zufolge wurde ein Ingenieur dazu gebracht, an einem ›Test‹ teilzunehmen. Dabei wurde sein Laptop mit Schadsoftware infiziert. Da das Gerät bereits authentifiziert war und über weitreichende Zugriffsrechte verfügte, konnten die Angreifer darüber offenbar direkt in die Produktivsysteme und von dort zu den Wallets gelangen.
An dieser Vorgehensweise ist nichts neu. Was Sicherheitsverantwortliche vielmehr beunruhigen sollte, wie selten die Angreifer auf ihrem Weg überhaupt ihre Identität nachweisen mussten. Sobald sie den Laptop unter ihrer Kontrolle hatten, konnten sie sich auf bestehende Zugriffsrechte verlassen. Ihnen wurde vertraut, ohne dass dieses Vertrauen erneut überprüft wurde.
Natürlich muss man Biance gegenüber fairerweise sagen, dass sich nicht jeder Social-Engineering-Angriff verhindern lässt. Zudem steht die vollständige Aufarbeitung des Vorfalls noch aus. Doch man muss nicht jeden Angriff von Anfang an verhindern, um seine Folgen zu begrenzen. Entscheidend ist, wie weit Angreifer mit einem einzigen kompromittierten Gerät kommen können. Und das hängt von der Sicherheitsarchitektur ab, die lange vor dem eigentlichen Angriff festgelegt wurde.
Solange Unternehmen Zero Trust nicht fest in ihrer Sicherheitsstrategie verankern und implizites Vertrauen sowie übermäßige Zugriffsrechte über Identitäten, Netzwerke und Daten hinweg konsequent abbauen – angefangen bei Nutzern mit besonders weitreichenden Berechtigungen –, werden wir solche Vorfälle immer wieder erleben.
Deshalb sollte sich jedes Sicherheitsteam diese Woche eine einfache Frage stellen: Wenn heute Nacht der Laptop eines Ingenieurs mit besonders weitreichenden Zugriffsrechten kompromittiert würde, wie weit könnten Angreifer damit in unseren Systemen vordringen?«
Praxistipps für CIOs und Sicherheitsverantwortliche
Infografik: Acht Praxistipps zur Cyberresilienz
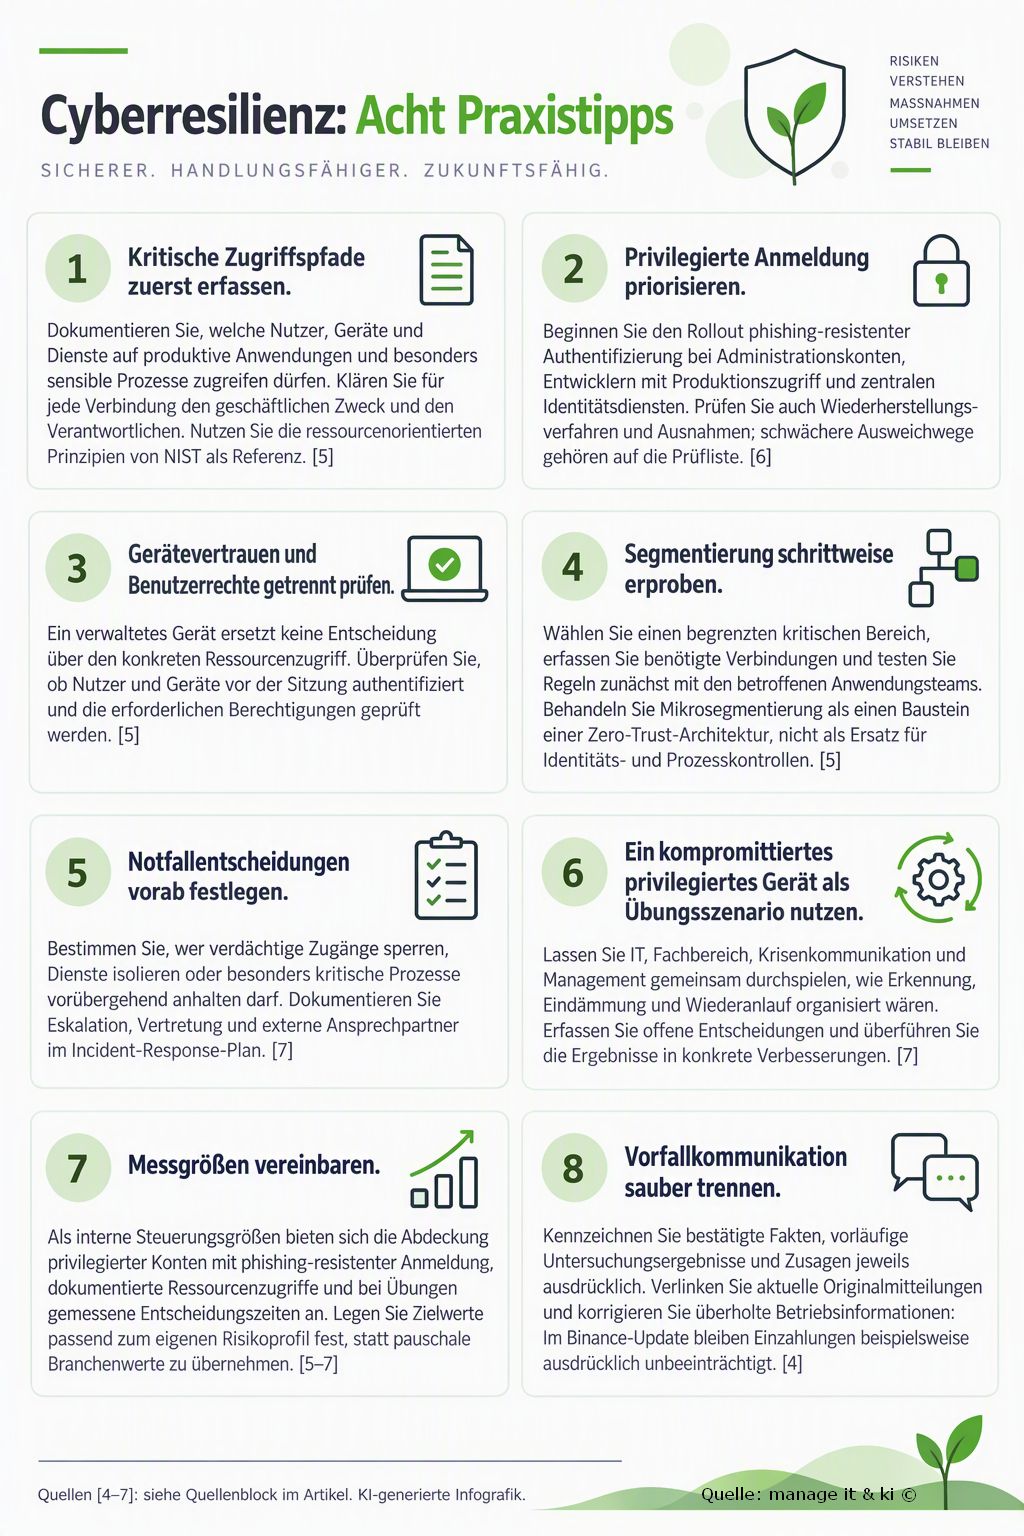
KI-generierte Infografik mit dem vollständigen Text der acht vorstehenden Praxistipps. Die Quellenverweise beziehen sich auf den vorhandenen Quellenblock.
Ausführliche Tipps mit Praxisbeispielen
Die folgenden Umsetzungsschritte sind redaktionelle Empfehlungen zur Vertiefung der vorhandenen Tipps. Sämtliche Praxisbeispiele sind hypothetische Szenarien, keine dokumentierten Unternehmensfälle und keine Rekonstruktion des Binance-Vorfalls. Die vorhandenen Quellen [5–7] dienen der fachlichen Orientierung; sie belegen nicht die Durchführung oder Wirksamkeit der hier entworfenen Beispiele.
1. Zugriffspfade vom Geschäftsprozess aus erfassen
Umsetzung: Beginnen Sie mit einem klar abgegrenzten Prozess, etwa der Zahlungsfreigabe oder dem Einspielen produktiver Software. Erfassen Sie beteiligte Anwendungen, menschliche und technische Identitäten, Endgeräte sowie Verbindungen zu Dienstleistern. Unterscheiden Sie zwischen tatsächlich beobachteter Nutzung und eingeräumten Berechtigungen: Eine selten genutzte Verbindung kann für Wartung notwendig sein, benötigt aber einen dokumentierten Zweck. Lassen Sie Fachbereich und IT jede Verbindung gemeinsam bewerten. Halten Sie den Verantwortlichen, die benötigten Rechte, Ausnahmen und den nächsten Prüftermin fest. Änderungen gehören anschließend in ein kontrolliertes Freigabe- und Testverfahren. Fachliche Orientierung: [5].
[Speculation] Hypothetisches Praxisbeispiel: In einem mittelständischen Handelsunternehmen erstellt die Finanzabteilung Zahlungsaufträge im ERP-System. Ein externer Wartungsdienst besitzt ebenfalls Zugang. Für die Bestandsaufnahme zeichnet das Projektteam beide Zugriffspfade getrennt auf und prüft, ob der Wartungszugang Zahlungsfreigaben benötigt oder auf technische Wartungsfunktionen beschränkt werden soll.
Konkretes Arbeitsergebnis: Eine abgestimmte Zugriffsmatrix mit Verbindung, Zweck, Identität, Berechtigung, Verantwortlichem und Prüftermin. Ungeklärte Einträge bleiben als offene Risiken sichtbar, statt stillschweigend als erforderlich zu gelten.
2. Phishing-resistente Anmeldung einschließlich Wiederherstellung planen
Umsetzung: Priorisieren Sie Konten nach ihren Auswirkungen auf den Geschäftsbetrieb: zentrale Identitätsadministration, Produktionszugänge und besonders sensible Fachanwendungen. Prüfen Sie für diese Systeme die Unterstützung phishing-resistenter Verfahren und erproben Sie die Anmeldung zunächst mit einer begrenzten Nutzergruppe. Planen Sie Gerätewechsel, Verlust eines Sicherheitsschlüssels und den Zugriff im Notfall ausdrücklich mit ein. Ein Wiederherstellungsverfahren sollte eine dokumentierte Identitätsprüfung, klare Zuständigkeiten und nachvollziehbare Protokollierung vorsehen. Erfassen Sie verbleibende Ausnahmen mit Begründung und Ablaufdatum. Entscheidend ist nicht allein die Ausstattung der Nutzer, sondern auch, welche Anmelde- und Wiederherstellungswege weiterhin offenstehen. Fachliche Orientierung: [6].
[Speculation] Hypothetisches Praxisbeispiel: Ein Softwareanbieter startet mit seinem Team für Produktionsadministration einen Pilotbetrieb mit Hardware-Sicherheitsschlüsseln. Die Beteiligten erproben zusätzlich einen verlorenen Schlüssel und den Gerätewechsel. Vor dem breiteren Rollout dokumentiert das Team, wie der Support die Identität prüft und wer einen Ersatz freigeben darf.
Konkretes Arbeitsergebnis: Ein Rolloutplan mit Kontenbestand, unterstützten Verfahren, Wiederherstellungsablauf, Ausnahmeliste und verständlicher Nutzeranleitung. Als Messgröße eignet sich der Anteil der tatsächlich umgestellten privilegierten Konten an allen erfassten privilegierten Konten.
3. Gerät, Identität und Berechtigung getrennt bewerten
Umsetzung: Formulieren Sie Zugriffsentscheidungen für konkrete Ressourcen. Dokumentieren Sie, welche Benutzerrolle erforderlich ist, welche Anforderungen das Gerät erfüllen muss und welche zusätzlichen Bedingungen für sensible Aktionen gelten sollen. Trennen Sie normale Büroarbeit von administrativen Aufgaben, soweit die eingesetzten Systeme dies unterstützen. Prüfen Sie nicht nur erfolgreiche Anmeldungen, sondern auch, wie Rollenwechsel, entfallene Berechtigungen und gesperrte Konten behandelt werden. Nutzen Sie genehmigte Tests in einer geeigneten Umgebung, um die Regeln nachvollziehbar zu prüfen. Ein positives Ergebnis bei der Geräteprüfung darf in Ihrer Dokumentation nicht automatisch sämtliche fachlichen Zugriffsrechte begründen. Fachliche Orientierung: [5].
[Speculation] Hypothetisches Praxisbeispiel: Ein Ingenieur arbeitet mit einem verwalteten Laptop und benötigt Zugriff auf Entwicklungswerkzeuge. Für Änderungen an einem Produktionsdienst sieht das Unternehmen eine gesonderte administrative Rolle vor. Im Test prüft das Team, ob der normale Arbeitszugang diese Änderung tatsächlich nicht ausführen darf und ob der freigegebene Administrationsweg nachvollziehbar protokolliert wird.
Konkretes Arbeitsergebnis: Eine Richtlinienübersicht und dokumentierte Positiv- und Negativtests. Darin wird getrennt festgehalten, welche Identität, welches Gerät und welche Berechtigung die jeweilige Entscheidung begründen.
4. Segmentierung mit einem kontrollierten Pilotprojekt beginnen
Umsetzung: Wählen Sie einen überschaubaren Anwendungsbereich mit verfügbaren Verantwortlichen und einer geeigneten Testumgebung. Erfassen Sie reguläre Verbindungen sowie periodische Abläufe wie Datensicherung, Wartung und Monatsabschluss. Entwerfen Sie zunächst Regeln auf Grundlage dieses Bestands und besprechen Sie sie mit den Anwendungsteams. Wenn das eingesetzte Produkt einen Beobachtungsmodus bietet, nutzen Sie ihn vor der Durchsetzung. Legen Sie Freigabekriterien, ein Wartungsfenster und einen Rückfallplan fest. Prüfen Sie anschließend sowohl den Betrieb notwendiger Abläufe als auch die Ablehnung ausdrücklich nicht erlaubter Verbindungen. Erweiterungen sollten erst nach Auswertung des Piloten folgen. Fachliche Orientierung: [5].
[Speculation] Hypothetisches Praxisbeispiel: Ein Fertigungsunternehmen erprobt die Segmentierung an der Testumgebung einer Lageranwendung. Das Team berücksichtigt neben den täglichen Benutzerzugriffen auch den nächtlichen Datenaustausch und die Sicherung. Eine zunächst übersehene Wartungsverbindung wird vor dem produktiven Einsatz dokumentiert und fachlich bewertet.
Konkretes Arbeitsergebnis: Ein freigegebener Regelsatz mit Abhängigkeiten, Testergebnissen, genehmigten Ausnahmen und Rückfallverfahren. Bewerten Sie die Segmentierung gemeinsam mit Identitäts- und Anwendungskontrollen, nicht als alleinige Sicherheitsmaßnahme.
5. Notfallbefugnisse vor dem Sicherheitsvorfall klären
Umsetzung: Erstellen Sie für wichtige Eindämmungsmaßnahmen eine Entscheidungsmatrix: Wer darf ein Konto sperren, ein Gerät isolieren oder einen Geschäftsprozess vorübergehend anhalten? Welche Informationen werden benötigt, wer wird informiert und wer vertritt die zuständige Person? Berücksichtigen Sie Betriebsfolgen und die Sicherung relevanter Untersuchungsdaten. Stimmen Sie Maßnahmen mit Fachbereich, IT-Betrieb und gegebenenfalls Rechtsberatung ab. Regeln für den Wiederanlauf sind ebenso wichtig wie Regeln für das Anhalten: Halten Sie fest, wer die Freigabe erteilt und welche Prüfungen vorher erforderlich sind. Prüfen Sie die Erreichbarkeit der Kontakte regelmäßig. Fachliche Orientierung: [7].
[Speculation] Hypothetisches Praxisbeispiel: Bei einem Zahlungsdienstleister wird nachts ein verdächtiger privilegierter Zugang gemeldet. Die Übungsmatrix legt fest, welche begrenzte Sperrmaßnahme der Bereitschaftsdienst freigeben darf und wann die verantwortliche Geschäftsleitung über mögliche Betriebsunterbrechungen entscheiden muss. Das Team prüft außerdem den Fall, dass der erste Ansprechpartner nicht erreichbar ist.
Konkretes Arbeitsergebnis: Ein kurzer, auch im Notfall verfügbarer Entscheidungsleitfaden mit Befugnissen, Stellvertretungen, Kontaktwegen, Dokumentationspflichten und Wiederanlaufkriterien.
6. Einen kompromittierten privilegierten Zugang als Planspiel üben
Umsetzung: Beginnen Sie mit einem moderierten Planspiel ohne Eingriffe in produktive Systeme. Stellen Sie nacheinander vorbereitete Informationen bereit: eine verdächtige Anmeldung, mögliche Nutzung einer bestehenden Sitzung und Unsicherheit über betroffene Dienste. Lassen Sie die Beteiligten festhalten, welche Informationen sie benötigen und welche Entscheidungen sie treffen würden. Beziehen Sie IT-Betrieb, Sicherheitsverantwortliche, betroffene Fachbereiche, Kommunikation und Management ein. Trennen Sie Beobachtungen aus der Übung von Annahmen über die tatsächliche Technik. Technische Tests benötigen einen eigenen genehmigten Umfang und eine geeignete Umgebung. Überführen Sie offene Punkte anschließend in Maßnahmen mit Zuständigkeit und Termin. Fachliche Orientierung: [7].
[Speculation] Hypothetisches Praxisbeispiel: Ein Entwicklerzugang eines fiktiven SaaS-Anbieters gilt im Planspiel als kompromittiert. Während die IT die betroffenen Dienste eingrenzen soll, fragt ein Kunde nach möglichen Auswirkungen. Die Moderation ergänzt, dass der übliche Kommunikationskanal nicht verfügbar ist. Das Team übt damit zugleich technische Eskalation und abgestimmte Kommunikation.
Konkretes Arbeitsergebnis: Ein Übungsprotokoll mit Entscheidungsverlauf, fehlenden Informationen und einer priorisierten Maßnahmenliste. Bewerten Sie Abläufe und Zuständigkeiten, nicht die individuelle Leistung der Beteiligten.
7. Messgrößen mit nachvollziehbarem Bezugsrahmen definieren
Umsetzung: Wählen Sie wenige Kennzahlen, deren Datenbasis und Aussage klar sind. Für die Authentifizierung benötigen Sie einen verlässlichen Bestand privilegierter Konten als Bezugsgröße. Für Zugriffspfade muss definiert sein, wann eine Verbindung als dokumentiert und fachlich geprüft gilt. Bei Entscheidungszeiten legen Sie den Startpunkt, den Endpunkt und die Übungsbedingungen fest. Halten Sie Messzeitraum, Datenquelle und Verantwortlichen für jede Kennzahl fest. Ergänzen Sie Zahlen durch Hinweise auf kritische Ausnahmen und ungeklärte Risiken. Interne Zielwerte sollten aus dem eigenen Risikoprofil und der Ausgangslage abgeleitet werden; sie sind keine allgemeingültigen Sicherheitsnachweise. Fachliche Orientierung: [5–7].
[Speculation] Hypothetisches Praxisbeispiel: In einem erfundenen Pilotprojekt sind 40 privilegierte Konten vollständig erfasst. Davon nutzen 30 das vorgesehene phishing-resistente Verfahren; die Pilotabdeckung beträgt somit 75 Prozent. Die verbleibenden zehn Konten werden nicht unter einer Sammelkategorie verborgen, sondern mit technischem Hindernis, Verantwortlichem und geplantem Prüftermin aufgeführt. Diese Zahlen illustrieren ausschließlich die Berechnung.
Konkretes Arbeitsergebnis: Ein kompaktes Dashboard mit Kennzahlendefinitionen, Ausgangswerten, offenen Ausnahmen und Entwicklung über vergleichbare Messzeiträume. Eine hohe Abdeckung ersetzt nicht die Prüfung besonders kritischer Einzelfälle.
8. Vorfallkommunikation auf einer gemeinsamen Faktenbasis führen
Umsetzung: Führen Sie eine zentrale Übersicht mit bestätigten Fakten, offenen Fragen, vorläufigen Annahmen und ausdrücklich freigegebenen Zusagen. Ergänzen Sie für jeden Eintrag Quelle, Zeitpunkt und zuständige Freigabe. Stimmen Sie Statusmeldungen zwischen Support, Kommunikation, IT und betroffenen Fachbereichen ab. Eine Meldung sollte ihren Informationsstand nennen und erklären, welche Dienste betroffen sind, was noch untersucht wird und wann die nächste Aktualisierung vorgesehen ist. Machen Sie Korrekturen nachvollziehbar, statt frühere Aussagen unbemerkt zu überschreiben. Zusagen über Wiederherstellung oder Ausgleich benötigen eine entsprechende fachliche und organisatorische Freigabe. Fachliche Orientierung für die organisatorische Einbindung: [7].
[Speculation] Hypothetisches Praxisbeispiel: Ein fiktiver Plattformbetreiber setzt einen einzelnen Transaktionsdienst aus, während andere Dienste verfügbar bleiben. Die erste Statusmeldung nennt nur den bestätigten Betriebszustand und die laufende Untersuchung. Nachdem die IT weitere Funktionen geprüft hat, veröffentlicht die Kommunikation eine datierte Aktualisierung. Eine vermutete Schadenshöhe wird nicht als bestätigter Verlust dargestellt.
Konkretes Arbeitsergebnis: Eine freigegebene Statusvorlage, ein Faktenprotokoll und ein geregelter Aktualisierungsprozess. Für Kunden und Mitarbeitende sollten die offiziellen Informationskanäle eindeutig benannt sein.
FAQ: Zehn Fragen zur Cyberresilienz und zum Binance-Vorfall
1. Was hat Binance selbst zum Vorfall mitgeteilt?
Die Mitteilung vom 30. Oktober 2026 nennt geschätzte Auswirkungen von rund 6,3 Milliarden US-Dollar und etwa 3 Milliarden US-Dollar eingefrorene Vermögenswerte. Ein möglicherweise kompromittierter DevOps-Laptop habe Zugang zu einem Service-Container und unautorisierten Auszahlungsaufträgen ermöglicht. Binance bezeichnet dies als erste Untersuchungsergebnisse und kündigt einen technischen Abschlussbericht an. Diese Angaben sind als Unternehmensdarstellung einzuordnen, nicht als unabhängiges forensisches Ergebnis. [4]
2. Sind Einzahlungen und Auszahlungen gleichermaßen ausgesetzt?
Nein, nach der aktualisierten offiziellen Mitteilung sind Auszahlungen vorübergehend ausgesetzt, während Einzahlungen normal weiterlaufen. Binance hat diese Unterscheidung ausdrücklich als Aktualisierung ergänzt. Für den konkreten Betrieb eines Kontos ist der jeweils jüngste offizielle Status maßgeblich; eine Veröffentlichung sollte ihren Informationsstand datieren. [4]
3. Belegt ein kompromittierter Laptop bereits den vollständigen Angriffsweg?
Nein. Binance formuliert den Zusammenhang als vorläufiges Untersuchungsergebnis und hat einen späteren technischen Bericht angekündigt. Die Mitteilung enthält damit noch keine abschließende Darstellung aller Zugänge, Berechtigungen und Transaktionsschritte. [4] [Unverified] Den vollständigen Angriffsablauf kann ich nicht überprüfen.
4. Wurden die privaten Wallet-Schlüssel gestohlen?
Binance erklärt, bislang keine Hinweise auf ein Abfließen privater Wallet-Schlüssel gefunden zu haben. Das ist der dokumentierte Stand der Unternehmensuntersuchung. Die Aussage sollte nicht zu einer endgültigen technischen Entwarnung erweitert werden; zugleich beschreibt Binance mögliche unautorisierte Auszahlungen über einen internen Dienst. [4]
5. Ist die Täterschaft durch den früheren Bybit-Fall bewiesen?
Nein. Das FBI schrieb den Diebstahl von rund 1,5 Milliarden US-Dollar bei Bybit im Februar 2025 ausdrücklich nordkoreanischen Akteuren zu und verwendete dafür die Bezeichnung TraderTraitor. Diese Behördenzuordnung betrifft den Bybit-Fall. [8] Binance erklärt in seiner Mitteilung, mit Strafverfolgern an der Identifizierung der Täter zu arbeiten. [4] [Unverified] Die Täterschaft im Binance-Fall kann ich nicht überprüfen.
6. Was bedeutet Zero Trust für Unternehmen konkret?
Nach NIST entsteht Vertrauen weder allein durch einen Standort im internen Netzwerk noch durch den Besitz eines Unternehmensgeräts. Authentifizierung und Autorisierung von Nutzer und Gerät erfolgen vor dem Aufbau einer Sitzung zu einer Ressource. Der Schwerpunkt liegt auf dem Schutz von Ressourcen wie Anwendungen, Diensten und Daten – nicht auf der Annahme, dass alles innerhalb einer Netzwerkgrenze vertrauenswürdig sei. [5]
7. Ist Mikrosegmentierung mit Zero Trust gleichzusetzen?
Nein. NIST beschreibt Zero Trust als Architekturprinzipien und führt unterschiedliche Bereitstellungsmodelle auf. Mikrosegmentierung ist ein möglicher Ansatz, Ressourcen in kleinere geschützte Bereiche aufzuteilen; eine vollständige Strategie umfasst darüber hinaus Identitäten, Geräte, Zugriffsentscheidungen und Richtlinien. Eine Segmentierung allein beantwortet daher nicht alle Fragen zur Sicherheit eines kritischen Geschäftsprozesses. [5]
8. Warum genügt ein Einmalcode als zweiter Faktor nicht immer?
CISA erläutert, dass Angreifer neben dem Passwort auch einen manuell eingegebenen MFA-Code über eine gefälschte Anmeldeseite abfragen können. Phishing-resistente Verfahren wie FIDO-Sicherheitsschlüssel verwenden dagegen kryptografische Anmeldeverfahren. Unternehmen sollten deshalb nicht nur die MFA-Abdeckung erfassen, sondern auch die eingesetzten Verfahren und ihre Ausweichwege prüfen. [6]
9. Wie gehört Incident Response in die Unternehmenssteuerung?
NIST SP 800-61 Revision 3 verankert die Reaktion auf Sicherheitsvorfälle im Cyberrisikomanagement nach dem Cybersecurity Framework 2.0. Vorbereitung ist damit nicht ausschließlich Aufgabe des SOC. Für die Umsetzung empfiehlt sich, Zuständigkeiten, Eskalationswege, Wiederherstellung und die Übernahme von Erkenntnissen aus Vorfällen und Übungen gemeinsam mit den betroffenen Fachbereichen festzulegen. [7]
10. Bedeutet die angekündigte Verlustdeckung bereits vollständige Entschädigung?
Nein. Binance kündigt an, Verluste aus dem SAFU-Fonds und Unternehmensmitteln zu decken. Die Mitteilung dokumentiert diese Zusage, nicht den Abschluss sämtlicher Entschädigungen. Auch die genannten eingefrorenen Vermögenswerte werden darin nicht als bereits vollständig an Kunden ausgezahlte Mittel bezeichnet. [4] [Unverified] Eine abschließend abgewickelte Entschädigung kann ich nicht überprüfen.
Quellen der Ergänzungen
Recherche: 30. Oktober 2026. Die bestehenden Bezugszeichen [1–3] im Originaltext bleiben erhalten; die zusätzlichen Quellen beginnen deshalb mit [4]. Tipps und interne Messgrößen sind redaktionelle Umsetzungsempfehlungen auf Grundlage der genannten Leitlinien, keine nachgewiesenen Maßnahmen bei Binance.
[4] Binance: Security Incident Update (2026-10-30), aktualisierte Unternehmensmitteilung. https://www.binance.com/en/support/announcement/detail/c5a8729a97ac486d963784d96c5642d7
[5] NIST: SP 800-207, Zero Trust Architecture, endgültige Fassung, August 2020. https://csrc.nist.gov/pubs/sp/800/207/final
[6] CISA: Phishing Resistant MFA is Key to Peace of Mind, 12. April 2023. https://www.cisa.gov/news-events/news/phishing-resistant-mfa-key-peace-mind
[7] NIST: SP 800-61 Revision 3, Incident Response Recommendations and Considerations for Cybersecurity Risk Management, April 2025. https://csrc.nist.gov/pubs/sp/800/61/r3/final
[8] FBI/IC3: North Korea Responsible for $1.5 Billion Bybit Hack, 26. Februar 2025. https://www.ic3.gov/PSA/2025/PSA250226
Management Summary, Tipps, FAQ und Bilder wurden mit Hilfe von KI erstellt