IT-Security

IT-Sicherheit 2016: Alle kümmern sich. Aber dann?

Alle Unternehmen haben IT-Sicherheit im Visier, zumindest dann, wenn sie direkt danach gefragt werden. Folgen dem aber auch Taten? Und konzentrieren sich die Unternehmen dann auch auf die richtigen Aktivitäten? Dies waren einige Fragen, auf die Red Hat Antworten suchte – mit einer Umfrage unter 426 IT-Entscheidern weltweit, die TechValidate durchgeführt hat. Die Umfrage hat…

Sichere Connected-Car-Systeme erst in drei Jahren

Erhebliche Diskrepanz zwischen Verbrauchersorgen und Entwicklungen bei den Herstellern. Mehr als die Hälfte der deutschen Autofahrer (57 Prozent) macht sich Sorgen um die Sicherheit von Assistenzsystemen im Auto wie die adaptive Geschwindigkeitsanpassung oder das automatische Einparken. Das ist das Ergebnis einer Studie zur Sicherheit von Anwendungen in vernetzten Automobilen, sogenannten Connected Cars, von Veracode und…

Smartphones sind die neuen Malware-Spitzenreiter

Ein vom Nokia Security Center in Berlin veröffentlichter Report über Bedrohungen in mobilen Netzen zeigt erstmals Schadsoftware für Apples mobiles Betriebssystem iOS in den Top 20 der Bedrohungen. Trotz einer Zunahme der Angriffe gegen iOS-Geräte richtet sich der Großteil der Malware für Smartphones nach wie vor gegen Android-basierte Geräte. Die Spezialisten von Nokia fanden heraus,…

Cybersicherheit: Die größten Sorgen europäischer Unternehmen

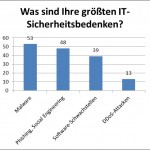
Die größte Sorge bereitet IT-Entscheidern Malware aller Art, dicht gefolgt von Phishing und Social Engineering 79 Prozent der Unternehmen hatten innerhalb der letzten zwölf Monate mit einem oder mehreren Sicherheitsvorfällen zu kämpfen 91 Prozent nutzen geschäftlich eine Antiviren-Lösung, 77 Prozent setzen auf regelmäßige Backups, aber nur 21 Prozent der Befragten nutzen eine mobile Sicherheitslösung Der…

Compliance-Regelungen werden häufig gezielt umgangen

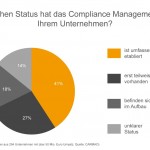
Business Manager klagen über Zusatzaufwand und zu enge Entscheidungsspielräume. Compliance-Vorschriften häufig nicht praxistauglich genug. Die Business-Manager haben ein zwiespältiges Verhältnis zum Compliance Management in ihren Unternehmen. Auf der einen Seite sehen sie darin eine Notwendigkeit, andererseits fühlen sie sich nach einer Carmao-Studie davon behindert und es werden Compliance-Regelungen häufig gezielt umgangen. Derzeit besteht der Erhebung…

Abwehrstrategien für Multi-Vektor-Cyberangriffe

Cyberangreifer sind kreativ und suchen nach effektiven Möglichkeiten, um in Unternehmensnetzwerke einzudringen. Und sie haben heute immer mehr Tools zur Hand, um die Aufklärungs-, Bewaffnungs- und Auslieferungsphase des Angriffslebenszyklus zu gestalten. Threat Intelligence Sharing, also das Teilen von Daten, Informationen und Erkenntnissen über Bedrohungen, ist daher heute wichtiger als je zuvor. Welche erfolgsversprechenden Abwehrstrategien gibt…

Wann sind Kunden bereit ihre Daten preiszugeben?

Kunden zu erkennen und im richtigen Moment mit dem richtigen Angebot zu bedienen ist ein wichtiger Faktor für Unternehmen um sich am Markt zu differenzieren. Kundendaten helfen dabei, sich am Kunden auszurichten. Doch diese geben ihre Daten nicht ohne Weiteres preis. Unter welchen Bedingungen aus Kundensicht ein Mehrwert durch Identifikation entstehen kann und wann die…

Massiver Anstieg bei DDoS- und Web-Application-Attacken

Im vierten Quartal 2015 stieg, im Vergleich zum vierten Quartal 2014, die Zahl der DDoS-Angriffe um nahezu 150 Prozent. Wiederholte Angriffe auf das gleiche Ziel werden zur Norm. Der Quartalsbericht »Q4 2015 State of the Internet – Security Report« [1] bietet Analysen und Einblicke in cyberkriminelle Aktivitäten, die auf der Akamai Intelligent Platform (https://www.akamai.com/de/de/solutions/intelligent-platform/) beobachtet…

IT-Sicherheit – Beruf Cyberkrimineller

Ein Bericht über den russischsprachigen Cyberuntergrund. Dreieinhalb Jahre haben die Experten des Computer Incidents Investigation Department (CIID) [1] von Kaspersky Lab an einer Analyse von über 330 Cybersicherheitsvorfällen gearbeitet. Dabei ging es um Angriffe gegen den öffentlichen und den privaten Bereich, die alle vom russischsprachigen Raum aus gesteuert wurden. Die Ergebnisse hat Kaspersky Lab in…

Einblicke in gezielte Cyberangriffe

Welche Trends gibt es im Cyberkrieg und welche Taktiken nutzen Cyberangreifer, um Unternehmen zu bedrohen und Daten zu stehlen – diese Fragen beantwortet siebte M-Trends-Report von Mandiant. Die Consultants des Unternehmens haben dafür die von ihnen entdeckten Bedrohungen des Jahres 2015 untersucht. Zu den wesentlichen Ergebnissen zählen: Die Entdeckung geht schneller: 146 Tage dauert es…

Keine Berechtigung für Locky: Ransomware-Risiken einschränken

Millionenschäden durch digitale Erpressung – Need-to-Know- und Data-Owner-Prinzipien können bereits viel verhindern. Datenerpressung ist kein komplett neuer Trend, weitet sich aber 2016 zu einer ernsten wirtschaftlichen Bedrohung aus. Krankenhäuser oder Unternehmen: immer öfter finden digitale Erpressungen mit relevanten Unternehmensdaten statt, die durch eine Hintertür von Hackern verschlüsselt wurden. »Durch eine hochentwickelte Schadsoftware werden Unternehmensdaten kriminell…

Mehr Cybersicherheit für vernetzte Gebäude nötig

Sicherheitsrisiken werden unterschätzt. Hohes Risiko aus dem »Schatten«-IoT. »Ethical Hacking Experiment« mit ernüchterndem Ergebnis. Nicht nur Fabriken und Fahrzeuge werden vernetzt, sondern auch immer mehr Gebäude. Über das Internet-of-Things (IoT) vernetzte, intelligente »Smart Buildings« liegen im Trend, denn sie reduzieren die Betriebskosten, sparen Energie und können einfacher überwacht und in Stand gehalten werden: Fernwartung sowie…

Der EMM-Markt 2016 – Showdown zwischen Pure Plays und Global Majors

Im Kontext Enterprise Mobility stellt sich häufig die Frage nach dem Fokus. Geht es darum, den Mitarbeitern mit möglichst wenigen Einschränkungen hohe Freiheiten bei der Arbeitsplatzgestaltung und Technologieauswahl zu geben oder müssen Sicherheit, Kontrolle und hierarchische Steuerung überwiegen, um keine Sicherheitsrisiken zu provozieren? Dagegen stellt sich die Frage: Warum nicht beides? Denn für alle Unternehmen…

Anwendern darf nicht zu viel Verantwortung für Cybersicherheit abverlangt werden

Die aktuellen Cyber-Angriffe auf Krankenhäuser haben gezeigt: Anwendern darf nicht zu viel Verantwortung für Cybersicherheit zugemutet werden. Vielmehr muss eine Sicherheitsphilosophie User präventiv vor Fehlverhalten schützen. Im Neusser Lukaskrankenhaus hat ein Mitarbeiter vermutlich einen verseuchten E-Mail-Anhang geöffnet und damit eine Lawine ins Rollen gebracht: massive Störungen waren die Folge, sogar Operationen mussten verschoben werden. Solch…