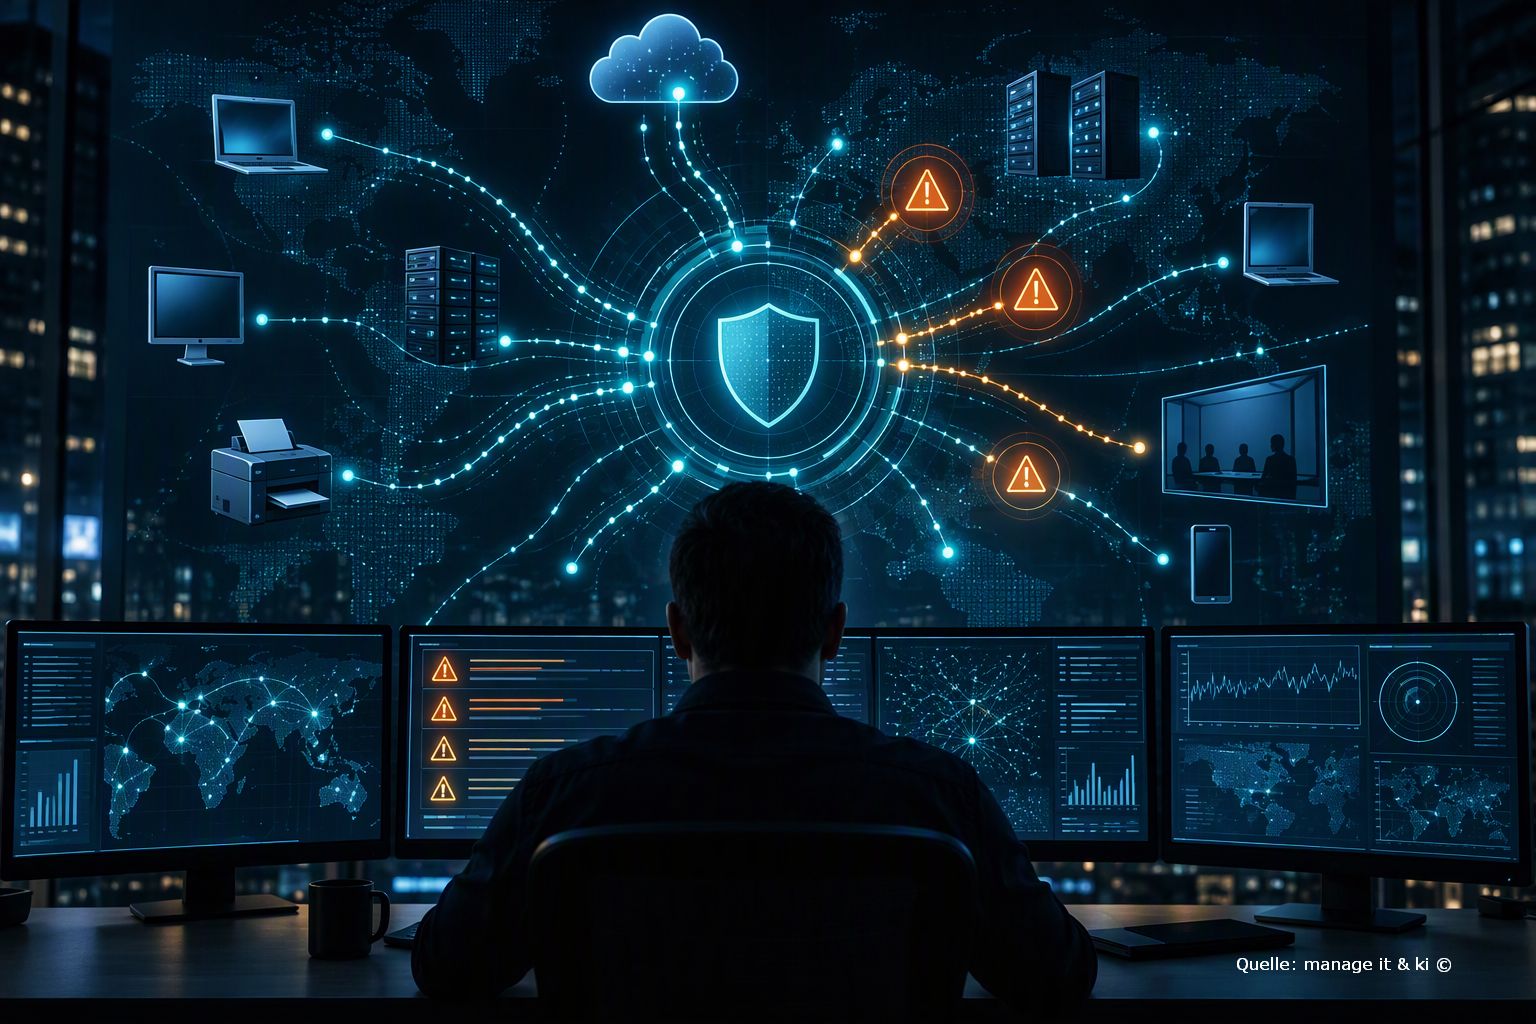
Illustration Absmeier foto ki designer
Cyberangriffe lassen sich nicht allein mit mehr Technik beherrschen. Entscheidend ist, verdächtige Signale früh zu erkennen, Daten aus unterschiedlichen Quellen zusammenzuführen und im Ernstfall ohne Reibungsverluste zu handeln. Sechs organisatorische und technische Stellschrauben zeigen, wie Unternehmen ihre Erkennungs- und Reaktionsfähigkeit systematisch stärken.
Management Summary
- Sichtbarkeit ist die Voraussetzung für schnelle Abwehr: Unternehmen müssen Nutzer, Identitäten, klassische IT, Cloud-Dienste und häufig übersehene Endgeräte in ein gemeinsames Lagebild einbeziehen.
- Zentrale Datenbasis statt isolierter Warnmeldungen: Konsolidierte und korrelierte Protokolldaten machen Zusammenhänge sichtbar und verkürzen die Zeit bis zur Einordnung eines Vorfalls.
- Priorisierung schützt knappe Ressourcen: Risikobasierte Regeln und KI-gestützte Analysen helfen, kritische Signale aus der Masse der Meldungen herauszufiltern; die Entscheidungshoheit bleibt beim Sicherheitsteam.
- Governance entscheidet über Reaktionsfähigkeit: Eindeutige Rollen, Meldewege, Eskalationsstufen und Entscheidungsbefugnisse müssen vor einem Sicherheitsvorfall feststehen und regelmäßig getestet werden.
- Cyberresilienz ist eine Daueraufgabe: Kontinuierliches Monitoring, Übungen und kurze Awareness-Formate verbinden Technik, Prozesse und Menschen zu einer belastbaren Verteidigung.
Eine robuste Auswahl an Sicherheitstechnologien bildet nach wie vor die Grundlage für den Schutz vor Cyberbedrohungen. Ohne sie ist es unmöglich, jeden Nutzer, jedes Endgerät und jeden Zugangspunkt im Blick zu behalten. Auch KI kann die Sicherheitsverantwortlichen im Unternehmen als zusätzliche Verteidigungslinie unterstützen und Muster identifizieren, die das menschliche Auge möglicherweise nicht erkennt.
Doch selbst mit ausgereifter technologischer Unterstützung gelingt es nicht immer, eine Kompromittierung des Unternehmensnetzwerks zu verhindern. Ist diese eingetreten, kommt es auf Schnelligkeit an: Je zügiger ein Unternehmen eine Kompromittierung erkennt, desto rascher können Gegenmaßnahmen ergriffen und negative Folgen – wirtschaftlich, rechtlich und für die eigene Unternehmensreputation – minimiert werden.
Welche sechs Aspekte Unternehmen besonders beachten sollten, um eine Cyberbedrohung so früh wie möglich zu erkennen, erläutert Matt Riley, European Head of Information Security bei Sharp Europe:
- Verdächtige Aktivitäten frühzeitig erkennen
Wer einen Angriff frühzeitig erkennt, kann gezielte Gegenmaßnahmen ergreifen, bevor ein größerer Schaden entsteht. Typische Warnsignale sind beispielsweise ungewöhnliche Anmeldeversuche, unerwartete Änderungen an Zugriffsrechten sowie auffällige Netzwerkaktivitäten, Datenbewegungen oder Verhaltensweisen von Endgeräten. Unternehmen sollten solche Hinweise frühzeitig untersuchen und einordnen.
- Auch weniger offensichtliche Endgeräte im Blick behalten
Moderne Unternehmensnetzwerke bestehen aus zahlreichen miteinander vernetzten Geräten und Systemen. Dazu gehören neben klassischen IT-Endgeräten auch Drucker, Multifunktionssysteme oder digitale Displays, die bei der Sicherheitsüberwachung leicht übersehen werden können. Für Sicherheitsverantwortliche wird es dadurch zunehmend schwieriger, sämtliche Geräte und ihre Aktivitäten im Blick zu behalten. Umso wichtiger ist es, alle vernetzten Endgeräte in die Sicherheitsstrategie einzubeziehen und regelmäßig auf verdächtige Aktivitäten zu überprüfen.
- Bedrohungsdaten zentral aggregieren
Werden Warnmeldungen und Bedrohungsinformationen aus verschiedenen Sicherheits-Tools nicht zentral gesammelt, geht auch hier schnell der Überblick verloren. Dadurch steigt das Risiko, dass Gegenmaßnahmen bei einer Kompromittierung zu spät ergriffen werden. Unternehmen sollten deshalb ein vernetztes System implementieren, das alle entsprechenden Datensätze aggregiert, Duplikate entfernt und relevante Informationen automatisch an die zuständigen Personen weiterleitet.
- Sicherheitswarnungen gezielt priorisieren
Nicht jede Sicherheitswarnung stellt eine akute Bedrohung dar. Bei der Vielzahl an Meldungen, die moderne Sicherheitssysteme erzeugen, besteht jedoch die Gefahr, dass kritische Hinweise in der Masse untergehen. Unternehmen sollten deshalb Mechanismen etablieren, die Warnmeldungen nach ihrem Risikopotenzial bewerten und besonders kritische Vorfälle priorisieren. KI-gestützte Analysen können dabei helfen, Zusammenhänge zwischen einzelnen Ereignissen zu erkennen und die Sicherheitsteams zu entlasten. Wichtig ist jedoch zu beachten, dass sie nicht das menschliche Urteilsvermögen ersetzen.
- Verantwortlichkeiten klar definieren
Eine effektive Bedrohungserkennung setzt klare Zuständigkeiten voraus. Unternehmen sollten deshalb frühzeitig festlegen, wer Warnmeldungen überprüft, mögliche Sicherheitsvorfälle untersucht und entsprechende Gegenmaßnahmen einleitet. Denn im Falle einer Kompromittierung zählt jede Minute. Klare Melde- und Eskalationswege helfen dabei, schnell und koordiniert zu reagieren.
- Mitarbeiter für den Ernstfall schulen
All diese Überlegungen und Maßnahmen bieten nur dann tatsächlichen Schutz, wenn die Mitarbeiter im Unternehmen über das erforderliche Wissen und das entsprechende Sicherheitsbewusstsein verfügen, um sie im Ernstfall auch umzusetzen. Regelmäßige Security Awareness Trainings helfen dabei, dieses Wissen zu vermitteln und eine sicherheitsbewusste Unternehmenskultur zu etablieren. Besonders geeignet sind hier kurze, leicht verständliche Schulungen, die sich einfach in den Arbeitsalltag integrieren lassen und kontinuierlich wiederholt werden.
Fazit
Selbst die umfangreichsten technologischen Sicherheitsmaßnahmen bieten keinen 100-prozentigen Schutz vor Cyberbedrohungen. Unternehmen, die jedoch eine solide organisatorische Grundlage schaffen, Bedrohungen als solche zu erkennen, können verhindern, dass diese zu einer Kompromittierung führen und tatsächlich Schaden verursachen.
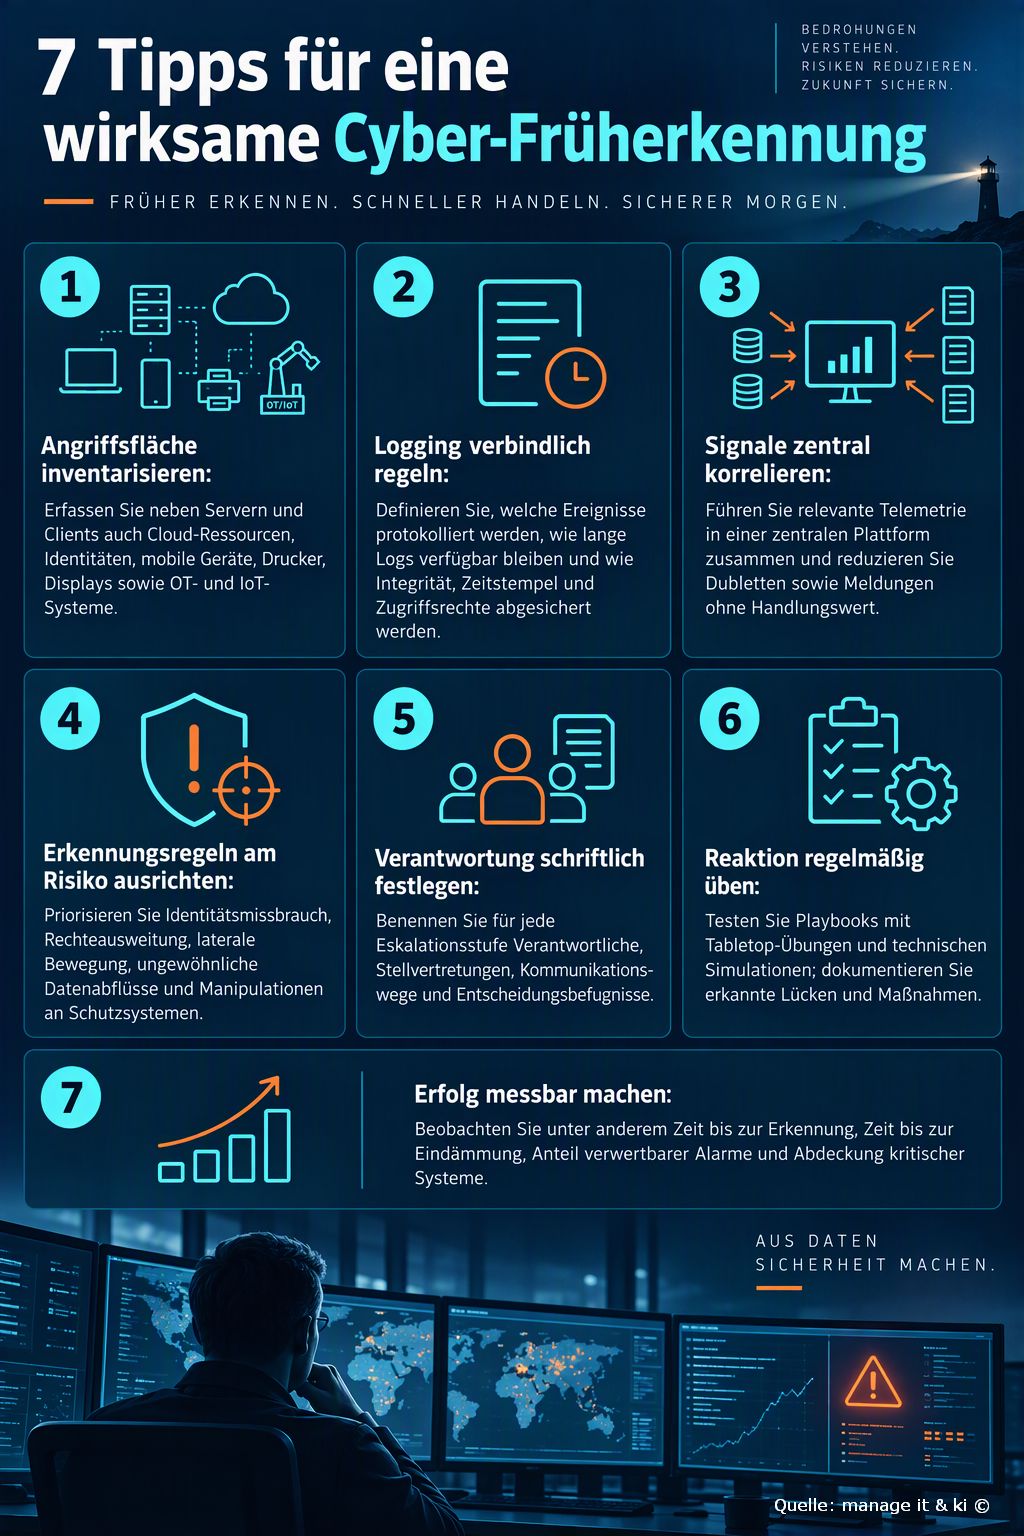
Illustration Absmeier infografik (c) ki
Tipps für die Praxis
1. Angriffsfläche vollständig inventarisieren
Eine wirksame Früherkennung beginnt mit einem aktuellen Überblick über alle Geräte, Anwendungen, Identitäten und extern erreichbaren Dienste. Neben Servern, Clients und mobilen Geräten gehören dazu Cloud-Ressourcen, technische Konten, SaaS-Anwendungen, Drucker, Multifunktionssysteme, digitale Displays sowie OT- und IoT-Komponenten. Ordnen Sie jedem Asset einen Verantwortlichen, eine Kritikalität und die erforderliche Protokollierung zu. Automatisierte Erkennung kann die Bestandsaufnahme unterstützen; unbekannte oder nicht zugeordnete Systeme sollten einen definierten Klärungsprozess auslösen.
Praxisbeispiel: Ein mittelständischer Produktionsbetrieb gleicht monatlich Daten aus Netzwerk-Scans, Endpoint-Management, Cloud-Verzeichnissen und Beschaffung ab. Dabei fällt ein älterer Fernwartungsrechner auf, der keiner Fachabteilung mehr zugeordnet ist, aber weiterhin extern erreichbar ist. Das Gerät wird isoliert, geprüft und anschließend ausgemustert. Zugleich erhält der Asset-Prozess eine Regel: Systeme ohne Eigentümer werden innerhalb von fünf Arbeitstagen bewertet.
2. Logging verbindlich regeln
Legen Sie in einer unternehmensweiten Logging-Richtlinie fest, welche Ereignisse sicherheitsrelevant sind, wie lange Daten verfügbar bleiben und wer darauf zugreifen darf. Besonders wichtig sind Anmeldeereignisse, Rechteänderungen, administrative Aktionen, Änderungen an Schutzsystemen, Endpunkt- und Netzwerkereignisse sowie Aktivitäten in geschäftskritischen Cloud-Diensten. Einheitliche Zeitquellen, geschützte Speicherung und kontrollierte Zugriffsrechte erleichtern die spätere Rekonstruktion. Prüfen Sie regelmäßig, ob vorgesehene Datenquellen tatsächlich liefern und ob die Protokolle ausreichend detailliert sind.
Praxisbeispiel: Ein Finanzdienstleister definiert für privilegierte Konten eine erweiterte Protokollierung. Als ein Administratorkonto außerhalb des Wartungsfensters neue Zugriffsrechte vergibt, werden Anmeldung, Rollenänderung und betroffene Systeme in einem Vorgang zusammengeführt. Das Sicherheitsteam kann den Ablauf rasch prüfen, das Konto sperren und feststellen, welche Berechtigungen zurückgenommen werden müssen.
3. Signale zentral korrelieren
Einzelne Warnmeldungen liefern häufig nur einen Ausschnitt. Führen Sie deshalb relevante Telemetrie aus Identitätsverwaltung, Endpunkten, Netzwerk, E-Mail-Sicherheit, Cloud-Diensten und Fachanwendungen in einer zentralen Plattform zusammen. Normalisieren Sie Felder, entfernen Sie Dubletten und reichern Sie Meldungen mit Kontext wie Asset-Kritikalität, Nutzerrolle, Standort oder bekannten Schwachstellen an. Korrelationsregeln sollten mehrere schwache Hinweise zu einem belastbaren Vorfall verbinden, ohne Rohdaten vorschnell zu verwerfen.
Praxisbeispiel: Eine einzelne fehlgeschlagene Anmeldung erscheint zunächst unkritisch. Kurz darauf folgen eine erfolgreiche Anmeldung aus einer ungewohnten Region, eine neue Weiterleitungsregel im Postfach und der Download vieler Dateien. Erst die zentrale Korrelation zeigt die zusammenhängende Angriffskette. Das System priorisiert den Vorgang, und das Incident-Team setzt Sitzung und Zugangsdaten zurück.
4. Erkennungsregeln am Geschäftsrisiko ausrichten
Richten Sie die Überwachung nicht allein an der Zahl verfügbarer Regeln aus. Beginnen Sie mit den für Ihr Unternehmen wahrscheinlichsten und folgenreichsten Szenarien: Missbrauch privilegierter Identitäten, Rechteausweitung, laterale Bewegung, Manipulation von Schutzsystemen, ungewöhnliche Datenabflüsse und Zugriffe auf besonders kritische Informationen. Hinterlegen Sie für jede Erkennung ein Ziel, benötigte Datenquellen, Schwellenwerte, Zuständigkeiten und erwartete Reaktion. Überprüfen Sie Regeln nach Änderungen der Infrastruktur, neuen Angriffsmustern und Erkenntnissen aus Vorfällen.
Praxisbeispiel: Ein Entwicklungsunternehmen bewertet Quellcode-Repositories als besonders kritisch. Es kombiniert deshalb Warnungen zu neuen Zugriffstoken, massenhaften Repository-Klonen und Anmeldungen von bisher unbekannten Geräten. Ein legitimer Projektwechsel wird durch den hinterlegten Kontext bestätigt; ein vergleichbares Muster bei einem inaktiven Dienstkonto führt dagegen zur sofortigen Sperrung und Untersuchung.
5. Verantwortung und Eskalation schriftlich festlegen
Definieren Sie vor einem Vorfall, wer Alarme sichtet, Untersuchungen führt, Systeme isolieren darf und Geschäftsleitung, Datenschutz, Recht, Kommunikation oder externe Partner einbindet. Ein belastbares Eskalationsmodell enthält Schweregrade, Reaktionszeiten, Entscheidungsbefugnisse, Stellvertretungen und sichere Kommunikationskanäle. Kontaktlisten und Playbooks müssen auch dann verfügbar sein, wenn zentrale IT-Systeme gestört sind. Vermeiden Sie Genehmigungsschleifen, die eine zeitkritische Eindämmung unnötig verzögern.
Praxisbeispiel: Bei einem Ransomware-Verdacht darf der diensthabende Incident-Manager laut Playbook betroffene Endgeräte unmittelbar vom Netz trennen. Die Geschäftsleitung wird parallel informiert, muss die technische Erstmaßnahme aber nicht vorab freigeben. Für Produktionssysteme gilt eine gesonderte Entscheidungsmatrix, in der Betrieb, Sicherheit und Werksleitung gemeinsam über eine Abschaltung entscheiden.
6. Reaktion regelmäßig üben
Playbooks entfalten erst dann Wirkung, wenn Teams sie unter realistischen Bedingungen erproben. Kombinieren Sie Tabletop-Übungen für Entscheidungen und Kommunikation mit technischen Simulationen, die Erkennungsregeln, Datenqualität und Reaktionsschritte prüfen. Jede Übung sollte klare Ziele, Beobachter und ein Nachbereitungsgespräch haben. Dokumentieren Sie Lücken mit Verantwortlichen und Fristen und kontrollieren Sie, ob vereinbarte Verbesserungen umgesetzt wurden.
Praxisbeispiel: Ein Unternehmen simuliert den Diebstahl eines Cloud-Administratorkontos. Das Sicherheitsteam erkennt die ungewöhnliche Anmeldung, der IT-Betrieb widerruft aktive Sitzungen, die Rechtsabteilung bewertet Meldepflichten und die Kommunikation vorbereitet interne Hinweise. Die Nachbereitung zeigt, dass die private Telefonnummer eines Stellvertreters veraltet ist und ein Cloud-Protokoll erst verspätet eintrifft. Beide Punkte werden als konkrete Maßnahmen nachverfolgt.
7. Wirkung mit aussagekräftigen Kennzahlen messen
Messen Sie nicht nur die Zahl erzeugter Alarme. Aussagekräftiger sind die Zeit bis zur Erkennung und Eindämmung, der Anteil handlungsrelevanter Meldungen, die Abdeckung kritischer Systeme durch Protokollierung, die Zahl überfälliger Untersuchungen und der Erfüllungsgrad nach Übungen. Segmentieren Sie Kennzahlen nach Kritikalität und Angriffsszenario, damit Durchschnittswerte keine Schwächen verdecken. Die Messung sollte Verbesserungen steuern und nicht dazu führen, Vorgänge vorschnell zu schließen.
Praxisbeispiel: Ein monatliches Dashboard zeigt, dass zwar 95 Prozent aller Endgeräte erfasst sind, aber nur 70 Prozent der geschäftskritischen Cloud-Dienste vollständige Audit-Logs liefern. Statt den hohen Gesamtwert als Erfolg zu melden, priorisiert das Management die fehlenden Cloud-Quellen. Im Folgemonat wird zusätzlich geprüft, ob die neuen Daten tatsächlich in Erkennungsregeln verwendet werden.
FAQ: Cyberbedrohungen frühzeitig erkennen
- Was bedeutet Früherkennung im Cybersecurity-Kontext?
Früherkennung bezeichnet die Fähigkeit, verdächtige Aktivitäten zeitnah zu identifizieren, einzuordnen und an zuständige Stellen weiterzugeben. Im NIST Cybersecurity Framework 2.0 ist »Detect« eine von sechs Kernfunktionen neben Govern, Identify, Protect, Respond und Recover. - Welche Warnsignale sind besonders relevant?
Dazu zählen ungewöhnliche Anmeldungen, neue oder ausgeweitete Berechtigungen, auffällige Datenbewegungen, unerwartete Softwareinstallationen, Konfigurationsänderungen und Hinweise auf laterale Bewegung im Netzwerk. Welche Signale kritisch sind, hängt vom jeweiligen Risikoprofil ab. - Warum ist zentrale Protokollierung wichtig?
Eine zentrale Sammlung und Korrelation von Ereignisdaten verbessert die Sichtbarkeit über verteilte Systeme hinweg. Die gemeinsame Leitlinie von CISA und internationalen Partnern nennt eine unternehmensweit freigegebene Logging-Richtlinie, zentrale Sammlung, geschützte Speicherung und eine bedrohungsbezogene Erkennungsstrategie als Kernelemente. - Müssen auch Drucker, Displays und IoT-Geräte überwacht werden?
Ja. Vernetzte Spezialgeräte besitzen Konten, Schnittstellen und Kommunikationswege und können damit Teil der Angriffsfläche sein. Sie sollten inventarisiert, sicher konfiguriert, aktualisiert und – soweit technisch möglich – in Monitoring und Protokollierung einbezogen werden. - Welche Rolle spielt KI bei der Bedrohungserkennung?
KI-gestützte Verfahren können große Datenmengen analysieren, Muster korrelieren und bei der Priorisierung helfen. Ergebnisse sollten jedoch nachvollziehbar geprüft und in klare Governance-, Eskalations- und Freigabeprozesse eingebettet werden. - Wie lässt sich Alarmmüdigkeit reduzieren?
Hilfreich sind risikobasierte Prioritäten, Kontextdaten zu betroffenen Systemen, deduplizierte Meldungen, regelmäßig gepflegte Erkennungsregeln und eine klare Definition, welcher Alarm welche Handlung auslöst. Fehlalarme sollten systematisch ausgewertet werden. - Welche Kennzahlen eignen sich für das Management?
Geeignet sind die mittlere Zeit bis zur Erkennung und Eindämmung, die Abdeckung kritischer Systeme durch Logging, der Anteil handlungsrelevanter Meldungen, die Zahl überfälliger Untersuchungen und der Umsetzungsstand nach Übungen oder Vorfällen. - Wie häufig sollten Reaktionspläne getestet werden?
Die Frequenz sollte sich an Geschäftsrisiko, regulatorischen Anforderungen und Veränderungstempo orientieren. Zusätzlich zu regelmäßigen Übungen sind Tests nach wesentlichen Architekturänderungen, neuen Bedrohungslagen oder realen Vorfällen sinnvoll. - Wie unterstützt das NIST CSF 2.0 Unternehmen konkret?
Das Framework bietet eine gemeinsame Struktur für Cyberrisiken und ordnet gewünschte Ergebnisse den Funktionen Govern, Identify, Protect, Detect, Respond und Recover zu. Es schreibt keine einzelne Technologie vor und kann unabhängig von Größe, Branche oder Reifegrad eingesetzt werden. - Warum sollte das aktuelle Bedrohungsbild berücksichtigt werden?
Erkennungsregeln müssen zu tatsächlich beobachteten Angriffsmustern passen. Der ENISA Threat Landscape 2025 analysiert 4.875 Vorfälle aus dem Zeitraum Juli 2024 bis Juni 2025 und bietet Orientierung zu wichtigen Bedrohungen und Trends in der EU.
Quellen
[1] NIST, Cybersecurity Framework 2.0: https://www.nist.gov/cyberframework
[2] CISA, Best Practices for Event Logging and Threat Detection: https://www.cisa.gov/resources-tools/resources/best-practices-event-logging-and-threat-detection
[3] ENISA, Threat Landscape 2025: https://www.enisa.europa.eu/publications/enisa-threat-landscape-2025
[4] BSI, Cyber-Sicherheitslage: https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Cyber-Sicherheitslage/cyber-sicherheitslage_node.html
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
Weitere Informationen finden Sie hier: https://www.sharp.de/insights-hub/blog/cyberbedrohungen-erkennen-bevor-sie-schaden-anrichten
1067 Artikel zu „Cyberbedrohungen erkennen“
IT-Security | Künstliche Intelligenz | News | TechTalk
TechTalk: Mit den richtigen Tools lassen sich KI-Bedrohungen in M365-Umgebungen erkennen

Auch Microsoft 365-Anwender:innen und -Plattformen sind diversen Cyberbedrohungen ausgesetzt, speziell durch den vermehrten Einsatz von KI-Technologien. Wie sich das im Praxisalltag von Unternehmen auswirken kann und welche Antworten der Sicherheitsanbieter Hornetsecurity auf diese KI-Bedrohungen hat, darüber durften wir auf der Sicherheitsveranstaltung it-sa 2025 mit Dr. Yvonne Bernard sprechen. Herausgekommen ist dieses knapp 2-minütige Video.
Ausgabe 9-10-2025 | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2025
Cybersicherheit mit KI – Hybride SOC-Modelle gegen Cyberbedrohungen

Künstliche Intelligenz (KI) birgt großes Potenzial für die Cybersicherheit in Unternehmen. Insbesondere im Security Operation Center (SOC) kann KI Prozesse optimieren, Analysten entlasten und Bedrohungen frühzeitig erkennen. Das gelingt jedoch nur in Synergie mit menschlichem Know-how und umfassender Cybersecurity-Erfahrung.
Favoriten der Redaktion | IT-Security | News | Strategien | Trends 2025 | Trends Security
Zero Trust: Cyberbedrohungen kennen keine Grenzen
Nur jedes dritte Unternehmen hat Zero Trust Network Access für Remote-Mitarbeitende implementiert. Trotz steigender Sicherheitsrisiken fehlen den meisten Unternehmen weiterhin robuste Zugangskontrollen – mit kritischen Folgen für die Cybersicherheit. Ivanti, ein globales Unternehmen für IT- und Sicherheitssoftware, hat seinen Report zur Sicherheit in einer offenen digitalen Arbeitsumgebung veröffentlicht, der verdeutlicht, dass schwache Zugangskontrollen und…
IT-Security | Lösungen | News
Drive-by-Angriffe: IAM gegen willkürliche, opportunistische Cyberbedrohungen
Im klassischen Techno-Thriller WarGames aus dem Jahr 1983 programmiert ein junger Hacker seinen Computer so, dass dieser jede Telefonnummer der Reihe nach anwählt – auf der Suche nach einem Modem, das antwortet. Aktuelle Angreifer tun im Wesentlichen nichts anderes. Nur benutzen sie dazu keine Telefonleitungen mehr, sondern fangen mit der IP-Adresse 0.0.0.0 an und arbeiten…
Digitalisierung | IT-Security | News
Ein Leitfaden für Ingenieure, um Cyberbedrohungen einen Schritt voraus zu sein

Cyberkriminelle machen keine Unterschiede. Sie gehen dorthin, wo das Geld, die Daten und die Möglichkeiten sind. Und in der heutigen hypervernetzten Welt sind Ingenieurbüros zu lukrativen Zielen geworden. Die jüngsten Angriffe auf Unternehmen wie IMI und Smiths Group sind ein Paradebeispiel dafür. In technischen Umgebungen kann die Cybersicherheit nicht einfach nur ein Zusatz sein. Nicht,…
IT-Security | Kommentar | News
Attack Surface Management: Online-Angriffsflächen erkennen, bewerten und minimieren

Ein falsch konfigurierter Cloud-Speicher, eine vergessene Subdomain, ein veralteter Webserver oder eine unentdeckte Drittanbieter-Anwendung – manchmal genügt ein einziges übersehenes System, das zum Einfallstor für Angreifer in die IT-Infrastruktur von Unternehmen, Behörden oder öffentlichen Einrichtungen werden kann. Oftmals fehlt jedoch der vollständige Überblick über alle Internet-Assets, Geschäftsprozesse oder Dienstleistungen. Solche blinden Flecken in der eigenen…
Digitalisierung | Infrastruktur | IT-Security | News | Tipps
Die 5 größten Cyberbedrohungen auf OT-Systeme der KRITIS

Die Öl- und Gasindustrie ist als kritische Infrastruktur auf OT-Systeme angewiesen, um effiziente und sichere Abläufe zu gewährleisten. Doch mit der fortschreitenden Digitalisierung wächst auch die Gefahr von Cyberangriffen. Angreifer entwickeln ständig neue Methoden, um in OT-Umgebungen einzudringen. Ohne effektive Cybersicherheitsmaßnahmen drohen Datenschutzverletzungen, Betriebsunterbrechungen, finanzielle Verluste und sogar Sach- oder Personenschäden. Um diesen Risiken zu…
IT-Security | Künstliche Intelligenz | News | Tipps
Täuschend echt: So erkennen Sie KI-Phishing und schützen Ihre Daten

KI macht Phishing gefährlicher: Täuschend echte Mails, Deepfakes und Fake-Webseiten nehmen zu. Smarte Tools, hohes Risiko: KI-Apps sammeln Daten – und öffnen Angreifern Türen. Künstliche Intelligenz verändert vieles – auch die Methoden von Cyberkriminellen. Was früher leicht zu entlarven war, ist heute kaum noch von der Kommunikation seriöser Unternehmen zu unterscheiden. KI-generierte Phishing-Mails, täuschend…
Favoriten der Redaktion | IT-Security | News | Trends 2025 | Trends Security
Mangelndes Risikobewusstsein für Cyberbedrohungen – besonders in KMU

Cyberkriminalität kann jedes Unternehmen treffen – vom kleinen Handwerksbetrieb bis zum internationalen Konzern 43 Prozent der Angestellten in Deutschland halten ihr Unternehmen für kein attraktives Angriffsziel. Das Bewusstsein der Mitarbeitenden für Cyberrisiken steigt mit der Unternehmensgröße – insbesondere in KMU wird die Gefahr aber unterschätzt. Für Cyberkriminelle zählt nicht, wie groß oder bekannt eine…
IT-Security | News | Services | Strategien
Das Potenzial von NIS2 erkennen

Wie Unternehmen NIS2-Compliance gezielt umsetzen und Cybersecurity als strategischen Vorteil nutzen können. Während die Umsetzung der EU-Richtlinie NIS2 in Deutschland voraussichtlich bis Mai 2025 auf sich warten lässt, steigt das Risiko durch Cyberangriffe weiter – mit potenziellen Folgen wie Produktionsausfällen und hohen Wiederherstellungskosten. Dennoch wird Cybersicherheit in vielen Unternehmen oft als Kostenfaktor betrachtet und…
IT-Security | Kommunikation | Künstliche Intelligenz | News | Tipps | Trends 2025
Cyberbedrohungen im Jahr 2025: Wie KI Phishing-Taktiken verändert
Die Fortschritte innerhalb der künstlichen Intelligenz (KI) haben das Erscheinungsbild von Phishing-E-Mails drastisch verändert. Noch bis vor kurzem gab es einige Indikatoren, an denen man Phishing-Versuche recht zuverlässig erkennen konnte: inkorrekte Grammatik, Logos in schlechter Auflösung, allgemein gehaltene/generische Begrüßungsformeln und unpassender Kontext. Dank KI erstellen Cyberkriminelle mittlerweile hochkomplexe und personalisierte Angriffe, die sehr viel schwerer…
IT-Security | News | Trends 2024 | Trends Security
Ransomware-Bedrohungen vervierfachen sich in einem Jahr voller komplexer Cyberbedrohungen

Die jährliche Auswertung zu XDR-Erkennungs- und Vorfalldaten von Barracuda Networks zeigt: Ransomware-Bedrohungen haben sich im Jahr 2024 vervierfacht [1]. Der Anstieg ist wahrscheinlich auf zahlreiche Ransomware-as-a-Service (RaaS)-Aktivitäten zurückzuführen. E-Mail-Bedrohungen, die es bis in die E-Mail-Posteingänge der Nutzer schafften, waren auf Platz fünf der am häufigsten erkannten Bedrohungen. Das verdeutlicht das wachsende Risiko ausgefeilter und ausweichender…
IT-Security | News | Produktmeldung | Rechenzentrum
Quantenresistente Pseudonymisierung: Schutz vor den Cyberbedrohungen von morgen
Mit dem neuesten Release ihrer Data Security Plattform SecurDPS führt die comforte AG, Wiesbaden, mehrere Innovationen und Verbesserungen ein, die Datenschutz und Sicherheit weiter erhöhen. Dazu zählen verbesserte Überwachungs- und Audit-Funktionen sowie eine insgesamt erhöhte Leistungsfähigkeit der Plattform. Als wichtigste Neuerung wurde jedoch eine hochmoderne quantenresistente Konfiguration der comforte-Algorithmen für Pseudonymisierung und Tokenisierung hinzugefügt. …
IT-Security | News | Strategien | Tipps
So lässt sich das Bermudadreieck aus Cyberbedrohungen, IT-Ausfällen und EU-Regularien umschiffen

CIOs und CISOs geraten aus verschiedenen Richtungen unter Druck. Mark Molyneux, EMEA CTO bei Cohesity, gibt in einem Leitfaden Empfehlungen, wie Unternehmen folgenden Herausforderungen begegnen können: Wachsende Bedrohung durch Cyberangriffe Die Bedrohungen für Unternehmensdaten nehmen ständig zu. Mit dem einfachen Zugang zu KI und SaaS-Modellen können auch weniger Versierte Attacken ausführen, wodurch die Zahl…
IT-Security | News | Trends 2024 | Trends Security
Cyberbedrohungen: Banküberfall 4.0
Wie gut sind Finanzdienstleister auf Cyberbedrohungen vorbereitet? Eine aktuelle Studie von Lünendonk und KPMG zeichnet ein genaues Bild der IT-Sicherheit in der Finanzbranche. Das Thema Nachhaltigkeit dominiert seit einigen Jahren nicht nur den öffentlichen Diskurs, es ist auch im Herzen des Finanzsektors angekommen. Etwa in Gestalt nachhaltiger Investments und ESG-Regulatorik. Doch im Schatten dieser…
IT-Security | News | Trends 2023 | Whitepaper
Cyberbedrohungen Trends 2023: Pillen-Spam auf Speed und andere Erkenntnisse

Neue 32Guards Research Note von Net at Work schildert aktuelle Muster für Spam und Malware im deutschsprachigen Raum und zeigt, wie die Erkennung von zeitlichen Mustern Angreifer entlarvt. Net at Work GmbH, der Hersteller der einzigen vom BSI zertifizierten E-Mail-Sicherheitssoftware NoSpamProxy, wirft in seiner aktuellen Research Note 1-24 des 32Guards Research Labs einen Blick…
IT-Security | News | Veranstaltungen
Gegen Cyberbedrohungen gewappnet ins neue Jahr – IT-Security Roadshow im Frühjahr 2024
Controlware geht im Februar und März 2024 auf deutschlandweite IT-Security-Roadshow – mit Stopps in Berlin (29.02.), München (05.03.), Frankfurt (07.03.) und Stuttgart (13.03.). Der IT-Dienstleister und Managed Service Provider informiert über aktuelle Cybersecurity-Trends und präsentiert zeitgemäße Strategien, die Enterprise-Umgebungen zuverlässig gegen Angriffe absichern. »Das Thema IT-Sicherheit gewinnt immer mehr an Bedeutung. Sowohl interne Schwachstellen als…
IT-Security | News | Trends 2023
2023: Alte und neue Cyberbedrohungen

Sieben Security-Experten haben für uns erläutert, worauf Unternehmen sich in puncto IT-Sicherheit im kommenden Jahr einstellen müssen. So könnte der Einsatz von Wiperware-Schadsoftware nächstes Jahr verstärkt länderübergreifend stattfinden, während hybride Mensch-Maschine-Angriffe automatisiert Schwachstellen identifizieren, die anschließend von einem menschlichen Experten ausgewertet werden. Zunehmen wird auch Ransomware-as-a-Service im Darknet, um beispielsweise gezielt die Konkurrenz zu…
IT-Security | News | Produktmeldung
Gatewatcher kommt mit seinen Lösungen zur Erkennung von Cyberbedrohungen made in France in die DACH-Region
Die Lösungen von Gatewatcher kombinieren KI und Analysen, um einen 360-Grad-Echtzeitblick auf Cyberbedrohungen im gesamten Netzwerk zu ermöglichen – sowohl in der Cloud als auch on premises. Gatewatcher, Technologieführer im Bereich der Erkennung von Cyberbedrohungen, gibt die Eröffnung einer Niederlassung und den Start von Cyberdetektionsdiensten in der DACH-Region bekannt. Um seine Präsenz in…
IT-Security | News | Tipps
Gefälschte E-Mails, QR-Codes und Deep Fakes erkennen

Eine weit verbreitete Angriffsmethode von Cyberkriminellen ist die Kompromittierung von (Geschäfts)-E-Mails. Dabei erhalten die Benutzer beispielsweise eine E-Mail, vermeintlich von einem Vorgesetzten, Manager oder einer anderen Autorität, mit der Bitte sensible Daten weiterzuleiten, einen Link anzuklicken oder eine Datei zu öffnen. Zwar stammt die E-Mail mitnichten vom vorgeblichen Absender – aber da sie so wirkt,…