Illustration Absmeier foto ki designer
Management Summary
- Daten statt Verschlüsselung: Ransomware-Gruppen erhöhen den Erpressungsdruck zunehmend durch den Abfluss großer Datenmengen; ThreatLabz beziffert das beobachtete Volumen auf 896,2 Terabyte.
- Führungskräfte werden zum Einfallstor: 62 Prozent der erfassten Opfer bekleideten laut Report mindestens eine Managementposition – privilegierter Zugriff und geschäftlicher Einfluss machen sie besonders attraktiv.
- Vertrauenswürdige Werkzeuge werden missbraucht: Angriffe über Microsoft Teams, Quick Assist und weitere legitime Administrationswerkzeuge können sich wie gewöhnliche Supportvorgänge tarnen.
- Resilienz braucht mehrere Ebenen: Identitätsschutz, konsequentes Patchen, Netzwerksegmentierung, Kontrolle von Datenabflüssen und getestete Offline-Backups müssen zusammenspielen.
- Ransomware ist ein Managementrisiko: Geschäftsleitung, IT, Recht, Datenschutz und Kommunikation sollten Zuständigkeiten, Meldewege und Entscheidungsregeln vor einem Vorfall verbindlich festlegen.
Ransomware entwickelt sich vom lauten Verschlüsselungsangriff zur datengetriebenen Erpressungsmaschine. Der ThreatLabz-Report 2026 meldet 896,2 Terabyte exfiltrierte Daten, steigende Durchschnittszahlungen und einen auffälligen Fokus auf Führungskräfte. Für Unternehmen reicht klassische Endpunktsicherheit damit nicht mehr aus: Gefragt sind belastbare Identitäten, kontrollierte Datenflüsse und ein eingeübter Krisenmodus.
Zscaler, die Cybersicherheitsplattform für das KI-Zeitalter, veröffentlichte den jüngsten ThreatLabz 2026 Ransomware-Report und enthüllt einen Anstieg von Ransomware-Angriffen im Vergleich zum letztem Jahr um 275 Prozent [1]. Dabei nahmen die Angreifer KI-Unterstützung zu Hilfe und Unternehmen zahlten mehr als 328 Millionen US-Dollar an Lösegelder. Im Lauf des Untersuchungszeitraums wurden fast 900 Terabyte an Daten gestohlen. Der durch KI getriebene Anstieg der Ransomware-Angriffe zielt zu fast zwei Dritteln auf Führungskräfte ab und zunehmend kamen vertrauenswürdige Tools am Arbeitsplatz zum Einsatz, um Datendiebstahl und laterale Bewegung innerhalb der Unternehmensumgebung zu ermöglichen.
Die wichtigsten Ergebnisse im Überblick:
- Der durch Ransomware verursachte Datendiebstahl stieg im Jahresvergleich um mehr als 275 Prozent und erreichte 896,2 Terabyte an exfiltrierten Daten.
- Blockchain-Transaktionen im Zusammenhang mit Ransomware-Zahlungen beliefen sich auf 328 Millionen US-Dollar.
- Die durchschnittliche Lösegeldzahlung stieg im Jahresvergleich um 5,3 Prozent auf 431.995 US-Dollar.
- 62 Prozent der Opfer hatten eine Führungsposition inne oder waren in höheren Positionen, was den Fokus auf Mitarbeitende mit privilegierten Rollen und geschäftlichem Einfluss unterstreicht.
- Angreifer missbrauchen zunehmend vertrauenswürdige Unternehmens-Tools wie Microsoft Teams und Quick Assist, um Social Engineering, laterale Bewegung, Datendiebstahl und Dateiverschlüsselung zu ermöglichen.
(c) Zscaler
»Erfolgreiche Ransomware-Erpressung verlagert sich weg von der Dateiverschlüsselung als Grundlage für Betriebsunterbrechungen hin zu weniger sichtbaren, aber schädlicheren Datendiebstählen«, sagt Deepen Desai, Executive Vice President of Cybersecurity bei Zscaler. »Angreifer nutzen GenAI, um ihre Operationen zu beschleunigen, und konzentrieren sich darauf, mehr geistiges Eigentum, Kundeninformationen und andere sensible Daten von Unternehmen als Basis für Lösegeldforderungen zu stehlen. Sicherheitsteams müssen diese Angriffe frühzeitig stoppen, indem sie die Möglichkeiten für einen ersten Zugriff einschränken, laterale Bewegungen begrenzen und den Datendiebstahl verhindern.«
Weitere Ergebnisse:
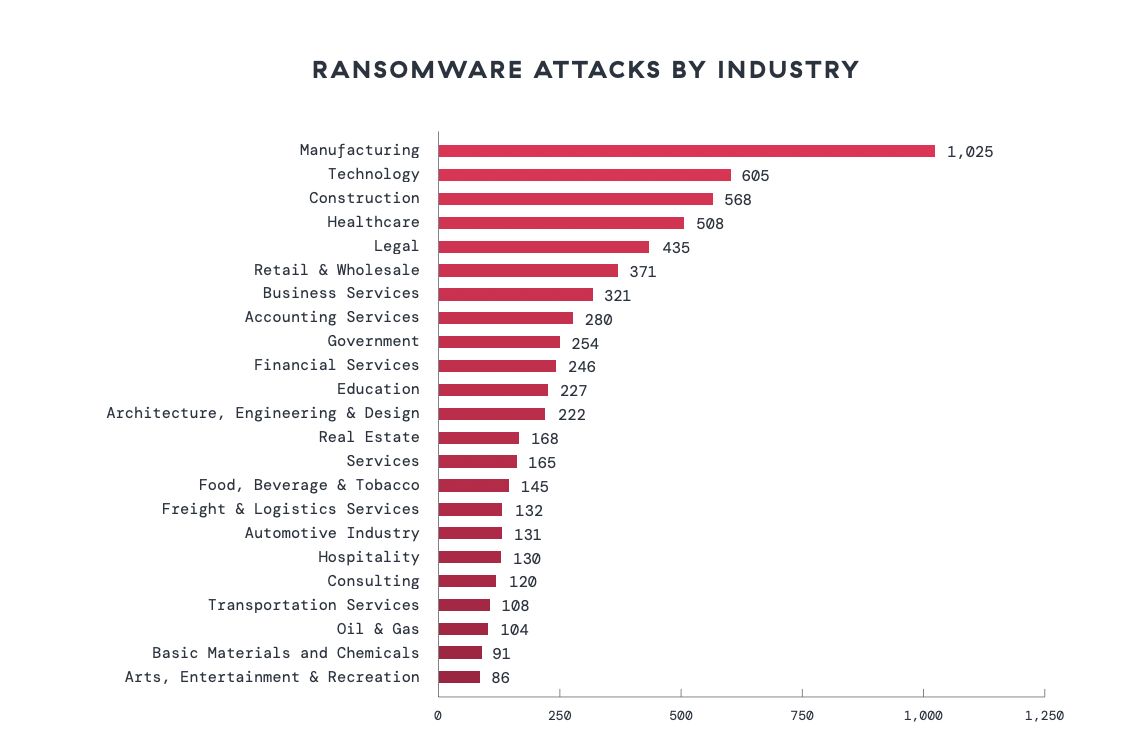
- Die Fertigungs- und Technologiebranche blieb weiterhin am stärksten betroffen, während die Bereiche Fracht und Logistik (+725 %) sowie die Versorgungseinrichtungen (+622 %) im Jahresvergleich das schnellste Wachstum verzeichneten.
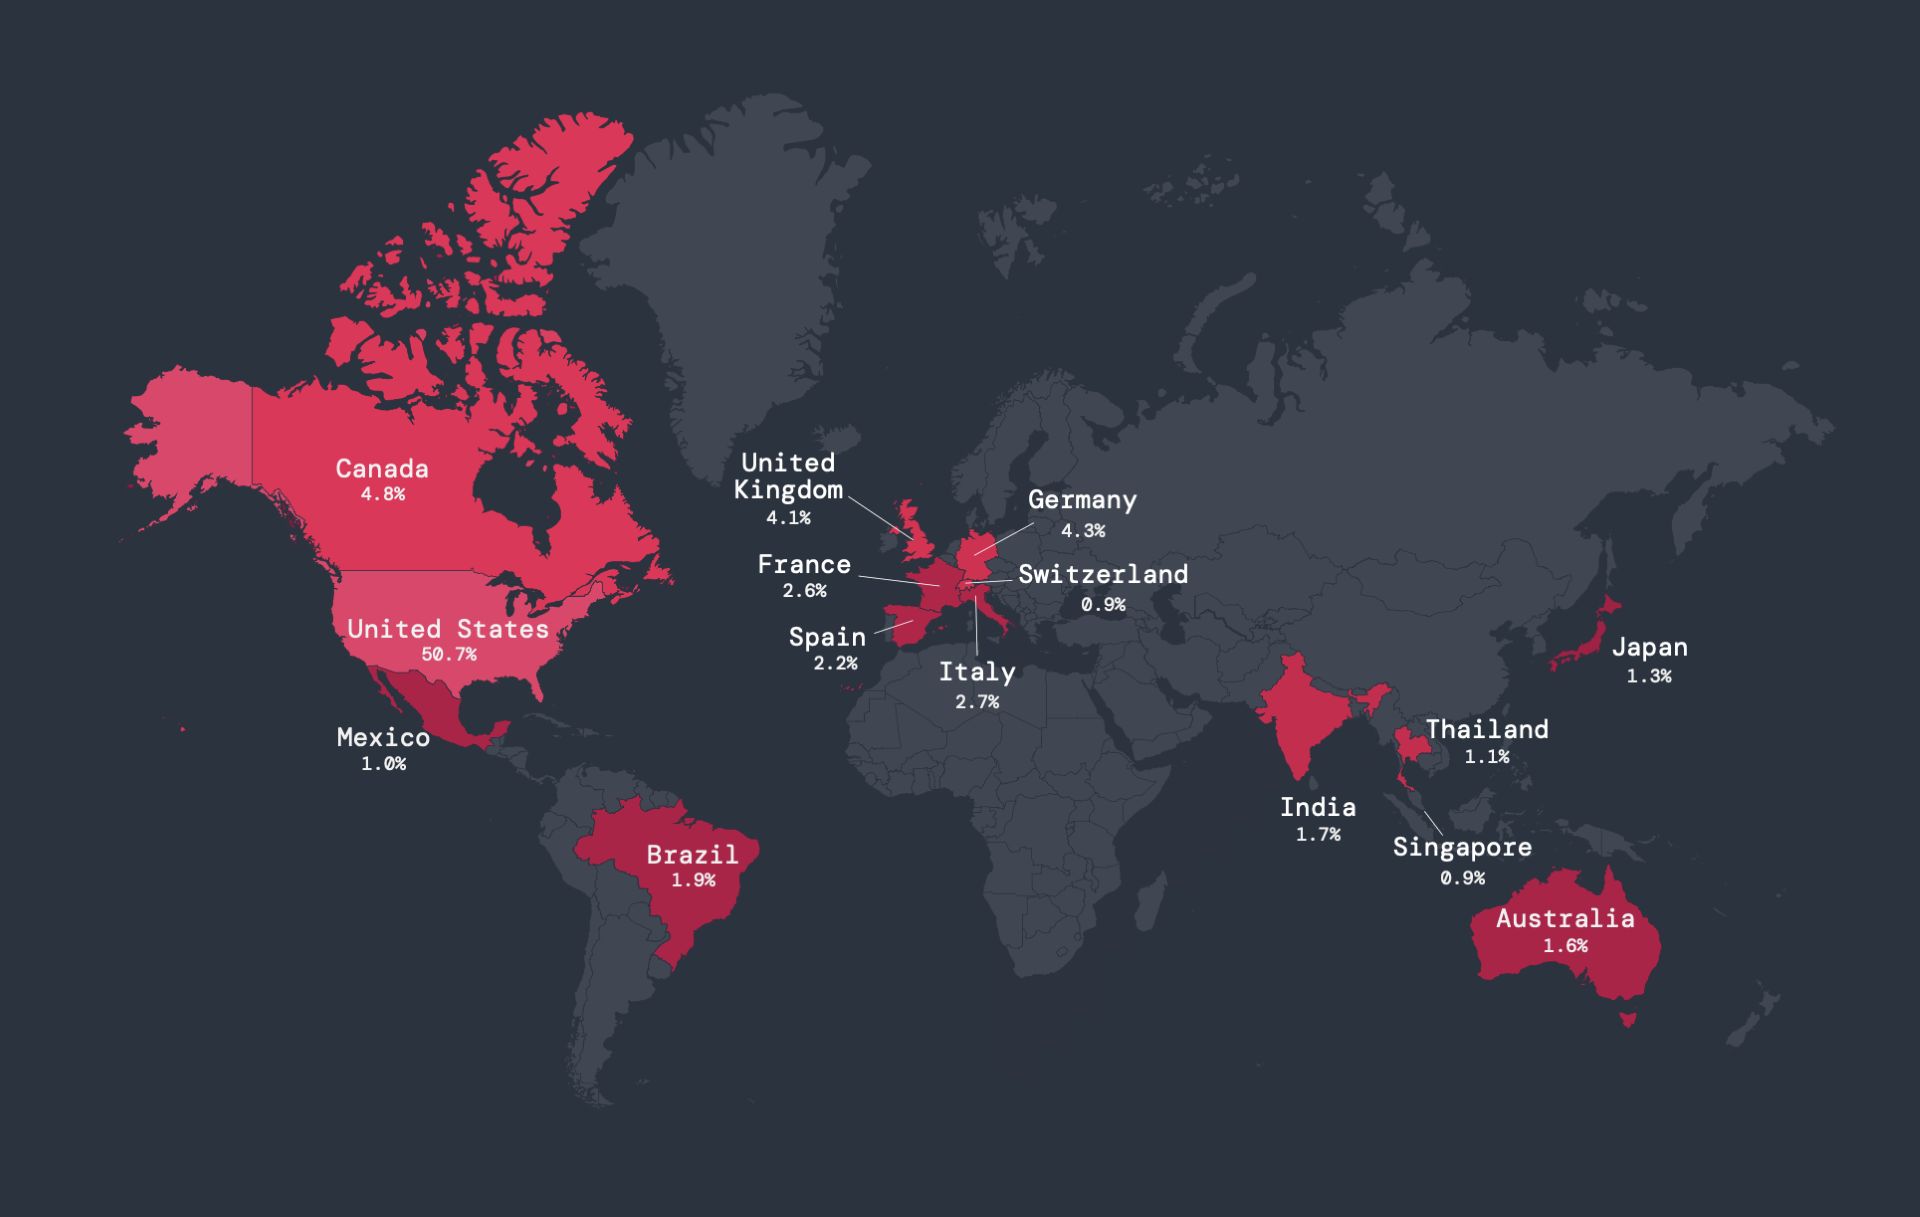
- Die Vereinigten Staaten blieben das Hauptziel von Ransomware-Angriffen, wobei US-Unternehmen 50,7 Prozent der beobachteten Aktivitäten ausmachten weit vor Kanada (4,8 %), Deutschland (4,3 %) und Großbritannien (4,1 %).
- Skriptbasierte Tools spielen bei Ransomware eine immer größere Rolle, da JavaScript, PowerShell, Python und andere Sprachen Angreifern helfen, neue Tools schneller zu entwickeln und sich in legitime Aktivitäten einzuschleusen.
- Die Zahl der Ransomware-Opfer bleibt trotz erheblicher Umbrüche im Ökosystem stabil: ThreatLabz erfasste 7.366 Opfer, die auf Ransomware-Leak-Seiten aufgeführt waren, was einem Rückgang von nur drei Prozent im Jahresvergleich entspricht. Auf »Qilin«, »Akira« und »INC Ransom« entfielen 34 Prozent der offengelegten Opfer.
- Die Ransomware-Landschaft weitet sich deutlich aus, da neun der 15 Gruppierungen mit der höchsten Opferzahl neu in der Rangliste auftauchten, und ThreatLabz identifizierte im letzten Jahr 52 neue aktive Gruppen.
(c) Zscaler
Tipps für Unternehmen
- Identitäten priorisieren: Privilegierte Konten und besonders exponierte Führungskräfte erfassen, Zugriffe nach dem Least-Privilege-Prinzip beschränken und phishing-resistente Mehrfaktor-Authentifizierung einsetzen.
- Supportkanäle absichern: Externe Teams-Kommunikation kennzeichnen, Rückrufprozesse für angebliche Helpdesk-Anfragen definieren und ungenutzte Fernwartungswerkzeuge blockieren oder entfernen [3].
- Datenabfluss sichtbar machen: Ungewöhnliche Upload-Volumina, Cloud-Ziele und Archivierungsaktivitäten überwachen; sensible Daten klassifizieren und Exfiltrationsgrenzen technisch durchsetzen.
- Laterale Bewegung begrenzen: Netze segmentieren, administrative Protokolle kontrollieren, bekannte Schwachstellen priorisiert schließen und Endpunkte kontinuierlich überwachen [2].
- Wiederanlauf testen: Offline oder unveränderbar gespeicherte Backups regelmäßig auf Integrität und Wiederherstellbarkeit prüfen; geschäftskritische Dienste mit realistischen Übungen priorisieren [2].
- Krisenentscheidungen vorbereiten: Incident Response, Rechtsberatung, Datenschutz, Kommunikation, Versicherung und Strafverfolgung in einem verbindlichen Playbook zusammenführen. Eine Lösegeldzahlung bietet keine Gewähr für die Rückgabe der Daten [4].
FAQ: Ransomware, Datendiebstahl und Managementrisiken
1. Was unterscheidet moderne Ransomware von klassischen Angriffen?
Die Erpressung basiert nicht mehr ausschließlich auf verschlüsselten Systemen. Angreifer kopieren sensible Daten und drohen mit Veröffentlichung oder Verkauf. CISA bezeichnet die Kombination aus Verschlüsselung und Datendiebstahl als »Double Extortion«; teilweise dient allein der Datenabfluss als Druckmittel [2].
2. Wie belastbar sind die Zahlen des ThreatLabz-Reports?
Die Angaben beruhen auf Zscaler-Telemetrie und ThreatLabz-Analysen für April 2025 bis März 2026. Sie beschreiben damit die Beobachtungen eines Anbieters und keine vollständige weltweite Bestandsaufnahme. Für Trendentscheidungen sollten Unternehmen die Werte mit eigenen Vorfalldaten und weiteren Lagebildern abgleichen [1].
3. Warum geraten Führungskräfte besonders in den Fokus?
Führungskräfte verfügen häufig über weitreichende Zugriffsrechte, sensible Kommunikation und Entscheidungsautorität. Laut ThreatLabz entfielen 62 Prozent der erfassten Opfer auf Managementpositionen oder höhere Ebenen [1]. Individuelle Schutzmaßnahmen und klar geregelte Supportkontakte sind deshalb sinnvoll.
4. Welche Rolle spielt generative KI?
ThreatLabz berichtet, dass Täter GenAI zur Beschleunigung ihrer Abläufe einsetzen [1]. Der Report belegt jedoch nicht, dass KI die alleinige Ursache des gemessenen Anstiegs ist. Für die Verteidigung zählt vor allem, schneller auf variierende Köder, Skripte und Kontaktmuster reagieren zu können.
5. Wie werden Microsoft Teams und Quick Assist missbraucht?
Microsoft dokumentiert Kampagnen, bei denen sich Angreifer über Teams oder Telefon als IT-Support ausgeben und Betroffene zur Freigabe einer Quick-Assist-Sitzung bewegen. Danach können Anmeldedaten gestohlen, Werkzeuge nachgeladen und weitere Systeme erreicht werden [3].
6. Welche technischen Maßnahmen haben Vorrang?
CISA empfiehlt unter anderem zeitnahes Patchen, Mehrfaktor-Authentifizierung, Netzwerksegmentierung, restriktive Identitäts- und Zugriffsrichtlinien sowie Schutz vor Social Engineering [2]. Ergänzend sollten Unternehmen auffällige Datenabflüsse und den Einsatz legitimer Fernwartungswerkzeuge überwachen.
7. Reichen Backups als Schutz aus?
Nein. Backups unterstützen die Wiederherstellung, verhindern aber weder den Diebstahl noch die Veröffentlichung von Daten. Sie sollten getrennt vom Produktivnetz, gegen Veränderungen geschützt und regelmäßig durch Wiederherstellungstests überprüft werden [2][4].
8. Sollte ein Unternehmen Lösegeld zahlen?
Das FBI unterstützt Lösegeldzahlungen nicht: Eine Zahlung garantiert keine Datenrückgabe und stärkt das kriminelle Geschäftsmodell [4]. Die konkrete Entscheidung muss unter Zeitdruck rechtlich, regulatorisch, operativ und mit Blick auf mögliche Sanktionen bewertet werden.
9. Was gehört in einen Ransomware-Notfallplan?
Er sollte Rollen, Eskalationswege, forensische Sicherung, Isolation betroffener Systeme, Wiederanlaufprioritäten, Meldepflichten, Kommunikationsfreigaben und Kontakte zu Behörden oder Dienstleistern festlegen. CISA stellt dafür eine Reaktionscheckliste bereit [2].
10. Welche Kennzahlen sollte das Management verlangen?
Geeignet sind etwa die Abdeckung starker Mehrfaktor-Authentifizierung, die Zahl privilegierter Konten, Patchzeiten kritischer Lücken, erkannte ungewöhnliche Datenabflüsse, Wiederherstellungszeiten aus Tests sowie Teilnahme- und Meldequoten bei Social-Engineering-Übungen. Entscheidend ist die Entwicklung über die Zeit und der Bezug zu kritischen Geschäftsprozessen.
Quellen
[1] Der Zscaler ThreatLabz 2026 Ransomware Report stellt außerdem dar, wie Ransomware über den gesamten Angriffszyklus hinweg bekämpft werden kann. Der Report basiert auf Zscaler Telemetriedaten und Analysen von ThreatLabz und untersucht Ransomware-Aktivitäten von April 2025 bis März 2026, wobei der Schwerpunkt auf Gruppierungen und deren Partner, der Zielauswahl der Opfer, Angriffstechniken, Datendiebstahl und Zahlungsmustern liegt. Insgesamt zeigen die Ergebnisse eine Bedrohungslandschaft, in der Angreifer ihren Druck durch gestohlene Daten erhöhen, einflussreiche Mitarbeitende in Unternehmen ins Visier nehmen und ihre operative Effizienz durch KI-gestützte Tools sowie den Missbrauch legitimer Unternehmensplattformen steigern.
Zscaler ThreatLabz 2026 Ransomware Report und Zusammenfassung: https://www.zscaler.com/campaign/threatlabz-ransomware-report sowie https://www.zscaler.com/blogs/security-research/ransomware-leverage-growing-terabyte-takeaways-threatlabz-2026-ransomware
[2] CISA, #StopRansomware Guide: https://www.cisa.gov/stopransomware/ransomware-guide
[3] Microsoft Security, Missbrauch von Quick Assist und Teams für Social Engineering: https://www.microsoft.com/en-us/security/blog/2024/05/15/threat-actors-misusing-quick-assist-in-social-engineering-attacks-leading-to-ransomware/
[4] FBI/IC3, Ransomware: Hinweise zu Prävention, Reaktion und Lösegeldzahlungen: https://www.ic3.gov/CrimeInfo/Ransomware
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
2690 Artikel zu „Ransomware “
IT-Security | News | Tipps | Trends 2026 | Trends Security
Ransomware: »Jede Zahlung finanziert den nächsten Angriff«
Ransomware bleibt ein akutes Geschäftsrisiko: 45 Prozent der Unternehmen waren binnen zwölf Monaten betroffen, jedes fünfte Opfer zahlte bereits Lösegeld. Für das Management folgt daraus eine klare Priorität: nicht die Zahlung vorbereiten, sondern Widerstandsfähigkeit, Wiederanlauf und Krisenführung konsequent organisieren. Management Summary Risiko bleibt hoch: 45 Prozent der Unternehmen waren innerhalb eines Jahres Ziel eines…
Industrie 4.0 | Infrastruktur | IT-Security | News
Ransomware trifft die Produktion zunehmend über IT- und OT-nahe Systeme

Wenn von Cyberangriffen auf Industrieunternehmen die Rede ist, denken viele zunächst an manipulierte Maschinen oder kompromittierte Steuerungssysteme. Doch ein aktueller Berichte des OT-Cybersicherheitsanbieters Dragos zeigt ein anderes Bild: Oft müssen Angreifer die Produktionstechnik gar nicht direkt angreifen, um den Betrieb empfindlich zu stören [1]. Die heutige Umgebung von Industrieanlagen hat sich deutlich erweitert Moderne Betriebs- und…
IT-Security | News | Tipps
Ransomware statt Interpol-Beweisvideo

Hacker schreiben kleine Unternehmen an, um diese zum Download von Ransomware zu bewegen. Im Rahmen einer Malware-Kampagne haben Cyberkriminelle kleine Unternehmen in Europa, Asien, dem Mittleren Osten und den USA angeschrieben. Dabei gaben sie sich laut Analyse der Bitdefender-Experten als Beamte von Interpol aus. Die Betrüger behaupteten, ein passwortgeschütztes Archiv mit Dokumenten und Videomaterial…
IT-Security | News | Trends 2025 | Trends Security | Whitepaper
Allianzen & Kartelle: So organisieren sich Ransomware-Gruppen heute
Neue Formen der Zusammenarbeit und zunehmende Professionalisierung setzen Unternehmen und Organisationen unter Druck. Die Zeiten opportunistischer Ransomware-Angriffe sind vorbei. Das zeigt der Threat Status Report 2025/2026 von aDvens, einem führenden, unabhängigen europäischen Unternehmen für Cybersicherheit. Angesichts wachsender Konkurrenz schließen sich Ransomware-Gruppen zusammen, teilen Ressourcen und bündeln operative Fähigkeiten. Dabei setzen die Gruppen auf zwei…
IT-Security | News | Strategien
Ransomware: Wachsende Verwundbarkeit des Wirtschaftsstandorts Deutschland

Die wichtigsten Punkte im Überblick: Die Zahl der auf Leak-Seiten veröffentlichten Ransomware-Fälle in Deutschland stieg 2025 um 92 Prozent. Diese Entwicklung ist ein deutliches Warnsignal für die Verwundbarkeit des Wirtschaftsstandorts Deutschland. Cybererpressung hat sich zu einem professionalisierten und industrialisierten Geschäftsmodell entwickelt. Unternehmen stehen gleichzeitig unter Druck durch steigende Bedrohungen und komplexe Regulierungen wie NIS2, DORA…
Effizienz | Favoriten der Redaktion | Geschäftsprozesse | Infrastruktur | IT-Security | Lösungen | News | Rechenzentrum | Services | Tipps
Ransomware-Angriffe: nicht neu, aber schneller
Ransomware ist wahrlich kein neues Phänomen. Allerdings schreitet auch in diesem Bereich die Entwicklung dynamisch fort, sodass bei vielen Unternehmen ein dringender Handlungsbedarf besteht. Die Analyse der derzeitigen Gefahrenlage und der vorhandenen Schutzmaßnahmen liefert wichtige Erkenntnisse, die Unternehmen für die wirksame Risikoreduzierung und die Stärkung der Abwehrfähigkeit nutzen können. Ransomware-Angriffe laufen meistens in mehreren…
IT-Security | News | Tipps | Trends 2025 | Trends 2026 | Trends Security
Ransomware: Doppel-Erpressung ist inzwischen Standard

Ransomware-Angriffe sind längst keine Einzelfälle mehr, die nur große Unternehmen betreffen. Im Jahr 2026 zählen sie weltweit zu den hartnäckigsten und kostspieligsten Cyberbedrohungen – mit Auswirkungen auf Unternehmen, öffentliche Einrichtungen und Privatnutzer gleichermaßen. Aktuelle Zahlen zeigen unter anderem: Über 1,3 Millionen Ransomware-Angriffe richteten sich 2024 gegen die USA. 74 % der Vorfälle beinhalteten Datenexfiltration,…
Infrastruktur | IT-Security | News | TechTalk
»manage it« TechTalk: Unveränderliche Speicherkomponenten sind eine wichtige Maßnahme gegen Ransomware-Attacken

Auf dem Security-Event it-sa 2025 kam das Videogespräch mit dem Sicherheitsanbieter Object First leider nicht zustande, das wir dann aber in den Räumen seiner PR-Agentur nachholen durften. Dort haben wir mit dem Director Sales Central EMEA, Florian Kopp, über das Thema Ransomware geredet. Konkret wollten wir wissen, welche Antworten Object First auf die damit einher gehenden Sicherheitsrisiken hat. Zudem konnte uns Florian verraten, was bei der Wahl einer möglichst sicheren Backup-Software wichtig ist.
IT-Security | News | Trends 2024 | Trends 2025 | Trends Security
Neue Technologien sorgen für erstmaligen Anstieg von Ransomware-Attacken seit drei Jahren
Ransomware-Attacken trafen 2025 24 % der Unternehmen, 2024 waren es 18,6 %. 77 % der CISOs halten KI-generierte Phishing-Attacken für eine reale und zunehmende Gefahr. Nur 46 % der Unternehmen haben 2025 eine Ransomware-Versicherung, 2024 waren es 54,6 %. Ransomware-Angriffe sind erstmals seit Jahren wieder auf dem Vormarsch – das zeigen neueste Forschungsergebnisse des…
Infrastruktur | IT-Security | News | Rechenzentrum | Tipps
Neues Trendziel für Ransomware-Attacken: Hypervisoren im Visier

Paradigmenwechsel im cyberkriminellen Vorgehen erfordert neue Maßnahmen. Eine der größten Aufgaben für Cybersicherheitsverantwortliche ist es, mit den stets neuen Angriffstaktiken schrittzuhalten. Zu diesen zählen aktuelle Ransomware-Attacken, die Endpunkte ignorieren und direkt auf die Infrastruktur auf Hypervisor-Ebene abzielen. Da die meisten modernen Infrastrukturen mittlerweile virtualisiert sind, kann ein Angreifer über diesen Vektor die gesamte IT…
IT-Security | News | Trends 2025 | Trends Security | Whitepaper
70 Prozent mehr Ransomware

25 Prozent mehr Phishing-Angriffe. Jeder zweite Angriff auf MSPs startete mit Phishing (52 Prozent). Die Cyberbedrohungslage blieb im ersten Halbjahr 2025 weiterhin angespannt, wie der aktuelle Acronis Cyberthreats Report für das erste Halbjahr zeigt [1]. Unternehmen waren vor allem von Ransomware betroffen; im Vergleich zum Vorjahreszeitraum stieg die Anzahl Betroffener um 70 Prozent an.…
IT-Security | News | Trends 2025 | Trends Security
Zunehmende Komplexität von Ransomware-Angriffen: Erpressung entwickelt sich weiter

Untersuchung beleuchtet Vorgehensweise von Angreifern sowie Konsequenzen für Unternehmen. Die gängigste Praxis ist laut dem neuen SOTI-Bericht (State of the Internet) von Akamai die doppelte Erpressung. Akamai hat festgestellt, dass Bedrohungsakteure nun auch eine neue Taktik verwenden – die vierfache Erpressung [1]. Wie der »Ransomware-Bericht 2025: Der Aufbau von Resilienz in einer unbeständigen Bedrohungslandschaft«…
IT-Security | News | Trends 2025 | Trends Security
Ransomware-Report: 66 Prozent der Angriffe sind erfolgreich

90 Prozent der befragten Unternehmen in Deutschland erlebten im vergangenen Jahr Angriffe, von denen 66 Prozent erfolgreich waren. Erpresser drohen Führungskräften mit physischer Gewalt. Semperis, ein Anbieter von KI-gestützter Identitätssicherheit und Cyberresilienz, hat seinen diesjährigen »Ransomware Risk Report« veröffentlicht, eine internationale Studie, an der 1.500 Unternehmen teilgenommen haben, um über ihre Erfahrungen mit Ransomware…
IT-Security | News | Trends 2025 | Trends Security
Jedes dritte Opfer von Ransomware wird mehrfach angegriffen, da Sicherheitslücken nicht geschlossen werden

Ransomware gedeiht in komplexen und fragmentierten IT-Sicherheitsumgebungen besonders gut. Barracuda hat eine neue Studie veröffentlicht, die zeigt, dass 31 Prozent der befragten Ransomware-Opfer in den vergangenen 12 Monaten mehrfach, also mindestens zweimal, von Ransomware betroffen waren, da Angreifer ineffektive Abwehrmaßnahmen und bestehende Sicherheitslücken weiter ausnutzen. Die Ergebnisse der Studie sind im Barracuda Ransomware Insights…
IT-Security | News | Services
DragonForce – Ein Ransomware-Kartell sichert seine Stellung

Ransomware ist nicht nur ein Geschäft, es ist eine Szene. Hier kommt es nicht nur auf Kompetenz und Ressourcen an, sondern auch auf Einfluss und Marktanteile. Dies zeigt die Bitdefender-Analyse der Ransomware-as-a-Service-Aktivitäten der prominenten DragonForce-Gruppe. DragonForce hat in den letzten zwölf Monaten laut eigenen Angaben 120 Opfer unter anderem in den USA, Italien und Australien…
IT-Security | Künstliche Intelligenz | News | Tipps
Cyberkriminelle nutzen intensiv KI: KI-gestützte Ransomware FunkSec

Die Ransomware-Gruppe FunkSec ist ein Beispiel dessen, wie die Zukunft der auf Masse ausgelegten Cyberkriminalität aussehen könnte: KI-gestützt, multifunktional, hochgradig anpassungsfähig und volumenorientiert mit Lösegeldforderungen schon ab nur 10.000 US-Dollar, um den Gewinn zu maximieren. FunkSec, seit Ende 2024 aktiv, hat bereits gezielt den Regierungs-, Technologie-, Finanz- und Bildungssektor in Europa und Asien angegriffen.…
IT-Security | News | Trends 2024 | Trends 2025 | Trends Security | Whitepaper
Veränderte Angriffsmuster: Mehr Malware, aber weniger Ransomware in Deutschland
Die Bedrohungslage durch Cyberangriffe in Deutschland hat sich 2024 strukturell verändert. Wie aktuelle Zahlen von Acronis zeigen, war Malware im vergangenen Jahr die dominierende Bedrohung: Durchschnittlich 23,7 Prozent der Acronis-Nutzer in Deutschland waren monatlich betroffen – fast doppelt so viele wie noch 2023 mit 12 Prozent. Dagegen verzeichneten Angriffe mittels Ransomware im Januar 2024 im Vergleich zu…
IT-Security | News | Trends 2025 | Trends Security
Ransomware-Spitze: Anstieg gegenüber Februar 2024 um 126 Prozent

Opportunistische Auswahl der Opfer manuell durchgeführter Angriffe. Der vergangene Februar 2025 war laut Experten der Bitdefender Labs ein Rekordmonat. Für Ihre Analyse im Rahmen des monatlichen Bitdefender Threat Debriefs werteten die Bitdefender-Experten, die von über 70 Ransomware-Banden betriebenen Internet-Seiten zu Dateneinbrüchen im Dark Web – Dedicated Leak-Sites (DLS) – und Informationen aus öffentlich verfügbaren…
IT-Security | News | Trends 2024 | Trends Security
Ransomware-Bedrohungen vervierfachen sich in einem Jahr voller komplexer Cyberbedrohungen

Die jährliche Auswertung zu XDR-Erkennungs- und Vorfalldaten von Barracuda Networks zeigt: Ransomware-Bedrohungen haben sich im Jahr 2024 vervierfacht [1]. Der Anstieg ist wahrscheinlich auf zahlreiche Ransomware-as-a-Service (RaaS)-Aktivitäten zurückzuführen. E-Mail-Bedrohungen, die es bis in die E-Mail-Posteingänge der Nutzer schafften, waren auf Platz fünf der am häufigsten erkannten Bedrohungen. Das verdeutlicht das wachsende Risiko ausgefeilter und ausweichender…