Alle Artikel zu „Resilienz“

Wenn der Betrieb stillsteht: Was der Microsoft-Ausfall über Resilienz lehrt

Seit dem 12. November 2026 sind Outlook, Teams und weitere Microsoft-365-Dienste in 74 Ländern gestört, Behörden, Arztpraxen und Unternehmen sind betroffen [1]. Eine Ursache ist noch nicht bestätigt, Hinweise auf einen Cyberangriff gibt es laut Microsoft nicht [1][2]. Der Ausfall befeuert die Debatte über digitale Souveränität: Experten von KOBIL, Wire, der Heinlein Gruppe und GlobalData…
Wenn KI Unternehmen schneller macht – und zugleich verwundbarer

KI beschleunigt das Geschäft – Resilienz hält es am Laufen. Sicherheit der gesamten Unternehmensstruktur aus Systemen, Partnern und Prozessen wird immer wichtiger.   Generative KI macht Unternehmen schneller. Doch wenn Entscheidungen automatisiert und Prozesse enger vernetzt werden, können sich auch Fehler und Störungen rascher ausbreiten. Deshalb reicht es nicht, Angriffe möglichst abzuwehren: Unternehmen müssen kritische…

Datenhoheit bei sensibler Kommunikation – Digitale Souveränität, Resilienz und die Rückkehr der eigenen Rechenzentren

Digitale Souveränität. Was einst als Forderung nach technologischer Unabhängigkeit von US-amerikanischen Hyperscalern begann, ist heute ein konkretes technisches Auswahlkriterium für Unternehmen und Behörden. Doch was bedeutet digitale Souveränität konkret, und warum führt die Diskussion fast zwangsläufig zu einer zweiten Frage: der nach dem Betriebsort der eigenen IT-Infrastruktur?

Sovereign AI: KI-Infrastruktur, Datenkontrolle und digitale Souveränität – Souveränität entscheidet sich im Stack

KI verschiebt sensible Daten über Clouds, Rechenzentren und Edge-Systeme hinweg. Warum echte Sovereign AI mehr verlangt als einen europäischen Speicherort – und wie Unternehmen Kontrolle, Sicherheit und Resilienz über den gesamten Infrastruktur-Stack herstellen.

Souveränität und Resilienz der IT als Gesellschaftsaufgabe – Wenn Souveränität messbar wird

»Digitale Souveränität ist keine technische Komfortfrage. Sie ist eine rechtliche Notwendigkeit.« Mit dieser Feststellung bringt Cybersicherheitsexperte Prof. Dr. Dennis-Kenji Kipker die wohl wichtigste Entwicklung der vergangenen Jahre auf den Punkt. Lange galt Digitalisierung als Technologieprojekt. Heute entscheidet sie über Rechtskonformität, Resilienz und Handlungsfähigkeit.

Ohne Governance keine wirksame Kontrolle – Unternehmen vernachlässigen zu oft das Datenbank-Change-Management

Kaum eine Branche ist so stark reguliert wie der Finanzsektor. Dafür steht auch der Digital Operational Resilience Act – kurz: DORA – zur Stärkung der Resilienz von Finanzunternehmen. Ein weit verbreiteter Blind Spot ist jedoch das Datenbank-Monitoring, obwohl es das Fundament dafür bildet, der Verordnung und den darin festgelegten Regulierungen gerecht zu werden.

NIS2 ist kein IT-Projekt: Warum Cyberresilienz die gesamte Organisation fordert

NIS2 ist keine weitere Aufgabe für die IT-Abteilung, sondern ein Stresstest für Governance, Prozesse und Verantwortlichkeiten. Unternehmen müssen Cyberrisiken organisationsweit steuern, Vorfälle fristgerecht melden, Lieferketten absichern und die Geschäftsleitung aktiv einbinden. Wer die Vorgaben nur als Compliance-Pflicht behandelt, verpasst die Chance, aus Regulierung messbare Resilienz zu entwickeln. Management Summary NIS2 ist Führungsaufgabe: Die Geschäftsleitung muss…

Digitale Abhängigkeit als Geschäftsrisiko: Was CIOs und CEOs jetzt entscheiden müssen

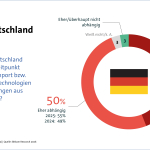
Deutschlands Unternehmen sind tief in globale digitale Wertschöpfungsketten eingebunden: 96 Prozent beziehen Technologien oder Services aus dem Ausland, im Mittel schätzen sie ihre Widerstandsfähigkeit bei einem vollständigen Importausfall auf 16 Monate. Für CIOs und CEOs ist diese Zahl kein belastbarer Exit-Plan, sondern ein Anlass, Abhängigkeiten, Wechseloptionen und Notbetrieb messbar zu machen. EU-Regeln zum Cloud-Wechsel, NIS2-Anforderungen…

16 Monate – so lange könnten Deutschlands Unternehmen ohne Digitalimporte überleben

Zwei Drittel der deutschen Wirtschaft erwarten eine wachsende Abhängigkeit vom Ausland bei Digitalimporten. 97 Prozent fordern mehr Investitionen in digitale Schlüsseltechnologien. 73 Prozent machen sich Sorgen über die Abhängigkeit von US-Technologien – 2024 waren es 38 Prozent. Bitkom zum Digital-Gipfel: Deutschland und Europa müssen digitale Resilienz und technologische Stärke ausbauen.   Ob Chips, KI-Anwendungen, Cloud-Dienste…

Resilienz erfordert Commitments: Digitale Souveränität here we come!

Digitale Souveränität bedeutet nicht technologische Abschottung, sondern belastbare Handlungsfähigkeit. Eileen Walther, General Manager DACH von Northwave Cyber Security, erklärt, warum Transparenz über Abhängigkeiten, europäische Alternativen und echte Wechseloptionen für Unternehmen zur strategischen Pflicht werden – und weshalb der günstigste Anbieter langfristig zum teuersten Lock-in werden kann. Management Summary Souveränität ist keine Autarkie: Entscheidend ist, kritische…

Wenn Kühlanlagen zum Angriffsziel werden: Der Supermarkt-Hack als OT-Warnsignal

Ein Cyberangriff auf vernetzte Kühlanlagen in französischen Supermärkten hat gezeigt, wie schnell digitale Schwachstellen zu physischen Schäden, Betriebsunterbrechungen und Versorgungsrisiken führen können. Der Vorfall rückt eine oft unterschätzte Angriffsfläche in den Fokus: ältere Betriebstechnik mit offenen Fernwartungszugängen, langen Lebenszyklen und begrenzter Überwachung. Für Unternehmen lautet die zentrale Lehre: OT-Sicherheit ist keine technische Nebenaufgabe, sondern Teil…

Datennah, schnell, resilient: Warum Unternehmen KI lokal betreiben

Bildunterschrift: Nicht jeder KI-Workload gehört in die Cloud. Hybride Architekturen verteilen Verarbeitung und Datenhaltung nach Latenz, Schutzbedarf und Verfügbarkeit. Cloud-Plattformen beschleunigen den KI-Einstieg – doch bei sensiblen Daten, Millisekunden-Entscheidungen und unternehmenskritischen Prozessen kann Distanz zum Risiko werden. Sieben typische Einsatzfelder zeigen, wann Edge- oder Vor-Ort-Architekturen mehr Kontrolle, Resilienz und Planbarkeit bieten und weshalb die Entscheidung…

Operative Handlungsfähigkeit: Resilienz, Backup, Recovery und Souveränität bedingen sich gegenseitig

Digitale Souveränität zeigt sich nicht im Standortetikett einer Cloud, sondern im Ernstfall: Können Unternehmen kritische Daten, Anwendungen und Prozesse unter eigener Kontrolle, regelkonform und in der richtigen Reihenfolge wiederherstellen? Erst das Zusammenspiel aus Governance, Backup, Recovery, Verschlüsselung und klaren Zuständigkeiten macht aus einem Souveränitätsversprechen operative Handlungsfähigkeit. Management Summary Souveränität ist eine Betriebsfähigkeit: Entscheidend ist, ob…

Was, wenn plötzlich nichts mehr geht? Resilience Hub für Bürger, Kommunen und Unternehmen

Nur 15 Prozent der Bürger sind auf hybride Angriffe vorbereitet. Praxishilfen für Unternehmen, Kommunen und die Menschen im Land.   Tagelanger Stromausfall nach einem Brandanschlag in Berlin, ein Cyberangriff, der Check-in-Systeme an europäischen Flughäfen lahmlegt oder gezielte Desinformationskampagnen in sozialen Medien: Die Gefahr von hybriden Angriffen ist inzwischen vielen bewusst, doch die wenigsten sind darauf vorbereitet.…

Wenn alles gleichzeitig ausfällt: So machen Unternehmen ihren Betrieb krisenfest

Cyberangriffe, Stromausfälle, Extremwetter und Lieferprobleme treten nicht nach Drehbuch auf – und oft nicht allein. Unternehmen brauchen deshalb mehr als Backups und Notfallordner: Sie müssen kritische Prozesse priorisieren, Vertretungen organisieren, alternative Kommunikationswege vorbereiten und den Wiederanlauf erproben. Der Beitrag zeigt, wie aus Krisenvorsorge ein belastbarer Notbetrieb für die ersten 24, 48 und 72 Stunden wird.…

Cyberresilienz statt Schuldzuweisung: Sicherheit muss menschliche Fehler einkalkulieren

Cybersecurity scheitert im Alltag selten an einer einzigen fehlenden Lösung. Häufiger treffen menschliche Fehlentscheidungen auf knappe Budgets, unvollständige Prozesse und schwer bedienbare Schutzmaßnahmen. Der Kaseya Cybersecurity Report 2026 fordert deshalb einen Perspektivwechsel: Unternehmen sollten Fehler einkalkulieren, Hürden für sicheres Verhalten senken und ihre Reaktionsfähigkeit regelmäßig unter realistischen Bedingungen testen.   Bild: Cyberresilienz verbindet sichere Kommunikation,…

Ransomware 2026: Wenn gestohlene Daten zum schärfsten Druckmittel werden

Management Summary Daten statt Verschlüsselung: Ransomware-Gruppen erhöhen den Erpressungsdruck zunehmend durch den Abfluss großer Datenmengen; ThreatLabz beziffert das beobachtete Volumen auf 896,2 Terabyte. Führungskräfte werden zum Einfallstor: 62 Prozent der erfassten Opfer bekleideten laut Report mindestens eine Managementposition – privilegierter Zugriff und geschäftlicher Einfluss machen sie besonders attraktiv. Vertrauenswürdige Werkzeuge werden missbraucht: Angriffe über Microsoft…

Cybersecurity 2026 – Von der Abwehr zur Resilienz: Die zehn Sicherheitsprioritäten für Unternehmen

Cybersecurity 2026 ist kein Wettrüsten um immer mehr Einzelwerkzeuge. Der Microsoft Digital Defense Report beschreibt eine Risikolage, in der kompromittierte Identitäten, KI-Agenten, Cloud-Plattformen und Zulieferer miteinander verknüpft sind. Für Vorstände und CIOs folgt daraus ein klarer Auftrag: Sicherheitsverantwortung in der Unternehmensführung verankern, Abhängigkeiten sichtbar machen und Wiederherstellungsfähigkeit konsequent testen.  Management Summary Cyberrisiken sind Geschäftsrisiken: Identitäten,…

Cyberrisiken und Managementhaftung: Was Geschäftsführer jetzt beschließen müssen

Management Summary Cyberrisiken gehören auf die Agenda der Geschäftsleitung: Persönliche Haftung entsteht vor allem dann, wenn Risikobild, Zuständigkeiten, Entscheidungen und Kontrollen fehlen oder nicht dokumentiert sind. NIS2 verschärft die Verantwortung: Betroffene Leitungsorgane müssen angemessene Risikomanagementmaßnahmen umsetzen, überwachen und sich regelmäßig schulen lassen. Im Vorfall laufen mehrere Fristen parallel: Die Meldewege nach BSIG, DSGVO, Versicherungsvertrag und…

eSIM als Schlüsseltechnologie für resilientes und kosteneffizientes IoT

Ein neuer Standard verändert die Ausgangslage Mit SGP.32 wird eSIM vom Spezialwerkzeug zur strategischen Infrastruktur für globales IoT. Der GSMA-Standard bringt die Fernverwaltung von Mobilfunkprofilen auf Geräte ohne Display, mit knapper Bandbreite und langen Laufzeiten. Für Entscheider zählt jedoch nicht allein der technische Fortschritt: Der Business Case entsteht dort, wo weniger Vor-Ort-Einsätze, schlankere Lieferketten, lokale…