
Illustration Absmeier foto ki designer
Der Handel mit gestohlenen Industrie-Zugängen ist zu einer arbeitsteiligen Schattenökonomie geworden. Für Geschäftsleitungen folgt daraus: Nicht exotische Zero-Days, sondern unzureichend geschützte Fernzugänge, Identitäten und Übergänge zwischen IT und OT entscheiden über das operative Risiko.
Management Summary
- Industriezugänge sind ein handelbares Wirtschaftsgut: Die Preise reichen von 25 US-Dollar für Administratorrechte bis zu 748.000 US-Dollar für eine interne Energiedatenbank.
- Das größte Risiko liegt im Bestand: VPN, RDP und gestohlene Zugangsdaten dominieren die Angebote; kompromittiert werden vor allem bekannte, internetexponierte Systeme.
- Fertigung und Deutschland stehen besonders im Fokus: 77,8 Prozent der veröffentlichten Ransomware-Opfer stammen aus der Fertigung; Deutschland liegt bei den Opferländern auf Rang zwei.
- Cyberrisiken werden zum Betriebsrisiko: Ransomware und geopolitisch motivierte Gruppen nutzen dieselben Zugänge und können Produktion, Energie- und Wasserversorgung beeinträchtigen.
- Priorität für das Management: Phishing-resistente MFA, schnelles Patchen von Edge-Systemen, gehärtete Identitäten, konsequente IT/OT-Segmentierung und belastbare OT-Notfallübungen.
Der neue TrendAI-Report zeigt, wie Cyberkriminelle, Ransomware-Gruppen und geopolitisch motivierte Hacktivisten auf dieselben Zugänge zu Produktionsunternehmen, Energie- und Wasserinfrastruktur zugreifen [1].
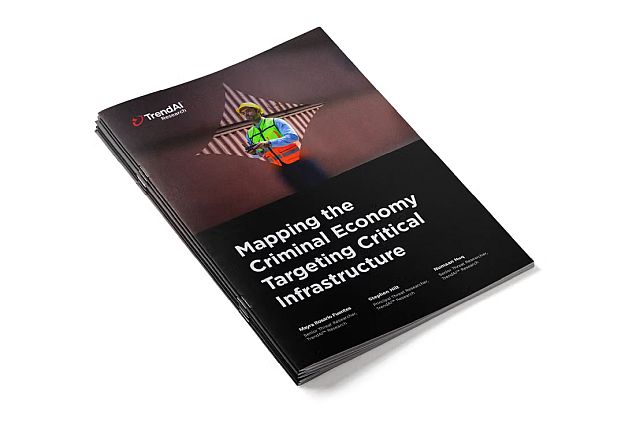
TrendAI, Anbieter von KI-Sicherheit und der Enterprise-Cybersecurity-Geschäftsbereich von Trend Micro, veröffentlicht neue Forschungsergebnisse zum Untergrundmarkt für gestohlene Unternehmenszugänge und Daten in der Fertigungsindustrie sowie kritischen Infrastrukturen [1]. Der Bericht zeigt, wie ein Zugang zu einem deutschen Erneuerbare-Energien-Unternehmen in einem Cybercrime-Forum für rund 748.000 US-Dollar angeboten wurde, während der vollständige Administratorzugriff auf das Produktionssystem eines thailändischen Herstellers gerade einmal 25 US-Dollar kostete.
Neue Forschung von TrendAI zeigt, wie sich rund um industrielle Infrastruktur ein arbeitsteiliger krimineller Markt entwickelt hat. Access Broker verkaufen Zugänge zu Unternehmen aus Industrie, Energie und Fertigung, Ransomware-Akteure monetarisieren diese Zugänge, und geopolitisch motivierte Hacktivisten greifen zunehmend auf dieselben Eintrittswege und Wissensquellen zurück. Grundlage der Analyse sind Auswertungen von Untergrundforen und Instant-Messaging-Kanälen aus dem Zeitraum Januar 2024 bis Mitte 2026.
Der untersuchte Untergrund besteht aus vier miteinander verbundenen Bereichen:
- Access-as-a-Service:
Broker verkaufen VPN- und RDP-Zugänge zu Produktionsstandorten, Energieunternehmen und Versorgern. - Ransomware:
Affiliates nutzen erlangte Zugänge für Verschlüsselung und Erpressung und veröffentlichen Daten auf Leak-Sites. - Hacktivismus:
Geopolitisch motivierte Gruppen versuchen, industrielle Systeme für Propaganda und zunehmend auch für reale Störungen zu nutzen. - Wissensaustausch:
Raubkopierte ICS-Schulungen und SCADA-Tutorials senken die technische Einstiegshürde.
Dabei handelt es sich nicht um einen einzelnen Marktplatz, sondern um ein Ökosystem mit arbeitsteiliger Struktur. Access Broker, Datenhändler, Ransomware-Akteure und Hacktivisten bewegen sich teilweise in denselben Foren und Kommunikationskanälen. Sie teilen Eintrittswege, Wissensquellen und in einigen Fällen sogar Personal.
Deutschland: Zielmarkt und hochpreisiges Angriffsziel
Deutschland liegt bei den erfassten Ransomware-Opfern hinter den USA auf Platz zwei. Gleichzeitig wurde die interne Datenbank eines deutschen Erneuerbare-Energien-Unternehmens im Januar 2026 für 12 Bitcoin beziehungsweise rund 748.000 US-Dollar angeboten. Damit zeigt der deutsche Markt exemplarisch, welchen Wert kriminelle Akteure inzwischen industriellen Zugängen und Daten beimessen.
Industriezugänge haben einen Preis
Die Preisspanne für Zugänge zu Industrieanlagen ist enorm. Auf BreachForums bot ein Verkäufer vollständigen Administratorzugriff auf das Produktionssystem eines thailändischen Fertigungsunternehmens für 25 US-Dollar an. Am anderen Ende des Marktes listete ein Verkäufer auf exploit.in im Januar 2026 die interne Datenbank eines deutschen Unternehmens im Bereich erneuerbarer Energien für 12 Bitcoin – umgerechnet rund 748.000 US-Dollar. In einem weiteren Fall bot ein Akteur auf BreachForums die vollständige Kontrolle über SCADA-Systeme und Mitarbeiterdaten zweier pakistanischer Energieversorger für 3 Bitcoin (rund 187.000 US-Dollar) an – inklusive der Möglichkeit, die Stromversorgung zu Spitzenzeiten zu manipulieren.
Einfallstor ist selten eine Zero-Day-Lücke: Angreifer nutzen bestehende Fernzugänge
Zugangsbroker verschaffen sich den Zutritt in den allermeisten Fällen nicht über hochentwickelte Exploits, sondern über kompromittierte Standardinfrastruktur. VPN- und Remote-Access-Gateways sind mit 20,9 Prozent der ausgewerteten Zugangsangebote der mit Abstand häufigste Vektor, gefolgt von RDP (13,1 Prozent) und gestohlenen Zugangsdaten (12,5 Prozent). Häufig betroffen sind Edge-Appliances von Fortinet, Citrix, Cisco, Palo Alto Networks und SonicWall – meist abgesichert mit schwachen, wiederverwendeten oder gestohlenen Passwörtern. Direkte SCADA-, ICS-, HMI- oder SPS-Zugänge bewerben die Verkäufer in 6,6 Prozent der Angebote explizit als Premiumfeature.
Fertigung im Zentrum, Ransomware auf Rekordkurs
Fertigungsunternehmen sind mit 67,9 Prozent aller Forenbeiträge und 77,8 Prozent aller öffentlich gewordenen Ransomware-Opfer die mit Abstand am stärksten betroffene Branche. Ihre geringe Toleranz für Produktionsausfälle macht sie für Erpresser besonders attraktiv. Zwischen Januar 2024 und Juni 2026 zählte TrendAI 3.178 öffentlich gelistete Ransomware-Opfer aus den Bereichen Industrie und Energie. Die Zahl stieg von 974 im Jahr 2024 auf 1.437 im Jahr 2025 – ein Anstieg von rund 48 Prozent. Allein im ersten Halbjahr 2026 wurden bereits 767 Opfer verzeichnet, womit das laufende Jahr das Vorjahresniveau erreichen oder übertreffen dürfte. Den Anstieg treiben wenige Ransomware-as-a-Service-Gruppen voran: Akira (372 Opfer), Qilin (338) und Play (238) zeichnen zusammen für rund 30 Prozent aller Fälle verantwortlich. Bei den Opferländern liegt Deutschland hinter den USA auf Platz 2, noch vor Kanada und Italien.
Hacktivismus mit realen physischen Folgen
Der Report dokumentiert zudem eine wachsende Zahl geopolitisch motivierter Angriffe auf industrielle Infrastruktur durch pro-russische und pro-iranische Gruppen wie Z-Pentest, NoName057(16), Sector 16, CyberAv3ngers und Handala. Diese Akteure verfügen häufig über geringere technische Fähigkeiten als klassische APT-Gruppen, erzielen aber reale Wirkung: CISA, FBI und NSA bestätigten in einer gemeinsamen Warnmeldung im Dezember 2025, dass auch technisch wenig versierte, pro-russische Gruppen physische Schäden an Wasser-, Energie- sowie Lebensmittelproduktions- und Agrarsystemen verursacht haben. Ende Juli 2026 störte die mit Iran in Verbindung stehende Gruppe CyberAv3ngers durch die Ausnutzung speicherprogrammierbarer Steuerungen (SPSen) den Betrieb von Wasser- und Abwasserversorgern in mehr als 30 Kommunen im US-Bundesstaat Minnesota. Im Juni 2026 beanspruchte die pro-iranische Gruppe Handala einen Einbruch bei einem großen US-Wasserversorger für sich und erklärte, eine Unterbrechung der kommunalen Wasserversorgung wäre möglich gewesen.
»Die Ergebnisse zeigen, dass der industrielle Untergrund mehr als nur eine abstrakte Gefahr darstellt und schon heute als arbeitsteilige Ökonomie funktioniert. Access Broker verkaufen Zugänge zu Produktionsunternehmen, Energieunternehmen und Versorgern; Ransomware-Akteure monetarisieren diese Zugänge; geopolitisch motivierte Hacktivisten zielen auf dieselbe Infrastruktur«, so Udo Schneider, Governance, Risk & Compliance Lead Europe bei TrendAI. »Für Unternehmen bedeutet das: Ein kompromittierter VPN-, RDP- oder anderer Remote-Access-Zugang kann weit über einen klassischen IT-Sicherheitsvorfall hinausreichen. Phishing-resistente MFA, konsequentes Patchen internetexponierter Systeme und eine echte Trennung von IT und OT können zentrale Eintrittswege schließen.«
[1] Den vollständigen Report »Mapping the Criminal Economy Targeting Critical Infrastructure« finden Sie hier:
https://www.trendaisecurity.com/de/resources-insights/deep-research/mapping-the-criminal-economy-targeting-critical-infrastructure
PDF-Download des vollständigen Reports:
Mapping the Criminal Economy Targeting Critical Infrastructure
Die Konsequenzen für die Abwehr liegen auf der Hand, sind aber nicht einfach umzusetzen
Broker verschaffen sich über VPN-Gateways und RDP-Zugänge Zugang, die mit schwachen oder gestohlenen Anmeldedaten abgesichert sind – nicht über exotische Zero-Day-Schwachstellen. Wird dieser Zugang unterbunden, entfällt der Großteil dessen, was industrielle Zugänge für den Verkauf attraktiv macht.
- Verlangen Sie für jedes VPN-, RDP-, Citrix- und Remote-Access-Portal eine phishing-resistente Multi-Faktor-Authentifizierung (MFA). VPN als mit Abstand häufigster beobachteter Angriffsvektor wird weitgehend neutralisiert, wenn gestohlene Anmeldedaten keinen Zugang mehr ermöglichen.
- Behandeln Sie Edge-Appliances wie Tier-0-Systeme. Spielen Sie Patches für Fortinet-, Citrix-, Cisco-, Palo-Alto- und SonicWall-Systeme im Notfallrhythmus ein; erfassen Sie alle Geräte und mustern Sie Systeme aus, deren Lebenszyklus beendet ist.
- Härten Sie Identitäten und Active Directory durch eine abgestufte Administration, die Local Administrator Password Solution (LAPS) und eine intensive Überwachung privilegierter Authentifizierungen, da Broker tatsächlich Domänenadministrator- und Benutzerzugänge verkaufen.
- Trennen Sie IT und OT voneinander und beseitigen Sie direkte, unsegmentierte Zugriffswege zu SCADA-, SPS- und HMI-Netzwerken. Führen Sie Fernzugriffe über einen gehärteten, überwachten Jump-Server in einer demilitarisierten Zone (DMZ) und erstellen Sie ein Basisprofil der normalen Administratoraktivitäten über diese Grenze hinweg.
- Zentralisieren Sie Protokolldaten in einem unveränderbaren Security Information and Event Management (SIEM), das sich außerhalb der lokalen Kontrolle befindet, und bewahren Sie sie länger als zwölf Monate auf. Überwachen Sie zudem die Lieferkette für Zugangsdaten mithilfe von Stealer-Log- und Exposure-Feeds.
- Priorisieren Sie nach möglichen Auswirkungen, nicht nach Häufigkeit. Versorgungsunternehmen, Stromerzeugung, Öl und Gas sowie Wasserinfrastruktur benötigen einen höheren Schutz, selbst wenn das beobachtete Zugangsvolumen vergleichsweise gering ist. Erproben Sie jährlich einen speziell auf OT zugeschnittenen Plan zur Reaktion auf Sicherheitsvorfälle.
FAQ: Die wichtigsten Fragen für Entscheider
- Was ist ein Access Broker?
Ein Access Broker beschafft und verkauft kompromittierte Zugänge zu Unternehmensnetzen, etwa über VPN, RDP oder gestohlene Konten. - Warum sind Industrieunternehmen besonders attraktiv?
Produktionsausfälle verursachen schnell hohe Kosten. Diese geringe Ausfalltoleranz erhöht den Erpressungsdruck und damit den Wert eines Zugangs. - Welche Eintrittswege dominieren?
VPN- und Remote-Access-Gateways führen mit 20,9 Prozent, gefolgt von RDP mit 13,1 Prozent und gestohlenen Zugangsdaten mit 12,5 Prozent. - Spielen Zero-Day-Lücken die Hauptrolle?
Nein. Meist nutzen Angreifer bekannte Schwachstellen, schwache oder wiederverwendete Passwörter sowie bereits gestohlene Zugangsdaten. - Wie groß ist das Ransomware-Problem?
Zwischen Januar 2024 und Juni 2026 wurden 3.178 öffentlich gelistete Opfer aus Industrie und Energie erfasst; 2025 lag die Zahl rund 48 Prozent über dem Vorjahr. - Warum ist Deutschland besonders relevant?
Deutschland liegt bei den erfassten Ransomware-Opfern hinter den USA auf Platz zwei und ist zugleich Ziel hochpreisiger Angebote für industrielle Daten und Zugänge. - Welche Rolle spielen Hacktivisten?
Geopolitisch motivierte Gruppen nutzen zunehmend dieselben Zugänge und Wissensquellen wie Cyberkriminelle und können damit reale Betriebsstörungen verursachen. - Welche Maßnahme hat kurzfristig den größten Hebel?
Phishing-resistente MFA für sämtliche Fernzugänge verhindert, dass gestohlene Passwörter allein für einen erfolgreichen Einstieg ausreichen. - Warum ist die Trennung von IT und OT entscheidend?
Segmentierung, überwachte Jump-Server und kontrollierte Übergänge begrenzen die Bewegung vom Unternehmensnetz in Produktions- und Steuerungsumgebungen. - Was sollte die Geschäftsleitung jetzt veranlassen?
Sie sollte Verantwortlichkeiten, Schutzziele und Investitionen für Remote Access, Identitäten, Edge-Systeme, IT/OT-Segmentierung, Logging und OT-Notfallübungen verbindlich priorisieren.
6429 Artikel zu „KRITIS“
Ausgabe 7-8-2026 | IT-Security | Kommunikation | News | Security Spezial 7-8-2026
Fernwartung ohne Netzkopplung für kritische IT- und OT-Umgebungen – Das Rendezvous-Prinzip
Fernzugriffe sind in Industrie, Verwaltung und kritischen Infrastrukturen unverzichtbar – und zugleich ein bevorzugtes Einfallstor für Angreifer. Wer Steuerungen, Maschinen und Serverlandschaften aus der Ferne warten lässt, braucht mehr als ein klassisches Virtual Private Network (VPN). Gefragt ist eine Architektur, die Quell- und Zielnetz konsequent entkoppelt, jeden Zugriff von innen bestätigen lässt und lückenlos dokumentiert – betrieben als Managed Service, damit Sicherheit nicht an knappen Ressourcen scheitert.
IT-Security | News | Trends 2026 | Trends Security
95 % der Sicherheitsteams entdecken schwerwiegende oder kritische Schwachstellen außerhalb geplanter Tests
Ganze 79 % ergreifen keine Maßnahmen aufgrund KI-generierter Ergebnisse ohne menschliche Validierung. Nur 15 % bezeichnen ihre Programme für Sicherheitstests und -validierung als kontinuierlich. Synack, Anbieter des ersten KI-gestützten, kontinuierlichen Penetrationstests für Unternehmen, hat die Studie »The State of Continuous Security Validation« veröffentlicht [1]. Sie basiert auf einer Befragung von Führungskräften und Fachleuten im…
Favoriten der Redaktion | Infrastruktur | IT-Security | Kommunikation | News | Services | Strategien
Ein blinder Fleck in der deutschen KRITIS-Strategie: Die Krisen-Kommunikation

Deutschland investiert Milliarden in Cybersicherheit, Notstromversorgung und den Schutz kritischer Infrastrukturen, denn mit dem KRITIS-Dachgesetz und NIS2 sind die Anforderungen an Betreiber, Behörden und Einsatzorganisationen, auch während eines großflächigen Ausfalls handlungsfähig zu bleiben, gestiegen. Genau an diesem Punkt klafft nach Einschätzung von Markus Viertel, Experte für Notfallkommunikation, jedoch eine entscheidende Lücke, die Kommunikation auch ohne…
Favoriten der Redaktion | Infrastruktur | IT-Security | News | Services | Strategien
Cloud-Abhängigkeit als KRITIS-Risiko – Revival der Datensicherung vor Ort
Regulatorischer Druck zwingt KRITIS‑Betreiber zu echter Resilienz: Das neue KRITIS‑Dachgesetz und NIS2 verlangen nachweisbare Widerstandsfähigkeit, dokumentierte Risikoanalysen und belastbare Wiederanlaufkonzepte. Backup, Archivierung und Notfallwiederherstellung werden zu prüfbaren Pflichtdisziplinen – nicht zu optionalen IT‑Projekten. Souveränitätslücke zwischen Anspruch und Realität: 85 % der Unternehmen halten Deutschland für zu abhängig von US‑Clouds, während 91 % eigentlich europäische Anbieter bevorzugen. Gleichzeitig…
Favoriten der Redaktion | Infrastruktur | IT-Security | News | Whitepaper
Resilienz stärken: Verbindliche Standards für sicherheitskritische Systeme
Verbindliche Mindeststandards für kritische Infrastrukturen erhöhen die Widerstandsfähigkeit von Staat, Wirtschaft und Gesellschaft. Unabhängige Prüfungen als Frühwarnsystem in der Resilienz-Architektur nutzen. Physische und digitale Sicherheit integrieren. TÜV-Verband legt Positionspapier vor. Die Resilienz von Staat, Wirtschaft und Gesellschaft ist angesichts geopolitischer Spannungen, hybrider Bedrohungen, regelmäßiger Cyberangriffe und fragiler Lieferketten zu einer drängenden sicherheitspolitischen Aufgabe geworden.…
IT-Security | News | Strategien
Project Glasswing: Anthropic und BeyondTrust arbeiten bei der Absicherung kritischer digitaler Infrastruktur zusammen
Erweiterter Kreis an Organisationen, deren Codebasis von Regierungen oder für essenzielle Dienstleistungen genutzt werden. Mit Zugang zu Claude Mythos Preview beschleunigt BeyondTrust die fortlaufende Erkennung und Behebung von Schwachstellen. Das Cybersicherheitsunternehmen nimmt am Project Glasswing teil, einer Kooperationsinitiative für die IT-Sicherheit kritischer Softwareinfrastruktur. Anthropic erweitert damit die Gruppe ausgewählter Anbieter, deren Codebasis für kritische…
Business | Cloud Computing | Favoriten der Redaktion | IT-Security | Kommunikation | Künstliche Intelligenz | News | Rechenzentrum | Services
Quantensouveräne KI – vom kritischen Risiko zur vertrauenswürdigen Lösung

KEEQuant, Collaider und noris network demonstrieren ein souveränes KI-Modell, das quantengesicherte Kommunikation, vertrauenswürdige deutsche Infrastruktur und anwendungsbereite KI für vertraulichkeitssensible Anwendungsfälle kombiniert. Viele Organisationen möchten KI für ihre eigentliche Arbeit nutzen, schrecken jedoch davor zurück, wenn sensible Informationen unter einem herkömmlichen Cloud-Modell ihre Umgebung verlassen müssen. Fragen rund um Vertraulichkeit, Governance und langfristige Datenexposition…
Business | Business Process Management | Geschäftsprozesse | Künstliche Intelligenz | News | Trends 2026 | Trends Geschäftsprozesse
Geschäftskritische Prozesse: Agentic AI funktioniert nur mit radikal neu gedachten Prozessen

Unternehmen, die beim Einsatz agentenbasierter KI erfolgreich sind, überdenken bestehende Prozesse und schaffen eine Kultur der Zusammenarbeit und Innovation. Für die gemeinsam von Pegasystems und dem Marktforschungsunternehmen Savanta durchgeführte Studie wurden über 500 Entscheider aus Business und IT in Unternehmen weltweit befragt. Diese Unternehmen haben bereits Projekte mit agentenbasierter KI umgesetzt und stammen aus…
Favoriten der Redaktion | IT-Security | News | Strategien | Tipps
Cybersicherheit: Vier kritische Bedrohungen erfordern dringenden Handlungsbedarf
Mehrschichtige Sicherheitsstrategien können helfen, Bedrohungen durch Prompt-Injection-Angriffe, Deepfakes und Kompromittierung von KI-Anwendungen und Software-Lieferketten abzuwehren. Gartner, ein Unternehmen für Wirtschafts- und Technologieanalysen, hat vier kritische und schwer vorhersehbare Bedrohungen identifiziert, bei denen Angreifer derzeit einen deutlichen Vorteil haben und Schwachstellen in Unternehmen besonders erfolgreich ausnutzen können. Dazu zählen Deepfakes, die Kompromittierung von KI-Anwendungen, Prompt-Injection-Angriffe…
Infrastruktur | IT-Security | News | Produktmeldung
Präzise Angriffserkennung trifft professionellen Betrieb: Kritische OT-Infrastrukturen schützen

Controlware arbeitet ab sofort eng mit dem OT-Security-Spezialisten OMICRON zusammen, um Betreiber von Energieanlagen und -netzen gegen Cyberangriffe abzusichern, Ausfälle zu vermeiden und Vorgaben wie NIS2 und EnWG umzusetzen. Der IT-Dienstleister und Managed Service Provider flankiert die von OMICRON entwickelte Angriffserkennungstechnologie StationGuard mit umfangreichen Beratungs-, Integrations- und Betriebsleistungen und bietet der Energiebranche so ganzheitliche OT-Security-Lösungen,…
IT-Security | News | Trends 2026 | Trends Security
Weniger Microsoft-Schwachstellen, aber mehr kritische Sicherheitslücken
Die diesjährigen Zahlen des neuesten Microsoft Vulnerabilities Reports zeigen eine deutliche Verlagerung bei den ermittelten Sicherheitsrisiken: Einerseits hat sich die Gesamtzahl identifizierter Schwachstellen stabilisiert, aber andererseits haben die kritischen Anfälligkeiten stark zugenommen, wodurch Schweregrad und Auswirkungen der Sicherheitslücken rapide steigen [1]. Insgesamt gibt es 2025 ein verändertes Risikoprofil, das durch KI-beschleunigte Schwachstellenerkennung, eine wachsende Cloud-Akzeptanz…
IT-Security | News | Services | Strategien | Trends 2026 | Trends Security
Kritische Lücke zwischen Erkennung und Eindämmung von Cyberangriffen

98 % der deutschen Organisationen sind überzeugt, Angriffe erkennen zu können – doch fast 40 % haben Schwierigkeiten, sie zu stoppen, während die Anzahl KI-gestützter Angriffe weiter zunimmt. Die Studie »The Containment Gap – Exploring the Distance Between Detection and Resilience« hat CyberEdge Group im Auftrag von Illumio durchgeführt (Bildquelle: Illumio) Eine neue…
Infrastruktur | IT-Security | News | Tipps | Trends 2026 | Trends Infrastruktur | Trends Security | Whitepaper
Cyberkriminelle nehmen vermehrt kritische Infrastrukturen ins Visier

Angriffe auf kritische Infrastruktur erfolgen immer häufiger über cyberphysische Systeme Vier von fünf Angriffe (82 %) erfolgen über exponierte, mit dem Internet verbundenen Ressourcen Attacken größtenteils durch politische oder gesellschaftliche Ziele motiviert Cyberphysische Systeme (CPS) werden mehr und mehr zu einem bevorzugten Ziel opportunistischer Angreifer. Dabei sind viele der Attacken von geopolitischen Ereignissen beeinflusst…
Ausgabe 1-2-2026 | IT-Security | News | Security Spezial 1-2-2026
Warum DDoS-Abwehr heute geschäftskritisch ist – Digitale Resilienz stärken
Gezielte DDoS-Angriffe auf Unternehmen und öffentliche Verwaltungen nehmen rasant zu und bedrohen nicht nur die technische Infrastruktur, sondern auch Geschäftserfolg und Reputation – Standardlösungen stoßen dabei zunehmend an ihre Grenzen. Nur dedizierte, intelligente und skalierbare Abwehrsysteme sichern digitale Resilienz und schützen nachhaltig vor finanziellen Schäden und Vertrauensverlust.
Business | Favoriten der Redaktion | Geschäftsprozesse | Infrastruktur | IT-Security | Künstliche Intelligenz | News | Services | Trends 2026 | Trends 2028
Bis 2028 wird fehlkonfigurierte KI die kritische Infrastruktur eines G20-Staates lahmlegen
Ein sicherer Übersteuerungsmechanismus in KI-Systemen, die nationale kritische Infrastrukturen unterstützen, ist unerlässlich, um die letztendliche Kontrolle durch den Menschen sicherzustellen. Gartner, Inc., ein Unternehmen für Geschäfts- und Technologieanalysen, prognostiziert, dass bis 2028 eine fehlkonfigurierte KI in cyber-physischen Systemen (CPS) die kritische Infrastruktur eines G20-Landes zum Erliegen bringen wird. Gartner definiert cyber-physische Systeme (CPS)…
IT-Security | News | Produktmeldung | Strategien
Experte: »Drohnenabwehr für KRITIS ein Muss«
Sicherheitsfirma stellt EU-Drohnendetektionssystem für Kritische Infrastrukturen vor. »Für die Betreiber Kritischer Infrastrukturen (KRITIS) ist eine systematische Drohnenabwehr ein Muss«, sagt Kevin Heneka, Inhaber des Karlsruher Sicherheitsunternehmens hensec. Er vergleicht: »Ein Werksgelände ohne Drohnendetektion ist wie ein IT-System ohne Cyberschutz. Drohnenspionage und Cyberangriffe sind im Jahr 2026 nicht mehr die Ausnahme, sondern gehören in jeder…
Geschäftsprozesse | Infrastruktur | IT-Security | News | Tipps
KRITIS-Dachgesetz beschlossen – Was Betreiber kritischer Infrastrukturen jetzt wissen müssen
Nach mehrjähriger Verzögerung hat der Bundestag am 29. Januar 2026 das KRITIS-Dachgesetz beschlossen [1]. Das Gesetz schafft erstmals bundeseinheitliche Mindeststandards für den physischen Schutz kritischer Anlagen und ergänzt damit die bereits etablierten IT-Sicherheitsanforderungen. Betroffen sind elf Sektoren: Energie, Transport und Verkehr, Finanz- und Versicherungswesen, Gesundheit, Trinkwasser, Abwasser, Siedlungsabfallentsorgung, Informationstechnik und Telekommunikation, Ernährung, Weltraum sowie…
Favoriten der Redaktion | Künstliche Intelligenz | News | Trends 2026 | Trends Kommunikation
Kritisches Denken wird zur rollenübergreifenden Schlüsselfähigkeit im Umgang mit KI
Der »Job Skills Report 2026« von Coursera deutet eine Verschiebung der menschlichen Rolle in KI-gestützten Arbeitsprozessen an: weg von ausführenden Tätigkeiten, hin zur kritischen Ergebnisbewertung [1]. »Kritisches Denken« weist das zweitschnellste Wachstum unter Lernenden aus Unternehmen weltweit auf; zugleich liegt »KI-Agenten« auf Platz drei der am schnellsten wachsenden GenAI-Skills. Der Report analysiert die aktuell gefragtesten Fähigkeiten und…
Business Process Management | Digitalisierung | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | News | Rechenzentrum | Services | Strategien | Tipps
NIS2, KRITIS, ISO und DORA verlässlich einhalten: Wie digitale Zwillinge die IT-Compliance sichern

Ob NIS2, KRITIS, ISO oder DORA – das regulatorische Umfeld für den Betrieb von IT-, Rechenzentrums- und Netzwerkinfrastrukturen war noch nie so dynamisch wie heute. Um die steigenden Compliance-Anforderungen erfolgreich zu meistern, sind Verantwortliche auf intelligente Lösungen und Tools angewiesen. Eine wichtige Rolle hierbei spielt ein digitaler Zwilling der Infrastruktur. Er ermöglicht eine hohe strategische…
Favoriten der Redaktion | IT-Security | Kommunikation | Künstliche Intelligenz | News | Tipps
KI-Browser: Komfort oder kritischer Sicherheitsblindfleck?

»Ich habe nichts angeklickt. Der Browser hat das von selbst gemacht.« Das hörte ein Sicherheitsanalyst, nachdem der KI-gestützte Browser eines Benutzers ohne Erlaubnis auf sensible Daten zugegriffen hatte. KI-Browser sollen das digitale Leben einfacher machen. Marktprognosen zeigen, dass sie schnell wachsen – von 4 Milliarden US-Dollar im Jahr 2024 auf fast 77 Milliarden US-Dollar im…