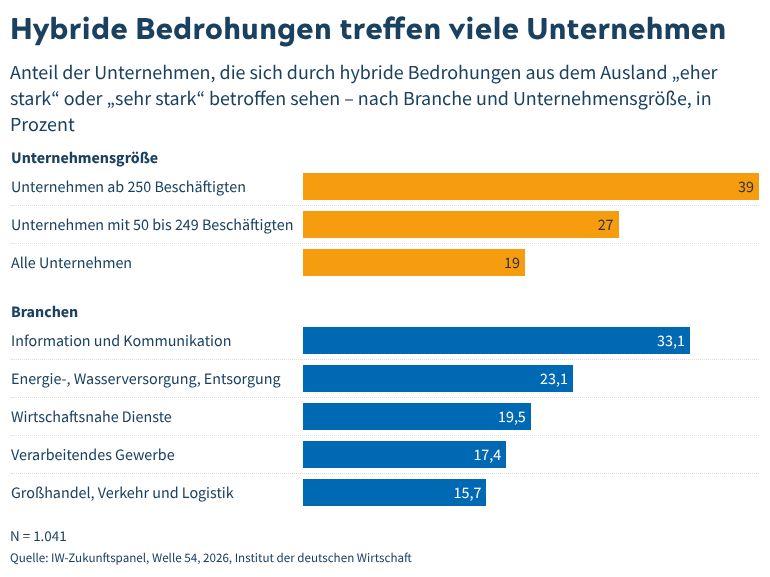
Fast 40 Prozent der Großunternehmen in Deutschland berichten von starken Auswirkungen hybrider Angriffe aus dem Ausland. Über alle Größenklassen hinweg ist es fast jedes fünfte Unternehmen, zeigt eine Befragung des Instituts der deutschen Wirtschaft (IW).
39 Prozent der Unternehmen mit mindestens 250 Beschäftigten berichten von starken oder sehr starken Auswirkungen hybrider Angriffe – von Desinformation und Spionage bis zu Sabotage und Cyberangriffen. Bei mittelgroßen Unternehmen mit 50 bis 249 Beschäftigten sind es 27 Prozent. Über alle Größen hinweg sind es 19 Prozent. Das zeigt eine Befragung von mehr als 1.000 Unternehmen im IW-Zukunftspanel aus dem Sommer 2026 [1].
Kritische Infrastruktur im Visier
Besonders betroffen sind Unternehmen an zentralen Versorgungspunkten. In der Informations- und Kommunikationswirtschaft meldet etwa jedes dritte Unternehmen hybride Angriffe, in der Energie- und Wasserversorgung gut jedes vierte. In der Industrie und bei wirtschaftsnahen Dienstleistern wie Laboren oder Unternehmensberatungen ist es fast jedes fünfte.
Das deutet auf einen Motivwechsel hin: Früher ging es den Angreifern meist um Geld. Sie beschafften sich Technologien, spähten Geschäftsgeheimnisse aus oder erpressten Unternehmen. Heute handeln die Akteure hingegen politisch. Dafür sprechen auch Zahlen aus einer Befragung des IT-Branchenverbands Bitkom: 46 Prozent der betroffenen Unternehmen verfolgten mindestens einen Angriff bis nach Russland oder China zurück [2] .
Gegen staatliche Akteure muss der Bund vorgehen
Viele Unternehmen haben bereits Maßnahmen ergriffen, vor allem bei der IT-Sicherheit [3] . Bei staatlichen Akteuren stoßen sie jedoch an ihre Grenzen. »Gegen die neue Gefahrenlage durch staatliche Akteure kann nur der Bund etwas ausrichten«, sagt IW-Experte Simon Gerards Iglesias. Das KRITIS-Dachgesetz zum Schutz kritischer Infrastruktur sei ein erster Schritt. Es mache den Handlungsbedarf deutlich, bei Zuständigkeiten und konkreten Maßnahmen bliebe es aber vage. »Hybride Angriffe gefährden die Versorgung der Bevölkerung und kosten Unternehmen viel Geld. Der Bund muss stärker für die Abwehr und Aufklärung aufkommen und eng mit Ländern und Unternehmen zusammenarbeiten«, so der Ökonom.
[1] https://www.iwkoeln.de/fileadmin/user_upload/Studien/Kurzberichte/PDF/2026/IW-Kurzbericht_2026-Hybride-Bedrohung.pdf
Quellen
[1] Bardt, Hubertus / Gerards Iglesias, Simon / Radunz, Alexander / Röhl, Klaus-Heiner, 2026, Die Rolle der Privatwirtschaft in der Gesamtverteidigung Deutschlands, IW-Trends, Nr. 4, Köln
[2] Bitkom, 2025, Russland und China nehmen deutsche Wirtschaft ins Visier, 18.09.2025, [03.09.2026] https://www.bitkom.org/Presse/Presseinformation/Russland-China-deutsche-Wirtschaft-Visier
Hybrid CoE, o.J., Hybrid threats as a concept, [03.09.2026] https://www.hybridcoe.fi/hybrid-threats-as-a-phenomenon/
ZDF, 2026, Drohnen-Vorfall: Bundesregierung macht Russland verantwortlich, [03.09.2026] https://www.zdfheute.de/politik/deutschland/drohnen-vorfall-leipzig-russland-verantwortlich-100.html
[3] https://www.iwkoeln.de/presse/pressemitteilungen/hubertus-bardt-simon-gerards-iglesias-alexander-radunz-klaus-heiner-roehl-nur-jedes-vierte-unternehmen-hat-notfallplaene-fuer-den-kriegsfall.html
1551 Artikel zu „hybride Angriffe“
Trends 2026 | News | Trends Security | Geschäftsprozesse | IT-Security | Strategien
Drohnen-Anschläge, Sabotage und Cyberattacken: Wirtschaft warnt vor hybriden Angriffen
9 von 10 Unternehmen halten ernsthafte Krise in Folge von hybriden Angriffen für wahrscheinlich. Wintergerst: »Müssen die Resilienz von Wirtschaft, Staat und Gesellschaft massiv erhöhen«. Am Leipziger Flughafen ist ein geplanter Drohnen-Anschlag gescheitert, doch die deutsche Wirtschaft befürchtet erfolgreiche Angriffe dieser Art und entsprechende Folgen. 87 Prozent der Unternehmen halten es für wahrscheinlich, dass…
News | Trends Security | IT-Security
Hybride Arbeitsmodelle: Firmware-Angriffe nehmen signifikant zu

Eine aktuelle Studie von HP Wolf Security, die von HP Inc. veröffentlicht wird, belegt: Sich verändernde und dynamische Arbeitsmodelle stellen IT-Teams in Sachen Firmware-Security vor neue Herausforderungen [1]. Viele Unternehmen beschäftigen mittlerweile eine dezentrale Belegschaft – Tendenz steigend. Die verteilt arbeitenden Mitarbeiter erschweren es IT-Verantwortlichen, die Organisation gegen Firmware-Angriffe zu schützen. Der Schritt hin zu…
Trends 2026 | News | Trends Security | Favoriten der Redaktion | IT-Security
KI-gesteuerte Bot-Angriffe stiegen um das 12,5-fache an
KI-gesteuerte Automatisierung beschleunigt die maschinelle Online-Aktivität, da Bots die Menschen überholen und die Funktionsweise des Internets neu definieren. Bots dominieren nun das Internet und machen mehr als die Hälfte des gesamten Datenverkehrs aus, wobei 40 % als böswillig eingestuft werden. KI löscht die Grenze zwischen legitimen und böswilligen Aktivitäten und macht die Absicht – nicht…
Trends 2026 | News | Trends Security | IT-Security | Künstliche Intelligenz
Threat Hunting Report 2026 : KI ist heute fester Bestandteil moderner Cyberangriffe

Cyberangreifer operationalisieren künstliche Intelligenz nicht nur, um Schwachstellen innerhalb von Stunden auszunutzen, sondern auch, um KI, die in Unternehmen eingesetzt wird, anzugreifen. Zudem nutzen Angreifer sie auch, um Angriffe entlang der Software-Lieferkette zu skalieren. CrowdStrike hat am 3. August den 2026 Threat Hunting Report veröffentlicht, der verdeutlicht, wie sehr künstliche Intelligenz mittlerweile Bestandteil von…
Trends 2026 | News | Business Process Management | Trends Security | IT-Security | Services | Strategien
Resilient gegen Cyberangriffe: Deutsche Wirtschaft setzt auf Notfallpläne

Repräsentative Studie zeigt positive Entwicklung und gleichzeitig organisatorische Lücken. Notfallpläne sind in der deutschen Unternehmenslandschaft etabliert: 97 Prozent der Firmen setzen auf einen elementaren Fahrplan für den Fall eines erfolgreichen Cyberangriffs. Das ist ein Ergebnis der repräsentativen Studie »Cybersicherheit in Zahlen« von G DATA CyberDefense, Statista und brand eins [1]. Die Hälfte der befragten…
Ausgabe 5-6-2026 | News | Cloud Computing | Lösungen | Services | Strategien
Wie hybride Microsoft-Strategien in drei mittelständischen Unternehmen überzeugen – Lizenzmanagement 2026
Gemeinsam mit dem Microsoft-Lizenzberater VENDOSOFT haben ein Konstruktionsbüro, ein international tätiger Industriebetrieb und ein Elektronikdienstleister sehr unterschiedliche hybride IT-Strategien entwickelt. Das Spektrum reicht von lokal betriebenen gebrauchten Hochleistungs-Servern und Office-Lizenzen bis hin zu Linux-basierten Infrastrukturen, die gezielt mit Microsoft-365-Diensten kombiniert werden.
News | Business Process Management | Infrastruktur | IT-Security | Strategien | Tipps
Schläft Europa bei Cyberangriffen auf Wasserversorger?
Wenn man an Cyberkrieg denkt, kommen einem Wasserversorgungsunternehmen nur selten als Ziel in den Sinn. In den letzten Jahren jedoch, und insbesondere im Zusammenhang mit den Kriegen in der Ukraine und im Iran, gehörten sie zu den am stärksten in den Fokus geratenen Sektoren der kritischen Infrastruktur. Management Summary Wasserversorger geraten zunehmend ins Fadenkreuz…
News | IT-Security | Tipps
Mensch im Fokus: Fünf Stellhebel gegen Insider‑Risiken und KI‑gestützte Angriffe
Gute Sicherheitsstrategien scheitern heute weniger am fehlenden Wissen über Bedrohungen als an der konsequenten Umsetzung wirksamer Maßnahmen. Trotz wachsender Risiken durch Insider, KI‑gestützte Angriffe und erweiterte Kollaborationsplattformen arbeiten viele Unternehmen weiterhin mit fragmentierten Sicherheitsansätzen. Welche fünf Handlungsfelder sind jetzt entscheidend, um menschliche Risiken wirksam zu reduzieren? Das Problem in den meisten Organisationen ist nicht…
News | Trends 2025 | Trends Security | IT-Security
Zunehmende technische Eskalation bei DDoS-Angriffen in der DACH-Region

Der neue NETSCOUT DDoS Threat Intelligence Report zeigt eine dramatische Verschärfung der Cyberbedrohungslage durch hacktivistische Aktivitäten und die Nutzung von DDoS-Attacken als präzisionsgelenkte Waffen mit geopolitischem Einfluss: In der zweiten Jahreshälfte 2025 wurden weltweit mehr als acht Millionen DDoS-Angriffe registriert [1]. Besonders auffällig ist der Druck auf kritische Infrastrukturen, ausgelöst durch Hacktivisten, DDoS-for-hire-Dienste und Botnetze.…
Trends 2026 | News | Trends Security | IT-Security | Services | Strategien
Kritische Lücke zwischen Erkennung und Eindämmung von Cyberangriffen

98 % der deutschen Organisationen sind überzeugt, Angriffe erkennen zu können – doch fast 40 % haben Schwierigkeiten, sie zu stoppen, während die Anzahl KI-gestützter Angriffe weiter zunimmt. Die Studie »The Containment Gap – Exploring the Distance Between Detection and Resilience« hat CyberEdge Group im Auftrag von Illumio durchgeführt (Bildquelle: Illumio) Eine neue…
News | Favoriten der Redaktion | IT-Security | Services
Wo Cyberangriffe ihr Ende finden: Ein Blick in die Arbeitsweise eines Managed Security Operations Centers

Cyberangriffe auf Unternehmen sind trauriger Alltag. Dabei nutzen die Angreifergruppen auch die kleinste Lücke aus, um die IT-Systeme zu infiltrieren. Ein Managed Security Operations Center (Managed SOC) ermöglicht das Entdecken und Stoppen von Attacken bereits in der Frühphase. Dabei ist ein Analystenteam eines Dienstleisters rund um die Uhr aktiv. Im zweiten Teil des Interviews spricht…
Trends 2026 | News | Trends Security | IT-Security | Whitepaper
9 von 10 CISOs fürchten, dass Agentic AI Social-Engineering-Angriffe gefährlicher macht

89 Prozent der deutschen CISOs sehen durch agentische KI eine neue Qualität von Social-Engineering-Bedrohungen, während KI zugleich immer stärker zur Aufklärung von Security‑Incidents eingesetzt wird. Der neue Splunk CISO‑Report 2026 zeigt, dass die Rolle der CISOs komplexer wird, persönliche Haftungsrisiken steigen und Burn‑out in Sicherheitsteams ein zentrales Problem ist. Gleichzeitig entwickelt sich Cybersicherheit zunehmend zum…
News | IT-Security | Ausgabe 1-2-2026 | Security Spezial 1-2-2026
Whitelisting im Unternehmen: Wie Allow-Listing Zero-Day-Angriffe stoppt und die Angriffsfläche reduziert

Unternehmen stehen heute vor einer Sicherheitslage, in der klassische Abwehrmechanismen allein nicht mehr ausreichen. Malware, Ransomware, Schatten-IT, komplexe Multi-Cloud-Architekturen und strenge Datenschutzvorgaben treffen auf eine Arbeitswelt, die von Dynamik und Flexibilität geprägt ist. In diesem Spannungsfeld gewinnt ein Sicherheitsprinzip zunehmend an Bedeutung, das zwar traditionell wirkt – aber gerade deshalb enorme Stärke entfaltet: konsequentes Whitelisting.
Trends 2026 | News | Trends 2025 | Trends Security | IT-Security
Threat Report 2026: KI und Botnetze treiben die Industrialisierung von Cyberangriffen

Die erste Version des Cloudflare Threat Reports 2026 basiert auf Telemetriedaten aus einem Netzwerk, das rund 20 Prozent des weltweiten Internet-Traffics verarbeitet – eine der größten verfügbaren Datenquellen zur globalen Bedrohungslage [1]. Er beschreibt eine zunehmend industrialisierte Cyberbedrohungslandschaft, in der Effizienz und Skalierbarkeit wichtiger sind als technische Raffinesse. Anstelle komplexer Einzelangriffe setzen Akteure immer mehr…
Trends 2026 | News | Trends Security | IT-Security
Angriffe auf Lieferketten entwickeln sich zur weltweit größten Cyberbedrohung

Das Netz der Täuschung bei Angriffen auf die Software-Lieferkette aufdecken Der diesjährige Bericht zu Trends im Bereich Hightech-Kriminalität von Group-IB zeigt, dass sich die Cyberkriminalität entscheidend von isolierten Angriffen hin zu einer Gefährdung des gesamten Ökosystems verlagert hat, bei der Angreifer vertrauenswürdige Anbieter, Open-Source-Software, SaaS-Plattformen, Browser-Erweiterungen und Managed Service Provider ausnutzen, um sich Zugang zu…
News | IT-Security | Services | Ausgabe 1-2-2026 | Security Spezial 1-2-2026
Ein Blick in die Arbeitsweise eines Managed Security Operations Centers – Wo Cyberangriffe ihr Ende finden
Jeden Tag werden Unternehmen von Cyberkriminellen angegriffen. Ein Managed Security Operations Center (Managed SOC) ermöglicht das Entdecken und Stoppen von Attacken bereits in der Frühphase. Dafür ist ein Analystenteam eines Dienstleisters rund um die Uhr im Einsatz. Sie haben alles, was im Netzwerk passiert, genau im Blick und greifen sofort ein, wenn sie einen Cyberangriff aufdecken.
News | IT-Security | Künstliche Intelligenz | Strategien | Tipps
Wenn KI Cyberangriffe beschleunigt: Diese Maßnahmen sollten Unternehmen jetzt für mehr digitale Resilienz ergreifen
Mit der rasanten Entwicklung künstlicher Intelligenz (KI) erreicht auch die Cyberkriminalität eine neue Dimension. Was früher erheblichen technischen Aufwand und personelle Ressourcen erforderte, lässt sich heute mithilfe intelligenter Algorithmen automatisieren, skalieren und gezielt optimieren. Angriffe werden personalisierter, dynamischer und deutlich schwerer zu erkennen. Unternehmen sehen sich damit einer neuen Qualität digitaler Bedrohungen gegenüber, die klassische…
News | Favoriten der Redaktion | IT-Security | Strategien | Tipps
KI beschleunigt Cyberangriffe – Unternehmen müssen Sicherheit neu denken
Cyberangreifer nutzen vor allem grundlegende Schwächen im Identitäts‑ und Zugriffsmanagement aus und gehen mit Hilfe von KI schneller, skalierbarer und automatisierter vor. Unternehmen wird geraten, mit einer »Shift‑Left«-Strategie frühzeitig auf KI‑gestützte Sicherheit, Identität als kritische Infrastruktur und kontinuierliche Risiko‑ und Schwachstellenbewertung zu setzen. Besondere Priorität haben dabei die Absicherung von Identitäten, Anwendungen, Lieferketten und KI‑Plattformen…
Trends 2026 | News | Trends Security | IT-Security | Künstliche Intelligenz
Sicherheitslücken exponieren Unternehmen: KI-gesteuerte Angriffe nehmen zu

IBM hat den 2026 X-Force Threat Intelligence Index veröffentlicht, aus dem hervorgeht, dass Cyberkriminelle grundlegende Sicherheitslücken in dramatisch höherem Maße ausnutzen, was nun durch KI-Tools beschleunigt wird, mit denen Angreifer Schwachstellen schneller als je zuvor identifizieren können [1]. IBM X-Force beobachtete einen Anstieg von 44 % bei Angriffen, die mit der Ausnutzung öffentlich zugänglicher Anwendungen…
Trends 2026 | News | Trends Security | IT-Security | Künstliche Intelligenz
Unternehmen nutzen zunehmend hybride Sicherheitsmodelle

KI allein reicht nicht: Zwei Drittel setzt bei IT-Sicherheit auf ein Zusammenspiel von KI und menschlicher Expertise. Künstliche Intelligenz ist längst Teil moderner IT-Sicherheitsstrategien. Doch die aktuelle Studie »Cybersicherheit in Zahlen« von G DATA CyberDefense, Statista und brand eins zeigt: Wirklich sicher fühlen sich die meisten Unternehmen erst dann, wenn KI und menschliche Expertise…