Agentische KI verbreitet sich in deutschen Unternehmen schnell. Ohne klaren Rahmen entsteht eine Blackbox, in der Agenten auf zu viele Daten zugreifen und Entscheidungen kaum noch nachvollziehbar sind. Werden KI-Agenten in eine zentrale Prozessplattform eingebettet, lässt sich Governance von Beginn an im Workflow verankern.
Der Einsatz von Agentic AI entwickelt sich in Deutschland schneller als die dafür nötigen regelnden Strukturen. Laut den Ergebnissen einer Anfang 2026 veröffentlichten Deloitte-Studie (»State of AI in the Enterprise«) nutzen 27 Prozent der deutschen Unternehmen agentische KI, um Aufgaben zu automatisieren und effizienter zu arbeiten [1]. Nur 19 Prozent verfügen aber über ausgereifte Governance-Strukturen, um KI-Agenten kontrolliert in eine bestehende Struktur einzubinden.
Die Folge: KI-Agenten greifen auf mehr Daten zu als nötig, Entscheidungen sind nicht mehr exakt nachvollziehbar, und das Risiko von Halluzinationen steigt.
KI-Agenten: Grenzen von Prozessautomatisierung überwinden.
Wie jede Technologie hatte auch die Prozessautomatisierung bislang ihre Grenze. Sie verlief dort, wo regelbasierte Logik nicht mehr ausreichte: bei komplexen, stark kontextabhängigen Entscheidungen. Diese mussten Mitarbeiter weiterhin selbst treffen. Hier setzen jetzt KI-Agenten an, die sich bei Prozessplattformen direkt in bestehende Workflows einbetten lassen. Die User geben ihnen eine klar definierte Aufgabe, die sie eigenständig ausführen. Das Ergebnis sind teil- oder vollautomatisierte Arbeitsschritte unter menschlicher Kontrolle. Zentrale Prozessplattformen bringen Prozesse, Daten, Rollen, Systeme und menschliche Kontrollpunkte strukturiert und unter Einhaltung geltender (IT-)Governance-Richtlinien zusammen. KI-Agenten lassen sich einfach und geprüft integrieren.
Praxisbeispiel: KI-gestützte Kontierung im Rechnungseingang.
Ein typisches Beispiel ist die Rechnungseingangsprüfung. Eine Rechnung trifft ein, die Daten werden extrahiert, die Rechnung durchläuft mehrere Freigaben und geht schließlich in die Buchhaltung, wo sie kontiert wird. Die Kontierung ist oft ein manueller Schritt; eine Automatisierung scheitert meist daran, da jedes Unternehmen seine Sachkonten anders führt.
Damit entsteht ein idealer Anwendungsfall für einen KI-Agenten, der in einen bestehenden Workflow zwischengeschaltet wird. Der Agent kontiert auf Basis von Stamm- und historischen Daten. Der Zugriff auf die Stammdaten ist zwingend erforderlich und bei Prozessplattformen problemlos möglich, da diese ohnehin darauf zugreifen. Die historischen Daten aus zahlreichen, manuell ausgeführten früheren Kontierungsvorgängen helfen dem Agenten, Vorschläge zu liefern, zu begründen und bei Unklarheiten den Menschen als Prüfinstanz einzubeziehen.
Qualität durch Datensparsamkeit und menschliche Kontrollpunkte.
Aus Sicherheits- und Qualitätsgründen ist es essenziell, bei der Datenauswahl sehr sorgfältig vorzugehen und sie auf das für die jeweilige Aufgabe zwingend Notwendige zu beschränken. Denn je mehr Daten zur Verfügung stehen, desto schwieriger wird es für den Agenten, die relevanten Daten zu identifizieren und die richtigen Entscheidungen zu treffen. Damit steigt das Risiko von Halluzinationen und Qualitätsverlust.
Human-in-the-Loop, also die menschliche Zwischenkontrolle, ist gerade am Anfang aus Qualitätsgründen wichtig. Da der KI-Agent seine Entscheidungen begründet, erkennen Anwender mögliche Fehler schnell und können gegensteuern, indem sie zum Beispiel die Datenauswahl anpassen oder den Prompt verbessern. Denn: Um dem KI-Agenten innerhalb des Workflows eine Aufgabe zu übergeben, ist ein präziser Prompt erforderlich.
Governance by Design.
Der Prozessrahmen definiert den Handlungsspielraum des Agenten. Er erhält eine klar begrenzte Aufgabe, greift ausschließlich auf freigegebene Daten zu und übergibt die Kontrolle an definierten Punkten zurück an den Menschen. Der Datenzugriff erfolgt rollenbasiert und beschränkt sich konsequent auf das für die jeweilige Aufgabe Notwendige. Diese klar definierten Prozesse, Berechtigungen, Datenzugriffe und Freigabepunkte unterstützen Governance by Design. Wichtig ist, dass die eingesetzten KI-Modelle nicht aus Kundendaten lernen und die Datenverarbeitung DSGVO-konform in europäischen Rechenzentren erfolgt.
Low-Code-Technologie als Methode.
Low-Code-Technologie ist beispielsweise eine gute Methode für die KI-basierte Prozessautomatisierung. Mithilfe visueller Prozessdesigner bauen Anwender per Drag-and-Drop selbstständig individuelle Workflows, legen dafür Berechtigungen fest und definieren Abweichungen vom Standardablauf. Vorkonfigurierte oder individuelle KI-Agenten lassen sich einfach an geeigneten Stellen in den Workflows einsetzen. Da für den Bau der -Prozessabläufe kaum Programmierkenntnisse erforderlich sind, werden Fachabteilungen und administrative Bereiche unmittelbar in das Prozessdesign eingebunden. So entstehen innerhalb weniger Wochen bis Monate Prozesse für einfache sowie hochkomplexe Einsatzszenarien, die zu speziellen Anwendungsfällen passen.

Abbildung 1: Das Flussdiagramm zeigt, wie eine Prozessplattform KI-Agenten (Punkt 5) gezielt in bestehende Workflows einbettet – mit klar definierten Aufgaben, begrenztem Datenzugriff, rollenbasierten Berechtigungen und menschlichen Kontrollpunkten für nachvollziehbare Entscheidungen.
Low-Code-Plattformen eignen sich grundsätzlich für alle Unternehmen. Am meisten profitieren jedoch jene, deren Prozesse sehr dynamisch und flexibel sein müssen, wie etwa Firmen mit verteilten Standorten und unterschiedlichen Anforderungen, mit hohem Dokumentenaufkommen (zum Beispiel Rechnungen oder Bestellungen) oder mit komplexen Freigabeschleifen.
Die Schweizer Hächler-Gruppe nutzt beispielsweise Low-Code-Technologie als unternehmensweiten Standard zur -Prozessautomatisierung [2]. Beim Spezialisten aus der Bau- und Immobilienbranche sind bereits über 20 Workflows aus verschiedenen Fachbereichen in der Plattform JobRouter abgebildet. Auch die Schott AG setzt auf diesen Ansatz und hat unter anderem ihre Eingangsrechnungen so digitalisiert [3].
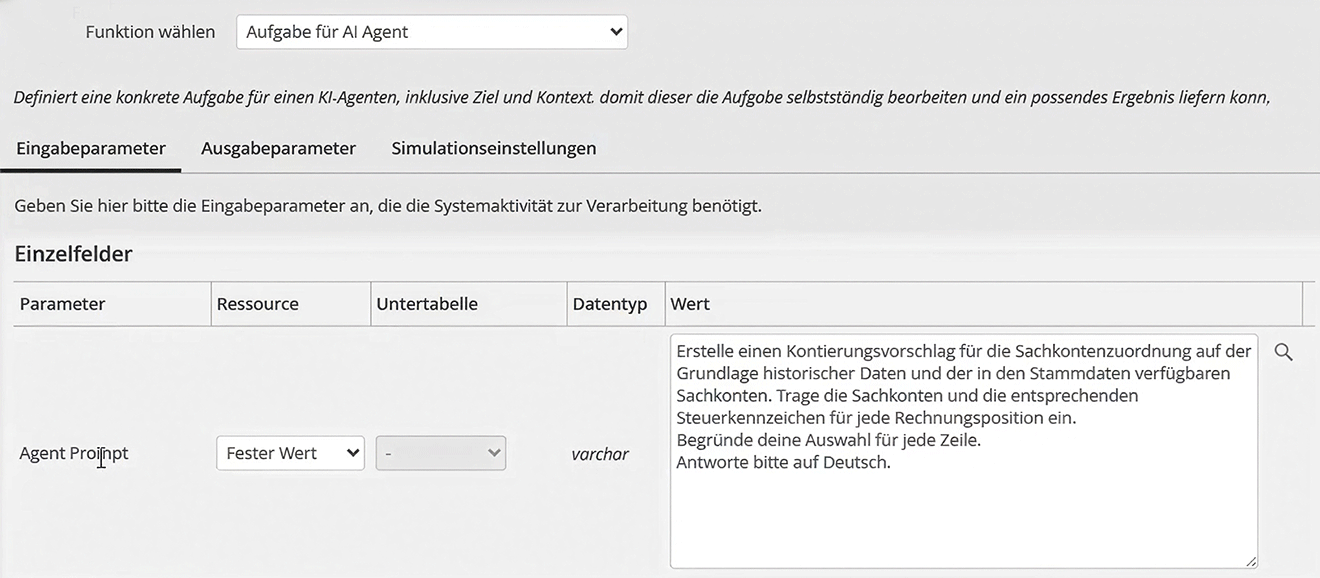
Abbildung 2: Prozessplattformen schaffen den Rahmen, in dem KI-Agenten kontrolliert arbeiten. Um dem KI-Agenten innerhalb des Workflows eine Aufgabe zu übergeben, ist ein präziser Prompt erforderlich.
Agentenumgebungen werden wachsen.
Prozessplattformen wie JobRouter bieten bereits vorgefertigte KI-Agenten zur Einbindung in Workflows. Dieses Angebot wird schrittweise ausgebaut. Es besteht bereits eine separate Agentenumgebung, die auf verschiedene Systeme zugreifen und weitere APIs anbinden kann. Zudem ist es möglich, kundenspezifische Agenten bereitzustellen.
 Axel Ensinger,
Geschäftsführer,
JobRouter GmbH
https://www.jobrouter.com/de
[1] https://www.deloitte.com/de/de/Industries/technology/research/ki-studie.html
[2] https://haechlergruppe.ch/
[3] https://www.schott.com/de-de
Illustration: © 2037519, GenAI | Dreamstime.com
2722 Artikel zu „Governance KI“
Business | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Services | Tipps
KI-Risiken im Griff: Warum Governance über Haftung und Versicherbarkeit entscheidet
Wer haftet, wenn KI einen Fehler macht? Bitkom-Leitfaden zeigt, wie Unternehmen KI-Risiken erkennen, steuern und absichern können [1]. Mit der wachsenden Autonomie künstlicher Intelligenz steigen nicht nur Effizienzpotenziale, sondern auch Haftungs-, Sicherheits- und Reputationsrisiken. Ein aktueller Bitkom-Leitfaden zeigt, wie Unternehmen KI-Schäden systematisch bewerten, Kontrollmechanismen etablieren und Versicherungslücken erkennen können. Für Entscheider wird damit klar:…
Business | Business Process Management | Digitale Transformation | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | Lösungen | New Work | News | Strategien | Tipps
Digitale Kollegen, reale Verantwortung: Governance für agentische KI

KI-Agenten führen Aufgaben nicht mehr nur auf Zuruf aus, sondern planen, entscheiden und lösen selbstständig Folgeaktionen aus. Damit verschiebt sich die Führungsfrage: Nicht das leistungsfähigste Modell entscheidet über den Unternehmenserfolg, sondern die Fähigkeit, Befugnisse, Freigaben und Verantwortung eindeutig zu begrenzen. Für CIOs und Geschäftsleitungen wird Agenten-Governance deshalb zur Managementaufgabe. Management Summary Führung neu definieren: KI-Agenten…
Künstliche Intelligenz | News | Strategien | Tipps
KI-Governance: Das deutsche Paradoxon von Zuversicht und Reifegrad
Deutsche Sicherheitsverantwortliche vertrauen ihren Schutzmechanismen für KI-Agenten – zugleich fehlen vielerorts Transparenz, klare Zuständigkeiten und belastbare Zugriffsregeln. Das gefährliche Paradoxon zeigt: Wer autonome Systeme nicht als eigenständige digitale Identitäten behandelt, verliert schnell die Kontrolle über Berechtigungen, Datenflüsse und Risiken. Management Summary Vertrauen ersetzt keine Transparenz: Unternehmen müssen sämtliche KI-Agenten, ihre Einsatzorte und Verbindungen vollständig inventarisieren.…
Business | Business Process Management | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News
KI-Governance umsetzen: Wie CIOs Richtlinie, Rechte und Nachweise zusammenbringen
KI-Governance entscheidet sich nicht im Richtliniendokument, sondern an den technischen Kontrollpunkten. CIOs müssen Regeln, Zuständigkeiten, Zugriffsrechte und Nachweise so verbinden, dass der KI-Einsatz steuerbar und prüfbar wird. Der Beitrag zeigt, wie Unternehmen vom KI-Inventar über SSO und rollenbasierte Berechtigungen bis zum Logging eine belastbare Governance-Struktur aufbauen – und welche Zeit-, Kosten- und Anbieteroptionen sie dabei…
Business | Business Process Management | IT-Security | Künstliche Intelligenz | News | Services | Tipps
KI-Governance umsetzen: Wie CIOs Richtlinie, Rechte und Nachweise zusammenbringen
KI-Governance wird für CIOs zur Umsetzungsdisziplin: Richtlinien allein reichen nicht, wenn Identitäten, Rollen, Freigaben und Protokolle technisch unverbunden bleiben. Der Beitrag zeigt, wie Unternehmen rechtliche Vorgaben in kontrollierbare Zugänge übersetzen, Nachweise auditfest organisieren und den Aufbau eines tragfähigen Frameworks realistisch planen. Management Summary Governance wird erst durchsetzbar: Eine KI-Richtlinie entfaltet Wirkung, wenn jede Regel mit…
Digitale Transformation | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Strategien | Trends 2026 | Trends Security | Whitepaper
KI-Sicherheit in Unternehmen: Warum Governance, Sichtbarkeit und Deepfake-Abwehr jetzt entscheidend sind
Deutsche Unternehmen fühlen sich beim Schutz ihrer KI-Systeme gut vorbereitet – doch die Erkennung böswilligen oder unerwarteten KI-Verhaltens bleibt deutlich zurück. Der TrendAI-Report zeigt eine gefährliche Lücke zwischen Governance-Anspruch und operativer Sicherheitsrealität. Für Entscheider wird KI-Sicherheit damit zur Managementaufgabe: Sichtbarkeit, Testing, Deepfake-Abwehr und wirksame Eingriffsmechanismen müssen von Anfang an Teil jeder Enterprise-AI-Strategie sein. Management Summary…
Business Process Management | Infrastruktur | IT-Security | Kommunikation | Künstliche Intelligenz | News | Services | Tipps
KI-Governance auf mobilen Endgeräten: Die alten Regeln gelten nicht mehr

KI-Funktionen wandern zunehmend vom Chatfenster in Apps, Agenten und mobile Endgeräte. Für Unternehmen bedeutet das: Klassische KI-Governance greift zu kurz, wenn sie mobile Nutzung, App-Updates, Netzwerkwechsel und rollenbasierte Risiken nicht gezielt berücksichtigt. Management Summary Klassische KI-Governance reicht für mobile Endgeräte nicht mehr aus: KI steckt heute zunehmend in nativen Apps, Updates und Agenten statt nur…
Business Process Management | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News
Agentische KI in Unternehmen: Wie Governance und EU AI Act kontrollierte Autonomie ermöglichen

Agentische KI verspricht deutschen Unternehmen den nächsten Produktivitätsschub – stellt aber klassische Governance-Modelle vor neue Belastungsproben. Wer autonome Systeme in Geschäftsprozesse integriert, muss Kontrolle, Nachvollziehbarkeit und regulatorische Anforderungen technisch verankern, statt sie nur organisatorisch zu beschreiben. Management Summary KI ist in deutschen Unternehmen angekommen; agentische KI steht jedoch erst am Anfang der breiten Skalierung. Der…
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 7-8-2026
KI-Agenten absichern: Warum Identity zum Erfolgsfaktor wird – KI braucht Identity Governance

KI-Agenten versprechen Unternehmen mehr Tempo und Automatisierung, schaffen aber zugleich neue Sicherheitsrisiken. Entscheidend ist deshalb, nicht nur ihre Funktionen, sondern vor allem ihre Identitäten, Berechtigungen und Zugriffe konsequent zu steuern. Wer Identity Governance früh verankert, kann Innovation ermöglichen, ohne Kontrolle und Compliance aus der Hand zu geben.
IT-Security | Künstliche Intelligenz | News | Tipps | Trends 2026 | Trends Security | Whitepaper
Europa stark bei der Sicherheit, doch schwach bei der KI-Governance

29 % der europäischen Unternehmen nennen die KI-Regulierung ihre größte Compliance-Sorge, der höchste Wert aller Regionen. Kiteworks hat seinen 2026 Data Security and Compliance Risk: Annual Survey Report veröffentlicht [1]. Die Analyse wurde zum fünften Mal in Folge durchgeführt und basiert auf einer Befragung von 459 Sicherheits-, Compliance-, Risiko- und IT-Fachleuten in zehn Branchen…
IT-Security | Künstliche Intelligenz | News | Services
KI-Governance für Entwickler im Einklang mit deutscher Compliance
Auf dem Okta AI Identity Summit in Frankfurt am Main im Juni sprach die manage it mit Jan Brose, Area Sales Director Auth0 von Okta, über die Herausforderung der Identitätssicherheit in Zeiten von KI-Agenten und benutzerfreundlicher Customer Experience. Herr Brose, was tut Auth0, warum wurde die Firma von Okta im Jahr 2021 gekauft und…
Business Process Management | Digitalisierung | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | New Work | News | Services | Tipps
Governance als Schlüssel für agentische KI

Management Summary Agentische KI verändert die Spielregeln: Aus reaktiven Assistenten werden operative Akteure, die selbstständig auf Daten und Systeme zugreifen, Prozesse koordinieren und Aktionen auslösen. Governance wird zur Schlüsselarchitektur: Eine zentrale Kontrollschicht muss Rollen, Rechte, Freigaben und Verantwortlichkeiten technisch durchsetzen und jeden Zugriff nachvollziehbar machen. Regulatorik erhöht den Handlungsdruck: Der EU AI Act verlangt belastbare…
Effizienz | Favoriten der Redaktion | Künstliche Intelligenz | News | Strategien | Tipps | Trends 2026 | Trends Services
KI braucht kontinuierliches Lernen, datenbasierte Talententscheidungen und unternehmensweite KI-Governance

Nur jeder fünfte Mitarbeitende fühlt sich für KI gerüstet. Es gibt offenbar eine enorme Diskrepanz von 52 Prozentpunkten zwischen der Einschätzung von Führungskräften und Mitarbeitenden in Deutschland hinsichtlich der KI-Bereitschaft. Die Einführung von KI hat die dafür notwendigen Systeme überholt. Nur 21 % der Beschäftigten in Deutschland fühlen sich ausreichend auf den effektiven Einsatz…
IT-Security | Künstliche Intelligenz | News | Services | Tipps
KI-Governance im Fokus: Was der Lockdown Mode von OpenAI wirklich sagt
OpenAI hat aktuell den »Lockdown Mode« für ChatGPT angekündigt. Dabei tat das Unternehmen etwas Bemerkenswertes: Es bestätigte öffentlich, dass Prompt Injection über MCP-Konnektoren ein ernstes unternehmerisches Exfiltrationsrisiko darstellt. Es ist ernst genug, um darauf architektonisch zu reagieren. Für Sicherheits- und Compliance-Verantwortliche in deutschen Unternehmen, ob Mittelstand oder DAX-Konzern, ist diese Bestätigung wichtig und hat direkte…
Business | IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
Die KI ist mittlerweile allgegenwärtig – die Governance jedoch nicht

Sicherheitsrisiken durch GenAI in europäischen Unternehmen. Regulierte Daten in 59 Prozent aller Richtlinienverstöße. Shadow AI trotz Gegenmaßnahmen weiter präsent. Angreifer nutzen GitHub und OneDrive zur Malware-Verbreitung. Fast alle Unternehmen in Europa setzen generative KI ein, doch die Governance hinkt der Nutzung weiterhin hinterher. Das zeigt der aktuelle Netskope Threat Labs Report Europe 2026, der Adoptionstrends,…
IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
KI‑Cyberangriffe nehmen zu, Governance und Know-how hinken hinterher
Begrenzte Transparenz bei KI‑Cyberangriffen: 35 % der europäischen Unternehmen können nicht beurteilen, ob sie bereits von KI‑gestützten Cyberangriffen betroffen waren – ein Zeichen für erhebliche Defizite in Erkennung und Monitoring. Steigende Bedrohung bei sinkender Erkennungsfähigkeit: KI‑gestützte Phishing‑ und Social‑Engineering‑Angriffe sind deutlich schwerer zu erkennen (71 %), das Vertrauen in klassische Sicherheitsmethoden nimmt ab. Größte wahrgenommene Risiken durch…
Business Process Management | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | New Work | News | Strategien | Tipps
Governance von KI‑Agenten auf Datenebene: Anforderungen und Architekturansätze für regulierte Umgebungen

Der Einsatz von KI‑Agenten in Unternehmensprozessen stellt insbesondere stark regulierte Branchen vor neue Governance‑Herausforderungen. KI‑Agenten agieren zunehmend als autonome oder teilautonome Akteure, die auf sensible und regulierte Daten zugreifen, diese verarbeiten und weitergeben. Klassische Sicherheitsmechanismen auf Modell‑ oder Anwendungsebene reichen dabei häufig nicht aus, um regulatorische Anforderungen zuverlässig umzusetzen. Vor diesem Hintergrund gewinnen Governance‑Ansätze auf…
Business Process Management | Effizienz | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | News | Strategien | Tipps
KI beginnt mit Vertrauen: Daten-Governance als Schlüssel zwischen Strategie und messbaren Resultaten
Der Erfolg von KI hängt weniger von Modellen als von vertrauenswürdigen, geschäftlich nutzbaren Daten ab, weshalb viele Initiativen an fehlender Daten‑Governance scheitern. Moderne Daten‑Governance wird dabei als Enabler verstanden, der Klarheit, Verantwortlichkeiten und Datenqualität schafft und KI so skalierbar und wirksam macht. Entscheidend ist ein dynamischer Data‑First‑Ansatz, der Governance als kontinuierliches Change Management etabliert und…
Künstliche Intelligenz | News | Services | Trends 2026 | Trends Services
Data-Governance und KI-Kompetenz als Beschleuniger bei der KI-Einführung

Die Studie »CDO Insights 2026« hebt ein Vertrauensparadoxon hervor, während Organisationen ihre KI-Initiativen beschleunigen, und betont den dringenden Bedarf, das Datenmanagement zu verbessern und die Belegschaft weiterzubilden. Informatica von Salesforce, ein Unternehmen im Bereich KI-gestütztes Cloud-Datenmanagement für Unternehmen, hat eine neue globale Studie mit dem Titel »CDO Insights 2026: Data-Governance und das Vertrauensparadoxon von Daten-…
IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security | Whitepaper
KI-Identitäten außer Kontrolle: Massive Governance-Lücken in deutschen Unternehmen
Künstliche Intelligenz ist längst kein Zukunftsthema mehr. Sie agiert in Arbeitsumgebungen bereits heute autonom. Das ist auf der einen Seite ein Riesenvorteil, auf der anderen Seite jedoch schwierig überwachbar. Eine neue internationale Umfrage, beauftragt von Saviynt und in Deutschland, Großbritannien und den USA durchgeführt, zeigt: KI-Identitäten greifen bereits tief in kritische Systeme ein [1].…