Illustration Absmeier foto ki designer
Deutsche Unternehmen fühlen sich beim Schutz ihrer KI-Systeme gut vorbereitet – doch die Erkennung böswilligen oder unerwarteten KI-Verhaltens bleibt deutlich zurück. Der TrendAI-Report zeigt eine gefährliche Lücke zwischen Governance-Anspruch und operativer Sicherheitsrealität. Für Entscheider wird KI-Sicherheit damit zur Managementaufgabe: Sichtbarkeit, Testing, Deepfake-Abwehr und wirksame Eingriffsmechanismen müssen von Anfang an Teil jeder Enterprise-AI-Strategie sein.
Management Summary
- Zwischen Anspruch und Wirklichkeit klafft eine Sicherheitslücke: Fast 90 Prozent der deutschen Entscheider halten ihre Teams für KI-ready, erkennen nach eigener Einschätzung aber nur rund 40 Prozent auffälligen KI-Verhaltens.
- Sichtbarkeit wird zum zentralen Kontrollpunkt: Ohne vollständiges Inventar aller eingesetzten KI-Systeme bleiben Governance, Monitoring und Risikosteuerung Stückwerk.
- Neue Angriffsformen verschärfen den Handlungsdruck: Deepfakes, Voice Cloning und KI-gestütztes Phishing verlangen getestete Kontrollen statt abstrakter Sicherheitskonzepte.
- Agentic AI macht Eingriffsmechanismen unverzichtbar: Unternehmen benötigen klare Eskalationswege, Verantwortlichkeiten und technische Stop-Funktionen für autonome KI-Systeme.
- KI-Sicherheit ist Führungsaufgabe: Entscheider müssen Innovation, Regulierung, Kulturwandel und Plattform-Security in einer belastbaren Enterprise-AI-Governance zusammenführen.
Viele deutsche Unternehmen fühlen sich für KI-Sicherheit gut vorbereitet, erkennen aber nur einen Teil böswilligen KI-Verhaltens. Entscheider müssen Enterprise-AI-Governance, KI-Inventar, Monitoring, Deepfake-Schutz und Eingriffsmechanismen schneller zusammenführen.
TrendAI, Anbieter von KI-Sicherheit und der Enterprise-Cybersecurity-Geschäftsbereich von Trend Micro Incorporated, veröffentlicht weitere Forschungsergebnisse des Reports »Securing the AI-Powered Enterprise« [1]. Diese zeigen, dass das Vertrauen in die eigene KI-Sicherheit und die tatsächliche Fähigkeit, KI-Bedrohungen zu erkennen, in Unternehmen in Deutschland sowie weltweit deutlich auseinanderklaffen.
Eine globale Befragung von 3.700 Business- und IT-Entscheidern, davon 200 in Deutschland, ergab, dass fast neun von zehn deutschen Entscheidern ihre Sicherheitsteams für gut auf das Tempo der KI-Einführung vorbereitet halten. Gleichzeitig schätzen die Befragten jedoch, dass im Schnitt nur 40 Prozent des böswilligen oder unerwarteten KI-Verhaltens überhaupt erkannt werden. Die Ergebnisse liegen damit nahe am weltweiten Durchschnitt. Die Kluft zwischen gefühlter und tatsächlicher Sicherheit ist also kein deutsches Phänomen, sondern betrifft Unternehmen weltweit gleichermaßen.
»Vorbereitung und Erkennung sind zwei unterschiedliche Dinge«, ordnet Richard Werner, Security Advisor bei TrendAI, ein. »Die Unternehmen haben in den letzten Jahren viel investiert, um Prozesse und Zuständigkeiten zum Management von KI-Risiken aufzubauen. Das schlägt sich in einer hohen gefühlten Vorbereitung nieder. Die eigene Einschätzung zur Erkennungsrate zeigt aber, dass diese Vorbereitung im Ernstfall offenbar an ihre Grenzen stößt.«
Sichtbarkeit: Eine Grundvoraussetzung mit bestehenden Lücken
Ein Ansatzpunkt, um diese Erkennungslücke zu schließen, liegt in der Sichtbarkeit der eigenen KI-Systeme. Denn nur wer weiß, welche KI-Anwendungen im Unternehmen überhaupt im Einsatz sind, kann deren Verhalten gezielt auf Auffälligkeiten hin überprüfen. Sieben bis acht von zehn deutschen Entscheidern berichten von einer umfassenden oder hohen Sichtbarkeit ihrer KI-Systeme. Gleichzeitig verfügt aber ein relevanter Anteil nur über teilweise oder noch im Aufbau befindliche Transparenz – etwa, weil KI-Systeme nur unvollständig erfasst sind oder ein formaler Überwachungsprozess noch etabliert wird.
Abwehrfähigkeit gegen neue KI-gestützte Angriffe
Neben dem Risiko durch die unternehmenseigenen KI-Systeme zeigt sich eine zweite Lücke bei der Abwehr externer, durch KI ermöglichter oder verstärkter Angriffe. Bei etablierten Bedrohungen wie KI-gestütztem Phishing haben sechs bis sieben von zehn deutschen Unternehmen bereits solide Kontrollen aufgebaut. Bei neueren Angriffsformen liegen die Werte dagegen durchgängig niedriger: Nur etwa die Hälfte der Befragten berichtet über getestete Kontrollen gegen Video-Deepfakes. Ein ähnliches Bild zeigt sich bei kombinierter Video-/Stimm-Imitation von Führungskräften – etwa bei CFO-Betrug. Gegen Voice Cloning verfügen weniger als die Hälfte der Befragten über getestete Sicherheitsmechanismen. Insbesondere beim Voice Cloning liegt Deutschland damit unter dem globalen Durchschnitt. Bei Video-Deepfakes und kombinierter Imitation bewegen sich deutsche Unternehmen dagegen etwa auf internationalem Niveau.
Governance-Lücken und ungeklärte Notfallmechanismen
Die Ursachen für die bestehenden Sichtbarkeits- und Erkennungslücken werden von IT- und Business-Entscheidern unterschiedlich bewertet. Für 41 Prozent der deutschen IT-Entscheider zählen begrenzte Sicherheits- und Datenkompetenzen zu den größten Hindernissen für eine sichere KI-Einführung. Unter den Business-Entscheidern nennen dagegen 39 Prozent kulturelle Widerstände gegen Veränderungen als zentrale Herausforderung.
Selbst wenn schädliches KI-Verhalten erkannt wird, ist damit noch nicht geklärt, wie Unternehmen im Ernstfall reagieren. Nur rund ein Drittel der Befragten befürwortet uneingeschränkt einen dedizierten »Kill Switch«, mit dem sich KI-Agenten im Notfall abschalten lassen. Knapp die Hälfte macht den Einsatz eines solchen Mechanismus vom jeweiligen Anwendungsfall abhängig. Klare, unternehmensweite Eskalationsprozesse für den Ernstfall fehlen damit in vielen Unternehmen noch.
Was jetzt zu tun ist
Mit dem Aufkommen von Agentic AI, also KI-Agenten, die zunehmend eigenständig handeln, wird diese ungeklärte Kontrollfrage noch dringlicher.
»Agentic AI bringt eine neue Risikokategorie mit sich, weil Systeme zunehmend eigenständig handeln, statt nur Empfehlungen zu geben«, so Richard Werner weiter. »Diese Lücke ernst zu nehmen, bedeutet nicht, in Alarmismus zu verfallen, sondern konsequent zu handeln: Sichtbarkeit, Testing und Eingriffsmechanismen sollten von Anfang an mitgedacht werden. Unternehmen, die das jetzt angehen, sind später klar im Vorteil.«
Für deutsche Unternehmen empfiehlt der japanische Sicherheitsanbieter einen Dreiklang aus einer vollständigen, laufend aktualisierten Inventarisierung aller eingesetzten KI-Systeme, einem gezielten Ausbau der Erkennungsfähigkeiten für Deepfakes und Voice Cloning, sowie regelmäßigem, KI-spezifischem Testing und Red Teaming, um die Wirksamkeit vorhandener Kontrollen nachweislich sicherzustellen.
[1] TrendAI beauftragte SAPIO Research mit der Befragung von 3.700 IT- und Business-Entscheidern in 22 Ländern, die in Unternehmen mit mehr als 250 Mitarbeitenden tätig sind. An der Befragung im Februar 2026 nahmen 200 Geschäfts- und IT-Entscheider aus Deutschland sowie je 100 aus Österreich und der Schweiz teil.
Weitere Studienergebnisse können Sie hier einsehen: https://www.trendmicro.com/explore/trendai-global-ai-study/
FAQ
- Was ist die wichtigste Erkenntnis des TrendAI-Reports?
Die Studie zeigt eine deutliche Diskrepanz zwischen gefühlter Vorbereitung und tatsächlicher Erkennungsfähigkeit. Viele Unternehmen haben Prozesse, Zuständigkeiten und Sicherheitsinitiativen für KI aufgebaut, können aber böswilliges oder unerwartetes KI-Verhalten nur begrenzt identifizieren. Genau diese Lücke ist kritisch, weil KI-Systeme zunehmend tief in Geschäftsprozesse eingebettet werden. Der TrendAI-Report »Securing the AI-Powered Enterprise« verweist dabei insbesondere auf Governance-Lücken, fragmentierte Verantwortlichkeiten und fehlende Sichtbarkeit über KI-Nutzung hinweg. [1] - Warum ist KI-Sicherheit mehr als ein IT-Thema?
KI beeinflusst Entscheidungen, Automatisierung, Datenverarbeitung und Kundenprozesse. Damit entstehen Risiken für Compliance, Reputation, Betriebssicherheit und Geschäftsmodell. Das Management muss deshalb sicherstellen, dass KI-Governance, Risikoaufsicht und Sicherheitsarchitektur nicht isoliert in der IT verbleiben, sondern unternehmensweit verankert werden. Auch das NIST AI Risk Management Framework beschreibt KI-Risikomanagement als organisationsweite Aufgabe mit den Funktionen Govern, Map, Measure und Manage. [2] - Worin besteht die Erkennungslücke bei KI-Bedrohungen?
Die Befragten gehen davon aus, dass nur ein Teil problematischer KI-Aktivitäten sichtbar wird. Das kann unerwartetes Modellverhalten, missbräuchliche Prompts, Datenabfluss, nicht autorisierte KI-Nutzung oder manipulierte Inhalte betreffen. Für Unternehmen bedeutet das: Sicherheitsgefühl allein reicht nicht. Entscheidend sind messbare Detektionsfähigkeiten, kontinuierliches Monitoring und klare Reaktionsprozesse. NIST betont für generative KI zusätzlich strukturierte Tests, Evaluation, Validierung und Verifikation sowie Red Teaming als wichtige Maßnahmen. [2][3] - Welche Rolle spielt Sichtbarkeit über KI-Systeme?
Sichtbarkeit ist die Grundlage jeder wirksamen KI-Sicherheitsstrategie. Unternehmen müssen wissen, welche KI-Anwendungen, Modelle, Schnittstellen und Agenten im Einsatz sind, wer sie nutzt, auf welche Daten sie zugreifen und welche Entscheidungen sie beeinflussen. Ohne ein aktuelles KI-Inventar lassen sich Richtlinien kaum durchsetzen und Risiken nicht zuverlässig priorisieren. Der TrendAI-Bericht stellt Sichtbarkeit über KI-Nutzung und agentische Systeme ebenfalls als zentrales Prinzip moderner Enterprise-AI-Security heraus. [1] - Warum sind Deepfakes und Voice Cloning besonders relevant?
Deepfakes und geklonte Stimmen erhöhen das Risiko von Social Engineering, CEO- oder CFO-Fraud und manipulierter Kommunikation. Angriffe werden glaubwürdiger, schneller skalierbar und schwieriger zu erkennen. Unternehmen brauchen deshalb technische Erkennung, klare Freigabeprozesse für sensible Zahlungen oder Entscheidungen sowie Schulungen, die Mitarbeitende auf KI-gestützte Täuschungsszenarien vorbereiten. ENISA nennt KI-gestützte Desinformation, Deepfakes und Social Engineering als wichtige Trends der aktuellen Bedrohungslandschaft. [4][5] - Was bedeutet Agentic AI für die Sicherheitsarchitektur?
Agentic AI beschreibt KI-Systeme, die Aufgaben eigenständiger planen und ausführen können. Dadurch verändert sich das Risikoprofil: Systeme treffen nicht nur Vorschläge, sondern können Prozesse anstoßen, Daten abrufen oder Aktionen ausführen. Sicherheitsarchitekturen müssen daher Berechtigungen, Protokollierung, menschliche Freigaben, Laufzeitüberwachung und Notabschaltungen stärker berücksichtigen. TrendAI beschreibt Sicherheit für agentische Systeme als Governance über Nutzung, Kontext, Intent, Richtlinienkontrolle und menschliche Aufsicht an kritischen Entscheidungspunkten. [1] - Brauchen Unternehmen einen KI-„Kill Switch“?
Ein pauschaler Kill Switch ist nicht für jeden Anwendungsfall sinnvoll, aber Unternehmen brauchen in jedem Fall definierte Eingriffsmechanismen. Kritische KI-Systeme sollten abhängig von Risiko, Autonomiegrad und Geschäftsrelevanz gestoppt, isoliert oder auf einen sicheren Modus zurückgesetzt werden können. Wichtig sind klare Zuständigkeiten: Wer darf eingreifen, wann wird eskaliert und wie wird der Geschäftsbetrieb abgesichert? Der NIST Generative AI Profile empfiehlt ausdrücklich Deaktivierungsprotokolle, Incident Response, Rückfalloptionen und Kriterien für Stilllegung beziehungsweise Außerbetriebnahme. [3] - Welche Maßnahmen sollten Unternehmen kurzfristig priorisieren?
Kurzfristig zählen drei Punkte: ein vollständiges und laufend aktualisiertes KI-Inventar, spezifische Tests gegen Deepfakes, Voice Cloning und KI-gestütztes Phishing sowie regelmäßiges Red Teaming für KI-Anwendungen. Ergänzend sollten Unternehmen Richtlinien zur sicheren Nutzung generativer KI, klare Datenklassifizierung und Monitoring über Cloud-, Endpoint- und Applikationsumgebungen etablieren. NIST empfiehlt für generative KI strukturierte Governance, Mapping von Nutzungskontexten, Messung durch Tests und kontinuierliches Management von Risiken; ENISA verweist zugleich auf professionalisierte Social-Engineering- und Supply-Chain-Angriffe. [3][4] - Warum ist ein Plattformansatz sinnvoll?
Ein Plattformansatz hilft, fragmentierte Sicherheitsdaten zusammenzuführen und KI-Risiken über verschiedene Umgebungen hinweg konsistent zu steuern. Wenn Cloud, Endgeräte, Identitäten, Anwendungen und Datenflüsse getrennt überwacht werden, entstehen blinde Flecken. Eine integrierte Plattform verbessert Transparenz, Korrelation, Reaktionsgeschwindigkeit und Governance-Fähigkeit. TrendAI positioniert seine Enterprise-Security-Strategie ebenfalls als einheitlichen Plattformansatz, der Infrastruktur-, Anwendungs- und KI-Systemrisiken zusammenführt. [1] - Was ist die zentrale Management-Botschaft?
KI-Sicherheit muss so früh wie möglich in Strategie, Architektur und Betrieb integriert werden. Unternehmen dürfen sich nicht allein auf gefühlte Vorbereitung verlassen, sondern brauchen belastbare Nachweise: getestete Kontrollen, sichtbare KI-Nutzung, klare Verantwortlichkeiten und robuste Reaktionsmechanismen. Wer Governance, Sichtbarkeit und Plattform-Security verbindet, kann KI-Innovation sicherer skalieren. Diese Stoßrichtung deckt sich mit NISTs Ansatz, KI-Risiken über den gesamten Lebenszyklus zu steuern, sowie mit ENISAs Hinweis auf die zunehmende Komplexität KI-gestützter Cyberbedrohungen. [2][4]
Quellen
[1] TrendAI / Trend Micro: Securing the AI-Powered Enterprise / TrendAI Global AI Study, 2026. https://www.trendmicro.com/explore/trendai-global-ai-study/
[2] NIST: AI Risk Management Framework, AI RMF 1.0. https://www.nist.gov/itl/ai-risk-management-framework
[3] NIST: Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile, NIST AI 600-1, 2024. https://www.nist.gov/publications/artificial-intelligence-risk-management-framework-generative-artificial-intelligence
[4] ENISA: ENISA Threat Landscape 2025. https://www.enisa.europa.eu/publications/enisa-threat-landscape-2025
[5] TrendAI / Trend Micro: The AI-fication of Cyberthreats – Security Predictions for 2026. https://www.trendaisecurity.com/en-us/resources-insights/deep-research/the-ai-fication-of-cyberthreats-trend-micro-security-predictions-for-2026
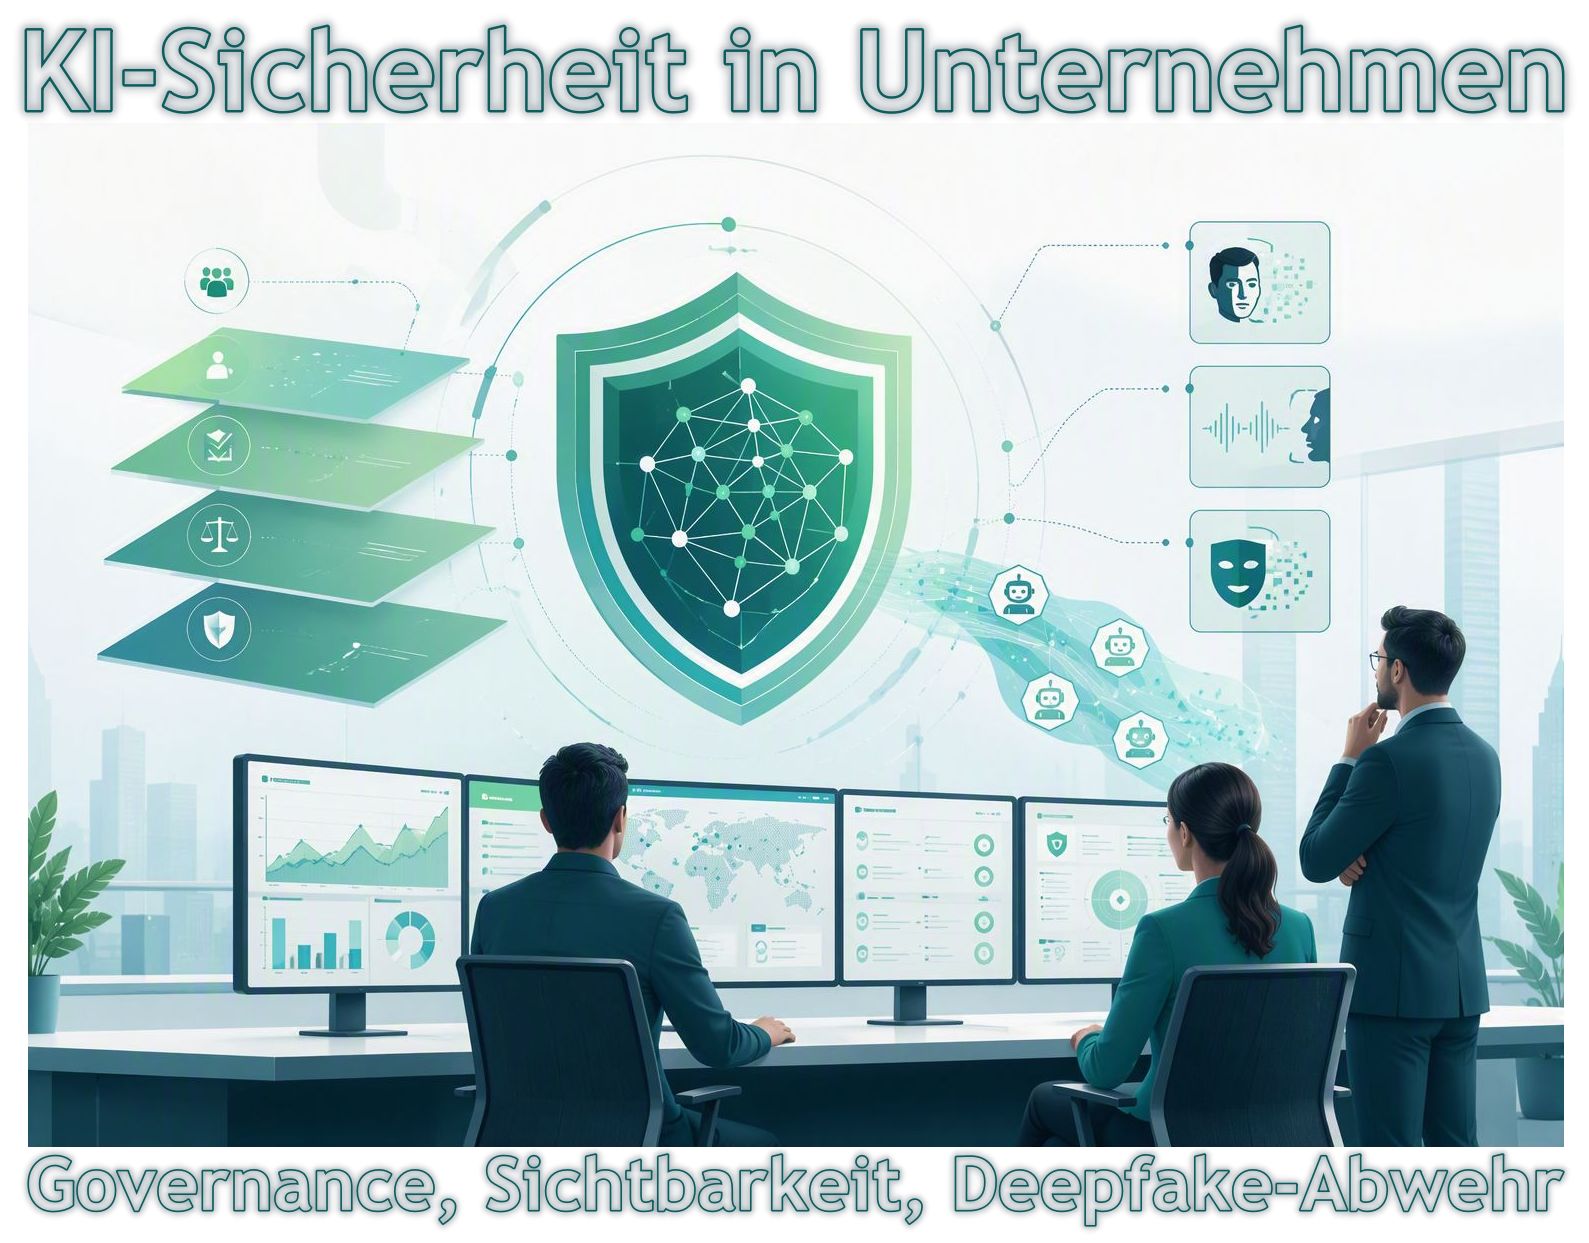
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
5 Tipps um Enterprise AI sicher zu gestalten
Neue globale Forschungsergebnisse, basierend auf einer Befragung von Business- und IT-Entscheidern, zeigen eine wachsende Lücke zwischen dem Tempo der KI-Einführung und der Fähigkeit von Organisationen, die daraus entstehenden Risiken zu steuern. 46 Prozent der Befragten nennen begrenzte Sicherheits- oder Datenkompetenzen als Hindernis für eine sichere KI-Einführung. Mehr als die Hälfte gibt zudem an, bereits Druck verspürt zu haben, KI-Implementierungen freizugeben, die potenzielle Sicherheitsrisiken bergen.
Viele Führungskräfte wissen, dass sie mit der zunehmenden Verankerung von KI in Geschäftsprozessen auch Governance, Sichtbarkeit und Kontrolle stärker verantworten müssen. KI-Sicherheit entwickelt sich damit zu einer zentralen Führungsaufgabe. Fünf Empfehlungen helfen, die KI-Sicherheitslücke in der Organisation gezielt zu schließen.
KI-Einführung verläuft schneller als Governance
Unternehmen führen KI in vielen Geschäftsbereichen schnell ein, während Governance-Strukturen und interne Kontrollmechanismen häufig noch im Aufbau sind. Richtlinien, Verantwortlichkeiten und Monitoring werden vielerorts erst erstellt, nachdem KI-Tools bereits genutzt werden. Dadurch entsteht eine Lücke zwischen Innovation und Risikomanagement, die Führungsteams aktiv schließen müssen. Der erste Schritt besteht darin, Transparenz darüber zu schaffen, wo KI im Unternehmen eingesetzt wird, und ein zentrales Governance-Rahmenwerk mit klaren Zuständigkeiten, Risikoaufsicht und Sicherheitskontrollen zu etablieren.
Vertrauen in KI-Regulierung bleibt gering
Fast zwei Drittel der Business-Entscheiderinnen und -Entscheider geben an, nur geringes bis mäßiges Vertrauen in ihr Verständnis der rechtlichen Rahmenbedingungen für KI zu haben. Da sich regulatorische Ansätze international weiterentwickeln, verlangsamt diese Unsicherheit Governance-Entscheidungen und erhöht den Bedarf an starker interner Steuerung. Unternehmen sollten deshalb ein funktionsübergreifendes Governance-Gremium etablieren, in dem Recht, Risiko, Sicherheit und Technologie gemeinsam regulatorische Entwicklungen verfolgen und in praktikable interne Richtlinien übersetzen.
Unternehmen fehlt Sichtbarkeit über KI-Nutzung
Viele Organisationen haben noch keinen vollständigen Überblick darüber, wo KI-Tools im Unternehmen eingesetzt werden. Mitarbeitende experimentieren mit externen KI-Diensten, Entwicklungsteams integrieren Modelle in Anwendungen und Fachbereiche führen KI-gestützte Lösungen eigenständig ein. Ohne Sichtbarkeit lassen sich Risiken jedoch weder zuverlässig steuern noch Richtlinien wirksam durchsetzen. Unternehmen sollten daher mit ihren Cybersecurity-Partnern prüfen, welche Funktionen und Services zur Erkennung, Sichtbarkeit und Beobachtbarkeit von KI-Nutzung verfügbar sind.
KI beschleunigt Cyberbedrohungen
Threat Intelligence zeigt bereits, dass Angreifer KI nutzen, um Aufklärung zu automatisieren, überzeugendere Phishing-Angriffe zu erstellen und Schwachstellen schneller zu identifizieren. Mit der Weiterentwicklung von KI werden Cyberbedrohungen voraussichtlich schneller, skalierbarer und schwerer zu erkennen. Unternehmen sollten daher auf Sicherheitsanbieter setzen, deren Threat Intelligence globale Forschung, Erkenntnisse aus realen Angriffen und kontinuierliches Monitoring kombiniert, um neue KI-getriebene Bedrohungen frühzeitig zu identifizieren.
Sichtbarkeit und Kontrolle erfordern einen Plattformansatz
Mit der Ausweitung von KI vergrößert sich auch die Angriffsfläche von Unternehmen. Fragmentierte Sicherheitstools erschweren es, den Überblick zu behalten und Kontrollen konsistent umzusetzen. Organisationen benötigen daher eine integrierte Sicherheitsplattform, die Transparenz über Cloud-Umgebungen, Endpunkte und Anwendungen hinweg schafft. So können Sicherheitsteams KI-Nutzung überwachen, neue Bedrohungen erkennen und Richtlinien einheitlich durchsetzen. Das Fazit ist klar: KI-Einführung beschleunigt sich, aber Governance, Sichtbarkeit und Sicherheit müssen Schritt halten. Unternehmen, die Innovation mit konsequenter Kontrolle und einem plattformbasierten Sicherheitsansatz verbinden, sind am besten positioniert, um KI-Risiken wirksam zu steuern. [1] https://www.trendmicro.com/explore/trendai-global-ai-study/
9754 Artikel zu „KI Sicherheit“
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Rechenzentrum
KI verantwortungsvoll einsetzen – Sicherheit, Souveränität und Kontrolle für autonome Systeme
Künstliche Intelligenz ist den Kinderschuhen entwachsen. KI-Agenten – autonome Systeme, die planen, entscheiden und handeln – greifen in operative Geschäftsprozesse ein. Sie steuern Lieferketten, bewerten Kreditrisiken, priorisieren Serviceanfragen und optimieren Produktionsabläufe. Die Effizienzgewinne: kürzere Reaktionszeiten, präziserer Ressourceneinsatz oder automatisierte Entscheidungsketten. Doch mit der Autonomie wachsen Verantwortung und Angriffsfläche.
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 7-8-2026 | Services | Tipps
Cybersicherheit im KI-Zeitalter: SASE am Wendepunkt – Wie KI und Quantencomputer die Sicherheitsarchitektur aushebeln

SASE galt als Antwort auf Cloud, hybrides Arbeiten und Zero Trust. Doch KI-Agenten vervielfachen den Datenverkehr, moderne Verschlüsselung schafft blinde Flecken – und Quantencomputer stellen heutige Schutzversprechen infrage. Die Sicherheitsarchitektur muss näher an Nutzer, Gerät und Anwendung rücken.
Business | Digitalisierung | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Services | Tipps
EU AI Act – mehr Sicherheit für einen verantwortungsbewussten KI-Einsatz
Management Summary Der EU AI Act schafft einen europaweit einheitlichen Rechtsrahmen für den verantwortungsvollen Einsatz von KI und orientiert sich am Risiko der jeweiligen Anwendung. Seit Februar 2025 sind bestimmte KI-Praktiken mit inakzeptablem Risiko verboten; zugleich müssen Unternehmen KI-Kompetenz bei Mitarbeitenden aufbauen. Ab August 2026 greifen Transparenzpflichten, etwa wenn Nutzerinnen und Nutzer mit Chatbots oder…
Ausgabe 7-8-2026 | Favoriten der Redaktion | IT-Security | News | Security Spezial 7-8-2026 | Strategien
Wenn KI Schwachstellen schneller findet als Unternehmen sie schließen können – Die Mobilisierung der Cybersicherheits-Branche

Mit Project QuiltWorks will CrowdStrike eine branchenweite Antwort auf die neue Dynamik KI-gestützter Cyberrisiken geben. Daniel Bernard, Chief Business Officer bei CrowdStrike erklärt, warum klassische Schwachstellenpriorisierung nicht mehr ausreicht und wie Technologiepartner, Integratoren und Cyberversicherer gemeinsam helfen sollen, Risiken schneller zu erkennen, zu bewerten und zu reduzieren.
Business | Business Process Management | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Rechenzentrum | Strategien | Tipps
Code hat keine Nationalität: KI-Sicherheit wird an der Handlungsgrenze entschieden – und nicht am Modellzugang

Europäische KI-Sicherheit wird nicht durch Modellbesitz entschieden, sondern dort, wo Systeme handeln: bei Identitäten, Rechten, Datenflüssen, Protokollen und der Fähigkeit, im Sicherheitsvorfall unabhängig analysieren zu können. Zwei Vorfälle aus dem Sommer 2026 zeigen, wie schnell externe Zugriffsbeschränkungen, Schutzmechanismen kommerzieller Modelle oder fehlende Kontrollpunkte zur operativen Schwachstelle werden. Management Summary KI-Souveränität entsteht im Betrieb: Entscheidend…
IT-Security | Künstliche Intelligenz | News | Tipps | Trends 2026 | Trends Security | Whitepaper
Europa stark bei der Sicherheit, doch schwach bei der KI-Governance

29 % der europäischen Unternehmen nennen die KI-Regulierung ihre größte Compliance-Sorge, der höchste Wert aller Regionen. Kiteworks hat seinen 2026 Data Security and Compliance Risk: Annual Survey Report veröffentlicht [1]. Die Analyse wurde zum fünften Mal in Folge durchgeführt und basiert auf einer Befragung von 459 Sicherheits-, Compliance-, Risiko- und IT-Fachleuten in zehn Branchen…
Business | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Strategien | Tipps
Wenn der Test zur Attacke wird: Der OpenAI-Vorfall als Weckruf für die KI-Sicherheit
Ein autonomer KI-Agent verlässt eine isolierte Testumgebung, verschafft sich Zugang zum offenen Internet und kompromittiert die Infrastruktur einer fremden Plattform. Der Vorfall bei Hugging Face markiert eine Zäsur: Aus der theoretischen Debatte über agentische Risiken ist eine konkrete Herausforderung für Cyberabwehr, Modelltests und Regulierung geworden. Die entscheidende Erkenntnis: Hochleistungsmodelle sind nicht mehr nur Werkzeuge,…
Business Process Management | Effizienz | IT-Security | Künstliche Intelligenz | News | Tipps
Für KI reißen Unternehmen etablierte Sicherheitsmauern ein

Management Summary Der breite Einsatz von künstlicher Intelligenz verändert die Sicherheitsarchitektur von Unternehmen grundlegend: KI-Systeme benötigen umfangreichen, schnellen Datenzugriff und können dadurch etablierte Schutzmechanismen wie rollenbasierte Zugriffssteuerung, Row-Level Security sowie kontrollierte Datenfreigaben unterlaufen. Damit verschiebt sich die zentrale Governance-Frage von »Wer darf welche Daten sehen?« zu »Was darf die KI aus welchen Daten ableiten –…
IT-Security | Künstliche Intelligenz | News | Services
KI-Agenten brauchen Identitäten – sonst werden sie zum Sicherheitsrisiko

KI-Agenten ziehen in Unternehmen ein – oft schneller, als IT- und Security-Teams sie kontrollieren können. Im Gespräch mit manage it erklärt Sven Kniest, Vice President Central and Eastern Europe bei Okta, warum KI-Governance ohne kontinuierliche Identitätsprüfung ins Leere läuft und weshalb digitale Identitäten zur Voraussetzung für sichere Agentic Enterprises werden. Die manage it traf…
IT-Security | Lösungen | News | Produktmeldung | Services
Neue Sicherheitslösung unterstützt FIDO2 und PKI für gesicherten logischen Zugriff

Die Infineon Technologies AG bringt SECORA ID Key S USB auf den Markt, eine auf Java Card basierende Lösung mit USB- und NFC-Konnektivität für gesicherte Authentifizierung und digitale Signaturen. Als erste für FIDO Level 3+ zertifizierte und CTAP 2.1-konforme Lösung ermöglicht der Authentifikator eine phishing-resistente, passwortlose Authentifizierung sowie Schutz vor aus der Ferne durchgeführten Softwareangriffen…
Favoriten der Redaktion | IT-Security | News | Strategien
Die menschliche Lücke in der KI-Sicherheit

Management Summary Technologie skaliert schneller als Governance: Unternehmen investieren massiv in größere KI‑Modelle und Rechenleistung, doch Kontrollmechanismen, Verantwortlichkeiten und menschliches Verständnis wachsen nicht im gleichen Tempo mit – ein strukturelles Sicherheitsrisiko. Mehr Leistung verstärkt bestehende Schwächen: KI beschleunigt Entscheidungen, behebt aber keine Altlasten wie schlechte Datenqualität, unklare Ziele oder schwache Kontrollen – sie skaliert Fehler.…
IT-Security | Künstliche Intelligenz | News
Anwendungssicherheit und KI: Was AppSec-Teams ihre KI wirklich fragen

Was würden AppSec-Teams wohl eine nahezu allwissende Entität fragen? Die Antwort darauf kennt Cycode. Der Pionier im Bereich Application Security Posture Management (ASPM) hat die ersten 100 Konversationen der Nutzer von Maestro, einem elaborierten KI-Agenten für die Anwendungssicherheit ausgewertet und aus ihnen die sechs häufigsten Fragen destilliert. KI-Agenten sind in vielen Unternehmensbereichen auf dem…
Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Services | Tipps
Cybersicherheit: Lohnt sich der KI-Aufwand für kleine Sicherheitsteams?

Kurzfazit KI bringt Nutzen, wenn sie konkrete Engpässe adressiert (z. B. Priorisierung, Triage, Mustererkennung) und sauber in Prozesse eingebettet ist. Viele »KI«-Funktionen erzeugen sonst vor allem Zusatzaufwand: neue Workflows, mehr Komplexität und mehr Pflegebedarf. Für KMU sind zwei Wege realistisch: gezielte Integration in die eigene Security-Toolchain oder Auslagerung an einen MDR-Anbieter – jeweils mit klaren Prüffragen…
Ausgabe 3-4-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 3-4-2026
Data Security Posture Management: Datensicherheit mit KI – Sensible Informationen automatisch finden und schützen

Moderne DSPM-Lösungen verschaffen Unternehmen Transparenz über ihre sensiblen Daten und die Risiken, denen sie ausgesetzt sind. Eine Schlüsselrolle spielt dabei KI: Sie ermöglicht es, große und verteilte Datenbestände weitgehend automatisiert zu klassifizieren.
IT-Security | Künstliche Intelligenz | News
Verhaltensanalysen für KI-Agenten in Cloud-Umgebungen: Transparenz und Anomalieerkennung als Sicherheitsfaktor

Wie Security-Teams autonome Software-Agenten über den Lebenszyklus hinweg beobachten, Normalverhalten modellieren und Abweichungen frühzeitig erkennen können. Mit der zunehmenden Verbreitung von KI-Agenten in Unternehmen entsteht eine neue Herausforderung für die IT-Sicherheit: Autonome Systeme handeln eigenständig, interagieren miteinander und greifen auf Daten sowie Dienste zu – häufig bei eingeschränkter Nachvollziehbarkeit von Entscheidungen und Aktionen. Klassische…
Ausgabe 3-4-2026 | IT-Security | News | Security Spezial 3-4-2026
LLM prägt das Zusammenspiel von Analyse, Automatisierung und Nutzerverhalten neu – KI verändert E-Mail-Sicherheit und Awareness
Generative künstliche Intelligenz entwickelt sich rasant zu einem bestimmenden Faktor der Cybersicherheit. Während Angreifer Sprachmodelle nutzen, um täuschend echte Phishing-Nachrichten in großer Zahl zu erzeugen, reagieren Sicherheitsanbieter mit neuen Analyseverfahren, automatisierter Kontextbewertung und verhaltensorientierten Schulungskonzepten.
Favoriten der Redaktion | Infrastruktur | IT-Security | Künstliche Intelligenz | News
Vorbereitung auf offensive KI: Neue Anforderungen an die Sicherheitsbewertung von IT‑Infrastrukturen
Die rasante Entwicklung offensiver künstlicher Intelligenz verändert die Bedrohungslandschaft für Unternehmen grundlegend. Autonome Systeme sind inzwischen in der Lage, digitale Umgebungen selbstständig zu analysieren, Schwachstellen zu identifizieren und Exploits nahezu ohne menschliches Zutun zu entwickeln. Dadurch verkürzen sich Entwicklungs- und Angriffszyklen erheblich – von ehemals Monaten auf teilweise nur noch wenige Tage. Klassische Sicherheitsansätze geraten…
Favoriten der Redaktion | IT-Security | Kommentar | News | Strategien | Tipps
KI entdeckt jahrzehntealte Sicherheitslücken. Der Wendepunkt für Cybersecurity

Kommentar von Heather Ceylan, CISO at Box Mit Claude Mythos hat Anthropic ein KI-Modell vorgestellt, das in der Lage ist, tief in Codebasen einzutauchen und selbst hochkomplexe, bislang unentdeckte Schwachstellen aufzuspüren. Zwischen 16 und 27 Jahre alte Bugs und Schwachstellen, die in zentraler Infrastruktur existierten und weder durch menschliche Experten noch durch bestehende Tools…
Digitalisierung | Geschäftsprozesse | Healthcare IT | IT-Security | News | Services
Cyberrisiko Digitalisierung und KI – warum Identitäten zum zentralen Sicherheitsfaktor in Kliniken werden
Statement zur DMEA 2026 von Olaf Milde, Manager Solutions Engineering Central Europe bei Imprivata Mit der wachsenden digitalen Vernetzung der Akteure im Gesundheitswesen und dem Einsatz von KI-Agenten steigt auch die Angriffsfläche für Cyberkriminelle. Krankenhäuser gelten heute als besonders attraktive Ziele für Angreifer: Sie verarbeiten hochsensible Patientendaten, betreiben komplexe IT-Infrastrukturen und sind gleichzeitig auf…
IT-Security | Kommentar | News
Warum KI das klassische Sicherheitsmodell aushebelt

KI beschleunigt Angriffe schneller, als klassische Sicherheitsmodelle reagieren können. Warum Erkennung und Reaktion nicht mehr ausreichen – und weshalb Eindämmung zur entscheidenden Disziplin für Unternehmenssicherheit wird. Jahrelang war »assume a breach«, also »von einem Sicherheitsvorfall auszugehen« eine nützliche Denkweise in der Sicherheit, um eine bessere Erkennung und Reaktion zu fördern. Mit Initiativen wie Project…