Kühlregale auf 50 Grad, stillstehende Pipelines: Seit fünf Jahren laufen Angreifer durch dieselbe offene Tür. Lernt denn niemand aus den Vorfällen?
Fernwartung verbindet digitale Zugänge mit realen Betriebsprozessen. CISA und weitere US-Behörden empfehlen deshalb, industrielle Steuerungstechnik nicht direkt dem öffentlichen Internet auszusetzen, notwendige Fernzugriffe abzusichern und IT- und OT-Netze zu segmentieren. Für Unternehmen lautet die praktische Aufgabe: Zugänge transparent machen, Berechtigungen begrenzen und den Betrieb auch bei einem Sicherheitsvorfall handlungsfähig halten. [1][2]
Management Summary
- Transparenz vor Technik: Erfassen Sie alle extern erreichbaren Anlagen und Fernwartungswege – einschließlich Mobilfunkmodems und Dienstleisterzugängen. Ohne diese Übersicht bleibt die Angriffsfläche unklar. [1]
- Fernwartung kontrollieren statt pauschal abschalten: Entfernen Sie unnötige Internetzugänge und führen Sie notwendige Verbindungen über abgesicherte, kontrollierte Zugangswege. [1][2]
- Identitäten konsequent absichern: Nutzen Sie starke, individuelle Zugangsdaten, möglichst phishingresistente MFA und auf den Auftrag begrenzte Berechtigungen. Stillgelegte Konten gehören deaktiviert. [2][3]
- Betriebsfähigkeit mitdenken: Netzwerksegmentierung, vorbereitete Notfallverfahren und erprobte manuelle Betriebsoptionen ergänzen den Schutz der Zugänge. MFA allein ist kein vollständiges OT-Sicherheitskonzept. [2]
- Verantwortung auf Leitungsebene verankern: NIS2 adressiert für erfasste Einrichtungen die Genehmigung und Überwachung von Risikomanagementmaßnahmen sowie Schulungen der Leitungsorgane. Betroffenheit und konkrete Pflichten sind gesondert zu prüfen. [4]
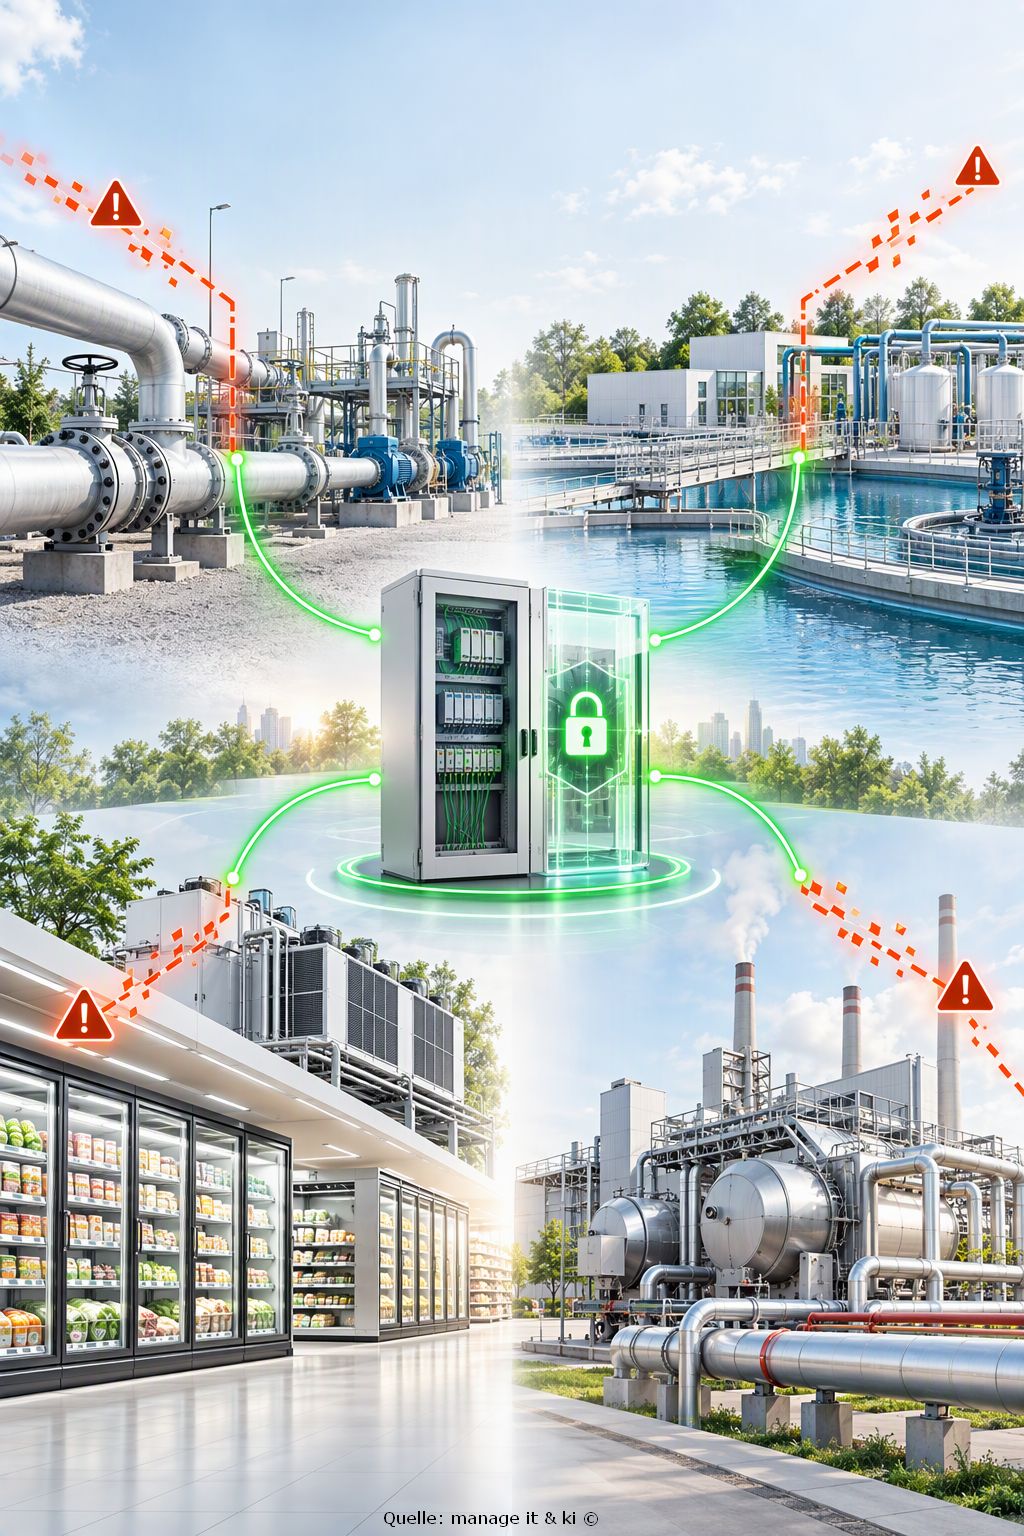
Symbolbild: Kontrollierte digitale Zugänge zwischen Fernwartung, Kühltechnik und industrieller Steuerung. KI-generierte Illustration, keine Darstellung eines konkreten Vorfalls.
Vorfälle wie die Cyberangriffe auf Kühlsysteme in Supermärkten häufen sich, sind jedoch keineswegs ein neues Phänomen. Manipulationen über schlecht geschützte Zugänge, etwa zur Fernwartung, kommen immer wieder vor und es stellt sich die Frage, wann Unternehmen mit ähnlichen Sicherheitsschwachstellen aus den Beispielen der Betroffenen lernen? Folgend erhalten Sie einen Kommentar von Elmar Eperiesi-Beck, CEO bei Bare.ID, dem deutschen Anbieter einer Plattform für souveränes Identity- und Access-Management.
Elmar Eperiesi-Beck ist CEO von Bare.ID.
»In der Nacht zum 2. November stellten Angreifer in Dutzenden belgischen Supermärkten Kühl- und Gefrieranlagen aus der Ferne auf Abtauen – Solltemperatur: 50 Grad. Eine Filiale verlor allein rund 100.000 Euro, europaweit geht es um Millionen. Nur kurze Zeit davor traf es Hunderte französische Märkte, teils brannte es.
Das Muster ist alt: Oldsmar 2021 – Fernwartungszugriff, manipulierte Chemikaliendosierung im Wasserwerk. Colonial Pipeline 2021 – ein VPN-Konto ohne zweiten Faktor legte die größte Pipeline der USA lahm. 2024 – eine Welle von Angriffen auf Fernzugriffe mit schwachen Passwörtern bei Wasserbetrieben. Polen 2025 – Einstieg über einen fehlkonfigurierten Mobilfunk-APN ins OT-Netz eines Heizkraftwerks. Sommer 2026 – internet-exponierte SPS in US-Wasserversorgern, sieben Bundesstaaten, Druckverluste, Überschwemmungen.
Fünf Jahre, ein Befund: keine brillanten Zero-Days, sondern offene Türen und ungeschützte Identitäten. Angriffspunkte sind Konten ohne MFA, Standardpasswörter, nie deaktivierte Wartungszugänge und Steuerungstechnik direkt aus dem Internet erreichbar. BSI, CISA und FBI empfehlen seit Jahren dasselbe: keine direkte Internet-Exposition, Fernzugriff nur über Gateways mit Multi-Faktor-Authentifizierung, minimale Rechte und lückenlose Protokolle. »Unkompliziert umzusetzen«, sagt das BSI.
Es stellt sich die Frage, ob niemand aus den Vorfällen lernt? Die Antwort: Doch – allerdings die falsche Seite. Angreifer recyceln und skalieren: Was 2021 ein Einzeltäter in Florida war, ist 2026 eine Kampagne über sieben Länder. Genau davor warnte BSI-Präsidentin Claudia Plattner – vier Wochen später war es so.
Was jede Organisation diese Woche beginnen sollte, ist erstens: Bestandsaufnahme – welche Fernzugriffe gibt es auf die Steuerungstechnik? Wer die Liste nicht nennen kann, weiß, wo der nächste Angriff landet. Zweitens: eine Identitätsschicht vor jeden OT-Zugriff mit SSO, MFA, rollenbasierten Rechte und Sitzungsprotokollen. Eine SPS kann kein Identitätsmanagement, die Kontrolle muss vorgelagert werden. Drittens: NIS2 als Architektur begreifen, nicht als Compliance-PDF, denn Geschäftsführungen haften auch persönlich.
MFA und Zugriffssteuerung gehören zu den günstigsten und wirksamsten Sicherheitsmaßnahmen überhaupt; Colonial bezahlte für das Gegenteil Milliarden. Es wird Zeit, dass die Verteidiger aus den Vorfällen lernen und Schlüsse ziehen.
Vorfälle wie die Cyberangriffe auf Kühlsysteme in Supermärkten häufen sich, sind jedoch keineswegs ein neues Phänomen. Manipulationen über schlecht geschützte Zugänge, etwa zur Fernwartung, kommen immer wieder vor und es stellt sich die Frage, wann Unternehmen mit ähnlichen Sicherheitsschwachstellen aus den Beispielen der Betroffenen lernen? Folgend erhalten Sie einen Kommentar von Elmar Eperiesi-Beck, CEO bei Bare.ID, dem deutschen Anbieter einer Plattform für souveränes Identity- und Access-Management. Im Anhang finden Sie zudem ein Foto von Elmar Eperiesi-Beck zur freien Verfügung.«
Redaktionelle Ergänzungen
Recherchestand: 5. November 2026. Die folgenden Ergänzungen stützen sich auf die Quellen [1] bis [5]. [Unverified]
Praxistipps: Fernwartung risikobasiert absichern
- Zugangsverzeichnis anlegen: Dokumentieren Sie je Anlage den Betreiber, den Dienstleister, den Zugangsweg und die betriebliche Notwendigkeit. Beziehen Sie Mobilfunkverbindungen und externe Wartungsplattformen ein. [1]
- Unnötige Exposition abbauen: Prüfen Sie mit den Anlagenverantwortlichen, welche Zugänge entfallen können. Planen und testen Sie Änderungen, statt produktive Steuerungen ungeprüft vom Netz zu trennen. [1][5]
- Authentisierung stärken: Ersetzen Sie Standardkennwörter durch individuelle, starke Zugangsdaten und sichern Sie notwendige Fernzugriffe möglichst mit phishingresistenter MFA. [2][3]
- Rechte und Konten bereinigen: Beschränken Sie Zugriffsmöglichkeiten auf benötigte Funktionen und Anlagen. Deaktivieren Sie ungenutzte Konten und überprüfen Sie Dienstleisterberechtigungen regelmäßig. [2]
- OT-Zonen trennen: Begrenzen Sie Übergänge zwischen Büro-IT, Wartungsinfrastruktur und Steuerungsnetzen. Stimmen Sie die Umsetzung mit den Anforderungen an Verfügbarkeit und Anlagensicherheit ab. [2][5]
- Zugriffe nachvollziehbar machen: Protokollieren Sie Fernzugriffe und legen Sie fest, wer auffällige Ereignisse prüft und eskaliert. Berücksichtigen Sie dabei betriebliche und datenschutzrechtliche Anforderungen. [2]
- Notbetrieb vorbereiten: Erproben Sie Wiederanlauf- und Notfallverfahren gemeinsam mit dem Betrieb. Manuelle Betriebsoptionen müssen zur Anlage passen und von geschultem Personal ausgeführt werden. [2][5]
- Fortschritt berichten: Nutzen Sie als interne Steuerungsgrößen etwa die Zahl unnötiger Fernzugänge, die MFA-Abdeckung und offene Berechtigungsprüfungen. Diese Kennzahlen sind redaktionelle Vorschläge, keine gesetzlich vorgeschriebenen Messgrößen.
FAQ: Zehn Fragen zur Sicherheit von OT-Fernzugriffen
1. Was unterscheidet OT-Sicherheit von klassischer IT-Sicherheit?
Operational Technology steuert oder überwacht physische Prozesse. Sicherheitsmaßnahmen müssen deshalb neben Informationsschutz auch Anlagenverfügbarkeit, Zuverlässigkeit und sichere Prozessführung berücksichtigen. Ältere Komponenten und betriebliche Einschränkungen erfordern eine auf die jeweilige Anlage abgestimmte Umsetzung. Konzepte aus der Büro-IT lassen sich nicht ungeprüft übertragen. [5]
2. Warum sind direkt aus dem Internet erreichbare Steuerungen problematisch?
Öffentlich erreichbare Systeme können über Such- und Erkennungsdienste gefunden werden. Fehlkonfigurationen, Standardzugangsdaten und veraltete Software vergrößern dabei das Risiko unbefugter Zugriffe. CISA empfiehlt, die externe Erreichbarkeit zunächst zu erfassen, unnötige Zugänge zu entfernen und betriebsnotwendige Verbindungen gezielt abzusichern. [1][2]
3. Müssen Unternehmen auf Fernwartung verzichten?
Nein. Die CISA-Leitlinie unterscheidet ausdrücklich zwischen unnötigem und notwendigem Fernzugriff. Ziel ist nicht die pauschale Abschaltung, sondern eine begründete und abgesicherte Nutzung. Betreiber sollten für jeden Zugang klären, wofür er gebraucht wird, wer ihn verwenden darf und wie er kontrolliert wird. [1]
4. Reicht ein VPN für sichere Fernzugriffe?
Ein VPN ersetzt weder starke Authentisierung noch eine begrenzte Rechtevergabe. Die gemeinsamen Empfehlungen von CISA, FBI, EPA und DOE verbinden abgesicherte Fernzugänge mit starken Zugangsdaten, möglichst phishingresistenter MFA, dem Prinzip minimaler Rechte und der Protokollierung von Zugriffen. Auch ungenutzte Konten sollten deaktiviert werden. [2]
5. Welche Rolle spielt Multi-Faktor-Authentisierung?
MFA kombiniert Authentisierungsmerkmale aus unterschiedlichen Kategorien, etwa Wissen und Besitz. Dadurch reicht ein entwendetes Passwort allein bei entsprechend abgesicherten Zugängen nicht aus. CISA empfiehlt für OT-Fernzugriffe möglichst phishingresistente Verfahren. MFA ergänzt allerdings weitere Kontrollen; sie ersetzt weder Netzwerksegmentierung noch Berechtigungsmanagement und Notfallplanung. [2][3]
6. Wie lassen sich ältere Anlagen ohne moderne Anmeldeverfahren schützen?
Bei älteren OT-Komponenten sind technische Grenzen und verfügbare Schutzfunktionen zu prüfen. Vorgelagerte Zugangskontrollen, abgesicherte Kommunikationswege und Netzwerksegmentierung können Bestandteil eines mehrschichtigen Konzepts sein. Die Auswahl muss mit dem Anlagenbetrieb abgestimmt werden: Verfügbarkeit, sichere Prozessführung und Herstelleranforderungen bleiben entscheidend. [2][5]
7. Was ist bei externen Wartungsdienstleistern zu beachten?
Betreiber sollten ermitteln, welche Integratoren, Hersteller und Dienstleister auf ihre Systeme zugreifen können. CISA nennt dabei ausdrücklich VPN-Zugangsdaten, Mobilfunkmodems und weitere Fernzugriffstechnologien. Lassen Sie sich eingerichtete externe Verbindungen dokumentieren und Änderungen mitteilen. Rechtebeschränkung, Kontenpflege und Zugriffsprotokolle gehören ebenfalls zum Schutzkonzept. [1][2]
8. Was bedeutet NIS2 für die Unternehmensleitung?
Artikel 20 der NIS2-Richtlinie adressiert bei erfassten Einrichtungen die Genehmigung und Überwachung von Cybersicherheits-Risikomanagementmaßnahmen durch die Leitungsorgane sowie deren Schulung. Artikel 21 behandelt unter anderem Zugangskontrolle, Lieferkettensicherheit und Betriebskontinuität. Eine Aussage zur persönlichen Haftung im Einzelfall erfordert die Prüfung des anwendbaren nationalen Rechts und der konkreten Umstände. Diese FAQ ersetzt keine Rechtsberatung. [4]
9. Was sollte ein OT-Notfallkonzept enthalten?
CISA empfiehlt vorbereitete und getestete Notfallverfahren sowie die Fähigkeit, geeignete Prozesse bei einer Cyberstörung manuell weiterzuführen. Dazu gehören geschultes Personal und verfügbare Sicherungsbestände relevanter Software und Hardware. Welche Abläufe tatsächlich möglich sind, muss der Betreiber anhand seiner Anlage und ihrer Sicherheitsanforderungen festlegen. [2][5]
10. Womit sollten Unternehmen konkret beginnen?
Beginnen Sie mit einer Übersicht der internetseitig erreichbaren Anlagen und aller Fernwartungswege. Bewerten Sie anschließend deren betriebliche Notwendigkeit und priorisieren Sie unnötige Exposition, Standardkennwörter und unzureichend abgesicherte Zugänge. Planen Sie die Umsetzung gemeinsam mit IT, OT und Anlagenverantwortlichen. Die Reihenfolge folgt der Bestandsaufnahme und den grundlegenden Schutzmaßnahmen der CISA-Empfehlungen. [1][2]
Quellen
[1] CISA: Internet Exposure Reduction Guidance, aktualisiert am 21. August 2026. https://www.cisa.gov/resources-tools/resources/exposure-reduction
[2] CISA, FBI, EPA und DOE: Primary Mitigations to Reduce Cyber Threats to Operational Technology, 6. Mai 2025. https://www.cisa.gov/resources-tools/resources/primary-mitigations-reduce-cyber-threats-operational-technology
[3] BSI: Zwei-Faktor-Authentisierung – mehr Sicherheit für Geräte und Daten. https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Cyber-Sicherheitsempfehlungen/Accountschutz/Zwei-Faktor-Authentisierung/zwei-faktor-authentisierung_node.html
[4] Europäische Union: Richtlinie (EU) 2022/2555 (NIS2), insbesondere Artikel 20 und 21. https://eur-lex.europa.eu/eli/dir/2022/2555/oj/eng
[5] US-Behörden: Adapting Zero Trust Principles to Operational Technology, 29. April 2026. https://www.ic3.gov/CSA/2026/260429.pdf
Rechercheabruf: 5. November 2026.
Management Summary, Tipps, FAQ und Bilder wurden mit Hilfe von KI erstellt
138 Artikel zu „OT Fernwartung Sicherheit“
Business Process Management | E-Commerce | Industrie 4.0 | Infrastruktur | Internet der Dinge | IT-Security | Kommentar | News | Services | Tipps
Wenn Kühlanlagen zum Angriffsziel werden: Der Supermarkt-Hack als OT-Warnsignal
Ein Cyberangriff auf vernetzte Kühlanlagen in französischen Supermärkten hat gezeigt, wie schnell digitale Schwachstellen zu physischen Schäden, Betriebsunterbrechungen und Versorgungsrisiken führen können. Der Vorfall rückt eine oft unterschätzte Angriffsfläche in den Fokus: ältere Betriebstechnik mit offenen Fernwartungszugängen, langen Lebenszyklen und begrenzter Überwachung. Für Unternehmen lautet die zentrale Lehre: OT-Sicherheit ist keine technische Nebenaufgabe, sondern Teil…
Industrie 4.0 | IT-Security | News | Trends 2026 | Trends Security | Whitepaper
Trotz Meldepflichten: Nur 3 % der deutschen Industrieunternehmen sind vollständig auf EU Cyber Resilience Act vorbereitet
PwC-Studie: Bewusstsein für CRA-Anforderungen ist hoch, operative Umsetzung bleibt weit dahinter zurück. Jedes zweite Unternehmen hat noch nicht mit der CRA-Umsetzung begonnen. Mittelständische Unternehmen liegen in nahezu allen Bereichen hinter größeren Unternehmen. Die Meldepflichten des EU Cyber Resilience Act (CRA) gelten seit dem 11. September 2026. Doch die deutsche Industrie ist auf die neue…
Ausgabe 7-8-2026 | IT-Security | Kommunikation | News | Security Spezial 7-8-2026
Fernwartung ohne Netzkopplung für kritische IT- und OT-Umgebungen – Das Rendezvous-Prinzip
Fernzugriffe sind in Industrie, Verwaltung und kritischen Infrastrukturen unverzichtbar – und zugleich ein bevorzugtes Einfallstor für Angreifer. Wer Steuerungen, Maschinen und Serverlandschaften aus der Ferne warten lässt, braucht mehr als ein klassisches Virtual Private Network (VPN). Gefragt ist eine Architektur, die Quell- und Zielnetz konsequent entkoppelt, jeden Zugriff von innen bestätigen lässt und lückenlos dokumentiert – betrieben als Managed Service, damit Sicherheit nicht an knappen Ressourcen scheitert.
Ausgabe 7-8-2026 | IT-Security | News | Security Spezial 7-8-2026 | Services | Strategien | Tipps
Passwortfreie MFA als nächste Sicherheitsstufe – Die Zukunft der Identitätsprüfung
Multifaktor-Authentifizierung (MFA) hat sich sowohl im geschäftlichen als auch im privaten Bereich durchgesetzt, um Nutzer bei der Anmeldung in IT-Systeme zu identifizieren. Dennoch weisen gängige Implementierungen Schwächen auf, die aktuelle Angriffstechniken gezielt ausnutzen – vor allem, weil weiterhin Passwörter zum Einsatz kommen. Um ein höheres Sicherheitsniveau zu erreichen, sollten Unternehmen daher MFA um passwortlose Systeme ergänzen.
IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
Zwei Drittel der Unternehmen verschieben die Einführung von Microsoft Copilot wegen Datenschutzrisiken
Zwei von drei (66 %) Unternehmen haben Bedenken, dass Microsoft Copilot vertrauliche Daten offenlegen könnte und haben deshalb die Einführung des KI-Assistenten verschoben oder komplett gestrichen. Zudem befürchten nahezu drei Viertel (73 %) der Benutzer, dass KI bereits intern sensible Informationen preisgibt. Zu diesen und weiteren Ergebnissen kommt der neue Report »State of Microsoft…
IT-Security | News | Tipps | Trends Security | Whitepaper
Projekt »Windows seziert«: BSI veröffentlicht Sicherheitsanalysen von Windows Hello for Business
Unternehmen, Verwaltung und die Bevölkerung sind auf sichere Betriebssysteme angewiesen. Sicherheitslücken in Betriebssystemen sind daher ein bedeutendes Cybersicherheitsrisiko für Staat, Wirtschaft und Gesellschaft. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat den Auftrag, Bewertungen von IT-Systemen und -Komponenten vorzunehmen und Empfehlungen zu deren Einsatz und sicheren Konfiguration auszusprechen. Um tiefgreifende Analysen verschiedener sicherheitsbezogener…
Ausgabe 5-6-2026 | IT-Security | News | Security Spezial 5-6-2026
VPN-Nachfolger Privileged Access Security im Kommen – Steigende IT-Sicherheitsrisiken erfordern Umdenken beim Fernzugriff Externer

Die breite Nutzung von VPN vergrößert das Risiko von Cyberangriffen, da klassische VPN-Modelle weitreichenden Netzwerkzugang gewähren und schwer zu kontrollieren sind. Organisatorische Schwächen sowie das exponentielle Wachstum vernetzter Geräte (IoT) erhöhen das Risiko für Kompromittierungen zusätzlich. Privileged Access Security (PAS) bietet als granulare, zeitlich begrenzte, protokollierte und Zero-Trust-kompatible Alternative stärkere Sicherheit, Nachvollziehbarkeit und Kontrolle. Nicht zuletzt wegen des regulatorischen Drucks und Cyberbedrohungen wird Privileged Access Management zunehmend als Ersatz für traditionelle VPN-Lösungen betrachtet. Als Vendor und Customer Privileged Access Management wird PAM eingesetzt, um Zugriffe Externer abzusichern.
Industrie 4.0 | Infrastruktur | IT-Security | News | Services
OT-Sicherheit: Vom Perimeterschutz zu identitätsbasiertem Datenverkehr

Noch vor 20 Jahren war es einfach, eine Produktionsanlage zu schützen. Das Gelände umgaben üblicherweise Zäune und gesicherte Tore. Physisch isolierte Netzwerke und statische Hardware an festen Standorten machten Cyberangriffe von außen ebenso unmöglich wie das Fehlen von Remote-Zugriff und Cloudumgebungen. Wer Zugriff auf das Netzwerk hatte, wurde als vertrauenswürdig eingestuft. Dieses Konzept kam im…
Business Process Management | IT-Security | News
Zero-Trust-Sicherheit: SecOps und ITOps für eine vollständige Automatisierung
Die Zunahme von Cyberangriffen und das Auslaufen wichtiger Systeme (wie beispielsweise Windows 10 im Oktober 2025) zeigen, dass die Themen Sicherheit und IT nicht mehr getrennt voneinander betrachtet werden sollten. Im Gegenteil: Angesichts der zunehmenden Komplexität und der immer schnelleren technologischen Veränderungen sind Konvergenz und Automatisierung heute entscheidend, wenn Unternehmen den Anschluss nicht verpassen wollen.…
Digitalisierung | Healthcare IT | Künstliche Intelligenz | News | Trends 2025 | Trends Services
KI-Einsatz trotz veralteter IT-Systeme hemmt die Modernisierung des Gesundheitswesens

97 Prozent der IT-Entscheidungsträger in Deutschland berichten von Legacy-Technologien in ihren Organisationen. Die Nutzung zukunftsweisender Technologien, allen voran künstlicher Intelligenz (KI), ist im Gesundheitswesen weltweit auf dem Vormarsch. Doch wie der aktuelle Healthcare-Report »Digitale Zwickmühle im Gesundheitswesen: Zwischen Innovationsdruck und Systemrisiken« von SOTI zeigt, haben 96 Prozent der IT-Führungskräfte in Deutschland (weltweit 97 Prozent)…
IT-Security | News | Trends 2024 | Trends Infrastruktur | Trends Security
Industrielle und mobile Drucker sind ein Sicherheitsrisiko

Weltweit gelten nur 2 Prozent aller im Unternehmen eingesetzten Drucker als sicher. Die Druckerflotte von Unternehmen wird zunehmend zum blinden Fleck und birgt enorme Probleme für deren Effizienz und Sicherheit. Weltweit kam es in den vergangenen zwölf Monaten bei mehr als sechs von zehn Unternehmen zu Datenverlusten wegen mangelnder Druckersicherheit. Die langjährige Vernachlässigung dieser…
Business Process Management | Industrie 4.0 | IT-Security | News
Die Bedeutung der Cybersicherheit für die Lebensmittelindustrie

Wie die Anforderungen der EU NIS 2-Direktive der Industrie helfen, Cyberangriffe abzuwehren. Derzeit setzt die Lebensmittelindustrie im Einklang mit den Trends der Industrie 4.0 zunehmend auf eine intelligente Fertigung. Immer mehr ICT (Informations- und Kommunikationstechnologie) -Lösungen werden eingesetzt, um Produktionslinien zu optimieren, Qualität und Effizienz zu steigern und die hohen Anforderungen der Verbraucher an…
Ausgabe 9-10-2023 | Favoriten der Redaktion | Industrie 4.0 | IT-Security | News | Security Spezial 9-10-2023
Die Bedeutung von OT-Security – Warum Unternehmen ihre Industrieanlagen schützen müssen

Die Sicherheit von Betriebssystem und Anwendungen ist für alle Unternehmen von entscheidender Bedeutung für den wirtschaftlichen Erfolg. Besonders im produzierenden Gewerbe verfügen Betriebe mittlerweile häufig über eine eigene Fertigung, die mit der internen IT-Landschaft verknüpft ist. Dass die sogenannte OT-Sicherheit ebenso gefährdet ist wie die IT, wissen jedoch nur die wenigsten.