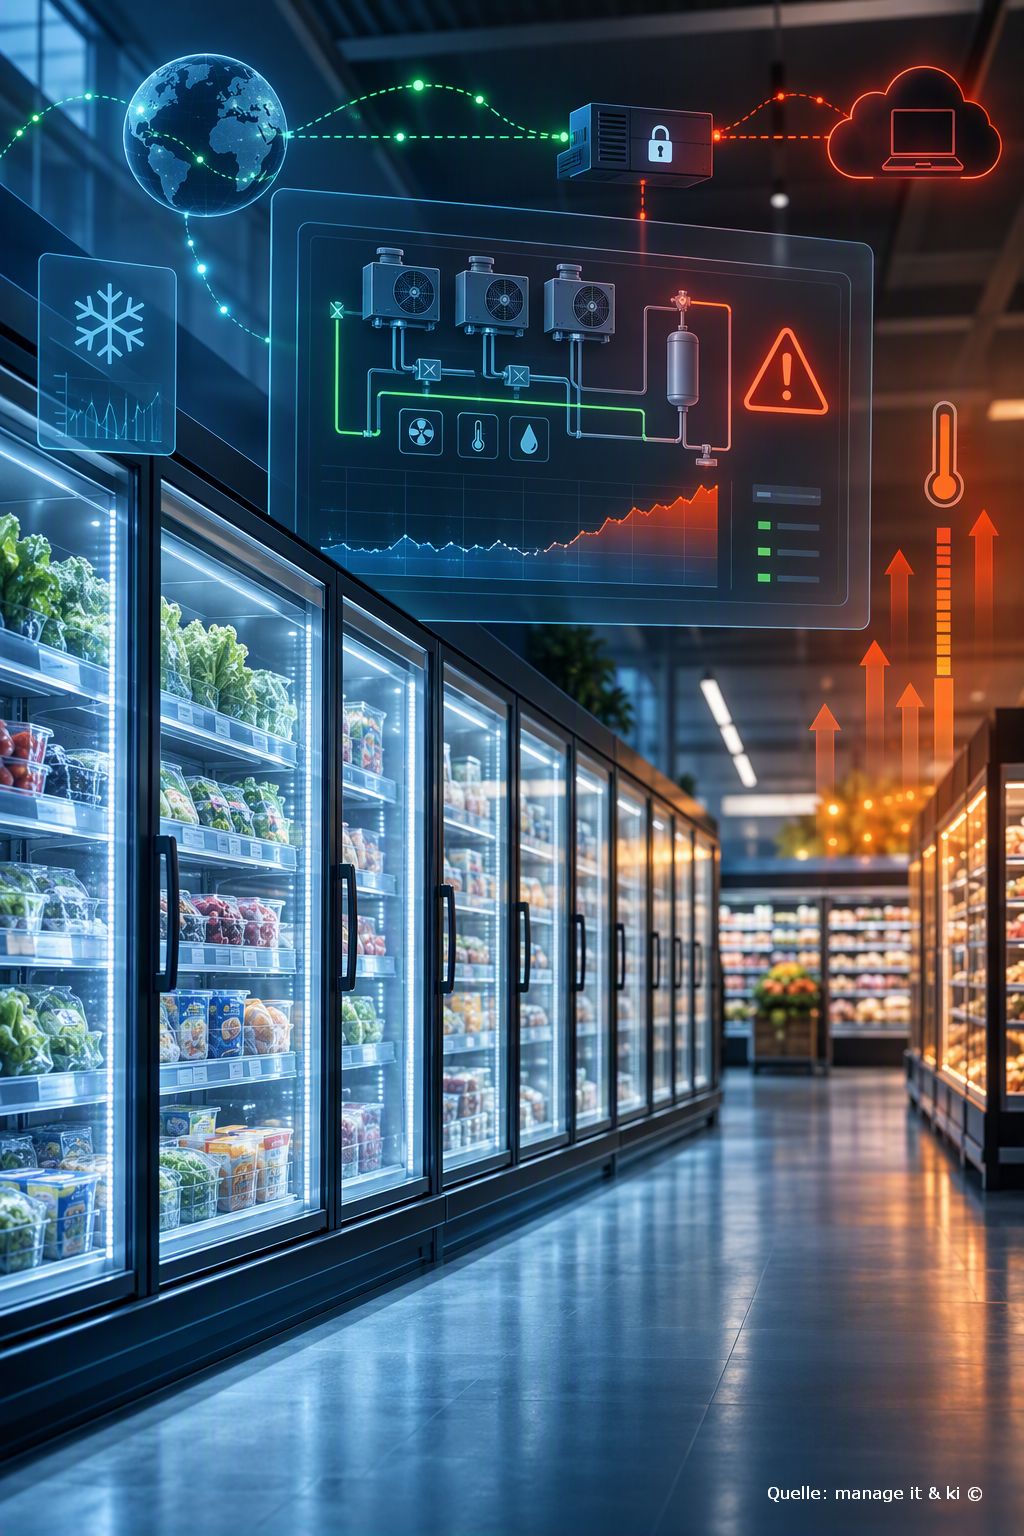
Illustration Absmeier foto ki designer
Ein Cyberangriff auf vernetzte Kühlanlagen in französischen Supermärkten hat gezeigt, wie schnell digitale Schwachstellen zu physischen Schäden, Betriebsunterbrechungen und Versorgungsrisiken führen können. Der Vorfall rückt eine oft unterschätzte Angriffsfläche in den Fokus: ältere Betriebstechnik mit offenen Fernwartungszugängen, langen Lebenszyklen und begrenzter Überwachung. Für Unternehmen lautet die zentrale Lehre: OT-Sicherheit ist keine technische Nebenaufgabe, sondern Teil von Resilienz, Risikomanagement und Lieferfähigkeit.
Management Summary
- Cyberangriffe treffen zunehmend physische Prozesse: Manipulierte Kühlsteuerungen können Waren vernichten, Brände begünstigen und den Filialbetrieb unmittelbar beeinträchtigen.
- Fernwartung ist eine kritische Angriffsfläche: Direkt erreichbare Management-Schnittstellen, schwache Zugangsdaten und fehlende Segmentierung erhöhen das Risiko.
- Transparenz ist die Grundlage: Unternehmen benötigen ein vollständiges Inventar ihrer OT-Komponenten, Firmwarestände, Verantwortlichkeiten und externen Zugänge.
- Resilienz erfordert unabhängige Kontrolle: Temperatur-, Alarm- und Konfigurationsänderungen sollten möglichst außerhalb der primären Steuerung überwacht werden.
- NIS2 und CRA verschärfen den Handlungsdruck: Betreiber und Hersteller müssen Cyberrisiken über den gesamten Lebenszyklus und entlang der Lieferkette systematisch adressieren.
Statement von Rafe Pilling, Senior Director Threat Research bei Sophos, zum Cyberangriff auf französische Supermärkte
»Der Angriff auf die Kühlanlagen hunderter französischer Supermärkte markiert eine Verschiebung, die viele Unternehmen noch immer unterschätzen. Hier ging es nicht um gestohlene Daten oder Lösegeld, sondern um die direkte Manipulation physischer Prozesse. Angreifer schalteten vernetzte Kühl- und Gefriersteuerungen aus der Ferne in den Abtaumodus, teils über Stunden, bis Temperaturen von 50 Grad Celsius erreicht waren, Lebensmittel vernichtet werden mussten und Berichten zufolge in einzelnen Filialen sogar Brände ausbrachen. Die physischen Folgen von Cyberangriffen sind für den Verbraucher damit deutlich sichtbar geworden.
Der eigentliche Schwachpunkt liegt nicht in der klassischen IT, sondern in der Betriebstechnik. Die Kühlanlagen werden von zentralen Steuergeräten verwaltet, die zur Fernwartung über das Internet erreichbar sind, damit Dienstleister Einstellungen aus der Ferne vornehmen können. Genau dieser Fernzugang ist ein mögliches Einfallstor. Dass ausgenutzte Schwachstellen der häufigste technische Ausgangspunkt solcher Angriffe sind, belegt auch der aktuelle Sophos State of Ransomware in Retail: Demnach begannen 30 Prozent der Ransomware-Angriffe auf Einzelhändler über ausgenutzte Schwachstellen, im dritten Jahr in Folge die häufigste technische Angriffsursache. Solche OT-Systeme wurden oft vor Jahren installiert, nie für eine offene Vernetzung ausgelegt und laufen anschließend mit Standardkonfigurationen, selten geänderten Passwörtern und ohne die Protokollierung, die in der IT selbstverständlich ist. Dass sich der Angriff parallel gegen mehrere Handelsketten richtete, deutet zudem darauf hin, dass nicht ein einzelnes Unternehmen das Ziel war, sondern eine gemeinsame technische Grundlage, dieselbe Art von vernetzter Steuerungstechnik, oft über denselben Hersteller oder dieselben Wartungswege erreichbar.
Für Unternehmen mit vernetzter Betriebstechnik, vom Einzelhandel über die Produktion bis zur kritischen Infrastruktur, ergeben sich daraus klare Prioritäten.
Das ist ebenso sehr eine Frage der Resilienz wie des Patchens. Ein sinnvoller Ausgangspunkt ist, zunächst die Transparenz zu erhöhen und dann die unnötige Angriffsfläche zu reduzieren. Einzelhändler sollten ein genaues Inventar ihrer Kühlsteuergeräte führen, der darauf laufenden Firmware, der Frage, ob diese noch unterstützt wird, und ob ihre Verwaltungsschnittstellen aus dem öffentlichen Internet erreichbar sind. Die direkte Erreichbarkeit über das Internet sollte überall dort reduziert werden, wo es praktikabel ist. Wo ein Fernzugang betrieblich notwendig ist, sollte er auf vertrauenswürdige Management-Netze oder abgesicherte Fernzugriffsdienste beschränkt werden, gestützt auf starke Authentifizierung und eine angemessene Netzsegmentierung.
Unterstützte Systeme sollten gemäß den Vorgaben des Herstellers aktualisiert werden, während veraltete Steuergeräte möglichst isoliert und in einen geordneten Austauschplan überführt werden sollten. Einzelhändler sollten zudem erwägen, Zugriffsprotokolle, Administratorkonten, Alarmeinstellungen, Abtaupläne und Temperatur-Sollwerte auf unerwartete Änderungen zu überwachen. Idealerweise sollte diese Überwachung ein gewisses Maß an Unabhängigkeit vom Steuergerät selbst aufweisen, damit auffällige Temperaturen oder Steuerungsänderungen auch dann einen Alarm auslösen können, wenn das primäre Management-System kompromittiert ist.
Das kann Investitionen erfordern, insbesondere wenn ein Einzelhändler über einen großen Bestand älterer Geräte verfügt, die identifiziert, isoliert oder ersetzt werden müssen. Doch nicht jede Verbesserung verlangt ein großes Transformationsprogramm. Einige der wichtigsten Maßnahmen sind grundlegend: zu wissen, was verbunden ist, unnötige Internet-Zugänge zu entfernen, verfügbare Updates einzuspielen, wo es machbar ist, administrative Zugriffe zu beschränken und klar festzulegen, wer für die Überwachung und Wartung jedes Systems verantwortlich ist. Selbst wenn sich etwas nicht patchen oder ersetzen lässt, ist es entscheidend, es aus dem Internet zu nehmen. Man muss den Angreifer von der Angriffsgelegenheit trennen. Das mag nicht einfach sein, ist aber weit besser als die Alternative.
Es wäre verfrüht, allein aus diesem Vorfall zu schließen, dass der französische Lebensmitteleinzelhandel generell hinter anderen Ländern zurückliegt. Vergleichbare, über Jahre gewachsene und aus dem Internet erreichbare Betriebstechnik findet sich in vielen Ländern und Branchen, und industrielle Steuerungssysteme bleiben ein anhaltendes Sicherheitsthema. Die nüchternere Schlussfolgerung lautet, dass französische Einzelhändler nun einen klaren Beleg für die möglichen Folgen haben und die Chance, ihre Behebungsmaßnahmen zu beschleunigen. Organisationen anderswo sollten den Vorfall als nützliche Warnung verstehen, dass dieselben grundlegenden Risiken auch in ihren eigenen Umgebungen bestehen könnten.«
In der Nacht zum 12. Oktober 2026 wurden die Kälteanlagen zahlreicher Supermärkte in Frankreich Ziel eines Cyberangriffs, darunter Filialen von Coopérative U, Intermarché und E.Leclerc. Berichten zufolge übernahmen die Angreifer aus der Ferne die Kontrolle über die Regelungssysteme und manipulierten Temperatur-Sollwerte sowie Abtaufunktionen, teils bis auf 50 Grad. Betroffene Märkte mussten entsprechend zahlreiche Waren entsorgen. Die ersten Ermittlungen deuten auf Steuerungen des Herstellers Danfoss hin, deren Wartungszugänge teils über das Internet erreichbar sind.
Der Fall zeigt, wie sich die Angriffsrichtung verschiebt: Statt Kassensysteme, Warenwirtschaft oder Daten über die klassische IT zu attackieren, zielten die Täter direkt auf die Betriebstechnik (OT). Ein Eingriff in die Steuerung genügt, um die Kühlkette zu unterbrechen und physischen Schaden anzurichten, ohne dass ein einziger Rechner verschlüsselt werden muss.
Welche Konsequenzen sich daraus für Unternehmen ergeben, erläutert Amir Preminger, CTO von Claroty.
»Wie aktuelle Untersuchungen zeigen, sind Kältetechnik-Steuerungen ein bevorzugtes Ziel für Angreifer, die kritische Betriebsabläufe stören wollen. Gleichzeitig werden diese Systeme oft von Sicherheitsverantwortlichen übersehen. Dabei kann die Kompromittierung der Kühl-Infrastruktur nicht nur für Handel und Logistik schwerwiegende betriebliche Folgen haben, sondern auch für andere Branchen wie Pharmaunternehmen und die chemische Industrie. Zudem nehmen staatlich unterstützte Angreifer immer häufiger diese Steuerungen ins Visier, um geopolitischen Gegnern schweren Schaden zuzufügen.
Der Cyberangriff auf Coopérative U sollte für jedes Unternehmen, das mit temperaturempfindlichen Produkten umgeht, ein Warnsignal sein. Viele gehen nach wie vor davon aus, dass industrielle Steuerungssysteme, etwa in der Kältetechnik, in isolierten Netzwerken betrieben werden. Unsere Untersuchungen haben jedoch gezeigt, dass zahlreiche dieser Systeme direkt über das Internet zugänglich sind. Dies senkt einerseits Wartungskosten erheblich, da Techniker Probleme aus der Ferne beheben können. Andererseits erleichtert dies auch Cyberkriminellen den Zugang zur kritischen Infrastruktur.
Deshalb müssen Unternehmen proaktive Maßnahmen ergreifen, um sicherzustellen, dass Management-Schnittstellen nicht unsicher mit dem Internet verbunden sind. Der Zugriff auf diese sensiblen Dienste muss auf vertrauenswürdige Management-Netzwerke beschränkt oder durch VPNs und andere geeignete Maßnahmen zur Netzwerksegmentierung gesichert werden.«
Kommentar von Udo Schneider, Governance, Risk & Compliance Lead, Europe bei Trend Micro
»Angriffe auf Nicht-IT-Geräte, also das Internet der Dinge (IoT), sollten niemanden mehr überraschen. Die Probleme sind bekannt: offen erreichbare Systeme, mangelnde Absicherung und fehlende Updates. Genau darum soll es mir hier aber nicht primär gehen.
Ich möchte den Blick auf das Vorgehen der Europäischen Union (EU) richten. Regularien wie die NIS2-Richtlinie (Network and Information Security Directive 2), der Cyber Resilience Act (CRA) und ähnliche Vorgaben haben in den letzten Jahren viel Kritik erhalten. Meiner Meinung nach oft zu Unrecht. Im Kern verlangen sie Dinge, die aus Cybersicherheitssicht eigentlich selbstverständlich sein sollten: kein Hype-Marketing, kein Feenstaub, sondern ein Mindestmaß an Security, dessen Umsetzung im Interesse jedes Unternehmens liegen sollte. Im Kontext dieses Vorfalls möchte ich drei Punkte aus NIS2 in Erinnerung rufen.
- Security-Mindestmaßnahmen: Sie sollen genau solche Probleme verhindern: verwundbare, von außen erreichbare Geräte, die kritische Prozesse beeinflussen können.
- Der All-Hazards-Risk-Ansatz: NIS2 schreibt einen expliziten Risikoansatz vor, der alle Risiken umfasst. Ein IT-Risiko, das zu einem Versorgungsproblem anwachsen kann, fällt aus meiner Sicht eindeutig darunter. Selbst wenn das IT-Risiko isoliert betrachtet fälschlicherweise als gering eingestuft wird, gleichen die nachfolgenden Auswirkungen auf die Lebensmittelversorgung, den Gesundheitsschutz und den Filialbetrieb diese Fehleinschätzung aus.
- Lieferketten im eigentlichen Sinne: Im Kontext von NIS2 wird meist nur von IT- oder Software-Lieferketten gesprochen. In diesem Fall gab es jedoch einen Übersprung von der Cyberwelt in die reale Welt. Genau das adressiert NIS2: Cybersecurity-Probleme, die sehr schnell physische und gesellschaftliche Auswirkungen haben können.
Betrachten wir nun die andere Seite: Während NIS2 die Betreiber in den Fokus rückt, richtet sich der CRA stärker an Hersteller und Inverkehrbringer. Im Kontext des Vorfalls hätte der Betreiber – auch auf Grundlage von NIS2 (sofern er betroffen ist) – Pflichten zur Absicherung und Aktualisierung der Systeme. Auf Herstellerseite entsteht durch den CRA ebenfalls eine Verantwortung: Updates während der geplanten Supportzeit bereitzustellen und vor möglichen Verwundbarkeiten zu warnen – auch bei älteren Systemen.
Deshalb möchte ich den Fokus wieder auf die EU lenken. Ja, viele sind von der Regulierung genervt. Oft höre ich das Argument, solche Vorgaben seien überflüssig, da sie lediglich bewährte Verfahren verlangen. Genau an dieser Stelle hake ich ein: Ja, NIS2 und CRA verlangen im Kern Best Practices. Wenn alle diese Best Practices im Sinne des Fortbestehens der eigenen Organisation konsequent umsetzen würden, hätten wir viele dieser Probleme nicht und bräuchten weniger Regulierung. Die Realität sieht leider anders aus. Entsprechende Best Practices sind seit Jahren dokumentiert, etwa von der ENISA (European Union Agency for Cybersecurity) und dem BSI (Bundesamt für Sicherheit in der Informationstechnik), wenn auch oft als nicht rechtlich bindende Empfehlungen. Nur halten sich eben nicht alle daran.
Entsteht daraus eine Gefahr für die Resilienz des Binnenmarktes, der eine der zentralen Säulen der EU ist, dann ist die regulatorische Reaktion nachvollziehbar. Wenn starke Empfehlungen nicht ausreichen, wird reguliert. Dass solche Vorfälle weiterhin passieren, zeigt aus meiner Sicht deutlich, dass dieser Schritt notwendig war und ist. EU-Blaming hin oder her.«
Statement von Luca Berni, Threat Intelligence Advisory and Consulting Director bei Palo Alto Networks Unit 42, zur Sicherheitslage im Einzelhandel:
»Einzelhändler sind für Cyberkriminelle attraktive Ziele: Auf der einen Seite haben sie große Mengen sensibler Kunden- und Zahlungsdaten, auf der anderen Seite können selbst kurze Unterbrechungen des Betriebsablaufs unmittelbare finanzielle Konsequenzen haben. Von E-Commerce-Plattformen und Zahlungssystemen bis hin zu Lagern, Lieferanten und physischen Filialen hängen Einzelhändler von riesigen Netzwerken miteinander verbundener Technologien ab, um ihren Betrieb aufrechtzuerhalten.
Die Herausforderung besteht darin, dieses gesamte Ökosystem zu sichern. Angreifer müssen nicht zwangsläufig die ausgeklügeltsten Schutzmaßnahmen eines Einzelhändlers durchbrechen. Es kann ihnen bereits genügen, über ein kompromittiertes Mitarbeiterkonto, einen Drittanbieter oder ein weniger geschütztes System, das mit dem weiteren Unternehmen verbunden ist, Zugriff zu erlangen. Da Einzelhändler ihre digitalen Aktivitäten ausweiten, wird es immer schwieriger, eine einheitliche Sicherheit über alle Standorte, Plattformen und Partner hinweg zu gewährleisten.
Für Einzelhändler besteht die Priorität darin, die Möglichkeiten für Angreifer einzuschränken, sich durch diese Umgebungen zu bewegen und die betrieblichen Auswirkungen im Falle eines Vorfalls zu begrenzen. Das bedeutet, die Identitätssicherheit zu stärken, den Zugriff für Drittanbieter zu beschränken, kritische Systeme zu segmentieren und sicherzustellen, dass Reaktionspläne für Sicherheitsvorfälle den Weiterbetrieb von Filialen, Zahlungsabwicklungen und Lieferketten berücksichtigen. Bei der Cybersicherheit im Einzelhandel geht es letztendlich genauso sehr um den Schutz der Betriebskontinuität wie um den Schutz von Kundendaten.«
Kommentar von Jannik Stuckstätte, Leiter des Incident-Response-Teams in Deutschland und Österreich bei Stoïk
»Der beispiellose Angriff auf Supermärkte in ganz Europa ist eine gefährliche Eskalation in der Cyber-Bedrohungslage: Mitten in der Nacht übernahmen Unbekannte die Kontrolle über vernetzte Kühl- und Gebäudeleittechnik, erhitzten Anlagen gezielt auf bis zu 50 Grad. Dadurch vernichteten sie in hunderten Filialen tonnenweise frische und gefrorene Lebensmittel. Der Vorfall belegt drastisch, dass Cyberattacken längst nicht mehr nur digitale Assets im Visier haben. Gezielt wurden physische Infrastruktur angegriffen und beschädigt und operative Lieferketten von einem Moment auf den anderen lahmgelegt.
Besonders brisant ist das Einfallstor der Attacke: Nicht die zentrale Konzern-IT stand im Fokus, sondern gewöhnliche Steuerungssysteme, die per Fernwartung betreut werden. Konsequent haben die Angreifer bekannte Schwachstellen in älteren Controllern ohne aktuelle Sicherheitsupdates ausgenutzt. Das trifft die Handelsbranche an einer hochgradig verwundbaren Stelle. Denn viele der betroffenen Märkte verfügen weder über ein eigenes Cyber-Sicherheitsteam noch über die Ressourcen für ein rund um die Uhr besetztes Monitoring.
Um derartigen Cyberattacken wirksam vorzubeugen, müssen Handelsunternehmen und Betreiber kritischer Infrastrukturen umgehend umdenken. Der beste Schutz beginnt mit der Trennung operativer Systeme vom öffentlichen Netz. Sämtliche IoT- und Betriebs-Komponenten – von Kühlanlagen über HLK-Anlagen bis zu Kamerasystemen – müssen vollständig erfasst werden. Ihre direkte Anbindung an das Internet ist konsequent zu kappen. Fernwartungszugänge externer Dienstleister dürfen nur noch über abgesicherte, streng überwachte Zugänge erfolgen. Unverzichtbar sind außerdem elementare Sicherheitsstandards wie das Ändern von Standardpasswörtern, die flächendeckende Implementierung von Multi-Faktor-Authentifizierung und das Ausmustern veralteter Hardware.
Da Angreifer bevorzugt nachts oder an Wochenenden zuschlagen, reicht eine rein punktuelle Absicherung nicht aus. Notwendig ist eine kontinuierliche 24/7-Überwachung der Systeme, um auffällige Verhaltensmuster sofort zu erkennen und Angriffe einzudämmen, bevor Millionenwerte vernichtet werden. Der Vorfall zeigt: Cyberresilienz verlangt heute das Zusammenspiel aus präventiver Technologie, aktiver Erkennung und schnellen Notfallprozessen. Denn jedes Unternehmen, das die Absicherung seiner Peripherie vernachlässigt, riskiert den operativen Stillstand.«
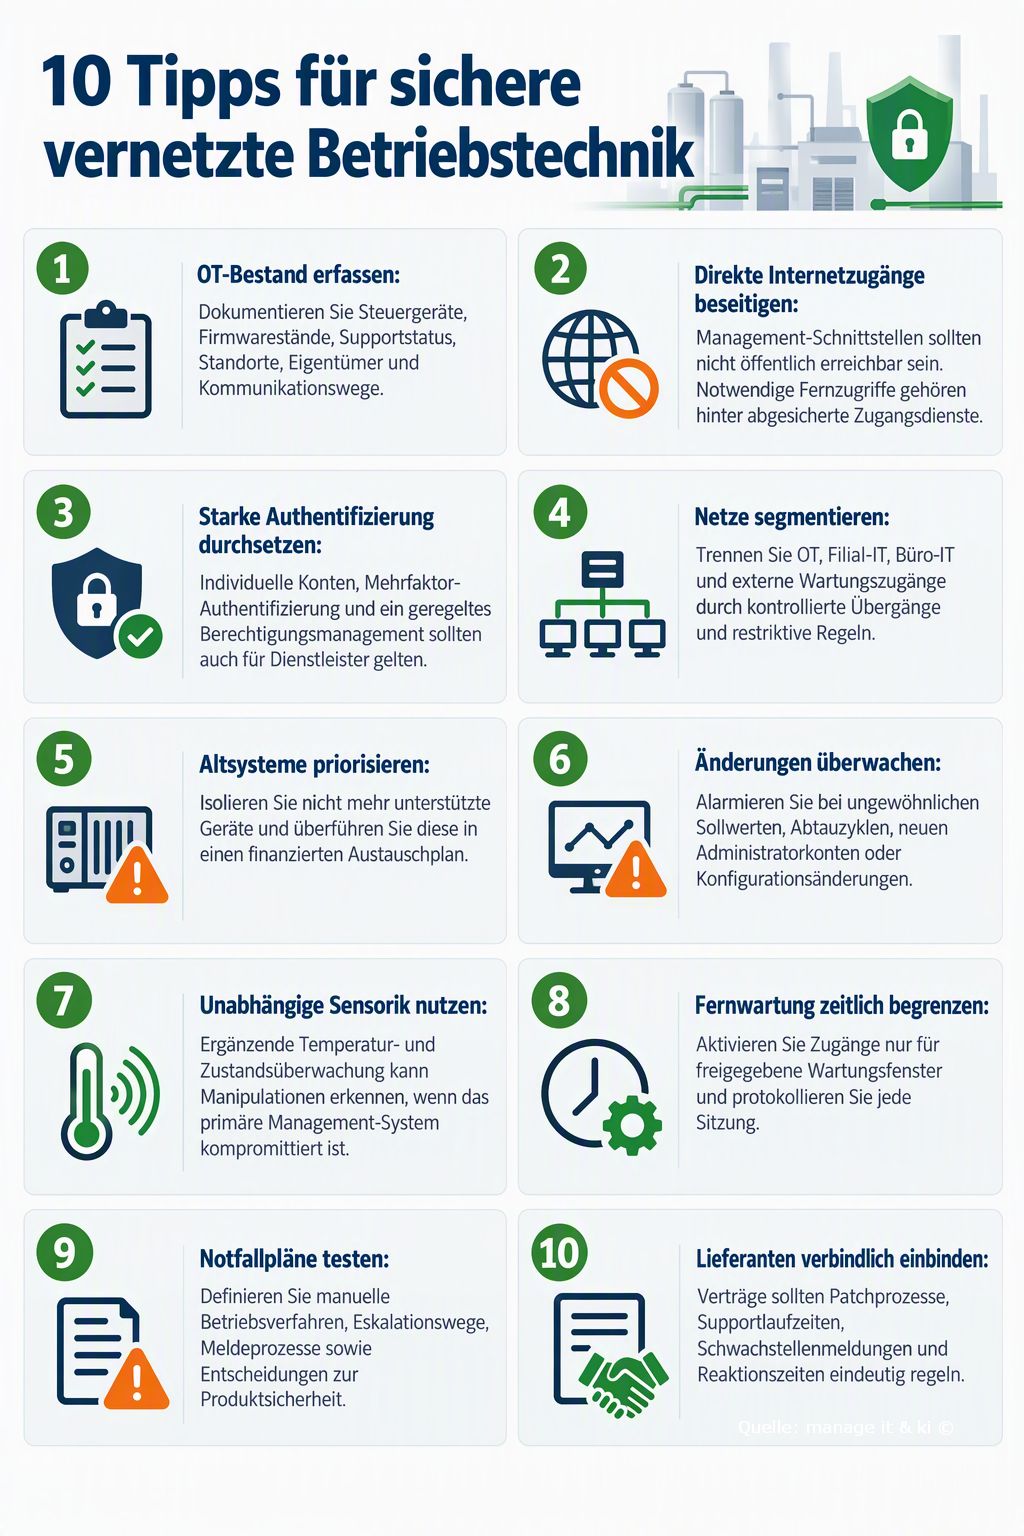
Ausführliche Tipps mit Praxisbeispielen
1. OT-Bestand vollständig erfassen
Unternehmen können nur schützen, was sie kennen. Das Inventar sollte deshalb nicht bei einer Geräteliste enden, sondern pro Komponente Hersteller, Modell, Seriennummer, Standort, Firmwarestand, Supportende, verantwortliche Person, Kommunikationsverbindungen und externe Zugriffswege enthalten. Sinnvoll ist außerdem eine Kritikalitätsklasse: Welche Folgen hätte der Ausfall oder die Fehlsteuerung für Sicherheit, Warenbestand, Produktion oder Lieferfähigkeit? Das Verzeichnis sollte mit Beschaffung, Instandhaltung und Ausmusterung verknüpft und regelmäßig mit der realen Umgebung abgeglichen werden.
Praxisbeispiel: Eine Handelskette erfasst sämtliche Kühlsteuerungen ihrer Filialen in einem zentralen Register. Dabei zeigt sich, dass mehrere baugleiche Geräte unterschiedliche Firmwarestände besitzen und ein Teil nicht mehr vom Hersteller unterstützt wird. Die Technikleitung kann daraufhin zuerst die Filialen priorisieren, in denen veraltete Geräte zugleich über externe Wartungszugänge erreichbar sind.
2. Direkte Internetzugänge konsequent beseitigen
Management-Oberflächen von Steuerungen sollten nicht unmittelbar aus dem öffentlichen Internet erreichbar sein. Unternehmen sollten ihre extern sichtbaren Systeme prüfen, unnötige Portfreigaben schließen und erforderliche Fernzugriffe über kontrollierte Zugangspunkte führen. Dazu gehören abgesicherte Fernzugriffsdienste, restriktive Firewall-Regeln, zugelassene Quellnetze und eine nachvollziehbare Protokollierung. Jede Ausnahme sollte fachlich begründet, genehmigt und mit einem Ablaufdatum versehen sein.
Praxisbeispiel: Bei einer Bestandsaufnahme entdeckt ein Logistikunternehmen, dass die Weboberfläche einer Kälteanlage über eine feste IP-Adresse erreichbar ist. Der direkte Zugang wird gesperrt. Wartungsfirmen verbinden sich künftig über einen zentralen Zugangsdienst, der nur definierte Zielsysteme und Protokolle freigibt.
3. Starke Authentifizierung und klare Rollen durchsetzen
Gemeinsam genutzte Administratorkonten erschweren die Zuordnung von Änderungen und bleiben nach Personal- oder Dienstleisterwechseln häufig aktiv. Besser sind persönliche Konten, Mehrfaktor-Authentifizierung und Rollen mit minimal erforderlichen Rechten. Administrative Berechtigungen sollten befristet vergeben und regelmäßig überprüft werden. Notfallkonten benötigen eine besonders geschützte Aufbewahrung sowie einen dokumentierten Freigabeprozess.
Praxisbeispiel: Ein externer Kältetechniker erhält für einen Wartungsauftrag ein persönliches Konto, das nur für die betroffene Filiale und für vier Stunden gültig ist. Eine zweite Person bestätigt den Zugriff. Nach Ende des Zeitfensters wird das Konto automatisch deaktiviert und die Sitzung bleibt im Protokoll nachvollziehbar.
4. OT, Filial-IT und Büro-IT segmentieren
Eine flache Netzstruktur ermöglicht es Angreifern, sich von einem kompromittierten Arbeitsplatz oder Dienstleisterzugang bis zur Betriebstechnik zu bewegen. Unternehmen sollten Sicherheitszonen mit klar definierten Übergängen einrichten. Erlaubt werden nur die tatsächlich notwendigen Kommunikationsbeziehungen zwischen Steuerungen, Management-Systemen, Sensorik und externen Diensten. Übergänge sollten gefiltert, protokolliert und regelmäßig auf nicht mehr benötigte Regeln geprüft werden.
Praxisbeispiel: In einer Filiale befinden sich Kassen, Bürorechner, WLAN und Kühlsteuerungen zunächst im selben Netz. Nach der Segmentierung erhält die Kältetechnik eine eigene Zone. Aus dem Büronetz ist kein direkter Zugriff mehr möglich; freigegeben bleibt ausschließlich die Verbindung vom zentralen Wartungsserver zu den definierten Steuerungen.
5. Altsysteme risikobasiert priorisieren
Nicht unterstützte Geräte lassen sich häufig weder kurzfristig patchen noch ohne Betriebsunterbrechung ersetzen. Deshalb braucht es einen risikobasierten Umgang: Kritikalität, bekannte Schwachstellen, Erreichbarkeit, vorhandene Schutzmaßnahmen und mögliche Ausweichverfahren bestimmen die Reihenfolge. Bis zum Austausch können Segmentierung, Zugriffsfilter, engmaschiges Monitoring und die Deaktivierung unnötiger Dienste das Risiko reduzieren. Für die Ablösung sind Budget, Termin und Verantwortliche verbindlich festzulegen.
Praxisbeispiel: Ein älteres Steuergerät kann wegen fehlender Ersatzteile erst im nächsten Umbaufenster ersetzt werden. Bis dahin wird es in ein abgeschottetes Netz verschoben, darf nur mit dem lokalen Leitsystem kommunizieren und wird durch einen separaten Temperatursensor überwacht. Der Austausch ist bereits im Investitionsplan terminiert.
6. Kritische Änderungen und Anomalien überwachen
Monitoring sollte nicht nur Ausfälle melden, sondern auch sicherheitsrelevante Veränderungen erkennen. Dazu zählen ungewöhnliche Temperatur-Sollwerte, veränderte Abtaupläne, neue Administratorkonten, deaktivierte Alarme, Konfigurationsänderungen und Zugriffe außerhalb vereinbarter Wartungszeiten. Für jede Alarmklasse müssen Schwellenwerte, Empfänger, Reaktionszeiten und Eskalationswege feststehen. Regelmäßige Tests zeigen, ob Meldungen tatsächlich ankommen und bearbeitet werden.
Praxisbeispiel: Das zentrale Monitoring erkennt, dass der Sollwert einer Tiefkühlanlage nachts deutlich angehoben wurde, obwohl kein Wartungsfenster vorgesehen ist. Der Bereitschaftsdienst prüft die Änderung, sperrt den betreffenden Zugang und schaltet die Anlage nach Freigabe auf den sicheren Sollwert zurück.
7. Unabhängige Sensorik als Kontrollinstanz einsetzen
Wenn Steuerung und Überwachung aus demselben System stammen, kann eine Kompromittierung beide Funktionen gleichzeitig verfälschen. Ergänzende Sensoren sollten deshalb unabhängig messen, getrennt kommunizieren und eigene Warnwege verwenden. Wichtig sind geeignete Messpunkte, kalibrierte Sensoren, realistische Grenzwerte und ein Verfahren zur Behandlung widersprüchlicher Werte.
Praxisbeispiel: Die Kühlsteuerung meldet weiterhin einen normalen Zustand, während ein unabhängiger Funksensor einen schnellen Temperaturanstieg registriert. Die Alarmplattform informiert Filialleitung und Technikdienst. Noch bevor die zulässige Produkttemperatur überschritten wird, kann das Personal Waren umlagern und die Anlage lokal prüfen.
8. Fernwartung auf genehmigte Zeitfenster begrenzen
Permanente Dienstleisterzugänge erhöhen die Angriffsfläche. Fernwartung sollte nur nach Auftrag, für ein bestimmtes Zielsystem und innerhalb eines festgelegten Zeitraums aktiviert werden. Vor Beginn müssen Identität, Zweck und Ansprechpartner bestätigt sein. Während der Sitzung sollten Aktivitäten protokolliert und bei besonders kritischen Eingriffen begleitet werden. Nach Abschluss sind Zugang und temporäre Berechtigungen zu entziehen.
Praxisbeispiel: Für ein Firmwareupdate beantragt der Dienstleister ein zweistündiges Wartungsfenster. Der interne Anlagenverantwortliche gibt den Zugriff frei und beobachtet die Sitzung. Nach dem Funktionstest endet die Verbindung automatisch; Änderungen und Prüfergebnis werden im Wartungsticket dokumentiert.
9. Notfallpläne praktisch testen
Ein Notfallplan ist nur belastbar, wenn Beschäftigte ihn unter realistischen Bedingungen erprobt haben. Er sollte manuelle Betriebsverfahren, sichere Sollwerte, Abschalt- und Umschaltmöglichkeiten, Kontaktketten, Meldepflichten, Kommunikationswege sowie Kriterien für Sperrung, Umlagerung oder Entsorgung von Waren enthalten. Übungen sollten sowohl den technischen Ausfall als auch eine mögliche Manipulation einbeziehen, damit Teams nicht ausschließlich auf Anzeigen des betroffenen Systems vertrauen.
Praxisbeispiel: Eine Filiale simuliert den Ausfall der zentralen Kühlsteuerung. Das Team prüft Temperaturen manuell, verlagert empfindliche Produkte in einen definierten Ersatzbereich und informiert Technik, Qualitätsmanagement und Geschäftsleitung nach Eskalationsplan. Die Übung zeigt, dass die Kontaktliste veraltet ist; sie wird unmittelbar korrigiert.
10. Lieferanten verbindlich in die Sicherheitsorganisation einbinden
Verträge mit Herstellern, Integratoren und Wartungsfirmen sollten Sicherheitsleistungen messbar beschreiben. Dazu gehören Supportdauer, Bereitstellung und Einspielung von Updates, Fristen für Schwachstellenmeldungen, sichere Fernwartung, Protokollzugang, Benachrichtigung bei Sicherheitsvorfällen und geregelte Unterstützung im Notfall. Ebenso wichtig sind Vorgaben für Unterauftragnehmer sowie ein Verfahren, um die Einhaltung regelmäßig zu überprüfen.
Praxisbeispiel: Eine neue Ausschreibung verlangt für Kühlsteuerungen eine dokumentierte Supportlaufzeit, Mehrfaktor-Authentifizierung, exportierbare Ereignisprotokolle und eine verbindliche Reaktionszeit bei kritischen Schwachstellen. Angebote ohne nachvollziehbares Sicherheits- und Updatekonzept werden nicht nur technisch, sondern auch kaufmännisch schlechter bewertet.
FAQ: Vernetzte Kühlanlagen und OT-Sicherheit
1. Was ist bei dem Angriff in Frankreich passiert?
Angreifer lösten bei vernetzten Kühl- und Gefrieranlagen aus der Ferne den Abtaumodus aus. Betroffene Handelsketten meldeten verdorbene Waren; die Pariser Staatsanwaltschaft untersuchte zudem gemeldete Brände. [1]
2. Warum ist dies ein OT- und kein klassischer IT-Vorfall?
Operational Technology überwacht und steuert physische Geräte und Prozesse. Wird eine Kühlsteuerung manipuliert, verändert sich unmittelbar der reale Anlagenbetrieb – anders als bei einem Angriff, der ausschließlich Daten oder Bürorechner betrifft. [2]
3. Welche Rolle spielen Fernwartungszugänge?
Fernwartung ermöglicht internen und externen Fachkräften, Steuerungen zu konfigurieren und zu reparieren. Ungeschützte oder dauerhaft offene Zugänge vergrößern jedoch die Angriffsfläche; das BSI empfiehlt deshalb geregelte, abgesicherte Fernwartung und getrennte Sicherheitssegmente. [3]
4. Reicht ein VPN zur Absicherung aus?
Nein. Ein VPN ist nur ein Baustein. Erforderlich sind zusätzlich starke Authentifizierung, restriktive Berechtigungen, Segmentierung, Protokollierung, zeitliche Begrenzung und die Überwachung auffälliger Aktivitäten. [3]
5. Warum sind ältere Steuergeräte besonders problematisch?
OT-Komponenten haben häufig lange Lebenszyklen und seltene Wartungsfenster. Fehlt der Herstellersupport, können Schwachstellen ungepatcht bleiben; solche Systeme sollten priorisiert isoliert, überwacht und planvoll ersetzt werden. [2][4]
6. Welche Sofortmaßnahme hat nach einem vergleichbaren Warnsignal Vorrang?
Betreiber sollten zunächst prüfen, welche Steuerungen direkt aus dem Internet erreichbar sind, unnötige Verbindungen unterbrechen und notwendige Zugänge kontrolliert absichern. Das BSI riet nach dem französischen Vorfall ausdrücklich zu VPN, Mehrfaktor-Authentifizierung und zeitnahen Updates. [5]
7. Was verlangt NIS2 grundsätzlich beim Risikomanagement?
Die Richtlinie verlangt angemessene technische, operative und organisatorische Maßnahmen. Dazu gehören unter anderem Risikoanalyse, Incident Handling, Business Continuity, Lieferkettensicherheit, Schwachstellenmanagement und Zugangskontrolle. [6]
8. Welche Bedeutung hat die Lieferkette?
OT-Sicherheit hängt nicht allein vom Betreiber ab. Hersteller, Integratoren, Wartungsdienstleister und Plattformanbieter können Zugang, Updates und Konfiguration beeinflussen. Deshalb müssen Verantwortlichkeiten, Supportfristen und Sicherheitsanforderungen vertraglich und technisch nachvollziehbar sein. [3][6]
9. Wie lässt sich eine manipulierte Steuerung schneller erkennen?
Hilfreich sind zentrale Protokolle, Anomalieerkennung und Alarme bei ungewöhnlichen Sollwerten, Abtauzyklen, Konten oder Wartungszugriffen. Das BSI führt Monitoring und Anomalieerkennung ausdrücklich als zentrale Maßnahme für Produktionsnetze auf. [7]
10. Was sollte die Geschäftsleitung aus dem Vorfall ableiten?
OT-Risiken gehören in das unternehmensweite Risikomanagement. Priorisiert werden sollten Transparenz über Anlagen und Abhängigkeiten, klare Verantwortlichkeiten, finanzierte Erneuerungspläne, getestete Notfallverfahren und messbare Vorgaben für externe Dienstleister.
Quellen
[1] https://lebensmittelpraxis.de/lp-international/189-lpinternational-nachrichten/50063-cyberangriff-hacker-legen-kuehlanlagen-in-franzoesischen-supermaerkten-lahm.html
[2] https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Empfehlungen-nach-Angriffszielen/Industrielle-Steuerungs-und-Automatisierungssysteme/industrielle-steuerungs-automatisierungssysteme_node.html
[3] https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Grundschutz/IT-GS-Kompendium_Einzel_PDFs_2023/08_IND_Industrielle_IT/IND_3_2_Fernwartung_im_industriellen_Umfeld_Edition_2023.pdf?__blob=publicationFile&v=3
[4] https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Empfehlungen-nach-Angriffszielen/Industrielle-Steuerungs-und-Automatisierungssysteme/Download/download_node.html
[5] https://de.finance.yahoo.com/nachrichten/cyberangriff-superm%C3%A4rkte-frankreich-bsi-r%C3%A4t-152103266.html
[6] https://eur-lex.europa.eu/eli/dir/2022/2555/oj/eng
[7] https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Empfehlungen-nach-Angriffszielen/Industrielle-Steuerungs-und-Automatisierungssysteme/Allgemeine-Empfehlungen/Empfehlungen-fuer-ICS-Betreiber/empfehlungen-fuer-ics-betreiber_node.html
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
12807 Artikel zu „OT Sicherheit“
IT-Security | News | Strategien | Trends 2026 | Trends Security | Whitepaper
Studie zeigt: Einsatz von Quantensicherheit stagniert trotz Planungsfortschritten in Unternehmen
Unternehmen sind bei der Vorbereitung weiterhin schneller als bei der tatsächlichen Umsetzung – die Implementierung ist im vergangenen Jahr nur um zwei Prozentpunkte gestiegen. DigiCert, ein Anbieter für intelligentes Vertrauen (Intelligent Trust), hat die Ergebnisse seiner zweiten jährlichen globalen Umfrage zur Post-Quanten-Kryptografie (PQC) veröffentlicht. Die Ergebnisse zeigen, dass Unternehmen sich zwar auf das Quantenzeitalter…
IT-Security | Lösungen | News | Services
IT-Sicherheit: Wenn der Roboterschwarm das Haus durchsucht
Der Druck auf Unternehmen und Behörden wächst: mehr Angriffe, mehr Schwachstellen, mehr regulatorische Vorgaben. Gleichzeitig wird die IT-Landschaft immer unübersichtlicher – durch Schatten-IT, veraltete Systeme oder fehlende Prozesse. Im Gespräch erklären KIX-CEO Rico Barth und Greenbone-CEO Elmar Geese, warum die Zahl der Sicherheitslücken explodiert, weshalb Open Source bei IT-Security ein Vertrauensfaktor ist – und wieso…
Industrie 4.0 | Infrastruktur | IT-Security | News | Services
OT-Sicherheit: Vom Perimeterschutz zu identitätsbasiertem Datenverkehr

Noch vor 20 Jahren war es einfach, eine Produktionsanlage zu schützen. Das Gelände umgaben üblicherweise Zäune und gesicherte Tore. Physisch isolierte Netzwerke und statische Hardware an festen Standorten machten Cyberangriffe von außen ebenso unmöglich wie das Fehlen von Remote-Zugriff und Cloudumgebungen. Wer Zugriff auf das Netzwerk hatte, wurde als vertrauenswürdig eingestuft. Dieses Konzept kam im…
News | Produktmeldung | Rechenzentrum
Münchener Hypothekenbank stärkt IT-Sicherheit und -Compliance

noris network realisiert Colocation-Projekt der Münchener Hypothekenbank Die Münchener Hypothekenbank hat sich im Rahmen eines strategischen IT-Projekts für eine Zusammenarbeit mit der noris network AG entschieden. Ziel war es, die IT-Infrastruktur den strengen regulatorischen Anforderungen der Europäischen Zentralbank (EZB), der Bundesbank und der Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin) anzupassen. Dank der hochmodernen, georedundanten Rechenzentren von…
Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | New Work | News | Trends 2026 | Trends Security
70 Prozent der Unternehmen genehmigen KI-Projekte trotz Sicherheitsbedenken
Jeder sechste Entscheider in Deutschland stuft Besorgnis als »extrem« ein – und wurde dennoch zugunsten von Wettbewerbsdruck und internen Forderungen übergangen. TrendAI, ein Geschäftsbereich von Trend Micro und Anbieter von KI-Sicherheit, veröffentlicht neue Forschungsergebnisse, die zeigen, dass Unternehmen weltweit den Einsatz von künstlicher Intelligenz vorantreiben, obwohl bekannte Sicherheits- und Compliance-Risiken bestehen [1]. Eine neue…
Ausgabe 1-2-2026 | IT-Security | New Work | News | Security Spezial 1-2-2026
Lage der Cybersicherheitsexperten bleibt trotz KI angespannt – Hochmotivierte Teams sichern am besten

Cybersecurity gehört zu den abwechslungsreichsten, spannendsten, aber auch anstrengendsten Berufsfeldern. Die Nonprofit-Organisation für Cybersecurity-Experten ISC2 führt jedes Jahr eine Studie durch, die diesen Bereich sowohl aus Sicht der Mitarbeitenden als auch aus der Perspektive der Unternehmen weltweit beleuchtet. »manage it« hat anlässlich der neuesten Workforce-Studie mit Casey Marks, Chief Operating Officer bei ISC2 über die deutschen Studienergebnisse gesprochen.
Industrie 4.0 | Infrastruktur | IT-Security | Künstliche Intelligenz | News | Online-Artikel | Strategien
Künstliche Intelligenz in der OT-Sicherheit: Vertrauen statt Verunsicherung
Die Entwicklung künstlicher Intelligenz (KI) hat inzwischen auch den Bereich der OT-Sicherheit (Operational Technology) erreicht. Allerdings unterscheiden sich die Ansätze deutlich. Während viele Anbieter KI-Funktionen hastig in ihre Produkte integrieren, setzen andere zunehmend auf einen Ansatz, der Datenschutz, industrielle Anforderungen und menschliche Expertise in den Mittelpunkt stellt. Je weiter sich KI-Anwendungen entwickeln, desto stärker…
Business | IT-Security | Kommunikation | News | Trends 2024 | Trends Security
Kernthema statt Randnotiz: Cybersicherheit immer mehr Fokus der DAX-Unternehmen
Die Gesamtzahl der Cyberbegriffe ist in den Geschäftsberichten der DAX40-Unternehmen von 2015 auf 2024 um 1422 Prozent gestiegen. 2015 erwähnten nur 30 Prozent der Unternehmen entsprechende Begriffe – 2024 sind es 98 Prozent. Der Anteil der Unternehmen, die auf eine ISO-27001-Zertifizierung verweisen, ist von 5 Prozent auf 38 Prozent gestiegen. Während im Jahr 2015…
Ausgabe 5-6-2025 | IT-Security | News | Security Spezial 5-6-2025 | Strategien
NIS2: Von der Compliance-Last zum Katalysator – Die intrinsische Motivation für Informationssicherheit
Unternehmen müssen investieren und innovative Technologien einsetzen, um ihre IT-Infrastruktur vor Cyberangriffen zu schützen. Regulatorische Anforderungen wie NIS2 sollten nicht als Last, sondern als Chance gesehen werden.
IT-Security | News | TechTalk
»manage it« TechTalk: So lassen sich die größten OT-Sicherheitslecks beheben
Mit Benjamin Körner durften wir auf der Hannover Messe 2025 über das Thema IT-/OT-Security sprechen. Konkret wollten wir von ihm wissen, woher die größten Gefahren für OT-Anlagen rühren und wie der Sicherheitsanbieter secunet Security Networks AG helfen kann, diese Gefahren zu reduzieren.
Industrie 4.0 | Infrastruktur | Internet der Dinge | IT-Security | News
OT und IT – Herausforderungen für die Cybersicherheit

Mit der zunehmenden Digitalisierung und Automatisierung in der Industrie steigen die Anforderungen an die Cybersicherheit. Waren IT und OT früher getrennte Welten, befinden sich die Systeme heute in zunehmend verbundenen Netzwerken und sind auch an das Internet angebunden. Dadurch entstehen neue Angriffsflächen, die die Sicherheit beider Bereiche gefährden. Ein Zero-Trust-Ansatz wird auch für die OT…
Effizienz | Industrie 4.0 | IT-Security | News | Trends 2025 | Trends Security
IoT und OT: Was 2025 für die Sicherheit von cyber-physischen Systemen bringt

NIS2, Effizienzgewinne durch Security und die Cloud-Verbreitung in der Industrie. Und wieder liegt ein herausforderndes Jahr hinter uns. Die geopolitische Lage insbesondere in der Ukraine und im Nahen Osten ist weiterhin angespannt, während die innenpolitische Situation in den zwei stärksten Volkswirtschaften Europas derzeit ungewiss erscheint. All dies hat auch Auswirkungen auf die Cybersecurity. Schon…
Digitalisierung | Effizienz | Industrie 4.0 | Künstliche Intelligenz | News | Trends 2025 | Trends Security
Robotik und funktionale Sicherheit – diese Schwerpunkte prägen 2025
Mit Blick auf das Jahr 2025 steht die Robotik vor einer Phase tiefgreifender Veränderungen. Mit neuen Einsatzmöglichkeiten, strikteren Sicherheitsstandards und einer engeren Zusammenarbeit von Mensch und Maschine kommt die nächste Stufe des technologischen Fortschritts mehr und mehr in der Praxis an. Neue Einsatzbereiche für Robotik und Software Die Robotik wird sich 2025 vor allem…
IT-Security | Lösungen | News
Sicherheitslücken in Apotheken: Der Mensch als größtes Risiko

Apotheken sehen sich immer häufiger Cyberangriffen ausgesetzt, wobei menschliche Fehler häufig als Hauptursache für die Sicherheitslücken verantwortlich sind. Eine neue Studie zeigt, dass unachtsame Routinen im Umgang mit sensiblen Patientendaten sowie unzureichende Sicherheitsvorkehrungen das Risiko für Angriffe deutlich erhöhen [1]. Besonders während hektischer Arbeitsphasen, wie der Medikamentenabgabe, wird die Sicherheit oft vernachlässigt. Experten warnen, dass…
Industrie 4.0 | Infrastruktur | IT-Security | News | Trends Security
Cybersicherheit : OT-Systeme als Einfallstor für Cyberangriffe
Betriebe unternehmen viele Anstrengungen für die OT-Sicherheit, die meisten setzen zudem auf die Unterstützung externer Fachleute. Die Mehrheit glaubt, dass OT-Systeme auch in Zukunft beliebte Ziele für Cyberangriffe sein werden, insbesondere im Bereich der Kritischen Infrastrukturen. Maschinen, Anlagen und Systeme arbeiten zunehmend vernetzt, der Entwicklungsprozess ist dabei höchst dynamisch. Industry 4.0 und »Intelligente Fabriken«…
Ausgabe 9-10-2024 | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2024
KI-Copiloten sorgen für maximale Sicherheit und Effizienz – Navigieren durch die Datenflut

Ein integratives Datenmanagement, das moderne Sicherheitsansätze mit KI kombiniert, ist das A und O, um Cyberattacken rechtzeitig, idealerweise in Echtzeit, zu erkennen und effizient abzuwehren.
IT-Security | News | Trends 2024 | Trends Security | Whitepaper
Automotive-Entwickler verbringen großen Teil ihrer Zeit mit sicherheitsbezogenen Aufgaben
Eine umfassende Branchenumfrage und zeigt zentrale Cybersecurity-Herausforderungen sowie den Stand der DevSecOps-Implementierung bei OEMs und Automobilzulieferern auf. Software-Entwicklungsteams in der Automobilbranche sind zunehmend durch die Komplexität der Produktsicherheit belastet: 63 Prozent der Befragten verbringen mindestens 20 Prozent ihrer Arbeitszeit mit sicherheitsrelevanten Aufgaben. Dieser Zeitaufwand lenkt erheblich von ihrem Hauptfokus, der Produktinnovation, ab. Das ist…
IT-Security | News | Tipps
NIS2: In 5 Schritten zu mehr OT-Cybersicherheit

Die Digitalisierung der Industrie hat kritische Infrastrukturen zu einem beliebten Ziel von Cyberangriffen gemacht. Die potenziell verheerenden Schäden für Unternehmen als auch für die Gesellschaft machen das Thema Cybersicherheit für Gesetzgeber immer relevanter. Die NIS2-Richtlinie greift dieses Problem auf, indem sie rechtliche Maßnahmen zur Verbesserung der allgemeinen Cybersicherheit in der EU vorsieht, wobei der Schwerpunkt…
Digitalisierung | Industrie 4.0 | IT-Security | News | Strategien
Was ist OT-Cybersicherheit und wie unterscheidet sie sich von IT-Cybersicherheit?
Die fortschreitende Digitalisierung und Vernetzung verändern den Betrieb kritischer Infrastrukturen grundlegend. Herkömmliche Systeme werden zunehmend durch moderne Technologien erweitert, wodurch sie jedoch auch anfälliger für neuartige Cyberangriffe werden. Bisher haben sich Unternehmen auf die IT-Cybersicherheit verlassen, um ihre Daten und IT-Netzwerksysteme vor Cyberangriffen zu schützen. IT-Netzwerke werden in Bereichen wie Finanzen, Gesundheit und Bildung zur…
Ausgabe 5-6-2024 | Healthcare IT | News | Vertikal 5-6-2024 | Healthcare
Hausnotruf Patronus-Uhr – Sicherheit und Style am Handgelenk

Mobile Notrufknöpfe, die intuitiv funktionieren und gern getragen werden, waren in Deutschland bislang schwer zu finden. Patronus hat das erkannt und kurzerhand die Zukunft des Hausnotrufs eingeläutet: Mit einer intelligenten Notruf-Software, die auf der stylischen Samsung Galaxy Watch4 installiert wird und so dazu beitragen soll, das Stigma des »roten Knopfes« zu überwinden.