KI wird zur Aufgabe des gesamten Unternehmens – ihre Steuerung darf deshalb nicht am Freigabeschreibtisch der IT enden. Fachbereiche brauchen Handlungsspielraum, zentrale Teams verbindliche Standards und klare Eskalationswege. Entscheidend ist eine Governance, die Verantwortung dorthin verlagert, wo Anwendungen entstehen, ohne Sicherheit und Compliance aus der Hand zu geben. Für das Management zählt dabei nicht die Zahl neuer KI-Tools, sondern ihr nachweisbarer Beitrag zum Geschäftsergebnis.
Management Summary
- Verantwortung teilen, Standards zentral halten: IT und Security definieren Datenregeln, Sicherheitsanforderungen und Freigabekriterien; die Fachbereiche verantworten ihre KI-Anwendungen innerhalb dieses Rahmens.
- Engpässe auflösen, Schatten-KI vermeiden: Benannte Ansprechpersonen in den Abteilungen verbinden operative Geschwindigkeit mit klaren Eskalationswegen für neue Anbieter, Integrationen und sensible Daten.
- Kompetenz vor Ort aufbauen: Schulungen und technisches Know-how machen Fachbereiche handlungsfähig. Ein zentrales Kompetenzzentrum sollte befähigen und Standards bereitstellen, statt zum nächsten Umsetzungsflaschenhals zu werden.
- Geschäftsnutzen statt Tool-Zählerei: KI-Projekte brauchen ein konkretes Ziel, überprüfbare Qualitätskriterien und eine Gesamtkostenbetrachtung einschließlich Betrieb, Wartung und Sicherheitsprüfungen.
- Kontrolle über den Lebenszyklus sichern: Dokumentierte Zuständigkeiten, regelmäßige Prüfungen und nachvollziehbare Entscheidungen gehören in den laufenden Betrieb. Das NIST AI RMF verbindet dafür Governance mit Kontextanalyse, Messung und Risikosteuerung. [2]

Illustration Absmeier
KI-generierte Illustration: Zentrale Sicherheitsleitplanken verbinden eigenständige Fachbereiche – operative Verantwortung wird geteilt, gemeinsame Kontrolle bleibt erhalten.
Dezentralisierte KI-Governance: Von zentraler IT zu geteilter Verantwortung
Fachabteilungen nutzen KI-Anwendungen oft schneller, als die zentrale IT sie prüfen kann. David Torgerson, VP Technology & Security bei Lucid Software, erklärt, warum Unternehmen Verantwortung für Sicherheit und Compliance künftig verteilen müssen.
KI breitet sich im gesamten Unternehmen aus. Das Marketing-Team entwickelt eigene Kampagnen-Workflows, der Kundendienst optimiert sein Serviceangebot und im Personalwesen unterstützt ein KI-Agent. Laut Bitkom setzen mittlerweile 57 Prozent der deutschen Unternehmen aktiv KI ein, 2025 waren es erst 36 Prozent. Es haben vor allem Bereiche zugelegt, die im Vorjahr noch eine geringe Rolle spielten – wie KI im internen Wissensmanagement (22 statt 11 %) oder im Controlling und Rechnungswesen (von 17 auf 25 %). Mit dieser Verbreitung wächst der Druck auf die Absicherung. Unter den Unternehmen, die KI bereits nutzen, klagen 56 Prozent über rechtliche Verunsicherung. Von denjenigen, die vom europäischen AI Act betroffen sind oder das prüfen, rechnen 89 Prozent zudem mit einem hohen Umsetzungsaufwand.
Je stärker Unternehmensbereiche auf KI setzen, desto mehr ist die IT-Abteilung gefordert: Sie soll jedes neue Tool freigeben und langfristig absichern. Längst ist jedoch ein Tempo entstanden, das zentrale IT- oder Security-Teams nicht mehr halten können. Ihnen fehlen sowohl die Kapazitäten als auch die Einblicke in alle Fachbereiche, um jede Anwendung zu prüfen. Die so entstehende Schatten-KI bringt eine Reihe neuer Risiken mit sich und stellt Unternehmen vor eine Frage, die über einzelne Tools hinausgeht: Wie schaffen sie einen geeigneten Rahmen, in dem die einzelnen Abteilungen eigenständig und sicher mit KI arbeiten können? Da Verordnungen wie die NIS2-Richtlinie und der AI Act zusätzliche Anforderungen an Sicherheit und Nachvollziehbarkeit stellen, brauchen Unternehmen praxistaugliche und verlässliche Lösungen. Eine davon kann eine angepasste IT-Struktur sein: mit zentraler Vision und dezentraler Ausführung.
Von der zentralen Software-Verwaltung zur übergreifenden Struktur
Früher liefen Sicherheit, Compliance und die Einführung neuer Software fast ausschließlich über Teams wie IT, Security oder Legal. Mit generativer KI hat sich das verändert. Heute kann praktisch jedes Team eigene Automatisierungen und Tools bauen, ganz ohne Programmierkenntnisse. Fühlen sich Teams dabei ausgebremst, kann das Schatten-IT begünstigen, wodurch die Zahl unkontrollierter Anwendungen wächst.
Zentrale IT-Teams sind unverzichtbar, um eine einheitliche Vision und konsistente Standards in Sachen Sicherheit, Compliance und Governance festzulegen und durchzusetzen. Was sich ändert, sind die Zuständigkeiten. Auch wenn es sich überwältigend anfühlt, den Einsatz von KI zu steuern: Es gibt bereits einen Fahrplan. Als Vorbild dient die DevOps-Transformation der vergangenen 15 bis 20 Jahre. Damals verlagerten Unternehmen die Verwaltung von Infrastruktur von zentralen Systemadministratoren zu den Teams, die diese Infrastruktur tatsächlich nutzten. Die zentrale IT gab nicht die Kontrolle auf, sondern definierte einen Rahmen, innerhalb dessen die Teams selbstständig handeln konnten.
Das DevOps-Modell lässt sich auf den Umgang mit KI übertragen: Die IT legt fest, welche Daten verarbeitet werden dürfen, welche Sicherheitsstandards gelten und welche Prüfschritte verbindlich sind. Innerhalb dieser Vorgaben entwickeln und betreiben die Fachabteilungen KI-Anwendungen eigenständig. Das ist eine große Veränderung, die zunächst auf Widerstand stoßen kann – vor allem bei der Frage, wer künftig Sicherheitsprüfungen durchführt, wenn nicht mehr die IT. Die Antwort ist eine Mischung aus beidem: In jeder Abteilung kümmert sich eine Ansprechperson oder eine Gruppe um die alltäglichen Fragen, während neue Anbieter, neue Integrationen und sensible Daten weiterhin über die zentrale Sicherheitsstelle laufen. Es geht nicht darum, über Nacht von der zentralen IT-Prüfung auf eine dezentralisierte Governance umzustellen. Sinnvoll ist, mit einzelnen Abteilungen zu beginnen, Erfahrungen auszutauschen und die Verantwortung schrittweise zu verlagern. Tatsache ist, dass Teams mit oder ohne die IT schnell vorankommen werden. Daher ist es umso wichtiger, dass sie sowohl effizient als auch sicher agieren können.
Technische Kompetenzen in Fachabteilungen stärken
Damit Dezentralisierung funktioniert, brauchen Fachabteilungen eigene technische Kompetenz. Für Unternehmen ist es ratsam, sowohl Mitarbeitende zu schulen als auch ihre Einstellungsstrategien anzupassen: Abteilungen, die bislang kaum technisches Personal beschäftigt haben, sollten gezielt Mitarbeitende mit Systemkompetenz und Automatisierungs-Know-how einstellen.
Kompetenz in jeder Abteilung löst ein wesentliches Verteilungsproblem. Denn bleiben Umsetzungskapazitäten an einer Stelle gebündelt, fließen sie erfahrungsgemäß dorthin, wo der Effekt auf das Geschäftsergebnis am größten ist. Das sind typischerweise Vertrieb oder Produktentwicklung. Abteilungen mit geringerem unmittelbaren Umsatzbeitrag gehen dann leer aus, obwohl auch sie von Automatisierung profitieren könnten.
Manche Unternehmen versuchen, dem Kapazitätsproblem mit einem Center of Excellence zu begegnen. Doch auch ein fachübergreifendes KI-Kompetenzzentrum stellt keine geeignete Lösung dar. Da es ebenso über begrenzte Kapazitäten verfügt, konzentriert es sich zwangsläufig auf die Projekte mit dem größten erwarteten Nutzen. Andere Abteilungen bleiben in beiden Szenarien unterversorgt – unabhängig davon, ob die übergeordnete Instanz IT-Abteilung oder Center of Excellence heißt.
Der bessere Ansatz ist, jeden Geschäftsbereich für die Umsetzung verantwortlich zu machen, während IT und Security die Rahmenbedingungen und Regeln vorgeben. Das ist eine Win-Win-Situation: Ohne die Engpässe klassischer IT-Ansätze können die Fachbereiche schneller vorankommen – und gleichzeitig beschleunigt die IT die Geschäftsziele, anstatt sie zu behindern.
Warum Geschäftsziele wichtiger sind als KI-Funktionen
So sinnvoll die Dezentralisierung von Verantwortlichkeiten ist: Der Einsatz von KI sollte nicht zu einem Automatisierungs-Automatismus werden. Teams sollten intelligente Tools vor allem dann einsetzen, wenn sie einem konkreten Geschäftsziel dienen. Dafür müssen Unternehmen zunächst klären, welche Ziele sie in den einzelnen Abteilungen erreichen wollen. Anschließend können die Teams testen, ob und wie KI tatsächlich dazu beitragen kann. Tests sollten schnell und günstig sein, aber nichts sollte in Entwicklung gehen, bevor es einen echten Nutzen zeigt. Möglichst viele Prozesse gleichzeitig auf KI umzustellen, erweist sich in der Regel nicht als zielführend.
Zudem müssen Unternehmen auch steigende und versteckte Kosten in der Kalkulation berücksichtigen, denn eingesparte Arbeitsstunden oder die Anzahl eingeführter Tools tauchen in keiner Gewinn- und Verlustrechnung auf. Stattdessen zählen Kostenvermeidung, Umsatzwachstum und nachweisbare Einsparungen, die in einem sinnvollen Verhältnis zu den Kosten von KI-Tools stehen müssen. Eine Automatisierung, die zunächst Geld spart, kann durch Wartung, Sicherheitsprüfungen und Anpassungen mehr kosten, als sie ursprünglich eingebracht hat. Das bedeutet mehr Aufwand als Nutzen: Zwei Euro zu bezahlen, um einen Euro einzusparen, ist am Ende ein Minusgeschäft. Genau hier enden viele frühe KI-Initiativen: Es macht Spaß, sie zu entwickeln, aber sie sind teurer als der Prozess, den sie ersetzen.
Dezentralisierte Governance für verantwortungsvollen KI-Einsatz
Wenn Unternehmen den KI-Einsatz mit den Geschäftszielen in Einklang bringen und von Anfang an Sicherheits- und Compliance-Fragen berücksichtigen, schaffen sie gleichzeitig die Voraussetzungen für erfolgreiche und sichere KI-Adoption. Die meisten Unternehmen haben bereits eine Datenrichtlinie, aber eine einzige unternehmensweite Erklärung sagt einem Team selten, was es tatsächlich tun darf. Ein besserer Ansatz sind zentrale Datenregeln, um zu definieren, was sicher getestet werden darf. IT- und Sicherheitsteams arbeiten dann mit einer Person oder einer Gruppe in jeder Abteilung zusammen, um diese Regeln in Leitlinien für die Tools und Daten umzusetzen, die das Team tatsächlich nutzt. Auch wenn es schwierig wird, etwa bei einem neuen Anbieter, einer neuen Integration oder sensiblen Daten, greifen die zentralen Teams ein, legen die Vorgaben fest und machen sie wiederholbar.
Unternehmen sollten nicht länger warten, bis strengere Regulierung oder Sicherheitsvorfälle den Handlungsdruck erhöhen. Vorschriften wie der AI Act verlangen bereits KI-Kompetenz und in Zukunft auch eine klare menschliche Aufsicht bei Hochrisiko-Systemen. Eine zuständige Person oder Gruppe in jeder Abteilung macht es einfacher, beides nachzuweisen. Wer jetzt eigene Leitplanken definiert und sowohl Kompetenzen als auch Verantwortlichkeiten in den Fachabteilungen stärkt, kann den KI-Einsatz unternehmensweit sicher steuern, ohne auf Geschwindigkeit zu verzichten.
 David Torgerson, VP Technology & Security bei Lucid Software
David Torgerson ist Vice President für Technologie und Sicherheit bei Lucid Software, einem führenden Anbieter für visuelle Zusammenarbeit. Er kam 2013 als erster DevOps-Mitarbeiter zu Lucid. Heute verantwortet er alle IT- und Infrastrukturaktivitäten und sorgt dafür, dass die interne Technologie und Sicherheit dem starken Wachstum von Lucid gerecht werden.
David Torgerson hat über 20 Jahre Erfahrung in der Leitung von Teams in den Bereichen Infrastruktur, Sicherheit, Netzwerk und DevOps. Zuvor war er unter anderem bei Fidelity Information Services und FamilySearch tätig.
Infografik: Acht Tipps für die Umsetzung
Redaktionelle Ergänzung: Die folgenden Empfehlungen und FAQ verbinden den Originalbeitrag mit zusätzlicher Internetrecherche. Sie sind keine Zitate des Autors. Recherchestand: 14. November 2026.
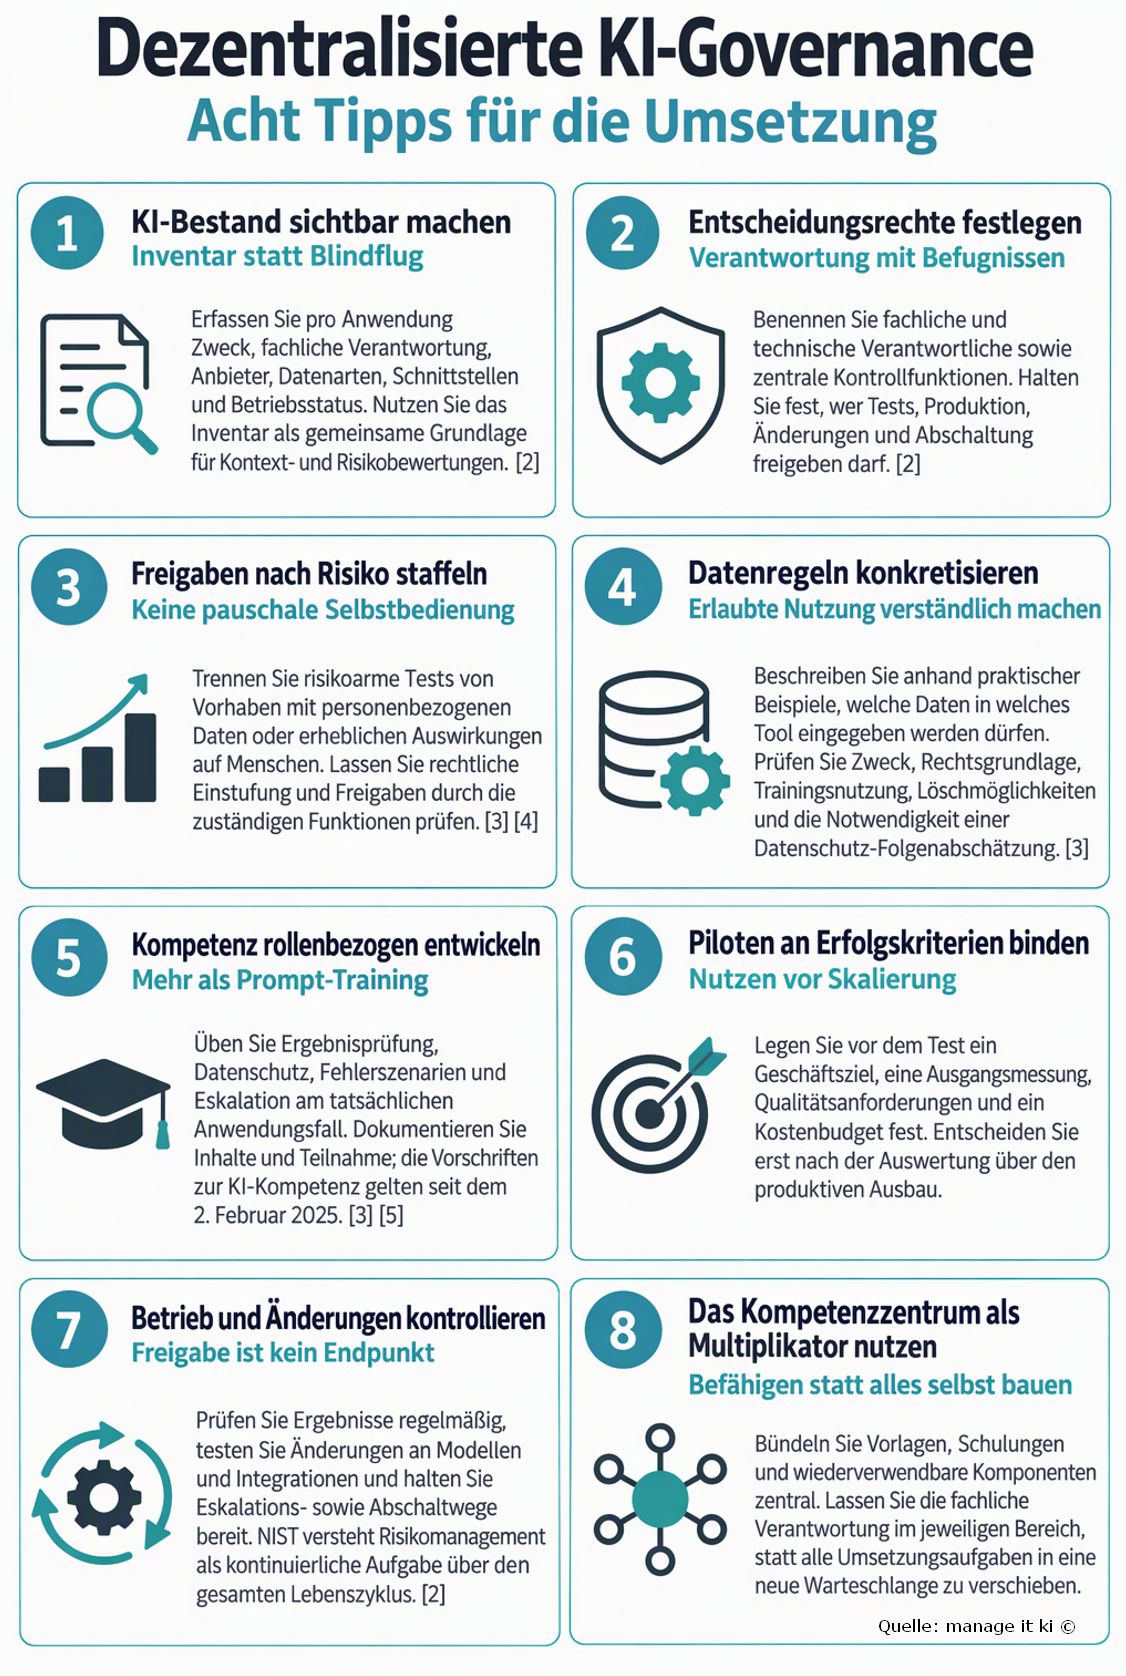
KI-generierte Infografik mit dem vollständigen Text aller acht bisherigen Tipps. Die Quellenziffern beziehen sich auf das Quellenverzeichnis am Ende des Beitrags.
Ausführliche Tipps mit Praxisbeispielen
Die folgenden Umsetzungsschritte konkretisieren die acht Empfehlungen. Sämtliche Praxisbeispiele sind fiktiv und dienen ausschließlich der Veranschaulichung; sie beschreiben keine tatsächlichen Projekte oder Ergebnisse von Lucid Software oder anderen Unternehmen.
1. KI-Bestand sichtbar machen – Inventar statt Blindflug
Worum es geht: Ein KI-Inventar soll nicht nur Tools aufzählen, sondern ihren Einsatz im Geschäftsprozess verständlich machen. NIST verknüpft Governance mit der Analyse des Nutzungskontexts und einer fortlaufenden Risikobewertung. [2]
So setzen Sie den Tipp um: Erfassen Sie für jede Anwendung den Zweck, den fachlichen Eigentümer, den Anbieter, die verarbeiteten Daten, angebundene Systeme und den Status von Experiment bis Produktivbetrieb. Ergänzen Sie Freigaben, bekannte Grenzen und einen nächsten Prüftermin. Nutzen Sie ein gemeinsames Verzeichnis und verpflichten Sie die verantwortliche Rolle, Änderungen nachzutragen. Beginnen Sie mit einer offenen Bestandsaufnahme statt mit einer Suche nach Schuldigen.
Fiktives Praxisbeispiel: Ein Kundenservice-Team nutzt einen Assistenten für Antwortentwürfe. Im Inventar wird sichtbar, dass neben öffentlichen Produktinformationen auch Kundennachrichten verarbeitet werden. Der fachliche Eigentümer hält fest, dass der Assistent keine Antworten selbst versenden darf. Datenschutz und Security prüfen den Datenfluss, bevor die Integration weiter ausgebaut wird.
Prüfbarer Nachweis: Ein aktueller Eintrag mit benannter Verantwortung, dokumentiertem Datenfluss und Freigabestatus. Ein leerer Eintrag bedeutet nicht automatisch Freigabe, sondern zunächst Klärungsbedarf.
2. Entscheidungsrechte festlegen – Verantwortung mit Befugnissen
Worum es geht: Verantwortung bleibt wirkungslos, wenn unklar ist, wer Entscheidungen treffen und bei Problemen eingreifen darf. Dokumentierte Rollen und Kommunikationswege gehören zum Governance-Ansatz des NIST AI RMF. [2]
So setzen Sie den Tipp um: Trennen Sie fachliche Eignung, technischen Betrieb und unabhängige Prüfung. Definieren Sie, wer einen Test starten, den Produktivbetrieb freigeben, eine Änderung genehmigen oder die Anwendung stoppen darf. Vereinbaren Sie Vertretungen und einen Eskalationsweg. Halten Sie Entscheidungen in einer kompakten Matrix fest: Entscheidung, entscheidende Rolle, einzubeziehende Funktionen und erforderlicher Nachweis.
Fiktives Praxisbeispiel: Der Vertrieb möchte automatisch Angebote entwerfen lassen. Die Vertriebsleitung verantwortet fachliche Regeln und die Prüfung der Inhalte; die IT verantwortet die Schnittstelle zum Kundensystem. Security prüft neue Berechtigungen. Das Team darf Entwürfe testen, aber weder Kundenzugriffe ausweiten noch Angebote ohne menschliche Freigabe versenden.
Prüfbarer Nachweis: Eine Entscheidungsmatrix einschließlich Abschaltbefugnis und Vertretung. Testen Sie den Eskalationsweg in einer kurzen Übung, bevor ein echter Vorfall eintritt.
3. Freigaben nach Risiko staffeln – Keine pauschale Selbstbedienung
Worum es geht: Die Prüfung sollte zum Anwendungsfall passen. Der AI Act unterscheidet Risiken nach konkreten Einsatzbereichen; Datenschutzanforderungen müssen zusätzlich berücksichtigt werden. Ein interner Schnelltest ist keine automatische rechtliche Einstufung. [3] [4]
So setzen Sie den Tipp um: Lassen Sie Teams vor dem Start Zweck, Datenarten, mögliche Auswirkungen und geplante Automatisierung beschreiben. Definieren Sie eine vereinfachte Prüfstrecke für eng begrenzte Tests und eine vertiefte Prüfung für sensible Vorhaben. Legen Sie Auslöser für erneute Freigaben fest, etwa neue Datenquellen, neue Anbieter oder eine Ausweitung von Empfehlungen auf selbstständige Aktionen. Die rechtliche Einordnung bleibt bei den dafür zuständigen Funktionen.
Fiktives Praxisbeispiel: Das Marketing testet Textentwürfe mit öffentlichen Produktinformationen, ohne automatische Veröffentlichung. Ein anderes Team möchte Bewerbungen priorisieren lassen. Beide Projekte nutzen Sprachmodelle, benötigen aber nicht dieselbe Prüfung: Beim zweiten Vorhaben werden Auswirkungen auf Personen und die mögliche regulatorische Einstufung vor einem Test mit echten Daten gesondert untersucht.
Prüfbarer Nachweis: Eine begründete Freigabe mit erlaubtem Umfang, Bedingungen und Änderungsgrenzen. Vermeiden Sie die Gleichsetzung von „intern genutzt“ und „risikoarm“.
4. Datenregeln konkretisieren – Erlaubte Nutzung verständlich machen
Worum es geht: Beschäftigte benötigen praktische Antworten auf die Frage, welche Daten sie in welchen Dienst eingeben dürfen. Die Datenschutzkonferenz behandelt unter anderem Zweck, Rechtsgrundlage, Trainingsnutzung, Betroffenenrechte und Datenschutz-Folgenabschätzung. [3]
So setzen Sie den Tipp um: Übersetzen Sie die Datenrichtlinie in eine verständliche Übersicht je freigegebenem Tool. Unterscheiden Sie öffentliche Informationen, interne Inhalte und personenbezogene oder besonders schutzbedürftige Daten. Lassen Sie Datenschutz und Security die tatsächlich erlaubten Verwendungen bestätigen. Prüfen Sie Anbieterbedingungen und technische Einstellungen gemeinsam; ein Werkzeugname allein sagt nichts über einen konkreten Datenfluss aus.
Fiktives Praxisbeispiel: Ein Einkaufsteam möchte Verträge zusammenfassen. Für einen ersten Test erhält es synthetische Vertragsbeispiele. Die echten Verträge enthalten Ansprechpartner, Konditionen und vertrauliche Vereinbarungen. Vor ihrer Verarbeitung werden Zweck und Schutzbedarf geprüft sowie ein geeigneter freigegebener Dienst festgelegt. Das bloße Entfernen einzelner Namen wird nicht als pauschale Freigabe behandelt.
Prüfbarer Nachweis: Eine Tool-Daten-Matrix mit verständlichen erlaubten und nicht erlaubten Beispielen sowie einem Kontakt für Zweifelsfälle. Aktualisieren Sie sie bei Vertrags- oder Konfigurationsänderungen.
5. Kompetenz rollenbezogen entwickeln – Mehr als Prompt-Training
Worum es geht: Beschäftigte müssen nicht nur Eingaben formulieren, sondern Ergebnisse, Grenzen und Risiken beurteilen können. Die Datenschutzkonferenz empfiehlt Sensibilisierung; die Vorschriften des AI Act zur KI-Kompetenz gelten laut Kommissionszeitplan seit dem 2. Februar 2025. [3] [5]
So setzen Sie den Tipp um: Entwickeln Sie Schulungen nach Rollen: Nutzende üben Ergebnisprüfung und sichere Dateneingabe, fachliche Verantwortliche üben Freigaben und Eskalation, technische Teams üben Berechtigungs- und Änderungskontrollen. Arbeiten Sie mit typischen Fehlerfällen aus dem jeweiligen Prozess. Halten Sie Lernziele, Inhalte und Teilnahme fest. Eine Teilnahmebestätigung ist ein Nachweis der Schulung, aber nicht automatisch ein Beleg vollständiger Compliance.
Fiktives Praxisbeispiel: Ein Serviceteam trainiert mit einem KI-Antwortentwurf, der eine nicht existierende Vertragsklausel nennt. Die Mitarbeitenden sollen die Aussage anhand einer freigegebenen Quelle überprüfen, den Fehler erkennen und den Entwurf nicht versenden. Die verantwortliche Person entscheidet, ob zusätzliche Tests oder eine Anpassung der Anwendung nötig sind.
Prüfbarer Nachweis: Rollenbezogene Lernziele, dokumentierte Übungen und ein einfacher Kompetenzcheck. Nutzen Sie erkannte Unsicherheiten als Anlass für Nachschulungen statt für individuelle Leistungsbewertungen.
6. Piloten an Erfolgskriterien binden – Nutzen vor Skalierung
Worum es geht: Ein beeindruckender Demonstrator ist noch kein belastbarer Business Case. Der Pilot muss zeigen, ob die Anwendung im vorgesehenen Prozess nützt und ihre Qualität bei vertretbarem Gesamtaufwand genügt.
So setzen Sie den Tipp um: Definieren Sie vor dem Test Ziel, Ausgangszustand, Messmethode, Budgetgrenze und Abbruchkriterien. Erfassen Sie neben Bearbeitungszeiten auch Fehler, Nacharbeit und den Aufwand für menschliche Prüfung. Berücksichtigen Sie Integration, Betrieb, Schulung und Kontrollmaßnahmen. Vereinbaren Sie, welche Ergebnisse einen Ausbau rechtfertigen und wann die Anwendung überarbeitet oder beendet wird. Trennen Sie frei werdende Kapazität von tatsächlich realisierten finanziellen Einsparungen.
Fiktives Praxisbeispiel: Ein Controlling-Team erprobt einen Assistenten für interne Berichtsentwürfe. Es vergleicht ähnliche Berichte mit und ohne Unterstützung. Gemessen wird der gesamte Aufwand einschließlich Quellenprüfung und Korrekturen. Wenn die Erstellung schneller wird, aber die Nachprüfung zusätzlichen Aufwand verursacht, wird das Ergebnis nicht vorschnell als Einsparung verbucht.
Prüfbarer Nachweis: Ein Pilotbericht mit Ausgangsmessung, Qualitätsbefunden, vollständigem Kostenbild und begründeter Entscheidung über Fortsetzung oder Abbruch. Dokumentieren Sie auch nicht erfüllte Ziele.
7. Betrieb und Änderungen kontrollieren – Freigabe ist kein Endpunkt
Worum es geht: Risiken können sich mit Daten, Modellen, Schnittstellen und Nutzungsumfang verändern. Das NIST AI RMF betrachtet Risikomanagement als kontinuierliche Aufgabe über den gesamten Lebenszyklus. [2]
So setzen Sie den Tipp um: Planen Sie regelmäßige Ergebnisprüfungen und dokumentieren Sie Änderungen. Nutzen Sie feste Testfälle, mit denen Qualität und erlaubtes Verhalten vor und nach einer Änderung verglichen werden können. Definieren Sie, welche Abweichungen zu Nachprüfung, Einschränkung oder Abschaltung führen. Halten Sie einen manuellen Ersatzprozess bereit. Protokollierung sollte nachvollziehbare Kontrollen ermöglichen, ohne unnötig sensible Inhalte anzusammeln.
Fiktives Praxisbeispiel: Ein interner Wissensassistent liefert nach einem Modellwechsel Antworten ohne belastbare Quellen. Der fachliche Eigentümer lässt die neuen Antworten anhand des bisherigen Testsatzes prüfen. Bis die Ursache geklärt ist, wird die betroffene Funktion eingeschränkt und die manuelle Suche genutzt. Die Wiederfreigabe erfolgt erst nach dokumentierter Prüfung.
Prüfbarer Nachweis: Änderungsverlauf, Testergebnisse, verantwortliche Kontaktpersonen und ein erprobter Abschalt- oder Ersatzprozess. Eine gute Erstfreigabe ersetzt keine laufende Überwachung.
8. Das Kompetenzzentrum als Multiplikator nutzen – Befähigen statt alles selbst bauen
Worum es geht: Ein Center of Excellence sollte dezentrale Teams handlungsfähiger machen, nicht sämtliche Aufgaben an sich ziehen. Diese Empfehlung konkretisiert die organisatorische Diskussion im Beitrag; sie ist kein gesetzlich vorgeschriebenes Modell.
So setzen Sie den Tipp um: Bündeln Sie zentral Schulungsmaterial, Anbieter-Prüffragen, Inventarvorlagen, Testmethoden und wiederverwendbare Integrationsbausteine. Bieten Sie Sprechstunden für schwierige Fälle an und unterstützen Sie benannte Ansprechpersonen in den Fachbereichen. Definieren Sie zugleich Grenzen: Fachliche Qualität und Prozessentscheidungen verbleiben beim jeweiligen Bereich; zentrale Kontrollfunktionen behalten ihre Prüfaufgaben. Bewerten Sie das Zentrum danach, ob Teams Standards selbstständig und nachvollziehbar anwenden können.
Fiktives Praxisbeispiel: Einkauf und Kundenservice möchten Dokumente zusammenfassen. Das Kompetenzzentrum stellt eine gemeinsame Vorlage für Datenprüfung und Ergebnisbewertung bereit. Beide Teams ergänzen ihre fachlichen Anforderungen und bleiben für die Verwendung der Ergebnisse verantwortlich. Ein Sonderfall mit neuer Datenquelle wird zentral beraten, ohne alle übrigen Tests zu blockieren.
Prüfbarer Nachweis: Ein gepflegter Baukasten, klar benannte Ansprechpartner und dokumentierte Zuständigkeitsgrenzen. Übernehmen Sie Vorlagen nicht ungeprüft: Ein neuer Kontext kann eine erneute Bewertung verlangen.
10 FAQ zur dezentralisierten KI-Governance
1. Was bedeutet dezentralisierte KI-Governance?
Sie verbindet zentrale Leitplanken mit dezentraler Umsetzung: Fachbereiche verantworten Zweck, Qualität und Einsatz ihrer Anwendungen, während IT, Security und weitere Kontrollfunktionen gemeinsame Standards setzen. Dezentralisierung bedeutet damit nicht, dass jede Abteilung ihre eigenen Sicherheitsregeln erfindet. NIST fordert organisationsweit verankerte Governance und kontinuierliches Risikomanagement. [2]
2. Welche Aufgaben sollten zentral bleiben?
Als Organisationsmodell empfehlen sich zentrale Vorgaben für Daten, Anbieterprüfung, Identitäten, Sicherheitsstandards und Eskalation. Die Fachbereiche übernehmen die operative Anwendung im vereinbarten Rahmen. Entscheidend sind dokumentierte Rollen und Kommunikationswege; NIST gibt dafür einen Orientierungsrahmen, schreibt aber kein einziges Organisationsmodell vor. [2]
3. Wie lässt sich Schatten-KI eindämmen?
Eine praktikable Antwort sind verständliche Nutzungsregeln, freigegebene Alternativen und ein einfacher Melde- und Beratungsweg. Beschäftigte sollten wissen, welche Werkzeuge und Daten sie verwenden dürfen und wann eine Prüfung erforderlich ist. Die Datenschutzkonferenz empfiehlt verbindliche interne Regelungen und die Sensibilisierung der Beschäftigten. [3]
4. Müssen alle Fachbereiche eigene KI-Entwickler einstellen?
Nein. Die nötigen Fähigkeiten hängen von Aufgabe und Risiko ab. Eine Abteilung, die freigegebene Assistenzfunktionen nutzt, braucht andere Kompetenzen als ein Team, das eigene Integrationen betreibt. Sinnvoll sind rollenbezogene Schulungen, benannte Verantwortliche und Zugang zu technischer Unterstützung. NIST erlaubt eine an Ressourcen und Fähigkeiten angepasste Umsetzung; die Datenschutzkonferenz betont die Sensibilisierung der Nutzenden. [2] [3]
5. Ist ein Center of Excellence grundsätzlich ungeeignet?
Nein. Kritisch wird es, wenn das Kompetenzzentrum jede Anwendung selbst entwickeln oder jeden operativen Schritt übernehmen muss. Als Anbieter von Standards, Schulungen und wiederverwendbaren Bausteinen kann es dezentrale Teams unterstützen. Das ist eine redaktionelle Differenzierung der im Originalbeitrag zugespitzten Kritik: Nicht die Existenz des Zentrums, sondern sein Auftrag und seine Entscheidungsrechte sind ausschlaggebend.
6. Darf ein Team personenbezogene Daten in einen KI-Dienst eingeben?
Nicht allein deshalb, weil der Dienst technisch verfügbar ist. Vor der Nutzung sind Zweck, Rechtsgrundlage, Datenumfang und die Bedingungen des Dienstes zu prüfen. Auch Trainingsnutzung, Transparenz, Betroffenenrechte und gegebenenfalls eine Datenschutz-Folgenabschätzung gehören dazu. Die Orientierungshilfe der Datenschutzkonferenz behandelt diese Punkte ausdrücklich; sie ersetzt keine Prüfung des konkreten Falls. [3]
7. Welche Fristen des AI Act sind für die Planung wichtig?
Nach dem recherchierten Zeitplan der Europäischen Kommission gelten die Vorschriften zur KI-Kompetenz seit dem 2. Februar 2025 und die Transparenzvorschriften des Artikels 50 seit dem 2. August 2026. Die Pflichten für Hochrisiko-Systeme nach Anhang III sollen am 2. Dezember 2027, für entsprechende in regulierte Produkte eingebettete Systeme nach Anhang I am 2. August 2028 greifen. Der aktuelle Zeitplan berücksichtigt Änderungen durch den Digital Omnibus on AI. Welche Pflicht konkret gilt, hängt von System, Rolle und Übergangsregelungen ab. [5]
8. Ist jede generative KI automatisch ein Hochrisiko-System?
Nein. Der AI Act unterscheidet Risiken anhand des jeweiligen Anwendungsfalls; die Nutzung generativer KI allein macht eine Anwendung nicht automatisch zu Hochrisiko-KI. Zu den von der Kommission genannten Hochrisiko-Bereichen zählen beispielsweise bestimmte Anwendungen in Personalrekrutierung, Bildung und Kreditwürdigkeitsprüfung. Deshalb muss die konkrete Verwendung bewertet werden, nicht nur der Name des Modells. [4]
9. Wie wird menschliche Kontrolle im Alltag wirksam?
Als praktische Governance-Maßnahme sollten Verantwortliche Ergebnisse prüfen, Ausnahmen erkennen und bei Fehlern eingreifen können. Dafür braucht es klare Grenzen der Automatisierung und festgelegte Eskalationswege. Die Datenschutzkonferenz behandelt die Grenzen automatisierter Letztentscheidungen sowie die Prüfung von Ergebnissen auf Richtigkeit und Diskriminierung; NIST verankert Kontrolle im fortlaufenden Risikomanagement. Ein pauschaler Freigabeklick ist deshalb kein ausreichendes Organisationskonzept. [2] [3]
10. Woran erkennt das Management, ob sich eine KI-Anwendung lohnt?
An ihrem Beitrag zum zuvor definierten Geschäftsziel, nicht an der Zahl der Prompts oder Tools. Empfehlenswert sind Qualitätskennzahlen, Durchlaufzeiten, realisierte Einsparungen oder zusätzlicher Umsatz sowie eine vollständige Betrachtung von Lizenz-, Integrations-, Betriebs-, Prüfungs- und Schulungskosten. Eingesparte Zeit ist zunächst zusätzliche Kapazität und nicht automatisch ein geringerer Aufwand in der Gewinn- und Verlustrechnung. Diese Bewertung konkretisiert den wirtschaftlichen Ansatz des Originalbeitrags.
Hinweis: Die FAQ dienen der organisatorischen Orientierung und ersetzen keine individuelle Rechts- oder Datenschutzberatung. Rechtsstand und Übergangsregelungen sollten vor Veröffentlichung und vor dem produktiven Einsatz erneut geprüft werden.
Quellen
Internetrecherche und Abruf: 14. November 2026. [1] belegt die im Originalbeitrag verwendeten Bitkom-Daten; [2] bis [5] ergänzen Governance, Datenschutz und Regulierung. [6] dient ausschließlich der redaktionellen Stilorientierung.
[1] https://www.bitkom.org/Presse/Presseinformation/Erstmals-nutzt-Mehrheit-Unternehmen-KI
[2] NIST, AI RMF Core: https://airc.nist.gov/airmf-resources/airmf/5-sec-core/
[3] Datenschutzkonferenz, Künstliche Intelligenz und Datenschutz, Version 1.0, 6. Mai 2024: https://www.datenschutzkonferenz-online.de/media/oh/20240506_DSK_Orientierungshilfe_KI_und_Datenschutz.pdf
[4] Europäische Kommission, AI Act – risikobasierter Rahmen: https://digital-strategy.ec.europa.eu/en/policies/regulatory-framework-ai
[5] Europäische Kommission, Zeitplan der Anwendung des AI Act: https://ai-act-service-desk.ec.europa.eu/en/ai-act/faq/when-does-ai-act-go-effect-what-its-timeline-implementation
[6] manage it, redaktionelles Stilbeispiel zu KI-Governance: https://ap-verlag.de/digitale-kollegen-reale-verantwortung-governance-fuer-agentische-ki/108671/
Management Summary, Tipps, FAQ und Bilder wurden mit Hilfe von KI erstellt
2793 Artikel zu „KI Governance“
IT-Security | News | Trends 2026 | Trends Security
it-sa 2026: Souveränität, KI und Governance prägen die Cybersecurity-Agenda
Digitale Souveränität, KI-gestützte Cyberabwehr und nachvollziehbare Compliance: Die hier zusammengefassten Meldungen zur it-sa 2026 verbinden technische Produktneuheiten mit Fragen der operativen Kontrolle. Anbieter stellen souveräne Cloud- und Netzwerkmodelle, agentenbasierte Security Operations sowie Plattformen für sensiblen Datenaustausch und Nachweisführung vor. Für CIOs und Geschäftsleitungen rücken damit neben der Schutzwirkung auch Betreiberverantwortung, Berechtigungen und die Handlungsfähigkeit im…
Ausgabe 9-10-2026 | Digitale Transformation | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2026
Governance by Design: KI sicher in den Workflow einbinden – Mit Prozessplattformen KI-Agenten steuerbar machen
Agentische KI verbreitet sich in deutschen Unternehmen schnell. Ohne klaren Rahmen entsteht eine Blackbox, in der Agenten auf zu viele Daten zugreifen und Entscheidungen kaum noch nachvollziehbar sind. Werden KI-Agenten in eine zentrale Prozessplattform eingebettet, lässt sich Governance von Beginn an im Workflow verankern.
Business | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Services | Tipps
KI-Risiken im Griff: Warum Governance über Haftung und Versicherbarkeit entscheidet
Wer haftet, wenn KI einen Fehler macht? Bitkom-Leitfaden zeigt, wie Unternehmen KI-Risiken erkennen, steuern und absichern können [1]. Mit der wachsenden Autonomie künstlicher Intelligenz steigen nicht nur Effizienzpotenziale, sondern auch Haftungs-, Sicherheits- und Reputationsrisiken. Ein aktueller Bitkom-Leitfaden zeigt, wie Unternehmen KI-Schäden systematisch bewerten, Kontrollmechanismen etablieren und Versicherungslücken erkennen können. Für Entscheider wird damit klar:…
Business | Business Process Management | Digitale Transformation | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | Lösungen | New Work | News | Strategien | Tipps
Digitale Kollegen, reale Verantwortung: Governance für agentische KI

KI-Agenten führen Aufgaben nicht mehr nur auf Zuruf aus, sondern planen, entscheiden und lösen selbstständig Folgeaktionen aus. Damit verschiebt sich die Führungsfrage: Nicht das leistungsfähigste Modell entscheidet über den Unternehmenserfolg, sondern die Fähigkeit, Befugnisse, Freigaben und Verantwortung eindeutig zu begrenzen. Für CIOs und Geschäftsleitungen wird Agenten-Governance deshalb zur Managementaufgabe. Management Summary Führung neu definieren: KI-Agenten…
Künstliche Intelligenz | News | Strategien | Tipps
KI-Governance: Das deutsche Paradoxon von Zuversicht und Reifegrad
Deutsche Sicherheitsverantwortliche vertrauen ihren Schutzmechanismen für KI-Agenten – zugleich fehlen vielerorts Transparenz, klare Zuständigkeiten und belastbare Zugriffsregeln. Das gefährliche Paradoxon zeigt: Wer autonome Systeme nicht als eigenständige digitale Identitäten behandelt, verliert schnell die Kontrolle über Berechtigungen, Datenflüsse und Risiken. Management Summary Vertrauen ersetzt keine Transparenz: Unternehmen müssen sämtliche KI-Agenten, ihre Einsatzorte und Verbindungen vollständig inventarisieren.…
Business | Business Process Management | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News
KI-Governance umsetzen: Wie CIOs Richtlinie, Rechte und Nachweise zusammenbringen
KI-Governance entscheidet sich nicht im Richtliniendokument, sondern an den technischen Kontrollpunkten. CIOs müssen Regeln, Zuständigkeiten, Zugriffsrechte und Nachweise so verbinden, dass der KI-Einsatz steuerbar und prüfbar wird. Der Beitrag zeigt, wie Unternehmen vom KI-Inventar über SSO und rollenbasierte Berechtigungen bis zum Logging eine belastbare Governance-Struktur aufbauen – und welche Zeit-, Kosten- und Anbieteroptionen sie dabei…
Business | Business Process Management | IT-Security | Künstliche Intelligenz | News | Services | Tipps
KI-Governance umsetzen: Wie CIOs Richtlinie, Rechte und Nachweise zusammenbringen
KI-Governance wird für CIOs zur Umsetzungsdisziplin: Richtlinien allein reichen nicht, wenn Identitäten, Rollen, Freigaben und Protokolle technisch unverbunden bleiben. Der Beitrag zeigt, wie Unternehmen rechtliche Vorgaben in kontrollierbare Zugänge übersetzen, Nachweise auditfest organisieren und den Aufbau eines tragfähigen Frameworks realistisch planen. Management Summary Governance wird erst durchsetzbar: Eine KI-Richtlinie entfaltet Wirkung, wenn jede Regel mit…
Digitale Transformation | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Strategien | Trends 2026 | Trends Security | Whitepaper
KI-Sicherheit in Unternehmen: Warum Governance, Sichtbarkeit und Deepfake-Abwehr jetzt entscheidend sind
Deutsche Unternehmen fühlen sich beim Schutz ihrer KI-Systeme gut vorbereitet – doch die Erkennung böswilligen oder unerwarteten KI-Verhaltens bleibt deutlich zurück. Der TrendAI-Report zeigt eine gefährliche Lücke zwischen Governance-Anspruch und operativer Sicherheitsrealität. Für Entscheider wird KI-Sicherheit damit zur Managementaufgabe: Sichtbarkeit, Testing, Deepfake-Abwehr und wirksame Eingriffsmechanismen müssen von Anfang an Teil jeder Enterprise-AI-Strategie sein. Management Summary…
Business Process Management | Infrastruktur | IT-Security | Kommunikation | Künstliche Intelligenz | News | Services | Tipps
KI-Governance auf mobilen Endgeräten: Die alten Regeln gelten nicht mehr

KI-Funktionen wandern zunehmend vom Chatfenster in Apps, Agenten und mobile Endgeräte. Für Unternehmen bedeutet das: Klassische KI-Governance greift zu kurz, wenn sie mobile Nutzung, App-Updates, Netzwerkwechsel und rollenbasierte Risiken nicht gezielt berücksichtigt. Management Summary Klassische KI-Governance reicht für mobile Endgeräte nicht mehr aus: KI steckt heute zunehmend in nativen Apps, Updates und Agenten statt nur…
Business Process Management | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News
Agentische KI in Unternehmen: Wie Governance und EU AI Act kontrollierte Autonomie ermöglichen

Agentische KI verspricht deutschen Unternehmen den nächsten Produktivitätsschub – stellt aber klassische Governance-Modelle vor neue Belastungsproben. Wer autonome Systeme in Geschäftsprozesse integriert, muss Kontrolle, Nachvollziehbarkeit und regulatorische Anforderungen technisch verankern, statt sie nur organisatorisch zu beschreiben. Management Summary KI ist in deutschen Unternehmen angekommen; agentische KI steht jedoch erst am Anfang der breiten Skalierung. Der…
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 7-8-2026
KI-Agenten absichern: Warum Identity zum Erfolgsfaktor wird – KI braucht Identity Governance

KI-Agenten versprechen Unternehmen mehr Tempo und Automatisierung, schaffen aber zugleich neue Sicherheitsrisiken. Entscheidend ist deshalb, nicht nur ihre Funktionen, sondern vor allem ihre Identitäten, Berechtigungen und Zugriffe konsequent zu steuern. Wer Identity Governance früh verankert, kann Innovation ermöglichen, ohne Kontrolle und Compliance aus der Hand zu geben.
IT-Security | Künstliche Intelligenz | News | Tipps | Trends 2026 | Trends Security | Whitepaper
Europa stark bei der Sicherheit, doch schwach bei der KI-Governance

29 % der europäischen Unternehmen nennen die KI-Regulierung ihre größte Compliance-Sorge, der höchste Wert aller Regionen. Kiteworks hat seinen 2026 Data Security and Compliance Risk: Annual Survey Report veröffentlicht [1]. Die Analyse wurde zum fünften Mal in Folge durchgeführt und basiert auf einer Befragung von 459 Sicherheits-, Compliance-, Risiko- und IT-Fachleuten in zehn Branchen…
IT-Security | Künstliche Intelligenz | News | Services
KI-Governance für Entwickler im Einklang mit deutscher Compliance
Auf dem Okta AI Identity Summit in Frankfurt am Main im Juni sprach die manage it mit Jan Brose, Area Sales Director Auth0 von Okta, über die Herausforderung der Identitätssicherheit in Zeiten von KI-Agenten und benutzerfreundlicher Customer Experience. Herr Brose, was tut Auth0, warum wurde die Firma von Okta im Jahr 2021 gekauft und…
Business Process Management | Digitalisierung | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | New Work | News | Services | Tipps
Governance als Schlüssel für agentische KI

Management Summary Agentische KI verändert die Spielregeln: Aus reaktiven Assistenten werden operative Akteure, die selbstständig auf Daten und Systeme zugreifen, Prozesse koordinieren und Aktionen auslösen. Governance wird zur Schlüsselarchitektur: Eine zentrale Kontrollschicht muss Rollen, Rechte, Freigaben und Verantwortlichkeiten technisch durchsetzen und jeden Zugriff nachvollziehbar machen. Regulatorik erhöht den Handlungsdruck: Der EU AI Act verlangt belastbare…
Effizienz | Favoriten der Redaktion | Künstliche Intelligenz | News | Strategien | Tipps | Trends 2026 | Trends Services
KI braucht kontinuierliches Lernen, datenbasierte Talententscheidungen und unternehmensweite KI-Governance

Nur jeder fünfte Mitarbeitende fühlt sich für KI gerüstet. Es gibt offenbar eine enorme Diskrepanz von 52 Prozentpunkten zwischen der Einschätzung von Führungskräften und Mitarbeitenden in Deutschland hinsichtlich der KI-Bereitschaft. Die Einführung von KI hat die dafür notwendigen Systeme überholt. Nur 21 % der Beschäftigten in Deutschland fühlen sich ausreichend auf den effektiven Einsatz…
IT-Security | Künstliche Intelligenz | News | Services | Tipps
KI-Governance im Fokus: Was der Lockdown Mode von OpenAI wirklich sagt
OpenAI hat aktuell den »Lockdown Mode« für ChatGPT angekündigt. Dabei tat das Unternehmen etwas Bemerkenswertes: Es bestätigte öffentlich, dass Prompt Injection über MCP-Konnektoren ein ernstes unternehmerisches Exfiltrationsrisiko darstellt. Es ist ernst genug, um darauf architektonisch zu reagieren. Für Sicherheits- und Compliance-Verantwortliche in deutschen Unternehmen, ob Mittelstand oder DAX-Konzern, ist diese Bestätigung wichtig und hat direkte…
Business | IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
Die KI ist mittlerweile allgegenwärtig – die Governance jedoch nicht

Sicherheitsrisiken durch GenAI in europäischen Unternehmen. Regulierte Daten in 59 Prozent aller Richtlinienverstöße. Shadow AI trotz Gegenmaßnahmen weiter präsent. Angreifer nutzen GitHub und OneDrive zur Malware-Verbreitung. Fast alle Unternehmen in Europa setzen generative KI ein, doch die Governance hinkt der Nutzung weiterhin hinterher. Das zeigt der aktuelle Netskope Threat Labs Report Europe 2026, der Adoptionstrends,…
IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
KI‑Cyberangriffe nehmen zu, Governance und Know-how hinken hinterher
Begrenzte Transparenz bei KI‑Cyberangriffen: 35 % der europäischen Unternehmen können nicht beurteilen, ob sie bereits von KI‑gestützten Cyberangriffen betroffen waren – ein Zeichen für erhebliche Defizite in Erkennung und Monitoring. Steigende Bedrohung bei sinkender Erkennungsfähigkeit: KI‑gestützte Phishing‑ und Social‑Engineering‑Angriffe sind deutlich schwerer zu erkennen (71 %), das Vertrauen in klassische Sicherheitsmethoden nimmt ab. Größte wahrgenommene Risiken durch…
Business Process Management | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | New Work | News | Strategien | Tipps
Governance von KI‑Agenten auf Datenebene: Anforderungen und Architekturansätze für regulierte Umgebungen

Der Einsatz von KI‑Agenten in Unternehmensprozessen stellt insbesondere stark regulierte Branchen vor neue Governance‑Herausforderungen. KI‑Agenten agieren zunehmend als autonome oder teilautonome Akteure, die auf sensible und regulierte Daten zugreifen, diese verarbeiten und weitergeben. Klassische Sicherheitsmechanismen auf Modell‑ oder Anwendungsebene reichen dabei häufig nicht aus, um regulatorische Anforderungen zuverlässig umzusetzen. Vor diesem Hintergrund gewinnen Governance‑Ansätze auf…
Business Process Management | Effizienz | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | News | Strategien | Tipps
KI beginnt mit Vertrauen: Daten-Governance als Schlüssel zwischen Strategie und messbaren Resultaten
Der Erfolg von KI hängt weniger von Modellen als von vertrauenswürdigen, geschäftlich nutzbaren Daten ab, weshalb viele Initiativen an fehlender Daten‑Governance scheitern. Moderne Daten‑Governance wird dabei als Enabler verstanden, der Klarheit, Verantwortlichkeiten und Datenqualität schafft und KI so skalierbar und wirksam macht. Entscheidend ist ein dynamischer Data‑First‑Ansatz, der Governance als kontinuierliches Change Management etabliert und…