Ein falscher Empfänger, ein Phishing-Klick, ein unverschlüsselter Anhang: Schon alltägliche E-Mails können zur Datenpanne werden – mit Bußgeldern, Haftungsrisiken und Vertrauensverlust. Wie Unternehmen E-Mail-Sicherheit und DSGVO-Anforderungen pragmatisch zusammenbringen und welche Rolle eine revisionssichere Ablage dabei spielt, zeigt dieser Beitrag.
Management Summary
- Risiko: Mangelnde E-Mail-Sicherheit gefährdet Recht, Finanzen und Reputation – die DSGVO sieht Bußgelder bis 20 Mio. Euro oder 4 % des weltweiten Jahresumsatzes vor [3].
- Pflicht: 32 DSGVO verlangt risikoangemessene technische und organisatorische Maßnahmen; Verschlüsselung wird ausdrücklich genannt [2]. TLS gilt als Mindestmaßnahme, bei sensiblen Daten ist Ende-zu-Ende-Verschlüsselung zu prüfen [1].
- Technik: MFA sowie SPF, DKIM und DMARC reduzieren Spoofing- und Phishing-Risiken deutlich [5][6].
- Organisation: Schulungen, verständliche Richtlinien und regelmäßige Sicherheitsüberprüfungen machen aus Regeln gelebte Praxis; Datenpannen müssen unverzüglich, möglichst binnen 72 Stunden gemeldet werden [4].
- Ablage: Eine revisionssichere, durchsuchbare E-Mail-Archivierung in SharePoint, ergänzt um DLP, schafft Nachweisbarkeit für Audits und Compliance.
Illustration Absmeier foto ki
E-Mails transportieren Verträge, Rechnungen, Infos über Personalgespräche, Kundenanfragen, interne Entscheidungen und damit auch häufig persönliche und sensible Daten. Sie sind Produktivitätstool und Datenschutzrisiko zugleich – von Gefahren durch Datenlecks und Phishing-Kampagnen ganz zu schweigen. Mangelnde E-Mail-Sicherheit kann Unternehmen damit rechtlich, finanziell und nicht zuletzt massiv in der Reputation schaden. Eine Sensibilisierung für den Zusammenhang zwischen E-Mail-Sicherheit und Datenschutz ist deshalb essentiell. Zudem hilft eine strukturierte und revisionssichere E-Mail-Ablage dabei, Sicherheitsbestimmungen einzuhalten und die Teams zu entlasten. Hier sind entsprechende Tools sinnvoll, mit denen E-Mails, Anhänge und relevante Metadaten aus Outlook vollständig in Share Point erfasst und regelbasiert archiviert werden. Dadurch entsteht ein zuverlässiges, durchsuchbares Datenspeichersystem, das bei Betriebsprüfungen, Audits, Versicherungsthemen sowie der Klärung von rechtlichen Fragen entscheidend sein kann.
Was regelt die DSGVO?
Seit 2018 regelt die DSGVO (Datenschutz-Grundverordnung) in der Europäischen Union den Schutz personenbezogener Daten sowie die Rechte der Betroffen und damit auch die Pflichten von Unternehmen und Behörden im Umgang mit Daten.
Die DSGVO gilt umfassend für die Datenverarbeitung von Personen mit Wohnsitz in der EU und basiert auf Grundsätzen wie Rechtmäßigkeit, Fairness, Transparenz, Zweckbindung, Datenminimierung, Richtigkeit, zeitliche Speicherbegrenzung sowie Integrität und Vertraulichkeit. Vereinfacht ausgedrückt: Unternehmen sollten nur die Daten erheben, die sie benötigen, diese für eindeutige Zwecke verwenden, sie angemessen schützen und sie nicht länger als nötig aufbewahren. Bei Regelverstößen drohen hohe Bußgelder.
Unternehmen, die personenbezogene Daten bearbeiten, sind daher gefordert, Themen wie Datenschutz und -verarbeitung sowie die E-Mail-Sicherheit als operative Verantwortlichkeiten zu behandeln.
Bewährte Verfahren für die E-Mail-Sicherheit
E-Mail-Verschlüsselung
Verschlüsselung ist eine der praktischsten Methoden, um das Datenschutzrisiko zu reduzieren. Sie schützt grundsätzlich die Informationen während der Übertragung und kann, je nach verwendeter Methode, auch den Nachrichteninhalt vor dem Lesen durch Unbefugte schützen.
In Microsoft 365-Umgebungen arbeiten Unternehmen typischerweise mit verschiedenen Konzepten: TLS sichert die Verbindung zwischen Mailservern, während Optionen auf Nachrichtenebene wie Microsoft Purview Message Encryption , S/MIME und Information Rights Management (IRM) die Kontrolle über die Nachricht selbst verstärken. TLS ist wichtig, aber nicht gleichbedeutend mit vollständigem Nachrichtenschutz.
Für die meisten Unternehmen gilt eine einfache Regel: Routinemäßige E-Mails können sicher übertragen werden, doch Nachrichten mit sensiblen persönlichen, gesundheitsbezogenen, finanziellen oder vertraglichen Informationen sollten strengeren Sicherheitsvorkehrungen unterliegen. Könnten Informationen bei Weiterleitung, Download oder Offenlegung Schaden anrichten, sind stärkere Verschlüsselung und Zugriffskontrollen unerlässlich.
Sichere Authentifizierungsmethoden
Passwörter allein reichen häufig nicht mehr aus. Für Unternehmen bedeutet dies, dass die Multi-Faktor-Authentifizierung (MFA) als grundlegende Sicherheitsmaßnahme für E-Mails, Administratorkonten, Fernzugriff und alle Systeme, die sensible Kunden- oder Mitarbeiterdaten speichern, eingesetzt werden sollte.
Auch die E-Mail-Authentifizierung ist wichtig. Kontrollmechanismen wie DMARC , zusammen mit SPF und DKIM im Rahmen der umfassenderen E-Mail-Sicherheitsarchitektur, helfen empfangenden Systemen festzustellen, ob Nachrichten tatsächlich von der angegebenen Domain stammen. Das löst zwar nicht jedes Phishing-Problem, reduziert aber das Spoofing-Risiko und trägt zu einer vertrauenswürdigeren E-Mail-Umgebung bei.
Regelmäßige Sicherheitsüberprüfungen
Selbst eine gut konfigurierte E-Mail-Umgebung verändert sich mit der Zeit. Nutzer installieren neue Anwendungen, Berechtigungen werden uneinheitlich, Weiterleitungsregeln vervielfachen sich und alte Postfächer bleiben länger aktiv als nötig. Deshalb sind regelmäßige Überprüfungen wichtig.
Eine E-Mail-Datenschutzprüfung umfasst üblicherweise die Überprüfung des Postfachzugriffs, der MFA-Abdeckung, der Weiterleitungsregeln, der Verschlüsselungseinstellungen, der Aufbewahrungs- und Löschrichtlinien, der Protokolle und Warnmeldungen, der Integrationen von Drittanbietern sowie des Nutzerverhaltens beim Umgang mit Anhängen und sensiblen Daten. Letztlich geht es vor allem darum, Schwachstellen frühzeitig zu erkennen und zu beheben, bevor sie zu Sicherheitsvorfällen führen.
Die Entwicklung einer Datenschutzkultur
Mitarbeiterschulung und Sensibilisierung
Datenschutzverletzungen beginnen häufig nicht mit einem spektakulären Hackerangriff, sondern mit alltäglichen Fehlern: dem falschen Anhang, dem falschen Empfänger, einem wiederverwendeten Passwort oder einer Phishing-E-Mail.
Die Schulung der Mitarbeitenden ist daher essenziell für den Datenschutz. Teams sollten wissen, wie man Phishing erkennt und mit sensiblen Daten umgeht, wann verdächtige E-Mails weitergeleitet werden müssen und welche zugelassenen Alternativen für den Dateiaustausch und die sichere Zusammenarbeit existieren.
Die Entwicklung klarer Richtlinien
Schulungen sind nur dann effektiv, wenn im Unternehmen klare Regeln gelten. Mitarbeiter müssen wissen, was als sensible Informationen gilt, wann eine Verschlüsselung erforderlich ist, welche Systeme für den Dateiversand zugelassen sind, wann personenbezogene Daten nicht per E-Mail versendet werden dürfen und wie lange Nachrichten mit personenbezogenen Daten aufbewahrt werden müssen.
Gute Datenschutzrichtlinien müssen vor allem benutzerfreundlich sein. Sie sollten Verantwortlichkeiten in einfacher Sprache erläutern, mit den tatsächlich genutzten Tools verknüpft sein und leicht auffindbar sein, wenn schnell eine Entscheidung getroffen werden muss.
Technologieeinsatz erleichtert die Sicherheit
E-Mail-Verwaltungstools
Tools können Fehler deutlich verringern und Abläufe erleichtern. Sichere Dateifreigabetools, kontrollierte Dokumentenablagen und E-Mail-Managementsysteme tragen dazu bei, Datenschutzrisiken zu reduzieren, indem sensible Inhalte in Umgebungen mit besseren Berechtigungen, Nachvollziehbarkeit, Aufbewahrungsfristen und Klassifizierung verlagert werden. In Microsoft 365-Umgebungen sind Tools zum Schutz und zur Klassifizierung von Informationen so konzipiert, dass sie die konsistente Anwendung von Verschlüsselung, Kennzeichnungen und anderen Kontrollen auf alle Inhalte unterstützen.
Die besten Werkzeuge sind in der Regel diejenigen, die sich nahtlos in den Arbeitsalltag integrieren lassen, ohne zusätzliche Arbeitsschritte zu erzwingen.
So ist es für Teams hilfreich, ein einheitliches System wie das von Konnect eMail zu nutzen, mit dem E-Mails und Anhänge direkt aus Outlook in SharePoint gespeichert und die entsprechenden Metadaten bereits vor der Erfassung hinzugefügt werden. Auf diese Weise entsteht eine vollständige, durchsuchbare und gut kontrollierbare Dokumentation.
Gerade wenn mehrere Personen an einem Vorgang arbeiten, ergibt sich durch einen einheitlichen Kommunikationsverlauf eine klare Arbeitsverbesserung. Auch wird der Verwaltungsaufwand reduziert. Zudem lässt sich sicherstellen, dass die Dokumente vollständig abgelegt werden und nichts übersehen wird. Die Integrität der Aufzeichnungen lässt sich leichter kontrollieren – wichtig für Compliance und Datenschutz. Neue Mitarbeitende können sich zudem einfacher einarbeiten und auch das Arbeiten in Remote lässt sich problemlos integrieren. Parallel dazu wird das Unternehmensrisiko minimiert, das durch eine fehlerhafte Ablage entsteht
Software zur Verhinderung von Datenverlust
Tools zur Verhinderung von Datenverlust (Data Loss Prevention, DLP) helfen dabei, die riskante Weitergabe sensibler Informationen zu erkennen und zu verhindern. Konkret kann DLP Muster wie Finanzdaten, Gesundheitsdaten oder andere definierte sensible Informationen erkennen und Benutzer warnen, blockieren oder anleiten, bevor Daten das Unternehmen auf unberechtigte Weise verlassen.
Microsoft beschreibt DLP als eine Methode zum Schutz sensibler Daten, unabhängig davon, wo diese gespeichert sind oder übertragen werden, einschließlich der Apps und Dienste, die Benutzer bereits nutzen. Dies ist wichtig, da Datenschutzverletzungen häufig durch alltägliche Aktionen wie Senden, Anhängen, Kopieren und Hochladen entstehen. Ein effektives DLP hilft Unternehmen, versehentliche Datenweitergabe zu erkennen, Richtlinien im Laufe der Zeit anzupassen und einen Feedback-Mechanismus zwischen Richtlinien und tatsächlichem Benutzerverhalten zu schaffen.
Fazit
E-Mail-Datenschutz ist weit mehr als ein reines IT-Thema. Er verbindet Compliance, Cybersicherheit, Betriebsabläufe und nicht zuletzt das Kundenvertrauen.
Die Grundlagen sind klar. Unternehmen müssen die für sie geltenden Datenschutzbestimmungen kennen, E-Mail-Sicherheit ernst nehmen, gegebenenfalls stärkere Sicherheitsmaßnahmen wie Verschlüsselung und Multi-Faktor-Authentifizierung (MFA) einsetzen, ihre IT-Umgebung regelmäßig überprüfen und Datenschutz in den Arbeitsalltag ihrer Mitarbeitenden integrieren.
E-Mail-Datenschutz endet zudem nicht mit dem Versand, sondern umfasst auch die kontrollierte Ablage, der Zugriff und die langfristige Verwaltung geschäftskritischer Informationen. Eine große Erleichterung für Unternehmen, welche die Erfassung, Klassifizierung und Verwaltung von E-Mails innerhalb von Microsoft 365 verbessern wollen, sind daher entsprechende Tools wie Central Classic und Central New von Konnect eMail. Sie ermöglichen eine strukturierte und revisionssichere E-Mail-Ablage direkt in Share Point, Teams oder OneDrive, wo sie automatisch mit Metadaten klassifiziert werden.
 Gaurav Tiwari
Autor: Gaurav Tiwari, Product Director bei Konnect eMail. Konnect eMail stellt Unternehmen eine leistungsstarke Plattform bzw. ein plattformübergreifendes Outlook-Add-in zur Verfügung. Die Produkte von Konnect eMail integrieren sich nahtlos in Microsoft 365 und ermöglichen Unternehmen E-Mails und Anhänge direkt aus Outlook in SharePoint, Microsoft Teams oder OneDrive zu speichern – mit automatischer Metadaten-Kennzeichnung für eine vollständige Klassifizierung und Compliance.
Tipps für die Praxis
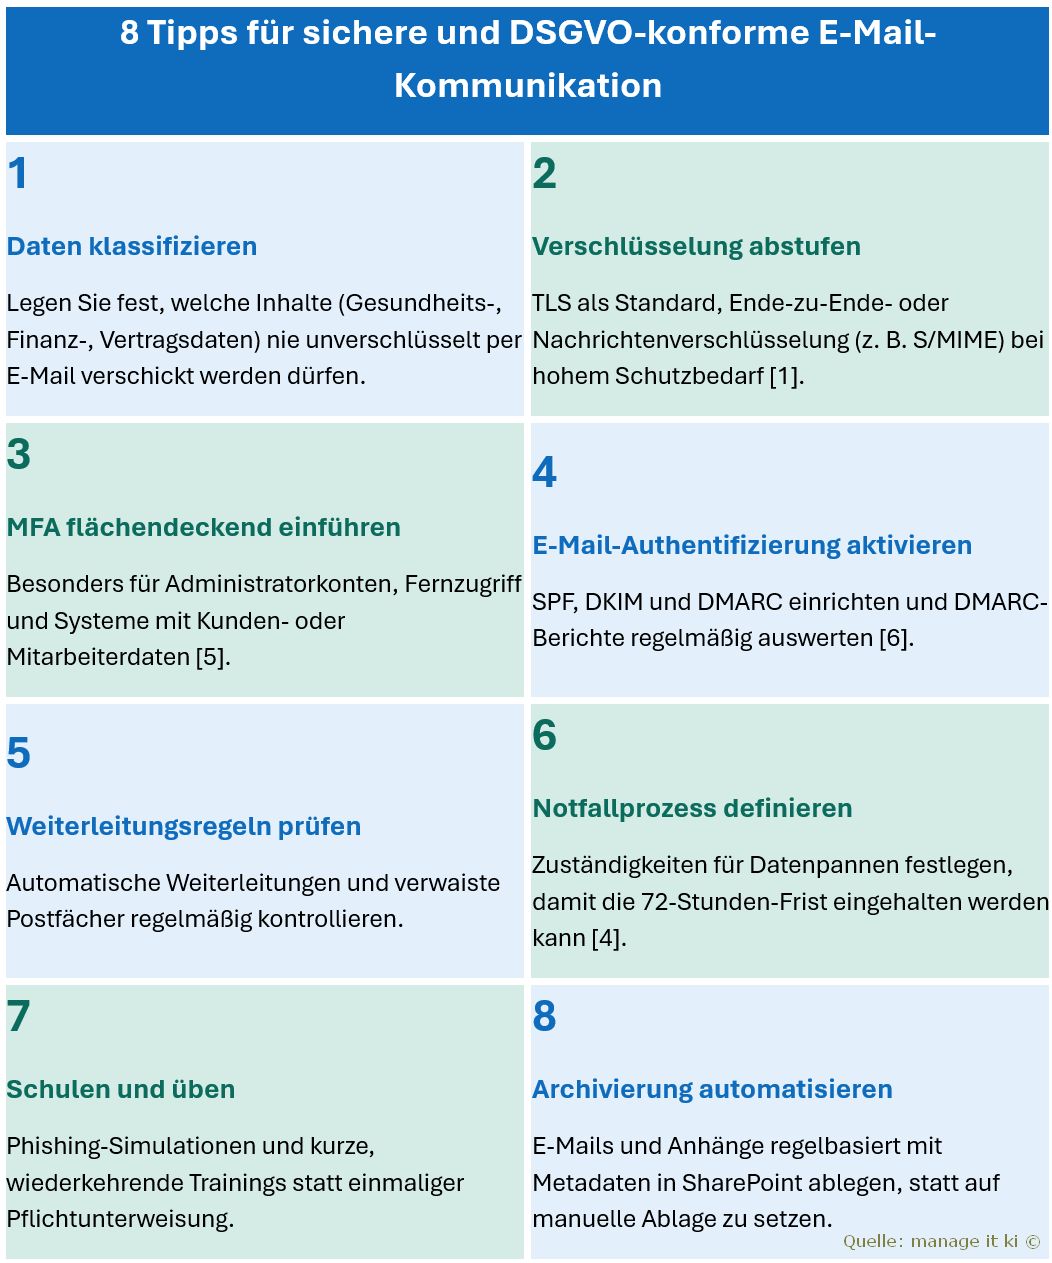
Ausführliche Tipps mit Praxisbeispielen
Hinweis: Die Praxisbeispiele sind fiktive, illustrative Szenarien.
Tipp 1: Daten klassifizieren
Nicht jede E-Mail braucht denselben Schutz. Eine einfache Einteilung in „öffentlich“, „intern“ und „vertraulich“ schafft Klarheit, welche Inhalte besondere Maßnahmen erfordern. Besondere Kategorien personenbezogener Daten, etwa Gesundheitsdaten, gehören grundsätzlich in die höchste Stufe [8].
Praxisbeispiel: Eine Personalabteilung führt drei Schutzstufen ein. Bewerbungsunterlagen, Krankmeldungen und Gehaltsdaten gelten als „vertraulich“ und dürfen nur über das zugelassene, verschlüsselte Verfahren verschickt werden. Eine Kurzübersicht im Intranet zeigt je Stufe, was erlaubt ist.
Tipp 2: Verschlüsselung abstufen
TLS schützt den Transportweg und gilt als Mindestmaßnahme, die Inhalte schützt es nicht durchgreifend. Ende-zu-Ende-Verfahren wie S/MIME bieten den besseren Schutz und sollten bei hohem Risiko zum Einsatz kommen [1].
Praxisbeispiel: Eine Steuerkanzlei verschickt Routinekorrespondenz über TLS. Mandantenunterlagen mit Steuerdaten werden dagegen per S/MIME verschlüsselt. Fehlt dem Empfänger ein Zertifikat, nutzt die Kanzlei ein Webportal statt einer ungeschützten E-Mail.
Tipp 3: MFA flächendeckend einführen
Ein gestohlenes Passwort allein genügt Angreifern dann nicht mehr. Priorität haben Administratorkonten, Fernzugriff und alle Systeme mit Kunden- oder Mitarbeiterdaten [5].
Praxisbeispiel: Ein Mittelständler aktiviert MFA zuerst für IT-Administratoren und die Geschäftsführung, danach für alle Postfächer. Eine Phishing-Mail erbeutet später ein Passwort, der Zugriff scheitert jedoch an der zweiten Bestätigung.
Tipp 4: E-Mail-Authentifizierung aktivieren
SPF legt berechtigte Versandserver fest, DKIM signiert Nachrichten, DMARC steuert den Umgang mit fehlgeschlagenen Prüfungen und liefert Berichte [6]. Wichtig: Vor einer strengen DMARC-Richtlinie sollten alle legitimen Versandquellen erfasst sein, sonst werden echte Mails blockiert [6].
Praxisbeispiel: Ein Onlinehändler startet DMARC im Beobachtungsmodus und wertet vier Wochen lang die Berichte aus. Dabei fällt ein vergessener Newsletter-Dienst auf. Nach dessen Einbindung stellt das Unternehmen die Richtlinie auf strengere Durchsetzung um.
Tipp 5: Weiterleitungsregeln prüfen
Automatische Weiterleitungen sind ein klassischer Weg, unbemerkt Daten abfließen zu lassen. Auch ehemalige Mitarbeitende mit aktiven Postfächern erhöhen das Risiko.
Praxisbeispiel: Quartalsweise exportiert die IT alle Weiterleitungsregeln. Dabei entdeckt sie eine Regel, die E-Mails eines Vertriebsmitarbeiters an eine private Adresse leitet, und deaktiviert sie. Das Postfach eines ausgeschiedenen Kollegen wird zugleich archiviert und gesperrt.
Tipp 6: Notfallprozess definieren
Datenpannen müssen unverzüglich, möglichst binnen 72 Stunden, der Aufsichtsbehörde gemeldet werden, sofern ein Risiko für die Betroffenen besteht; zudem ist jede Panne zu dokumentieren [4][7]. Das gelingt nur mit klaren Zuständigkeiten.
Praxisbeispiel: Eine Mitarbeiterin sendet eine Kundenliste an einen falschen Empfänger. Sie meldet das sofort über eine interne Hotline, der Datenschutzbeauftragte bewertet das Risiko, dokumentiert den Vorfall und entscheidet binnen eines Tages über die Meldung an die Behörde.
Tipp 7: Schulen und üben
Viele Datenpannen beginnen mit alltäglichen Fehlern. Kurze, regelmäßige Trainings und simulierte Phishing-Mails verankern richtiges Verhalten besser als eine einmalige Unterweisung.
Praxisbeispiel: Ein Unternehmen verschickt vierteljährlich eine harmlose Test-Phishing-Mail. Wer klickt, erhält direkt eine kurze Lerneinheit. Die Klickrate wird als Kennzahl verfolgt, ohne einzelne Personen bloßzustellen.
Tipp 8: Archivierung automatisieren
Manuelle Ablage ist fehleranfällig. Eine regelbasierte Archivierung aus Outlook in SharePoint mit Metadaten sorgt für vollständige, durchsuchbare und kontrollierbare Dokumentation, die bei Audits und rechtlichen Fragen hilft.
Praxisbeispiel: Ein Projektteam legt Kundenkorrespondenz per Add-in direkt aus Outlook in die Projektablage. Metadaten wie Kunde, Projekt und Aufbewahrungsfrist werden gleich mitgegeben. Als ein Mitarbeiter ausfällt, findet die Vertretung den kompletten Mailverlauf sofort.
Quelle: Konnect eMail
FAQ: Häufige Fragen zu E-Mail-Sicherheit und DSGVO
- Ist E-Mail-Verschlüsselung nach DSGVO Pflicht?
Art. 32 DSGVO nennt die Verschlüsselung ausdrücklich als mögliche Maßnahme, verlangt aber ein dem Risiko angemessenes Schutzniveau [2]. Eine ausnahmslose Pflicht zur Ende-zu-Ende-Verschlüsselung für jede E-Mail lässt sich daraus nicht ableiten; entscheidend ist die dokumentierte Risikobewertung [8].
- Reicht TLS als Transportverschlüsselung aus?
Laut Datenschutzkonferenz bietet TLS einen Basisschutz und ist eine Mindestmaßnahme. Den durchgreifenderen Schutz der Inhalte bietet Ende-zu-Ende-Verschlüsselung; beide Verfahren sind in der Abwägung zu berücksichtigen [1]. Lassen sich die Anforderungen nicht erfüllen, ist ein anderer Kommunikationskanal zu wählen [1].
- Wann sollte Ende-zu-Ende-Verschlüsselung eingesetzt werden?
Bei erhöhtem Risiko, etwa bei besonderen Kategorien personenbezogener Daten nach Art. 9 DSGVO wie Gesundheitsdaten [8]. Auch Berufsgeheimnisse sind bei der Risikobewertung besonders zu berücksichtigen [1].
- Welche Bußgelder drohen bei Verstößen?
Bis zu 10 Mio. Euro oder 2 % bzw. bis zu 20 Mio. Euro oder 4 % des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist. Verstöße gegen die Sicherheit der Verarbeitung (Art. 32) fallen in die erste, Verstöße gegen die Verarbeitungsgrundsätze (Art. 5) in die zweite Stufe [3].
- Wie schnell muss eine Datenpanne gemeldet werden?
Unverzüglich und möglichst binnen 72 Stunden nach Bekanntwerden an die zuständige Aufsichtsbehörde, es sei denn, die Verletzung führt voraussichtlich nicht zu einem Risiko. Bei späterer Meldung ist die Verzögerung zu begründen [4].
- Müssen auch Betroffene informiert werden?
Ja, wenn die Verletzung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten der Personen zur Folge hat. Unabhängig von einer Meldung müssen alle Datenpannen intern dokumentiert werden [7].
- Ist eine an den falschen Empfänger gesendete E-Mail eine Datenpanne?
Ja, sie kann eine Verletzung der Vertraulichkeit darstellen. Ob sie meldepflichtig ist, hängt vom Risiko für die Betroffenen ab; dokumentiert werden muss sie in jedem Fall [9][7].
- Was bedeuten SPF, DKIM und DMARC?
SPF legt fest, welche Server für eine Domain senden dürfen, DKIM signiert Nachrichten kryptografisch, und DMARC regelt, wie bei fehlgeschlagener Prüfung zu verfahren ist und wohin Berichte gehen [6].
- Welche TLS-Version gilt als ausreichend sicher?
Das BSI hält TLS 1.2 derzeit für ausreichend sicher; TLS 1.3 ist effizienter und erlaubt nur moderne Verfahren. Ergänzend können DANE oder MTA-STS verschlüsselte Verbindungen absichern [5].
- Gilt die DSGVO auch für Dienstleister und Cloud-Anbieter?
Ja, Art. 32 DSGVO richtet sich an Verantwortliche und Auftragsverarbeiter [2]. Erfährt ein Auftragsverarbeiter von einer Datenpanne, muss er den Verantwortlichen unverzüglich informieren [4].
Quellen
[1] Datenschutzkonferenz: Maßnahmen zum Schutz personenbezogener Daten bei der Übermittlung per E-Mail (2021): https://www.datenschutzkonferenz-online.de/media/oh/20210616_orientierungshilfe_e_mail_verschluesselung.pdf
[2] Art. 32 DSGVO – Sicherheit der Verarbeitung: https://dsgvo-gesetz.de/art-32-dsgvo/
[3] Art. 83 DSGVO – Geldbußen: https://dejure.org/gesetze/DSGVO/83.html
[4] Art. 33 DSGVO – Meldung von Datenschutzverletzungen: https://dsgvo-gesetz.de/art-33-dsgvo/
[5] BSI: Technischer Hintergrund E-Mail-Sicherheit: https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Onlinekommunikation/E-Mail-Sicherheit/technischer-Hintergrund-E-Mail-Sicherheit/technischer-Hintergrund-E-Mail-Sicherheit_node.html
[6] BSI TR-03182 Email Authentication: https://www.bsi.bund.de/SharedDocs/Downloads/EN/BSI/Publications/TechGuidelines/TR03182/BSI-TR-03182.pdf?__blob=publicationFile&v=6
[7] LDI NRW: Meldepflicht für Verantwortliche: https://www.ldi.nrw.de/kontakt/meldepflicht-fuer-verantwortliche-verletzungen-des-schutzes-personenbezogener-daten
[8] MTR Legal: E-Mail-Verschlüsselung und DSGVO – Einsatz von TLS erklärt: https://www.mtrlegal.com/e-mail-verschluesselung-und-dsgvo-einsatz-von-tls-erklaert/
[9] Sächsische Datenschutzbeauftragte: Meldung einer Datenpanne: https://www.datenschutz.sachsen.de/meldung-eines-datenschutzverstosses.html
Management Summary, Tipps, FAQ und Bilder wurden mit Hilfe von KI erstellt
3616 Artikel zu „E-Mail Sicherheit“
Cloud Computing | Geschäftsprozesse | IT-Security | Kommunikation | New Work | News | Tipps
Cloud-Postfächer im Visier: Warum E-Mail-Sicherheit bei der Identität beginnt
Cloud-E-Mail ist längst mehr als ein digitaler Briefkasten. Wer ein Konto übernimmt, greift häufig zugleich auf Identitäten, Dateien, Freigaben und Anwendungen zu. Herkömmliche Spamfilter reichen deshalb nicht mehr aus: Gefragt ist eine integrierte Sicherheitsarchitektur, die Zugriffe konsequent prüft, verdächtiges Verhalten sichtbar macht und auf Vorfälle vorbereitet reagiert. Management Summary Identität wird zum Sicherheitsperimeter: Der Schutz…
IT-Security | Kommentar | Kommunikation | News
E-Mail-Sicherheit in Behörden erfordert Schutz ohne zusätzliche Hürden
Kommentar von Günter Esch, Geschäftsführer SEPPmail – Deutschland GmbH Behörden verarbeiten täglich sensible Informationen wie personenbezogene Daten, Vertragsunterlagen oder vertrauliche Abstimmungen. Entsprechend hoch sind die Anforderungen an die digitale Kommunikation. Beim Schutz von E-Mails entsteht jedoch weiterhin häufig ein Problem: Die Sicherheit soll steigen, aber die Kommunikation darf nicht unnötig verkompliziert werden. Genau…
IT-Security | Kommunikation | News | Services
E-Mail-Sicherheit im Gesundheitswesen: Wenn eine Nachricht den Klinikbetrieb gefährdet
Management Summary E-Mail ist im Gesundheitswesen längst Teil der Versorgungskette – und damit ein geschäftskritischer Angriffsvektor für Kliniken, MVZ und Praxen. Gesundheitsdaten verlangen mehr als Standard-Schutz: Vertraulichkeit, Verfügbarkeit und nachvollziehbare Zugriffe müssen im Alltag zusammenspielen. Phishing, kompromittierte Postfächer und manipulierte Anhänge treffen auf Zeitdruck, Vertrauen und viele externe Kommunikationspartner – ideale Bedingungen für Angreifer. Wirksame…
Ausgabe 3-4-2026 | IT-Security | Kommunikation | New Work | News | Security Spezial 3-4-2026
Sicherheit im Unternehmen: Warum eine korrekte E-Mail-Archivierung so wichtig ist – Die unterschätzte Schwachstelle
E-Mails sind das Rückgrat der geschäftlichen Kommunikation – und zugleich ein oft unterschätztes Sicherheits- und Compliance-Risiko für Unternehmen. Unzureichende Archivierung, menschliche Fehler und steigende regulatorische Anforderungen machen das E-Mail-Postfach zunehmend zum Einfallstor für Datenschutzverstöße, Cyberangriffe und Vertrauensverluste. Mit einem sicheren Outlook- oder Microsoft 365-Add-In lassen sich Sicherheitslücken schließen sowie Mails und Metadaten Compliance-konform speichern.
IT-Security | Kommunikation | Lösungen | News
E-Mail-Sicherheit: Schutz erhöhen & interne IT entlasten

E-Mail-Sicherheit für Unternehmen: Weniger Phishing, weniger interne Tickets, mehr Kontrolle. E-Mails zählen zu den wichtigsten Angriffswegen für Cyberkriminelle. Für IT-Leiter und CIOs steht viel auf dem Spiel: Phishing, Schadsoftware und schädliche Anhänge bedrohen den Betrieb, binden Ressourcen und erhöhen das Risiko für Ausfälle. In vielen Unternehmen zeigt sich dasselbe Bild. Die bestehende E-Mail-Sicherheit ist…
Ausgabe 3-4-2026 | IT-Security | News | Security Spezial 3-4-2026
LLM prägt das Zusammenspiel von Analyse, Automatisierung und Nutzerverhalten neu – KI verändert E-Mail-Sicherheit und Awareness
Generative künstliche Intelligenz entwickelt sich rasant zu einem bestimmenden Faktor der Cybersicherheit. Während Angreifer Sprachmodelle nutzen, um täuschend echte Phishing-Nachrichten in großer Zahl zu erzeugen, reagieren Sicherheitsanbieter mit neuen Analyseverfahren, automatisierter Kontextbewertung und verhaltensorientierten Schulungskonzepten.
IT-Security | Kommunikation | News | Services | Tipps
E-Mail-Sicherheit ganzheitlich denken – Prävention statt Schadenbegrenzung

Phishing, Identitätsmissbrauch und Ransomware beginnen häufig mit einer einzigen E-Mail. Warum technische Grundlagen, organisatorische Klarheit und kontinuierliche Sensibilisierung zusammengehören – und weshalb Prävention der wirksamste Schutz ist. E-Mails bilden seit Jahrzehnten das Rückgrat der digitalen Kommunikation und sind aus unserem beruflichen wie privaten Alltag nicht mehr wegzudenken. Sie verbinden Unternehmen, Behörden und Privatpersonen über…
IT-Security | Kommunikation | News | Services | Tipps
E-Mail-Security in Organisationen mit Anforderungen der nationalen Sicherheit und Rüstung

Eine E-Mail. Ein Klick. Eine Entscheidung mit Folgen. Ein unscheinbarer Moment zum Arbeitsbeginn: Eine E-Mail trifft ein, der Absender scheint bekannt, der Kontext plausibel. Es geht um eine technische Rückfrage in einem Rüstungsprojekt, um eine Abstimmung entlang der Lieferkette oder um Dokumente mit sicherheitsrelevantem Bezug. Das Öffnen der Nachricht erfolgt routiniert – und genau…
IT-Security | Kommunikation | News | Tipps | Whitepaper
E-Mail-Sicherheit: BSI untersucht E-Mail-Programme

In unserem E-Mail-Programm lesen, schreiben und verwalten wir all unsere E-Mails. Nicht selten enthalten die Anwendungen daher auch sensibelste Informationen. Entsprechend gut müssen sie vor Risiken wie etwa Mitlesen und Manipulation durch Dritte geschützt werden. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat untersucht, inwiefern E-Mail-Programme relevante Eigenschaften wie Transport- und Inhaltsverschlüsselung, SPAM-, Phishing-…
IT-Security | Kommunikation | News | Tipps | Whitepaper
Whitepaper E-Mail-Sicherheit: Anforderungen an sichere, transparente und benutzerfreundliche Webmail-Dienste

E-Mail-Dienste – insbesondere Webmailer (E-Mail-Dienste, die über einen Webbrowser genutzt werden) – sind ein integraler Bestandteil des Alltagslebens. Sie ermöglichen das Erstellen von E-Mails, ihren Versand an beliebige Kontakte sowie die Verwaltung eines Postfachs. Nicht zuletzt werden E-Mailadressen als Zugang für viele weitere Dienste genutzt. Damit sind sie eine wesentliche Schnittstelle digitaler Kommunikation und Identitätsverwaltung.…
IT-Security | Kommunikation | News | Trends 2025 | Trends Kommunikation | Trends Security
Cyberkriminelle gehen kreativ und zielgerichtet vor, um traditionelle E-Mail-Sicherheitslösungen zu umgehen

Während Unternehmen traditionelle, technische Schutzmaßnahmen verstärken, finden Angreifer immer neue Wege, sie mit alltäglichen Methoden zu umgehen. Der Bericht »Q3 Email Threat Landscape Report« identifiziert die wichtigsten E-Mail-Bedrohungstrends des dritten Quartals 2025 [1]. Die VIPRE Security Group hat dazu 1,8 Millionen E-Mails verarbeitet und analysiert. Ziel ist es, Firmen dabei zu unterstützen, ihre E-Mails…
IT-Security | Kommunikation | News | Tipps
Cybersecurity beginnt im Posteingang – warum E-Mail-Sicherheit mehr ist als nur Verschlüsselung
Kommentar von Günter Esch, Geschäftsführer SEPPmail – Deutschland GmbH Der Oktober steht ganz im Zeichen der Cybersicherheit. Der Cybersecurity Month soll nicht nur an die steigende Zahl digitaler Bedrohungen erinnern, sondern vor allem Bewusstsein dafür schaffen, dass IT-Sicherheit längst zur Grundvoraussetzung moderner Kommunikation geworden ist. Oft bestimmen hier Themen wie Ransomware-Angriffe, Datenlecks oder kompromittierte Cloud-Zugänge…
Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Kommunikation | News | Services | Tipps
Schatten-IT durch übergroße Anhänge: Warum der E-Mail-Versand oft zur Sicherheitslücke wird

Mitarbeiter, die dringend große Dateien versenden müssen, greifen nicht selten zu frei verfügbaren Filetransfer-Diensten im Internet. Es gibt viele Angebote, die leicht zu bedienen sind und in Sekunden funktionieren – ein Upload-Link genügt. Doch was aus Sicht der Nutzer pragmatisch und effizient erscheint, birgt für Unternehmen erhebliche Risiken. Datenschutz, IT-Sicherheit und Nachvollziehbarkeit bleiben dabei oft…
IT-Security | Kommentar | Kommunikation | News | Whitepaper
Haftungsrisiko: Appell an die Geschäftsführungen – E-Mail-Sicherheit jetzt priorisieren

Noch nie war Cybersicherheit ein reines IT-Problem. Leider ist es nach wie vor häufig geübte Praxis, dass dieses Thema an die Technikabteilung delegiert wird und die Geschäftsführung sich nicht in einem angemessenen Maße damit auseinandersetzt. Geschäftsführer und Vorstände konnten sich zumindest seit Inkrafttreten der EU-DSGVO nicht hinter ihren IT-Teams verstecken. Denn sie können unter Umständen…
IT-Security | Kommunikation | News | Strategien | Tipps
E-Mail-Sicherheit: Quarantäne und Sandboxing im Vergleich

Die Absicherung von E-Mails ist ein wesentlicher Bestandteil moderner IT-Sicherheitskonzepte. Zwei gängige Ansätze, die dabei zum Einsatz kommen, sind die E-Mail-Quarantäne und das E-Mail-Sandboxing. Beide Technologien verfolgen das Ziel, potenzielle Bedrohungen aus E-Mail-Kommunikationen zu eliminieren, unterscheiden sich jedoch grundlegend in ihrer Funktionsweise und Wirksamkeit. Eine sichere E-Mail-Kommunikation ist nicht nur für Unternehmen essenziell, sondern auch…
IT-Security | Kommunikation | News | Tipps
11. Februar – Safer Internet Day: BSI und DsiN räumen mit Mythen zu E-Mail-Sicherheit auf
Ein digitaler Alltag ohne E-Mails ist für die meisten kaum vorstellbar. Das kann jedoch auch Gefahren bergen – nicht nur weil das E-Mail-Postfach ein beliebtes Ziel von Phishing-Angriffen ist. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) und Deutschland sicher im Netz (DsiN) möchten daher gemeinsam darüber aufklären, wie Verbraucherinnen und Verbraucher E-Mails sicher nutzen…
Geschäftsprozesse | IT-Security | Kommunikation | News | Tipps
E-Mail-Sicherheit: Die Kommunikation mit Zertifikaten verschlüsseln

In einer Zeit, in der die digitale Kommunikation aus dem Geschäftsalltag nicht mehr wegzudenken ist, ist die Sicherheit von E-Mails für Unternehmen eine dringliche Angelegenheit. Die Verschlüsselung von E-Mails und ihren Anhängen ist sogar ein entscheidender Bestandteil der Datensicherheitsstrategie von Unternehmen, um sensible Informationen vor unbefugtem Zugriff zu schützen. Darauf machen die Sicherheitsexperten der PSW…
IT-Security | Kommunikation | News | Tipps
Verwerfungen in der E-Mail-Sicherheitslandschaft: Was Sie wissen sollten
E-Mails sind nach wie vor einer der Eckpfeiler geschäftlicher Kommunikation und um Informationen weltweit auszutauschen. In dem Maß, in dem E-Mail ein Werkzeug zur Vernetzung ist, ist der Posteingang eines der Hauptziele von Phishing, Spoofing und andere Formen von Cyberangriffen. Angesichts der neuerlichen Entwicklungen hat Google kürzlich Empfehlungen herausgegeben, in denen der Konzern ausdrücklich zu…
IT-Security | Kommunikation | News | Trends 2024 | Trends Security | Whitepaper
E-Mail-Bedrohungslandschaft: Das sind notwendige Sicherheitsmaßnahmen für das Jahr 2024

Die Analyse von über 7 Milliarden E-Mails hat ergeben, dass saubere Links die Nutzer täuschen, bösartige EML-Anhänge im 4. Quartal um das 10-fache zugenommen haben, die AgentTesla-Malware-Familie den Spitzenplatz eingenommen hat und dass Social-Engineering-Angriffe nach wie vor auf einem Allzeithoch liegen. Die VIPRE Security Group stellte am 15.2.2024 den »Email Security in 2024: An…
Favoriten der Redaktion | IT-Security | Kommunikation | Lösungen | News | Services
Luftig leichte Sicherheit: E-Mail-Kommunikation in der Cloud
Der Arbeitstag beginnt, und mit dem ersten Kaffee in der Hand öffnen Sie Ihren Posteingang, denn Sie erwarten eine wichtige E-Mail von einem Kunden. Doch in Ihrer Inbox wartet eine Flut von Nachrichten – von offensichtlichem Spam über verlockende Angebote bis hin zu scheinbar legitimen Nachrichten, die jedoch den verdächtigen Geruch von Phishing tragen. In…
Favoriten der Redaktion | IT-Security | Kommunikation | News | Tipps
Dauerthema E-Mail-Sicherheit

Auch im Jahr 2023 haben die Angriffe auf die IT-Infrastruktur von Unternehmen weiter zugenommen. Laut einer Studie der Cyber Rescue Alliance aus dem Jahr 2022 sind so gut wie alle Unternehmen weltweit Ziel von Phishing-Angriffen geworden. Bei 12 % der erfolgreichen Angriffe hatten die Angreifer mehr als ein Jahr lang vollen Zugriff auf Unternehmensdaten, bevor…
IT-Security | Kommunikation | News
Brief Version 08.15 ? – Wenn man E-Mail-Sicherheit auf die Briefpost anwenden würde

Wissen Sie immer, von wem die E-Mails wirklich stammen, die Sie täglich erhalten? Die meisten Mitarbeiter beantworten diese Frage wahrscheinlich mit »Ja«, doch die Realität sieht anders aus. Schließlich bekommt nahezu jeder Mitarbeiter jeden Tag zahlreiche E-Mails. Bei dieser Masse von Nachrichten kommt es schnell vor, dass nur kurz der Inhalt überflogen und schnell geantwortet wird. Beinhaltet eine E-Mail darüber hinaus beispielsweise konkrete Handlungsanweisungen, leitet der Verantwortliche meist umgehend die erforderlichen Maßnahmen ein – und schon passiert es: Darauf, von wem die Nachricht eigentlich stammt, wird nicht geachtet. Dies kann schwerwiegende Folgen haben, da sich Cyberkriminelle so Zugang ins Unternehmensnetzwerk verschaffen und großen Schaden anrichten können. Vermeiden lässt sich dies durch die sogenannte Funktion »DomainKeys Identified E-Mail« (DKIM).
IT-Security | Lösungen | News | Produktmeldung
E-Mail-Sicherheit & -Compliance im Microsoft 365-Umfeld: Sicherheit für Schutzbedürftiges
Der Osnabrücker IT-Dienstleister pco ist schon seit Jahren mit Managed Services für Hornetsecurity von ADN erfolgreich. Gemeinsam haben Sie ein Bollwerk für E-Mail-Sicherheit & -Compliance im Microsoft 365-Umfeld für Amnesty International errichtet. Das bestätigt den Erfolg der Konsolidierung der Services eines Value Add Distributors, eines vorausschauenden Systemhauses und eines der weltweit führenden Anbieter für Cloud-E-Mail-Security.…
IT-Security | Lösungen | News
Warum ein One-Stop-Shop für E-Mail-Sicherheit das Risiko-Portfolio verbreitert

Microsoft 365 hat sich seit der Einführung vor rund einem Jahrzehnt deutlich weiterentwickelt. Heute hat die cloudbasierte Plattform einen riesigen Marktanteil. Laut Gartner beherrscht Microsoft etwa 90 % des Marktes, wobei Google Workspace den Rest abdeckt. Angesichts der Tatsache, dass sowohl die Software von Microsoft als auch die Kundendaten in der Cloud gespeichert sind, verwundert…
Ausgabe 9-10-2021 | IT-Security | News | Security Spezial 9-10-2021
Höhere Sicherheit in der Business-Kommunikation: Wie Sie Ihre E-Mails einfach, aber sicher verschlüsseln
Die Bedeutung der digitalen Kommunikation steigt stetig. Im Zuge der Corona-Pandemie werden etwa immer mehr Meetings online per Videokonferenz durchgeführt, viele Mitarbeiter arbeiten statt im Büro im Home Office. Dadurch nimmt der digitale Versand von Daten weiterhin stark zu. Doch die E-Mail, als meistgenutztes Kommunikationsmittel, zählt für Cyberkriminelle zu den beliebtesten Angriffszielen. Wie können sich Unternehmen also gegen solche Attacken absichern?