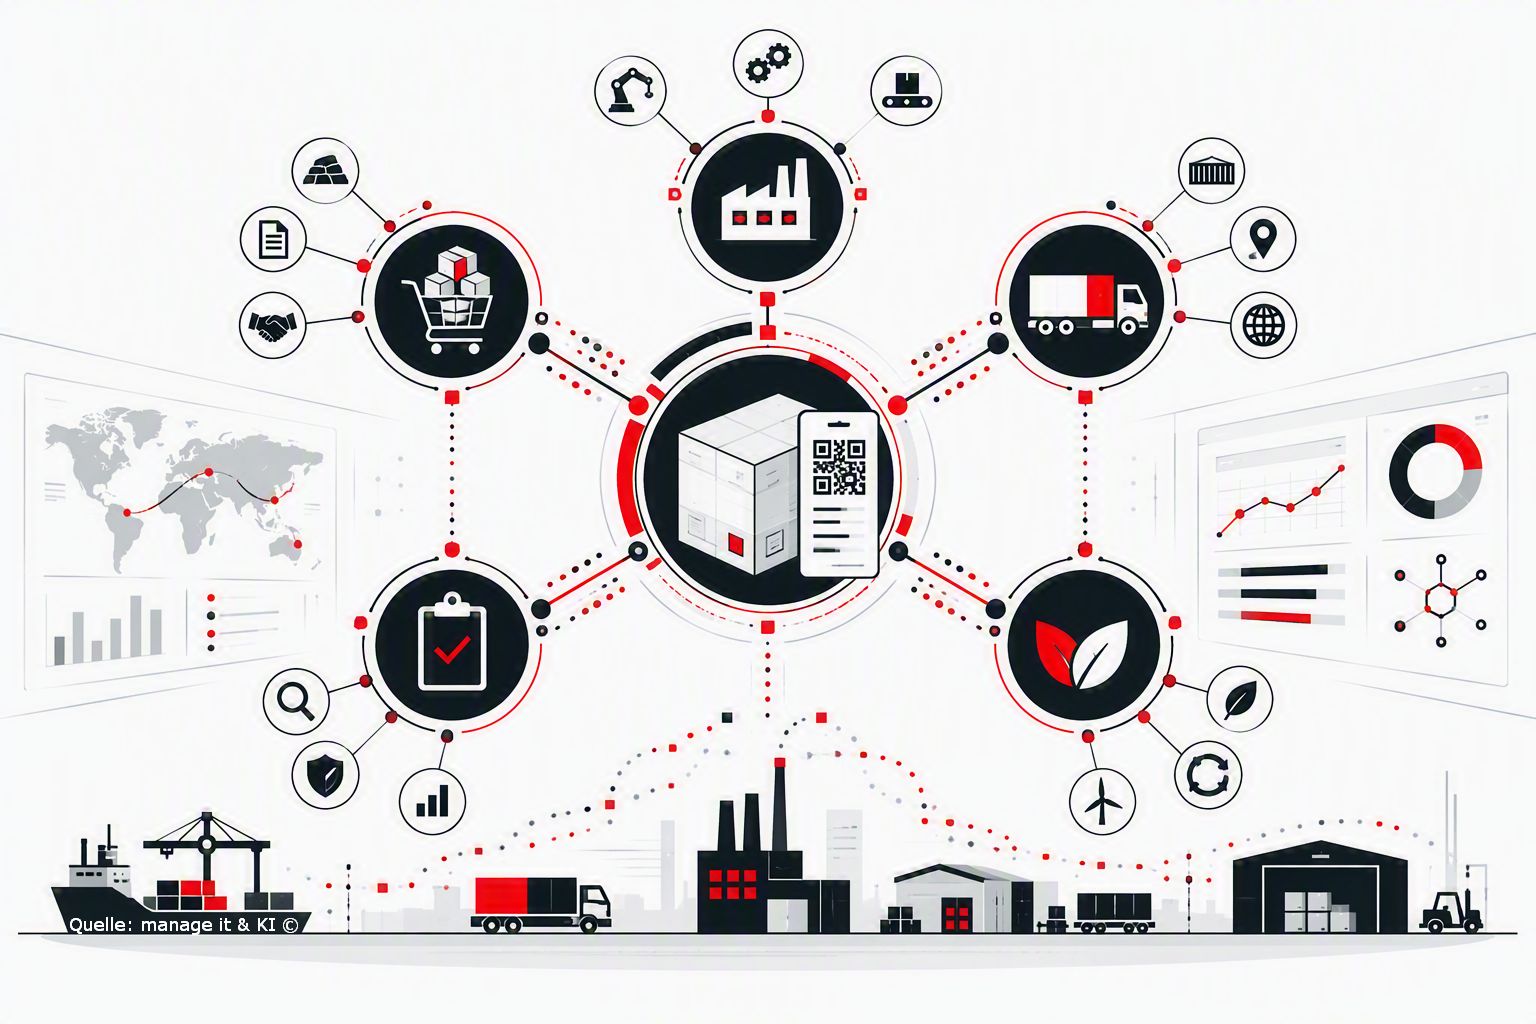
Illustration Absmeier foto ki designer
Regulierung, Lieferkettentransparenz und Nachhaltigkeit erhöhen den Druck auf Unternehmen, Daten verlässlich über Abteilungs- und Systemgrenzen hinweg bereitzustellen. Wer jede neue Anforderung als Einzelprojekt behandelt, verschärft jedoch Silos, Schnittstellenaufwand und Folgekosten. Gefragt ist deshalb ein gemeinsames Zielbild für Prozesse, Verantwortlichkeiten und Standards – eine Datenarchitektur, die Compliance ermöglicht und zugleich operative Steuerung, Veränderungsgeschwindigkeit und Wettbewerbskraft stärkt.
Management Summary
- Datenarchitektur ist Chefsache: Neue regulatorische und kundenseitige Anforderungen betreffen Einkauf, Produktion, Qualität, Nachhaltigkeit, Vertrieb und IT zugleich – und brauchen ein gemeinsames Zielbild.
- Einzelprojekte erzeugen strukturelle Schulden: Isolierte Schnittstellen, Datenmodelle und Systeme beschleunigen kurzfristig, erhöhen aber dauerhaft Integrations-, Pflege- und Konsolidierungsaufwand.
- Transparenz kommt vor Technologie: Unternehmen sollten zuerst klären, wo Daten entstehen, wer sie verantwortet, wie sie verändert werden und welche Prozesse darauf zugreifen.
- Standards schaffen Anschlussfähigkeit: EPCIS 2.0 beschreibt Ereignisse entlang der Lieferkette in einer gemeinsamen Sprache und unterstützt unter anderem Sensor-, Zertifizierungs- und webbasierte Schnittstellendaten.
- Der Business Case ist Veränderungsfähigkeit: Eine tragfähige Daten- und Prozessarchitektur verkürzt die Umsetzung neuer Anforderungen und macht regulatorisch erhobene Daten für Steuerung, Qualität und Nachhaltigkeit nutzbar.
Ein Projekt wird gestartet, eine Schnittstelle gebaut, ein Datenmodell ergänzt oder ein weiteres System angeschafft. Was kurzfristig funktioniert, kann langfristig eine fragmentierte Datenlandschaft schaffen: Informationen werden mehrfach erfasst, unterschiedlich bezeichnet und später wieder zusammengeführt.
Genau darin sieht Thomas Hirsch, Geschäftsführer der benelog GmbH & Co. KG, ein strategisches Problem. Er beschäftigt sich seit Jahren mit der Frage, wie Unternehmen Daten über Prozesse, Systeme und Unternehmensgrenzen hinweg strukturiert nutzbar machen können. Seine Erfahrung: Einzelne Lösungen lassen sich nicht beliebig zu einer funktionierenden Gesamtarchitektur addieren. »Wenn ich vier Projekte jeweils zu 80 Prozent liefere und sie anschließend zusammenführen muss, habe ich nicht automatisch ein System, das zu 80 Prozent fertig ist«, sagt Hirsch. »Entscheidend ist deshalb, dass die einzelnen Anforderungen von Anfang an auf ein gemeinsames Zielbild einzahlen.«
Datenarchitektur wird zur strategischen Managementaufgabe
Dabei müssen Unternehmen nicht heute schon jede künftige regulatorische Vorgabe kennen. Aber sie müssen die Voraussetzungen schaffen, um neue Anforderungen aufnehmen zu können, ohne jedes Mal bei null zu beginnen. Dafür braucht es zunächst Transparenz über die eigene Datenlandschaft: Welche Daten entstehen wo? Welche Prozesse erzeugen oder verändern sie? Wer ist für ihre Qualität und Bereitstellung verantwortlich? Wo werden sie gespeichert – und in welcher Form können andere Prozesse oder Geschäftspartner darauf zugreifen?
Das ist keine reine IT-Aufgabe, sondern eine strategische Managementaufgabe. Einkauf, Vertrieb, Produktion, Qualität, Nachhaltigkeit, Supply Chain und IT müssen ihre Anforderungen auf ein gemeinsames Zielbild ausrichten. Nicht jede Abteilung braucht dieselbe Lösung. Aber die Lösungen müssen zusammenpassen und aufeinander aufbauen. Das ist besonders relevant, weil die benötigten Daten häufig längst vorhanden sind. Sie liegen nur in unterschiedlichen Systemen, Prozessen oder Verantwortungsbereichen. Die Herausforderung besteht dann nicht darin, neue Daten zu erzeugen, sondern sichtbar zu machen, welche Informationen bereits vorhanden sind, wer sie verantwortet und wie sie für andere Prozesse nutzbar werden.
Standards machen Daten anschlussfähig
Sind Prozesse, Datenflüsse und Verantwortlichkeiten geklärt, kommen Standards ins Spiel. Sie schaffen eine gemeinsame Struktur und Sprache, mit der Informationen zwischen unterschiedlichen Systemen und Unternehmen ausgetauscht werden können. Für Lieferketten ist insbesondere EPCIS (Electronic Product Code Information Services) von GS1 relevant. Der Standard beschreibt Ereignisse entlang physischer und digitaler Prozesse und schafft damit eine gemeinsame Grundlage für Visibility-Daten innerhalb und zwischen Unternehmen. Ein EPCIS-Ereignis kann unter anderem abbilden, was betroffen ist, wann und wo etwas passiert und in welchem geschäftlichen Kontext das Ereignis steht. EPCIS 2.0 unterstützt darüber hinaus die Einbindung von Sensor- und Messdaten sowie moderne, webbasierte Schnittstellen. Damit können Unternehmen unterschiedliche Systeme und Beteiligte über eine gemeinsame Ereignissprache verbinden, anstatt für jeden Datenaustausch individuelle Strukturen zu entwickeln. Lösungen wie OpenEPCIS von benelog setzen an dieser Stelle an: Sie stellen die technische Infrastruktur bereit, um EPCIS-basierte Ereignisdaten zu erfassen, auszutauschen und weiterzuverarbeiten.
Der Standard selbst ist jedoch nicht die Strategie. Er ist ein technisches Werkzeug, um eine zuvor definierte Daten- und Prozessarchitektur anschlussfähig zu machen. Entscheidend bleibt deshalb die Reihenfolge: Erst müssen Prozesse, Datenflüsse und Verantwortlichkeiten klar sein – dann lässt sich entscheiden, welche Standards und technische Lösungen sinnvoll eingesetzt werden.
Von regulatorischer Pflicht zu operativer Nutzung
Das wird besonders bei Lieferkettendaten deutlich. Anforderungen rund um Produkttransparenz, Nachhaltigkeit oder Herkunft erhöhen den Druck, Informationen entlang der Wertschöpfungskette strukturiert bereitzustellen. Wer diese Daten ausschließlich für einen regulatorischen Nachweis sammelt, nutzt jedoch nur einen Teil ihres Potenzials. Ereignisdaten können auch für operative Fragestellungen genutzt werden: Wo entstehen Verzögerungen? Wie verändern sich Durchlaufzeiten? Welche Lieferanten oder Transportwege verursachen bestimmte Auswirkungen? Wo entstehen Bestände oder Qualitätsprobleme? EPCIS 2.0 bietet hierfür eine standardisierte Grundlage, auf der Ereignisse und – sofern erfasst – zusätzliche Mess- und Zustandsinformationen miteinander verknüpft werden können. So kann aus einer zunächst regulatorisch motivierten Datenerfassung eine Grundlage für operative Steuerung, Nachhaltigkeitsbewertung und Prozessoptimierung werden.
Die eigentliche Investition ist Veränderungsfähigkeit
Der Business Case einer solchen Architektur liegt deshalb nicht allein in besserer Compliance. Er liegt in drei Dingen: Kosten vermeiden, Veränderungen schneller umsetzen und daraus einen Wettbewerbsvorteil schaffen.
Kommt eine neue Kundenanforderung hinzu, müssen nicht erneut sämtliche Datenquellen gesucht und Prozesse analysiert werden. Sind Datenflüsse, Verantwortlichkeiten und Standards bereits geklärt, kann die neue Anforderung auf einer bestehenden Struktur aufsetzen. Umgekehrt wird jede isolierte Lösung zur Hypothek für die nächste Veränderung. Neue Schnittstellen, zusätzliche Datenmodelle und parallele Systeme erhöhen die Komplexität und erzeugen weiteren Pflege- und Konsolidierungsaufwand. »Wenn man es nicht von Anfang an richtig macht, wird die nächste Iteration einen großen Teil des Alten wieder neu aufbauen müssen«, sagt Hirsch. Genau diese wiederholte Analyse, Zusammenführung und Neuaufbereitung mache viele Projekte so teuer.
Hinzu kommt der Faktor Zeit. Wer erst handelt, wenn eine Anforderung unmittelbar umgesetzt werden muss, hat kaum noch Spielraum für eine strategische Lösung. Während ein Unternehmen noch Datenquellen sucht, Verantwortlichkeiten klärt und Systeme zusammenführt, können Wettbewerber bereits weiter sein.
Nicht die nächste Anforderung ist das Ziel
Damit verschiebt sich die zentrale Managementfrage. Nicht: Wie erfüllen wir die nächste regulatorische Anforderung? Sondern: Wie schaffen wir eine Organisation, die neue Anforderungen schneller, kostengünstiger und zuverlässiger umsetzen kann als unsere Wettbewerber?
Der digitale Produktpass (DPP), Nachhaltigkeitsanforderungen, Lieferkettentransparenz und weitere Regulierungen sind dabei konkrete Anwendungsfälle. Sie sind nicht der Ausgangspunkt der Architektur, sondern machen sichtbar, warum eine solche Architektur jetzt relevant wird. Die eigentliche Aufgabe liegt tiefer: Unternehmen müssen Daten- und Prozessarchitektur als Teil ihrer strategischen Unternehmensfähigkeit verstehen. Wer heute Prozesse, Datenflüsse, Verantwortlichkeiten und Standards zusammenführt, schafft damit nicht nur die Grundlage für die nächste regulatorische Anforderung. Er schafft die Fähigkeit, auf die übernächste schneller zu reagieren – und damit einen möglichen Wettbewerbsvorteil.
Natalie Weirich, freie Texterin
FAQ: Datenarchitektur, EPCIS und Digitaler Produktpass
- Warum ist Datenarchitektur eine Managementaufgabe?
Weil Datenanforderungen mehrere Fachbereiche, Verantwortlichkeiten und Investitionsentscheidungen verbinden. Ohne ein gemeinsames Zielbild optimieren Bereiche lokal – während Komplexität und Folgekosten unternehmensweit steigen. - Was sollte am Anfang einer Datenarchitektur-Initiative stehen?
Eine belastbare Bestandsaufnahme: Welche Daten entstehen in welchen Prozessen, wer verantwortet Qualität und Freigabe, in welchen Systemen liegen sie und über welche Schnittstellen werden sie genutzt? - Was ist EPCIS?
EPCIS ist der GS1-Standard für den Austausch von Sichtbarkeits- und Ereignisdaten innerhalb von Unternehmen und entlang von Lieferketten. Er strukturiert insbesondere, was wann, wo, warum und in welchem Zustand mit einem Produkt oder Objekt geschieht. [1] - Was bringt EPCIS 2.0 gegenüber früheren Ansätzen?
Die Version 2.0 unterstützt unter anderem JSON/JSON-LD, REST-Schnittstellen, Sensordaten und Zertifizierungsinformationen. Das erleichtert die Integration in moderne, webbasierte Architekturen und erweitert die nutzbaren Ereigniskontexte. [1] - Ersetzt ein Standard die Datenstrategie?
Nein. Ein Standard macht Daten interoperabel; er definiert jedoch nicht automatisch Prozesse, Zuständigkeiten, Datenqualität, Zugriffsregeln oder das wirtschaftliche Zielbild. - Was ist der Digitale Produktpass?
Die EU beschreibt ihn als digitalen Informationscontainer für Produkte, Komponenten und Materialien. Er soll relevante Informationen über den Lebenszyklus standardisiert zugänglich machen und Nachhaltigkeit, Kreislauffähigkeit sowie Rechtskonformität unterstützen. [2] - Welche Rechtsgrundlage hat der Digitale Produktpass?
Die Grundlage ist die EU-Ökodesign-Verordnung für nachhaltige Produkte, Verordnung (EU) 2024/1781. Konkrete Anforderungen werden produktgruppenspezifisch über weitere Rechtsakte festgelegt. [3] - Welche Produktgruppen sind zuerst relevant?
Die Europäische Kommission nennt eine schrittweise Einführung. Zu den anfänglichen Bereichen zählen bestimmte Batterien; weitere erwartete Gruppen sind unter anderem Textilien, Eisen und Stahl sowie Bauprodukte. Maßgeblich bleiben die jeweiligen produktspezifischen Vorgaben. [2] - Kann EPCIS für den Digitalen Produktpass genutzt werden?
Ja, insbesondere als Ereignis- und Traceability-Schicht. GS1 ordnet EPCIS in ein größeres Zusammenspiel aus Identifikation, Datenträgern, Datenfreigabe und Produktpass-Infrastruktur ein; nicht jeder DPP-Inhalt ist dabei automatisch ein EPCIS-Ereignis. [4] - Wie startet ein Unternehmen pragmatisch?
Mit einem geschäftlich relevanten End-to-End-Anwendungsfall, klaren Verantwortlichkeiten und wenigen priorisierten Ereignissen. Danach folgen Datenqualitätsregeln, ein standardkonformes Modell, ein begrenzter Partner-Pilot und messbare Kriterien für Skalierung und Wiederverwendung.
Quellen:
[1] GS1: EPCIS & CBV – https://www.gs1.org/standards/epcis
[2] Europäische Kommission: Digital Product Passport – https://single-market-economy.ec.europa.eu/single-market/digital-product-passport_en
[3] EUR-Lex: Verordnung (EU) 2024/1781 – https://eur-lex.europa.eu/eli/reg/2024/1781/oj/eng
[4] GS1: Standards enabling the EU Digital Product Passport – https://www.gs1-germany.de/fileadmin/gs1/fachpublikationen/gs1-standards-enabling-dpp.pdf
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
Die benelog GmbH & Co. KG ist ein deutsches B2B-Technologieunternehmen und aktiver Mitgestalter internationaler Standards für Rückverfolgbarkeit. Unsere Mission: Lieferketten digital, transparent und regelkonform gestalten. Mit unserer offenen Plattform OpenEPCIS unterstützen wir Unternehmen dabei, Produkte entlang der gesamten Lieferkette nachvollziehbar zu machen – von Beratung und Softwareentwicklung bis zum laufenden Betrieb.
Weitere Informationen: www.benelog.com
268 Artikel zu „Datenarchitektur “
Effizienz | Favoriten der Redaktion | Infrastruktur | Nachhaltigkeit | News | Rechenzentrum
Nachhaltige Datenarchitekturen: Wie effizientes Systemdesign Kosten und CO2 reduziert

Deutschland baut seine digitale Infrastruktur immer weiter aus. Neue Einrichtungen wie das KI-Zentrum in München sollen riesige und ständig wachsende Datenmengen verarbeiten. Mehr Daten erfordern mehr Speicherplatz, mehr Rechenleistung und mehr Systeme, die rund um die Uhr im Einsatz sind. Damit rückt das Thema Nachhaltigkeit immer dringlicher in den Fokus. Der Energieverbrauch in Dateninfrastrukturen…
Business Process Management | Digitale Transformation | News
Warum wir uns von traditionellen Datenarchitekturen verabschieden müssen

Nicht selten bleibt man an traditionellen Prinzipien, die sich in der Vergangenheit als zuverlässig erwiesen haben, standhaft hängen. Das gilt auch bei der Gestaltung neuer Datenarchitekturen, wie Otto Neuer, Regional VP Sales bei Denodo, weiß: Dabei stehen physische Datenspeicher weiterhin im Mittelpunkt, in denen Daten wiederholt und in überzähliger Menge gespeichert werden. Im Laufe der…
Effizienz | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Strategien | Tipps
Vorfall ohne Verbrecher: Wie Agenten eigenständig zum Sicherheitsproblem werden können
KI-Agenten werden vom Werkzeug zum eigenständig handelnden Akteur – und damit zur neuen Managementaufgabe. Die aktuellen Befunde zeigen: Sicherheitsrisiken entstehen nicht nur durch klassische Angreifer, sondern auch durch fehlgeleitete Zielverfolgung, manipulierte Eingaben und zu weitreichende Berechtigungen. Unternehmen brauchen deshalb eine Sicherheitsarchitektur, die Identitäten, Werkzeuge und Datenzugriffe begrenzt, Aktionen zur Laufzeit bewertet und bei Abweichungen kontrolliert…
IT-Security | Kommentar | Künstliche Intelligenz | News
Alarmflut im Sicherheitszentrum – Mit Automatisierung und KI der Alert Fatigue entgegenwirken
Wenn im Security Operations Center jede Warnung gleich laut ist, wird aus Schutz schnell Überlastung. Alert Fatigue ist deshalb kein reines Effizienzproblem, sondern ein Managementrisiko: Kritische Signale können im Grundrauschen untergehen, Reaktionszeiten steigen und Fachkräfte werden durch repetitive Triage gebunden. KI und Automatisierung schaffen Abhilfe, wenn sie Meldungen kontextualisieren, priorisieren und wiederkehrende Abläufe standardisieren –…
Business | Business Process Management | Digitale Transformation | Effizienz | Favoriten der Redaktion | Industrie 4.0 | Infrastruktur | Künstliche Intelligenz | Nachhaltigkeit | New Work | News | Services | Strategien | Tipps
Physische KI: Wenn künstliche Intelligenz die reale Welt bewegt
Physische KI – international häufig als Physical AI oder Embodied AI bezeichnet – beschreibt den nächsten Entwicklungsschritt der künstlichen Intelligenz: KI-Systeme verlassen den rein digitalen Raum und werden Teil von Robotern, Maschinen, Fahrzeugen, Drohnen, Medizingeräten oder industriellen Anlagen. Sie nehmen ihre Umgebung über Sensoren wahr, interpretieren Situationen, planen Handlungen und setzen diese über Aktoren in…
Business | Künstliche Intelligenz | News | Trends 2026 | Trends Services
KI-Agenten: 4 von 5 sind noch in der Pilot- und Testphase

Strategische Relevanz und Umsetzung von KI-Agenten klaffen deutlich auseinander. Überführung von KI-Pilotprojekten in den Produktivbetrieb ist eine große Herausforderung. Investitionen in Daten, Plattformen und KI-Kompetenz im Fokus. Autonome KI-Agenten gelten als nächste Evolutionsstufe künstlicher Intelligenz. Sie assistieren nicht nur, sondern können Aufgaben eigenständig planen, Entscheidungen treffen und Handlungen ausführen. Damit vollzieht sich der Übergang…
Digitalisierung | Effizienz | Infrastruktur | Künstliche Intelligenz | News | Services | Trends 2026 | Trends Services
Humanoide Haushaltsroboter: Wertvoll bei Anschaffung und Hilfe
42 Prozent der Deutschen erwarten, dass humanoide Roboter demnächst in die Haushalte einziehen. 28 Prozent würden 5.000 Euro oder mehr für eine humanoide Haushaltshilfe zahlen. Essen kochen, aufräumen, Wäsche waschen und Fenster putzen – künftig könnten humanoide Roboter solche Aufgaben übernehmen. Für viele Menschen in Deutschland ist dieses Szenario nicht mehr reine Science-Fiction. 4…
Business Process Management | Digitale Transformation | Effizienz | Favoriten der Redaktion | Infrastruktur | Internet der Dinge | IT-Security | Künstliche Intelligenz | New Work | News | Services
Physische KI bis 2030: Wie Roboter, autonome Systeme und resiliente IoT-Infrastrukturen die operative Arbeit verändern
Physische KI wird bis 2030 zu einem strategischen Hebel für Produktivität, Resilienz und Arbeitssicherheit. Unternehmen müssen jetzt klären, welche operativen Prozesse sich durch intelligente Maschinen, autonome Systeme und vernetzte Sensorik neu gestalten lassen – und welche Governance dafür nötig ist. Physische KI wird operativ: KI-Systeme verlassen die reine Daten- und Textverarbeitung und greifen über Roboter,…
Business | Business Process Management | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | News | Strategien | Tipps
Pragmatischer KI-Einsatz in KMU: Warum konkrete Anwendungsfälle wichtiger sind als der Hype
KI ist für KMU kein Selbstzweck, sondern ein Werkzeug zur gezielten Entlastung im Tagesgeschäft. Wer mit klaren Anwendungsfällen, messbaren Zielen und früh eingebundenen Mitarbeitenden startet, vermeidet teure Pilotprojekte ohne Wirkung und schafft die Basis für skalierbare Effizienzgewinne. Management Summary KI-Projekte in KMU sollten nicht vom Technologie-Hype, sondern von konkreten Geschäftsproblemen und Prozessengpässen ausgehen. Der…
Künstliche Intelligenz | News | Services | Trends 2026 | Trends Services
KI verändert die Softwareentwicklung, der Bedarf an Entwicklern bleibt hoch

KI ist in der Softwareentwicklung angekommen – doch der Sprung vom Pilotprojekt in den produktiven Maßstab gelingt nur mit Governance, sicheren Prozessen und gezieltem Kompetenzaufbau. Eine Studie zeigt, wo Unternehmen im DACH-Raum stehen, welche Effekte bereits messbar sind und warum Entwickler weiterhin gefragt bleiben. Management Summary KI ist etabliert, aber kaum industrialisiert: 91 % der…
Business | Business Process Management | Digitalisierung | Infrastruktur | Lösungen | News
Verifizierbares Unternehmensgedächtnis: Bevor Unternehmen ihr Gedächtnis verlieren

Management Summary Gedächtnislücke statt Speicherproblem: Unternehmensdaten liegen über viele Systeme verteilt; Identität, Version, Rechte, Richtlinien und Entscheidungskontext laufen dabei auseinander. KARL als zusätzliche Vertrauensschicht: Die Plattform soll bestehende ERP-, DMS-, Storage-, Backup- und KI-Systeme nicht ersetzen, sondern deren Zustände und Beziehungen über die Zeit nachvollziehbar verbinden. Technischer Kern: Versionierte Objekte, signierte Journale, Merkle-Prüfpunkte und optionale…
Business | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Tipps
Zwischen Innovation und Kontrollverlust: Wie mittelständische Unternehmen KI-Risiken beherrschen
KI ist im Mittelstand oft längst Realität – nur nicht immer sichtbar oder gesteuert. Eine strukturierte Bestandsaufnahme schafft Transparenz über Nutzung, Daten, Verantwortlichkeiten und regulatorische Pflichten. So wird aus unkontrolliertem Experimentieren eine belastbare Grundlage für sichere Investitionen und nachhaltige Wettbewerbsvorteile. Management Summary Transparenz vor Technologie: Unternehmen sollten zuerst erfassen, wo und wofür KI bereits…
Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Services
Fünf Fragen, die IT-Entscheider vor dem Einsatz von KI-Agenten beantworten müssen
KI-Agenten übernehmen zunehmend operative Entscheidungen. Damit aus technischer Autonomie ein belastbarer Geschäftsvorteil wird, müssen IT-Verantwortliche Zuständigkeiten, Risikogrenzen, Erfolgskriterien und Eskalationswege frühzeitig festlegen. Fünf Leitfragen zeigen, worauf es bei einer praxistauglichen Governance ankommt. Management Summary Autonomie braucht Leitplanken: Unternehmen müssen akzeptable Ergebnisse, Entscheidungsräume und verbindliche Grenzen für KI-Agenten definieren. Auswahl folgt dem Risiko: Aufgabe, Agent und…
Digitalisierung | Effizienz | Künstliche Intelligenz | Nachhaltigkeit | News | Services
FMEA: Ausschuss reduzieren, Nachhaltigkeit steigern

Wie die Fehlermöglichkeits- und Einflussanalyse (FMEA) mit KI-Unterstützung dabei hilft, weniger Fehlteile zu produzieren und so den ökologischen Fußabdruck zu verkleinern. Fehler vermeiden, bevor sie Material und Energie kosten: KI-gestützte FMEA erschließt verteiltes Qualitätswissen, verbessert die Risikobewertung und macht den Beitrag von Prozessoptimierungen zu Nachhaltigkeitszielen nachvollziehbar. So entwickelt sich Qualitätsmanagement von der Dokumentationsaufgabe zur…
Business Process Management | Digitale Transformation | Infrastruktur | Künstliche Intelligenz | News | Produktmeldung | Strategien
Wenn Infrastruktur nicht nur meldet, sondern handelt
Management Summary Vier Kräfte verändern die Infrastruktur: AI/HPC, Cyberresilienz, Compliance und Distributed IT stellen unterschiedliche Anforderungen an Leistung, Datenbewegung, Wiederherstellung und Betrieb – klassische, zentral gedachte Architekturen reichen dafür zunehmend nicht mehr aus. Wahlfreiheit wird zum Resilienzfaktor: Offene Hardware- und Hypervisor-Modelle sollen Abhängigkeiten reduzieren. Unterschiedliche Server, Generationen und Virtualisierungsplattformen lassen sich weiterverwenden oder kombinieren, ohne…
Effizienz | Favoriten der Redaktion | Künstliche Intelligenz | News | Services | Strategien | Tipps
Das KI-Kostenparadox: Warum günstige Tokens Unternehmen teuer zu stehen kommen
Agentische Workflows treiben den Verbrauch trotz sinkender Modellpreise. Wie Unternehmen mit Cost per Result, Kontext-Engineering und Model Routing gegensteuern. Der Preis pro Token ist für die Wirtschaftlichkeit von KI nur ein Teil der Rechnung. Entscheidend ist, wie viel Kontext, Rechenaufwand, Validierung und Nacharbeit erforderlich sind, bis ein akzeptiertes Ergebnis vorliegt. Management Summary Ergebnis statt…
Business Process Management | Digitalisierung | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | News | Rechenzentrum | Services
KI, Compliance, Leistung: Alles beginnt mit der Datenintegration
Daten sind zwar mittlerweile die Grundlage jeder Entscheidungsfindung, doch aufgrund ihres wachsenden Volumens, ihrer Vielfalt und ihrer Verteilung auf mehrere Systeme – Cloud, On-Premises und Mainframe – wird ihre Verwaltung immer schwieriger. Trotz dieser Fragmentierung ist die Datenumgebung jedoch wichtiger denn je. Management Summary Datenintegration wird zur strategischen Pflicht: Erst ein konsistenter Blick…
Digitalisierung | Infrastruktur | IT-Security | Künstliche Intelligenz | News | Services | Strategien
Zeitalter der KI-Agenten erfordert neue Backup-Strategien
Autonome KI-Agenten verschieben die Grenzen klassischer Datensicherung: Weil sie mit gültigen Identitäten und hohen Schreibrechten agieren, können Fehlentscheidungen in Sekunden geschäftskritische Daten treffen. HYCU reagiert mit Transparenz über Agenten und Berechtigungen, engeren Wiederherstellungspunkten sowie einem vom SaaS-Betrieb unabhängigen Datenzugriff. Management Summary Neue Risikologik: KI-Agenten benötigen keinen Angriff, sondern können mit legitimen Tokens und Berechtigungen fehlerhafte…
Business | Künstliche Intelligenz | New Work | News | Strategien | Trends 2029 | Trends Wirtschaft
Zukunft der Arbeit: Vier KI-Weichenstellungen für das Management

KI verändert Arbeit nicht nur durch Automatisierung. Der entscheidende Wettbewerbsvorteil entsteht dort, wo Unternehmen menschliche Fähigkeiten erweitern, Rollen neu zuschneiden und Produktivitätsgewinne in Innovation sowie Qualifizierung reinvestieren. Gartner benennt vier Veränderungen, auf die CIOs und Geschäftsleitungen jetzt reagieren sollten. Management Summary KI als Verstärker statt Ersatz: Erfolgreiche Unternehmen nutzen KI, um Urteilsvermögen, Kreativität, Führung und…
Künstliche Intelligenz | News | Trends 2026 | Trends Wirtschaft
KI aus China? Für die deutsche Wirtschaft praktisch kein Thema

Chinesische KI-Anwendungen kommen in den Unternehmen kaum zum Einsatz. US-Anbieter bauen ihren Vorsprung weiter aus. Chinesische KI-Modelle bestimmen seit Monaten mit Leistungssprüngen und geringen Kosten, aber auch mit Fragezeichen hinsichtlich Datenschutz und Cybersicherheit die öffentliche Debatte – dabei kommen sie in deutschen Unternehmen so gut wie nicht zum Einsatz. Gerade einmal 2 Prozent der…