Bis 2028 könnten globale Fortune-500-Konzerne über 150.000 KI-Agenten betreiben, doch nur 13 Prozent der Unternehmen halten ihre Governance für ausreichend. Okta hat deshalb gemeinsam mit AWS, CrowdStrike, Google Cloud und weiteren Partnern die Blueprint Alliance gegründet. Sie soll Agenten als vollwertige Identitäten absichern und Transparenz sowie Kontrolle in den Agentic Stack bringen.
Management Summary
- Wildwuchs droht: Gartner erwartet bis 2028 über 150.000 Agenten pro Fortune-500-Unternehmen, 2025 waren es weniger als 15.
- Governance-Lücke: Nur 13 Prozent der Unternehmen sehen sich bei der Steuerung von KI-Agenten gut aufgestellt.
- Starke Allianz: Die Blueprint Alliance bündelt zwölf Gründungsmitglieder und setzt auf eine offene, herstellerübergreifende Referenzarchitektur.
- Vier Leitfragen: Wo sind meine Agenten? Was können sie tun? Was tun sie tatsächlich? Wie reagiere ich?
- Handlungsbedarf: Agent SSO, Agent Gateway und der Not-Aus-Schalter machen die Prinzipien praktisch umsetzbar.
Illustration Absmeier foto ki
Bündnis für die Absicherung des Agentic Enterprise
Anfang Oktober hatte Okta zu einem Medienroundtable in München geladen, auf dem CEO und Gründer Todd McKinnon über die Herausforderungen des Identitätsmanagements im KI-Zeitalter sprach. Zuvor hatte der Anbieter auf seiner Hausmesse Oktane in Las Vegas vom 22. bis 24. September eine Reihe von Funktionen zur Erweiterung der Lösungen Okta for AI Agents und Agent SSO vorgestellt. Mit der Fokussierung auf Transparenz und Kontrolle unterstützt der Anbieter von Identitätssicherheit Unternehmen bei ihrer Transformation zum Agentic Enterprise sowie bei der Governance für KI-Agenten.
Die Zahlen von Gartner zeigen die Herausforderung bei der Absicherung von KI-Agenten auf, denn: »Gartner prognostiziert, dass ein durchschnittliches Unternehmen aus den weltweiten Fortune 500 bis 2028 über 150.000 Agenten im Einsatz haben wird. 2025 waren es noch weniger als 15. Dies wird zu einem erheblichen Wildwuchs bei Agenten, IT-Komplexität und Management-Herausforderungen führen. Nur 13 % der Unternehmen glauben, dass sie über die richtige Governance für KI-Agenten verfügen.«
screen (c) blueprint alliance
Besonderes Augenmerk legte er auf die Blueprint Alliance. Hier konnten mit den Gründungsmitgliedern AWS, CrowdStrike, Databricks, Docker, Google Cloud, Lovable, Okta, Proofpoint, Salesforce, ServiceNow, Wiz und Zscaler gleich zum Start ein paar namhafte Partner gewonnen werden. Mit diesem branchenübergreifenden Bündnis sollen Unternehmen weltweit dabei unterstützt werden, ihren Agentic Stack als einheitliches, verwaltetes System zu betreiben. Bemerkenswert ist, dass sich die genannten Firmen auf gemeinsame Prinzipien zur Absicherung von KI-Agenten geeinigt hatten. Sie wollen jeden Agenten als vollwertige Identität behandeln, den Zugriff auf die jeweilige Aufgabe beschränken, anstatt einen »Standing Access« zu gewähren. Darüber hinaus wollen sie Delegierungen nachvollziehbar halten, das Laufzeitverhalten kontinuierlich überwachen, eine umgehende und reversible Eindämmung ermöglichen und dazu beitragen, dass sich die Governance an das Tempo der KI anpasst.
CEO und Gründer Todd McKinnon, Okta
Todd McKinnon fasste es wie folgt zusammen: »Die Blueprint Alliance soll Transparenz und Kontrolle in die Absicherung von KI-Agenten bringen.« Er führte weiter aus: »Wir außerdem noch zwei Arten von Unternehmen für die Blueprint Alliance gewinnen möchten: große Kunden von Okta als Vorreiter sowie große Beratungsunternehmen oder globale Systemintegratoren.«
Angesprochen auf die Herausforderungen im Hinblick auf die Compliance, erklärte McKinnon: »Sie ist für universelle Frameworks gedacht, aber natürlich müssen wir berücksichtigen, wie wir mit unterschiedlichen, regionalen Compliance-Vorschriften umgehen. Sie sollte daher als Grundlage universeller Prinzipien verstanden werden, welche wiederum die Compliance, Transparenz und Kontrolle in Bezug auf KI-Agenten regeln sollen.« Vor allem die Diskussionen um den Zeitpunkt der Einbindung von KI-Prozessen in die KI-Governance-Frameworks bleiben spannend und werden sicherlich auch das nächste Jahr prägen.
Neben der Allianz standen vor allem zwei Produktnews im Fokus des Gesprächs. Für Okta for AI Agents wurde die Erkennung von Schatten-KI auf Endpoints ausgeweitet und eine visuelle Konfiguration von Agentenverbindungen ist nun möglich. Darüber hinaus gibt es einen Not-Aus-Schalter zum Widerruf von aktiven Tokens am Agent Gateway. Dafür müssen Unternehmen die vier entscheidenden Fragen beantworten:
- Wo sind meine Agenten?
Unternehmen können nicht absichern, was sie nicht sehen. Sie müssen jeden Agenten entdecken und katalogisieren, von intern entwickelten Tools bis hin zu Drittanbietern, SaaS und Schatten-KI. Jedem Agenten sollte eine verifizierte Identität sowie eine verantwortliche Person zugewiesen und kontinuierlich seine Sicherheitslage bewertet werden. - Was können diese tun?
Agenten können ohne Verbindungen zu Ressourcen nicht agieren. Unternehmen müssen festlegen, auf welche Ressourcen ein Agent zugreifen kann und welche Aktionen nach der Verbindung zulässig sind. - Was tun meine Agenten tatsächlich?
Ohne Echtzeit-Überwachung greifen Transparenz und Identity-Management zu kurz. Daher sollten das Agentenverhalten und die Tool-Aufrufe in Echtzeit kontrolliert werden, um bösartige Aktivitäten und unsachgemäßen Umgang mit Daten zu erkennen, bevor sie auftreten. - Wie reagiere ich?
Riskante Agenten sollten schnell gestoppt werden. Danach sollten sie sicher wieder aktiviert werden, wenn die Bedrohungslage behoben ist.
Darüber hinaus brachte die Veranstaltung in Las Vegas noch weitere Produktneuigkeiten wie Agent SSO mit sich. Es basiert auf Cross App Access (XAA), einem offenen Protokoll, das sichere Verbindungen zwischen Agenten und Anwendungen sowie zwischen Anwendungen untereinander ermöglicht. Unternehmen steuern, wie KI-Agenten mit Anwendungen verbunden werden. Hier ist ein großer Partner bereits Anthropic, das Okta auch zum ersten Identitätsanbieter für Claude Enterprise ernannt hat. Mit Agent SSO verfügen Unternehmen über eine einheitliche Methode, um Agenten zu finden, ihre Funktionen zu definieren und zu verstehen, sowie bei Problemen entsprechend zu reagieren.
Tipps für die Praxis
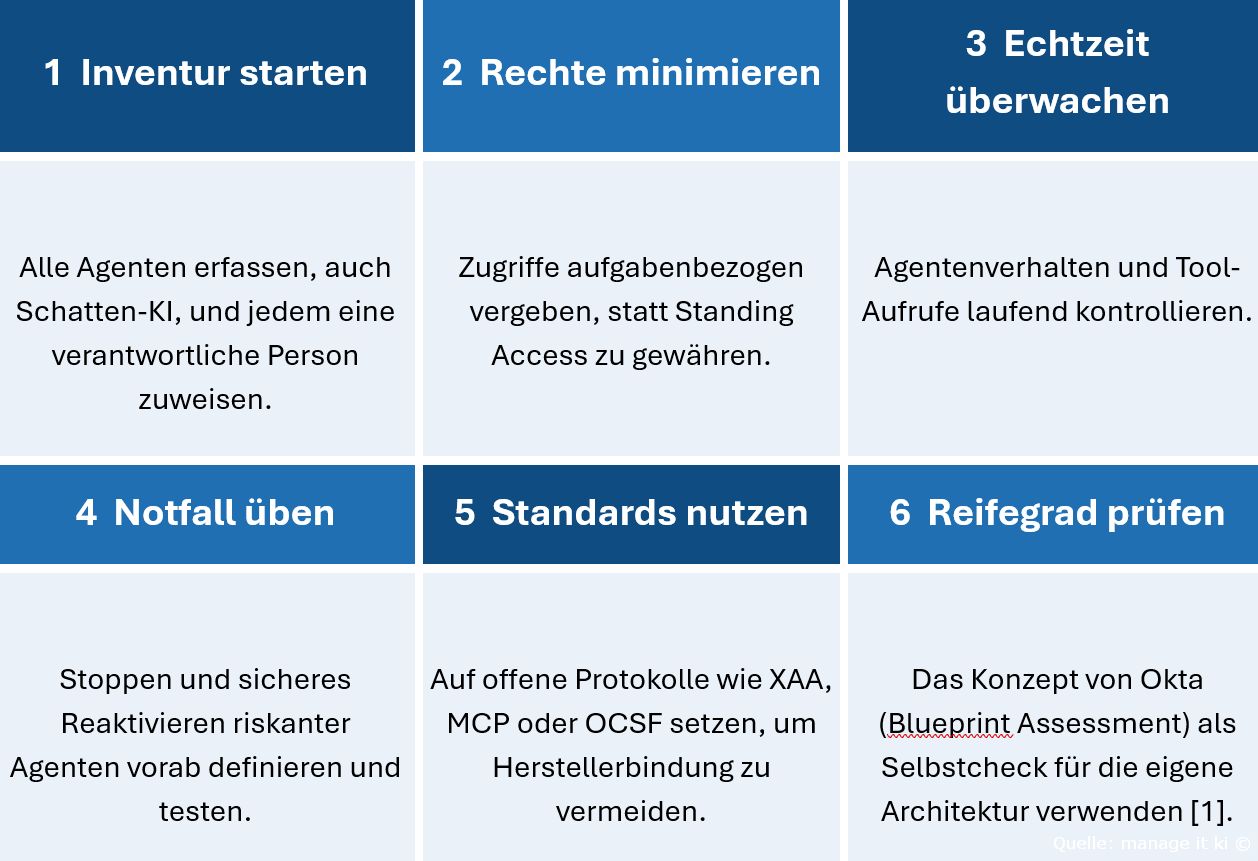
Ausführliche Tipps mit Praxisbeispielen
Die Praxisbeispiele sind illustrativ und frei gewählt, sie stammen nicht aus den Quellen.
1. Inventur starten
Ohne Überblick keine Kontrolle: Erfassen Sie alle Agenten, von selbst entwickelten Tools über SaaS-Funktionen bis zu Drittanbieter-Agenten und Schatten-KI. Legen Sie pro Agent eine verifizierte Identität und eine verantwortliche Person fest und bewerten Sie die Sicherheitslage regelmäßig [1]. Okta erweitert die Erkennung von Schatten-Agenten auf Endgeräten, unter anderem über CrowdStrike und Okta Verify [4].
Praxisbeispiel: Ein Maschinenbauer sammelt per Umfrage und Netzwerk-Scan alle KI-Assistenten ein. Ergebnis: Neben drei offiziellen Agenten nutzen mehrere Abteilungen eigene Chat-Agenten mit Zugriff auf Konstruktionsdaten. Jeder Agent erhält einen Eintrag im Verzeichnis samt Verantwortlichem aus der Fachabteilung.
2. Rechte minimieren
Vergeben Sie Zugriffe nur für die jeweilige Aufgabe und entziehen Sie sie danach wieder. Dieses Prinzip steht im Zentrum der Allianz: Zugriff wird auf die Aufgabe beschränkt, nicht dauerhaft gewährt [3].
Praxisbeispiel: Ein Vertriebs-Agent soll Kundendaten aus dem CRM zusammenfassen. Er erhält ein zeitlich begrenztes Token nur mit Leserechten für die betroffenen Konten und verliert den Zugriff nach Abschluss der Zusammenfassung, statt dauerhaft Schreibrechte auf das gesamte CRM zu behalten.
3. Echtzeit überwachen
Prüfen Sie nicht nur bei der Einrichtung, sondern laufend, was Agenten tun. Beobachten Sie Tool-Aufrufe und Datenzugriffe, um Auffälligkeiten und unsachgemäßen Umgang mit Daten zu erkennen, bevor Schaden entsteht [1][3].
Praxisbeispiel: Ein Finanzdienstleister definiert für seinen Reporting-Agenten ein Normalverhalten von rund 50 Abfragen pro Stunde. Steigen die Abfragen plötzlich stark an oder greift der Agent auf ein bisher unbekanntes System zu, löst das Monitoring einen Alarm aus.
4. Notfall üben
Legen Sie vorab fest, wer einen Agenten stoppen darf, wie das geschieht und wann er wieder freigegeben wird. Ein zentraler Not-Aus-Schalter kann Tokens widerrufen, Sessions beenden oder Agenten unter Quarantäne stellen [1].
Praxisbeispiel: Das Sicherheitsteam führt einmal pro Quartal eine Übung durch: Ein simulierter Agent beginnt, Daten abzuziehen. Gemessen wird, wie schnell Token widerrufen werden und wie lange die sichere Wiederinbetriebnahme dauert.
5. Standards nutzen
Setzen Sie auf offene Protokolle und herstellerübergreifende Architekturen. Cross App Access (XAA) ersetzt unkontrollierte Integrationen durch richtlinienbasierte Entscheidungen des Identity Providers [1]. Die Allianz testet zudem MCP, OCSF, SSF und CAEP für den Austausch von Risikosignalen [3][4].
Praxisbeispiel: Ein Handelsunternehmen bindet seine Agenten über XAA an das zentrale Identitätssystem an. Wechselt es später den Anbieter einer Anwendung, bleiben Richtlinien und Protokollierung unverändert.
6. Reifegrad prüfen
Nutzen Sie die Selbstbewertung von Okta, um Ihre Agentenumgebung abzubilden, Prompt-Injection-Angriffe zu simulieren und die Abdeckung der Zero-Trust-Autorisierung zu prüfen [1].
Praxisbeispiel: Das IT-Team einer Versicherung führt den Check vor einem Pilotprojekt durch. Ergebnis: Für zwei Agenten fehlt eine zugewiesene Verantwortung. Diese Lücken werden geschlossen, bevor der Agent produktiv geht.
FAQ
- Was ist die Blueprint Alliance?
Ein herstellerübergreifendes Bündnis, das Unternehmen helfen soll, ihren Agentic Stack als einheitliches, verwaltetes System zu betreiben. Gründungsmitglieder sind AWS, CrowdStrike, Databricks, Docker, Google Cloud, Lovable, Okta, Proofpoint, Salesforce, ServiceNow, Wiz und Zscaler [2]. - Wer berät die Allianz zusätzlich?
GE Appliances und World Central Kitchen wirken als strategische Berater und helfen, den Ansatz zu validieren [2][4]. - Welche Prinzipien gelten für die Absicherung von KI-Agenten?
Sechs Prinzipien: jeder Agent als eigene Identität, aufgabenbezogener statt dauerhafter Zugriff, nachvollziehbare Delegation, laufende Überwachung, sofortige und umkehrbare Eindämmung sowie mitwachsende Governance [3]. - Wie viele Unternehmen sichern ihre Agenten ausreichend ab?
Laut Allianz nutzen 92 Prozent der Organisationen autonome KI-Agenten, aber nur 34 Prozent sichern sie so streng ab wie menschliche Nutzer [3]. Nur 13 Prozent glauben, die richtige Governance zu haben [1]. - Warum reicht klassisches IAM nicht aus?
Traditionelles IAM trennt menschliche Identitäten von statischen Maschinenkonten. Agenten erzeugen jedoch Sub-Agenten und rufen dynamisch APIs auf, was Identity Governance in Echtzeit erfordert [1]. - Was ist Cross App Access (XAA)?
Ein Protokoll, das Ad-hoc-Einwilligungen und unkontrollierte Integrationen durch richtlinienbasierte Zugriffsentscheidungen des Identity Providers ersetzt. Es basiert auf dem IETF-Entwurf »Identity Assertion Authorization Grant (ID-JAG)« [1][5]. - Was leistet Agent SSO?
Agent SSO bindet autonome Agenten in das zentrale Verzeichnis ein, stellt verifizierte Anmeldedaten aus und erzwingt Least Privilege. Es ist laut Okta im Core-SSO-Abonnement enthalten [1]. - Was ist der Not-Aus-Schalter für Agenten?
Ein Mechanismus im Agent Gateway, der bei einer Bedrohung Tokens sofort widerruft, Sessions beendet oder Agenten unter Quarantäne stellt [1]. Die erweiterten Kill-Switch-Funktionen plant Okta laut heise für das vierte Quartal [4]. - Welche offenen Standards spielen eine Rolle?
Die Mitglieder testen Interoperabilität über MCP, OCSF, SSF und CAEP, damit Risikosignale koordinierte Reaktionen auslösen [3][4]. - Ist die Referenzarchitektur an einen Anbieter gebunden?
Nein. Sie ist als offene, herstellerübergreifende Architektur angelegt und soll keinen Lock-in auf einen Anbieter erzeugen [3]. Der Vorläufer vom März 2026 nannte noch drei Leitfragen, die Allianz erweiterte ihn auf vier [4].
Quellen
[1] https://www.okta.com/de-de/blueprint-alliance/
[2] https://investor.okta.com/news-and-events/news-releases/news-details/2026/Industry-Leaders-Form-the-Blueprint-Alliance-to-Advance-a-Shared-Architecture-for-Securing-AI-Agents/default.aspx
[3] https://blueprintalliance.ai/
[4] https://www.heise.de/news/Wer-darf-was-Okta-will-KI-Agenten-an-die-Leine-nehmen-11469407.html
[5] https://www.datensicherheit.de/blueprint-alliance-okta-ki-agenten-2026/
Management Summary, Tipps, FAQ und Bilder wurden mit Hilfe von KI erstellt
2802 Artikel zu „KI Governance“
Business Process Management | Digitale Transformation | IT-Security | Künstliche Intelligenz | News | Strategien | Tipps
Dezentralisierte KI-Governance: Verantwortung teilen, Kontrolle behalten
KI wird zur Aufgabe des gesamten Unternehmens – ihre Steuerung darf deshalb nicht am Freigabeschreibtisch der IT enden. Fachbereiche brauchen Handlungsspielraum, zentrale Teams verbindliche Standards und klare Eskalationswege. Entscheidend ist eine Governance, die Verantwortung dorthin verlagert, wo Anwendungen entstehen, ohne Sicherheit und Compliance aus der Hand zu geben. Für das Management zählt dabei nicht die…
IT-Security | News | Trends 2026 | Trends Security
it-sa 2026: Souveränität, KI und Governance prägen die Cybersecurity-Agenda
Digitale Souveränität, KI-gestützte Cyberabwehr und nachvollziehbare Compliance: Die hier zusammengefassten Meldungen zur it-sa 2026 verbinden technische Produktneuheiten mit Fragen der operativen Kontrolle. Anbieter stellen souveräne Cloud- und Netzwerkmodelle, agentenbasierte Security Operations sowie Plattformen für sensiblen Datenaustausch und Nachweisführung vor. Für CIOs und Geschäftsleitungen rücken damit neben der Schutzwirkung auch Betreiberverantwortung, Berechtigungen und die Handlungsfähigkeit im…
Ausgabe 9-10-2026 | Digitale Transformation | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2026
Governance by Design: KI sicher in den Workflow einbinden – Mit Prozessplattformen KI-Agenten steuerbar machen
Agentische KI verbreitet sich in deutschen Unternehmen schnell. Ohne klaren Rahmen entsteht eine Blackbox, in der Agenten auf zu viele Daten zugreifen und Entscheidungen kaum noch nachvollziehbar sind. Werden KI-Agenten in eine zentrale Prozessplattform eingebettet, lässt sich Governance von Beginn an im Workflow verankern.
Business | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Services | Tipps
KI-Risiken im Griff: Warum Governance über Haftung und Versicherbarkeit entscheidet
Wer haftet, wenn KI einen Fehler macht? Bitkom-Leitfaden zeigt, wie Unternehmen KI-Risiken erkennen, steuern und absichern können [1]. Mit der wachsenden Autonomie künstlicher Intelligenz steigen nicht nur Effizienzpotenziale, sondern auch Haftungs-, Sicherheits- und Reputationsrisiken. Ein aktueller Bitkom-Leitfaden zeigt, wie Unternehmen KI-Schäden systematisch bewerten, Kontrollmechanismen etablieren und Versicherungslücken erkennen können. Für Entscheider wird damit klar:…
Business | Business Process Management | Digitale Transformation | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | Lösungen | New Work | News | Strategien | Tipps
Digitale Kollegen, reale Verantwortung: Governance für agentische KI

KI-Agenten führen Aufgaben nicht mehr nur auf Zuruf aus, sondern planen, entscheiden und lösen selbstständig Folgeaktionen aus. Damit verschiebt sich die Führungsfrage: Nicht das leistungsfähigste Modell entscheidet über den Unternehmenserfolg, sondern die Fähigkeit, Befugnisse, Freigaben und Verantwortung eindeutig zu begrenzen. Für CIOs und Geschäftsleitungen wird Agenten-Governance deshalb zur Managementaufgabe. Management Summary Führung neu definieren: KI-Agenten…
Künstliche Intelligenz | News | Strategien | Tipps
KI-Governance: Das deutsche Paradoxon von Zuversicht und Reifegrad
Deutsche Sicherheitsverantwortliche vertrauen ihren Schutzmechanismen für KI-Agenten – zugleich fehlen vielerorts Transparenz, klare Zuständigkeiten und belastbare Zugriffsregeln. Das gefährliche Paradoxon zeigt: Wer autonome Systeme nicht als eigenständige digitale Identitäten behandelt, verliert schnell die Kontrolle über Berechtigungen, Datenflüsse und Risiken. Management Summary Vertrauen ersetzt keine Transparenz: Unternehmen müssen sämtliche KI-Agenten, ihre Einsatzorte und Verbindungen vollständig inventarisieren.…
Business | Business Process Management | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News
KI-Governance umsetzen: Wie CIOs Richtlinie, Rechte und Nachweise zusammenbringen
KI-Governance entscheidet sich nicht im Richtliniendokument, sondern an den technischen Kontrollpunkten. CIOs müssen Regeln, Zuständigkeiten, Zugriffsrechte und Nachweise so verbinden, dass der KI-Einsatz steuerbar und prüfbar wird. Der Beitrag zeigt, wie Unternehmen vom KI-Inventar über SSO und rollenbasierte Berechtigungen bis zum Logging eine belastbare Governance-Struktur aufbauen – und welche Zeit-, Kosten- und Anbieteroptionen sie dabei…
Business | Business Process Management | IT-Security | Künstliche Intelligenz | News | Services | Tipps
KI-Governance umsetzen: Wie CIOs Richtlinie, Rechte und Nachweise zusammenbringen
KI-Governance wird für CIOs zur Umsetzungsdisziplin: Richtlinien allein reichen nicht, wenn Identitäten, Rollen, Freigaben und Protokolle technisch unverbunden bleiben. Der Beitrag zeigt, wie Unternehmen rechtliche Vorgaben in kontrollierbare Zugänge übersetzen, Nachweise auditfest organisieren und den Aufbau eines tragfähigen Frameworks realistisch planen. Management Summary Governance wird erst durchsetzbar: Eine KI-Richtlinie entfaltet Wirkung, wenn jede Regel mit…
Digitale Transformation | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Strategien | Trends 2026 | Trends Security | Whitepaper
KI-Sicherheit in Unternehmen: Warum Governance, Sichtbarkeit und Deepfake-Abwehr jetzt entscheidend sind
Deutsche Unternehmen fühlen sich beim Schutz ihrer KI-Systeme gut vorbereitet – doch die Erkennung böswilligen oder unerwarteten KI-Verhaltens bleibt deutlich zurück. Der TrendAI-Report zeigt eine gefährliche Lücke zwischen Governance-Anspruch und operativer Sicherheitsrealität. Für Entscheider wird KI-Sicherheit damit zur Managementaufgabe: Sichtbarkeit, Testing, Deepfake-Abwehr und wirksame Eingriffsmechanismen müssen von Anfang an Teil jeder Enterprise-AI-Strategie sein. Management Summary…
Business Process Management | Infrastruktur | IT-Security | Kommunikation | Künstliche Intelligenz | News | Services | Tipps
KI-Governance auf mobilen Endgeräten: Die alten Regeln gelten nicht mehr

KI-Funktionen wandern zunehmend vom Chatfenster in Apps, Agenten und mobile Endgeräte. Für Unternehmen bedeutet das: Klassische KI-Governance greift zu kurz, wenn sie mobile Nutzung, App-Updates, Netzwerkwechsel und rollenbasierte Risiken nicht gezielt berücksichtigt. Management Summary Klassische KI-Governance reicht für mobile Endgeräte nicht mehr aus: KI steckt heute zunehmend in nativen Apps, Updates und Agenten statt nur…
Business Process Management | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News
Agentische KI in Unternehmen: Wie Governance und EU AI Act kontrollierte Autonomie ermöglichen

Agentische KI verspricht deutschen Unternehmen den nächsten Produktivitätsschub – stellt aber klassische Governance-Modelle vor neue Belastungsproben. Wer autonome Systeme in Geschäftsprozesse integriert, muss Kontrolle, Nachvollziehbarkeit und regulatorische Anforderungen technisch verankern, statt sie nur organisatorisch zu beschreiben. Management Summary KI ist in deutschen Unternehmen angekommen; agentische KI steht jedoch erst am Anfang der breiten Skalierung. Der…
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 7-8-2026
KI-Agenten absichern: Warum Identity zum Erfolgsfaktor wird – KI braucht Identity Governance

KI-Agenten versprechen Unternehmen mehr Tempo und Automatisierung, schaffen aber zugleich neue Sicherheitsrisiken. Entscheidend ist deshalb, nicht nur ihre Funktionen, sondern vor allem ihre Identitäten, Berechtigungen und Zugriffe konsequent zu steuern. Wer Identity Governance früh verankert, kann Innovation ermöglichen, ohne Kontrolle und Compliance aus der Hand zu geben.
IT-Security | Künstliche Intelligenz | News | Tipps | Trends 2026 | Trends Security | Whitepaper
Europa stark bei der Sicherheit, doch schwach bei der KI-Governance

29 % der europäischen Unternehmen nennen die KI-Regulierung ihre größte Compliance-Sorge, der höchste Wert aller Regionen. Kiteworks hat seinen 2026 Data Security and Compliance Risk: Annual Survey Report veröffentlicht [1]. Die Analyse wurde zum fünften Mal in Folge durchgeführt und basiert auf einer Befragung von 459 Sicherheits-, Compliance-, Risiko- und IT-Fachleuten in zehn Branchen…
IT-Security | Künstliche Intelligenz | News | Services
KI-Governance für Entwickler im Einklang mit deutscher Compliance
Auf dem Okta AI Identity Summit in Frankfurt am Main im Juni sprach die manage it mit Jan Brose, Area Sales Director Auth0 von Okta, über die Herausforderung der Identitätssicherheit in Zeiten von KI-Agenten und benutzerfreundlicher Customer Experience. Herr Brose, was tut Auth0, warum wurde die Firma von Okta im Jahr 2021 gekauft und…
Business Process Management | Digitalisierung | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | New Work | News | Services | Tipps
Governance als Schlüssel für agentische KI

Management Summary Agentische KI verändert die Spielregeln: Aus reaktiven Assistenten werden operative Akteure, die selbstständig auf Daten und Systeme zugreifen, Prozesse koordinieren und Aktionen auslösen. Governance wird zur Schlüsselarchitektur: Eine zentrale Kontrollschicht muss Rollen, Rechte, Freigaben und Verantwortlichkeiten technisch durchsetzen und jeden Zugriff nachvollziehbar machen. Regulatorik erhöht den Handlungsdruck: Der EU AI Act verlangt belastbare…
Effizienz | Favoriten der Redaktion | Künstliche Intelligenz | News | Strategien | Tipps | Trends 2026 | Trends Services
KI braucht kontinuierliches Lernen, datenbasierte Talententscheidungen und unternehmensweite KI-Governance

Nur jeder fünfte Mitarbeitende fühlt sich für KI gerüstet. Es gibt offenbar eine enorme Diskrepanz von 52 Prozentpunkten zwischen der Einschätzung von Führungskräften und Mitarbeitenden in Deutschland hinsichtlich der KI-Bereitschaft. Die Einführung von KI hat die dafür notwendigen Systeme überholt. Nur 21 % der Beschäftigten in Deutschland fühlen sich ausreichend auf den effektiven Einsatz…
IT-Security | Künstliche Intelligenz | News | Services | Tipps
KI-Governance im Fokus: Was der Lockdown Mode von OpenAI wirklich sagt
OpenAI hat aktuell den »Lockdown Mode« für ChatGPT angekündigt. Dabei tat das Unternehmen etwas Bemerkenswertes: Es bestätigte öffentlich, dass Prompt Injection über MCP-Konnektoren ein ernstes unternehmerisches Exfiltrationsrisiko darstellt. Es ist ernst genug, um darauf architektonisch zu reagieren. Für Sicherheits- und Compliance-Verantwortliche in deutschen Unternehmen, ob Mittelstand oder DAX-Konzern, ist diese Bestätigung wichtig und hat direkte…
Business | IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
Die KI ist mittlerweile allgegenwärtig – die Governance jedoch nicht

Sicherheitsrisiken durch GenAI in europäischen Unternehmen. Regulierte Daten in 59 Prozent aller Richtlinienverstöße. Shadow AI trotz Gegenmaßnahmen weiter präsent. Angreifer nutzen GitHub und OneDrive zur Malware-Verbreitung. Fast alle Unternehmen in Europa setzen generative KI ein, doch die Governance hinkt der Nutzung weiterhin hinterher. Das zeigt der aktuelle Netskope Threat Labs Report Europe 2026, der Adoptionstrends,…
IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
KI‑Cyberangriffe nehmen zu, Governance und Know-how hinken hinterher
Begrenzte Transparenz bei KI‑Cyberangriffen: 35 % der europäischen Unternehmen können nicht beurteilen, ob sie bereits von KI‑gestützten Cyberangriffen betroffen waren – ein Zeichen für erhebliche Defizite in Erkennung und Monitoring. Steigende Bedrohung bei sinkender Erkennungsfähigkeit: KI‑gestützte Phishing‑ und Social‑Engineering‑Angriffe sind deutlich schwerer zu erkennen (71 %), das Vertrauen in klassische Sicherheitsmethoden nimmt ab. Größte wahrgenommene Risiken durch…
Business Process Management | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | New Work | News | Strategien | Tipps
Governance von KI‑Agenten auf Datenebene: Anforderungen und Architekturansätze für regulierte Umgebungen

Der Einsatz von KI‑Agenten in Unternehmensprozessen stellt insbesondere stark regulierte Branchen vor neue Governance‑Herausforderungen. KI‑Agenten agieren zunehmend als autonome oder teilautonome Akteure, die auf sensible und regulierte Daten zugreifen, diese verarbeiten und weitergeben. Klassische Sicherheitsmechanismen auf Modell‑ oder Anwendungsebene reichen dabei häufig nicht aus, um regulatorische Anforderungen zuverlässig umzusetzen. Vor diesem Hintergrund gewinnen Governance‑Ansätze auf…