
Illustration Absmeier foto ki designer
Cloud-E-Mail ist längst mehr als ein digitaler Briefkasten. Wer ein Konto übernimmt, greift häufig zugleich auf Identitäten, Dateien, Freigaben und Anwendungen zu. Herkömmliche Spamfilter reichen deshalb nicht mehr aus: Gefragt ist eine integrierte Sicherheitsarchitektur, die Zugriffe konsequent prüft, verdächtiges Verhalten sichtbar macht und auf Vorfälle vorbereitet reagiert.
Management Summary
- Identität wird zum Sicherheitsperimeter: Der Schutz von Cloud-Postfächern beginnt mit starken Anmeldeverfahren, kontextabhängigen Zugriffsregeln und minimalen Berechtigungen.
- Phishing entwickelt sich zum Prozessangriff: KI-gestützte Texte, legitime Cloud-Dienste und kompromittierte Konten machen betrügerische Nachrichten glaubwürdiger und schwerer erkennbar.
- Einzelprodukte reichen nicht: E-Mail-Authentifizierung, Link- und Anhangprüfung, interne Erkennung, Endpoint-Signale und Cloud-Telemetrie müssen zusammenspielen.
- Reaktionsfähigkeit entscheidet: Unternehmen brauchen Protokolle, klare Verantwortlichkeiten und eingeübte Abläufe, um Sitzungen zu widerrufen, Konten zu sichern und schädliche Nachrichten zu entfernen.
- Management muss Wirkung messen: Entscheidend sind nicht nur blockierte Nachrichten, sondern auch MFA-Abdeckung, DMARC-Reife, Meldegeschwindigkeit, Erkennungszeit und Wiederherstellungsfähigkeit.
Moderne Cyberangriffe auf E-Mails zielen längst nicht mehr nur auf schädliche Anhänge ab. Sie übernehmen Identitäten, missbrauchen legitime Dienste und bewegen sich zwischen Postfach, Dateien und Anwendungen. Unternehmen brauchen deshalb ein Sicherheitsmodell, das Nachricht, Identität, Zugriff und Daten gemeinsam schützt.
E-Mail-Sicherheit beginnt bei der Identität
Die klassische Vorstellung von E-Mail-Schutz greift zu kurz. Spamfilter prüfen Nachrichten, blockieren Schadsoftware und erkennen verdächtige Absender. In Microsoft 365, Google Workspace und ähnlichen Plattformen ist das Postfach jedoch Teil einer vernetzten Cloud-Umgebung. Wer ein Konto übernimmt, erhält oft auch Zugriff auf verschiedenste Dateien oder Freigaben.
Aus diesem Grund konzentrieren sich Angreifer eher auf Zugangsdaten, Sitzungstoken und Berechtigungen. Phishing-Seiten bilden echte Anmeldedialoge nach. Andere Attacken kapern bereits authentifizierte Sitzungen.
Der Schutz des Postfachs muss deshalb beim Identity and Access Management beginnen. Mehrfaktor-Authentifizierung sollte verpflichtend sein. Noch besser sind Phishing-resistente Verfahren wie Passkeys oder FIDO2-Sicherheitsschlüssel. Zugriffe sollten zusätzlich nach Kontext bewertet werden.
Phishing wird glaubwürdiger
Generative KI verändert Social Engineering. Fehlerhafte Sprache war früher ein Warnzeichen. Heute können Täter in Sekunden überzeugende Nachrichten erstellen und gezielt anpassen. Zusätzlich erhöhen frei zugängliche öffentliche Informationen die Glaubwürdigkeit.
Damit wächst auch das Risiko durch Business Email Compromise. Solche Nachrichten enthalten oft weder Malware noch einen auffälligen Link. Stattdessen fordert ein vermeintlicher Vorgesetzter eine Zahlung an. Ein angeblicher Lieferant nennt eine neue Bankverbindung. Oder ein Geschäftspartner bittet um vertrauliche Daten. Technische Filter stoßen hier an ihre Grenzen.
Unternehmen sollten ihre Kommunikation daher im Kontext bewerten. Ungewöhnliche Zahlungsanforderungen, neue Empfänger sowie Abweichungen vom typischen Verhalten sind erste Warnsignale. Änderungen von Kontodaten und hohe Überweisungen sollten nie allein auf Basis einer E-Mail erfolgen. Ein zweiter Kommunikationskanal senkt das Betrugsrisiko deutlich.
Mehrere Verteidigungslinien statt Einzelprodukt
Technischer E-Mail-Schutz braucht heute mehrere Ebenen. Secure Email Gateways und integrierte Cloud-Dienste prüfen Absender, Links, Anhänge und die Reputation beteiligter Systeme. Entscheidend ist dabei nicht nur die Kontrolle beim Eingang einer Nachricht. URLs sollten auch zum Zeitpunkt des Klicks erneut bewertet werden. Denn Angreifer verändern verlinkte Inhalte häufig erst nach der Zustellung.
Genauso wichtig ist die Absicherung der eigenen Domain. SPF, DKIM und DMARC erschweren den Missbrauch von Unternehmensadressen. DMARC sollte nicht dauerhaft im reinen Monitoring bleiben. Nach einer kontrollierten Einführung braucht es eine konsequente Richtlinie.
Auch interne E-Mails gilt es zu prüfen. Ein kompromittiertes Konto kann Angriffe innerhalb derselben Umgebung versenden. Sicherheitslösungen sollten deshalb Weiterleitungen und auffällige Versandmuster erkennen.
Sichtbarkeit entscheidet über die Reaktion
Prävention kann nicht jeden Angriff stoppen. Entscheidend ist, wie schnell ein Unternehmen verdächtige Aktivitäten erkennt und eindämmt. E-Mail-Sicherheit sollte dafür mit Identitäts-, Endpoint- und Cloud-Telemetrie verbunden werden. Eine nicht verifizierte Anmeldung erhält eine andere Bedeutung, wenn kurz danach Dateien massenhaft abgerufen oder Nachrichten an viele interne Empfänger gesendet werden.
Security Operations profitieren von zentralen Signalen und automatisierten Abläufen. Wird ein Konto als kompromittiert eingestuft, müssen sich Sitzungen widerrufen, Zugangsdaten zurücksetzen, Regeln entfernen und betroffene Nachrichten suchen lassen. Je besser diese Schritte vorbereitet sind, desto kürzer bleibt das Zeitfenster für den Angreifer.
Auch belastbare Protokolle gehören dazu – ohne ausreichende Logs lässt sich ein Vorfall nur schwer rekonstruieren. Das erschwert Analysen, Nachvollziehbarkeiten und mögliche Meldepflichten.
Daten schützen, nicht nur Postfächer
E-Mail-Sicherheit endet nicht mit der Abwehr eines Angriffs. Unternehmen müssen auch verhindern, dass sensible Informationen versehentlich oder absichtlich das Unternehmen verlassen. Data Loss Prevention kann Inhalte erkennen, klassifizieren und abhängig vom Schutzbedarf behandeln. Kritische Dokumente lassen sich zusätzlich verschlüsseln und mit Nutzungsrechten versehen.
Hier ist jedoch zu beachten: Zu viele Warnungen führen dazu, dass Beschäftigte Kontrollen umgehen oder Meldungen ignorieren. Regeln sollten sich an realen Geschäftsprozessen orientieren.
Menschen bleiben Teil der Architektur
Awareness-Trainings gehören weiterhin zum Schutzkonzept. Ihr Ziel darf jedoch nicht sein, Beschäftigte zu menschlichen Spamfiltern zu machen. Moderne Angriffe können selbst erfahrene Anwender täuschen. Schulungen sollten konkrete Handlungsmuster vermitteln. Dabei gilt: Lieber einmal zu viel prüfen als einmal zu wenig. Zahlungswünsche sollten hinterfragt, sensible Anfragen über einen zweiten Kanal bestätigt und verdächtige Nachrichten schnell gemeldet werden.
Auch die Meldekultur zählt. Wer auf einen Phishing-Link geklickt hat, muss den Vorfall sofort melden können. Ein einfacher Meldeweg und klar definierte Reaktionsprozesse sind ebenso wichtig wie technische Maßnahmen.
Cloud-E-Mail-Sicherheit als Teil des Managements
Die Verantwortung lässt sich nicht vollständig an den Cloud-Anbieter übertragen. Provider sichern ihre Infrastruktur und stellen Schutzfunktionen bereit. Für Identitäten, Konfigurationen, Berechtigungen, Datenklassifizierung und interne Prozesse bleibt jedoch das Unternehmen verantwortlich.
Entscheider sollten E-Mail-Sicherheit nicht als Einzelprodukt betrachten. Sie ist Teil der Cloud-Sicherheitsstrategie. Wichtig sind deshalb starke Identitäten, sichere Konfigurationen, kontinuierliche Überwachung, Datenschutz und geübte Reaktionswege. Wer diese Ebenen verbindet, senkt das Risiko und begrenzt mögliche Folgen.
Der Maßstab moderner E-Mail-Sicherheit ist nicht die Illusion vollständiger Prävention. Entscheidend ist die Fähigkeit, Angriffe früh zu erkennen, konsequent einzudämmen und den Geschäftsbetrieb auch im Ernstfall aufrechtzuerhalten.

Quelle: SEPPmail
Günter Esch, Geschäftsführer SEPPmail Deutschland GmbH
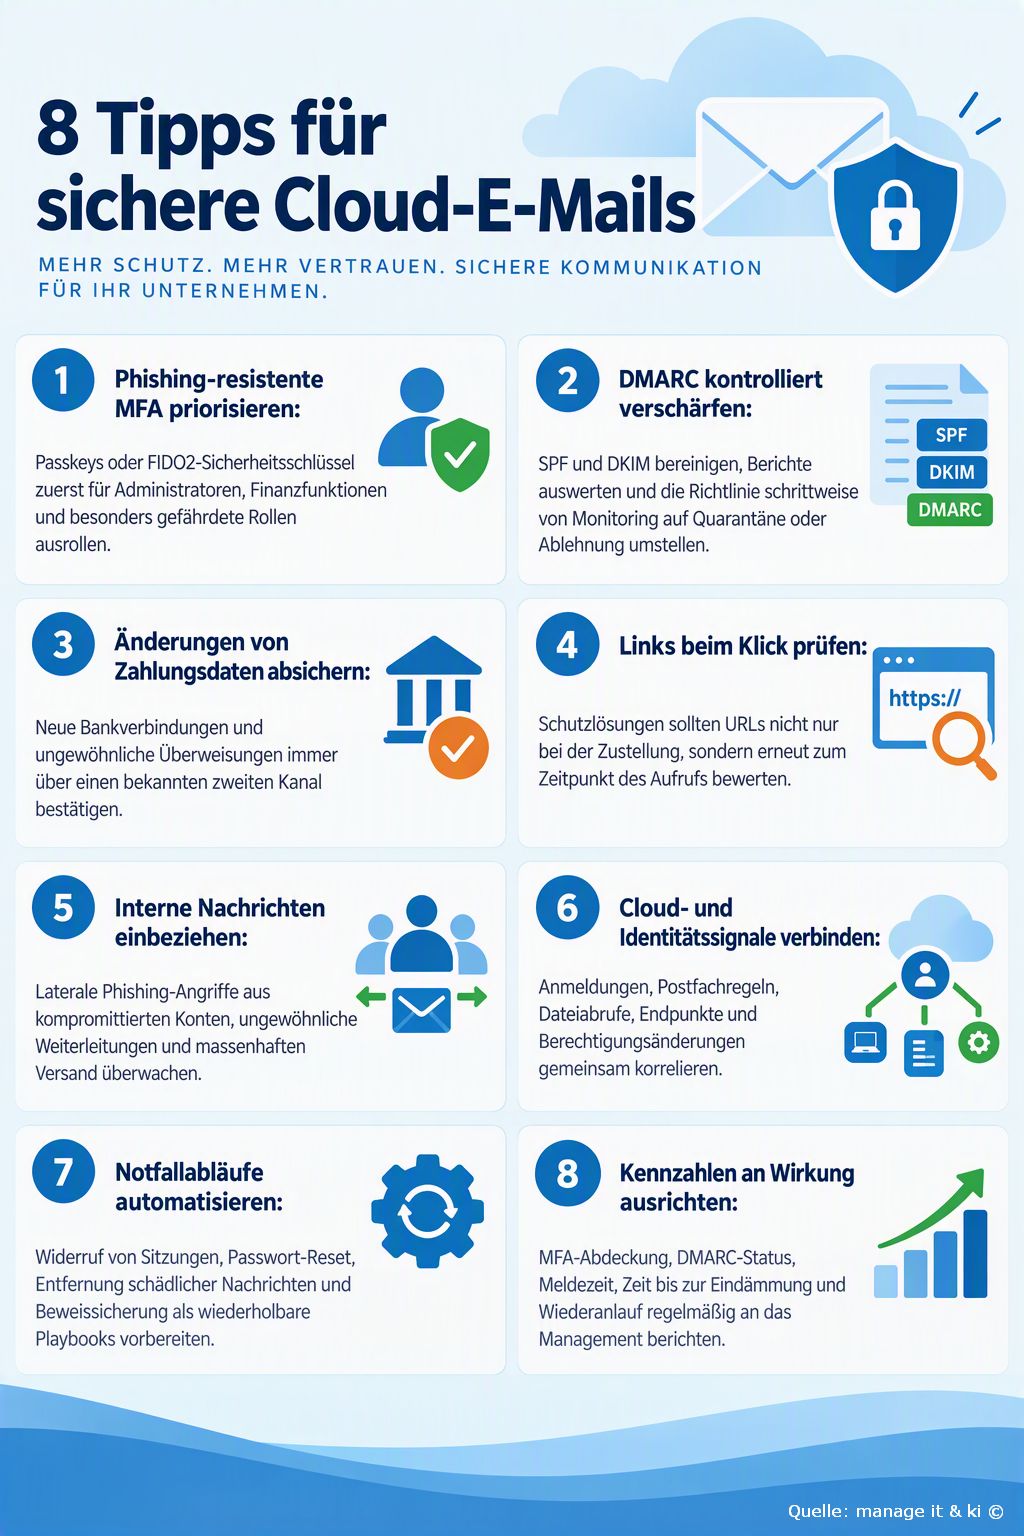
Tipps für Unternehmen
- Phishing-resistente MFA priorisieren
Umsetzung: Erfassen Sie zunächst alle privilegierten, besonders exponierten und zahlungsrelevanten Konten. Rollen Sie für diese Gruppen Passkeys oder FIDO2-Sicherheitsschlüssel verbindlich aus und deaktivieren Sie unsichere Ausweichverfahren, soweit es die betrieblichen Anforderungen zulassen. Planen Sie Ersatzschlüssel, einen dokumentierten Wiederherstellungsprozess und Schulungen für den Verlustfall ein.
Praxisbeispiel: Ein mittelständischer Maschinenbauer stattet zuerst Administratoren, Geschäftsführung, Einkauf und Buchhaltung mit zwei registrierten Sicherheitsschlüsseln pro Person aus. Ein Schlüssel bleibt im Einsatz, der zweite wird versiegelt verwahrt. Erst nach einem vierwöchigen Pilotbetrieb folgt der Rollout auf weitere Beschäftigte. - DMARC kontrolliert verschärfen
Umsetzung: Inventarisieren Sie alle legitimen Versandquellen – einschließlich Newsletter-Tools, CRM-Systemen, Bewerberportalen und Dienstleistern. Richten Sie SPF und DKIM korrekt ein, werten Sie DMARC-Berichte regelmäßig aus und erhöhen Sie die Richtlinie schrittweise von „p=none“ über „p=quarantine“ bis „p=reject“. Berücksichtigen Sie Subdomains und definieren Sie Verantwortliche für neue Versanddienste.
Praxisbeispiel: Ein Handelsunternehmen entdeckt in den DMARC-Berichten neben seinem Mailsystem auch einen bislang nicht dokumentierten Rechnungsdienst. Nach dessen DKIM-Anbindung wird zunächst ein kleiner Anteil nicht authentisierter Nachrichten unter Quarantäne gestellt. Erst nach der Kontrolle der Fehlzustellungen folgt die vollständige Ablehnung. - Änderungen von Zahlungsdaten absichern
Umsetzung: Definieren Sie einen verbindlichen Freigabeprozess für neue Bankverbindungen, geänderte Zahlungsziele und ungewöhnlich hohe Beträge. Die Bestätigung muss über einen bereits bekannten zweiten Kanal erfolgen – etwa über eine im Stammdatensystem hinterlegte Telefonnummer, nicht über Kontaktdaten aus der fraglichen E-Mail. Dokumentieren Sie Prüfung und Freigabe nach dem Vier-Augen-Prinzip.
Praxisbeispiel: Ein vermeintlicher Lieferant meldet per E-Mail eine neue IBAN. Die Buchhaltung ruft die bekannte Ansprechpartnerin über die im ERP-System gespeicherte Nummer an. Dabei stellt sich heraus, dass die Nachricht gefälscht war; die Zahlung wird gestoppt und die Domain an das Sicherheitsteam gemeldet. - Links beim Klick prüfen
Umsetzung: Aktivieren Sie eine zeitnahe URL-Prüfung, die Links nicht nur beim Eingang der Nachricht, sondern auch beim tatsächlichen Aufruf bewertet. Legen Sie fest, wie bei nicht erreichbaren Prüfdiensten, neu registrierten Domains und Umleitungen verfahren wird. Ergänzen Sie die Technik durch einen einfachen Meldeweg für verdächtige Seiten und testen Sie regelmäßig typische Umgehungsversuche.
Praxisbeispiel: Eine zunächst unauffällige Website wird mehrere Stunden nach dem E-Mail-Versand in eine gefälschte Cloud-Anmeldung umgewandelt. Beim späteren Klick erkennt der Schutzdienst die geänderte Zielseite, blockiert den Zugriff und übermittelt das Ereignis an das Security Operations Center. - Interne Nachrichten einbeziehen
Umsetzung: Überwachen Sie auch den internen Nachrichtenverkehr auf ungewöhnliche Versandmengen, neue Weiterleitungsregeln, auffällige Empfängergruppen und abweichende Anmeldeorte. Begrenzen Sie automatische externe Weiterleitungen und prüfen Sie neue Postfachregeln mit erhöhtem Risiko. Für interne Absender darf kein pauschaler Vertrauensbonus gelten.
Praxisbeispiel: Nach der Übernahme eines Benutzerkontos verschickt ein Angreifer innerhalb weniger Minuten Links an 120 interne Empfänger. Eine Verhaltensregel erkennt die Abweichung vom üblichen Versandprofil, sperrt das Konto vorläufig und stößt die Suche nach bereits zugestellten Nachrichten an. - Cloud- und Identitätssignale verbinden
Umsetzung: Führen Sie Anmeldeereignisse, Postfachregeln, Dateiabrufe, Endpunktwarnungen und Berechtigungsänderungen in einer zentralen Auswertung zusammen. Definieren Sie Korrelationsregeln für typische Angriffsketten und priorisieren Sie Ereignisse anhand von Rolle, Datenzugriff und Schadenspotenzial. Stellen Sie sicher, dass Protokolle ausreichend lange verfügbar und Zeitstempel synchronisiert sind.
Praxisbeispiel: Eine Anmeldung aus einem neuen Land wirkt zunächst nur verdächtig. Kurz darauf werden eine externe Weiterleitung eingerichtet und zahlreiche Dateien heruntergeladen. Erst die Kombination der drei Signale führt zu einem Alarm hoher Priorität und zur sofortigen Sperrung der Sitzung. - Notfallabläufe automatisieren
Umsetzung: Erstellen Sie wiederholbare Playbooks für kompromittierte Konten. Dazu gehören das Widerrufen aktiver Sitzungen, das Zurücksetzen von Zugangsdaten, das Entfernen schädlicher Regeln, die Suche nach betroffenen Nachrichten, die Sicherung relevanter Protokolle und die Information zuständiger Stellen. Testen Sie die Abläufe in Übungen und definieren Sie, welche Schritte automatisch und welche nur nach Freigabe ausgeführt werden dürfen.
Praxisbeispiel: Nach einem bestätigten Phishing-Vorfall startet das Sicherheitsteam ein vorbereitetes Playbook. Innerhalb weniger Minuten werden Sitzungen widerrufen, verdächtige Weiterleitungen entfernt und gleichartige Nachrichten aus weiteren Postfächern gesucht. Die Beweissicherung läuft parallel, bevor Protokolle überschrieben werden. - Kennzahlen an Wirkung ausrichten
Umsetzung: Berichten Sie nicht nur die Zahl blockierter Nachrichten. Aussagekräftiger sind die Abdeckung mit phishing-resistenter MFA, der DMARC-Durchsetzungsgrad, die Zeit bis zur Meldung, Erkennung und Eindämmung, die Zahl riskanter Weiterleitungsregeln sowie Ergebnisse von Wiederanlaufübungen. Legen Sie Zielwerte, Verantwortliche und einen festen Berichtszyklus fest.
Praxisbeispiel: Ein Quartalsdashboard zeigt, dass zwar viele Phishing-Mails blockiert werden, Meldungen durch Beschäftigte aber durchschnittlich erst nach 70 Minuten eintreffen. Daraufhin vereinfacht das Unternehmen den Meldebutton und passt Schulungen an. Im nächsten Quartal wird die Entwicklung derselben Kennzahl erneut bewertet.
F
AQ: Cloud-E-Mail-Sicherheit
- Warum reicht ein klassischer Spamfilter nicht mehr aus?
Weil Angriffe heute häufig legitime Konten, gestohlene Sitzungstoken, Cloud-Freigaben und überzeugende Social-Engineering-Nachrichten nutzen. Der Schutz muss deshalb E-Mail, Identität, Endpunkte, Anwendungen und Daten gemeinsam betrachten.[1][2] - Welche MFA-Verfahren sind besonders geeignet?
CISA empfiehlt, möglichst phishing-resistente Verfahren einzusetzen. Dazu zählen insbesondere FIDO-Sicherheitsschlüssel; auch korrekt implementierte Passkeys können phishing-resistente Authentisierung ermöglichen.[3][4] - Was leisten SPF, DKIM und DMARC?
SPF legt zulässige Versandserver fest, DKIM signiert relevante Nachrichtenteile kryptografisch und DMARC verbindet die Prüfergebnisse mit Domain-Abgleich, Richtlinien und Berichten. Zusammen erschweren sie den Missbrauch der eigenen Absenderdomain.[5] - Sollte DMARC dauerhaft auf „p=none“ stehen?
Nein. „p=none“ eignet sich für Monitoring und die kontrollierte Einführung. Nach der Bereinigung legitimer Versandquellen sollte eine Organisation risikobasiert auf „quarantine“ oder „reject“ hinarbeiten.[6] - Warum ist eine Prüfung von Links zum Klickzeitpunkt wichtig?
Verlinkte Inhalte können nach der Zustellung verändert oder erst später schädlich geschaltet werden. Time-of-click-Prüfungen bewerten die URL deshalb erneut, wenn der Empfänger darauf zugreift.[7] - Was ist Business Email Compromise?
BEC bezeichnet Betrug über geschäftliche Kommunikation, bei dem Angreifer Identitäten imitieren oder Konten übernehmen, um etwa Zahlungen, Datenfreigaben oder Änderungen von Bankverbindungen auszulösen. Solche Nachrichten kommen oft ohne Malware aus.[1][6] - Wie lassen sich Zahlungsbetrügereien organisatorisch erschweren?
Änderungen von Kontodaten, ungewöhnliche Zahlungsziele und hohe Beträge sollten über einen bekannten zweiten Kommunikationskanal bestätigt und nach einem Vier-Augen-Prinzip freigegeben werden.[1] - Welche Protokolle sind für die Vorfallanalyse wichtig?
Benötigt werden unter anderem Anmelde-, Audit-, Postfach-, Weiterleitungs-, Nachrichtenverfolgungs- und Cloud-Aktivitätsdaten. Aufbewahrung, Zugriff und Auswertung sollten vor einem Vorfall festgelegt und getestet werden. - Welche Kennzahlen gehören in ein Management-Dashboard?
Sinnvoll sind unter anderem die Abdeckung mit phishing-resistenter MFA, der DMARC-Durchsetzungsgrad, die Zahl privilegierter Konten, Meldezeiten, Erkennungs- und Eindämmungszeiten sowie Ergebnisse von Wiederherstellungsübungen. - Welche Verantwortung bleibt beim Unternehmen, wenn der Cloud-Anbieter Schutzfunktionen bereitstellt?
Das Unternehmen bleibt für Identitäten, Rollen, Konfigurationen, Datenklassifizierung, Richtlinien, Monitoring und Reaktionsprozesse verantwortlich. Anbieterfunktionen entfalten nur dann Wirkung, wenn sie passend konfiguriert, überwacht und organisatorisch eingebettet sind.[2][5]
Quellen
[1] BSI: E-Mail-Sicherheit – https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Empfehlungen-nach-Angriffszielen/Buero/E-Mail-Sicherheit/e-mail-sicherheit_node.html
[2] BSI: Technischer Hintergrund E-Mail-Sicherheit – https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Onlinekommunikation/E-Mail-Sicherheit/technischer-Hintergrund-E-Mail-Sicherheit/technischer-Hintergrund-E-Mail-Sicherheit.html
[3] CISA: Require Multifactor Authentication – https://www.cisa.gov/audiences/small-and-medium-businesses/secure-your-business/require-multifactor-authentication
[4] NIST: Digital Identity Guidelines – Authentication and Authenticator Management – https://csrc.nist.gov/pubs/sp/800/63/b/4/final
[5] Microsoft Learn: E-Mail-Authentifizierung in Cloudorganisationen – https://learn.microsoft.com/de-de/defender-office-365/email-authentication-about
[6] Microsoft Learn: DMARC in Microsoft 365 einrichten – https://learn.microsoft.com/de-de/defender-office-365/email-authentication-dmarc-configure
[7] Microsoft Learn: Sichere Links in Microsoft Defender für Office 365 – https://learn.microsoft.com/de-de/defender-office-365/safe-links-about
Management Summary, Tipps, FAQ und Bild wurden mit Hilfe von KI erstellt
156 Artikel zu „SEPPmail E-Mail“
IT-Security | Kommentar | Kommunikation | News
E-Mail-Sicherheit in Behörden erfordert Schutz ohne zusätzliche Hürden
Kommentar von Günter Esch, Geschäftsführer SEPPmail – Deutschland GmbH Behörden verarbeiten täglich sensible Informationen wie personenbezogene Daten, Vertragsunterlagen oder vertrauliche Abstimmungen. Entsprechend hoch sind die Anforderungen an die digitale Kommunikation. Beim Schutz von E-Mails entsteht jedoch weiterhin häufig ein Problem: Die Sicherheit soll steigen, aber die Kommunikation darf nicht unnötig verkompliziert werden. Genau…
IT-Security | Kommunikation | News | Services
E-Mail-Sicherheit im Gesundheitswesen: Wenn eine Nachricht den Klinikbetrieb gefährdet
Management Summary E-Mail ist im Gesundheitswesen längst Teil der Versorgungskette – und damit ein geschäftskritischer Angriffsvektor für Kliniken, MVZ und Praxen. Gesundheitsdaten verlangen mehr als Standard-Schutz: Vertraulichkeit, Verfügbarkeit und nachvollziehbare Zugriffe müssen im Alltag zusammenspielen. Phishing, kompromittierte Postfächer und manipulierte Anhänge treffen auf Zeitdruck, Vertrauen und viele externe Kommunikationspartner – ideale Bedingungen für Angreifer. Wirksame…
Ausgabe 3-4-2026 | IT-Security | Kommunikation | New Work | News | Security Spezial 3-4-2026
Sicherheit im Unternehmen: Warum eine korrekte E-Mail-Archivierung so wichtig ist – Die unterschätzte Schwachstelle
E-Mails sind das Rückgrat der geschäftlichen Kommunikation – und zugleich ein oft unterschätztes Sicherheits- und Compliance-Risiko für Unternehmen. Unzureichende Archivierung, menschliche Fehler und steigende regulatorische Anforderungen machen das E-Mail-Postfach zunehmend zum Einfallstor für Datenschutzverstöße, Cyberangriffe und Vertrauensverluste. Mit einem sicheren Outlook- oder Microsoft 365-Add-In lassen sich Sicherheitslücken schließen sowie Mails und Metadaten Compliance-konform speichern.
E-Commerce | IT-Security | News | Strategien | Tipps
Spoofing killt Umsatz: So werden transaktionale E-Mails fälschungssicher
Der Online-Handel boomt – und mit ihm die Kreativität von Cyberkriminellen, das Vertrauen der Verbraucher zu missbrauchen. Eine aktuelle Bitkom-Umfrage zeigt: 36 Prozent der Internetnutzerinnen und -nutzer in Deutschland wurden als Käufer beim Online-Kauf betrogen. Diese Zahl belegt eine unbequeme Wahrheit: Der E-Mail-Posteingang ist längst Schauplatz im Kampf gegen Online-Betrug. Für Händler geht es…
IT-Security | Kommunikation | News | Services | Tipps
E-Mail-Sicherheit ganzheitlich denken – Prävention statt Schadenbegrenzung

Phishing, Identitätsmissbrauch und Ransomware beginnen häufig mit einer einzigen E-Mail. Warum technische Grundlagen, organisatorische Klarheit und kontinuierliche Sensibilisierung zusammengehören – und weshalb Prävention der wirksamste Schutz ist. E-Mails bilden seit Jahrzehnten das Rückgrat der digitalen Kommunikation und sind aus unserem beruflichen wie privaten Alltag nicht mehr wegzudenken. Sie verbinden Unternehmen, Behörden und Privatpersonen über…
IT-Security | Kommunikation | News | Services | Tipps
E-Mail-Security in Organisationen mit Anforderungen der nationalen Sicherheit und Rüstung

Eine E-Mail. Ein Klick. Eine Entscheidung mit Folgen. Ein unscheinbarer Moment zum Arbeitsbeginn: Eine E-Mail trifft ein, der Absender scheint bekannt, der Kontext plausibel. Es geht um eine technische Rückfrage in einem Rüstungsprojekt, um eine Abstimmung entlang der Lieferkette oder um Dokumente mit sicherheitsrelevantem Bezug. Das Öffnen der Nachricht erfolgt routiniert – und genau…
Kommunikation | News | Produktmeldung | Services
Schwachstelle Posteingang: Wie Unternehmen ihre E-Mail-Verwaltung verbessern
Konnect eMail stellt Lösungen vor, um Arbeitsabläufe zu optimieren, die Compliance zu gewährleiten und sich vor Ransomware-Angriffen zu schützen. E-Mails sind das Rückgrat der modernen Arbeitswelt – und zugleich ihre Achillesferse. Werden sie nicht korrekt abgelegt, kann das zum Risikofaktor werden. Mit der Integrationslösung für Outlook und SharePoint von Konnect eMail können Unternehmen ihre…
IT-Security | Kommunikation | News | Tipps | Whitepaper
E-Mail-Sicherheit: BSI untersucht E-Mail-Programme

In unserem E-Mail-Programm lesen, schreiben und verwalten wir all unsere E-Mails. Nicht selten enthalten die Anwendungen daher auch sensibelste Informationen. Entsprechend gut müssen sie vor Risiken wie etwa Mitlesen und Manipulation durch Dritte geschützt werden. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat untersucht, inwiefern E-Mail-Programme relevante Eigenschaften wie Transport- und Inhaltsverschlüsselung, SPAM-, Phishing-…
Kommunikation | News | Produktmeldung
Vom Posteingang zu SharePoint: Konnect eMail stellt umfassende E-Mail-Verwaltung für Outlook vor
Mit Add-Ins von Konnect eMail wird Outlook zum zentralen Ort für die Informationsverwaltung in Microsoft 365. Dank Konnect eMail erhalten Unternehmen und Behörden jetzt sichere Lösungen, um die gesetzlichen Anforderungen bei Aufzeichnungs- und Informationspflichten zu erfüllen und Compliance zu gewährleisten. Das Unternehmen mit Sitz in Melbourne hat ein Tool zum Speichern von E-Mails und…
IT-Security | Kommunikation | News | Tipps | Whitepaper
Whitepaper E-Mail-Sicherheit: Anforderungen an sichere, transparente und benutzerfreundliche Webmail-Dienste

E-Mail-Dienste – insbesondere Webmailer (E-Mail-Dienste, die über einen Webbrowser genutzt werden) – sind ein integraler Bestandteil des Alltagslebens. Sie ermöglichen das Erstellen von E-Mails, ihren Versand an beliebige Kontakte sowie die Verwaltung eines Postfachs. Nicht zuletzt werden E-Mailadressen als Zugang für viele weitere Dienste genutzt. Damit sind sie eine wesentliche Schnittstelle digitaler Kommunikation und Identitätsverwaltung.…
IT-Security | Kommunikation | News | Trends 2025 | Trends Kommunikation | Trends Security
Cyberkriminelle gehen kreativ und zielgerichtet vor, um traditionelle E-Mail-Sicherheitslösungen zu umgehen

Während Unternehmen traditionelle, technische Schutzmaßnahmen verstärken, finden Angreifer immer neue Wege, sie mit alltäglichen Methoden zu umgehen. Der Bericht »Q3 Email Threat Landscape Report« identifiziert die wichtigsten E-Mail-Bedrohungstrends des dritten Quartals 2025 [1]. Die VIPRE Security Group hat dazu 1,8 Millionen E-Mails verarbeitet und analysiert. Ziel ist es, Firmen dabei zu unterstützen, ihre E-Mails…
IT-Security | Kommunikation | News | Tipps
Cybersecurity beginnt im Posteingang – warum E-Mail-Sicherheit mehr ist als nur Verschlüsselung
Kommentar von Günter Esch, Geschäftsführer SEPPmail – Deutschland GmbH Der Oktober steht ganz im Zeichen der Cybersicherheit. Der Cybersecurity Month soll nicht nur an die steigende Zahl digitaler Bedrohungen erinnern, sondern vor allem Bewusstsein dafür schaffen, dass IT-Sicherheit längst zur Grundvoraussetzung moderner Kommunikation geworden ist. Oft bestimmen hier Themen wie Ransomware-Angriffe, Datenlecks oder kompromittierte Cloud-Zugänge…
Business | Business Process Management | Digitalisierung | Favoriten der Redaktion | IT-Security | Kommunikation | News | Services | Tipps | Whitepaper
E-Mails in Deutschland sicherer machen
BSI, eco und Bitkom präsentieren »Hall of Fame der E-Mail-Sicherheit« In der digitalen Welt laufen über den Kommunikationskanal E-Mail nahezu alle Prozesse zusammen. Mit dem »E-Mail-Sicherheitsjahr 2025« hat das Bundesamt für Sicherheit in der Informationstechnik (BSI) daher gemeinsam mit eco – Verband der Internetwirtschaft e.V. und dem Digitalverband Bitkom eine Aktionskampagne zur Verbesserung der…
IT-Security | Kommunikation | News | Tipps
E-Mails: Wie ein einziger Klick geschäftliche Risiken in die Höhe treiben kann

E-Mail ist der Standard in der Geschäftskommunikation, gleichzeitig aber einer der am wenigsten kontrollierten Kommunikationskanäle. 92 Prozent aller E-Mails lassen sich laut Bedrohungsanalysen als Spam klassifizieren, 67 Prozent davon enthalten schädliche Inhalte, Malware, Scam-Versuche, gezielte Täuschung. Doch nicht jede Bedrohung kommt von außen. Ein Großteil sicherheitsrelevanter Vorfälle beginnt intern: ein Empfänger zu viel, ein falscher…
Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Kommunikation | News | Services | Tipps
Schatten-IT durch übergroße Anhänge: Warum der E-Mail-Versand oft zur Sicherheitslücke wird

Mitarbeiter, die dringend große Dateien versenden müssen, greifen nicht selten zu frei verfügbaren Filetransfer-Diensten im Internet. Es gibt viele Angebote, die leicht zu bedienen sind und in Sekunden funktionieren – ein Upload-Link genügt. Doch was aus Sicht der Nutzer pragmatisch und effizient erscheint, birgt für Unternehmen erhebliche Risiken. Datenschutz, IT-Sicherheit und Nachvollziehbarkeit bleiben dabei oft…
IT-Security | Kommentar | Kommunikation | News | Whitepaper
Haftungsrisiko: Appell an die Geschäftsführungen – E-Mail-Sicherheit jetzt priorisieren

Noch nie war Cybersicherheit ein reines IT-Problem. Leider ist es nach wie vor häufig geübte Praxis, dass dieses Thema an die Technikabteilung delegiert wird und die Geschäftsführung sich nicht in einem angemessenen Maße damit auseinandersetzt. Geschäftsführer und Vorstände konnten sich zumindest seit Inkrafttreten der EU-DSGVO nicht hinter ihren IT-Teams verstecken. Denn sie können unter Umständen…
IT-Security | News | Trends 2025 | Trends Security
84 % mehr Phishing-E-Mails als im Vorjahr
Der Report »Force Threat Intelligence Index 2025« von IBM Security analysiert neue und bestehende IT-Angriffsmuster und -trends und zeigt, dass Cyberkriminelle auf schwerer zu entdeckende Taktiken umschwenken [1]. Der Diebstahl von Anmeldeinformationen nimmt nur in geringem Maße weiter zu – die Datendiebe haben bereits erfolgreich eine kontinuierliche Lieferkette gestohlener Logins aufgebaut. Fortgesetzte Angriffe auf…
Favoriten der Redaktion | IT-Security | Kommunikation | News | Strategien | Tipps
FBI warnt vor komplexen »No Click«-E-Mail-Angriffen

Komplexe E-Mail-Angriffe umgehen immer häufiger traditionelle Sicherheitsmaßnahmen und befördern die betreffende Nachricht direkt in den Posteingang. Tatsächlich sind aktuelle Attacken so ausgeklügelt, dass 89 % der Angreifer es geschafft haben, verschiedene Methoden bei der E-Mail-Authentifizierung zu umgehen [1]. Dazu zählen SPF (Sender Policy Frameworks), DKIM (Domain Keys Identified Mail) und DMARC (Domain-based Message Authentication, Reporting, and Conformance). Grundsätzlich sollen…
Cloud Computing | IT-Security | Kommunikation | News
Cloud-basierte E-Mail-Security: flexibel, sicher und skalierbar
Montagmorgen, der erste Blick in den Posteingang zeigt eine E-Mail vom Geschäftsführer mit dem Betreff: »Dringend: Zahlung freigeben!« Der Ton ist vertraut, die Signatur passt – es scheint eine legitime Anfrage zu sein. Doch beim genaueren Hinsehen erkennt die Buchhaltung den Betrug. CEO-Fraud, eine der perfidesten Betrugsmaschen, hätte beinahe funktioniert. Solche Angriffe sind längst…
IT-Security | Kommunikation | News | Strategien | Tipps
E-Mail-Sicherheit: Quarantäne und Sandboxing im Vergleich

Die Absicherung von E-Mails ist ein wesentlicher Bestandteil moderner IT-Sicherheitskonzepte. Zwei gängige Ansätze, die dabei zum Einsatz kommen, sind die E-Mail-Quarantäne und das E-Mail-Sandboxing. Beide Technologien verfolgen das Ziel, potenzielle Bedrohungen aus E-Mail-Kommunikationen zu eliminieren, unterscheiden sich jedoch grundlegend in ihrer Funktionsweise und Wirksamkeit. Eine sichere E-Mail-Kommunikation ist nicht nur für Unternehmen essenziell, sondern auch…