KI-Agenten entwickeln sich im Security Operations Center vom unterstützenden Werkzeug zum eigenständig handelnden digitalen Kollegen. Am Beispiel der Level-1-Triage zeigt sich, welches Potenzial Multi-Agenten-Systeme entfalten – und warum erst eine zentrale Plattform mit klarer Governance, technischen Leitplanken und lückenloser Kontrolle den sicheren Betrieb ermöglicht.
KI-Agenten übernehmen mittlerweile im Security Operations Center erste Aufgaben eigenständig – allen voran die Level-1-Triage. Doch der Erfolg entscheidet sich aus unserer Erfahrung nicht am einzelnen Agenten, sondern an der Plattform darunter: Wer Agenten ohne zentrale Governance einführt, tauscht Alert-Müdigkeit gegen Kontrollverlust.
Ein SOC am Limit.
Die Zahlen sind seit Jahren bekannt und werden trotzdem nicht besser: Enterprise-SOCs verarbeiten über 10.000 Alarme pro Tag, rund 40 Prozent der eingehenden Alarme bleiben unbearbeitet, wobei Analysten hier oftmals von Überlastung berichten. Der Engpass ist in der Regel nicht die Erkennung – XDR, EDR oder Cloud-Logs liefern mehr Signale denn je, sondern die Alarmbewertung. Und die folgt auf Level 1 fast immer demselben Muster: Faktenlage sichten, Kontext anreichern, entscheiden. Genau diese repetitive, aber urteilsintensive Arbeit ist das natürliche Einsatzfeld für agentenbasierte KI. Daher ist es auch der Use Case, mit dem wir bei Controlware den Einstieg empfehlen. Die Kosten-Nutzen-Bilanz bei der Einführung agentenbasierter KI fällt durchaus positiv aus.
Der Use Case: Level-1-Triage mit Multi-Agenten-Systemen.
Bei der ersten Generation von KI im SOC handelte es sich um Chat-Assistenten: Sie waren in der Lage, Alarme zusammen-zufassen, blieben aber Textwerkzeuge ohne Zugriff auf -Live-Daten. Der heutige Stand der Technik sind Multi-Agenten-Systeme, die die Arbeitsteilung eines Analystenteams nachbilden (siehe Abbildung 1). Sehen wir uns das Beispiel der Level-1-Triage an: Ein Orchestrierungs-Agent nimmt den Alarm an und ordnet diesen einem Unter-suchungspfad zu. Spezialisierte Ermittler-Agenten sichten parallel die Faktenlage – wer ist der betroffene Benutzer, wie kritisch ist das Asset, gibt es passende Threat-Intelligence-Treffer, was zeigen die Logdaten der letzten Stunden? Ein Reasoning-Agent führt die Belege zusammen und liefert eines von drei Ergebnissen: False Positive, geschlossen mit dokumentierter Begründung. True Positive, mit klarer Handlungsempfehlung – Endpoint isolieren, Konto sperren, Ticket an die zuständige operative Einheit. Oder, bei unklarer Lage, die Eskalation an Level 2 – nicht als nackter Alarm, sondern als aufbereitetes Dossier mit Belegen und offenen Fragen. Der Analyst beginnt seine Arbeit genau dort, wo die Analyse anspruchsvoll wird.
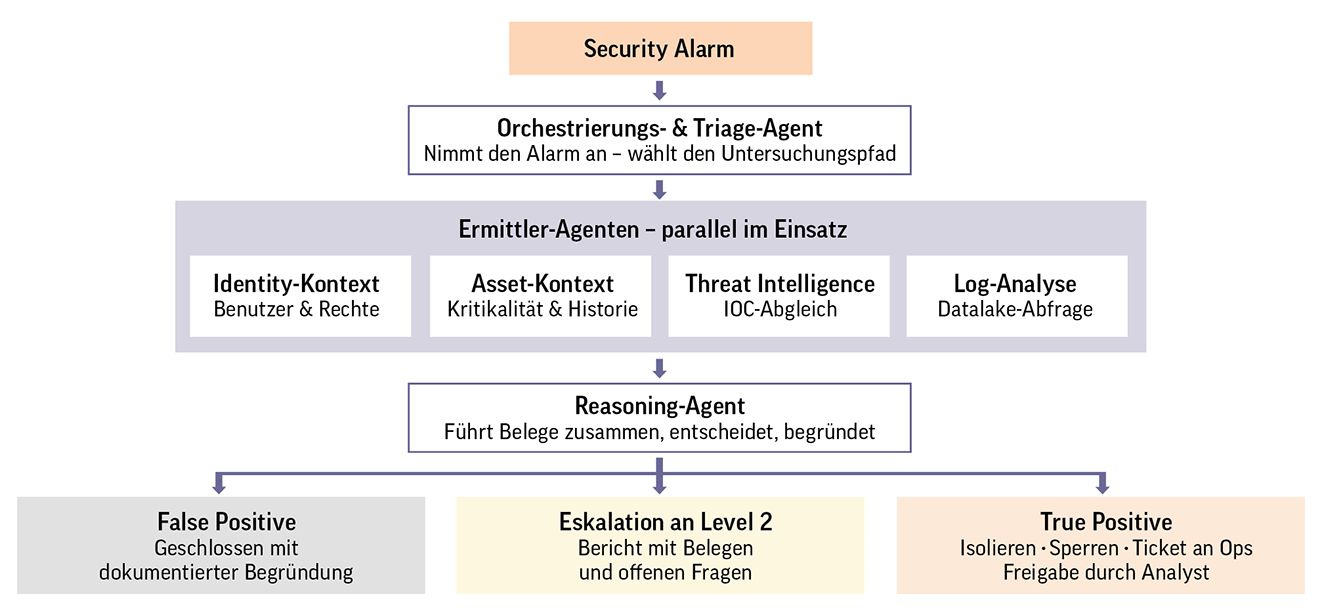
Abbildung 1: Multi-Agenten-System für die Level-1-Triage: Orchestrierung, parallele Analyse und Validierung führen zu einer dokumentierten Entscheidung oder zur qualifizierten Eskalation an Level 2.
Ein Hinweis in eigener Sache ist uns wichtig: Diese agentenbasierten Verfahren erproben wir bei Controlware derzeit ausschließlich in einem internen Versuchsaufbau. In unseren produktiven Managed Detection and Response Services (MDR) für Kunden kommen sie nicht zum Einsatz. Ein produktiver Einsatz kommt erst infrage, wenn Ergebnisqualität und Absicherung dies belegbar rechtfertigen.
Warum die Arbeitsteilung dem einzelnen Modell überlegen ist, liegt in ihrer Struktur: Spezialisierte Agenten prüfen die Befunde der anderen gegen, anstatt dass ein Modell die Untersuchung allein durchführt. Dieses Vorgehen senkt die Fehlalarmrate spürbar, bei besserer Trefferquote auf echte Vorfälle. Der Preis ist ehrlicherweise Rechenaufwand – rund zwei bis drei Minuten pro vollständig bearbeitetes Ticket. Für unseren Triage-Prozess ist das akzeptabel.
Ein zweites Muster halten wir für zentral, weil es die größte Sorge der IT-Leitung adressiert: das Halluzinieren. Ein Validierungsschritt prüft, was technisch möglich sein sollte und der Mensch bleibt die letzte Entscheidungsinstanz. Die Schwäche generativer Modelle wird so architektonisch abgemildert.
Ohne Plattform bleibt der Agent ein Prototyp.
Der einzelne Agent ist schnell demonstriert – betreibbar wird er allerdings erst durch eine zentrale Agenten-Plattform (siehe Abbildung 2). Sie beantwortet die Fragen, die im Proof of Concept niemand stellt, die uns aber in Kundenprojekten im Audit regelmäßig begegnen: Unter welcher Berechtigung handelt der Agent? Auf welche Datenräume darf er zugreifen? Welche Aktionen darf er autonom ausführen?
Eine solche KI-Plattform lässt sich in drei Ebenen denken (siehe Abbildung 2). Bei der oberen Ebene handelt es sich um die Zugangswege: Chat, Fachanwendungen und eine Agent Runtime für langlaufende Workflows – jeder neue Use Case dockt hier an, statt eigene Infrastruktur zu benötigen. Darunter die Plattformdienste: eine Werkzeugschicht, die SIEM, EDR und Ticketsystem über offene Standards wie das Model Context Protocol (MCP) anbindet, eine Orchestrierung, die Agenten koordiniert und isoliert, und ein Gateway für den Modellwechsel ohne Umbau.
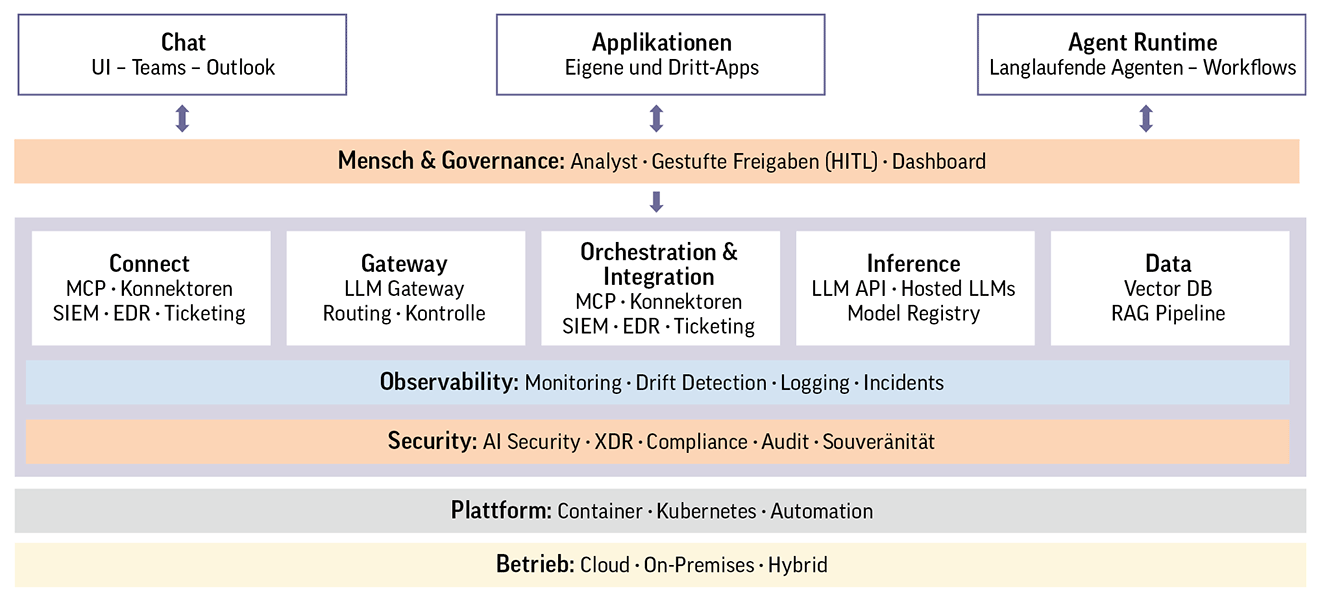
Abbildung 2: Architektur einer zentralen Agenten-Plattform mit Zugangswegen, Plattformdiensten sowie übergreifender Beobachtbarkeit, Absicherung und Governance.
Quer über allem liegt die Ebene, auf die es im regulierten Betrieb ankommt: Beobachtbarkeit und Absicherung. Berechtigungen werden an jeder Systemgrenze technisch erzwungen, nicht nur im Prompt erbeten; jede Abfrage und Entscheidung landet im manipulationssicheren Audit-Log. Gestufte Freigaben regeln die Autonomie: Anreichern und Bewerten laufen selbstständig, das Isolieren eines Endpoints verlangt eine Analystenbestätigung, irreversible Eingriffe erfordern eine dokumentierte Einzelfreigabe.
Mit Blick auf DORA, NIS2 und den AI Act ist das keine Kür, sondern Zulassungsvoraussetzung. Der aus unserer Sicht entscheidende Nebeneffekt: Der nächste Use Case – Phishing-Analyse, Schwachstellenbewertung, Compliance-Berichte – wird zum konfigurierbaren Baustein auf derselben Plattform, statt zum neuen Einzelprojekt.
Das Tempo gibt der Angreifer vor.
Wie schnell sich die Fähigkeiten entwickeln, zeigt Project Glasswing: Anthropic stellt seit April 2026 sein bislang leistungsfähigstes Modell Claude Mythos einem geprüften Konsortium aus Technologie- und Finanzunternehmen zur Verfügung, um kritische Software präventiv zu härten. Allein im ersten Monat meldete das Programm über 10.000 Schwachstellen hoher und kritischer Schwere (Anthropic/Presseberichte, Frühjahr 2026, nicht unabhängig geprüft). Die Botschaft für Verteidiger ist unbequem: Dieselbe Fähigkeitsklasse wird perspektivisch auch Angreifern zur Verfügung stehen. Ein SOC, das KI-beschleunigten Angriffen mit manueller Triage begegnet, verliert dieses Rennen strukturell.
Fazit.
Agentenbasierte KI verschiebt die Rolle des Analysten vom Bearbeiter zum Supervisor. Der sinnvolle Einstieg ist unspektakulär, und genau deshalb empfehlen wir als IT-Dienstleister und Managed Service Provider die Level-1-Triage, betrieben auf einer Plattform mit erzwungenen Berechtigungen, gestuften Freigaben und lückenloser Protokollierung. Controlware geht diesen Weg bewusst schrittweise – erst im kontrollierten Versuchsaufbau, ein produktiver Einsatz folgt erst, wenn belegte Ergebnisse das Vertrauen rechtfertigen. Wer diese Grundlage legt, macht aus dem Prototyp eine KI-native Security Operation — und aus einem Experiment einen Betrieb, dem das Unternehmen vertraut.
 Martin Lindt,
Head of Service Development & Innovations,
Controlware GmbH
www.controlware.de
blog.controlware.de
Illustration: © Denis Barbulat | Dreamstime.com
8126 Artikel zu „KI Security“
IT-Security | News | Veranstaltungen
it-sa 2026: Cybersecurity zwischen KI, Regulierung und digitaler Souveränität
Die it-sa Expo&Congress 2026 wird größer, internationaler und strategischer. Zwischen KI-gestützten Angriffen, regulatorischem Umsetzungsdruck und der Absicherung vernetzter Produktionsumgebungen verschiebt sich der Fokus von isolierten Sicherheitsprodukten hin zu belastbaren Betriebsmodellen. Der Meldungsüberblick zeigt, welche Anbieter, Technologien und Managementfragen vom 27. bis 29. Oktober in Nürnberg im Mittelpunkt stehen – und wie CIOs, CISOs und Geschäftsleitungen…
Business | Digitale Transformation | IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
DACH-Unternehmen stellen neue Anforderungen an KI und Cybersecurity-Anbieter
Management Summary Der Arctic Wolf AI & Cybersecurity Trends Report 2026 zeigt: Unternehmen setzen KI zunehmend als festen Bestandteil ihrer Sicherheitsstrategie ein, bleiben bei autonomen Entscheidungen jedoch vorsichtig. Für DACH-Unternehmen rücken kontrollierbare KI, menschliche Aufsicht, digitale Souveränität und europäische Sicherheitsstrukturen in den Mittelpunkt der Anbieterbewertung. Der manage-it-Blick darauf: KI wird zum Pflichtbaustein moderner Security Operations…
Industrie 4.0 | Infrastruktur | IT-Security | News
Firmware-Security: Warum KI allein nicht reicht
Firmware-Security wird im KI-Zeitalter zur strategischen Aufgabe: Künstliche Intelligenz beschleunigt zwar die Schwachstellensuche, doch erst die Kombination mit deterministischer Analyse, SBOM-Transparenz und automatisiertem Monitoring macht Risiken in Geräten, Maschinen und Anlagen belastbar steuerbar. Management Summary Firmware-Sicherheit wird zur Führungsaufgabe: Cyberrisiken in Geräten, Maschinen und Anlagen betreffen nicht nur IT-Systeme, sondern auch reale Produktions-, Betriebs-…
Business Process Management | Effizienz | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Services
Von selektiven Checks zur umfassenden Analyse: Deutsche Telekom nutzt KI für Cybersecurity
Management Summary KI wird zum Skalierungshebel für Cybersecurity: Die Deutsche Telekom zeigt, wie sich etablierte Sicherheitsanalysen mit GPT-5.5 Cyber von punktuellen Prüfungen auf deutlich größere IT-Umgebungen ausweiten lassen. Bestehende Security-Verfahren bleiben maßgeblich: KI ersetzt weder Red Teams noch klassische Prüfprozesse, sondern erweitert deren Reichweite und entlastet Fachkräfte bei wiederkehrenden Analyseaufgaben. Zwei praxisnahe Einsatzfelder stehen im…
Effizienz | IT-Security | Künstliche Intelligenz | News | Strategien | Tipps | Trends 2026 | Trends Security
AI-Security-Report 2026: Sechs Empfehlungen für Unternehmen im Umgang mit KI-Risiken
Ein Kommentar von Dr. Yvonne Bernard, CTO bei Hornetsecurity by Proofpoint* Künstliche Intelligenz verändert die Cybersicherheitslandschaft grundlegend. KI-gestützte Phishing-Angriffe, Deepfakes und automatisierte Social-Engineering-Kampagnen zählen inzwischen zu den größten Sorgen deutscher Unternehmen. Der aktuelle AI-Security-Report 2026 von Hornetsecurity by Proofpoint zeigt jedoch: Während die Bedrohungslage zunehmend erkannt wird, bleibt die praktische Umsetzung vielerorts hinter den…
Ausgabe 3-4-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 3-4-2026
Data Security Posture Management: Datensicherheit mit KI – Sensible Informationen automatisch finden und schützen

Moderne DSPM-Lösungen verschaffen Unternehmen Transparenz über ihre sensiblen Daten und die Risiken, denen sie ausgesetzt sind. Eine Schlüsselrolle spielt dabei KI: Sie ermöglicht es, große und verteilte Datenbestände weitgehend automatisiert zu klassifizieren.
Favoriten der Redaktion | IT-Security | Kommentar | News | Strategien | Tipps
KI entdeckt jahrzehntealte Sicherheitslücken. Der Wendepunkt für Cybersecurity

Kommentar von Heather Ceylan, CISO at Box Mit Claude Mythos hat Anthropic ein KI-Modell vorgestellt, das in der Lage ist, tief in Codebasen einzutauchen und selbst hochkomplexe, bislang unentdeckte Schwachstellen aufzuspüren. Zwischen 16 und 27 Jahre alte Bugs und Schwachstellen, die in zentraler Infrastruktur existierten und weder durch menschliche Experten noch durch bestehende Tools…
Business Process Management | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Services | Trends 2026 | Trends Security
90 % der Unternehmen setzen Security-Teams unter Druck, Identitätskontrollen für KI zu lockern
Neue Studie zeigt fehlende Transparenz bei KI-Identitäten, wachsende Risiken durch Non-Human Identities (NHI) und ein Vertrauensparadox in der KI-Sicherheit Delinea, ein Anbieter von Lösungen zur Sicherung menschlicher und maschineller Identitäten durch zentralisierte Autorisierung, hat seine neue Studie veröffentlicht, die zeigt, wie die schnelle Einführung von KI die Risiken für Identitätssicherheit in Unternehmen verändert [1].…
Business | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
KI wächst schneller als IT-Security

Schnelle KI-Adaption hat ihren Preis: 123 Tage längere Recovery-Zeiten, höhere Schadenskosten und eine wachsende Angriffsfläche. Der aktuelle Global Security Research Report zeigt: Viele Unternehmen modernisieren ihre Sicherheitsarchitektur nicht im gleichen Tempo wie ihre KI-Infrastruktur [1]. Die Edge-Cloud-Plattform Fastly Inc. hat die Ergebnisse ihres vierten jährlichen Global Security Research Reports veröffentlicht. Der Bericht belegt, dass…
Cloud Computing | Künstliche Intelligenz | News | Trends 2025 | Trends Cloud Computing | Trends Security | Whitepaper
State of Cloud Security Report 2025: Cloud-Angriffsfläche wächst schnell durch KI
99 Prozent der Unternehmen von KI-Angriffen betroffen – Sicherheitsteams können mit unsicherem Code nicht Schritt halten. Nur eine agentenzentrierte Plattform die Code, Cloud und SOC umfasst, kann Abhilfe schaffen. Die Verwendung von KI im Unternehmensalltag nimmt immer rasanter zu und führt zu einem beispiellosen Anstieg der Cloud-Sicherheitsrisiken. Um Unternehmen beim Kampf gegen diese eskalierenden…
Digitalisierung | Effizienz | IT-Security | Künstliche Intelligenz | News | Tipps
Welche Maßnahmen sollten ergriffen werden, bevor man KI-Agenten in der Cybersecurity einsetzt?
In der heutigen digitalen Welt sind KI-Agenten zu einem unverzichtbaren Werkzeug in der Cybersecurity geworden. Doch bevor man diese mächtigen Helfer einsetzt, ist es entscheidend, die richtigen Maßnahmen zu ergreifen, um ihre Sicherheit und Effektivität zu gewährleisten. Von der Sicherung ihrer Identitäten bis hin zur Integration menschlicher Freigaben für kritische Aktionen – jeder Schritt zählt.…
IT-Security | Künstliche Intelligenz | News
KI als Fluch und Segen für die Cybersecurity-Landschaft

Wer profitiert eigentlich mehr von den Möglichkeiten der künstlichen Intelligenz – die Security-Verantwortlichen oder die Kriminellen? Was wiegt schwerer: das Risiko, Opfer von KI-getriebenen Angriffen zu werden – oder die Gefahr, sich zu sehr auf KI-Schutzsysteme zu verlassen? Ein aktuelles Stimmungsbild. KI ist in der Cybersecurity zugleich Hoffnungsträger und Risikoquelle. Laut einer TÜV-Studie vermuten…
Business | IT-Security | Kommentar | News | Trends Security | Trends Wirtschaft
Cybersecurity: Sind Schulungen im Zeitalter von KI noch sinnvoll?
Ein Kommentar von Richard Werner, Security Advisor bei Trend Micro Wir müssen aufhören, die Schuld abzuschieben. Auch wenn es unpopulär ist: der Schutz des Unternehmens bleibt Aufgabe der IT-Sicherheitsabteilung. Andere Mitarbeitende können lediglich eine unterstützende Funktion einnehmen, indem sie gefährliche Mails rechtzeitig erkennen. Das ist nicht selbstverständlich und wird in Zukunft immer seltener passieren –…
IT-Security | Künstliche Intelligenz | Marketing | News | Services
Künstliche Intelligenz in der IT-Sicherheit: Wie Partner mit KI-gestützter Security Neu- und Zusatzgeschäft generieren können
Künstliche Intelligenz spielt sowohl bei Cyberangriffen als auch bei der Cyberabwehr eine immer größere Rolle. Wer sich jetzt richtig aufstellt und marktführende KI-basierende Security-Lösungen ins Portfolio aufnimmt, sichert sich für die kommenden Jahre nachhaltiges Wachstum. Künstliche Intelligenz ist die wichtigste Zukunftstechnologie, sagen drei Viertel der Unternehmen, die vom Branchenverband Bitkom über ihre Einstellung zu…
IT-Security | Künstliche Intelligenz | News
Agentic AI läutet die 3. KI-Revolution in der Cybersecurity ein
Revolutionen kommen öfter vor, als man denkt. In der Cybersecurity gab es beispielsweise bereits mehrere Revolutionen, in denen neue Technologien wie künstliche Intelligenz und Machine Learning alles bisher Dagewesene auf den Kopf stellten. (Ein)Blick in die Geschichte, die Gegenwart und die Zukunft der KI-Revolutionen im Cybersecurity-Bereich. KI verändert jeden Bereich unseres Lebens – von…
IT-Security | Künstliche Intelligenz | News | Trends 2025 | Trends Security
KI & Cybersecurity: Drei Sicherheitstrends für 2025

Die gute Nachricht: Dank KI werden Unternehmen 2025 noch mehr Möglichkeiten und fortschrittlichere Tools zur Verfügung stehen, mit denen sie ihre IT-Systeme und Mitarbeitenden effektiv vor Cyberangriffen schützen können. Die schlechte Nachricht: KI ist keine Technologie, die ausschließlich für gute Zwecke genutzt wird. Auch Cyberkriminelle werden sie sich zunutze machen, um Unternehmen gleich mehrere Schritte…
Business | IT-Security | Künstliche Intelligenz | News
Die Talentlücke: KI- und Cybersecurity-Kompetenzen bei europäischen Banken gefragt

Europäische Banken erkennen zunehmend das Potenzial der künstlichen Intelligenz (KI), um die betriebliche Effizienz zu steigern und das Kundenerlebnis zu verbessern. Technologiebudgets für KI wachsen auf 29 Prozent an – ein signifikanter Zuwachs von 15 Prozentpunkten gegenüber dem Vorquartal. Dies zeigt, dass europäische Banken eine Vielzahl innovativer Anwendungsszenarien austesten. Die Institute setzen KI nicht…
Favoriten der Redaktion | IT-Security | News | Trends 2025 | Trends Security
Cybersecurity 2025: Identitätskonvergenz, PrivateGPTs und KI-Angriffen
2024 wurde die IT von zahlreichen Innovationen etwa bei der künstlichen Intelligenz und bei großen Sprachmodellen geprägt. Auch neue Angriffsvektoren wie das KI-Modell-Jailbreaking oder das Prompt Hacking sind entstanden. Ein Blick auf die Trends des Jahres 2025. 2025 wird wieder eine Reihe von neuen Entwicklungen, Herausforderungen und Chancen in der IT und Cybersicherheit mit sich…
IT-Security | Künstliche Intelligenz | News | Trends 2025 | Trends Security
Wie sich Cybersecurity mit KI im Jahr 2025 weiterentwickelt

Kürzlich veröffentlichte Google Cloud seinen Cybersecurity Forecast für das Jahr 2025 [1]. Der Bericht enthält zukunftsweisende Erkenntnisse mehrerer führender Sicherheitsverantwortlicher von Google Cloud – darunter Google Threat Intelligence, Mandiant Consulting und das Office of the CISO von Google Cloud. Sie beschreiben unter anderem, wie die nächste Phase der künstlichen Intelligenz (KI) sowohl für Angreifer als…
IT-Security | News | Trends 2025 | Trends Security
Cybersecurity-Trends für 2025: Manipulative KI, Techno-Nationalismus und Risiken für Open-Source-Projekte
2025 markiert einen Wendepunkt im Bereich der Cybersecurity: Manipulative KI-Systeme, der wachsende Einfluss von Techno-Nationalismus und gezielte Angriffe auf Open-Source-Projekte treiben die Fragmentierung und Komplexität der Bedrohungsszenarien auf ein neues Niveau. Der aktuelle Threatscape Report 2025 zeigt eindringlich, welche Cyberherausforderungen dieses Jahr zu erwarten sind und wie dadurch die digitale Souveränität von Staaten und die…