Management Summary
- Angriffsdruck steigt: 42 Prozent der Befragten registrieren mehr relevante Cybervorfälle als im Vorjahr; 31 Prozent berichten von spürbaren Folgen.
- Resilienz wird zum Geschäftsfaktor: Prävention allein genügt nicht. Erkennung, Eindämmung, Wiederanlauf und belastbare Krisenkommunikation müssen zusammenspielen.
- Organisation entscheidet: Schulungen, moderne Sicherheitsinfrastruktur, klare Verantwortlichkeiten, Security Operations und getestete Incident-Response-Pläne gelten als besonders wirksam.
- NIS2 verlangt Führung: Risikomanagement, Meldewege, Nachweise und Lieferkettensicherheit gehören auf die Agenda der Geschäftsleitung; das BSI bezeichnet Cybersicherheit ausdrücklich als Chefinnen- und Chefsache. [2]
- Mittelstand braucht Priorisierung: Begrenzte Budgets erfordern einen risikobasierten Fahrplan, externe Expertise an Engpässen und regelmäßige Tests der Wiederherstellungsfähigkeit.
Die Abwehr wird besser, doch die Risiken wachsen schneller: Die eco IT-Sicherheitsumfrage 2026 zeichnet das Bild einer Wirtschaft unter dauerhaftem Cyberdruck. Besonders der Mittelstand muss technische Schutzmaßnahmen, belastbare Notfallprozesse und regulatorische Pflichten zu einer gemeinsamen Resilienzstrategie verbinden. Entscheidend ist nicht mehr nur, ob ein Angriff abgewehrt wird – sondern wie schnell das Unternehmen Schäden begrenzt und den Betrieb wieder aufnimmt.
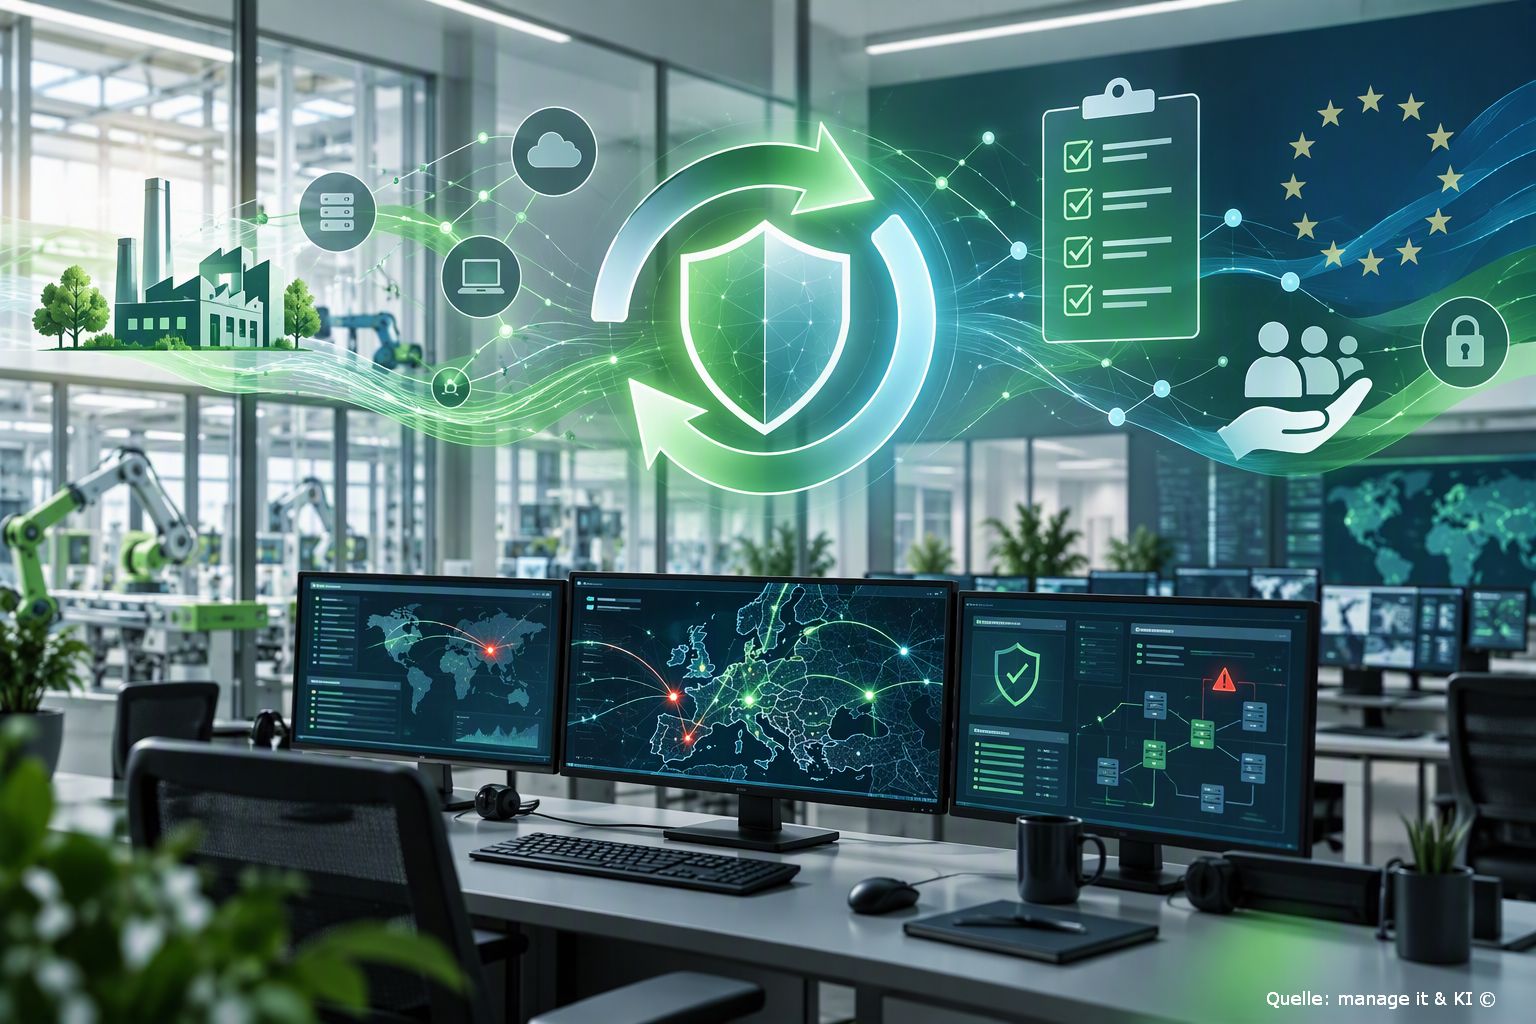
Illustration Absmeier foto ki designer
Cyberresilienz verbindet Prävention, Erkennung, Reaktion und Wiederanlauf – und wird damit zur Managementaufgabe.
Unternehmen sehen Fortschritte im Umgang mit Cybervorfällen, stehen aber weiter unter hohem Anpassungsdruck. Das zeigt die IT-Sicherheitsumfrage 2026 des eco – Verband der Internetwirtschaft e.V., die passend zum European Cybersecurity Month veröffentlicht wird [1]. Knapp ein Drittel der befragten 100 IT-Entscheider berichtet von sicherheitsrelevanten Vorfällen mit spürbaren Auswirkungen in den vergangenen zwölf Monaten. Bei 42 Prozent haben relevante Cybersicherheitsvorfälle im Vergleich zum Vorjahr deutlich oder eher zugenommen. Die größte Bedrohung geht aus Sicht der Befragten weiterhin von cyberkriminellen Akteuren aus.
»Die Umfrage macht deutlich, dass viele Unternehmen beim Umgang mit Cybervorfällen professioneller geworden sind. Gleichzeitig reicht klassische Prävention allein nicht mehr aus. Cyberresilienz bedeutet, Angriffe früh zu erkennen, Auswirkungen zu begrenzen und den Geschäftsbetrieb im Krisenfall schnell wiederherzustellen«, sagt Norbert Pohlmann, Vorstand IT-Sicherheit bei eco.
Neue Angriffsmuster und mehr Volumen erhöhen den Druck
Laut Umfrage müssen sich Unternehmen nicht nur auf neue Angriffsmethoden einstellen. Auch bekannte Muster treten häufiger oder in größerem Umfang auf. 28 Prozent der Befragten berichten von neuartigen Angriffsmustern, 29 Prozent von identischen Angriffsmustern in erhöhtem Volumen. Cyberresilienz muss daher beides leisten: neue Bedrohungen erkennen und bestehende Schutzmechanismen auch unter höherer Belastung stabil halten.
Gleichzeitig gibt es Fortschritte. Fast die Hälfte der Befragten sieht deutliche Verbesserungen im Umgang mit sicherheitsrelevanten Vorfällen gegenüber dem Stand vor ein bis zwei Jahren. Als besonders wirksam nennen die Befragten Schulung und Sensibilisierung der Mitarbeitenden, technische Modernisierung der Sicherheitsinfrastruktur, Security Operations Center, klare Zuständigkeiten und Incident-Response-Pläne.
Regulierung macht Cybersicherheit zur Organisationsaufgabe
NIS2, das KRITIS-Dachgesetz und weitere IT-Sicherheitsvorgaben erhöhen den Druck auf Unternehmen, Cybersicherheit organisatorisch stärker zu verankern. Besonders herausfordernd bewerten die Befragten Nachweispflichten, Audits, Meldeprozesse und Risikomanagement. Für den Mittelstand bleibt die Umsetzung besonders anspruchsvoll: Knapp die Hälfte der Befragten hält die NIS2-Umsetzung im Mittelstand nur mit externer Unterstützung für realisierbar.
»Gerade der Mittelstand hat oft weder das Budget noch die personellen Ressourcen, um mit wachsenden regulatorischen und technischen Anforderungen Schritt zu halten«, so Pohlmann.
Im Ernstfall zählt Wiederherstellungsfähigkeit
Knapp ein Drittel der befragten Unternehmen berichtet von sicherheitsrelevanten Vorfällen mit spürbaren Auswirkungen in den vergangenen zwölf Monaten. Dazu zählen Betriebsunterbrechungen, Produktionsstillstände, Datenabflüsse, Manipulationen von Prozessen oder Produkten sowie Erpressungsversuche.
Entscheidend ist daher, wie lange Unternehmen den Ausfall geschäftskritischer Systeme tolerieren können und ob sie über passende Notfall- und Wiederanlaufpläne verfügen. Cyberversicherungen können finanzielle Risiken ergänzend abfedern, ersetzen aber keine präventiven Maßnahmen, keine Notfallplanung und keine belastbare Wiederherstellungsfähigkeit.
Staatliche Unterstützung bleibt wichtig
Aus Sicht der Befragten sind auch staatliche Akteure gefragt. Vom Bundesamt für Sicherheit in der Informationstechnik (BSI) erwarten Unternehmen vor allem Orientierung, praxistaugliche Standards, zentrale Threat Intelligence und verlässliche Austauschformate. Eine rein kontrollierende oder sanktionierende Rolle reicht aus Sicht vieler Unternehmen nicht aus, um den praktischen Unterstützungsbedarf zu adressieren.
»Die Zahlen zeigen: Unternehmen nehmen ihre Verantwortung ernst und werden handlungsfähiger. Damit das auch beim Mittelstand ankommt, braucht es aber eine engere Zusammenarbeit zwischen Staat und Wirtschaft – mit praxistauglichen Standards und konkreter Orientierung statt zusätzlicher Komplexität«, so Pohlmann.
Tipps für Unternehmen
- Kritische Geschäftsprozesse priorisieren: Abhängigkeiten, maximale Ausfallzeiten und Mindestbetriebsniveaus gemeinsam mit den Fachbereichen festlegen.
- Incident Response verbindlich organisieren: Rollen, Eskalationswege, externe Kontakte und Meldeprozesse dokumentieren; NIS2-regulierte Einrichtungen müssen entsprechende Prozesse etablieren. [2]
- Wiederanlauf real testen: Backups allein reichen nicht. Wiederherstellung, Ersatzkommunikation und Entscheidungswege mindestens jährlich in realistischen Szenarien üben.
- Lieferketten einbeziehen: Sicherheitsanforderungen, Meldepflichten und Wiederanlaufzusagen in Verträgen mit IT-Dienstleistern und Cloud-Anbietern konkretisieren.
- Ressourcen risikobasiert einsetzen: Für kleine Unternehmen kann der CyberRisikoCheck nach DIN SPEC 27076 einen strukturierten Einstieg bieten. [3]
- Kennzahlen ans Management berichten: Erkennungszeit, Reaktionszeit, Wiederherstellungszeit, Testquote und offene Hochrisiken regelmäßig transparent machen.
FAQ: Cyberresilienz, NIS2 und Mittelstand
- Was ist die wichtigste Aussage der eco-Umfrage 2026?
Unternehmen professionalisieren ihre Abwehr, zugleich steigen Häufigkeit, Vielfalt und Folgen relevanter Vorfälle. 42 Prozent melden mehr Vorfälle als im Vorjahr, 31 Prozent spürbare Auswirkungen. [1] - Was unterscheidet Cyberresilienz von klassischer IT-Sicherheit?
IT-Sicherheit konzentriert sich stark auf Schutz und Prävention. Cyberresilienz umfasst zusätzlich Erkennung, Reaktion, Schadensbegrenzung, Wiederanlauf und Lernen nach einem Vorfall. - Warum ist das Thema für die Geschäftsleitung relevant?
Cybervorfälle können Umsatz, Produktion, Lieferfähigkeit und Reputation beeinträchtigen. Für NIS2-regulierte Einrichtungen ordnet das BSI Verantwortung, Überwachung und Schulung ausdrücklich der Geschäftsleitung zu. [2] - Welche Unternehmen fallen grundsätzlich in den NIS2-Rahmen?
Die EU-Richtlinie erfasst vor allem mittlere und große Einrichtungen in zahlreichen kritischen und wichtigen Sektoren. Die konkrete Betroffenheit richtet sich nach Tätigkeit, Größe und nationaler Umsetzung; das BSI stellt dafür eine Betroffenheitsprüfung bereit. [2][4] - Welche Pflichten stehen bei NIS2 im Mittelpunkt?
Zentral sind angemessene Risikomanagementmaßnahmen, die Bewältigung von Sicherheitsvorfällen, Meldeprozesse, Lieferkettensicherheit sowie Dokumentation und Aufsicht. [2][4] - Was gehört in einen belastbaren Incident-Response-Plan?
Er sollte Rollen, Auslösekriterien, Eskalationswege, technische Eindämmung, Beweissicherung, Kommunikation, Meldepflichten und Wiederanlauf enthalten. Das BSI hebt klare Abläufe und Zuständigkeiten als Grundlage schneller Schadensbegrenzung hervor. [2] - Wie oft sollten Notfallpläne getestet werden?
Ein fester, risikobasierter Turnus ist sinnvoll; zusätzlich sollten wesentliche Änderungen an Systemen, Dienstleistern oder Prozessen einen Test auslösen. Entscheidend ist, erkannte Lücken nachzuverfolgen und den Plan anzupassen. - Wie können kleine Unternehmen mit begrenztem Budget starten?
Sie sollten kritische Prozesse identifizieren, Basismaßnahmen priorisieren und externe Hilfe gezielt einkaufen. Der BSI-CyberRisikoCheck nach DIN SPEC 27076 bietet Unternehmen ohne eigene IT-Abteilung einen standardisierten Einstieg. [3] - Welche Rolle spielen Mitarbeitende?
Schulungen stärken die Erkennung verdächtiger Vorgänge und die sichere Eskalation. Sie müssen jedoch mit technischen Kontrollen, klaren Verfahren und einer fehleroffenen Meldekultur verbunden werden. - Welche Kennzahlen zeigen Fortschritt?
Geeignet sind unter anderem mittlere Erkennungs- und Reaktionszeit, Wiederherstellungszeit kritischer Dienste, Anteil getesteter Notfallpläne, Patch- und Backup-Erfolgsquoten sowie die Zahl überfälliger Hochrisikomaßnahmen.
Quellen
[1] Die IT-Sicherheitsumfrage 2026 wurde von der Kompetenzgruppe Sicherheit von eco – Verband der Internetwirtschaft e.V. durchgeführt. Die Datenerhebung fand von September bis Dezember 2025 statt. Befragt wurden insgesamt 100 Expert:innen für IT-Sicherheit im Rahmen von Online-Formaten sowie bei Live-Veranstaltungen.
Die vollständige IT-Sicherheitsumfrage 2026 steht auf der Seite des eco zum Download bereit: https://www.eco.de/themen/eco-studien-und-whitepaper/it-sicherheitsumfrage-2026/
[2] BSI – NIS2-regulierte Unternehmen und Incident Response: https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/nis-2-regulierte-unternehmen_node.html; https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-Infopakete/NIS-2-Incident-Response/NIS-2-Incident-Response_node.html
[3] BSI – IT-Sicherheit auch für KMU / CyberRisikoCheck: https://medien.bsi.bund.de/lagebericht/de/it-sicherheit-fuer-kmus/
[4] EUR-Lex – Richtlinie (EU) 2022/2555 (NIS2): https://eur-lex.europa.eu/eli/dir/2022/2555/oj?locale=de
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
926 Artikel zu „Cyberresilienz “
IT-Security | News | Tipps
Vier Best Practices für präventive Cyberresilienz

Klassisches Patchmanagement allein hält mit der Geschwindigkeit moderner Angriffe nicht mehr Schritt. Unternehmen brauchen deshalb eine präventive Cyberresilienz, die den möglichen Ausbreitungsradius schon vor einem Vorfall begrenzt. Identitätsbasierte Mikrosegmentierung, gezielte Kompensationskontrollen und automatisierte Eindämmung schützen kritische Ressourcen, sichern die Geschäftskontinuität und verschaffen IT-Teams die nötige Zeit für getestete, risikoarme Patches. Management Summary Risiko realistisch bewerten:…
Business Process Management | Infrastruktur | IT-Security | Kommentar | Künstliche Intelligenz | News
Cyberresilienz im Zeitalter von KI: Wie sicher ist das IoT wirklich?
Die Bedrohungslage im Bereich der Cybersicherheit verändert sich rasant. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt aktuell, dass künstliche Intelligenz die Geschwindigkeit, Skalierung und Automatisierung von Cyberangriffen erheblich erhöht und Unternehmen ihre Sicherheitsstrategien entsprechend anpassen müssen [1]. Vor diesem Hintergrund gewinnt der Cyber Resilience Act (CRA) der Europäischen Union zusätzlich an Bedeutung und…
Ausgabe 5-6-2026 | IT-Security | News | Security Spezial 5-6-2026
Regulatorien wie NIS2 als Taktgeber für Cyberresilienz – Die eigentliche Botschaft des Gesetzes

Wie NIS2 und eine konsequente Informationssicherheits-Governance- und Compliance-by-Design-Strategie den Unterschied zwischen reaktivem Flickwerk und nachhaltiger Cyberresilienz ausmachen.
IT-Security | News | Services | Whitepaper
Cyberresilienz: Ausfallzeiten nach Sicherheitsverstoß minimieren
Ausfallzeiten sind der entscheidende Schadenstreiber – nicht nur der Angriff selbst, sondern die Dauer der Wiederherstellung bestimmt die Gesamtkosten. Prävention genügt nicht mehr – Unternehmen müssen gleichermaßen in Erkennung, Reaktion und Wiederherstellung investieren. NIST CSF 2.0 bietet ein klares Resilienz‑Framework – Govern, Identify, Protect, Detect, Respond, Recover strukturieren Risiken und Prioritäten. Detect, Respond und Recover…
Ausgabe 1-2-2026 | Industrie 4.0 | IT-Security | News | Security Spezial 1-2-2026
PKI und OT: Vom digitalen Zertifikat zur Cyberresilienz – Schwierige Gratwanderung
Klassische IT-Sicherheitsansätze lassen sich nicht einfach auf OT übertragen – stattdessen sind hybride, pragmatische Lösungen sowie ein angepasstes Security Posture Management erforderlich. Es gilt den Fokus auf Transparenz und Kontinuität zu legen, anstatt eine perfekte PKI zu fordern, um die Resilienz und Sicherheit kritischer Infrastrukturen zu stärken.
Business | Business Process Management | Favoriten der Redaktion | Infrastruktur | IT-Security | News | Rechenzentrum | Strategien | Tipps
Cyberresilienz beginnt mit Backup: Ein Rahmenwerk für messbare Wiederherstellung
Cyberresilienz entscheidet sich nicht beim Backup, sondern bei der Wiederherstellung. Angesichts von Ransomware, kompromittierten Identitäten und komplexen Cloud‑Abhängigkeiten müssen Unternehmen ihre Backup‑Strategie konsequent auf messbare Recovery‑Ergebnisse ausrichten. Dieser Beitrag zeigt, wie eine architekturgetriebene Enterprise‑Backup‑Strategie Wiederherstellbarkeit, Sicherheit und Resilienz systematisch in den Mittelpunkt stellt. Die Enterprise-Backup-Strategie hat sich weit über ihre traditionelle Rolle als operative…
IT-Security | News | Strategien
Vier Säulen der Cyberresilienz
Trotz langjähriger Investitionen in Abwehrmaßnahmen nehmen Cyberangriffe und kostspielige Ausfallzeiten weiter zu. Traditionelle Sicherheitsmethoden zur Bedrohungsprävention und -erkennung bleiben zwar nach wie vor relevant, doch unter CISOs zeigt sich eine Veränderung in der Herangehensweise. Viele erweitern ihr Aufgabengebiet, um zusätzlich die Leitung von Wiederherstellungsmaßnahmen nach Sicherheitsvorfällen zu übernehmen, damit ihr Unternehmen rasch wieder betriebsbereit ist.…
IT-Security | Künstliche Intelligenz | News | Services | Strategien | Whitepaper
Mehr Cyberresilienz durch künstliche Intelligenz: 5-Stufenplan für Unternehmen

Olaf Pursche, Leiter Kompetenzgruppe Sicherheit eco – Verband der Internetwirtschaft e.V.: »KI ist längst fester Bestandteil von Geschäftsprozessen. Mit ihrer Verbreitung nehmen jedoch auch Bedrohungen wie Deepfakes und KI-gestütztes Phishing zu. Entscheidend ist daher die sichere und verantwortungsvolle Integration von KI als zentraler Baustein der Cyberresilienz.« eco veröffentlicht Whitepaper für Entscheidungsträgerinnen und Entscheidungsträger zu sicherer…
Favoriten der Redaktion | IT-Security | News | Tipps
Cyberresilienz für CISOs: Widerstands- und Anpassungsfähigkeit für ein resilientes Unternehmen

Sicherheitsverantwortliche haben Jahrzehnte damit verbracht, Abwehrmaßnahmen aufzubauen, doch trotz Investitionen in die Prävention sind Unternehmen nach wie vor mit erheblichen Störungen und Ausfallzeiten durch Cyberangriffe konfrontiert. Daher ist es notwendig, den Fokus zu verlagern: Von einer Denkweise, die auf Prävention und Reaktion ausgerichtet ist, hin zu einer Cyberresilienz-Strategie, die ihren Schwerpunkt auf Widerstands- und Anpassungsfähigkeit…
IT-Security | News | Trends 2026 | Trends Security
Cyberresilienz: Zu lange Betriebsunterbrechungen in den Unternehmen

Cyberresilienz ist in aller Munde. Aber wie sieht es tatsächlich in der Praxis damit aus? In einem aktuellen Statusreport befragte Absolute Security 750 CISOs von US- und UK-Unternehmen. Die richtungsweisenden Antworten zeigen, dass durchaus noch Nachholbedarf dabei besteht, Ausfallzeiten auf ein Minimum zu beschränken. Deutlich über die Hälfte (55 Prozent) der befragten Sicherheitschefs gaben an,…
IT-Security | Kommentar | News | Trends 2026 | Trends Security
Ausblick 2026: Agentic AI und KI-basierte Angriffe prägen Cyberresilienz-Strategien

Mit Blick auf das Jahr 2026 werden Innovationen wie Agentic AI und immer mehr KI-basierte Angriffe Cyberresilienz, Governance und Identitätssicherheit in den Mittelpunkt von Sicherheitsstrategien rücken. Wie können Unternehmen das Spannungsfeld zwischen Innovationsdruck, neuen Bedrohungen und Widerstandsfähigkeit meistern? Wiederherstellung und Resilienz: So lässt sich die Herausforderung durch KI-gesteuerte Angriffe bewältigen Künstliche Intelligenz (KI) beschleunigt…
Ausgabe 11-12-2025 | IT-Security | News | Security Spezial 11-12-2025
it-sa 2025 – Zwischen KI-Disruption und dem Gebot der Cyberresilienz

Die it-sa 2025 in Nürnberg stand im Zeichen einer tiefgreifenden Zerrissenheit: Selten lagen Hype und Handlungsdruck, Chance und Zwang so nah beieinander. Auf der einen Seite entfesselt künstliche Intelligenz eine beispiellose Innovationsdynamik, auf der anderen Seite zwingt ein Tsunami an Regularien wie NIS2 die Unternehmen zu einem strategischen Umdenken.
Business | Favoriten der Redaktion | IT-Security | New Work | News | Strategien | Tipps
Wirkliche Cyberresilienz: Cybersicherheit ist eine Angelegenheit der Unternehmenskultur

Im Falle eines erfolgreichen Angriffs sind die Schuldigen mitunter schnell gefunden: Eine Lücke in der Firewall, eine geöffnete Phishing-Mail oder eine übersehene Warnmeldung. Doch ein Blick in die Praxis zeigt: IT-Sicherheit scheitert nicht an Technologien oder Fehlverhalten, sondern bereits grundsätzlich an einem Mangel an Unternehmenskultur. Wenn Cybersicherheit in einer Organisation nur als eine schlecht durchgesetzte…
Ausgabe 9-10-2025 | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2025
KI und Cyberresilienz: Die Zukunft der IT-Sicherheit – Cyberresilienz als strategische Priorität
Kathrin Redlich, Vice President DACH & CEE bei Rubrik, betont die Notwendigkeit von Cyberresilienz in Unternehmen, da Cyberangriffe unvermeidlich sind. Dabei ist die schnelle Wiederherstellung der Geschäftskontinuität nach einem Angriff entscheidend für die langfristige Wettbewerbsfähigkeit. Die Integration von KI in Sicherheitslösungen wird eine wichtige Rolle bei der Abwehr von Cyberangriffen spielen.
IT-Security | News | Services | Tipps
Cyberresilienz ist auch für kleinere Teams nicht mehr optional
Vor nicht allzu langer Zeit konnten kleinere IT- und Sicherheitsteams noch behaupten, dass sie keine Ziele mit hoher Priorität seien. Das ist heute nicht mehr der Fall. Im Jahr 2025 haben es Angreifer auf alle abgesehen, unabhängig von ihrer Größe. Ganz gleich, ob CEOs ein globales Unternehmen oder einen 200-köpfigen Betrieb leiten, der regionale Infrastruktur…
Favoriten der Redaktion | IT-Security | News | Strategien | Tipps
Cyberresilienz als Schlüssel zur Zukunftssicherung: Schutz, Wiederherstellung und Anpassungsfähigkeit im digitalen Zeitalter

Ransomware-Angriffe gehören mittlerweile zum Standardrepertoire von Cyberkriminellen. So weit – so bekannt. Weniger bekannt ist die Erkenntnis, dass 90 Prozent der erfolgreichen Angriffe von nicht-verwalteten Geräten ausgehen [1]. Mithin Geräte, für die die Eigentümer voll verantwortlich sind, einschließlich aller Betriebssystemupdates, Sicherheitspatches und Softwareprodukte. Und damit stellen sie eine Sicherheitsgefahr für Unternehmen dar. Organisationen sollten daher…
Business Process Management | Digitalisierung | Favoriten der Redaktion | IT-Security | News | Strategien
Compliance by Default: Wie kann Automatisierung die Cyberresilienz stärken?
Die regulatorische Dichte wächst rasant: Mit NIS2, DORA, KRITIS-Verordnungen und der DSGVO steigt der Druck auf Unternehmen, Sicherheits- und Compliance-Anforderungen konsequent umzusetzen. Sie fordern strengere Maßnahmen zur Sicherung der IT-Infrastruktur und verpflichten viele Betriebe, Cyberangriffe zu melden. Damit geht es nicht nur um den Schutz einzelner Organisationen, sondern um die digitale Widerstandsfähigkeit Europas insgesamt. Für…
Favoriten der Redaktion | IT-Security | News | Services | Strategien | Tipps
Zentrale Säulen der Cyberresilienz – Wie eine moderne Zero-Trust-Architektur aussieht

Um Zero-Trust-Sicherheit zu erreichen, muss eine Netzwerkarchitektur aufgebaut werden, die auf Zero-Trust-Prinzipien basiert und Identitäts-, Geräte-, Netzwerk-, Anwendungs- und Datensicherheitsebenen umfasst. Der effektive Aufbau einer Zero-Trust-Architektur erfordert eine operative Denkweise, die durch die richtigen Kontrollen, Prozesse und Automatisierungen unterstützt wird. Kay Ernst von Zero Networks erläutert die Aspekte und Fallstricke einer Zero-Trust-Architektur. NSA-Zero-Trust-Architektur-Blueprint Die…
IT-Security | News | Trends 2025 | Trends Security | Whitepaper
Cyberresilienz einer der größten Wettbewerbsvorteile der Neuzeit
Analyse der IT-Sicherheitsvorfälle im ersten Halbjahr 2025 zeigt, dass Ransomware weiterhin dominiert und Cyberangriffe zunehmend Industrie und IT treffen. Riedel Networks, Anbieter von maßgeschneiderten IT-Security- und Netzwerkdienstleistungen, veröffentlicht seinen aktuellen Report mit über 100 dokumentierten IT-Sicherheitsvorfällen aus dem ersten Halbjahr 2025, von Phishing über Zero-Day-Attacken bis hin zu Schwachstellen in der Lieferkette, und zeigt,…
IT-Security | News
Proaktive Cyberresilienz erfordert Threat Intelligence
Cyberangriffe nehmen rasant zu und richten immer größere Schäden an. Schadensbegrenzung allein reicht deshalb nicht mehr aus. Reaktive Ansätze, die erst nach einem Vorfall wirksam werden, werden der aktuellen Risikolage nicht gerecht. Zwar setzen Unternehmen Maßnahmen zur Erkennung potenzieller Risiken und Bedrohungen ein, konzentrieren sie sich dabei jedoch meist ausschließlich auf die eigene Organisation. Risiken…