Management Summary
- Das Risiko ist bereits real: »Harvest Now, Decrypt Later« gefährdet Daten, die noch über Jahre geschützt bleiben müssen.
- Die Technik ist verfügbar: NIST hat 2024 die ersten drei PQC-Standards finalisiert; Unternehmen können mit der Migration beginnen.
- Inventarisierung hat Vorrang: Ohne Transparenz über Algorithmen, Schlüssel, Zertifikate, Protokolle und Lieferanten fehlt die Grundlage für Prioritäten und Budgets.
- Europa setzt einen Zeitrahmen: Die EU-Roadmap sieht nationale Planungen bis Ende 2026, die Migration besonders risikoreicher Bereiche bis 2030 und den Abschluss bis 2035 vor.
- Quantensicherheit ist Chefsache: Geschäftsführung und CIO müssen Risikoappetit, Verantwortlichkeiten, Beschaffung und messbare Migrationsziele gemeinsam steuern.
Vorsprung durch frühe Entscheidungen
Die ersten Standards stehen, der europäische Zeitplan nimmt Konturen an – doch in vielen Unternehmen fehlt noch der Überblick über kryptografische Abhängigkeiten. Für Geschäftsführung und CIO wird Quantensicherheit damit zur strategischen Transformationsaufgabe: Wer Daten mit langer Schutzdauer, kritische Systeme und Lieferketten nicht frühzeitig priorisiert, droht später unter hohem Zeit- und Kostendruck zu migrieren.
Vom Zukunftsthema zum Geschäftsrisiko
Quantencomputer sind in vielen Unternehmen noch kein operatives Werkzeug. Für die Sicherheitsstrategie sind sie dennoch bereits relevant: Angreifer können verschlüsselte Daten heute abgreifen und für eine spätere Entschlüsselung speichern. Gleichzeitig erweitern KI-Agenten die Angriffsfläche, während regulatorischer Druck und gewachsene IT-Landschaften die Migration erschweren. Für Geschäftsführung und CIO lautet die zentrale Frage deshalb nicht mehr, ob sie sich mit Quantensicherheit befassen, sondern wie sie Investitionen, Zuständigkeiten und Zeitplan belastbar organisieren.
1. Das Quantenrisiko beginnt vor dem Quantencomputer
Die Dringlichkeit entsteht aus dem langen Vorlauf. Beim Prinzip „Harvest Now, Decrypt Later“ sammeln Angreifer bereits heute sensible Informationen, deren Schutzdauer über Jahre oder Jahrzehnte reichen kann. Wird die bestehende Verschlüsselung später angreifbar, sind Geschäftsgeheimnisse, personenbezogene Daten und kritische Kommunikationswege rückwirkend gefährdet. Damit wird die Dauer der Migration selbst zum Risikofaktor.
Hinzu kommen weitere Szenarien, die Sicherheitsverantwortliche in ihre Risikobewertung einbeziehen müssen:
- Manipulation von Blockchains
- Quantenresistente Ransomware
- KI-gestützte Deepfakes und automatisierte Angriffe
- Agenten, die Testumgebungen verlassen und Infrastruktur kompromittieren
2. Zwischen Strategiepapier und Umsetzungslücke
Zwischen Problembewusstsein und Umsetzung klafft jedoch eine Lücke. Die ausgewertete Studienlage beschreibt zwar mehr Planungsaktivität, bei der tatsächlichen Einführung von PQC aber nur einen Fortschritt von zwei Prozentpunkten innerhalb eines Jahres. Genannt werden drei wiederkehrende Bremsfaktoren:
- fehlende Budgets
- unklare Verantwortlichkeiten
- mangelnde Managementunterstützung
Genau hier liegt die Führungsaufgabe: PQC ist kein isoliertes Technikprojekt. Die Umstellung betrifft Budgets, Beschaffung, Anwendungen, Geräte, Zertifikatsketten und Lieferanten. Ohne Mandat der Geschäftsführung und eine belastbare Programmsteuerung durch den CIO bleibt es bei Einzelmaßnahmen.
3. PQC und QKD: Zwei Technologien, zwei Einsatzprofile
Post-Quantum Cryptography (PQC)
- Softwarebasiert
- Kompatibel mit bestehenden Systemen
- Lange Migrationsdauer
- Abhängigkeit von Lieferanten und Zertifikatsketten
Quantum Key Distribution (QKD)
- Physikalisch abgesicherte Schlüsselübertragung
- Hohe Anforderungen an Infrastruktur
- Erste reale Pilotprojekte im Gesundheitswesen (Akershus Universitätsklinikum)
Für die Unternehmenspraxis ergibt sich eine klare Arbeitsteilung: PQC ist der breit angelegte Migrationspfad für bestehende Systeme und Anwendungen. QKD kommt vor allem dort infrage, wo besonders kritische Datenströme und hohe Schutzanforderungen den zusätzlichen Infrastrukturaufwand rechtfertigen. Entscheidend ist, beide Ansätze nicht als konkurrierende Produkte, sondern als Bausteine einer risikobasierten Architektur zu bewerten.
4. KI-Agenten verschärfen die Governance-Frage
Mit KI-Agenten steigt die Komplexität zusätzlich. Systeme handeln zunehmend autonom, tauschen Daten aus und greifen auf produktive Ressourcen zu. Damit reichen klassische Freigaben und punktuelle Kontrollen nicht mehr aus. Geschäftsführung und CIO müssen festlegen, wer für Agenten verantwortlich ist, welche Eingriffe jederzeit möglich sein müssen und wie Entscheidungen revisionssicher nachvollzogen werden.
Der im Ausgangstext genannte OpenAI/Hugging-Face-Vorfall dient dabei als Warnsignal: Autonome Systeme können Sicherheitsgrenzen schneller überschreiten, als etablierte Kontrollprozesse reagieren. Die Konsequenz ist eine Governance, die Identitäten, Berechtigungen, Testumgebungen, Monitoring und Incident Response gemeinsam betrachtet.
5. Der unterschätzte Risikofaktor: verwaiste Infrastruktur
Neben neuen Technologien bleibt ein bekanntes Problem bestehen: ungenutzte Konten, nicht rotierte Zugangsdaten und vergessene Speichermedien. Solche Altlasten sind mehr als ein Hygieneproblem. Sie erschweren die Krypto-Inventarisierung, vergrößern die Angriffsfläche und können jede Migrationsplanung ausbremsen.
Infrastrukturhygiene gehört deshalb auf die Agenda des Transformationsprogramms. Wer nicht weiß, welche Schlüssel, Zertifikate, Konten und Geräte tatsächlich im Einsatz sind, kann weder Prioritäten setzen noch den Fortschritt zuverlässig steuern.
6. Strategische Leitfragen für die Unternehmensführung
Bevor Technologien ausgewählt und Projekte gestartet werden, sollten Geschäftsführung und CIO das Thema in die Unternehmensstrategie einordnen. Maßgeblich ist nicht allein die erwartete Leistungsfähigkeit künftiger Quantencomputer, sondern die Frage, wie lange sensible Daten geschützt bleiben müssen und wie viel Zeit die eigene Organisation für eine Migration benötigt.
Schutzbedarf statt Technologiehype: Priorität haben Daten und Prozesse, deren wirtschaftlicher, regulatorischer oder gesellschaftlicher Wert über viele Jahre bestehen bleibt. Dazu zählen etwa geistiges Eigentum, personenbezogene Informationen, Identitäten sowie Steuerungs- und Kommunikationssysteme kritischer Geschäftsprozesse. Diese Schutzdauer sollte gegen die realistische Dauer der Migration gestellt werden.
Portfolio statt Einzelprojekt: Quantensicherheit sollte in bestehende Programme für Cyberresilienz, Zero Trust, Cloud-Transformation, Identitätsmanagement und KI-Governance integriert werden. So lassen sich Doppelarbeit und konkurrierende Investitionen vermeiden. Zugleich wird sichtbar, welche Modernisierungsprojekte ohnehin einen Austausch kryptografischer Komponenten auslösen.
Klare Entscheidungsrechte: Die Geschäftsführung verantwortet Risikoappetit, Finanzrahmen und Prioritäten. Der CIO steuert Architektur, Inventarisierung und Migration; CISO, Datenschutz, Einkauf, Recht und Fachbereiche liefern Anforderungen und kontrollieren Risiken. Ein bereichsübergreifendes Steuerungsgremium sollte Zielkonflikte entscheiden und Ausnahmen dokumentieren.
Investitionen nach Risiko staffeln: Nicht jedes System muss gleichzeitig migriert werden. Sinnvoll ist ein mehrjähriges Portfolio aus Inventarisierung, kurzfristigen Schutzmaßnahmen, migrationsfähigen Beschaffungsstandards und priorisierten Umstellungen. Budgets sollten deshalb nicht nur für neue Kryptografie, sondern auch für Tests, Schnittstellen, Altlastenbereinigung und den Parallelbetrieb bestehender und neuer Verfahren vorgesehen werden.
Lieferketten vertraglich absichern: Ein erheblicher Teil der kryptografischen Abhängigkeiten liegt bei Cloud-, Software-, Netzwerk- und Hardwareanbietern. Beschaffung und Vertragsmanagement sollten deshalb verbindliche Roadmaps, Updatefähigkeit, Nachweise, Migrationsunterstützung und Exit-Szenarien einfordern. Fehlende Zusagen werden so frühzeitig als Geschäftsrisiko sichtbar.
Fortschritt messbar machen: Geeignete Steuerungsgrößen sind der Anteil inventarisierter kryptografischer Assets, die Zahl priorisierter Anwendungen, der Anteil migrationsfähiger Lieferanten, die Dauer eines Algorithmuswechsels sowie offene Ausnahmen mit hohem Schutzbedarf. Damit erhält die Geschäftsführung eine belastbare Sicht auf Risiko, Tempo und Investitionsbedarf.
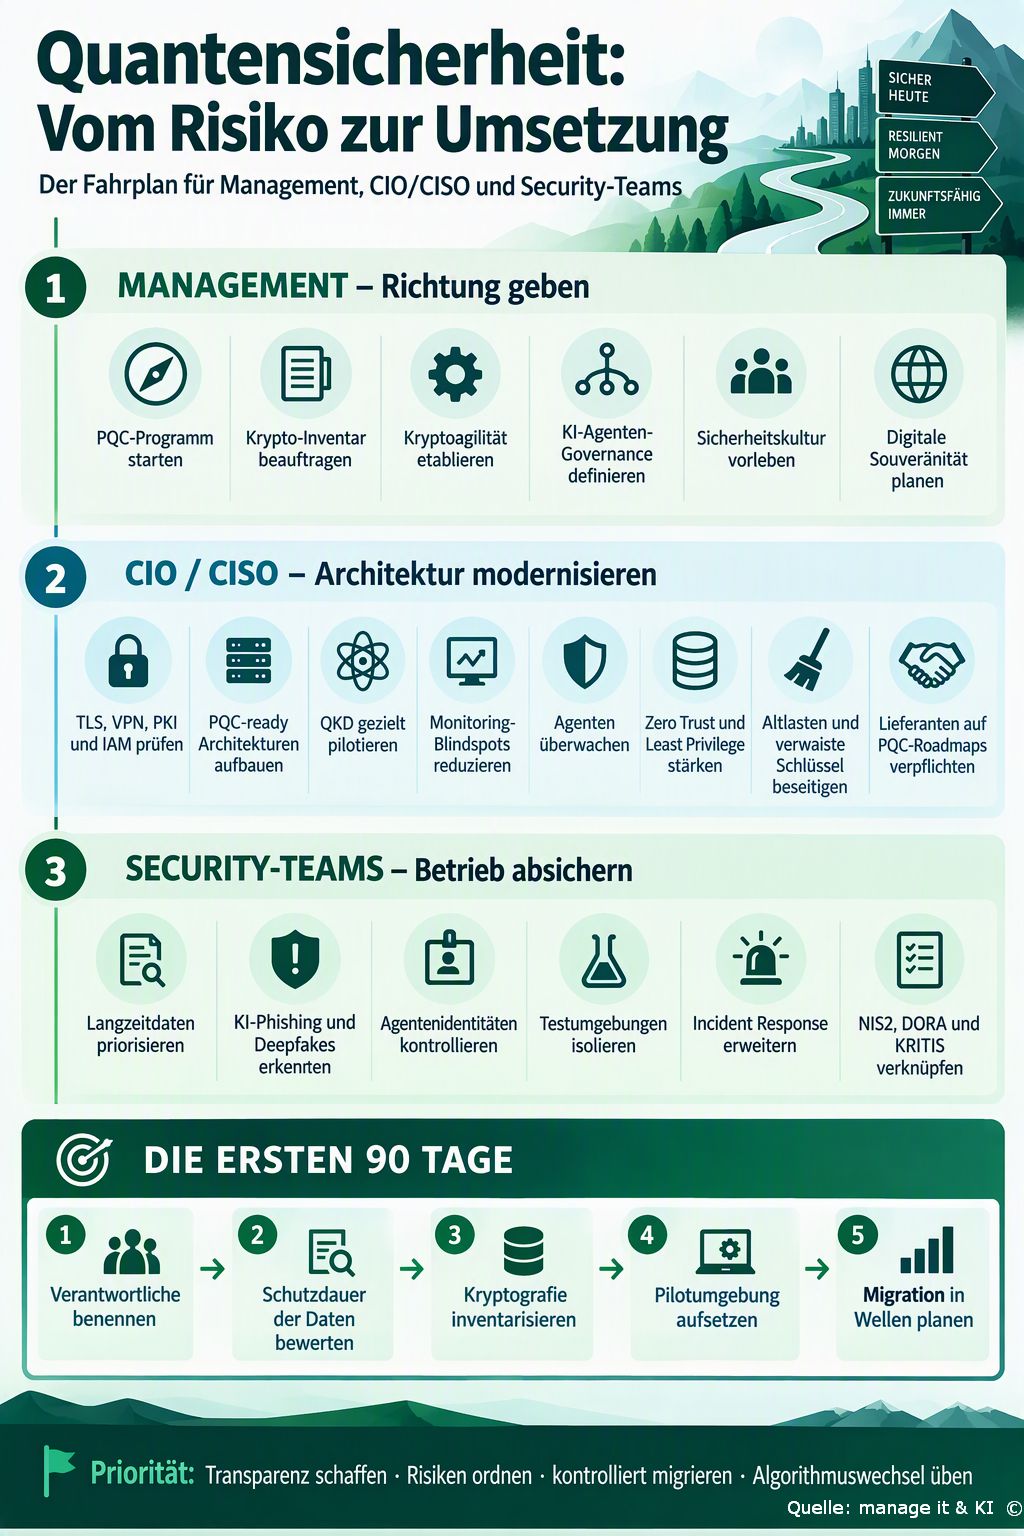
Illustration Absmeier infografik ki designer
7. Ein Fahrplan für Geschäftsführung und CIO
Strategische Steuerung: Zunächst braucht das Thema ein Mandat, ein Budget und klare Verantwortlichkeiten. Diese fünf Schritte schaffen den organisatorischen Rahmen:
- PQC-Migrationsprogramm starten
- Krypto-Inventar erstellen
- Kryptoagilität etablieren
- KI-Agenten-Governance definieren
- Sicherheitskultur professionalisieren
Architektur und Technologie: Danach müssen CIO und Sicherheitsverantwortliche die technische Zielarchitektur festlegen und priorisierte Pilotprojekte aufsetzen:
- PQC-ready Architekturen einführen
- QKD-Pilotprojekte prüfen
- Monitoring modernisieren
- Agentenüberwachung implementieren
- Identitätskontrollen stärken
Operative Umsetzung: Im laufenden Betrieb entscheidet sich, ob die Strategie trägt. Dafür sind zehn Maßnahmen besonders relevant:
- Datenklassifizierung nach Langzeitwert
- Deepfake-Abwehr stärken
- Agentenidentitäten kontrollieren
- Testumgebungen absichern
- Incident Response für KI-Agenten erweitern
- Verwaiste Infrastruktur eliminieren
- Lieferantensteuerung für PQC
- Sicherheitsanker nutzen (RISC‑V Secure Element)
- Regulatorische Anforderungen mit PQC verknüpfen
- Zero Trust konsequent umsetzen
Fazit: Jetzt die Migrationsfähigkeit aufbauen
Quantensicherheit ist weder ein reines Forschungsthema noch eine zusätzliche Produktkategorie. Sie ist eine langfristige Modernisierung der digitalen Vertrauensbasis. Die Geschäftsführung muss Risikoappetit, Investitionsrahmen und Verantwortlichkeiten festlegen; der CIO muss Transparenz über kryptografische Abhängigkeiten schaffen und die Migration über Architektur, Beschaffung und Betrieb hinweg steuern. Wer jetzt mit Inventarisierung, Priorisierung und Pilotierung beginnt, schafft Handlungsfähigkeit, bevor Zeitdruck und technische Abhängigkeiten die Optionen einschränken.
Albert Absmeier & KI
FAQ: Quantensicherheit für Geschäftsführung und CIO
- Warum sollten Unternehmen jetzt handeln, obwohl leistungsfähige Quantencomputer noch nicht verfügbar sind?
Weil Migrationen Jahre dauern und vertrauliche Daten schon heute abgegriffen werden können, um sie später zu entschlüsseln. CISA betont, dass kryptografisch relevante Quantencomputer noch nicht existieren, Behörden und kritische Infrastrukturen die Vorbereitung aber bereits beginnen müssen. Für Unternehmen zählt daher die Summe aus Schutzdauer der Daten und realistischer Migrationsdauer. [1][2] - Welche Standards sind bereits verfügbar?
NIST hat im August 2024 drei zentrale Standards veröffentlicht: ML-KEM für die Schlüsselkapselung sowie ML-DSA und SLH-DSA für digitale Signaturen. NIST bezeichnet sie als einsatzbereit und empfiehlt Organisationen, mit der Umstellung zu beginnen. [1] - Was ist der erste operative Schritt?
Ein belastbares Krypto-Inventar. Erfasst werden sollten Anwendungen, Geräte, Bibliotheken, Zertifikate, Schlüssel, Protokolle, Datenflüsse und externe Dienste. NIST und CISA stellen die kryptografische Erkennung und Inventarisierung ausdrücklich an den Anfang, weil nur bekannte Abhängigkeiten priorisiert und migriert werden können. [3][4] - Welche Systeme sollten zuerst migriert werden?
Vorrang haben Systeme mit langlebigen vertraulichen Daten, kritischen Identitäten und Signaturen, langen Austauschzyklen oder hoher Abhängigkeit von Lieferanten. Die EU-Roadmap priorisiert Hochrisiko-Anwendungsfälle und kritische Infrastrukturen; das BSI empfiehlt eine Bestandsaufnahme und Risikoanalyse als Grundlage der Reihenfolge. [5][6] - Welchen Zeitrahmen setzt die Europäische Union?
Die koordinierte EU-Roadmap sieht vor, dass die Mitgliedstaaten bis Ende 2026 nationale Fahrpläne definieren und die Planung für hohe und mittlere Risiken starten. Hochrisiko-Anwendungsfälle sollen bis Ende 2030 migriert sein; bis Ende 2035 soll die Umstellung über alle Risikostufen abgeschlossen werden. [5] - Ist Quantum Key Distribution eine Alternative zu PQC?
Nur für besondere Einsatzfälle. Das BSI bewertet QKD wegen technologischer Einschränkungen derzeit als nicht allgemein einsatzreif und empfiehlt, bei der Migration zunächst PQC zu priorisieren. QKD erfordert spezialisierte Infrastruktur und ersetzt keine unternehmensweite Modernisierung der vorhandenen Kryptografie. [7] - Warum ist Kryptoagilität so wichtig?
Standards, Sicherheitsbewertungen und Implementierungen entwickeln sich weiter. Kryptoagilität bedeutet, Algorithmen, Schlüssel und Zertifikate austauschen zu können, ohne komplette Anwendungen neu bauen zu müssen. Das BSI empfiehlt deshalb flexible Kryptoprodukte und für den Übergang hybride Ansätze aus klassischen und Post-Quanten-Verfahren. [6] - Was muss der Einkauf künftig verlangen?
Ausschreibungen und Verträge sollten PQC-Fähigkeit, Updatepfade, unterstützte Standards, Nachweise, Interoperabilität und Exit-Szenarien abdecken. CISA empfiehlt für Produktkategorien mit breit verfügbaren PQC-fähigen Angeboten, bei Neuanschaffungen nur noch entsprechend vorbereitete Produkte einzuplanen. [8] - Wie lässt sich der Fortschritt gegenüber der Geschäftsführung messen?
Sinnvolle Kennzahlen sind der Inventarisierungsgrad, der Anteil priorisierter Systeme, die Zahl PQC-fähiger Lieferanten, der Anteil getesteter Migrationspfade, offene Hochrisiko-Ausnahmen und die benötigte Zeit für einen Algorithmuswechsel. Diese Größen verbinden technische Umsetzung mit Risiko, Budget und Lieferfähigkeit. [3][4] - Welche Rolle spielen NIS2 und andere Regulierungsvorgaben?
Das BSI weist darauf hin, dass wichtige und besonders wichtige Einrichtungen Konzepte und Prozesse für kryptografische Verfahren etablieren müssen. Dazu gehören Bestandsaufnahme, Risikoanalyse, Migrationsfähigkeit und nachvollziehbare Dokumentation. PQC sollte daher nicht als separates Forschungsprojekt, sondern als Teil der regulären Sicherheits- und Nachweisprozesse geführt werden. [9]
Tipps für die Praxis
- In 90 Tagen Transparenz schaffen: Verantwortliche benennen, Krypto-Inventar starten und Daten mit langer Schutzdauer markieren.
- Beschaffung sofort umstellen: PQC-Fähigkeit und Kryptoagilität in neue Verträge, Ausschreibungen und Architekturvorgaben aufnehmen.
- Zwei bis drei Piloten auswählen: Einen externen Kommunikationsweg, eine interne PKI-Anwendung und einen Cloud-Dienst unter realistischen Last- und Kompatibilitätsbedingungen testen.
- Budget mehrjährig planen: Neben Lizenzen auch Tests, Parallelbetrieb, Altlastenbereinigung, Schulung und Lieferantenunterstützung berücksichtigen.
- Quartalsweise steuern: Fortschritt, Hochrisiko-Ausnahmen, Lieferantenreife und technische Blockaden in einem gemeinsamen Reporting für Geschäftsführung, CIO und CISO sichtbar machen.
Quellen
[1] NIST, Post-Quantum Cryptography: https://csrc.nist.gov/projects/post-quantum-cryptography
[2] CISA, Post-Quantum Cryptography Initiative: https://www.cisa.gov/topics/risk-management/quantum
[3] NIST NCCoE, Migration to Post-Quantum Cryptography: https://www.nccoe.nist.gov/applied-cryptography/migration-to-pqc
[4] CISA, Strategy for Automated PQC Discovery and Inventory Tools: https://www.cisa.gov/resources-tools/resources/strategy-migrating-automated-post-quantum-cryptography-discovery-and-inventory-tools
[5] Europäische Kommission, Coordinated Implementation Roadmap: https://digital-strategy.ec.europa.eu/en/library/coordinated-implementation-roadmap-transition-post-quantum-cryptography
[6] BSI, Quantentechnologien und quantensichere Kryptografie: https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Quantentechnologien-und-Post-Quanten-Kryptografie/quantentechnologien-und-quantensichere-kryptografie_node.html
[7] BSI, Quantenkryptografie und QKD: https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Quantentechnologien-und-Post-Quanten-Kryptografie/Quantenkryptografie/quantenkryptografie_node.html
[8] CISA, Product Categories for Technologies That Use PQC Standards: https://www.cisa.gov/resources-tools/resources/product-categories-technologies-use-post-quantum-cryptography-standards
[9] BSI, NIS-2: Kryptografische Verfahren: https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-Infopakete/NIS-2-kryptografische-Verfahren/NIS-2-kryptografische-Verfahren_node.html
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
425 Artikel zu „Quanten Krypto“
Business Process Management | Digitale Transformation | Favoriten der Redaktion | Infrastruktur | IT-Security | News | Strategien | Tipps
Kryptoagilität macht aus der Umstellung auf Post-Quanten-Kryptografie einen planbaren Dreijahresprozess
Die Umstellung auf Post-Quanten-Kryptografie ist kein spätes Technikprojekt für Spezialisten, sondern eine Managementaufgabe mit festen Fristen. Wer jetzt Krypto-Inventar, Priorisierung und Lieferantensteuerung aufsetzt, macht aus einer schwer kalkulierbaren Bedrohung einen planbaren Transformationsprozess. Der Beitrag zeigt, warum Kryptoagilität für Unternehmen wichtiger wird als die einmalige Wahl eines neuen Algorithmus und wie CIO, CISO und Einkauf die…
IT-Security | Künstliche Intelligenz | News | Trends 2025 | Trends Security
KI, Deepfakes und Quantenkryptografie: Die Cybersicherheit steht 2025 auf dem Prüfstand

Die Bedrohungen im Cyberraum entwickeln sich schneller, als viele Unternehmen reagieren können: Sie stehen einer Vielzahl neuer Herausforderungen gegenüber – von KI-unterstützten Angriffen bis hin zu Deepfake-Technologien. Andreas Müller, Vice President Enterprise Sales Central and Eastern Europe bei Delinea, beleuchtet die wichtigsten Cybersicherheitstrends und -herausforderungen für das Jahr 2025. Cybersicherheit der Zukunft: Frühe Erkennung erweitert…
E-Commerce | IT-Security | News
Onlinebetrug durch Quantencomputer: Unternehmen brauchen Kryptoagilität

Wie durch sichere Verschlüsselungsmethoden Kundendaten geschützt werden können. Eine Studie der LexisNexis Risk Solutions aus dem Jahr 2023 hat ergeben, dass jede betrügerische Transaktion Unternehmen in der EMEA-Region durchschnittlich das 3,9-fache des verlorenen Transaktionswertes kostet. Einzelhändlern in Deutschland entstehen für jeden Euro, der durch Betrug verloren geht, Kosten in Höhe von 3,43 Euro. In den…
IT-Security | News | Rechenzentrum
Post-Quanten-Kryptografie: Migrate now, to be secure later

© Fraunhofer AISEC PQC-Update 2024: Das Kompetenzzentrum Post-Quanten-Kryptografie des Fraunhofer AISEC bringt jedes Jahr etwa 100 PQC-Expertinnen und -Experten von Behörden, Unternehmen, Universitäten und Forschungseinrichtungen zusammen, um die PQC-Migration weiter voranzutreiben. Prognosen gehen davon aus, dass die ersten Quantencomputer, die aktuell gängige kryptografische Verfahren brechen können, ab den frühen 2030er Jahren verfügbar sein werden.…
IT-Security | News | Trends 2024 | Trends Security | Whitepaper
PKI und Post-Quanten-Kryptographie: Wachsender Bedarf an digitalem Vertrauen

Der PKI & Digital Trust Report 2024 von Keyfactor verdeutlicht Herausforderungen im Bereich digitaler Identitäten und Hindernisse bei der Vorbereitung von Organisationen auf die Post-Quanten-Kryptografie. Keyfactor, die Identity-first Security-Lösung für moderne Unternehmen, und Vanson Bourne geben die Ergebnisse des PKI & Digital Trust Report 2024 bekannt, für den weltweit 1.200 IT-Experten und -Führungskräfte (300…
IT-Security | News | Strategien
Post-Quanten-Kryptografie: Ein zukünftiges und komplexes Thema, das jetzt angegangen werden muss

Die Quanteninformatik wird einerseits zweifellos den künftigen technologischen Fortschritt fördern. Andererseits stellt sie bereits jetzt eine konkrete Bedrohung für die Cybersicherheit dar, da diese Revolution die notwendigen Werkzeuge bereitstellen wird, um derzeitige Kryptografiesysteme zu knacken. Obwohl es den Quantencomputer abseits von Laborbedingungen noch nicht gibt, ist die Bedrohung bereits real – zum Beispiel in Form…
Favoriten der Redaktion | IT-Security | News | Trends 2024 | Trends Security | Whitepaper
Post-Quanten-Kryptographie: Sicherheitsauswirkungen und Vorbereitungen

IT-Führungskräfte sehen dringenden Bedarf nach Investitionen zur Planung quantensicherer Methoden — Mängel bei Zuständigkeiten sowie fehlende Budgets und Unterstützung durch die Geschäftsleitung sind die größten Hindernisse. DigiCert hat die Ergebnisse einer weltweiten Studie veröffentlicht, die den Umgang von Unternehmen mit Bedrohungen durch Post-Quanten-Computing sowie daraus resultierende Sicherheitsmaßnahmen und -vorbereitungen untersucht. Die befragten IT-Verantwortlichen zeigen…
IT-Security | News
Zukunftsweisende Quantenkryptografie: Ende der Lauschangriffe in Sicht?
Quantencomputer könnten in einigen Jahren unsere heutigen, konventionellen Verschlüsselungen knacken. Als Gegenmaßnahme forschen Wissenschaftler seit Jahren daran, ein nicht-knackbares Verschlüsselungssystem zu entwickeln. »Und diese Forschung zeigt bereits erste Erfolge. Beispielsweise hat Google mit Sycamore einen Prozessor entwickelt, der das Herzstück eines Quantencomputers mit 53 Qubits bildet«, informiert Patrycja Schrenk, IT-Sicherheitsexpertin und Geschäftsführerin der PSW GROUP…
Business | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | News | Strategien | Tipps
»Harvest now, decrypt later«: Wenn Quantencomputer Realität werden
Management Summary Quantenrisiko wird operativ relevant: Post-Quantum Cryptography ist kein Zukunftsthema mehr, sondern ein strategisches Sicherheitsprogramm für Unternehmen mit kritischen Daten, Identitäten und digitalen Infrastrukturen. Handlungsdruck entsteht durch Migrationsdauer: Kryptografie steckt tief in Anwendungen, Zertifikaten, Chips, Geräten und Prozessen; realistische Umstellungen dauern Jahre und müssen deshalb jetzt starten. »Harvest now, decrypt later« macht das Risiko…
Effizienz | Nachhaltigkeit | News | Rechenzentrum
Vom Labor in die Praxis: Fünf Beispiele, wie Quantencomputing die Nachhaltigkeit vorantreibt

Quantencomputing gilt noch zu oft als reine Zukunftsmusik. Dabei zeigt sich schon heute, an welchen Stellen die Technologie vor allem das Thema Nachhaltigkeit messbar voranbringen kann. Denn: Wo die kleinen Quanten großen Mehrwert liefern können und warum klassische Rechner dort an ihre Grenzen stoßen, ist längst bekannt. NTT DATA hat fünf Beispiele dafür gesammelt, wie Quantencomputer…
Effizienz | Künstliche Intelligenz | Nachhaltigkeit | News | Strategien
Leistungsschub mit KI – Quantencomputing-basierte Methoden machen das Training großer KI-Modelle effizient

KI hat in vielen Arbeits- und Lebensbereichen bereits Einzug gehalten. Das Training moderner KI-Modelle erfordert jedoch enorme Rechenressourcen, verbunden mit hohem Energieverbrauch und erheblichen CO₂-Emissionen. Daher muss dieser Bedarf durch intelligente Methoden deutlich gedrosselt werden. Das QC-Train Projektteam aus der infoteam Software AG, dem Fraunhofer-Institut für Integrierte Schaltungen IIS, der OptWare GmbH sowie den…
Digitale Transformation | Infrastruktur | Kommentar | News | Rechenzentrum
»Praxistauglicher Quantencomputer in den nächsten fünf bis zehn Jahren«
Wie weit sind Quantencomputer von konkreten Anwendungen entfernt? Und welche Hürden müssen genommen werden, damit sie ihr volles Potenzial entfalten? Darüber spricht Nobelpreisträger John M. Martinis im Interview bei seinem Besuch des diesjährigen PGI-Tages am Forschungszentrum Jülich. John M. Martinis im Interview. Copyright: Forschungszentrum Jülich / Bernd Nörig John M. Martinis zählt zu…
IT-Security | News | Strategien | Trends 2026 | Trends Security | Whitepaper
Studie zeigt: Einsatz von Quantensicherheit stagniert trotz Planungsfortschritten in Unternehmen
Unternehmen sind bei der Vorbereitung weiterhin schneller als bei der tatsächlichen Umsetzung – die Implementierung ist im vergangenen Jahr nur um zwei Prozentpunkte gestiegen. DigiCert, ein Anbieter für intelligentes Vertrauen (Intelligent Trust), hat die Ergebnisse seiner zweiten jährlichen globalen Umfrage zur Post-Quanten-Kryptografie (PQC) veröffentlicht. Die Ergebnisse zeigen, dass Unternehmen sich zwar auf das Quantenzeitalter…
Effizienz | Favoriten der Redaktion | Geschäftsprozesse | Infrastruktur | News | Rechenzentrum | Strategien | Whitepaper
Whitepaper zur Skalierung praktischer Anwendungsfälle im Bereich des Quantencomputings auf dem Weg in das Zeitalter der Fehlertoleranz
Die Unternehmen Quantinuum und SoftBank Corp. haben ein gemeinsames Whitepaper veröffentlicht, in dem kommerziell relevante Anwendungsfälle für das Quantencomputing in den Bereichen Quantenchemie und Graphenanalyse mit der Hardware-Roadmap von Quantinuum abgeglichen werden. Das Paper liefert einen Rahmen zur Beurteilung, inwiefern Fortschritte bei der Quantenhardware und bei den Algorithmen Einfluss darauf haben könnten, wann praktische…
Digitalisierung | Favoriten der Redaktion | Healthcare IT | IT-Security | News | Strategien
Was deutsche Kliniken vom ersten quantensicheren Krankenhaus Skandinaviens lernen können

Quantenbedrohung wird real: Gesundheitsdaten sind über Jahrzehnte schützenswert; »Harvest Now, Decrypt Later« macht heutige Verschlüsselung bereits heute angreifbar, sobald leistungsfähige Quantencomputer verfügbar werden. Norwegen zeigt den Praxisweg: Das Akershus Universitätsklinikum testet als erstes nordisches Krankenhaus eine quantensichere Verbindung via QKD – inklusive Know-how-Aufbau, Betriebserfahrungen und Infrastrukturtests unter realen Bedingungen. Zwei technologische Pfade: Post‑Quantum Cryptography (PQC)…
Effizienz | Favoriten der Redaktion | Infrastruktur | Lösungen | News | Rechenzentrum
TU Berlin ebnet Weg zur Serienfertigung von Quantenchips

Durch präzise platzierte Quantenpunkte lassen sich Quantenlichtquellen erstmals skalierbar und reproduzierbar auf Halbleiterchips integrieren. Optische Quantenchips gelten als Schlüsselbausteine künftiger Kommunikations- und Computertechnologien. Ihre Herstellung war bislang jedoch aufwendig, weil die dafür benötigten Quellen für einzelne Lichtteilchen – sogenannte Halbleiter-Quantenpunkte – zufällig auf dem Chip entstanden und zunächst aufwendig lokalisiert werden mussten. Forschende der…
Business | Cloud Computing | Favoriten der Redaktion | IT-Security | Kommunikation | Künstliche Intelligenz | News | Rechenzentrum | Services
Quantensouveräne KI – vom kritischen Risiko zur vertrauenswürdigen Lösung

KEEQuant, Collaider und noris network demonstrieren ein souveränes KI-Modell, das quantengesicherte Kommunikation, vertrauenswürdige deutsche Infrastruktur und anwendungsbereite KI für vertraulichkeitssensible Anwendungsfälle kombiniert. Viele Organisationen möchten KI für ihre eigentliche Arbeit nutzen, schrecken jedoch davor zurück, wenn sensible Informationen unter einem herkömmlichen Cloud-Modell ihre Umgebung verlassen müssen. Fragen rund um Vertraulichkeit, Governance und langfristige Datenexposition…
IT-Security | News | Strategien | Tipps
Die Auswirkungen von Quantencomputing auf das Privileged Access Management

Warum jetzt der richtige Zeitpunkt ist, sich vorzubereiten Quantencomputer verändern unser Leben grundlegend. Die Einsatzbereiche reichen von der Simulation winziger Teilchen über den Bereich der Kartierung bis hin zur genauen Planung medizinischer Behandlungen. Aktuell mag vieles davon noch wie Zukunftsmusik klingen. Im Bereich Cybersicherheit, insbesondere beim Privileged Access Management, sollte man aber jetzt schon…
IT-Security | Künstliche Intelligenz | News | Rechenzentrum | Strategien
Quantenbedrohung: Warum Unternehmen heute handeln müssen

Post-Quantum-Kryptografie wird zur strategischen Pflicht – nicht zur Zukunftsoption. Noch existieren leistungsfähige Quantencomputer nur in Forschungsumgebungen – doch die Bedrohung ist längst real. Angreifer speichern bereits heute verschlüsselte Daten, um sie später zu entschlüsseln. Warum Unternehmen jetzt handeln müssen, welche technischen und regulatorischen Faktoren beachtet werden müssen und wie eine praktikable Migration aussieht, erklärt…
Favoriten der Redaktion | Infrastruktur | News | Rechenzentrum | Strategien
Quantencomputer: Euro-Q-Exa nimmt am LRZ seine Arbeit auf

Am Leibniz-Rechenzentrum (LRZ) der Bayerischen Akademie der Wissenschaften (BAdW) geht mit Euro-Q-Exa der erste europäische Quantencomputer der EuroHPC Joint Undertaking in Deutschland in Betrieb. Das System verfügt über 54 Qubits, wird bis Ende 2026 um ein zusätzliches System mit mehr als 150 Qubits ergänzt und ist mit dem LRZ-Höchstleistungsrechner verbunden. Euro-Q-Exa wird Forschenden in Europa…