Kein Schutzwall ist undurchdringlich. Entscheidend ist deshalb, was nach einem erfolgreichen Eindringen passiert: Wer Daten nur verschlüsselt vorfindet, kann sie nicht ohne Weiteres verwerten. Ende-zu-Ende-Verschlüsselung, ein vom Anbieter getrenntes Schlüsselmanagement und präzise Zugriffsrechte machen Datensouveränität damit zu einem zentralen Baustein der Cyberresilienz.
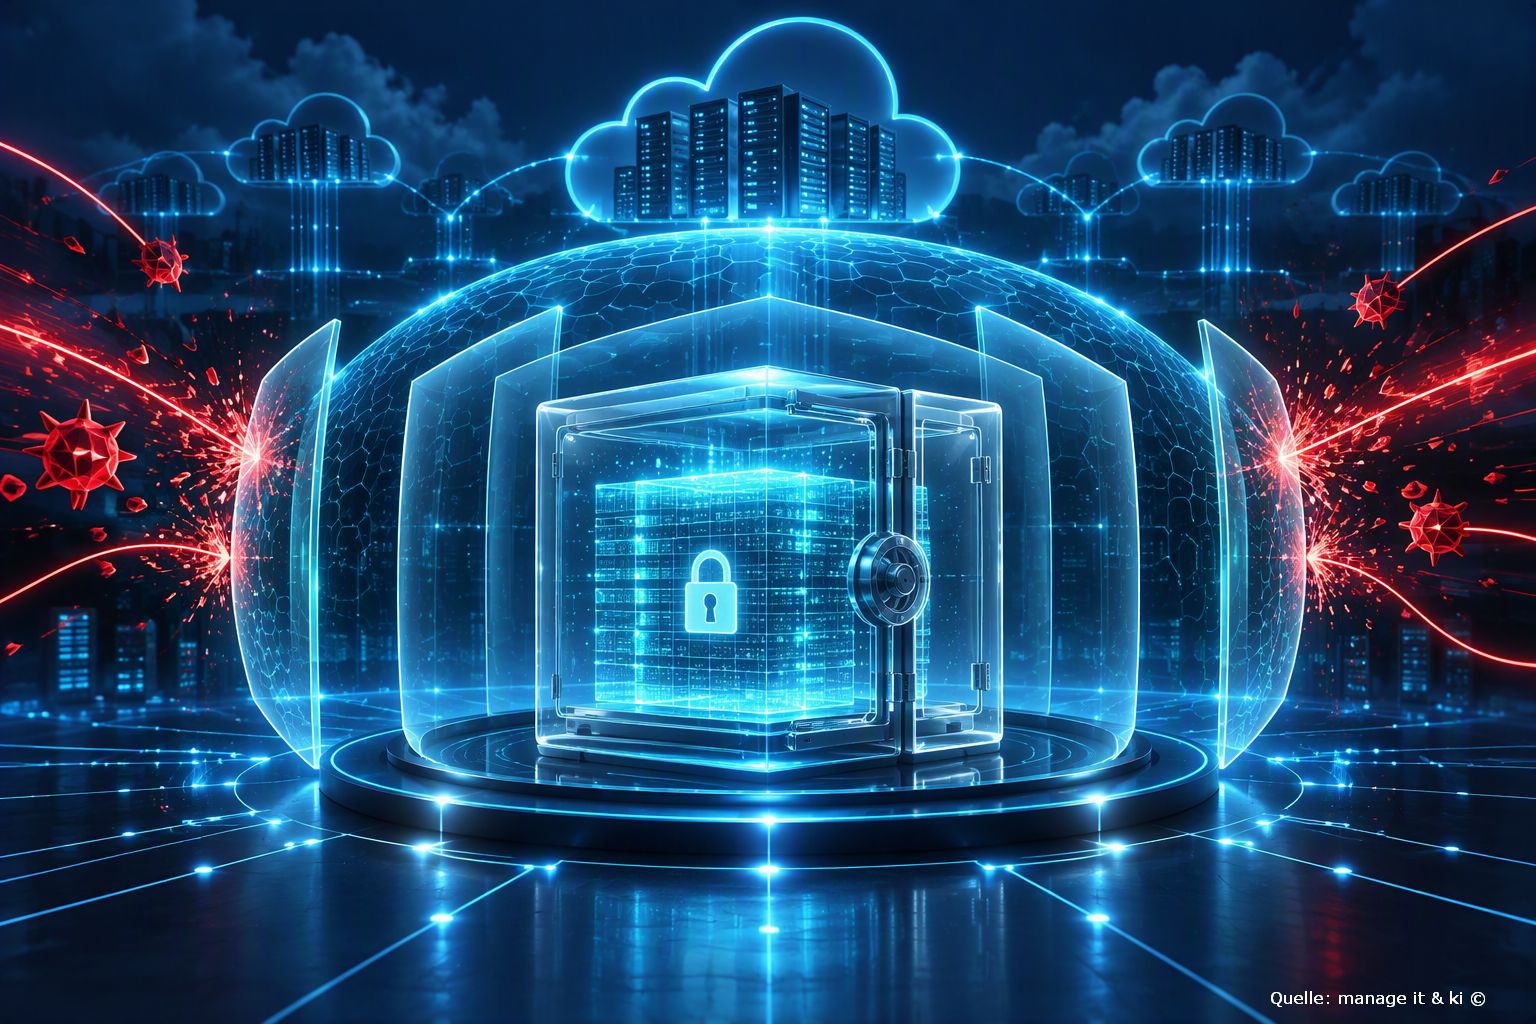
Illustration Absmeier foto ki designer
Bild: Mehrschichtige Sicherheitsarchitektur schützt verschlüsselte Cloud-Daten auch bei erfolgreichen Angriffsversuchen.
Management Summary
- Cyberresilienz beginnt nach dem Durchbruch: Unternehmen müssen nicht nur Angriffe abwehren, sondern auch deren Auswirkungen technisch begrenzen.
- Verschlüsselung braucht klare Schlüsselhoheit: Entscheidend ist, ob ausschließlich autorisierte Kundenseiten die Inhalte entschlüsseln können.
- Der Datenstandort allein reicht nicht: Rechtsraum, Anbieterzugriff, Subdienstleister und Herausgabepflichten gehören gemeinsam in die Risikobewertung.
- Berechtigungen bestimmen den Schadensradius: Least Privilege, kurze Freigabezeiten und ein schneller Rechteentzug reduzieren die Folgen kompromittierter Konten.
- Nutzbarkeit ist ein Sicherheitsfaktor: Sichere Zusammenarbeit muss einfach genug sein, um Schatten-IT und unkontrollierte Datenwege zu vermeiden.
Auch gute Sicherheitskonzepte können nicht ausschließen, dass Angreifer eine Schutzbarriere überwinden. Für Unternehmen und Organisationen stellt sich deshalb eine zentrale Frage. Wie lässt sich die Kontrolle über sensible Daten auch dann bewahren, wenn ein Cyberangriff erfolgreich ist? Genau hier treffen Cyberresilienz und Datensouveränität aufeinander. Denn ein erfolgreicher Zugriff auf ein System sollte und muss nicht automatisch bedeuten, dass Angreifer auch die darin enthaltenen Informationen lesen können.
Cyberresilienz ist schon lange nicht mehr nur ein Sicherheitsthema, sondern auch regulatorisch relevant. Im ENISA Threat Landscape (ETL) unterstreicht die EU-Agentur für Cybersicherheit, dass Unternehmen neben der Prävention auch die Auswirkungen erfolgreicher Angriffe begrenzen und ihre Resilienz stärken sollten.[1] Auch NIS-2 folgt diesem Gedanken. Das BSI-Gesetz verpflichtet die erfassten Einrichtungen dazu, geeignete Maßnahmen zu ergreifen, um Sicherheitsvorfälle zu vermeiden und gleichzeitig ihre Auswirkungen so gering wie möglich zu halten.[2][3]
Diese Resilienzanforderung ist eng mit Datensouveränität verknüpft. Denn wie widerstandsfähig ein Unternehmen im Umgang mit seinen sensiblen Daten ist, hängt auch davon ab, wie viel Kontrolle es über deren Verarbeitung und Zugriff behält. Wie weit diese Kontrolle reicht, bestimmt wesentlich die Sicherheitsarchitektur der eingesetzten Cloud-Lösung.
Was kann ein Angreifer bei einem erfolgreichen Zugriff lesen?
Cloudbasierte Lösungen laufen häufig auf der Infrastruktur internationaler Hyperscaler. Für viele Unternehmen ist das wirtschaftlich und technisch sinnvoll, wirft mit Blick auf die Datenkontrolle aber zusätzliche Fragen auf. Denn auch in ausgelagerten, globalen Cloud-Umgebungen sollten Unternehmen nachvollziehen können, wie ihre Daten geschützt und verarbeitet werden und wer darauf zugreifen kann. Regulatorische Vorgaben können dies verlangen – unabhängig davon ist diese Transparenz eine wichtige Voraussetzung, um Risiken und Datenkontrolle selbst beurteilen zu können. Dafür ist zunächst wichtig, in welcher Form die eingesetzten Lösungen Informationen in der Cloud verschlüsseln und verarbeiten und wer sie entschlüsseln kann.
Bei einer serverseitigen Verschlüsselung werden Daten erst durch den Cloud-Anbieter verschlüsselt, nachdem sie in dessen Cloud-Umgebung übertragen wurden. Bei einer Ende-zu-Ende-Verschlüsselung erfolgt die Verschlüsselung dagegen clientseitig auf dem Endgerät der jeweiligen Nutzer. Die Daten bleiben dadurch während der Speicherung und Übertragung durchgängig verschlüsselt und können erst auf einem autorisierten Endgerät wieder entschlüsselt werden.
Wer kann die Daten entschlüsseln?
Neben der Art der Verschlüsselung ist für die Datenkontrolle relevant, wer über die für die Entschlüsselung notwendigen kryptografischen Schlüssel verfügt. Darüber entscheidet das Schlüsselmanagement. Dabei ist zu unterscheiden, welche Nutzer zum Entschlüsseln berechtigt sind und wer technisch grundsätzlich dazu in der Lage ist. Bei vielen Cloud-Diensten hat auch der Anbieter technisch die Möglichkeit, auf Klartextdaten zuzugreifen, etwa weil er die entsprechenden Schlüssel verwaltet oder Daten innerhalb der Infrastruktur verarbeitet. Dies ist z. B. bei Architekturen der Fall, in denen Funktionen wie Suche oder Vorschau einen serverseitigen Zugriff auf Klartextdaten erfordern. Damit besteht eine zusätzliche Zugriffsebene außerhalb der unmittelbaren Kontrolle des Anwenderunternehmens. Für Datensouveränität ist somit auch relevant, ob ein Cloud-Anbieter technisch vom Zugriff auf sensible Informationen ausgeschlossen werden kann. Bei einer Zero-Knowledge-Architektur verfügt der Anbieter im regulären Betrieb nicht über die kryptografischen Schlüssel, die für die Entschlüsselung von Kundendaten erforderlich sind und kann Inhalte daher nicht im Klartext einsehen.
Das Zusammenspiel aus Ende-zu-Ende-Verschlüsselung und Zero Knowledge verankert damit einen wesentlichen Teil der Datensouveränität technisch in der Cloud-Lösung und schützt sensible Inhalte auch dann, wenn ein Angreifer Zugriff auf gespeicherte Dateien und Daten während der Übertragung oder Teile der zugrunde liegenden Infrastruktur erlangen. Ohne die zugehörigen Schlüssel erhalten sie lediglich verschlüsselte Daten statt lesbarer Inhalte.
Was kann ein Cloud-Anbieter bei einer rechtlichen Herausgabepflicht offenlegen?
Eine weitere Ebene von Datensouveränität betrifft den Umgang mit rechtlichen Herausgabepflichten. Auch hier setzt die Architektur einer Cloud-Lösung technische Grenzen dafür, auf welche Inhalte ein Anbieter im Ernstfall überhaupt zugreifen oder sie offenlegen kann.
Das bekannteste Beispiel ist der US CLOUD Act. Er kann Anbieter, die der US-Gerichtsbarkeit unterliegen, unter bestimmten Voraussetzungen zur Herausgabe von Daten verpflichten, auch wenn diese in Europa gespeichert sind.[4] Vergleichbare gesetzliche Instrumente gibt es auch in anderen Staaten, etwa den Investigatory Powers Act in Großbritannien[5] oder den Telecommunications and Other Legislation Amendment (Assistance and Access) Act in Australien[6]. Für Unternehmen bedeutet dies, dass ein europäischer Datenstandort allein noch keine Datensouveränität schafft. Vor allem zwei Fragen sind in diesem Kontext relevant. Welchem Rechtsraum unterliegt ein Anbieter und welche Daten kann er im Fall eines Herausgabeverlangens überhaupt im Klartext bereitstellen?
Wie begrenzen klar definierte Zugriffsrechte Risiken im Arbeitsalltag?
Risiken für die Datenkontrolle entstehen nicht nur extern. Auch im Arbeitsalltag müssen Unternehmen klar steuern können, wer auf welche Informationen zugreifen darf. Eingesetzte Cloud-Lösungen sollten diese Berechtigungen präzise abbilden. Denn vergebene Rechte sind nicht statisch. Projekte starten und enden, Verantwortlichkeiten verschieben sich, externe Partner kommen hinzu, Mitarbeitende wechseln ihre Rolle oder verlassen das Unternehmen.
Diese Veränderungen müssen sich auch bei der Vergabe von Zugriffsrechten jederzeit spiegeln lassen. Nutzerinnen und Nutzer sollten nur auf die Informationen zugreifen können, die sie für ihre jeweilige Aufgabe benötigen. Ändern sich Rollen oder Zuständigkeiten, müssen sich Berechtigungen feingranular vergeben, anpassen oder entziehen lassen.
Dieser Aspekt hat auch eine Sicherheitsdimension. Wird ein Benutzerkonto oder ein entsperrtes Endgerät kompromittiert, bestimmen die vergebenen Rechte mit darüber, auf welche Daten ein Angreifer zugreifen kann. Lassen sich Berechtigungen kurzfristig entziehen, können Unternehmen weitere Zugriffe unterbinden und den möglichen Schaden begrenzen.
Wie lässt sich Datensouveränität in der Zusammenarbeit einfach umsetzen?
Nicht zuletzt hängt Datensouveränität auch davon ab, ob sich Sicherheitsvorgaben in der täglichen Zusammenarbeit einfach einhalten lassen. Sind Abläufe zu umständlich, weichen Nutzerinnen und Nutzer eventuell auf private Postfächer, offene Freigabelinks oder nicht freigegebene Anwendungen aus. Damit verlagern sich sensible Daten schnell in eine Schatten-IT, in der Verschlüsselung und Zugriffsregeln nicht mehr greifen. Zu komplizierte Sicherheitsprozesse können damit selbst zum Sicherheitsrisiko werden.
Für mittelständische Unternehmen ist deshalb besonders wichtig, ob sich eine Cloud-Lösung ohne zusätzliche Infrastruktur, aufwendige Anpassungen oder eigens dafür benötigte IT-Spezialisten in bestehende Abläufe integrieren lässt. Dann ist Datensouveränität auch mit begrenzten IT-Ressourcen umsetzbar.
Datensouveränität stärkt Cyberresilienz
Cyberresilienz entsteht nicht allein durch die Abwehr von Angriffen. Sie wird auch durch Datensouveränität gestärkt. Denn diese trägt dazu bei, dass Unternehmen die Kontrolle über sensible Daten selbst im Angriffsfall bewahren. Ist diese Kontrolle bereits technisch in der Architektur einer Cloud-Lösung verankert und einfach nutzbar, lässt sich Datensouveränität unabhängig von Unternehmensgröße und auch mit begrenzten IT-Ressourcen unkompliziert umsetzen und so die Cyberresilienz stärken.

(c) tresorit
Oliver Jäger, Chief Commercial Officer bei Tresorit

infografik (c) ki designer
Praxistipps für mehr Datensouveränität und Cyberresilienz
- Daten klassifizieren: Erfassen Sie zunächst, welche Daten im Unternehmen verarbeitet werden, welchen Schutzbedarf sie haben und welchen gesetzlichen oder vertraglichen Vorgaben sie unterliegen. Definieren Sie für jede Datenklasse verbindliche Regeln für Speicherung, Übertragung, Freigabe, Aufbewahrung und Löschung. Praxisbeispiel: Ein Maschinenbauer teilt seine Informationen in öffentlich, intern, vertraulich und streng vertraulich ein. Konstruktionspläne dürfen ausschließlich verschlüsselt in einem freigegebenen europäischen Cloud-Bereich gespeichert und nur mit namentlich benannten Projektmitgliedern geteilt werden.
- Schlüsselmodell prüfen: Dokumentieren Sie lückenlos, wer kryptografische Schlüssel erzeugt, speichert, verteilt, rotiert, sperrt und wiederherstellt. Klären Sie außerdem, ob der Cloud-Anbieter technisch auf die Schlüssel zugreifen kann und wie bei Personalwechseln oder einem Notfall verfahren wird. Praxisbeispiel: Ein Finanzdienstleister verwaltet die Hauptschlüssel in einem eigenen Hardware-Sicherheitsmodul. Schlüssel werden turnusmäßig rotiert; ein Vier-Augen-Verfahren regelt Wiederherstellung und Notfallzugriff.
- Anbieterzugriff hinterfragen: Prüfen Sie technisch und vertraglich, ob Beschäftigte des Providers, Supportteams oder Subdienstleister Klartextdaten einsehen können. Verlangen Sie nachvollziehbare Angaben zu privilegierten Zugriffen, Protokollierung, Freigabeverfahren und Benachrichtigungspflichten. Praxisbeispiel: Vor Vertragsabschluss lässt sich ein Unternehmen bestätigen, dass Supportzugriffe nur nach Freigabe, zeitlich begrenzt und vollständig protokolliert erfolgen. Die Sicherheitsabteilung kontrolliert die Zugriffsprotokolle quartalsweise.
- Ende-zu-Ende-Verschlüsselung priorisieren: Verschlüsseln Sie besonders schützenswerte Inhalte bereits auf dem Endgerät, sodass sie während Übertragung und Speicherung nicht im Klartext beim Anbieter vorliegen. Prüfen Sie, welche Funktionen dadurch eingeschränkt werden können, etwa serverseitige Suche, Vorschau oder gemeinsame Bearbeitung. Praxisbeispiel: Eine Kanzlei verschlüsselt Mandantenakten vor dem Upload. Nur die zuständigen Anwältinnen und Anwälte besitzen die Berechtigung zur Entschlüsselung; allgemeine Administratoren können die Inhalte nicht lesen.
- Least Privilege umsetzen: Vergeben Sie Zugriffsrechte ausschließlich nach Aufgabe und Rolle, begrenzen Sie Sonderrechte zeitlich und überprüfen Sie Berechtigungen regelmäßig.[8] Vermeiden Sie Sammelkonten und entfernen Sie nicht mehr benötigte Rechte unmittelbar. Praxisbeispiel: Ein externer Berater erhält für vier Wochen Zugriff auf einen einzelnen Projektordner. Nach Ablauf endet die Berechtigung automatisch; ein Datenexport und die Weitergabe von Freigabelinks sind deaktiviert.
- Notfallentzug testen: Legen Sie fest, wie kompromittierte Konten, aktive Sitzungen, Freigabelinks, API-Token und registrierte Geräte kurzfristig gesperrt werden. Testen Sie den Ablauf regelmäßig und messen Sie, wie lange die vollständige Sperrung tatsächlich dauert. Praxisbeispiel: In einer vierteljährlichen Übung meldet die Personalabteilung den Verlust eines Dienstgeräts. Das Sicherheitsteam sperrt das Konto, beendet Sitzungen, widerruft Links und entzieht dem Gerät innerhalb von 15 Minuten den Zugriff.
- Cloud-Nachweise auswerten: Fordern Sie aktuelle C5-Testate, Auditberichte und Informationen zu Subdienstleistern an.[7] Lesen Sie nicht nur das Testat, sondern bewerten Sie Abweichungen, Einschränkungen, Prüfzeitraum und Verantwortlichkeiten des Kunden. Praxisbeispiel: Ein Einkaufsteam prüft jährlich gemeinsam mit Informationssicherheit und Datenschutz den C5-Bericht des Providers. Eine festgestellte Abweichung beim Berechtigungsreview wird mit Frist und Nachweis in den Lieferantenmaßnahmenplan aufgenommen.
- Rechtsräume erfassen: Bewerten Sie nicht nur den Standort des Rechenzentrums, sondern auch Konzernsitz, Supportstandorte, Subdienstleister und mögliche gesetzliche Herausgabepflichten.[4][5][6] Halten Sie fest, welche Stelle im Ernstfall auf welche Daten technisch zugreifen könnte. Praxisbeispiel: Ein mittelständisches Unternehmen erstellt für jeden Cloud-Dienst eine Rechtsraum-Matrix. Anbieter mit außereuropäischer Konzernstruktur müssen zusätzlich darlegen, ob sie Kundendaten überhaupt im Klartext herausgeben könnten.
- Wiederherstellung isolieren: Halten Sie Sicherungen unveränderlich oder logisch vom Produktivsystem getrennt und schützen Sie die Administration mit separaten Identitäten. Definieren Sie Wiederanlaufziele und testen Sie regelmäßig, ob Daten vollständig, schnell und ohne kompromittierte Bestandteile zurückgespielt werden können. Praxisbeispiel: Ein Produktionsbetrieb speichert tägliche Sicherungen in einem getrennten Konto mit unveränderlicher Aufbewahrung. Bei einer halbjährlichen Übung wird ein vollständiger Dateibestand in einer isolierten Umgebung wiederhergestellt und auf Schadcode geprüft.
- Sichere Wege vereinfachen: Gestalten Sie Freigaben, mobile Nutzung und externe Zusammenarbeit so unkompliziert, dass Beschäftigte keine privaten Postfächer, offenen Links oder ungeprüften Apps benötigen. Bieten Sie verständliche Standardprozesse und kurze Hilfestellungen direkt im Arbeitsablauf an. Praxisbeispiel: Statt großer E-Mail-Anhänge nutzt ein Projektteam einen freigegebenen, verschlüsselten Datenraum. Externe Partner erhalten personalisierte Links mit Ablaufdatum und Mehrfaktor-Authentifizierung; die Projektleitung kann Zugriffe jederzeit widerrufen.
FAQ: Datensouveränität und Cyberresilienz
- Was bedeutet Datensouveränität in der Cloud?
Datensouveränität bezeichnet die tatsächliche Kontrolle darüber, wo und wie Daten verarbeitet werden, wer darauf zugreifen kann und wer die kryptografischen Schlüssel kontrolliert. Dazu gehören technische, organisatorische, vertragliche und rechtliche Aspekte. - Reicht ein Rechenzentrum in Deutschland oder der EU aus?
Der Speicherort ist nur ein Faktor. Zusätzlich sind der Rechtsraum des Anbieters, mögliche Zugriffe von Konzernunternehmen oder Subdienstleistern sowie die technische Fähigkeit zur Entschlüsselung zu bewerten. - Was unterscheidet serverseitige von Ende-zu-Ende-Verschlüsselung?
Bei serverseitiger Verschlüsselung kann der Anbieter die Daten innerhalb seiner Infrastruktur verarbeiten und verfügt häufig über Schlüsselzugriff. Bei echter Ende-zu-Ende-Verschlüsselung entstehen Klartext und Schlüssel grundsätzlich nur an autorisierten Endpunkten. - Was ist mit Zero Knowledge gemeint?
Zero Knowledge beschreibt bei Cloud-Diensten eine Architektur, in der der Anbieter die für Kundendaten erforderlichen Entschlüsselungsschlüssel im regulären Betrieb nicht besitzt. Die konkrete Umsetzung und mögliche Metadatenzugriffe müssen dennoch geprüft werden. - Welche Rolle spielt NIS 2?
Artikel 21 der NIS-2-Richtlinie verlangt angemessene und verhältnismäßige technische, operative und organisatorische Maßnahmen.[3] Dazu zählen unter anderem Kryptografie, Zugriffskontrolle, Business Continuity, Lieferkettensicherheit und die Bewertung der Wirksamkeit von Maßnahmen.[2][3] - Was bedeutet der US CLOUD Act für europäische Unternehmen?
Er stellt klar, dass Anbieter unter US-Gerichtsbarkeit auf gültige rechtliche Anordnung Daten in ihrem Besitz, Gewahrsam oder ihrer Kontrolle herausgeben müssen – unabhängig vom Speicherort.[4] Ob lesbare Inhalte vorliegen, hängt auch von der technischen Architektur und Schlüsselhoheit ab. - Schützt Ende-zu-Ende-Verschlüsselung vollständig vor Datenabfluss?
Sie reduziert vor allem das Risiko, dass abgefangene oder beim Anbieter entwendete Inhalte lesbar sind. Kompromittierte Endgeräte, gestohlene Zugangsdaten, Metadaten, Fehlkonfigurationen und berechtigte Nutzerkonten bleiben relevante Risiken. - Warum ist Least Privilege wichtig?
Weil kompromittierte Konten nur auf die Ressourcen zugreifen können, für die Rechte bestehen. NIST Zero Trust fordert, Vertrauen nicht allein aus Netzwerkstandort oder Eigentum abzuleiten, sondern Authentifizierung und Autorisierung vor Ressourcenzugriffen durchzusetzen.[8] - Was sagt ein BSI-C5-Testat aus?
Der C5 beschreibt Mindestanforderungen für sicheres Cloud Computing und schafft Transparenz über Kontrollen eines Cloud-Dienstes.[7] Ein Testat ersetzt jedoch nicht die eigene Risikoanalyse; Kunden sollen Prüfberichte regelmäßig anfordern und auswerten.[7] - Welche Fragen gehören in eine Cloud-Ausschreibung?
Gefragt werden sollten unter anderem Verschlüsselungsumfang, Schlüsselinhaber, Administrationszugriffe, Identitäts- und Rollenmodell, Protokollierung, Datenlöschung, Backup-Isolation, Rechenzentrums- und Supportstandorte, Subdienstleister, Offenlegungsprozesse, Exit-Verfahren und aktuelle Prüfberichte.
Quellen
[1] ENISA, Threat Landscape 2026: https://www.enisa.europa.eu/publications/enisa-threat-landscape-2026
[2] BSI, NIS-2-Risikomanagementmaßnahmen: https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-Infopakete/NIS-2-Risikomanagementmassnahmen/NIS-2-Risikomanagementmassnahmen.html
[3] EUR-Lex, Richtlinie (EU) 2022/2555: https://eur-lex.europa.eu/eli/dir/2022/2555?locale=de
[4] U.S. Department of Justice, CLOUD Act Resources: https://www.justice.gov/criminal/cloud-act-resources
[5] UK Legislation, Investigatory Powers Act 2016: https://www.legislation.gov.uk/ukpga/2016/25/contents
[6] Australian Federal Register of Legislation, Assistance and Access Act 2018: https://www.legislation.gov.au/C2018A00148/latest
[7] BSI, Kriterienkatalog C5: https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Empfehlungen-nach-Angriffszielen/Cloud-Computing/Kriterienkatalog-C5/kriterienkatalog-c5_node.html
[8] NIST SP 800-207, Zero Trust Architecture: https://csrc.nist.gov/pubs/sp/800/207/final
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
75 Artikel zu „Cyberresilienz Datensouveränität“
Business | Business Process Management | Geschäftsprozesse | Infrastruktur | IT-Security | News | Rechenzentrum | Strategien
Datenresidenz und Datensouveränität im Zeitalter der KI

Datenresidenz allein reicht im KI-Zeitalter nicht mehr aus. Wer Souveränität ernst nimmt, muss Speicherort, Rechtszuständigkeit, operative Kontrolle, Verschlüsselung, Provider-Abhängigkeiten und Governance-End-to-End zusammendenken. Für IT-Entscheider wird Datensouveränität damit von einer Compliance-Frage zur strategischen Architekturentscheidung. Management Summary Datenresidenz ist nicht Datensouveränität: Der Standort eines Rechenzentrums beantwortet nicht die entscheidende Frage, wer rechtlich, technisch und operativ Zugriff auf…
Infrastruktur | Künstliche Intelligenz | News | Rechenzentrum | Strategien
Regionale Datensouveränität im Zeitalter der KI

Wie das Spannungsfeld zwischen Freiheit und Regulierung maximalen Mehrwert für Unternehmen schafft. Als Apollo 13 infolge der Explosion eines Sauerstofftanks in über 200.000 Meilen Entfernung von der Erde in eine kritische Situation geriet, standen die Ingenieure der NASA vor der Aufgabe, unter extremen Beschränkungen handlungsfähig zu bleiben. Rasche Entscheidungen mussten innovative Lösungsansätze mit unverrückbaren…
Ausgabe 11-12-2025 | IT-Security | News | Security Spezial 11-12-2025
it-sa 2025 – Zwischen KI-Disruption und dem Gebot der Cyberresilienz

Die it-sa 2025 in Nürnberg stand im Zeichen einer tiefgreifenden Zerrissenheit: Selten lagen Hype und Handlungsdruck, Chance und Zwang so nah beieinander. Auf der einen Seite entfesselt künstliche Intelligenz eine beispiellose Innovationsdynamik, auf der anderen Seite zwingt ein Tsunami an Regularien wie NIS2 die Unternehmen zu einem strategischen Umdenken.
Ausgabe 9-10-2025 | Business | Digitalisierung | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | News | Security Spezial 9-10-2025 | Strategien
Resilienz und Datensouveränität: DORA – per Exit zur Souveränität?

Die Digitalisierung setzt sich auch in Deutschland weiter durch – langsam, manchmal stockend, aber unaufhaltsam. Mit ihr steigt nicht nur die Effizienz, sondern auch die Verwundbarkeit. Allein 2024 zählte das Bundeskriminalamt über 130.000 Fälle von Cybercrime. Für Banken und Versicherungen kann ein erfolgreicher Angriff binnen Stunden Schäden in Milliardenhöhe verursachen. Der Finanzsektor gilt deshalb als…
Business Process Management | IT-Security | Lösungen | News | Services | Tipps
Operative Handlungsfähigkeit: Resilienz, Backup, Recovery und Souveränität bedingen sich gegenseitig
Digitale Souveränität zeigt sich nicht im Standortetikett einer Cloud, sondern im Ernstfall: Können Unternehmen kritische Daten, Anwendungen und Prozesse unter eigener Kontrolle, regelkonform und in der richtigen Reihenfolge wiederherstellen? Erst das Zusammenspiel aus Governance, Backup, Recovery, Verschlüsselung und klaren Zuständigkeiten macht aus einem Souveränitätsversprechen operative Handlungsfähigkeit. Management Summary Souveränität ist eine Betriebsfähigkeit: Entscheidend ist, ob…
Business Process Management | Digitale Transformation | Effizienz | Geschäftsprozesse | Infrastruktur | IT-Security | Künstliche Intelligenz | News | Rechenzentrum | Services
Raus aus dem Datensilo: Wie föderierter Zugriff KI produktionsreif macht
Daten nutzen statt Daten bewegen – Warum KI eine neue Strategie für den Datenzugriff voraussetzt. Generative und agentische KI entfalten ihren geschäftlichen Wert erst, wenn sie aktuelle, verlässliche und fachlich eingeordnete Unternehmensdaten erreichen. Doch diese Informationen liegen meist über Clouds, Rechenzentren, Data Warehouses, operative Datenbanken und SaaS-Anwendungen verteilt. Statt immer neue Kopien und Migrationsprojekte zu…
Business Process Management | Geschäftsprozesse | IT-Security | News | Tipps
Cyberangriff auf die LMU: Wenn 50 Jahre Studierendendaten zum Risiko werden
Der Angriff zeigt, wie technische Schwachstellen und jahrzehntealte Datenbestände zu einem langfristigen Risiko für Hochschulen und Betroffene werden. Der Angriff auf das Zulassungssystem der Ludwig-Maximilians-Universität München macht aus einem IT-Vorfall ein langfristiges Datenschutzproblem: Rund 600.000 Datensätze aus fünf Jahrzehnten können betroffen sein. Während die forensische Aufklärung weiterläuft, verschiebt sich der Schwerpunkt von der akuten Abwehr…
IT-Security | News | Rechenzentrum
Unternehmens-AI unter DSGVO: AI Agents in deutschen Rechenzentren betreiben
Der Einsatz autonomer KI-Systeme in Unternehmen bringt erhebliche Vorteile für Automatisierung und Informationsmanagement. Besonders relevant wird das Thema, wenn strenge Datenschutz- und Compliance-Anforderungen wie die DSGVO eingehalten werden müssen. Der Betrieb von AI Agents in deutschen Rechenzentren ermöglicht eine datenschutzkonforme, flexible und strategisch steuerbare Umsetzung dieser Technologien. Für Unternehmen, die auf technologische Innovation setzen,…
Digitalisierung | Geschäftsprozesse | IT-Security | Kommunikation | News | Whitepaper
83 Stunden für den Datenschutz: Warum Transparenz an der Textmenge scheitert
Ein gewöhnlicher digitaler Familientag zieht einen kaum überschaubaren Schweif aus Datenschutz- und Nutzungsbedingungen nach sich. Eine Modellstudie der Web3 Foundation beziffert den Lesestoff für einen britischen Familienhaushalt auf mehr als eine Million Wörter. Für Unternehmen ist die Botschaft klar: Formale Offenlegung allein schafft noch keine wirksame Transparenz – gefragt sind verständliche Informationen, Datensparsamkeit und Datenschutz…
Business | IT-Security | Kommunikation | News | Strategien | Tipps
Plötzlich offline: Wie Unternehmen trotz Ausfall ihres digitalen Arbeitsplatzes handlungsfähig bleiben
Wenn E-Mail, Videokonferenzen, Kalender und Cloud-Dokumente gleichzeitig ausfallen, steht nicht nur die IT still. Eine vorbereitete, unabhängige Kommunikationsumgebung hält Krisenstab, Mitarbeitende und Partner erreichbar – und macht digitale Resilienz zu einer messbaren Managementdisziplin. Management Summary Kommunikation ist geschäftskritisch: Fällt der digitale Arbeitsplatz aus, werden aus technischen Störungen binnen kurzer Zeit operative, finanzielle und reputative Risiken.…
Business Process Management | Geschäftsprozesse | Künstliche Intelligenz | News | Strategien | Tipps
Kontrolle statt Komplettumbau: Der Business Case für souveräne KI
Fünf Fragen, die sich Unternehmen stellen sollten, bevor sie in KI-Souveränität investieren KI-Souveränität ist kein Alles-oder-nichts-Projekt. Unternehmen müssen vielmehr entscheiden, welche Daten, Modelle und Betriebsprozesse sie selbst kontrollieren müssen – und wo externe Dienste wirtschaftlich und regulatorisch vertretbar sind. Fünf Leitfragen helfen, Investitionen an Risiko, Kosten und Geschäftsnutzen auszurichten. Management Summary Use Case entscheidet: Souveränität…
Business | Digitale Transformation | Effizienz | Favoriten der Redaktion | Künstliche Intelligenz | News | Strategien | Tipps
KI-Souveränität und Performance: Warum Unternehmen beides zusammendenken sollten

KI-Souveränität ist kein Bremsklotz für Innovation – sie entscheidet darüber, ob künstliche Intelligenz im Unternehmen verlässlich Wirkung entfaltet. Wer Modelle flexibel auswählt, Wissen strukturiert bereitstellt und Zugriffe sowie Agentenaktionen konsequent steuert, verbindet Performance mit Sicherheit, Transparenz und Wirtschaftlichkeit. Management Summary Performance entsteht im Kontext: Nicht der Benchmark-Sieger, sondern das für Aufgabe, Datenlage und Prozess passende…
Digitalisierung | Effizienz | IT-Security | News | Strategien | Trends 2026 | Trends Security
DSGVO, AI Act und operative Realität: Wirtschaft will Entlastung beim Datenschutz
Datenschutz ist in deutschen Unternehmen längst etabliert – aber aus Sicht vieler Verantwortlicher weder planbar noch verhältnismäßig organisiert. Die aktuelle Bitkom-Befragung zeigt eine Compliance-Dauerbaustelle: steigende Dokumentationslast, uneinheitliche Aufsicht und wachsende Rechtsunsicherheit treffen auf den Innovationsdruck rund um KI. Für das Management geht es deshalb nicht um weniger Schutz, sondern um klare Zuständigkeiten, risikobasierte Pflichten und…
Effizienz | Favoriten der Redaktion | Infrastruktur | Künstliche Intelligenz | News | Produktmeldung | Rechenzentrum
Fujitsu stellt die CPU der nächsten Generation »FUJITSU-MONAKA« sowie den »Fujitsu MONAKA-Server« für eine souveräne KI-Infrastruktur vor
Mit FUJITSU-MONAKA positioniert Fujitsu eine in Japan entwickelte CPU samt Serverplattform als Baustein für souveräne, energieeffiziente KI-Infrastrukturen. Im Fokus stehen hohe KI-Inferenzleistung, transparente Lieferketten, Confidential Computing und der Betrieb auch in Rechenzentren mit begrenzten Energie- und Kühlressourcen. Management Summary Souveräne KI braucht eigene Infrastruktur. Fujitsu adressiert mit MONAKA den wachsenden Bedarf nach nachvollziehbaren Lieferketten, lokaler…
Business | Digitale Transformation | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | News | Strategien | Tipps
KI-Souveränität braucht mehr als Kontrolle über Daten
Europäische KI-Souveränität ist ein notwendiger Schritt, aber kein Garant für vertrauenswürdige KI. Für IT-Entscheider zählt deshalb nicht allein, wo ein Modell betrieben wird, sondern wie Datenflüsse, Zugriffsrechte, Modellbetrieb, Qualitätssicherung und Notfallfähigkeit dauerhaft gesteuert werden. Management Summary Souveränität ist die Grundlage, nicht das Zielbild: Unternehmen müssen europäische beziehungsweise deutsche Datenstandorte und nachvollziehbare Datenverarbeitung konsequent absichern. LLM-Betriebsmodelle…
Business | Business Process Management | Digitale Transformation | Effizienz | Favoriten der Redaktion | Industrie 4.0 | Infrastruktur | Künstliche Intelligenz | Nachhaltigkeit | New Work | News | Services | Strategien | Tipps
Physische KI: Wenn künstliche Intelligenz die reale Welt bewegt
Physische KI – international häufig als Physical AI oder Embodied AI bezeichnet – beschreibt den nächsten Entwicklungsschritt der künstlichen Intelligenz: KI-Systeme verlassen den rein digitalen Raum und werden Teil von Robotern, Maschinen, Fahrzeugen, Drohnen, Medizingeräten oder industriellen Anlagen. Sie nehmen ihre Umgebung über Sensoren wahr, interpretieren Situationen, planen Handlungen und setzen diese über Aktoren in…
Digitale Transformation | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | News | Strategien | Tipps
KI im Unternehmen: Die Pilotphase ist vorbei

KI ist in der Breite angekommen, aber noch nicht in der Wertschöpfung. 57 Prozent der befragten Unternehmen setzen die Technologie bereits ein, weitere 38 Prozent planen oder prüfen konkrete Anwendungen [1]. Zugleich schöpfen 87 Prozent der Anwender das Potenzial gar nicht oder nur in geringem Maß aus. Die entscheidende Managementaufgabe lautet deshalb: Piloten in produktive…
Digitale Transformation | Favoriten der Redaktion | Infrastruktur | Künstliche Intelligenz | News | Rechenzentrum | Strategien | Whitepaper
Rechenleistung, Resilienz, Souveränität: Europas Plan gegen die KI-Abhängigkeit

Top-Ökonomen warnen vor Marginalisierung Europas im internationalen KI-Wettbewerb und stellen neue Strategie vor Europa steht im globalen KI-Wettbewerb unter wachsendem Handlungsdruck. Eine hochrangig besetzte Expertenkoalition fordert von EU und Mitgliedstaaten eine gemeinsame Strategie für Rechenleistung, sichere Lieferketten, krisenfeste Institutionen und den verlässlichen Zugang zu Spitzenmodellen. Für Unternehmen geht es dabei nicht nur um Technologiepolitik, sondern…
Business Process Management | Digitale Transformation | Infrastruktur | Künstliche Intelligenz | News | Produktmeldung | Strategien
Wenn Infrastruktur nicht nur meldet, sondern handelt
Management Summary Vier Kräfte verändern die Infrastruktur: AI/HPC, Cyberresilienz, Compliance und Distributed IT stellen unterschiedliche Anforderungen an Leistung, Datenbewegung, Wiederherstellung und Betrieb – klassische, zentral gedachte Architekturen reichen dafür zunehmend nicht mehr aus. Wahlfreiheit wird zum Resilienzfaktor: Offene Hardware- und Hypervisor-Modelle sollen Abhängigkeiten reduzieren. Unterschiedliche Server, Generationen und Virtualisierungsplattformen lassen sich weiterverwenden oder kombinieren, ohne…
Künstliche Intelligenz | News | Services | Whitepaper
Anbietervergleich der KI-Plattformen: Europäisch heißt nicht automatisch souverän
DeutschlandGPT veröffentlicht den Anbietervergleich KI-Plattformen 2026. Zwölf marktführende KI-Plattformen für Unternehmen wurden entlang von 34 Kriterien in sechs Kategorien geprüft, von der Datensouveränität über Features und Preismodelle bis zur Unterstützung beim Rollout. Der Report umfasst 110 Seiten und steht kostenlos zur Verfügung [1]. Er richtet sich an Unternehmen im DACH-Raum, die derzeit eine KI-Plattform auswählen…