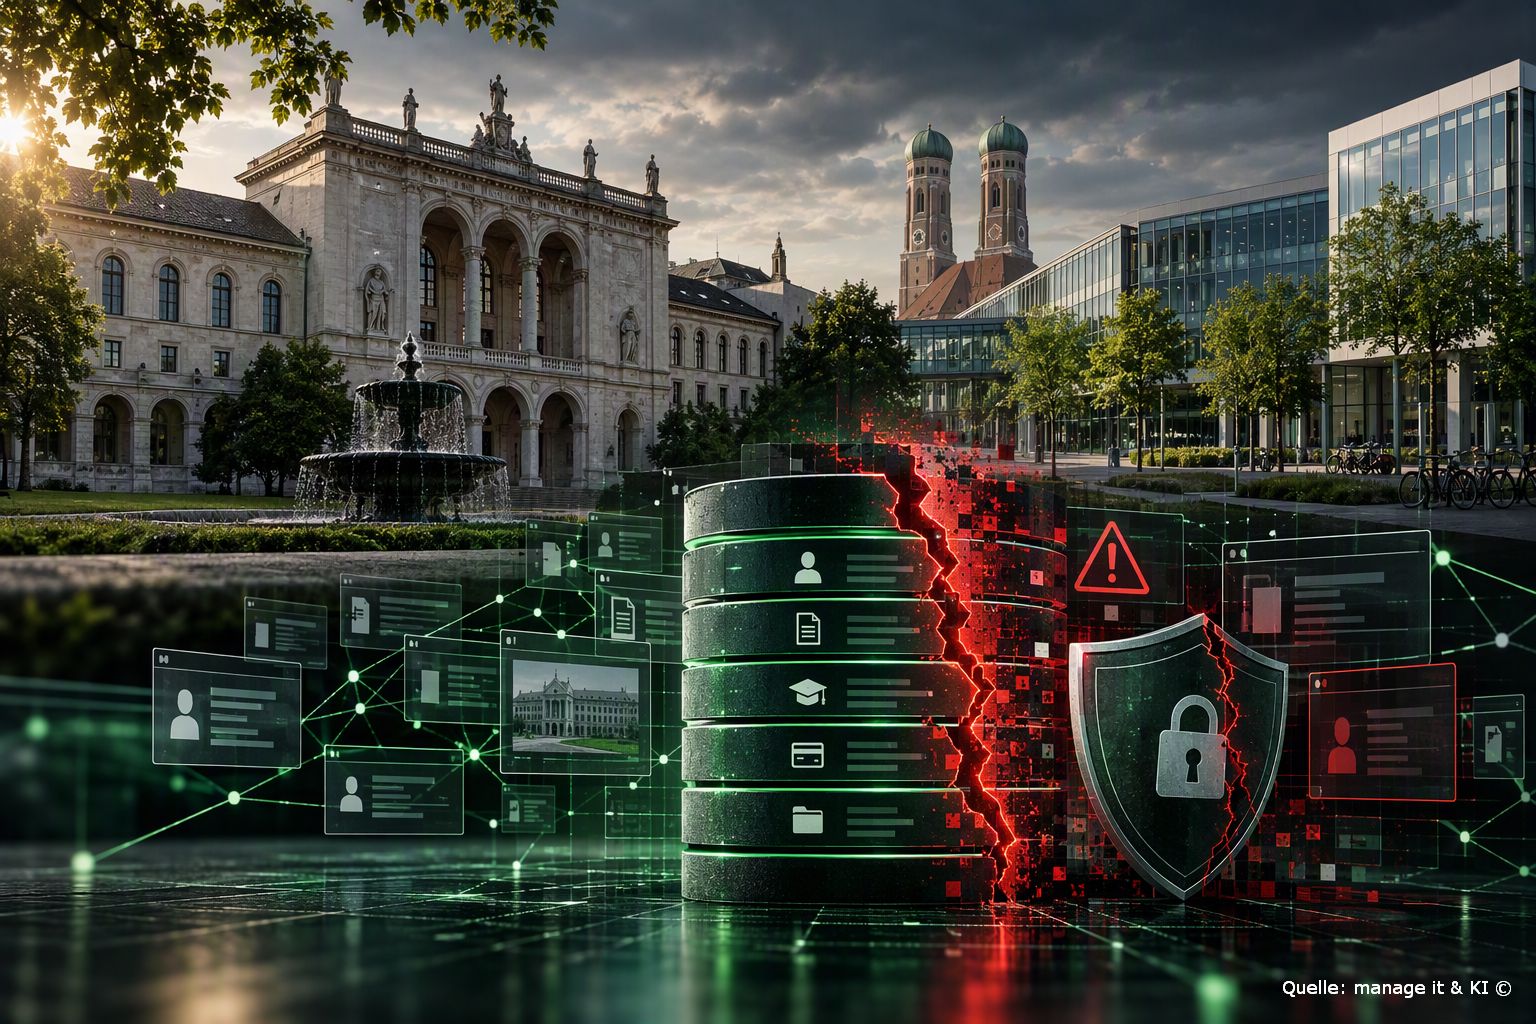
Illustration Absmeier foto ki designer
Der Angriff zeigt, wie technische Schwachstellen und jahrzehntealte Datenbestände zu einem langfristigen Risiko für Hochschulen und Betroffene werden.
Der Angriff auf das Zulassungssystem der Ludwig-Maximilians-Universität München macht aus einem IT-Vorfall ein langfristiges Datenschutzproblem: Rund 600.000 Datensätze aus fünf Jahrzehnten können betroffen sein. Während die forensische Aufklärung weiterläuft, verschiebt sich der Schwerpunkt von der akuten Abwehr auf den Schutz der Betroffenen, die sichere Wiederinbetriebnahme und eine unbequeme Managementfrage: Wie lassen sich historisch gewachsene Datenbestände wirksam absichern, ohne den Hochschulbetrieb zu blockieren?
Management Summary
- Das Ausmaß ist erheblich: Nach LMU-Angaben war der gesamte Datenbestand des Zulassungssystems mit rund 600.000 Datensätzen aus etwa 50 Jahren betroffen. [1]
- Die Risiken reichen über den Campus hinaus: Identitäts-, Kontakt-, Bank- und weitere Immatrikulationsdaten können für glaubwürdiges Phishing, Zahlungsbetrug und Identitätsmissbrauch kombiniert werden.
- Eine Zero-Day-Lücke steht im Raum: Der Softwareanbieter HIS erklärte gegenüber BR24, der Vorfall stehe im Zusammenhang mit einer zuvor unbekannten Schwachstelle in QIS-LSF. [2]
- Die Aufklärung ist noch nicht abgeschlossen: Angriffsweg, Zugriffsdauer und Täter sind weiterhin Gegenstand der Ermittlungen; Hinweise auf eine Veröffentlichung meldet die LMU bislang nicht. [1] [2]
- Für Hochschulen folgt daraus ein Governance-Auftrag: Altbestände, Internetzugänge, Lieferketten, Mehrfaktor-Authentifizierung, Segmentierung und Wiederanlaufpläne gehören gemeinsam bewertet.
Aktueller Stand, 2. Oktober 2026: Nach den jüngsten forensischen Erkenntnissen war beim Cyberangriff auf die Ludwig-Maximilians-Universität München der gesamte Datenbestand des Zulassungssystems betroffen. Die LMU geht von rund 600.000 Datensätzen aktueller und ehemaliger Studierender aus; die Immatrikulationsdaten reichen etwa 50 Jahre zurück. Der Umfang unterscheidet sich je nach Alter und Einzelfall: Bis einschließlich 1994 enthalten die Datensätze nach Angaben der Universität ausschließlich Stammdaten und Semesterhistorien. Ab 2005 können zusätzlich umfangreichere Identitäts- und Kontaktdaten, Bankverbindungen, Krankenversicherungs- und BAföG-Nummern, Angaben zum Studienverlauf, früheren Abschlüssen sowie in Einzelfällen sensible Beurlaubungsgründe betroffen sein. Nicht betroffen sind laut LMU Passwörter, Prüfungsinformationen, konkrete Studieninhalte und individuelle Leistungen. Der Vorfall wurde am 16. September erkannt; das betroffene System wurde daraufhin heruntergefahren, weitere Systeme wurden vorsorglich vom Netz genommen und überprüft. Die Universität arbeitet bei der Aufklärung mit internen und externen IT-Sicherheitsexperten sowie den zuständigen Ermittlungs- und Datenschutzbehörden zusammen. Nach bisherigem Kenntnisstand gibt es keine Hinweise auf eine Veröffentlichung oder missbräuchliche Nutzung der Daten; ausschließen lässt sich ein späterer Missbrauch jedoch nicht. Auch Forderungen der Angreifer wurden bislang nicht bekannt. Ungeklärt sind weiterhin der konkrete Angriffsweg, die Dauer des unbefugten Zugriffs und die Identität der Täter. Die LMU beobachtet einschlägige Darknet-Quellen und fährt vorsorglich abgeschaltete Dienste schrittweise wieder hoch. Betroffene sollten besonders bei E-Mails, Anrufen oder Zahlungsaufforderungen mit LMU-, Studienbeitrags- oder BAföG-Bezug vorsichtig sein.
Sven Janssen, VP Sales DACH bei Sophos
»Der Angriff auf die LMU in München verdeutlicht, wie wertvoll die Daten von Bildungseinrichtungen für Cyberkriminelle sind. Betroffen ist der gesamte Datenbestand des Zulassungssystems: rund 600.000 aktuelle und ehemalige Studierende aus fast 50 Jahren. Je nach Fall gehören dazu neben Namen und Kontaktdaten auch Bankverbindungen, Krankenversicherungs- und BAföG-Nummern sowie Beurlaubungsgründe. Passwörter sind zwar nicht dabei, für glaubwürdigen Betrug reicht das aber völlig aus.
Die eigentliche Gefahr kommt jetzt erst: gezielte Phishing-Mails, gefälschte Anrufe und Zahlungsaufforderungen, die sich auf echte persönliche Daten stützen. Mit KI lassen sich solche Nachrichten heute in großer Zahl und täuschend echt erstellen. Betroffene sollten deshalb jede Kontaktaufnahme, die sich auf die LMU, Studienbeiträge oder BAföG bezieht, besonders kritisch prüfen und ihre Kontobewegungen im Blick behalten.
Der Vorfall steht sinnbildlich für ein Problem, das das gesamte Bildungswesen betrifft. In unserer aktuellen Umfrage unter 200 IT-Verantwortlichen nennt fast die Hälfte Phishing als häufigste Bedrohung, fast jede vierte Einrichtung hatte im vergangenen Jahr unbefugte Zugriffe. Gleichzeitig fehlt es vielerorts an Geld und Personal: Mehr als die Hälfte nennt das Budget als größte Hürde, und nur knapp ein Viertel hat einen eigenen IT-Sicherheitsexperten, der hauptverantwortlich für die Sicherheit ist.
Bildungseinrichtungen verwalten über Jahrzehnte hochsensible Daten, arbeiten aber oft mit gewachsener IT und knappen Ressourcen. Deshalb müssen die Grundlagen stimmen: Sensible Daten sollten minimiert, abgeschottet und überwacht werden, Zugänge gehören mit Multi-Faktor-Authentifizierung geschützt. Wer keine eigenen Spezialisten hat, braucht externe Expertise, die Angriffe rund um die Uhr erkennt und stoppt. Der Digitalpakt 2.0 bietet die Chance, genau das zu finanzieren. Diese Chance darf das Bildungswesen nicht verpassen.«
Tipps für Betroffene und Bildungseinrichtungen
- Kontaktaufnahmen verifizieren: Links und Anhänge in unerwarteten LMU-, BAföG-, Bank- oder Versicherungsnachrichten nicht direkt öffnen; stattdessen die bekannte Website oder Telefonnummer verwenden. [4]
- Konten absichern: Für E-Mail-, Bank- und Hochschulkonten unterschiedliche starke Passwörter nutzen und, wo verfügbar, Mehrfaktor-Authentifizierung oder Passkeys aktivieren. [4]
- Finanzen beobachten: Kontoauszüge, Zahlungsdienste und unbekannte Vertragsbestätigungen regelmäßig prüfen; verdächtige Bewegungen unverzüglich mit der Bank klären. [4] [5]
- Beweise sichern: Verdächtige Nachrichten, Rufnummern, Rechnungen und Zeitpunkte dokumentieren. Bei Identitätsmissbrauch Bank, betroffene Anbieter und gegebenenfalls Polizei informieren. [5]
- Altbestände minimieren: Bildungseinrichtungen sollten Aufbewahrungspflichten je Datenkategorie dokumentieren und nicht mehr benötigte Daten regelgebunden löschen oder archivieren.
- Angriffsflächen reduzieren: Verwaltungsanwendungen nur soweit erforderlich aus dem Internet erreichbar machen, privilegierte Zugänge separat absichern und Netze segmentieren.
- Lieferketten steuern: Kritische Hochschulsoftware, Abhängigkeiten, Patchwege, Notfallkontakte und Eskalationsfristen mit Herstellern verbindlich erfassen.
- Incident Response üben: Meldewege, Forensik, Benachrichtigung, Systemabschaltung und Wiederanlauf regelmäßig testen; öffentliche Stellen müssen Datenschutzverletzungen grundsätzlich unverzüglich und möglichst binnen 72 Stunden melden, sofern ein Risiko besteht. [6]
FAQ zum Cyberangriff auf die LMU München
- Wann wurde der Angriff erkannt?
Die LMU identifizierte den Vorfall am 16. September 2026. Nach eigenen Angaben wurden unmittelbar Gegenmaßnahmen eingeleitet, das betroffene System heruntergefahren und weitere Systeme vorsorglich überprüft. [1] - Wie viele Datensätze sind betroffen?
Nach den jüngsten forensischen Erkenntnissen geht die Universität von rund 600.000 Datensätzen aktueller und ehemaliger Studierender aus. Der Bestand reicht ungefähr 50 Jahre zurück. [1] - Welche Daten können enthalten sein?
Je nach Immatrikulationsjahr und Einzelfall können Identitäts- und Kontaktdaten, Semesterhistorien, Bankdaten, Krankenversicherungs- und BAföG-Nummern, frühere Abschlüsse sowie Angaben zu Beurlaubungsgründen betroffen sein. Nicht jede Kategorie betrifft jede Person. [1] [2] - Welche Daten sind laut LMU nicht betroffen?
Die LMU nennt Passwörter, Prüfungsinformationen, konkrete Studieninhalte und individuelle Leistungen als nicht betroffen. Diese Entwarnung schließt Risiken durch die übrigen personenbezogenen Daten jedoch nicht aus. [1] - Wie gelangten die Angreifer in das System?
Nach einem Bericht von BR24 erklärte der Hersteller HIS, der Vorfall stehe im Zusammenhang mit einer zuvor unbekannten Schwachstelle in der Software QIS-LSF. Weitere technische Details und die Dauer des Zugriffs waren zum Veröffentlichungszeitpunkt noch Gegenstand der Ermittlungen. [2] - Wurden die Daten bereits veröffentlicht oder missbraucht?
Nach dem von der LMU veröffentlichten Stand gibt es keine Hinweise auf eine Veröffentlichung oder anderweitige missbräuchliche Nutzung. Ein späterer Missbrauch lässt sich daraus nicht ausschließen. [1] - Warum sind die Daten auch ohne Passwörter wertvoll?
Name, Geburtsdatum, Anschrift, E-Mail-Adresse, Studienbezug und Bankinformationen können zu glaubwürdigen Betrugsnachrichten kombiniert werden. Das BSI warnt, dass Phishing häufig über gefälschte Nachrichten und Webseiten auf Zugangsdaten oder Zahlungen zielt. [4] - Müssen Betroffene vorsorglich alle Passwörter ändern?
Da LMU-Passwörter nach Angaben der Universität nicht betroffen sind, folgt aus dem Vorfall allein keine bestätigte Kompromittierung dieser Zugangsdaten. Wer jedoch dasselbe Passwort mehrfach nutzt, verdächtige Nachrichten geöffnet oder Zugangsdaten eingegeben hat, sollte betroffene Konten absichern und Mehrfaktor-Authentifizierung aktivieren. [1] [4] - Was ist bei verdächtigen Abbuchungen oder Verträgen zu tun?
Betroffene sollten Bank oder Zahlungsdienstleister sofort kontaktieren, Vorgänge dokumentieren und unbekannten Forderungen widersprechen. Die Verbraucherzentrale empfiehlt bei Identitätsmissbrauch schnelles Handeln und gegebenenfalls eine Strafanzeige. [5] - Welche Management-Lehre ergibt sich für Hochschulen?
Der Vorfall verbindet drei Risiken: lange Aufbewahrungszeiträume, geschäftskritische Fachanwendungen und Abhängigkeiten von Softwarelieferanten. Hochschulen sollten deshalb Datenminimierung, Segmentierung, starke Authentisierung, Schwachstellenmanagement, Lieferantensteuerung und getestete Melde- und Wiederanlaufprozesse gemeinsam verantworten. Der Bayerische Landesdatenschutzbeauftragte weist darauf hin, dass Hackerangriffe auf öffentliche Stellen regelmäßig Meldepflichten nach Art. 33 DSGVO auslösen. [6]
Quellen
-
LMU München: Update zum Datenschutzvorfall, 28.09.2026 – https://www.lmu.de/de/newsroom/newsuebersicht/news/update-zum-datenschutzvorfall-71c6c19a.html
-
BR24: Hackerangriff auf die LMU – viele Fragen, erste Antworten, 02.10.2026 – https://www.br.de/nachrichten/netzwelt/hackerangriff-auf-die-lmu-viele-fragen-erste-antworten,VWgHCxj
-
heise online: LMU München – Daten von 600.000 Studierenden abgeflossen, 30.09.2026 – https://www.heise.de/news/LMU-Muenchen-Daten-von-600-000-Studierenden-abgeflossen-11470683.html
-
Bundesamt für Sicherheit in der Informationstechnik: Wie schützt man sich gegen Phishing? – https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Cyber-Sicherheitslage/Methoden-der-Cyber-Kriminalitaet/Spam-Phishing-Co/Passwortdiebstahl-durch-Phishing/Schutz-gegen-Phishing/schutz-gegen-phishing_node.html
-
Verbraucherzentrale: Welche Folgen Identitätsdiebstahl im Internet haben kann – https://www.verbraucherzentrale.de/wissen/digitale-welt/datenschutz/welche-folgen-identitaetsdiebstahl-im-internet-haben-kann-17750
-
Bayerischer Landesbeauftragter für den Datenschutz: Meldung nach Art. 33 DSGVO bei Hackerangriff – https://www.datenschutz-bayern.de/datenschutzreform2018/aki58.html
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
6013 Artikel zu „Datenschutz“
Business Process Management | Digitalisierung | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Kommunikation | Lösungen | News | Tipps
Datenschutz, der sich gestalten lässt: Sechs Prinzipien für digitale Dienste
Mehr Transparenz allein löst das Datenschutzproblem nicht: Wenn digitale Dienste immer mehr Daten erzeugen, kopieren und verknüpfen, muss Schutz bereits im Produktdesign beginnen. Die Web3 Foundation rückt deshalb Datensouveränität, dezentrale Strukturen und sparsame Nachweise in den Mittelpunkt. Für Unternehmen entsteht daraus ein klarer Gestaltungsauftrag – weniger sammeln, gezielter prüfen, kürzer speichern und Nutzerentscheidungen konsequent in…
Digitalisierung | Geschäftsprozesse | IT-Security | Kommunikation | News | Whitepaper
83 Stunden für den Datenschutz: Warum Transparenz an der Textmenge scheitert
Ein gewöhnlicher digitaler Familientag zieht einen kaum überschaubaren Schweif aus Datenschutz- und Nutzungsbedingungen nach sich. Eine Modellstudie der Web3 Foundation beziffert den Lesestoff für einen britischen Familienhaushalt auf mehr als eine Million Wörter. Für Unternehmen ist die Botschaft klar: Formale Offenlegung allein schafft noch keine wirksame Transparenz – gefragt sind verständliche Informationen, Datensparsamkeit und Datenschutz…
Digitalisierung | Effizienz | IT-Security | News | Strategien | Trends 2026 | Trends Security
DSGVO, AI Act und operative Realität: Wirtschaft will Entlastung beim Datenschutz
Datenschutz ist in deutschen Unternehmen längst etabliert – aber aus Sicht vieler Verantwortlicher weder planbar noch verhältnismäßig organisiert. Die aktuelle Bitkom-Befragung zeigt eine Compliance-Dauerbaustelle: steigende Dokumentationslast, uneinheitliche Aufsicht und wachsende Rechtsunsicherheit treffen auf den Innovationsdruck rund um KI. Für das Management geht es deshalb nicht um weniger Schutz, sondern um klare Zuständigkeiten, risikobasierte Pflichten und…
IT-Security | News | Tipps
Cybersecurity und Datenschutz im iGaming-Sektor

Wenige Online-Branchen verarbeiten so dichte Datenbestände wie das regulierte Glücksspiel. Ein Spielerkonto vereint Ausweisdaten, Bankverbindungen, Transaktionshistorien und detaillierte Verhaltensprofile in einem einzigen Datensatz. Entsprechend hoch sind die Anforderungen an IT-Sicherheit und Datenschutz, die Betreiber im deutschsprachigen Markt erfüllen müssen. Hinzu kommt die schiere Frequenz: Große Anbieter verzeichnen täglich hunderttausende Logins, Einzahlungen und Auszahlungsanträge. Jede…
Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | New Work | News | Tipps | Trends 2026 | Trends Security
Bis 2029 werden die meisten Datenschutzvorfälle auf KI-generierte Schlussfolgerungen zurückzuführen sein

KI-bedingte Datenschutzrisiken erfordern von CISOs, den Fokus über den klassischen Schutz personenbezogener Daten hinaus auf die Governance KI-generierter Schlussfolgerungen auszuweiten. Management Summary KI verändert das Risikoprofil des Datenschutzes grundlegend: Datenschutzvorfälle entstehen künftig nicht nur durch die Offenlegung personenbezogener Daten, sondern zunehmend durch Schlussfolgerungen, die KI-Systeme aus vorhandenen, aggregierten oder anonymisierten Daten ableiten. Für Unternehmen…
IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
Zwei Drittel der Unternehmen verschieben die Einführung von Microsoft Copilot wegen Datenschutzrisiken
Zwei von drei (66 %) Unternehmen haben Bedenken, dass Microsoft Copilot vertrauliche Daten offenlegen könnte und haben deshalb die Einführung des KI-Assistenten verschoben oder komplett gestrichen. Zudem befürchten nahezu drei Viertel (73 %) der Benutzer, dass KI bereits intern sensible Informationen preisgibt. Zu diesen und weiteren Ergebnissen kommt der neue Report »State of Microsoft…
Cloud Computing | Infrastruktur | Künstliche Intelligenz | News | Rechenzentrum | Trends 2026 | Trends Infrastruktur | Whitepaper
Datenschutz und Datensouveränität: Unternehmens-KI stößt an ihre Grenzen

Steigende Anforderungen an Datenschutz und Datensouveränität legen die Grenzen von Architekturen offen, die für zentralisierte und standortübergreifende Datenflüsse entwickelt wurden. Datenhoheit ist zu einem zentralen Designparameter geworden und führt zu einem Wandel weg von global integrierten Systemen hin zu regional abgegrenzten Architekturen. Unternehmen, die ihre Architektur frühzeitig neu gestalten, verschaffen sich einen messbaren Vorsprung in…
Business | IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
10 Jahre Datenschutz durch DSGVO: Neue Herausforderung durch KI
Die Datenschutzgrundverordnung (DSGVO) spielt seit ihrer Einführung im Jahr 2016 eine zentrale Rolle im Datenschutzmanagement deutscher Unternehmen. Zehn Jahre nach Inkrafttreten ist der Datenschutz fest in den Geschäftsprozessen verankert, doch die Herausforderungen und der Aufwand nehmen kontinuierlich zu. Während im Jahr 2018 nur 7 Prozent der Unternehmen die Vorgaben vollständig umsetzten, sind es 2024 bereits…
Business | Favoriten der Redaktion | Kommentar | Lösungen | News
Lizenz zum Stillstand: Was der Hannoveraner Datenschutz-Patzer über öffentliche IT-Beschaffung verrät

Der in Hannover bekannt gewordene Vorgang rund um den Einsatz von Microsoft 365 an Schulen wirft gleich mehrere grundsätzliche Fragen auf. Die Verwaltungspraxis einer einzelnen Kommune ist dabei nur der Ausgangspunkt – der Blick muss auf die strategische Ausrichtung öffentlicher IT-Beschaffung in Deutschland und Europa insgesamt fallen. Nach aktueller Berichterstattung von golem hat die…
Business | Business Process Management | Favoriten der Redaktion | Infrastruktur | IT-Security | News | Strategien | Tipps
Resilienz: Die unterschätzte Ressource im Datenschutzmanagement

Angesichts zunehmender geopolitischer Unsicherheiten, KI‑gestützter Cyberangriffe und wachsender regulatorischer Anforderungen wird Cyberresilienz zu einer zentralen Voraussetzung wirksamen Datenschutzmanagements. Der Beitrag zeigt, warum rein reaktive Sicherheitsmaßnahmen nicht ausreichen und wie ein mehrschichtiger, systematischer Resilienzansatz den Schutz, die Verfügbarkeit und die Wiederherstellbarkeit von Daten nachhaltig stärkt. Cyberresilienz wird dabei als integraler Bestandteil moderner IT‑ und Datenschutzarchitekturen verstanden,…
Ausgabe 1-2-2026 | IT-Security | News | Security Spezial 1-2-2026
Die Risiken steigen schneller als die Schutzmaßnahmen – Unternehmen überschätzen den Reifegrad ihres Datenschutzes

Viele deutsche Organisationen überschätzen ihren Datenschutz und sind sich der Komplexität moderner Angriffsvektoren sowie der Anforderungen an Compliance oft nicht ausreichend bewusst, was zu gefährlichen Diskrepanzen zwischen Selbstwahrnehmung und tatsächlicher Bedrohungslage führt. Ari Albertini empfiehlt dringend die Automatisierung von Sicherheits- und Compliance-Prozessen, ein aktives Risikomanagement sowie die kritische Prüfung der eingesetzten Software, um europäische Souveränität und nachhaltigen Schutz zu stärken.
Digitalisierung | Künstliche Intelligenz | News | Services
Das Ende der OCR-Datenerfassung: Wenn KI den Kontext liest und der Datenschutz die Regeln bestimmt

Generative Sprachmodelle transformieren die klassische OCR zur intelligenten Dokumentenanalyse. Doch der Einsatz im Unternehmen erfordert strikte juristische Leitplanken, um Compliance-Risiken bei der Verarbeitung sensibler Daten auszuschließen. Die Ära der klassischen Optical Character Recognition (OCR) nähert sich ihrem Ende. Jahrzehntelang war sie der Standard, um Papier in PDFs zu verwandeln. Doch OCR »liest« nicht, sie…
Business | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Services | Strategien
Künstliche Intelligenz im Unternehmen: Zwischen Innovation und Datenschutzfalle
Künstliche Intelligenz (KI) verändert derzeit rasant die Arbeitswelt. Ob automatisierte Textgenerierung, intelligente Datenanalysen oder Chatbots im Kundenservice – Unternehmen setzen zunehmend auf KI-gestützte Anwendungen, um Prozesse effizienter zu gestalten und Wettbewerbsvorteile zu erzielen. Doch mit den neuen Möglichkeiten wachsen auch die Risiken. Besonders der Schutz sensibler Daten rückt in den Fokus. Darauf weist Dr. Johann…
IT-Security | Kommentar | News | Strategien | Tipps
Datenschutz: Eine Frage der Identität
Der Europäische Datenschutztag sollte nicht nur ein Tag der Datenschutzreflexe sein. Verantwortliche sollten überprüfen, wie sie einen zentralen Vektor der Angreifer beim unerlaubten Zugriff auf Informationen schützen und sichern: digitale und menschliche Identitäten. Sie zu schützen und wiederherzustellen, ist eine entscheidende Aufgabe. Denn beide sind ein Haupttool für Angreifer, um Zugriff auf Daten zu erhalten.…
Business | IT-Security | News | Trends 2026 | Trends Security
2026: Datenschutzbudgets werden trotz steigender Risiken voraussichtlich schrumpfen
Vorstände schenken dem Datenschutz weiterhin zu wenig Aufmerksamkeit, während die Teams mit Budgetkürzungen, Personalmangel und wachsendem regulatorischem Druck konfrontiert sind. Datenschutzteams müssen mit weniger Ressourcen ein wachsendes Risiko bewältigen. Das geht aus einer neuen Studie von ISACA hervor [1]. Trotz zunehmender Datenschutzbedrohungen und regulatorischer Anforderungen geben mehr als vier von zehn (44 Prozent) Datenschutzexpertinnen…
Cloud Computing | Digitalisierung | Geschäftsprozesse | Kommunikation | News | Services
Europa gewinnt digitales Profil – Outlook-Alternative setzt auf Datenschutz und Effizienz
Mit dem Support-Ende für Microsoft Exchange müssen Unternehmen ihre Kommunikationssysteme überdenken. Die tschechische Plattform IceWarp bietet eine kosteneffiziente, kompatible und datenschutzkonforme Lösung – und zeigt, dass Europa auch technologisch konkurrenzfähig ist. Am 14. Oktober endete der Support für Microsoft Exchange Server 2016 und 2019. Für viele Unternehmen ist das mehr als eine technische Formalie.…
IT-Security | News | Produktmeldung | Whitepaper
CrowdStrike bietet ganzheitlichen Datenschutz für das KI-Zeitalter

Mit Falcon Data Protection wird der GenAI-Datenschutz auf lokale Anwendungen und laufende Cloud-Umgebungen ausgeweitet. Zudem wurden Innovationen vorgestellt, die herkömmliche Tools für Data Loss Prevention und Posture Management durch einen einheitlichen Echtzeitschutz für Endgeräte, Cloud, SaaS und GenAI ersetzen. CrowdStrike hat neue Falcon® Data Protection-Innovationen angekündigt. Diese bieten eine ganzheitliche Echtzeit-Sicherheit, die speziell für…
Business Process Management | IT-Security | News | Strategien
Datenschutz beginnt im Code
Warum Compliance nicht beim Anwalt, sondern in der Entwicklung beginnt. Ganz klar eine juristische Aufgabe – nein, das ist Datenschutz schon längst nicht mehr. Während Unternehmen weiter in Compliance, Governance und Risk Management investieren, geschieht der entscheidende Fehler oft ganz am Anfang – beim Entwickeln von Software. Wer Datenschutz erst am Ende eines Projekts prüft,…
Geschäftsprozesse | IT-Security | Kommunikation | Marketing | News | Services | Trends 2025 | Trends E-Commerce | Trends Kommunikation
Datenschutz, Markenvertrauen und Rabattcodes: So ticken deutsche Verbraucher
Neue Erkenntnisse zeigen, dass transparente Kommunikation zum Datenschutz für den Aufbau von Vertrauen unerlässlich ist. Ohne Datenschutz kein Vertrauen – 62 % der Deutschen geben an, dass sie einem Unternehmen vertrauen, das den Schutz ihrer Daten ernst nimmt. Deutsche Verbraucher auf Schnäppchenjagd – 41 % halten Rabattaktionen für eine gute Möglichkeit für Marken, mit…
Favoriten der Redaktion | IT-Security | Kommentar | Künstliche Intelligenz | News
KI im Unternehmen: Innovation ja – aber nicht im Datenschutz-Blindflug

Kommentar von Sascha Kreutziger, HiScout Viele Unternehmen steuern voller Elan in Richtung KI-Zukunft – oder sind bereits mittendrin. Dies ist verständlich, denn KI bietet neue Chancen: Prozesse werden automatisiert, Analysen beschleunigt, neue Services ermöglicht. Doch im Schatten dieser Euphorie lauern teils noch unbekannte Datenschutzrisiken – insbesondere, wenn KI-Systeme unkontrolliert eingeführt oder genutzt werden. Die zentrale…