Illustration Absmeier foto ki designer
Digitale Souveränität zeigt sich nicht im Standortetikett einer Cloud, sondern im Ernstfall: Können Unternehmen kritische Daten, Anwendungen und Prozesse unter eigener Kontrolle, regelkonform und in der richtigen Reihenfolge wiederherstellen? Erst das Zusammenspiel aus Governance, Backup, Recovery, Verschlüsselung und klaren Zuständigkeiten macht aus einem Souveränitätsversprechen operative Handlungsfähigkeit.
Management Summary
- Souveränität ist eine Betriebsfähigkeit: Entscheidend ist, ob Organisationen Daten und Dienste auch unter veränderten rechtlichen, geopolitischen oder operativen Bedingungen kontrollieren können.
- Recovery gehört in die Souveränitätsstrategie: Backups allein reichen nicht; Wiederanlauf, Reihenfolge, Zuständigkeiten und autorisierte Zugriffe müssen vorab getestet sein.
- Kontrollen sollten risikobasiert sein: Nicht jeder Workload benötigt dasselbe Maß an Datenlokalität, Isolation und administrativer Kontrolle.
- Der CRA erhöht den Handlungsdruck: Seit 11. September 2026 gelten Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle bei Produkten mit digitalen Elementen.
- Führungskräfte brauchen Nachweise: RTO, RPO, Restore-Tests, Schlüsselverwaltung und Exit-Szenarien machen Resilienz und Souveränität messbar.
Digitale Souveränität lässt sich nicht kaufen oder als Aufgabe schnell abhaken. Sie ist das Ergebnis bewusster Abwägungen zwischen Technologie, operativen Anforderungen, rechtlichen Vorgaben, Governance und Resilienz. Wer die dafür notwendige Analyse digitaler Assets und Abläufe aufschiebt, wird diese im Ernstfall unter massivem Druck nachholen müssen. Souveränität und Resilienz gegen Cyberattacken hängen untrennbar zusammen.
An der Firmen-IT zerren viele Entwicklungen. Die immer häufiger werdenden Cyberangriffe – an die 60 allein bekanntgewordene Cybervorfälle in Deutschland – sind ein Stresstest der digitalen Unabhängigkeit für die betroffenen Organisationen. Denn Ransomware-Attacken verlangen eine schnelle Recovery – und diese müssen Unternehmen in der eigenen Hand haben.
Zugleich wird Resilienz auf europäischer Ebene weiter vorangetrieben. Die EU leistet ihren gesetzgeberischen Beitrag durch den Cyber Resilience Act, der Standards für digitale Produkte und die Supply Chain durchsetzen wird. Seit dem 11. September 2026 können Organisationen auf Pflichtmeldungen zu Schwachstellen warten und folglich auf diese reagieren.
Das Thema Resilienz ist spätestens damit eindeutig auf der Prioritätenliste der Führungsebene gelandet. Dort sind wichtige Fragen zu digitaler Souveränität stärker in den Fokus geraten. Bei Souveränität ist nicht nur der Speicherort von Daten und Diensten plötzlich wichtig. Es geht darum, wie Unternehmen ihren Betrieb aufrechterhalten können, wenn sich geopolitische, rechtliche oder operative Rahmenbedingungen plötzlich ändern.
Ineinander verwoben
Auf den ersten Blick scheint es, dass sich Fragen der Resilienz und Souveränität unabhängig voneinander betrachten lassen. Wer dies tut, wird in der Praxis und im Ernstfall während einer laufenden Cyberattacke aber das Gegenteil feststellen.
Denn eine Ransomware-Attacke ignoriert Ländergrenzen und Rechtsräume, sie nimmt jeden Workload ins Visier. Um die Daten den Souveränitätsvorgaben entsprechend wiederherzustellen, dürften nur Mitarbeiter aus der vorgeschriebenen Rechtsordnung Daten in ihrer Produktionsumgebung wiederherstellen. Wenn Teams außerhalb dieser Region eingebunden werden, folgen sie nicht denselben Souveränitätsstandards wie sie in der Produktivumgebung gelten.
Eine weitere Herausforderung kommt hinzu: Im Ernstfall könnten saubere Daten und Wiederherstellungspunkte außerhalb einer Souveränitätsgrenze liegen. So wird es schwierig, kritische Dienste aus sauberen Wiederherstellungspunkten, in der erforderlichen Reihenfolge und durch autorisierte Personen innerhalb der Souveränitätsgrenze wiederherzustellen. Souveränität ohne Resilienz ist unvollständig und reißt Lücken. Souveränität ohne Resilienz – und umgekehrt – sind Stückwerk.
Angemessenes Maß finden
Gradmesser für die Unabhängigkeit sollte nicht sein, für jeden Workload ein Höchstmaß an Souveränität anzustreben. Dies kann zu unnötigen Kosten, zusätzlichem Betriebsaufwand, Einschränkungen bei Services und technologischer Komplexität führen. Ein realistischeres, zielgerichtetes und effektiveres Prinzip ist das einer minimal notwendigen Souveränität: ein angemessenes Maß an Kontrolle für jeden Workload, das konsequent durchgesetzt und kontinuierlich nachgewiesen wird.
Eine Buchungsplattform, eine Datenbank für Kundentransaktionen und ein internes Kollaborationstool unterliegen oft unterschiedlichen rechtlichen Verpflichtungen und Risikoprofilen. Sie sollten nicht souveränitätstechnisch über einen Kamm geschoren werden. Kontrollen gilt es anzupassen, damit eine Schutz-, Sicherungs- und Verfügbarkeitsarchitektur den tatsächlichen Anforderungen entspricht.
Mehrere Optionen für souveräne Datenspeicher
Dies erfordert den Einsatz von geeigneten Plattformlösungen und die Einbeziehung richtiger Partner. Plattformen für Cybersicherheit im Zusammenspiel mit den Souveränitätsangeboten von Hyperscalern (wie AWS) oder inländischen Rechenzentrumsanbietern (zum Beispiel Stackit) reichen die Hand zur Souveränität.
Unternehmen behalten dabei die Kontrolle über Datenstandort, Betrieb und Sicherheit der Umgebung sowie über die Administration der Verschlüsselungs-Keys. Damit werden wichtige Fragen der Datenlokalität, der technologischen, operativen und rechtlichen Souveränität beantwortet und schaffen für die Firmen einen klaren Rechtsrahmen.
Am Ende ist digitale Souveränität keine Fahne, die auf einer Plattform aufgepflanzt werden kann. Sie setzt bewusste Abwägungen voraus, die Technologie, Betrieb, Recht, Governance und Resilienz miteinander verbinden. Unternehmen, die einen solchen Bewertungsprozess durchlaufen, bevor sie sich für eine souveräne Umgebung entscheiden, sind besser vorbereitet, um auf die Anforderungen von Aufsichtsbehörden, Kunden und Aufsichtsgremien zu reagieren.
Bildquelle: Commvault.
Mark Molyneux, Field CTO bei Commvault
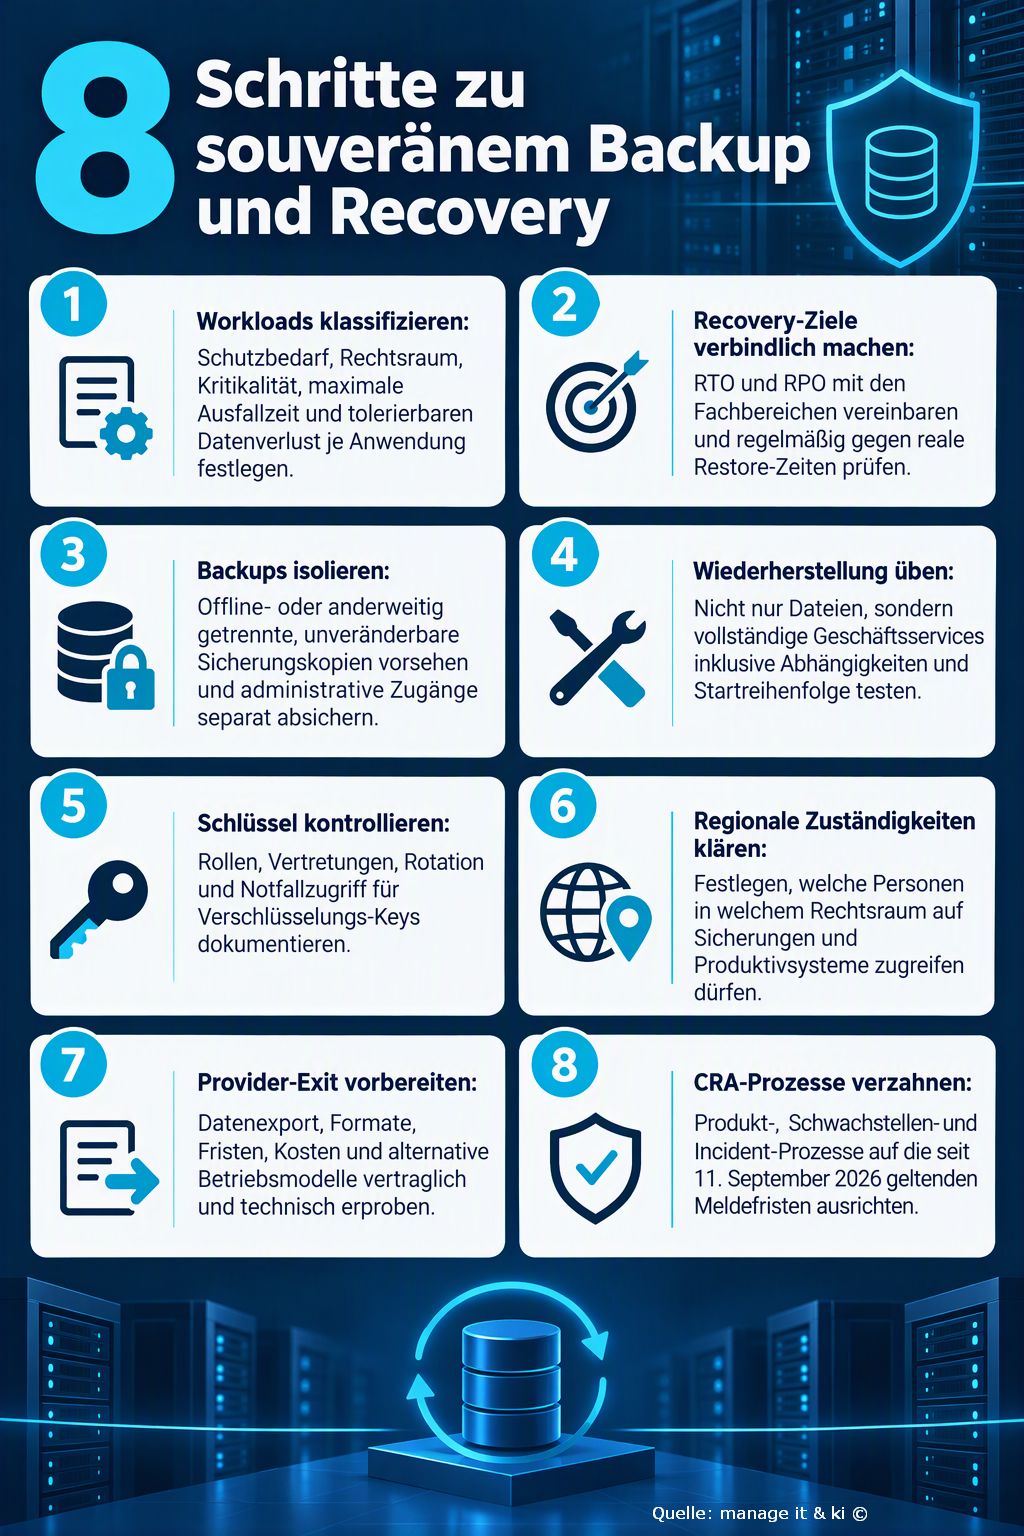
Digitale Souveränität, Backup und Recovery: Tipps für CIOs und IT-Verantwortliche
- Workloads systematisch klassifizieren
Erfassen Sie für jede Anwendung den Schutzbedarf, die verarbeiteten Datenarten, den maßgeblichen Rechtsraum, die geschäftliche Kritikalität, die maximal tolerierbare Ausfallzeit und den akzeptablen Datenverlust. Die Klassifizierung sollte gemeinsam mit Fachbereich, IT, Informationssicherheit, Datenschutz und gegebenenfalls Compliance erfolgen. So entsteht ein belastbarer Maßstab dafür, welche Anwendung ein besonders hohes Souveränitäts- und Recovery-Niveau benötigt und wo Standardkontrollen ausreichen.
Praxisbeispiel: Eine Kundentransaktionsdatenbank erhält wegen personenbezogener Daten und direkter Umsatzwirkung die höchste Kritikalitätsstufe. Für ein internes Kollaborationstool wird dagegen eine längere Wiederanlaufzeit akzeptiert. Dadurch konzentriert das Unternehmen teure Hochverfügbarkeits- und Recovery-Maßnahmen auf die wirklich geschäftskritischen Systeme. - Recovery-Ziele verbindlich mit den Fachbereichen vereinbaren
Definieren Sie für jeden kritischen Service eine Recovery Time Objective (RTO) und eine Recovery Point Objective (RPO). Entscheidend ist, dass diese Ziele nicht allein von der IT festgelegt werden. Der Fachbereich muss bewerten, wie lange ein Prozess ausfallen darf und wie viel Datenverlust organisatorisch, finanziell und regulatorisch tragbar ist. Die vereinbarten Werte gehören in Service-Level-Vereinbarungen, Notfallpläne und Testprotokolle.
Praxisbeispiel: Der Vertrieb fordert für das CRM zunächst eine RTO von 30 Minuten. Ein Test zeigt jedoch, dass die vollständige Wiederherstellung einschließlich Schnittstellen vier Stunden benötigt. IT und Fachbereich entscheiden daraufhin, besonders kritische Vertriebsdaten zusätzlich abzusichern und den Wiederanlauf in klar definierte Prioritätsstufen zu teilen. - Backups technisch und administrativ isolieren
Planen Sie mindestens eine Sicherungskopie ein, die nicht dauerhaft aus der Produktivumgebung erreichbar ist. Unveränderbare Speicher, getrennte Identitäten, separate Administrationskonten und restriktive Löschrechte reduzieren das Risiko, dass ein Angreifer Produktivdaten und Sicherungen gleichzeitig manipuliert. Auch Protokolle, Konfigurationen und Wiederherstellungswerkzeuge müssen geschützt werden.
Praxisbeispiel: Ein Unternehmen speichert tägliche Backups in einem unveränderbaren Objektspeicher und überträgt wöchentlich eine zusätzliche Kopie in eine getrennte Umgebung. Die Konten für Backup-Administration sind nicht mit dem zentralen Produktivverzeichnis gekoppelt. Bei einem kompromittierten Administratorkonto bleiben die Sicherungen dadurch außerhalb des direkten Angriffswegs. - Vollständige Geschäftsservices statt einzelner Dateien testen
Ein erfolgreicher Datei-Restore belegt noch nicht, dass ein Geschäftsprozess wieder funktioniert. Testen Sie deshalb komplette Serviceketten mit Identitäten, Datenbanken, Anwendungen, Netzwerkregeln, Zertifikaten, Schlüsseln und externen Schnittstellen. Legen Sie die Startreihenfolge fest und dokumentieren Sie technische sowie organisatorische Abhängigkeiten. Die Tests sollten in einer isolierten Umgebung stattfinden und mit nachvollziehbaren Abnahmekriterien enden.
Praxisbeispiel: Beim Test einer Buchungsplattform wird zuerst das Identitätsmanagement, danach die Datenbank, anschließend die Anwendung und zuletzt der Zahlungsdienst aktiviert. Dabei stellt das Team fest, dass ein abgelaufenes Zertifikat den Datenaustausch blockiert. Der Zertifikatsbestand wird daraufhin Bestandteil des Recovery-Plans. - Verschlüsselungs-Keys unter eigener Kontrolle halten
Dokumentieren Sie, wer Schlüssel erzeugen, verwenden, rotieren, sperren und im Notfall wiederherstellen darf. Vermeiden Sie Abhängigkeiten von einzelnen Personen und richten Sie ein Vier-Augen-Prinzip sowie belastbare Vertretungsregeln ein. Prüfen Sie zudem, ob Schlüssel und verschlüsselte Sicherungen gemeinsam ausfallen könnten. Ein Backup ist wertlos, wenn der zugehörige Schlüssel im Krisenfall fehlt oder nicht zugänglich ist.
Praxisbeispiel: Die Schlüssel für besonders schützenswerte Sicherungen liegen in einem kontrollierten Key-Management-System. Zwei autorisierte Personen aus unterschiedlichen Funktionen müssen einen Notfallzugriff freigeben. In einem jährlichen Test wird nicht nur das Backup, sondern auch die Wiederherstellung der Schlüssel und damit die Entschlüsselung der Daten geprüft. - Regionale Zuständigkeiten und Zugriffsrechte vor dem Ernstfall klären
Legen Sie fest, welche internen Teams, Dienstleister und Supporteinheiten in welchem Rechtsraum auf Produktivsysteme, Backups und Schlüssel zugreifen dürfen. Diese Vorgaben müssen technisch in Rollen und Berechtigungen abgebildet sowie vertraglich mit Providern abgesichert werden. Für den Notfall braucht es eine erreichbare, autorisierte Besetzung, die Wiederherstellungsarbeiten ohne improvisierte Sonderfreigaben durchführen kann.
Praxisbeispiel: Ein europäisches Unternehmen beschränkt den administrativen Zugriff auf eine regulierte Datenplattform auf ein EU-basiertes Betriebsteam. Für Bereitschaftszeiten gibt es einen dokumentierten Dienstplan mit Vertretung. Externe Spezialisten können bei Bedarf unterstützen, erhalten jedoch nur zeitlich begrenzte und protokollierte Zugänge innerhalb der freigegebenen Umgebung. - Den Provider-Exit technisch und vertraglich vorbereiten
Ein Exit-Plan sollte Datenformate, Exportwege, Fristen, Kosten, Bandbreiten, Abhängigkeiten, Löschbestätigungen und ein alternatives Betriebsmodell abdecken. Prüfen Sie außerdem, ob proprietäre Dienste durch übertragbare Komponenten ersetzt oder abstrahiert werden können. Der Plan ist erst belastbar, wenn ein Export beziehungsweise eine Migration praktisch getestet wurde.
Praxisbeispiel: Ein Unternehmen exportiert einmal jährlich einen repräsentativen Datenbestand aus seiner Cloud-Plattform und importiert ihn in eine alternative Testumgebung. Dabei zeigt sich, dass Metadaten und Berechtigungen nicht vollständig übertragen werden. Daraufhin ergänzt das Team den Exit-Prozess um ein eigenes Exportwerkzeug und verbindliche Prüfprotokolle. - CRA-Meldewege mit Incident- und Schwachstellenprozessen verzahnen
Ordnen Sie den Produkt-, Security-, Rechts- und Kommunikationsteams klare Rollen für Bewertung, Eskalation, Meldung und Nachbereitung zu. Stellen Sie sicher, dass Informationen zu aktiv ausgenutzten Schwachstellen und schwerwiegenden Sicherheitsvorfällen schnell zusammengeführt werden. Vorlagen, Kontaktlisten und Freigabewege sollten vorbereitet und in Übungen erprobt sein, damit regulatorische Fristen nicht erst während eines Vorfalls organisatorisch geklärt werden.
Praxisbeispiel: Ein Hersteller simuliert eine aktiv ausgenutzte Schwachstelle in einem vernetzten Produkt. Das Product-Security-Team bewertet die technische Lage, Legal prüft die Meldepflicht, die Geschäftsleitung erhält eine standardisierte Entscheidungsvorlage und die Kommunikation bereitet abgestimmte Hinweise für Kunden vor. Die Übung deckt eine unklare Vertretungsregel auf, die anschließend korrigiert wird.
FAQ: Digitale Souveränität, Backup und Recovery
- Was bedeutet digitale Souveränität im IT-Betrieb?
Sie beschreibt die Fähigkeit einer Organisation, über Daten, Technologien, Zugriffe, Betriebsmodelle und Anbieterwechsel nach definierten Regeln zu entscheiden. Dazu gehören technische Kontrolle, rechtliche Zulässigkeit und operative Handlungsfähigkeit. - Warum gehören Backup und Recovery zur digitalen Souveränität?
Kontrolle über Daten ist im Krisenfall nur wirksam, wenn saubere Sicherungen verfügbar sind und autorisierte Teams kritische Dienste innerhalb der geforderten Zeit wiederherstellen können. Das BSI hebt Offline-Backups sowie geplante und praktisch getestete Rücksicherungen hervor [2]. - Was ist der Unterschied zwischen Backup und Recovery?
Backup bezeichnet die Sicherung von Daten. Recovery umfasst die Wiederherstellung von Daten, Anwendungen, Identitäten, Infrastruktur und Geschäftsprozessen einschließlich ihrer Abhängigkeiten. - Welche Kennzahlen sind für die Wiederherstellung wichtig?
RTO beschreibt die angestrebte Wiederanlaufzeit, RPO den maximal akzeptierten Datenverlust gemessen als Zeitraum. Ergänzend sollten Unternehmen reale Restore-Dauer, Erfolgsquote der Tests und Abweichungen von der vorgesehenen Startreihenfolge erfassen. - Müssen alle Daten in Deutschland oder der EU gespeichert werden?
Nein, nicht pauschal. Bei personenbezogenen Daten gelten für Übermittlungen außerhalb des EWR die Vorgaben der DSGVO. Fehlt ein Angemessenheitsbeschluss, sind geeignete Garantien wie Standardvertragsklauseln oder Binding Corporate Rules erforderlich [3]. Branchenspezifische oder vertragliche Vorgaben können zusätzliche Anforderungen stellen. - Reicht ein europäischer Cloud-Standort für Souveränität aus?
Zusätzlich relevant sind Betreiber- und Supportzugriffe, Schlüsselverwaltung, Unterauftragnehmer, anwendbares Recht, Telemetriedaten, Portabilität und die praktische Fähigkeit zum Anbieterwechsel. - Welche Backup-Eigenschaften sind bei Ransomware besonders wichtig?
Das BSI empfiehlt insbesondere getrennte Offline-Backups, ein Datensicherungskonzept, die Vorbereitung des Wiederanlaufs und Praxistests der Rücksicherung [2]. Daneben sind strikt getrennte Administrationswege und dokumentierte Notfallrollen sinnvoll. - Was gilt seit dem 11. September 2026 nach dem Cyber Resilience Act?
Hersteller müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle melden. Eine Frühwarnung ist grundsätzlich innerhalb von 24 Stunden und eine vollständige Meldung innerhalb von 72 Stunden vorgesehen; die wesentlichen übrigen Pflichten gelten ab 11. Dezember 2027 [1]. - Wie sollte ein souveräner Recovery-Test aussehen?
Er sollte einen realistischen Ausfall simulieren, isolierte Wiederherstellungsumgebungen nutzen, Identitäten und Schlüssel einbeziehen, Abhängigkeiten prüfen und dokumentieren, ob RTO, RPO sowie rechtliche und organisatorische Zugriffsvorgaben eingehalten wurden. - Wie lässt sich ein angemessenes Souveränitätsniveau bestimmen?
Ausgangspunkt ist eine Workload-bezogene Risikoanalyse. Bewertet werden sollten Datenarten, Kritikalität, regulatorische Pflichten, Bedrohungen, Ausfallfolgen, Anbieterabhängigkeiten, Wiederherstellbarkeit und Kosten. Daraus werden abgestufte Kontrollniveaus statt einer einheitlichen Maximalanforderung abgeleitet.
Quellen
[1] Europäische Kommission: »Safer and more secure digital products«, 11. September 2026. URL: https://commission.europa.eu/news-and-media/news/safer-and-more-secure-digital-products-2026-09-11_en
[2] Bundesamt für Sicherheit in der Informationstechnik: »Backups, Datensicherungskonzept und zentrale Datenhaltung«. URL: https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Cyber-Sicherheitslage/Analysen-und-Prognosen/Ransomware-Angriffe/Top-10-Ransomware-Massnahmen/_documents/Textbaustein1.html
[3] Europäischer Datenschutzausschuss: »Instrumente für Übertragungen und Ausnahmen«. URL: https://www.edpb.europa.eu/topics/international-transfers-and-international-cooperation/tools-for-transfers-and-derogations_de
[4] EUR-Lex: Verordnung (EU) 2024/2847 über horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen. URL: https://eur-lex.europa.eu/legal-content/DE/TXT/PDF/?uri=OJ%3AL_202402847
[5] Bundesamt für Sicherheit in der Informationstechnik: »Top 10 Ransomware-Maßnahmen«. URL: https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Cyber-Sicherheitslage/Analysen-und-Prognosen/Ransomware-Angriffe/Top-10-Ransomware-Massnahmen/top-10-ransomware-massnahmen.html
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
Information zu Commvault-Optionen
Damit Organisationen ihre Resilienz- und Soveränitätsanforderungen passgenau treffen können, arbeitet Commvault unter anderem mit mehreren Partnern wie AWS und StackIT zusammen. Die Commvault-Cloud-Plattform ist auf der European Sovereign Cloud von AWS und STACKITs Sovereign Cloud verfügbar. Commvault-Kunden können diese Ressourcen als Speicher für eine unveränderliche sowie Air-Gap-isolierte Datensicherung verwenden. Weitere Informationen dazu auch in Zukunft in Commvault Podcasts.
277 Artikel zu „Resilienz, Backup, Recovery“
IT-Security | News | Tipps | Trends 2026 | Trends Security | Whitepaper
Cyberresilienz statt Schuldzuweisung: Sicherheit muss menschliche Fehler einkalkulieren
Cybersecurity scheitert im Alltag selten an einer einzigen fehlenden Lösung. Häufiger treffen menschliche Fehlentscheidungen auf knappe Budgets, unvollständige Prozesse und schwer bedienbare Schutzmaßnahmen. Der Kaseya Cybersecurity Report 2026 fordert deshalb einen Perspektivwechsel: Unternehmen sollten Fehler einkalkulieren, Hürden für sicheres Verhalten senken und ihre Reaktionsfähigkeit regelmäßig unter realistischen Bedingungen testen. Bild: Cyberresilienz verbindet sichere Kommunikation,…
Business Process Management | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News
Angriffspfadanalyse stärkt die Business-Resilienz – Ansatz und Sinn der Kartierung von Cyber-Risikoexposition
Ein erfolgreicher Erstzugriff ist nicht automatisch eine Unternehmenskrise. Entscheidend ist, wie weit sich Angreifer danach durch Identitäten, Systeme und Vertrauensbeziehungen bewegen können. Angriffspfadanalysen verbinden technische Erreichbarkeit mit geschäftlicher Kritikalität: Sie zeigen, welche Wege zu besonders wichtigen Assets führen, welche Kontrollen fehlen und wo Investitionen den größten Beitrag zur Cyber-Resilienz leisten. Der Ansatz ergänzt klassische Schwachstellenbewertungen…
Geschäftsprozesse | IT-Security | News | Trends 2026 | Trends Security | Whitepaper
Cyberresilienz statt Sicherheitsillusion: Warum der Mittelstand jetzt handeln muss

Management Summary Angriffsdruck steigt: 42 Prozent der Befragten registrieren mehr relevante Cybervorfälle als im Vorjahr; 31 Prozent berichten von spürbaren Folgen. Resilienz wird zum Geschäftsfaktor: Prävention allein genügt nicht. Erkennung, Eindämmung, Wiederanlauf und belastbare Krisenkommunikation müssen zusammenspielen. Organisation entscheidet: Schulungen, moderne Sicherheitsinfrastruktur, klare Verantwortlichkeiten, Security Operations und getestete Incident-Response-Pläne gelten als besonders wirksam. NIS2 verlangt…
Business Process Management | IT-Security | Lösungen | News
Backup überlebt – doch die Recovery scheitert
Backups allein schaffen noch keine Cyberresilienz. Entscheidend ist, ob sich Systeme nach Ransomware oder Totalausfall schnell, vollständig und unabhängig vom bisherigen Anbieter wiederherstellen lassen. Die französische Plattform Cybee setzt dafür auf Restic, offene Formate, S3-kompatiblen Objektspeicher und eine konsequent getrennte Daten- und Steuerungsebene – muss Leistungsfähigkeit und Skalierbarkeit aber noch breiter belegen. Management Summary Recovery…
Digitalisierung | Infrastruktur | IT-Security | Künstliche Intelligenz | News | Services | Strategien
Zeitalter der KI-Agenten erfordert neue Backup-Strategien
Autonome KI-Agenten verschieben die Grenzen klassischer Datensicherung: Weil sie mit gültigen Identitäten und hohen Schreibrechten agieren, können Fehlentscheidungen in Sekunden geschäftskritische Daten treffen. HYCU reagiert mit Transparenz über Agenten und Berechtigungen, engeren Wiederherstellungspunkten sowie einem vom SaaS-Betrieb unabhängigen Datenzugriff. Management Summary Neue Risikologik: KI-Agenten benötigen keinen Angriff, sondern können mit legitimen Tokens und Berechtigungen fehlerhafte…
Business | Digitalisierung | Favoriten der Redaktion | News | Strategien | Tipps | Trends 2027 | Trends Geschäftsprozesse | Trends Wirtschaft
Wettbewerbsfähigkeit, Resilienz und Zukunftsfähigkeit 2027: 10 strategische Leittrends
Management Summary Die zehn strategischen Leittrends zeigen, dass digitale Transformation nicht mehr primär aus einzelnen Technologien besteht, sondern aus neuen Führungs-, Betriebs- und Wertschöpfungsmodellen. Für das Management ergibt sich daraus die Aufgabe, KI, Daten, Sicherheit, Automatisierung und Nachhaltigkeit nicht isoliert zu betrachten, sondern als miteinander verbundene Architektur für Wettbewerbsfähigkeit, Resilienz und Zukunftsfähigkeit zu steuern.…
Business Process Management | Infrastruktur | IT-Security | Kommentar | Künstliche Intelligenz | News
Cyberresilienz im Zeitalter von KI: Wie sicher ist das IoT wirklich?
Die Bedrohungslage im Bereich der Cybersicherheit verändert sich rasant. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt aktuell, dass künstliche Intelligenz die Geschwindigkeit, Skalierung und Automatisierung von Cyberangriffen erheblich erhöht und Unternehmen ihre Sicherheitsstrategien entsprechend anpassen müssen [1]. Vor diesem Hintergrund gewinnt der Cyber Resilience Act (CRA) der Europäischen Union zusätzlich an Bedeutung und…
Favoriten der Redaktion | Infrastruktur | IT-Security | News | Whitepaper
Resilienz stärken: Verbindliche Standards für sicherheitskritische Systeme
Verbindliche Mindeststandards für kritische Infrastrukturen erhöhen die Widerstandsfähigkeit von Staat, Wirtschaft und Gesellschaft. Unabhängige Prüfungen als Frühwarnsystem in der Resilienz-Architektur nutzen. Physische und digitale Sicherheit integrieren. TÜV-Verband legt Positionspapier vor. Die Resilienz von Staat, Wirtschaft und Gesellschaft ist angesichts geopolitischer Spannungen, hybrider Bedrohungen, regelmäßiger Cyberangriffe und fragiler Lieferketten zu einer drängenden sicherheitspolitischen Aufgabe geworden.…
Business Process Management | IT-Security | News | Services | Strategien | Tipps
Incident Response und Recovery: Erfolgsfaktoren für eine wirksame Krisenbewältigung

Cyberresilienz als organisationale Fähigkeit: Incident Response und Recovery nach schwerwiegenden Cyberangriffen Schwerwiegende Cyberangriffe stellen Organisationen vor komplexe technische, organisatorische und kommunikative Herausforderungen. Die Fähigkeit, Sicherheitsvorfälle wirksam zu bewältigen und geschäftskritische Funktionen kontrolliert wiederherzustellen, hängt daher nicht allein von einzelnen Sicherheitsmaßnahmen ab, sondern von der strukturierten Verzahnung von Prävention, Detektion, Reaktion, Wiederherstellung und organisationalem Lernen. Cyberangriffe…
Ausgabe 5-6-2026 | IT-Security | News | Security Spezial 5-6-2026
Regulatorien wie NIS2 als Taktgeber für Cyberresilienz – Die eigentliche Botschaft des Gesetzes

Wie NIS2 und eine konsequente Informationssicherheits-Governance- und Compliance-by-Design-Strategie den Unterschied zwischen reaktivem Flickwerk und nachhaltiger Cyberresilienz ausmachen.
Business Process Management | IT-Security | Künstliche Intelligenz | News | Strategien | Tipps
Generalschlüssel für Software-Schwachstellen erfordern neue Resilienzmöglichkeiten
KI beschleunigt Zero-Day-Exploitation: Generative Modelle machen das Finden und Ausnutzen unbekannter Schwachstellen schneller, automatisierter und skalierbar – dadurch steigt die Angriffsfrequenz und mehr Angriffe »rutschen durch«. Risikobewertung verliert an Halt: Wenn Eintrittswahrscheinlichkeiten schneller kippen als Bewertungszyklen, reichen klassische Schutz- und Bewertungslogiken nicht mehr aus. Angreifer gewinnen Zeit und Tiefe im Netz: Über unbekannte Lücken verschaffen…
IT-Security | News | Services | Whitepaper
Cyberresilienz: Ausfallzeiten nach Sicherheitsverstoß minimieren
Ausfallzeiten sind der entscheidende Schadenstreiber – nicht nur der Angriff selbst, sondern die Dauer der Wiederherstellung bestimmt die Gesamtkosten. Prävention genügt nicht mehr – Unternehmen müssen gleichermaßen in Erkennung, Reaktion und Wiederherstellung investieren. NIST CSF 2.0 bietet ein klares Resilienz‑Framework – Govern, Identify, Protect, Detect, Respond, Recover strukturieren Risiken und Prioritäten. Detect, Respond und Recover…
Business Process Management | Infrastruktur | IT-Security | Kommentar | News
World Backup Day: Vertrauen ist gut, Kontrolle ist besser
Jetzt ist der geeignete Zeitpunkt die Zuverlässigkeit, Resilienz, Datensouveränität und Kosteneffizienz von Backup-Systemen zu prüfen – eine moderne On-Premises-Lösung kann in vielen Aspekten punkten. Am 31. März ist World Backup Day, ein Tag, der Unternehmen daran erinnern soll, ihre Daten zu sichern. In den meisten Fällen existieren Backups aller kritischer Geschäftsdaten. Die Daten werden regelmäßig…
Business | Favoriten der Redaktion | IT-Security | Kommentar | News | Services
Neue Resilienzmaßstäbe setzen: Warum Backup allein nicht mehr ausreicht
Die Mean Time to Clean Recovery ersetzt RPOs und RTOs als Kennzahl für Cyberresilienz. Statement von Marc Molyneux, Field CTO, Commvault 24 oder 5 – diese Zahlen drücken das Dilemma traditioneller Backup- und Disaster-Recovery-Ansätze aus: Die Geschäftsführung geht davon aus, dass Systeme und Daten spätestens nach fünf Tagen wieder online sind. Im Schnitt dauert…
Business Process Management | IT-Security | Kommentar | News | Online-Artikel | Services
Backups testen, schützen und wiederherstellen

Backups sind ein zentraler Bestandteil der Unternehmens- und Cyberresilienz Sie sollten nicht nur erstellt, sondern regelmäßig getestet und im Ernstfall zuverlässig wiederhergestellt werden können. Eine wirksame Backup-Strategie umfasst Schutz, Verschlüsselung, klare Wiederherstellungspläne sowie bewährte Vorgehensweisen wie die 3-2-1-Regel, da viele Datenverluste auf fehlerhafte Backups zurückgehen. Professionell gemanagte Backup-Lösungen – etwa durch Managed Service Provider –…
Business Process Management | IT-Security | Lösungen | News | Services | Strategien
Datensicherung in Zeiten der Cloud: Die unterschätzte Verantwortung für Backups in Microsoft 365

Microsoft 365 ist in vielen Unternehmen längst der Ort, an dem sich große Teile des Arbeitsalltags abspielen. Kommunikation, Zusammenarbeit und Wissensmanagement finden heute überwiegend über Exchange Online, Teams, OneDrive, SharePoint oder OneNote statt. Damit ist Microsoft 365 längst mehr als ein Produktivitätswerkzeug – es bildet die Grundlage zahlreicher geschäftskritischer Prozesse. Vor diesem Hintergrund wird…
Business Process Management | Favoriten der Redaktion | Geschäftsprozesse | Kommunikation | New Work | News | Services | Strategien | Tipps
Resilienz in der Polykrise: Wie Unternehmen zukunftsfähig bleiben

Unternehmen stehen in einer von Polykrisen geprägten Wirtschaft unter permanentem Veränderungsdruck, fühlen sich laut aktueller Studien jedoch mehrheitlich nicht ausreichend darauf vorbereitet und agieren überwiegend reaktiv. Entscheidend für organisatorische Resilienz sind drei miteinander verknüpfte Treiber: Technologie, eine zukunftsfähig qualifizierte Belegschaft und ein organisatorischer Rahmen, der vorausschauende Planung und schnelle Umsetzung ermöglicht. Unternehmen, die diese Faktoren…
IT-Security | Lösungen | News | Services | Tipps
Warum Unternehmen die 3-2-1-Backup-Methode nutzen sollten
Die 3-2-1-Backup-Strategie ist eine technische Mindestanforderung für resiliente IT‑Infrastrukturen, da Datenverluste durch Ausfälle, Fehlkonfigurationen oder Ransomware erhebliche Betriebs‑ und Compliance‑Risiken verursachen. Sie basiert auf drei Datenkopien auf zwei unterschiedlichen Medientypen, davon eine räumlich getrennte, idealerweise offline oder immutable, um Single Points of Failure zu vermeiden. Entscheidend sind regelmäßige Restore‑Tests sowie klare RPO/RTO‑Definitionen, denn nur verifizierbare…
Ausgabe 1-2-2026 | Favoriten der Redaktion | News | Tipps | Trends 2026
Mit KI, Nachhaltigkeit und Resilienz zum Unternehmenserfolg 2026 – Zukunft jetzt gestalten

2026 steht im Zeichen des digitalen Umbruchs: Künstliche Intelligenz, nachhaltige Technologien und resiliente Strukturen werden zur Grundlage für den Unternehmenserfolg. Unternehmen müssen sich neuen regulatorischen Anforderungen, Cyberrisiken und dem Fachkräftemangel stellen, um wettbewerbsfähig zu bleiben. Wer jetzt in Innovation, Talente und verantwortungsvolle Datenstrategien investiert, gestaltet die Zukunft aktiv mit.
Ausgabe 1-2-2026 | Industrie 4.0 | IT-Security | News | Security Spezial 1-2-2026
PKI und OT: Vom digitalen Zertifikat zur Cyberresilienz – Schwierige Gratwanderung
Klassische IT-Sicherheitsansätze lassen sich nicht einfach auf OT übertragen – stattdessen sind hybride, pragmatische Lösungen sowie ein angepasstes Security Posture Management erforderlich. Es gilt den Fokus auf Transparenz und Kontinuität zu legen, anstatt eine perfekte PKI zu fordern, um die Resilienz und Sicherheit kritischer Infrastrukturen zu stärken.