Cybersecurity scheitert im Alltag selten an einer einzigen fehlenden Lösung. Häufiger treffen menschliche Fehlentscheidungen auf knappe Budgets, unvollständige Prozesse und schwer bedienbare Schutzmaßnahmen. Der Kaseya Cybersecurity Report 2026 fordert deshalb einen Perspektivwechsel: Unternehmen sollten Fehler einkalkulieren, Hürden für sicheres Verhalten senken und ihre Reaktionsfähigkeit regelmäßig unter realistischen Bedingungen testen.
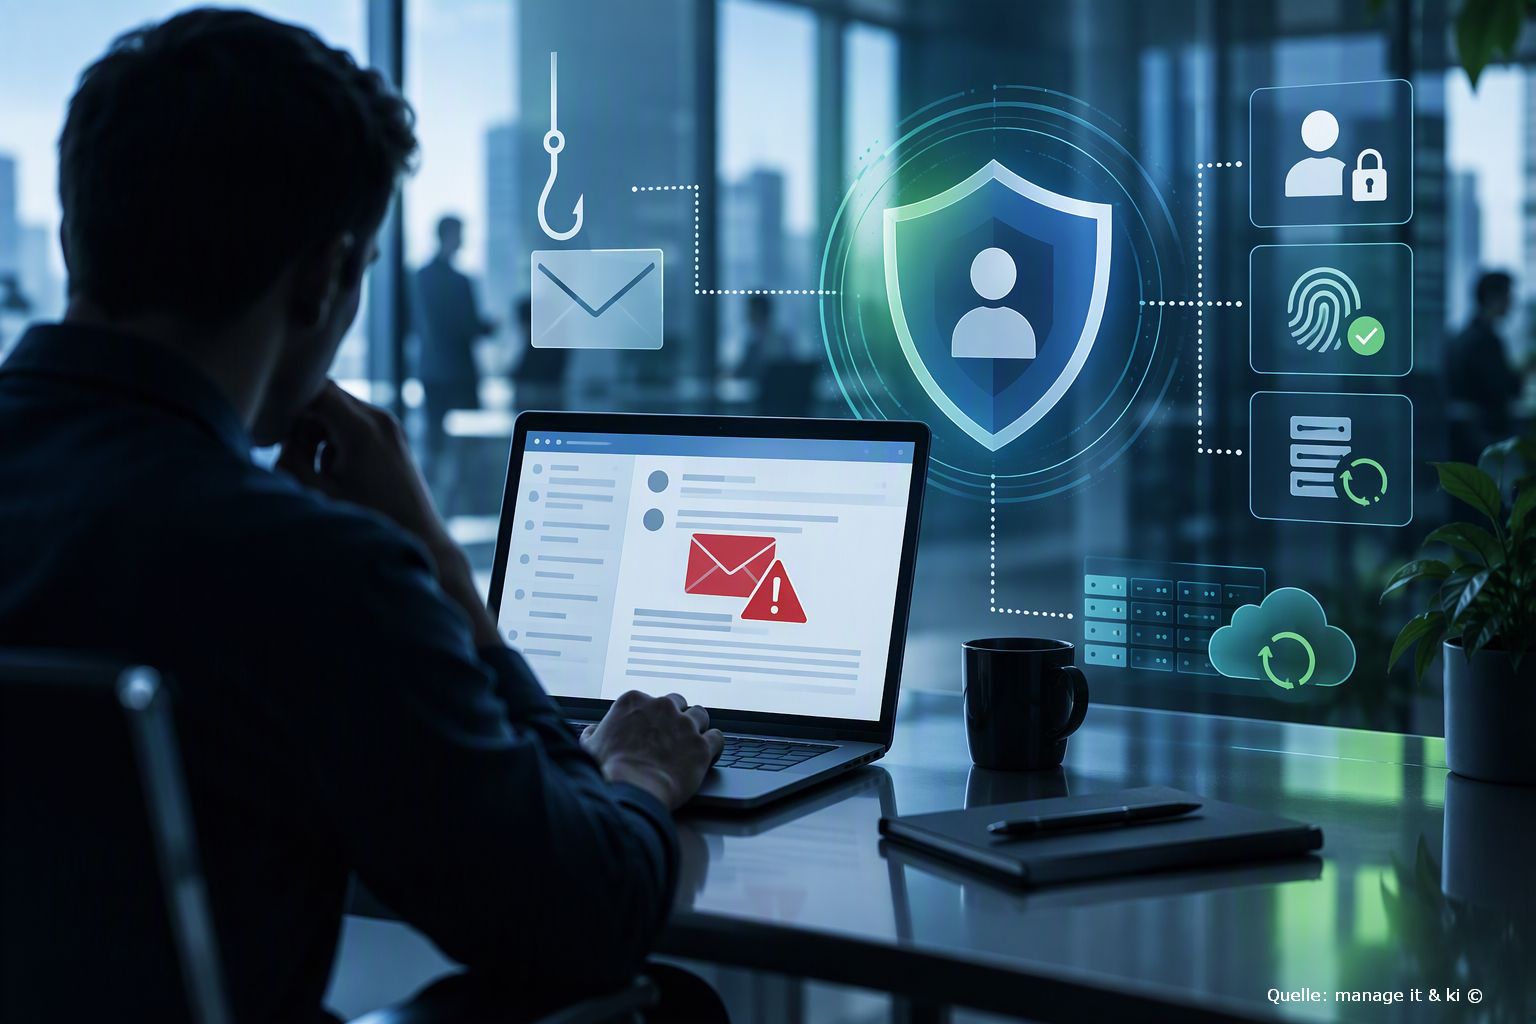
Illustration Absmeier foto ki designer
Bild: Cyberresilienz verbindet sichere Kommunikation, Identitätsschutz, Wiederherstellung und fehlertolerante Prozesse.
Management Summary
- Mensch und System gemeinsam betrachten: Der Kaseya-Report nennt menschliche Fehler als größte Sorge; der Verizon DBIR 2025 ordnet bei 60 Prozent der untersuchten Datenschutzverletzungen einen menschlichen Faktor zu.
- Resilienz vor Perfektion: Sicherheitsarchitekturen müssen Fehlbedienung, Phishing und gestohlene Zugangsdaten einkalkulieren und deren Folgen technisch begrenzen.
- Budgets risikoorientiert steuern: Nur 20 Prozent der befragten IT-Abteilungen sehen ihr Budget im Einklang mit der Risikolage wachsen. Prioritäten sollten deshalb aus Geschäftsrisiken und Wiederanlaufzielen abgeleitet werden.
- Compliance operationalisieren: Richtlinien, Nachweise und Kontrollen gehören in einen kontinuierlichen Prozess; punktuelle Vorbereitung kurz vor dem Audit reicht nicht.
- Wirksamkeit messbar machen: Phishing-Meldequote, MFA-Abdeckung, Wiederherstellungsdauer, Patch-Zeiten und getestete Notfallpläne liefern dem Management belastbarere Steuerungsgrößen als absolvierte Schulungen allein.
Kaseyas Cybersecurity Report 2026 zeigt: 68 % der IT- und Security-Profis sehen menschliche Fehler als größte Bedrohung. Zugleich führen Budgetdruck, Fachkräftemangel und Reibungsverluste im Betriebsalltag dazu, dass viele Unternehmen schlechter vorbereitet sind, als ihnen bewusst ist.
Kaseya, Anbieter von KI-gestützter IT-Management- und Cybersecurity-Software, hat seinen aktuellen Cybersecurity Report mit dem Titel »Building Security That Survives Human Error« veröffentlicht [1]. Er bietet den bislang umfassendsten Einblick in die tatsächliche Umsetzung von Cybersecurity im Arbeitsalltag. Grundlage sind die Antworten von 1.132 Managed Service Providern (MSPs) und IT-Fachkräften aus mehr als 60 Ländern. Die Untersuchung geht über theoretische Ansätze hinaus und zeigt, welche Hindernisse wirksamer Sicherheit im Weg stehen. Den Abschluss bildet ein Praxisleitfaden zur Cyberresilienz. Dieser gibt konkrete Empfehlungen für Sicherheitskonzepte, die unter realen Bedingungen Bestand haben.
Menschliche Fehler bleiben das größte Sicherheitsrisiko
Menschliche Fehler stehen an erster Stelle der Bedrohungsfaktoren. Dazu gehören beispielsweise Fehler aufgrund von Social Engineering oder Ablenkung. Mit Blick auf die kommenden zwölf Monate bereiten sie 68 % der Befragten die größten Sorgen. An zweiter Stelle folgen E-Mails mit 55 %.
Bei Unternehmen mit einem Sicherheitsvorfall in den vergangenen drei Jahren waren vier der fünf häufigsten begünstigenden Faktoren auf Menschen zurückzuführen. Am häufigsten genannt wurden nachlässiges Verhalten oder Leichtgläubigkeit der Nutzer (41 %) sowie fehlende Cybersicherheitsschulungen für Endanwender (40 %).
Die Ergebnisse legen nahe, dass der Mensch trotz aller Fortschritte in der Sicherheitstechnologie eine der am schwierigsten abzusichernden Schwachstellen bleibt.
»Menschen sind nicht perfekt, und das wissen wir alle. Dennoch hängt Cybersecurity nach wie vor in weiten Teilen davon ab, dass Menschen jedes Mal die richtige Entscheidung treffen«, sagt David Baggett, Senior Vice President und General Manager der Security Suite bei Kaseya. »Bei echter Cyberresilienz geht es nicht darum, Fehler vollständig zu verhindern. Es geht darum, eine Organisation aufzubauen, die solche Fehler verkraftet, also mit Fehlern rechnet, bestehende Einschränkungen berücksichtigt und Systeme entsprechend gestaltet.«
Audit-Bereitschaft macht Compliance nicht automatisch einfach
Knapp 65 % der Befragten geben an, dass sie heute ohne Vorbereitung ein Compliance-Audit bestehen könnten. Diese Zuversicht könnte jedoch zu optimistisch sein. Auf die Frage nach möglichen Problemen bei einem Audit nannten 49 % unvollständige Dokumentation oder Richtlinien. Es folgten nicht vollständig umgesetzte Sicherheitsmaßnahmen (34 %) sowie mangelndes Sicherheitsbewusstsein oder fehlende Sicherheitsschulungen der Mitarbeiter (33 %).
Investitionen in Cybersicherheit halten mit den Risiken nicht Schritt
Nur 20 % der IT-Abteilungen geben an, dass ihr Cybersicherheitsbudget entsprechend der tatsächlichen Risikolage wächst. Gleichzeitig beschreiben 77 % der Befragten ihre Ressourcen in mindestens einer Hinsicht als unzureichend. Bei 23 % bleiben die Budgets trotz zunehmender Bedrohungen unverändert. Bei 30 % wachsen sie zu langsam, um Schritt zu halten. Weitere 24 % geben an, unzureichend zu investieren und sich dessen bewusst zu sein.
MSPs beobachten bei ihren Kunden ein ähnliches Bild: 65 % berichten, dass ihre Kunden gemessen an den bestehenden Risiken zu wenig in Cybersecurity investieren.
Zentrale Merkmale besonders erfolgreicher MSPs
Mit diesen Ergebnissen stellt Kaseya eine Bewertung der Cyberresilienz von MSPs vor. Sie zeigt, was besonders erfolgreiche Unternehmen anders machen. Die Einteilung in besonders erfolgreiche und weniger erfolgreiche Unternehmen richtet sich danach, ob sie in den vergangenen beiden Quartalen sowohl ihre Umsatz- als auch ihre Wachstumsziele erreicht haben.
Die Bewertung zeigt, dass besonders erfolgreiche MSPs Compliance, Cyberversicherungen und den Einsatz von KI zu Wettbewerbsvorteilen gemacht haben. Weniger erfolgreiche MSPs räumen diesen Bereichen dagegen eine geringere Priorität ein. Häufig schränken begrenzte Budgets oder ihre Unternehmensgröße diese MSPs ein.
- Tests von Notfallplänen und Backups: Fast 30 % der besonders erfolgreichen MSPs testen die Notfallpläne ihrer Kunden für Sicherheitsvorfälle vierteljährlich. Bei den weniger erfolgreichen MSPs sind es 18 %. Nur 11 % der besonders erfolgreichen MSPs geben an, keinen solchen Notfallplan zu haben. Bei den weniger erfolgreichen sind es 25 %. Über alle MSPs hinweg verfügen 15 % über keinen Notfallplan für Sicherheitsvorfälle.
- Compliance als Wettbewerbsvorteil: Besonders erfolgreiche MSPs räumen Compliance einen höheren Stellenwert in ihrem Geschäft ein. Ein Viertel dieser MSPs erzielt 11-25 % des eigenen Umsatzes mit Compliance-Dienstleistungen. Bei den weniger erfolgreichen MSPs sind es 15 %. Dies deutet darauf hin, dass Compliance erhebliche Möglichkeiten zur Differenzierung im Wettbewerb und zur Umsatzsteigerung bietet.
- Umfang der eingesetzten Sicherheitstechnologien: Grundlegende Lösungen wie EDR, MFA, BCDR und E-Mail-Sicherheit sind bei nahezu allen MSPs im Einsatz. Besonders erfolgreiche MSPs nutzen jedoch häufiger zusätzliche, proaktive Schutzmaßnahmen. SIEM-Lösungen setzen 48 % der besonders erfolgreichen MSPs ein, verglichen mit 42 % aller MSPs und 31 % der weniger erfolgreichen. Bei NDR liegen die entsprechenden Anteile bei 52 %, 44 % und 27 %. Bei Cloud-Sicherheit beziehungsweise CNAPP sind es 32 %, 22 % und 13 %.
Der Report schließt mit einem fünfteiligen Praxisleitfaden. Er zeigt, wie sich Resilienz im täglichen Betrieb verankern lässt:
- Systeme so gestalten, dass sie die Fehler verkraften, mit denen Teams bereits rechnen.
- Die Notwendigkeit von Investitionen begründen, bevor ein Sicherheitsvorfall zum Handeln zwingt.
- Hürden abbauen, damit sicheres Verhalten zur einfachen Wahl wird.
- KI nutzen, um die Kapazitäten stark ausgelasteter Teams zu erweitern.
- Compliance als kontinuierliche Aufgabe behandeln, statt einmal im Jahr unter Zeitdruck die nötigen Maßnahmen nachzuholen.
Tipps für mehr Cyberresilienz
- Kritische Abläufe identifizieren: Für zentrale Geschäftsprozesse festlegen, welche Daten, Identitäten, Systeme und Dienstleister unverzichtbar sind.
- Sichere Entscheidungen vereinfachen: MFA, Passwortmanager, klare Meldewege und leicht erreichbare Freigabeprozesse reduzieren vermeidbare Reibung.
- Phishing-Training praxisnah gestalten: Kurze, rollenbezogene Übungen mit direktem Feedback durchführen und die Meldequote statt nur die Klickrate messen.
- Berechtigungen begrenzen: Least Privilege, getrennte Administrationskonten und regelmäßige Rezertifizierung für privilegierte Zugriffe etablieren.
- Notfallpläne testen: Tabletop-Übungen, technische Wiederherstellungstests und dokumentierte Eskalationswege mindestens risikoadäquat wiederholen.
- Backups unabhängig prüfen: Unveränderbare oder getrennte Kopien vorhalten und die Wiederherstellung mit definierten RTO- und RPO-Zielen testen.
- Compliance-Nachweise automatisieren: Kontrollstatus, Richtlinienstände und Ausnahmen laufend dokumentieren.
- KI kontrolliert einsetzen: Freigegebene Anwendungsfälle, Datenklassen, Zugriffsrechte und menschliche Freigaben verbindlich definieren.
FAQ
1. Sind menschliche Fehler tatsächlich das größte Cyberrisiko?
Die Aussage hängt von Definition und Datengrundlage ab. Im Kaseya-Report nennen 68 Prozent der Befragten menschliche Fehler als größte Sorge für die kommenden zwölf Monate [1]. Der Verizon DBIR 2026 setzt einen aktuelleren Schwerpunkt: Er weist Software-Schwachstellen mit 31 Prozent erstmals als häufigsten initialen Zugangsweg aus und beschreibt zugleich eine anhaltende Verlagerung von Social Engineering auf mobile Kanäle [2]. Die Befunde messen unterschiedliche Aspekte und widersprechen sich deshalb nicht unmittelbar.
2. Welche Fehler treten besonders häufig auf?
Dazu zählen das Öffnen betrügerischer Nachrichten, die Preisgabe oder Wiederverwendung von Zugangsdaten, Fehlkonfigurationen, falsche Freigaben und unzureichend geschützte Daten. Kaseya nennt nachlässige Nutzerpraktiken und fehlende Schulungen als häufige begünstigende Faktoren [1].
3. Warum reichen Awareness-Schulungen allein nicht aus?
Schulungen können Wissen und Aufmerksamkeit verbessern, ändern aber nicht automatisch technische Berechtigungen, Prozesshürden oder Folgen eines Fehlers. Wirksame Programme verbinden Übungen mit MFA, sicherer E-Mail, Zugriffskontrollen, verständlichen Meldewegen und getesteter Reaktion.
4. Welche Rolle spielt Phishing?
ENISA ordnet Phishing in der Threat Landscape 2025 als führenden initialen Angriffsvektor ein; rund 60 Prozent der beobachteten Fälle entfielen darauf [3]. Die Veröffentlichung vom 1. Oktober 2025 wurde zuletzt am 22. September 2026 als Version 1.3 mit korrigierten Abbildungen, Zahlen und aktualisierten Links überarbeitet. Unternehmen sollten deshalb neben Filtern und Authentifizierung vor allem schnelle Meldung, Analyse und Eindämmung trainieren.
5. Was bedeutet fehlertolerante Cybersecurity?
Sie geht davon aus, dass einzelne Kontrollen oder Entscheidungen versagen können. Segmentierung, minimale Berechtigungen, starke Authentifizierung, Erkennung, Backups und Notfallverfahren begrenzen dann Reichweite und Dauer eines Vorfalls.
6. Wie lässt sich Sicherheitskultur messen?
Sinnvolle Kennzahlen sind die Meldequote verdächtiger Nachrichten, die Zeit bis zur Meldung, wiederkehrende Fehlermuster, MFA- und Schulungsabdeckung sowie Ergebnisse aus Übungen. Einzelne Klickquoten sollten nicht isoliert bewertet werden.
7. Wie oft sollten Notfallpläne getestet werden?
Die Frequenz sollte sich an Risiko, Kritikalität und Veränderungstempo orientieren. Kritische Prozesse erfordern regelmäßigere Übungen als weniger wichtige Systeme. Der Kaseya-Vergleich zeigt, dass besonders erfolgreiche MSPs die Notfallpläne ihrer Kunden häufiger vierteljährlich testen [1].
8. Wie hängen Compliance und Resilienz zusammen?
Compliance definiert Mindestanforderungen und Nachweise; Resilienz richtet sich auf die Fähigkeit, Störungen auszuhalten und den Betrieb wiederherzustellen. Ein bestandenes Audit belegt daher nicht automatisch, dass Reaktion, Wiederanlauf und Kommunikation unter realen Bedingungen funktionieren.
9. Kann KI überlastete Security-Teams wirksam unterstützen?
KI kann große Datenmengen vorsortieren, Auffälligkeiten priorisieren und Routineaufgaben beschleunigen. Der IBM Cost of a Data Breach Report 2025 zeigt zugleich eine Governance-Lücke: 63 Prozent der untersuchten Organisationen, die von Datenschutzverletzungen betroffen waren, verfügten über keine Richtlinie zur KI-Governance oder entwickelten eine solche erst [4]. Einsatzgrenzen, Datenfreigaben, Zugriffskontrollen und menschliche Kontrolle bleiben deshalb erforderlich.
10. Welche Kennzahlen gehören ins Management-Reporting?
Empfehlenswert sind geschäftsbezogene Größen: Abdeckung kritischer Vermögenswerte, Zeit bis Erkennung und Eindämmung, getestete Wiederherstellungsdauer, offene kritische Schwachstellen, privilegierte Konten, MFA-Abdeckung, Übungsbefunde und akzeptierte Restrisiken. Trends und Zielabweichungen sind aussagekräftiger als Momentaufnahmen.
Quellen
[1] https://www.kaseya.com/resource/cybersecurity-report-challenges-security-teams/
[2] https://www.verizon.com/business/resources/reports/dbir/
[3] https://www.enisa.europa.eu/publications/enisa-threat-landscape-2025
[4] https://www.ibm.com/reports/data-breach
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
938 Artikel zu „Cyberresilienz “
Geschäftsprozesse | IT-Security | News | Trends 2026 | Trends Security | Whitepaper
Cyberresilienz statt Sicherheitsillusion: Warum der Mittelstand jetzt handeln muss

Management Summary Angriffsdruck steigt: 42 Prozent der Befragten registrieren mehr relevante Cybervorfälle als im Vorjahr; 31 Prozent berichten von spürbaren Folgen. Resilienz wird zum Geschäftsfaktor: Prävention allein genügt nicht. Erkennung, Eindämmung, Wiederanlauf und belastbare Krisenkommunikation müssen zusammenspielen. Organisation entscheidet: Schulungen, moderne Sicherheitsinfrastruktur, klare Verantwortlichkeiten, Security Operations und getestete Incident-Response-Pläne gelten als besonders wirksam. NIS2 verlangt…
IT-Security | News | Tipps
Vier Best Practices für präventive Cyberresilienz

Klassisches Patchmanagement allein hält mit der Geschwindigkeit moderner Angriffe nicht mehr Schritt. Unternehmen brauchen deshalb eine präventive Cyberresilienz, die den möglichen Ausbreitungsradius schon vor einem Vorfall begrenzt. Identitätsbasierte Mikrosegmentierung, gezielte Kompensationskontrollen und automatisierte Eindämmung schützen kritische Ressourcen, sichern die Geschäftskontinuität und verschaffen IT-Teams die nötige Zeit für getestete, risikoarme Patches. Management Summary Risiko realistisch bewerten:…
Business Process Management | Infrastruktur | IT-Security | Kommentar | Künstliche Intelligenz | News
Cyberresilienz im Zeitalter von KI: Wie sicher ist das IoT wirklich?
Die Bedrohungslage im Bereich der Cybersicherheit verändert sich rasant. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt aktuell, dass künstliche Intelligenz die Geschwindigkeit, Skalierung und Automatisierung von Cyberangriffen erheblich erhöht und Unternehmen ihre Sicherheitsstrategien entsprechend anpassen müssen [1]. Vor diesem Hintergrund gewinnt der Cyber Resilience Act (CRA) der Europäischen Union zusätzlich an Bedeutung und…
Ausgabe 5-6-2026 | IT-Security | News | Security Spezial 5-6-2026
Regulatorien wie NIS2 als Taktgeber für Cyberresilienz – Die eigentliche Botschaft des Gesetzes

Wie NIS2 und eine konsequente Informationssicherheits-Governance- und Compliance-by-Design-Strategie den Unterschied zwischen reaktivem Flickwerk und nachhaltiger Cyberresilienz ausmachen.
IT-Security | News | Services | Whitepaper
Cyberresilienz: Ausfallzeiten nach Sicherheitsverstoß minimieren
Ausfallzeiten sind der entscheidende Schadenstreiber – nicht nur der Angriff selbst, sondern die Dauer der Wiederherstellung bestimmt die Gesamtkosten. Prävention genügt nicht mehr – Unternehmen müssen gleichermaßen in Erkennung, Reaktion und Wiederherstellung investieren. NIST CSF 2.0 bietet ein klares Resilienz‑Framework – Govern, Identify, Protect, Detect, Respond, Recover strukturieren Risiken und Prioritäten. Detect, Respond und Recover…
Ausgabe 1-2-2026 | Industrie 4.0 | IT-Security | News | Security Spezial 1-2-2026
PKI und OT: Vom digitalen Zertifikat zur Cyberresilienz – Schwierige Gratwanderung
Klassische IT-Sicherheitsansätze lassen sich nicht einfach auf OT übertragen – stattdessen sind hybride, pragmatische Lösungen sowie ein angepasstes Security Posture Management erforderlich. Es gilt den Fokus auf Transparenz und Kontinuität zu legen, anstatt eine perfekte PKI zu fordern, um die Resilienz und Sicherheit kritischer Infrastrukturen zu stärken.
Business | Business Process Management | Favoriten der Redaktion | Infrastruktur | IT-Security | News | Rechenzentrum | Strategien | Tipps
Cyberresilienz beginnt mit Backup: Ein Rahmenwerk für messbare Wiederherstellung
Cyberresilienz entscheidet sich nicht beim Backup, sondern bei der Wiederherstellung. Angesichts von Ransomware, kompromittierten Identitäten und komplexen Cloud‑Abhängigkeiten müssen Unternehmen ihre Backup‑Strategie konsequent auf messbare Recovery‑Ergebnisse ausrichten. Dieser Beitrag zeigt, wie eine architekturgetriebene Enterprise‑Backup‑Strategie Wiederherstellbarkeit, Sicherheit und Resilienz systematisch in den Mittelpunkt stellt. Die Enterprise-Backup-Strategie hat sich weit über ihre traditionelle Rolle als operative…
IT-Security | News | Strategien
Vier Säulen der Cyberresilienz
Trotz langjähriger Investitionen in Abwehrmaßnahmen nehmen Cyberangriffe und kostspielige Ausfallzeiten weiter zu. Traditionelle Sicherheitsmethoden zur Bedrohungsprävention und -erkennung bleiben zwar nach wie vor relevant, doch unter CISOs zeigt sich eine Veränderung in der Herangehensweise. Viele erweitern ihr Aufgabengebiet, um zusätzlich die Leitung von Wiederherstellungsmaßnahmen nach Sicherheitsvorfällen zu übernehmen, damit ihr Unternehmen rasch wieder betriebsbereit ist.…
IT-Security | Künstliche Intelligenz | News | Services | Strategien | Whitepaper
Mehr Cyberresilienz durch künstliche Intelligenz: 5-Stufenplan für Unternehmen

Olaf Pursche, Leiter Kompetenzgruppe Sicherheit eco – Verband der Internetwirtschaft e.V.: »KI ist längst fester Bestandteil von Geschäftsprozessen. Mit ihrer Verbreitung nehmen jedoch auch Bedrohungen wie Deepfakes und KI-gestütztes Phishing zu. Entscheidend ist daher die sichere und verantwortungsvolle Integration von KI als zentraler Baustein der Cyberresilienz.« eco veröffentlicht Whitepaper für Entscheidungsträgerinnen und Entscheidungsträger zu sicherer…
Favoriten der Redaktion | IT-Security | News | Tipps
Cyberresilienz für CISOs: Widerstands- und Anpassungsfähigkeit für ein resilientes Unternehmen

Sicherheitsverantwortliche haben Jahrzehnte damit verbracht, Abwehrmaßnahmen aufzubauen, doch trotz Investitionen in die Prävention sind Unternehmen nach wie vor mit erheblichen Störungen und Ausfallzeiten durch Cyberangriffe konfrontiert. Daher ist es notwendig, den Fokus zu verlagern: Von einer Denkweise, die auf Prävention und Reaktion ausgerichtet ist, hin zu einer Cyberresilienz-Strategie, die ihren Schwerpunkt auf Widerstands- und Anpassungsfähigkeit…
IT-Security | News | Trends 2026 | Trends Security
Cyberresilienz: Zu lange Betriebsunterbrechungen in den Unternehmen

Cyberresilienz ist in aller Munde. Aber wie sieht es tatsächlich in der Praxis damit aus? In einem aktuellen Statusreport befragte Absolute Security 750 CISOs von US- und UK-Unternehmen. Die richtungsweisenden Antworten zeigen, dass durchaus noch Nachholbedarf dabei besteht, Ausfallzeiten auf ein Minimum zu beschränken. Deutlich über die Hälfte (55 Prozent) der befragten Sicherheitschefs gaben an,…
IT-Security | Kommentar | News | Trends 2026 | Trends Security
Ausblick 2026: Agentic AI und KI-basierte Angriffe prägen Cyberresilienz-Strategien

Mit Blick auf das Jahr 2026 werden Innovationen wie Agentic AI und immer mehr KI-basierte Angriffe Cyberresilienz, Governance und Identitätssicherheit in den Mittelpunkt von Sicherheitsstrategien rücken. Wie können Unternehmen das Spannungsfeld zwischen Innovationsdruck, neuen Bedrohungen und Widerstandsfähigkeit meistern? Wiederherstellung und Resilienz: So lässt sich die Herausforderung durch KI-gesteuerte Angriffe bewältigen Künstliche Intelligenz (KI) beschleunigt…
Ausgabe 11-12-2025 | IT-Security | News | Security Spezial 11-12-2025
it-sa 2025 – Zwischen KI-Disruption und dem Gebot der Cyberresilienz

Die it-sa 2025 in Nürnberg stand im Zeichen einer tiefgreifenden Zerrissenheit: Selten lagen Hype und Handlungsdruck, Chance und Zwang so nah beieinander. Auf der einen Seite entfesselt künstliche Intelligenz eine beispiellose Innovationsdynamik, auf der anderen Seite zwingt ein Tsunami an Regularien wie NIS2 die Unternehmen zu einem strategischen Umdenken.
Business | Favoriten der Redaktion | IT-Security | New Work | News | Strategien | Tipps
Wirkliche Cyberresilienz: Cybersicherheit ist eine Angelegenheit der Unternehmenskultur

Im Falle eines erfolgreichen Angriffs sind die Schuldigen mitunter schnell gefunden: Eine Lücke in der Firewall, eine geöffnete Phishing-Mail oder eine übersehene Warnmeldung. Doch ein Blick in die Praxis zeigt: IT-Sicherheit scheitert nicht an Technologien oder Fehlverhalten, sondern bereits grundsätzlich an einem Mangel an Unternehmenskultur. Wenn Cybersicherheit in einer Organisation nur als eine schlecht durchgesetzte…
Ausgabe 9-10-2025 | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2025
KI und Cyberresilienz: Die Zukunft der IT-Sicherheit – Cyberresilienz als strategische Priorität
Kathrin Redlich, Vice President DACH & CEE bei Rubrik, betont die Notwendigkeit von Cyberresilienz in Unternehmen, da Cyberangriffe unvermeidlich sind. Dabei ist die schnelle Wiederherstellung der Geschäftskontinuität nach einem Angriff entscheidend für die langfristige Wettbewerbsfähigkeit. Die Integration von KI in Sicherheitslösungen wird eine wichtige Rolle bei der Abwehr von Cyberangriffen spielen.
IT-Security | News | Services | Tipps
Cyberresilienz ist auch für kleinere Teams nicht mehr optional
Vor nicht allzu langer Zeit konnten kleinere IT- und Sicherheitsteams noch behaupten, dass sie keine Ziele mit hoher Priorität seien. Das ist heute nicht mehr der Fall. Im Jahr 2025 haben es Angreifer auf alle abgesehen, unabhängig von ihrer Größe. Ganz gleich, ob CEOs ein globales Unternehmen oder einen 200-köpfigen Betrieb leiten, der regionale Infrastruktur…
Favoriten der Redaktion | IT-Security | News | Strategien | Tipps
Cyberresilienz als Schlüssel zur Zukunftssicherung: Schutz, Wiederherstellung und Anpassungsfähigkeit im digitalen Zeitalter

Ransomware-Angriffe gehören mittlerweile zum Standardrepertoire von Cyberkriminellen. So weit – so bekannt. Weniger bekannt ist die Erkenntnis, dass 90 Prozent der erfolgreichen Angriffe von nicht-verwalteten Geräten ausgehen [1]. Mithin Geräte, für die die Eigentümer voll verantwortlich sind, einschließlich aller Betriebssystemupdates, Sicherheitspatches und Softwareprodukte. Und damit stellen sie eine Sicherheitsgefahr für Unternehmen dar. Organisationen sollten daher…
Business Process Management | Digitalisierung | Favoriten der Redaktion | IT-Security | News | Strategien
Compliance by Default: Wie kann Automatisierung die Cyberresilienz stärken?
Die regulatorische Dichte wächst rasant: Mit NIS2, DORA, KRITIS-Verordnungen und der DSGVO steigt der Druck auf Unternehmen, Sicherheits- und Compliance-Anforderungen konsequent umzusetzen. Sie fordern strengere Maßnahmen zur Sicherung der IT-Infrastruktur und verpflichten viele Betriebe, Cyberangriffe zu melden. Damit geht es nicht nur um den Schutz einzelner Organisationen, sondern um die digitale Widerstandsfähigkeit Europas insgesamt. Für…
Favoriten der Redaktion | IT-Security | News | Services | Strategien | Tipps
Zentrale Säulen der Cyberresilienz – Wie eine moderne Zero-Trust-Architektur aussieht

Um Zero-Trust-Sicherheit zu erreichen, muss eine Netzwerkarchitektur aufgebaut werden, die auf Zero-Trust-Prinzipien basiert und Identitäts-, Geräte-, Netzwerk-, Anwendungs- und Datensicherheitsebenen umfasst. Der effektive Aufbau einer Zero-Trust-Architektur erfordert eine operative Denkweise, die durch die richtigen Kontrollen, Prozesse und Automatisierungen unterstützt wird. Kay Ernst von Zero Networks erläutert die Aspekte und Fallstricke einer Zero-Trust-Architektur. NSA-Zero-Trust-Architektur-Blueprint Die…
IT-Security | News | Trends 2025 | Trends Security | Whitepaper
Cyberresilienz einer der größten Wettbewerbsvorteile der Neuzeit
Analyse der IT-Sicherheitsvorfälle im ersten Halbjahr 2025 zeigt, dass Ransomware weiterhin dominiert und Cyberangriffe zunehmend Industrie und IT treffen. Riedel Networks, Anbieter von maßgeschneiderten IT-Security- und Netzwerkdienstleistungen, veröffentlicht seinen aktuellen Report mit über 100 dokumentierten IT-Sicherheitsvorfällen aus dem ersten Halbjahr 2025, von Phishing über Zero-Day-Attacken bis hin zu Schwachstellen in der Lieferkette, und zeigt,…