Ein erfolgreicher Erstzugriff ist nicht automatisch eine Unternehmenskrise. Entscheidend ist, wie weit sich Angreifer danach durch Identitäten, Systeme und Vertrauensbeziehungen bewegen können. Angriffspfadanalysen verbinden technische Erreichbarkeit mit geschäftlicher Kritikalität: Sie zeigen, welche Wege zu besonders wichtigen Assets führen, welche Kontrollen fehlen und wo Investitionen den größten Beitrag zur Cyber-Resilienz leisten. Der Ansatz ergänzt klassische Schwachstellenbewertungen um eine für CIOs, CISOs und Geschäftsleitungen zentrale Frage: Welcher technische Pfad kann welchen Geschäftsschaden auslösen?
Management Summary
- Geschäftsauswirkungen priorisieren: Angriffspfadanalysen verknüpfen technische Erreichbarkeit mit Umsatz, Verfügbarkeit, Compliance und Wiederanlaufzeiten.
- Laterale Bewegung begrenzen: Segmentierung, identitätsbasierte Kontrollen und zeitlich begrenzte Privilegien verkleinern den potenziellen Ausbreitungsradius.
- Kritische Assets zuerst betrachten: Die Analyse sollte bei den geschäftskritischen Systemen beginnen und von dort mögliche Einstiegspunkte und Vertrauensbeziehungen zurückverfolgen.
- Realistische Szenarien modellieren: Kompromittierte Benutzer, Cloud-Identitäten, KI-Agenten, exponierte Perimetersysteme und Drittzugänge gehören in die Bewertung.
- Fortschritt messbar machen: Pfadlänge, Zahl erreichbarer kritischer Assets, offene administrative Protokolle und Reaktionszeiten eignen sich als operative Kennzahlen.
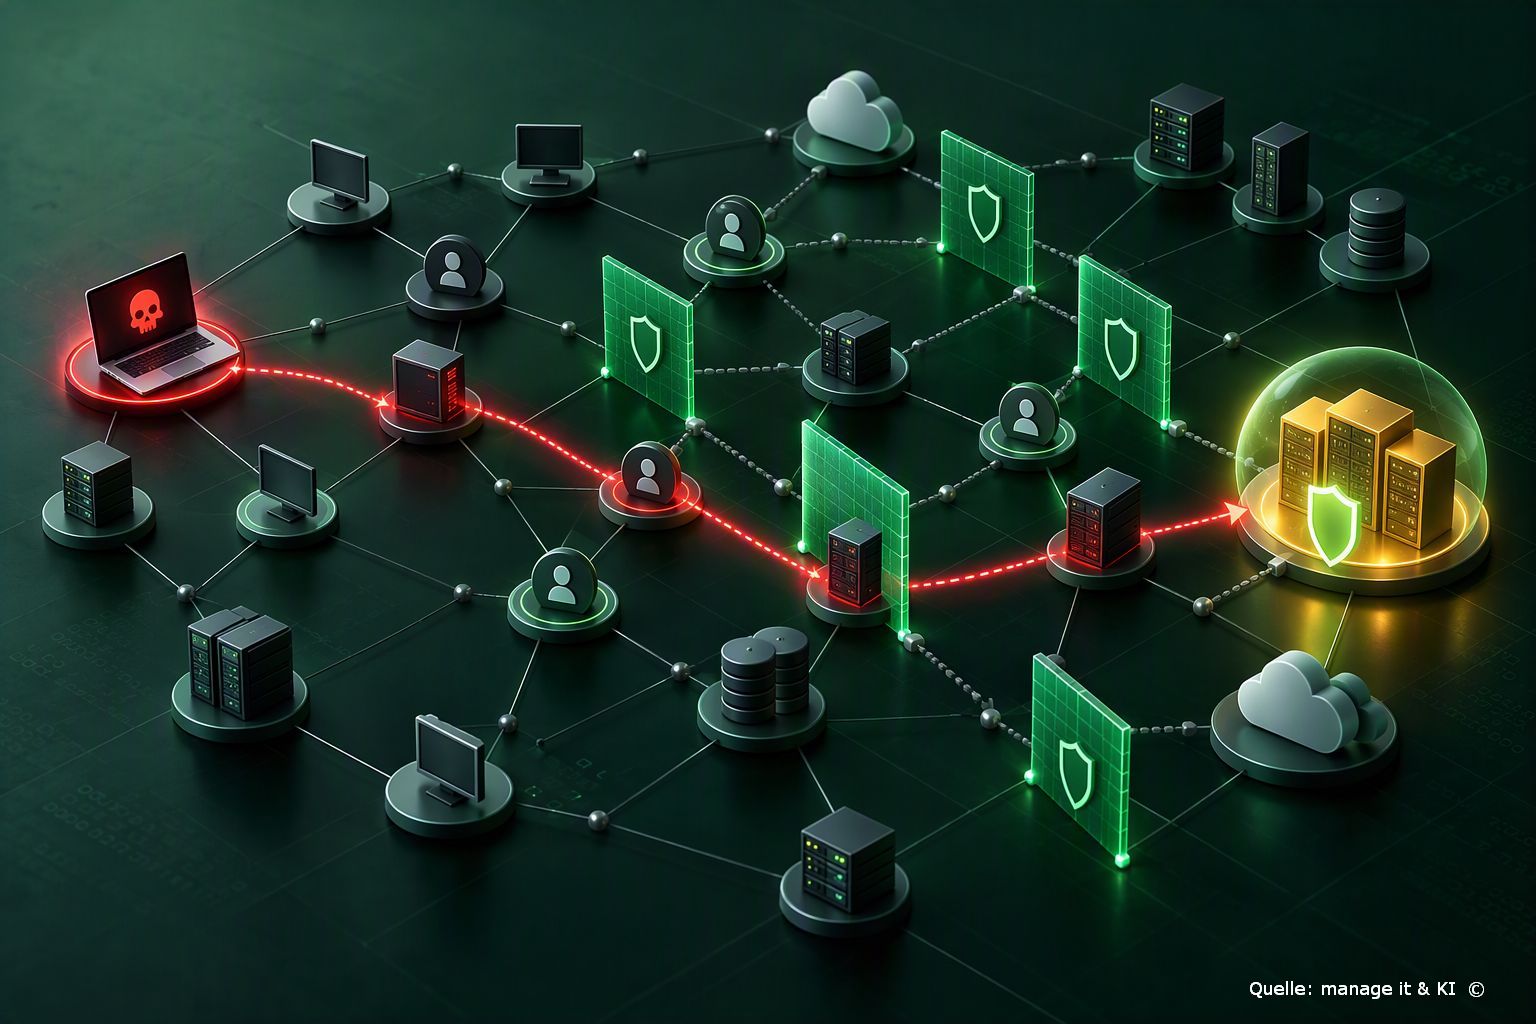
Illustration Absmeier foto ki designer
Angriffspfadanalyse macht sichtbar, wie sich ein Angreifer von einem kompromittierten Endpunkt über Identitäten und Systeme bis zu geschäftskritischen Assets bewegen könnte.
In den meisten Unternehmen setzt laut einer Analyse von Zero Networks ein einziger kompromittierter Endpunkt 85 Prozent der Umgebung direkt einem Risiko aus. So ergab der 2026 Lateral Movement Exposure Report, dass 12 Prozent der Enterprise-Umgebungen mindestens einen administrativen Pfad vom Benutzer zum Server offenlegen [1]. Damit können Angreifer einen direkten Weg vom kompromittierten Endpunkt zu den »Kronjuwelen« nutzen.
Zwar wissen die meisten Unternehmen, welche Ressourcen für sie kritisch sind, doch weitaus weniger haben ein klares Verständnis ihrer tatsächlichen Cyber-Risikoexposition – oder wissen, was sie dagegen tun können. Die meisten Unternehmen sind noch dabei, die externen und internen KI-Bedrohungen zu verstehen, geschweige denn einen Weg zu finden, diese unter Kontrolle zu bringen.
Eine Angriffspfadanalyse verfolgt den Weg, den ein Angreifer vom ersten Kompromittierungspunkt bis zu einer kritischen Ressource nehmen könnte. Sie bewertet auch die Kontrollmaßnahmen, die dem im Wege stehen, um das tatsächliche Ausmaß der Gefährdung aufzudecken. Dies lässt sich schrittweise mit Erfassung, Modellierung und Angriffspfadanalyse durchführen oder mithilfe kostenloser Tools wie Breach Map von Zero Networks automatisieren.
 Kay Ernst, Regional Manager DACH beim IT-Sicherheitsanbieter Zero Networks, erläutert Ansatz und Sinn der Kartierung von Cyber-Risikoexposition:
Die Analyse von Angriffspfaden als Teil einer Business Impact Analysis (BIA) ermöglicht es Sicherheitsverantwortlichen, eine Strategie zur Cyber-Resilienz zu entwickeln, die direkt auf die Geschäftsergebnisse ausgerichtet ist. Eine BIA ermittelt, welche Ressourcen kritisch sind und welche Kosten Ausfallzeiten verursachen würden. Die Angriffspfadanalyse verdeutlicht, wie stark diese kritischen Ressourcen gefährdet sind, und identifiziert vorrangige Maßnahmen für Sicherheitsverantwortliche, die Ziele im Bereich der Cyber-Resilienz verfolgen.
Angriffspfad, Angriffsvektor und Angriffsfläche
Sicherheitsteams haben es bei der Erfassung und Bewertung von Angriffspfaden im Rahmen einer BIA mit drei miteinander verbundenen, aber dennoch unterschiedlichen Begriffen zu tun:
Angriffsfläche ist die Summe aller Punkte in der Umgebung, an denen ein Angreifer potenziell Zugang erlangen oder eine Schwachstelle ausnutzen könnte – jeder exponierte Port, jede Identität, jeder Endpunkt, jede Cloud-Workload und jede Integration von Drittanbietern. Je größer und komplexer die Umgebung ist, desto größer ist die Angriffsfläche.
Ein Angriffsvektor ist die spezifische Methode, mit der ein Angreifer einen Punkt der Angriffsfläche ausnutzt und sich einen ersten Zugang verschafft. Beispielsweise sind kompromittierte Anmeldedaten oder die Ausnutzung von Schwachstellen gängige Angriffsvektoren.
Ein Angriffspfad ist die Route, die ein Angreifer nach dem ersten Zugriff durch die Umgebung zurücklegt, um kritische Ressourcen zu erreichen – der Umfang des Schadens, den er dabei anrichten könnte, bildet den Ausbreitungsradius in einem Unternehmen.
Mit anderen Worten: Die Angriffsfläche beschreibt, was kompromittiert werden kann, ein Angriffsvektor ist, wie Kompromittierungen erfolgen können, und Angriffspfade veranschaulichen, wohin Angreifer nach dem Erlangen des ersten Zugriffs gelangen können, um schließlich kritische Systeme zu erreichen.
Kartierung von vier Angriffsvektoren für jedes kritische Asset
Ausgehend von den geschäftskritischsten Assets sollten Sicherheitsteams Angriffspfade anhand von Szenarien analysieren, die die heutige Bedrohungslandschaft widerspiegeln:
- Kompromittierter Benutzer: Ein Standardbenutzerkonto, das durch Phishing, Diebstahl von Anmeldedaten oder Malware kompromittiert wurde.
- Kompromittierte Cloud-Identität oder KI-Agent: Gestohlene Anmeldedaten oder Sitzungstoken für eine SaaS-, IaaS- oder agentenbasierte Identität, die häufig ausgenutzt werden, um über Verbundmechanismen, Single-Sign-On-Vertrauensbeziehungen oder den ständigen Zugriff eines KI-Agenten in lokale Ressourcen vorzudringen.
- Eindringen über den technischen Perimeter: Ausnutzung eines mit dem Internet verbundenen Geräts oder Dienstes, wie z. B. eines VPN-Konzentrators, einer Edge-Firewall oder einer öffentlich zugänglichen Webanwendung, um Codeausführung zu erlangen und einen Fuß in die Tür für weitere laterale Bewegungen zu gewinnen.
- Zugriff durch vertrauenswürdige Anbieter/Drittparteien: Eine kompromittierte oder böswillige Drittpartei, die bereits bestehenden privilegierten Zugriff nutzt, wie z. B. eine VPN-Verbindung eines Anbieters oder eine API-Integration, um interne Systeme zu erreichen.
Erfassung, Modellierung und Pfadfindung
Nachdem Sicherheitsteams kritische Assets und relevante Angriffsvektoren identifiziert haben, können sie damit beginnen, die Angriffspfade zu kartieren, anhand derer sie die Gefährdung analysieren. Manuell erfolgt dies in der Regel in drei Phasen:
- Erfassung: Bestandsaufnahme von Systemen, Identitäten und Verbindungen
Das Aufdecken von Angriffspfaden beginnt mit einem genauen Überblick über alle Netzwerkressourcen, Identitäten und Verbindungen – einschließlich Dienstkonten, KI-Agenten und anderer oft nur unzureichend überwachter Teile des Netzwerks. Ziel ist es, effektiv nachzuverfolgen, wie diese zu einem ausnutzbaren Pfad beitragen könnten. - Modellierung: Kommunikationswege aufdecken
Die Bestandsaufnahme lässt sich in eine grafische Darstellung umwandeln, was über On-Premises-Umgebungen, die Cloud, IoT/OT und Kubernetes erreichbar ist: welche Systeme und Identitäten auf welche Ressourcen zugreifen können, über welche Vertrauensbeziehungen und ob dieser Zugriff im Routinedatenverkehr sichtbar ist oder nicht. - Pfadfindung: Ausnutzbare Schritte miteinander verknüpfen
Ausgehend von einem vordefinierten Einstiegspunkt gilt es die Routen zu verfolgen, die ein Angreifer ausnutzen könnte und die zu einer kritischen Ressource führen. Im Enterprise-Maßstab erfordert dies in der Regel Algorithmen zur Graphdurchquerung, um jeden Pfad aufzulisten, der von einem Einstiegspunkt zu einer bestimmten Ressource erreichbar ist.
Die wichtigsten Prioritäten und Investitionen für die Business-Resilienz
Nach der Analyse der Angriffspfade benötigen Sicherheitsverantwortliche eine Bestandsaufnahme geschäftskritischer Ressourcen und deren Kritikalität sowie einen Überblick über alle Pfade von gängigen Einstiegspunkten zu diesen kritischen Ressourcen. Ebenso erforderlich ist eine Aufschlüsselung, wie anfällig die ausnutzbaren Pfade tatsächlich sind, gemessen an den Eindämmungsmaßnahmen.
Das Ziel besteht darin, die Stellen zu ermitteln, an denen geschäftliche Auswirkungen und Abwehrbereitschaft am stärksten zusammenlaufen. Ein Beispiel wäre ein Abrechnungssystem, das aufgrund seiner hohen Auswirkungen auf den Umsatz eine extrem niedrige Ausfallschwelle aufweist, aber über kompromittierte Zugangsdaten innerhalb von zwei Schritten der lateralen Bewegung direkt zugänglich ist. Ein solcher Fall sollte als hohe Priorität eingestuft werden.
Sind die Prioritäten definiert, verfügen Sicherheitsverantwortliche über einen Plan, um Cyber-Resilienz direkt mit den geschäftlichen Auswirkungen zu verknüpfen. Resilienzstrategien sollten dabei helfen, Risikobelastungen aufzudecken und die Dringlichkeit zu definieren mittels folgender Maßnahmen:
- Erhöhung der Pfadlänge oder vollständige Beseitigung von Pfaden zu kritischen Ressourcen: Granulare Netzwerksegmentierung, zusätzliche Authentifizierungsgrenzen und Kontrollpunkte können komplette Kompromittierungsszenarien vereiteln.
- Privilegienrisiken reduzieren: Dies erfordert es, persistente privilegierte Zugriffe zu beseitigen, den Geltungsbereich von Dienstkonten einzuschränken und eine Just-in-Time-Reauthentifizierung oder zusätzliche Authentifizierungsanforderungen für kritische Ressourcen einzuführen.
- Kontrollen auf Datenebene durchsetzen: Die Implementierung granularer identitätsbasierter Zugriffskontrollen und Verschlüsselung ruhender Daten begrenzt den Schaden, den ein Angreifer anrichten kann, falls es ihm gelingt, kritische Systeme zu erreichen.
Business-Resilienz von Grund auf
Bei der Priorisierung von Investitionen in die Business-Resilienz sollten Unternehmen die Verfügbarkeit durch automatisierte, identitätsgesteuerte Mikrosegmentierung sicherstellen. Dazu müssen sie die Angriffspfade mit den größten geschäftlichen Auswirkungen im Verhältnis zur Eindämmungsfähigkeit identifizieren. Anschließend lassen sich Kontrollen implementieren, die die Länge der Angriffspfade vergrößern oder ganze Angriffsszenarien ausschalten. Ebenso gilt es, die Gefährdung durch Zugriffsrechte zu minimieren und den potenziellen Schaden an Schlüsselressourcen zu begrenzen.
(Kay Ernst, Zero Networks)
Tipps für die Praxis
- Mit dem Geschäft beginnen: Legen Sie gemeinsam mit Fachbereichen fest, welche Prozesse, Daten und Systeme für Umsatz, Produktion, Versorgung oder regulatorische Pflichten unverzichtbar sind.
- Pfadanalysen risikobasiert eingrenzen: Starten Sie mit wenigen kritischen Assets und den wahrscheinlichsten Einstiegsszenarien, statt sofort das gesamte Netzwerk vollständig modellieren zu wollen.
- Identitäten und Verbindungen gemeinsam betrachten: Erfassen Sie Benutzer, Dienstkonten, Maschinenidentitäten, Cloud-Rollen, KI-Agenten, Remote-Zugänge und Vertrauensbeziehungen in einem Modell.
- Administrative Protokolle überprüfen: Prüfen Sie insbesondere RDP, SSH, SMB, WinRM und weitere Remote-Dienste auf breite interne Erreichbarkeit und unnötige Dauerfreigaben. MITRE führt Remote Services und die Ausnutzung solcher Dienste als typische Techniken lateraler Bewegung. [3]
- Kontrollen nach Wirkung priorisieren: Bevorzugen Sie Maßnahmen, die mehrere riskante Pfade gleichzeitig unterbrechen, etwa Mikrosegmentierung, starke Reauthentifizierung, Just-in-Time-Zugriff oder die Bereinigung privilegierter Konten.
- Änderungen sicher erproben: Testen Sie neue Segmentierungs- und Zugriffsregeln zunächst beobachtend oder in abgegrenzten Bereichen, dokumentieren Sie Ausnahmen und planen Sie Rückfalloptionen.
- Erfolg mit Kennzahlen belegen: Messen Sie unter anderem die Zahl direkter Pfade zu kritischen Assets, die mittlere Pfadlänge, breit erreichbare Admin-Dienste und den Anteil zeitlich begrenzter Privilegien.
- In Governance und BIA verankern: Nutzen Sie die Ergebnisse für Zielprofile, Investitionsentscheidungen, Notfallübungen und Managementberichte. Das NIST CSF 2.0 bietet dafür einen Rahmen aus Govern, Identify, Protect, Detect, Respond und Recover. [2]
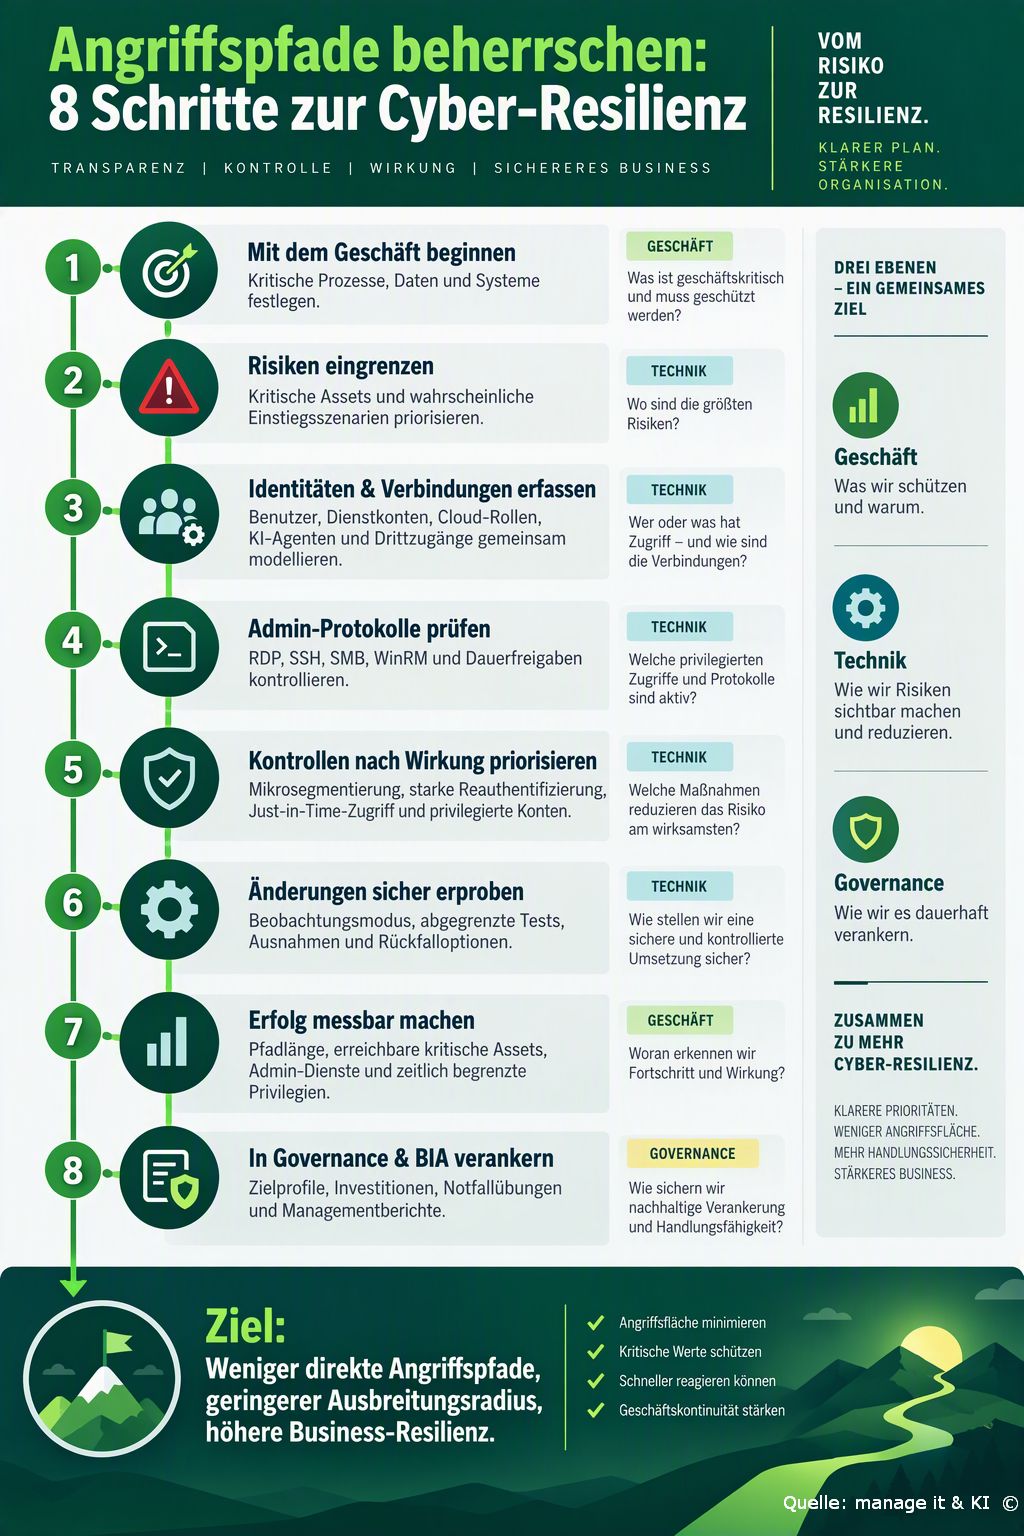
Infografik: Acht Schritte führen von der geschäftlichen Priorisierung über technische Kontrollen bis zur dauerhaften Verankerung in Governance und Business Impact Analysis.
FAQ zur Angriffspfadanalyse
- Was ist eine Angriffspfadanalyse?
Sie untersucht, über welche Folge von Identitäten, Systemen, Berechtigungen, Diensten und Vertrauensbeziehungen ein Angreifer von einem angenommenen Einstiegspunkt zu einem kritischen Asset gelangen könnte. Anders als eine reine Schwachstellenliste betrachtet sie die Verkettung mehrerer Schritte und die bestehenden Gegenmaßnahmen. MITRE ATT&CK stellt die von Angreifern verwendeten Taktiken und Techniken auf Grundlage realer Beobachtungen bereit und bildet damit eine Grundlage für solche Bedrohungsmodelle. [3] - Worin unterscheidet sich ein Angriffspfad von Angriffsfläche und Angriffsvektor?
Die Angriffsfläche umfasst die Punkte an der Grenze eines Systems oder einer Umgebung, an denen Angreifer einzudringen, Wirkungen auszulösen oder Daten zu entnehmen versuchen können. [7] Der Angriffsvektor beschreibt die Methode des Einstiegs, etwa Phishing oder die Ausnutzung eines exponierten Dienstes. Der Angriffspfad zeigt, wohin sich ein Angreifer nach diesem Einstieg über mehrere Schritte bewegen könnte; MITRE ATT&CK ordnet solche Schritte den Taktiken und Techniken eines Angriffs zu. [3] - Warum ist laterale Bewegung für Unternehmen so relevant?
Nach dem Erstzugriff suchen Angreifer häufig nach weiteren Systemen, Konten und Berechtigungen, um ihr eigentliches Ziel zu erreichen. MITRE ATT&CK beschreibt laterale Bewegung als Techniken zum Eintritt in und zur Kontrolle von Remote-Systemen; dabei können auch legitime Zugangsdaten und bordeigene Werkzeuge genutzt werden. [3] - Welche Daten werden für eine belastbare Analyse benötigt?
Erforderlich sind mindestens aktuelle Informationen zu Assets, Identitäten, Gruppenmitgliedschaften, Berechtigungen, Netzwerkverbindungen, Cloud-Rollen, Remote-Diensten und Drittzugängen. CISA bezeichnet ein regelmäßig aktualisiertes Asset-Inventar als Grundlage einer belastbaren Sicherheitsarchitektur und empfiehlt eine Klassifizierung nach Funktion und Kritikalität. [9] Zusätzlich sollten Kritikalität, Abhängigkeiten und tolerierbare Ausfallzeiten aus der Business Impact Analysis einfließen; NIST SP 800-34 verknüpft die BIA mit Anforderungen und Prioritäten der Notfallplanung. [8] - Muss das gesamte Unternehmensnetz auf einmal modelliert werden?
Nein. Ein risikobasierter Einstieg über wenige geschäftskritische Assets ist meist praktikabler. NIST SP 800-30 sieht vor, Risikobewertungen vorzubereiten, durchzuführen und fortlaufend zu pflegen; CISA empfiehlt bei der Inventarisierung zunächst Scope und Ziele festzulegen und Assets anschließend strukturiert zu erfassen und zu klassifizieren. [10][9] Danach kann der Scope schrittweise um weitere Standorte, Cloud-Umgebungen, OT, SaaS-Dienste und Lieferantenzugänge erweitert werden. - Wie hängen Angriffspfadanalyse und Zero Trust zusammen?
Zero Trust zielt auf granulare, kontextbezogene Entscheidungen mit minimal erforderlichen Rechten. Das CISA-Reifegradmodell strukturiert diesen Übergang über die Säulen Identität, Geräte, Netzwerke, Anwendungen und Workloads sowie Daten. Angriffspfadanalysen zeigen, an welchen Übergängen diese Prinzipien noch nicht konsequent umgesetzt sind. [4] - Welche Rolle spielt Mikrosegmentierung?
Mikrosegmentierung beschränkt unnötige Kommunikation zwischen Systemen und Workloads. Dadurch können erreichbare Wege verkürzt, unterbrochen oder stärker kontrolliert werden. Die Cloud Security Alliance beschreibt Mikrosegmentierung als grundlegende Zero-Trust-Strategie und behandelt auch hybride IT/OT- sowie agentische KI-Umgebungen. [5] - Wie sollten KI-Agenten berücksichtigt werden?
KI-Agenten sollten als eigenständige Software- beziehungsweise Maschinenidentitäten mit ihren Berechtigungen, Tokens, Datenzugriffen, Werkzeugverbindungen und ausgehenden Kommunikationswegen erfasst werden. Das NIST-Konzeptpapier zu Identität und Autorisierung von Software- und KI-Agenten behandelt ausdrücklich Identifikation, Authentifizierung, Autorisierung, Auditierbarkeit und Nichtabstreitbarkeit. [11] Für die Praxis folgen daraus minimale Rechte, eindeutig zuordenbare Aktionen, kurze Gültigkeitszeiten für Zugangsmittel und klar begrenzte Vertrauenszonen. - Welche Kennzahlen eignen sich für das Management?
Als interne Steuerungsgrößen eignen sich die Zahl erreichbarer kritischer Assets je Einstiegsszenario, direkte administrative Pfade, mittlere Pfadlänge, Pfade ohne starke Authentifizierung, breit freigegebene Remote-Dienste und die Zeit bis zur Behebung. Ergänzt werden sollten geschäftliche Größen wie potenzielle Ausfallkosten und Wiederanlaufzeit. NIST SP 800-34 ordnet die BIA als Grundlage ein, um Auswirkungen, Anforderungen und Prioritäten für die Wiederherstellung zu bestimmen. [8] Die konkrete Auswahl und Zielwerte der Kennzahlen müssen Unternehmen aus ihrer eigenen Risikobewertung ableiten. [10] - Wie belastbar sind die im Beitrag genannten Herstellerzahlen?
Der Zero-Networks-Report basiert laut Anbieter auf 54 Billionen Aktivitäten aus 312 produktiven Unternehmensumgebungen. Er berichtet unter anderem, dass ein kompromittierter Host im ersten Schritt 85 Prozent interner Systeme erreichen könne und 12,2 Prozent der untersuchten Umgebungen mindestens einen administrativen Benutzer-zu-Server-Pfad aufwiesen. [1] Die Werte sind als Herstellerstudie und Benchmark der untersuchten Stichprobe einzuordnen; sie ersetzen keine Messung in der eigenen Umgebung. Zur breiteren Einordnung können unabhängige Rahmenwerke und Lagebilder wie NIST CSF, MITRE ATT&CK und ENISA herangezogen werden. [2][3][6]
Quellen
[1] Zero Networks, »2026 Lateral Movement Exposure Report«:
https://zeronetworks.com/resource-center/reports/2026-lateral-movement-exposure-report
[2] National Institute of Standards and Technology, »The NIST Cybersecurity Framework (CSF) 2.0«:
https://www.nist.gov/publications/nist-cybersecurity-framework-csf-20
[3] MITRE ATT&CK, »Lateral Movement, Tactic TA0008 – Enterprise«:
https://attack.mitre.org/tactics/TA0008/
[4] Cybersecurity and Infrastructure Security Agency, »Zero Trust Maturity Model Version 2.0«:
https://www.cisa.gov/resources-tools/resources/zero-trust-maturity-model
[5] Cloud Security Alliance, »Zero Trust Microsegmentation Guidance«:
https://cloudsecurityalliance.org/artifacts/zero-trust-microsegmentation-guidance
[6] European Union Agency for Cybersecurity, »ENISA Threat Landscape 2026«:
https://www.enisa.europa.eu/publications/enisa-threat-landscape-2026
[7] National Institute of Standards and Technology, »Attack Surface – Glossary«:
https://csrc.nist.gov/glossary/term/attack_surface
[8] National Institute of Standards and Technology, »SP 800-34 Rev. 1 – Contingency Planning Guide for Federal Information Systems«:
https://csrc.nist.gov/pubs/sp/800/34/r1/upd1/final
[9] Cybersecurity and Infrastructure Security Agency, »Foundations for OT Cybersecurity: Asset Inventory Guidance for Owners and Operators«:
https://www.cisa.gov/resources-tools/resources/foundations-ot-cybersecurity-asset-inventory-guidance-owners-and-operators
[10] National Institute of Standards and Technology, »SP 800-30 Rev. 1 – Guide for Conducting Risk Assessments«:
https://csrc.nist.gov/pubs/sp/800/30/r1/final
[11] National Institute of Standards and Technology, »Accelerating the Adoption of Software and Artificial Intelligence Agent Identity and Authorization« (Initial Public Draft):
https://csrc.nist.gov/pubs/other/2026/02/05/accelerating-the-adoption-of-software-and-ai-agent/ipd
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
2234 Artikel zu „Business Resilienz“
Ausgabe 7-8-2023 | Favoriten der Redaktion | News | Rechenzentrum | Security Spezial 7-8-2023
Resilienz für den Geschäftsbetrieb: Business Continuity – »IT-Dienstleister tragen eine große Verantwortung«

Unternehmen sind zunehmend von digitalen Technologien abhängig. Damit kommt dem Thema Business Continuity eine entscheidende Bedeutung zu: Die Fähigkeit, Störungen oder Katastrophen trotzen zu können, ist für den Geschäftserfolg unerlässlich geworden. Die Rechnung geht allerdings nur dann auf, wenn auch IT-Dienstleister und Betreiber von Rechenzenten mitspielen. »manage it« sprach mit Udo Kürzdörfer, Head of Products & Marketing bei der noris network AG, Nürnberg, über die Relevanz der Geschäftskontinuität und darüber, welche Voraussetzungen gegeben sein müssen, um für den Fall der Fälle gewappnet zu sein.
Ausgabe 7-8-2020 | Business | Digitalisierung | Lösungen | News
Digitale DNA – Digital First als Strategie für Business-Resilienz

Aufgrund der Niedrig- und Nullzinsen sucht heute jeder nach Alternativen zu klassischen Anlageformen. Doch die Investition in Immobilienprojekte bringt für Privatanleger traditionell Hindernisse mit sich, wie beispielsweise den schwierigen Zugang zu geeigneten Immobilienprojekten, fehlende Expertise, hohe Mindestinvestitionen oder beträchtliche Transaktionskosten. Dank des Ansatzes von Exporo, Immobilien digital zu demokratisieren, wird die Zugangsschwelle zu diesem Markt abgeschafft und es jedem ermöglicht, bereits kleine Beträge zu investieren. Das 2014 gegründete, in Hamburg ansässige Unternehmen ist heute eine der führenden Crowdinvestment-Plattformen Europas für digitale Immobilien-Investitionen, auf der bereits mehr als 600 Millionen Euro Kapital vermittelt wurden.
Business | Business Process Management | Effizienz | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | News | Tipps
Cybersecurity 2026 – Von der Abwehr zur Resilienz: Die zehn Sicherheitsprioritäten für Unternehmen
Cybersecurity 2026 ist kein Wettrüsten um immer mehr Einzelwerkzeuge. Der Microsoft Digital Defense Report beschreibt eine Risikolage, in der kompromittierte Identitäten, KI-Agenten, Cloud-Plattformen und Zulieferer miteinander verknüpft sind. Für Vorstände und CIOs folgt daraus ein klarer Auftrag: Sicherheitsverantwortung in der Unternehmensführung verankern, Abhängigkeiten sichtbar machen und Wiederherstellungsfähigkeit konsequent testen. Management Summary Cyberrisiken sind Geschäftsrisiken: Identitäten,…
Geschäftsprozesse | IT-Security | News | Trends 2026 | Trends Security | Whitepaper
Cyberresilienz statt Sicherheitsillusion: Warum der Mittelstand jetzt handeln muss

Management Summary Angriffsdruck steigt: 42 Prozent der Befragten registrieren mehr relevante Cybervorfälle als im Vorjahr; 31 Prozent berichten von spürbaren Folgen. Resilienz wird zum Geschäftsfaktor: Prävention allein genügt nicht. Erkennung, Eindämmung, Wiederanlauf und belastbare Krisenkommunikation müssen zusammenspielen. Organisation entscheidet: Schulungen, moderne Sicherheitsinfrastruktur, klare Verantwortlichkeiten, Security Operations und getestete Incident-Response-Pläne gelten als besonders wirksam. NIS2 verlangt…
Business Process Management | Geschäftsprozesse | Künstliche Intelligenz | News | Strategien | Tipps
Kontrolle statt Komplettumbau: Der Business Case für souveräne KI
Fünf Fragen, die sich Unternehmen stellen sollten, bevor sie in KI-Souveränität investieren KI-Souveränität ist kein Alles-oder-nichts-Projekt. Unternehmen müssen vielmehr entscheiden, welche Daten, Modelle und Betriebsprozesse sie selbst kontrollieren müssen – und wo externe Dienste wirtschaftlich und regulatorisch vertretbar sind. Fünf Leitfragen helfen, Investitionen an Risiko, Kosten und Geschäftsnutzen auszurichten. Management Summary Use Case entscheidet: Souveränität…
Business Process Management | Infrastruktur | IT-Security | News | Rechenzentrum | Trends 2026 | Trends Infrastruktur | Trends Security
Digitale Infrastruktur: Warum Rechenzentren mehr Resilienz gegen Cyberrisiken und Energieengpässe brauchen
Digitale Infrastrukturen werden zum Rückgrat von Wirtschaft, KI und vernetzten Geschäftsmodellen. Doch mit dem Wachstum von Rechenzentren steigen auch die systemischen Risiken: Cyberangriffe, Energieengpässe, Klimafolgen und Lieferkettenstörungen wirken immer häufiger zusammen. Die Studie von Economist Enterprise und FM zeigt, dass Unternehmen zwar in Resilienz investieren, aber komplexe Krisenszenarien noch zu selten ganzheitlich testen [1]. Management…
Digitale Transformation | Favoriten der Redaktion | Infrastruktur | Künstliche Intelligenz | News | Rechenzentrum | Strategien | Whitepaper
Rechenleistung, Resilienz, Souveränität: Europas Plan gegen die KI-Abhängigkeit

Top-Ökonomen warnen vor Marginalisierung Europas im internationalen KI-Wettbewerb und stellen neue Strategie vor Europa steht im globalen KI-Wettbewerb unter wachsendem Handlungsdruck. Eine hochrangig besetzte Expertenkoalition fordert von EU und Mitgliedstaaten eine gemeinsame Strategie für Rechenleistung, sichere Lieferketten, krisenfeste Institutionen und den verlässlichen Zugang zu Spitzenmodellen. Für Unternehmen geht es dabei nicht nur um Technologiepolitik, sondern…
Ausgabe 7-8-2026 | Business | Business Process Management | News | Strategien
Transparenz, Governance und Resilienz in der Informationsarchitektur – Data Repatriation

Geopolitische Risiken, strengere Regulierung und wachsende Abhängigkeiten von globalen Cloud-Anbietern zwingen Unternehmen, ihre Datenstrategie neu zu bewerten. Data Repatriation bringt geschäftskritische Informationen gezielt in kontrollierbare Infrastrukturen zurück und verbindet so technologische Flexibilität mit rechtlicher Sicherheit. Damit wird digitale Souveränität zur strategischen Managementaufgabe.
Business | Digitalisierung | Favoriten der Redaktion | News | Strategien | Tipps | Trends 2027 | Trends Geschäftsprozesse | Trends Wirtschaft
Wettbewerbsfähigkeit, Resilienz und Zukunftsfähigkeit 2027: 10 strategische Leittrends
Management Summary Die zehn strategischen Leittrends zeigen, dass digitale Transformation nicht mehr primär aus einzelnen Technologien besteht, sondern aus neuen Führungs-, Betriebs- und Wertschöpfungsmodellen. Für das Management ergibt sich daraus die Aufgabe, KI, Daten, Sicherheit, Automatisierung und Nachhaltigkeit nicht isoliert zu betrachten, sondern als miteinander verbundene Architektur für Wettbewerbsfähigkeit, Resilienz und Zukunftsfähigkeit zu steuern.…
Business Process Management | Infrastruktur | IT-Security | Kommentar | Künstliche Intelligenz | News
Cyberresilienz im Zeitalter von KI: Wie sicher ist das IoT wirklich?
Die Bedrohungslage im Bereich der Cybersicherheit verändert sich rasant. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt aktuell, dass künstliche Intelligenz die Geschwindigkeit, Skalierung und Automatisierung von Cyberangriffen erheblich erhöht und Unternehmen ihre Sicherheitsstrategien entsprechend anpassen müssen [1]. Vor diesem Hintergrund gewinnt der Cyber Resilience Act (CRA) der Europäischen Union zusätzlich an Bedeutung und…
Digitalisierung | Industrie 4.0 | News
Digitale Befähigung als Schlüssel zur Resilienz
Knapp jedes dritte Industrieunternehmen in Deutschland sieht laut ifo-Studie seine Wettbewerbsfähigkeit schwinden. Parallel stieg die Zahl der Unternehmensinsolvenzen 2025 auf 24.064 und damit auf den höchsten Stand seit zehn Jahren. Besonders hart traf es die Branchen Logistik und Automotive. Aktuell drehen sich Diskussionen über Gegenmaßnahmen häufig um Energiepreise, Bürokratie oder Geopolitik. In der Industrie…
Favoriten der Redaktion | Infrastruktur | IT-Security | News | Whitepaper
Resilienz stärken: Verbindliche Standards für sicherheitskritische Systeme
Verbindliche Mindeststandards für kritische Infrastrukturen erhöhen die Widerstandsfähigkeit von Staat, Wirtschaft und Gesellschaft. Unabhängige Prüfungen als Frühwarnsystem in der Resilienz-Architektur nutzen. Physische und digitale Sicherheit integrieren. TÜV-Verband legt Positionspapier vor. Die Resilienz von Staat, Wirtschaft und Gesellschaft ist angesichts geopolitischer Spannungen, hybrider Bedrohungen, regelmäßiger Cyberangriffe und fragiler Lieferketten zu einer drängenden sicherheitspolitischen Aufgabe geworden.…
Business | Business Process Management | Cloud Computing | Digitalisierung | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | News | Strategien
DORA und die Grenzen formaler Compliance: Digitale Resilienz ist eine Architekturfrage

Management Summary Formale Compliance schafft keine Sicherheit: DORA definiert einen verbindlichen Rahmen, doch echte digitale Resilienz entsteht erst, wenn Governance, Technologie und Betrieb architektonisch verzahnt sind – Checklisten allein reichen nicht. Komplexe, historisch gewachsene IT‑Landschaften erhöhen das Risiko: Fragmentierte Zertifikate, dezentrale Schlüsselverwaltung und inkonsistente Identity‑Konzepte erschweren operative Steuerbarkeit und machen Institute anfällig für Angriffe. Identitäten…
Ausgabe 5-6-2026 | IT-Security | News | Security Spezial 5-6-2026
Regulatorien wie NIS2 als Taktgeber für Cyberresilienz – Die eigentliche Botschaft des Gesetzes

Wie NIS2 und eine konsequente Informationssicherheits-Governance- und Compliance-by-Design-Strategie den Unterschied zwischen reaktivem Flickwerk und nachhaltiger Cyberresilienz ausmachen.
Business Process Management | IT-Security | Künstliche Intelligenz | News | Strategien | Tipps
Generalschlüssel für Software-Schwachstellen erfordern neue Resilienzmöglichkeiten
KI beschleunigt Zero-Day-Exploitation: Generative Modelle machen das Finden und Ausnutzen unbekannter Schwachstellen schneller, automatisierter und skalierbar – dadurch steigt die Angriffsfrequenz und mehr Angriffe »rutschen durch«. Risikobewertung verliert an Halt: Wenn Eintrittswahrscheinlichkeiten schneller kippen als Bewertungszyklen, reichen klassische Schutz- und Bewertungslogiken nicht mehr aus. Angreifer gewinnen Zeit und Tiefe im Netz: Über unbekannte Lücken verschaffen…
IT-Security | News | Services | Whitepaper
Cyberresilienz: Ausfallzeiten nach Sicherheitsverstoß minimieren
Ausfallzeiten sind der entscheidende Schadenstreiber – nicht nur der Angriff selbst, sondern die Dauer der Wiederherstellung bestimmt die Gesamtkosten. Prävention genügt nicht mehr – Unternehmen müssen gleichermaßen in Erkennung, Reaktion und Wiederherstellung investieren. NIST CSF 2.0 bietet ein klares Resilienz‑Framework – Govern, Identify, Protect, Detect, Respond, Recover strukturieren Risiken und Prioritäten. Detect, Respond und Recover…
Business | Favoriten der Redaktion | IT-Security | Kommentar | News | Services
Neue Resilienzmaßstäbe setzen: Warum Backup allein nicht mehr ausreicht
Die Mean Time to Clean Recovery ersetzt RPOs und RTOs als Kennzahl für Cyberresilienz. Statement von Marc Molyneux, Field CTO, Commvault 24 oder 5 – diese Zahlen drücken das Dilemma traditioneller Backup- und Disaster-Recovery-Ansätze aus: Die Geschäftsführung geht davon aus, dass Systeme und Daten spätestens nach fünf Tagen wieder online sind. Im Schnitt dauert…
Business Process Management | Favoriten der Redaktion | Geschäftsprozesse | Kommunikation | New Work | News | Services | Strategien | Tipps
Resilienz in der Polykrise: Wie Unternehmen zukunftsfähig bleiben

Unternehmen stehen in einer von Polykrisen geprägten Wirtschaft unter permanentem Veränderungsdruck, fühlen sich laut aktueller Studien jedoch mehrheitlich nicht ausreichend darauf vorbereitet und agieren überwiegend reaktiv. Entscheidend für organisatorische Resilienz sind drei miteinander verknüpfte Treiber: Technologie, eine zukunftsfähig qualifizierte Belegschaft und ein organisatorischer Rahmen, der vorausschauende Planung und schnelle Umsetzung ermöglicht. Unternehmen, die diese Faktoren…
Business | Künstliche Intelligenz | Lösungen | New Work | News | Produktmeldung
Business-KI: Amazon Quick bringt agentische KI in den DACH-Raum

Amazon Quick jetzt in der AWS Region Europa (Frankfurt) verfügbar. KI hat sich im Alltag längst als selbstverständlicher Helfer etabliert. In Unternehmen sieht die Realität allerdings oft anders aus. Genau hier unterstützt die agentische KI-Anwendung Amazon Quick von AWS. Sie hilft bei Recherchen, Business-Intelligence-Analysen und der Automatisierung von Workflows. Ab sofort können Unternehmen in…
Business | Business Process Management | Favoriten der Redaktion | Infrastruktur | IT-Security | News | Strategien | Tipps
Resilienz: Die unterschätzte Ressource im Datenschutzmanagement

Angesichts zunehmender geopolitischer Unsicherheiten, KI‑gestützter Cyberangriffe und wachsender regulatorischer Anforderungen wird Cyberresilienz zu einer zentralen Voraussetzung wirksamen Datenschutzmanagements. Der Beitrag zeigt, warum rein reaktive Sicherheitsmaßnahmen nicht ausreichen und wie ein mehrschichtiger, systematischer Resilienzansatz den Schutz, die Verfügbarkeit und die Wiederherstellbarkeit von Daten nachhaltig stärkt. Cyberresilienz wird dabei als integraler Bestandteil moderner IT‑ und Datenschutzarchitekturen verstanden,…
