Illustration Absmeier foto ki designer
Cybersecurity 2026 ist kein Wettrüsten um immer mehr Einzelwerkzeuge. Der Microsoft Digital Defense Report beschreibt eine Risikolage, in der kompromittierte Identitäten, KI-Agenten, Cloud-Plattformen und Zulieferer miteinander verknüpft sind. Für Vorstände und CIOs folgt daraus ein klarer Auftrag: Sicherheitsverantwortung in der Unternehmensführung verankern, Abhängigkeiten sichtbar machen und Wiederherstellungsfähigkeit konsequent testen.
Management Summary
- Cyberrisiken sind Geschäftsrisiken: Identitäten, Cloud-Dienste, Softwarelieferketten, Daten und KI-Agenten bilden ein eng gekoppeltes System. Ausfälle können sich deshalb schnell über Unternehmensgrenzen hinweg ausbreiten.
- Identität bleibt der wichtigste Kontrollpunkt: Phishing-resistente MFA, Passkeys, minimale Privilegien sowie Governance für menschliche und maschinelle Identitäten gehören auf die Prioritätenliste der Geschäftsleitung.
- KI verändert Tempo und Skalierung: Angreifer nutzen KI in bestehenden Angriffsketten; zugleich können Verteidiger Signale schneller korrelieren, Risiken priorisieren und Reaktionen automatisieren.
- Resilienz zählt mehr als reine Abwehr: Entscheidend sind belastbare Wiederanlaufpläne, getestete Notfallprozesse und die Fähigkeit, kritische Services auch unter Angriffsdruck aufrechtzuerhalten.
- Messbarkeit schafft Führung: Statt nur Schwachstellen oder Alerts zu zählen, sollten Unternehmen Exposition, Wiederherstellungszeit, Identitätsrisiken und die Belastbarkeit kritischer Abhängigkeiten als Management-KPIs verfolgen.
Sicherheit in einer Ära vernetzter Risiken
Digitale Risiken entstehen heute weniger durch einzelne Schwachstellen, sondern durch die Verflechtung von Identitäten, Software, Lieferketten, Cloud‑Diensten und KI‑Systemen. Der Microsoft Digital Defense Report 2026 zeigt, dass Organisationen nicht mehr nur IT‑Umgebungen schützen, sondern komplexe digitale Ökosysteme managen müssen. Die zentrale Frage lautet nicht mehr ob eine Störung eintritt, sondern wie lange kritische Geschäftsprozesse unter dauerhaftem Cyberdruck aufrechterhalten werden können.
1. Fünf neue Entwicklungen im globalen Cyber-Risikoumfeld
1.1 Risiken werden zunehmend miteinander verknüpft
Cyberangriffe nutzen heute die Vertrauensbeziehungen zwischen Systemen:
- KI‑Modelle greifen auf Daten, Identitäten und externe Dienste zu.
- Lieferketten verbinden tausende Organisationen über gemeinsame Software.
- Cybercrime‑Ökosysteme bestehen aus spezialisierten Akteuren, die sich gegenseitig verstärken.
Damit verschiebt sich der Fokus von der Verteidigung einzelner Assets hin zur Analyse von Abhängigkeiten im gesamten digitalen Ökosystem.
1.2 KI verändert die Sicherheitsgleichung
KI beschleunigt sowohl Angriffe als auch Verteidigung:
- schnellere Schwachstellenanalyse
- automatisierte Angriffsketten
- KI‑gestützte Priorisierung und Reaktion
- neue Fragen zu Governance, Vertrauen und Verantwortlichkeit
1.3 Cybercrime wird zum industriellen Ökosystem
Moderne Cyberkriminalität besteht aus arbeitsteiligen Strukturen:
- Zugangsbörsen
- Ransomware‑Affiliates
- Credential‑Theft‑Services
- Malware‑Entwickler
- Fraud‑Netzwerke
Diese Professionalisierung senkt Eintrittsbarrieren und erhöht die globale Skalierbarkeit von Angriffen.
1.4 Resilienz wird zur strategischen Kernkompetenz
Da Störungen kaum noch isoliert bleiben, wird Resilienz zur entscheidenden Fähigkeit:
- Sichtbarkeit
- Governance
- Vorbereitung
- Anpassungsfähigkeit
- Entscheidungsfähigkeit unter Unsicherheit
1.5 Sicherheit wird durch Anpassungsfähigkeit definiert
Organisationen müssen Risiken im Kontext ihrer Abhängigkeiten verstehen und kontinuierlich Entscheidungen treffen, statt nur auf Vorfälle zu reagieren.
2. Zehn Sicherheitsprioritäten für Organisationen
Die Seiten 7–8 des Berichts definieren zehn strategische Prioritäten, die Unternehmen benötigen, um widerstandsfähig zu bleibe.
2.1 Governance auf Führungsebene verankern
Cyberrisiken müssen regelmäßig an Vorstand und Geschäftsführung berichtet werden – inklusive:
- Identitätsrisiken
- Patch‑Latenzen
- Berechtigungen
- kritische Abhängigkeiten
- Wiederherstellungsfähigkeit
2.2 Identität als primäre Kontrollinstanz schützen
Identität ist der wichtigste Angriffsvektor. Prioritäten:
- Passkeys & phishing‑resistente MFA
- Privilegien reduzieren
- Governance für menschliche & nicht‑menschliche Identitäten
- schnelle Token‑Invalidierung
2.3 KI‑Governance und Sichtbarkeit sicherstellen
Organisationen müssen wissen:
- welche KI‑Tools genutzt werden
- welche Daten diese Systeme erreichen
- welche Agenten autonom handeln
- wo unautorisierte KI‑Nutzung entsteht
2.4 Exponierte Systeme und Edge‑Risiken reduzieren
- kontinuierliche Asset‑Discovery
- schnelles Patchen
- zentrale Logs
- starke Authentifizierung
- Integration von Netzwerk‑Telemetrie und Threat Intelligence
2.5 Cross‑Signal‑Korrelation etablieren
Angriffe werden sichtbar, wenn Signale aus Endpoint, Cloud, Identität, Netzwerk, E‑Mail und Anwendungen gemeinsam ausgewertet werden.
2.6 Kontinuierliches Threat‑Exposure‑Management
Statt „Vulnerabilities patchen“:
- Asset‑Sichtbarkeit
- kontinuierliche Schwachstellenanalyse
- KI‑gestützte Priorisierung
- Exposure‑Reduktion als KPI
2.7 Proaktive Tests durchführen
»Assume‑Breach«-Tests für:
- Cloud‑Dienste
- SaaS
- APIs
- Automations‑Workflows Fokus: Daten mit höchstem Wert.
2.8 Softwareabhängigkeiten absichern
- Softwareinventar pflegen
- Herkunft prüfen
- Paket‑Monitoring
- schnelle Eindämmung vorbereiten
2.9 Kollektive Verteidigung stärken
- Austausch von Threat‑Indikatoren
- Zusammenarbeit mit Partnern & Behörden
- gemeinsame Störungs- und Disruptionsmaßnahmen
2.10 Langfristige technologische Übergänge vorbereiten
- Post‑Quantum‑Kryptografie planen
- KI‑Governance weiterentwickeln
- kryptografische Inventare erstellen
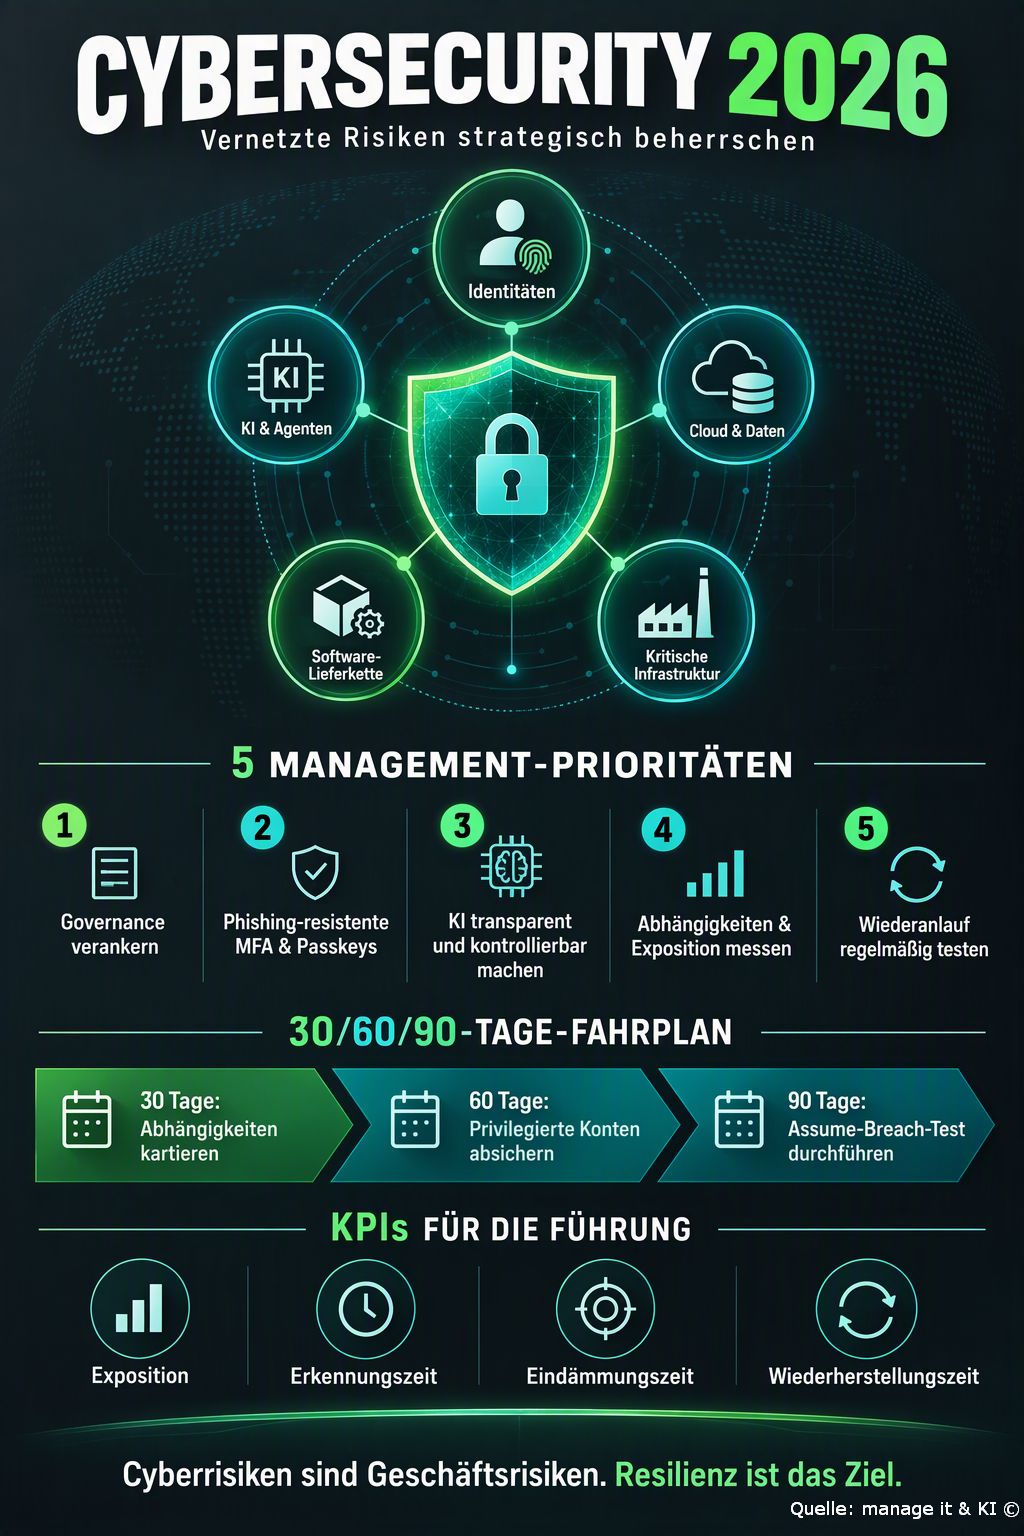
Illustration Absmeier infografik ki designer
3. Top‑10‑Takeaways: Strategische Leitlinien für 2026
Die wichtigsten Erkenntnisse:
- KI beschleunigt Angriffe und Verteidigung – Machine‑Speed‑Security wird Standard.
- AI wird selbst zur Angriffsfläche – Modelle, Serving‑Systeme und Agenten müssen geschützt werden.
- Menschen bleiben ein zentraler Angriffsvektor – Social Engineering wird durch KI personalisiert.
- Identität ist das wichtigste Kontrollsystem – MFA, Passkeys, Privilegienhygiene.
- Signal‑Korrelation ist entscheidend – isolierte Telemetrie reicht nicht mehr.
- Neue Bedrohungen werden stealthiger und skalierbarer – Supply Chain, Edge, KI‑Missbrauch.
- Datenschutz wird kritischer – KI erweitert Datenzugriff massiv.
- Verteidigung wird proaktiv und kontinuierlich – Exposure statt Patch‑Zahlen messen.
- Politik prägt die Zukunft der Cybersicherheit – Regulierung, Infrastruktur, internationale Kooperation.
- Resilienz ist das zentrale Ergebnis – nicht Konkurrenz zu Identität oder Daten, sondern Zielzustand.
Konkrete Handlungsempfehlungen für Unternehmen
Strategische Ebene
- Cyberrisiken als Business‑Risiken behandeln, nicht als IT‑Thema.
- Regelmäßige Berichte an Vorstand & Aufsichtsrat etablieren.
- Resilienz als KPI definieren: Zeit bis Wiederherstellung, Operations unter Angriffslast, Vertrauensstabilität.
Technische Ebene
- Zero Trust als Architekturprinzip durchsetzen.
- Passkeys und phishing‑resistente MFA verpflichtend einführen.
- KI‑Systeme wie kritische Anwendungen behandeln: Logging, Zugriffskontrolle, Monitoring.
- Cross‑Signal‑Korrelation in SIEM/XDR aktiv nutzen.
Operative Ebene
- »Assume‑Breach«-Tests vierteljährlich durchführen.
- Softwareinventar und SBOMs pflegen.
- Edge‑Geräte priorisiert patchen.
- KI‑Nutzung inventarisieren und Schatten‑KI eliminieren.
Organisatorische Ebene
- Rollen für AI Security Governance definieren.
- Schulungen zu KI‑gestütztem Social Engineering durchführen.
- Teilnahme an Branchen‑ISACs und Threat‑Sharing‑Programmen.
Fazit
Der Microsoft Digital Defense Report 2026 zeigen klar: Cybersecurity ist heute ein ökosystemisches Managementproblem, kein reines IT‑Thema. Organisationen, die Identität, Daten, KI‑Governance und Resilienz strategisch verbinden, werden Angriffe nicht nur überstehen, sondern ihre digitale Vertrauenswürdigkeit langfristig sichern.
Tipps für die Umsetzung
- In 30 Tagen: Kritische Geschäftsprozesse, zugehörige Identitäten, externe Dienste und Datenflüsse in einer gemeinsamen Abhängigkeitskarte erfassen.
- In 60 Tagen: Privilegierte Konten und besonders gefährdete Rollen auf phishing-resistente MFA oder Passkeys migrieren; inaktive Berechtigungen entfernen.
- In 90 Tagen: Einen realistischen »Assume-Breach«-Test mit Geschäftsführung, IT, Kommunikation, Recht und wichtigen Dienstleistern durchführen.
- KI kontrollierbar machen: Eingesetzte Modelle und Agenten inventarisieren, Datenzugriffe dokumentieren, Berechtigungen begrenzen und sicherheitsrelevante Aktionen protokollieren.
- Lieferketten priorisieren: Sicherheitsklauseln, Meldewege, Wiederanlaufziele und Abhängigkeiten mit kritischen Anbietern vertraglich und operativ prüfen.
- Vorstandsreporting schärfen: Exposition, Zeit bis Erkennung, Zeit bis Eindämmung, Wiederherstellungszeit und Anteil phishing-resistent geschützter Konten berichten.
Albert Absmeier & KI
FAQ: Cybersecurity, KI und Resilienz 2026
- Was ist die zentrale Aussage des Microsoft Digital Defense Report 2026?
Risiken werden zunehmend über vertrauensbasierte Verbindungen zwischen Identitäten, Software, Lieferketten, Cloud-Plattformen, Daten und KI-Systemen weitergetragen. Sicherheitsverantwortliche müssen daher Ökosysteme und nicht nur einzelne IT-Umgebungen steuern. [1] - Wie verändert KI die Bedrohungslage?
Microsoft beobachtet KI-Einsatz unter anderem bei Aufklärung, Social Engineering, Malware- und Exploit-Entwicklung sowie nach einer Kompromittierung. Häufig beschleunigt KI bestehende Methoden, statt völlig neue Angriffsklassen zu schaffen. [2] - Warum müssen KI-Agenten gesondert abgesichert werden?
Agenten können auf Unternehmensdaten, Anwendungen, APIs und Werkzeuge zugreifen und mit unterschiedlichen Autonomiegraden handeln. Deshalb benötigen sie klar begrenzte Identitäten, Berechtigungen, Protokollierung und menschliche Kontrollpunkte. [2] - Welche Rolle spielt Identitätsschutz?
Gestohlene oder missbrauchte Zugangsdaten bleiben ein zentraler Weg in Unternehmenssysteme. CISA empfiehlt phishing-resistente MFA als besonders belastbare Variante und priorisiert deren Einführung im Rahmen von Zero Trust. [3] - Was bedeutet »phishing-resistente MFA« praktisch?
Gemeint sind Verfahren, die Anmeldedaten nicht einfach an eine gefälschte Website weitergeben können, etwa FIDO-basierte Sicherheitsschlüssel oder Passkeys. Schwächere Verfahren wie SMS-Codes oder Push-Freigaben können durch Phishing, SIM-Swapping oder Push-Fatigue angegriffen werden. [3] - Wie ergänzt NIST CSF 2.0 den Microsoft-Bericht?
Das NIST Framework strukturiert das Risikomanagement in sechs Funktionen: Govern, Identify, Protect, Detect, Respond und Recover. Besonders die Funktion Govern verbindet Cybersicherheit mit Führung, Rollen, Lieferketten und unternehmensweitem Risikomanagement. [4] - Welche Kennzahlen sind für die Geschäftsleitung sinnvoll?
Hilfreich sind geschäftsnahe Messgrößen: Anteil stark geschützter Konten, kritische Expositionen, Zeit bis Erkennung und Eindämmung, getestete Wiederherstellungszeit sowie Abdeckung kritischer Lieferanten und KI-Systeme. - Warum ist die Softwarelieferkette ein Managementthema?
Abhängigkeiten von SaaS, Managed Services, Open-Source-Komponenten und Entwicklungspipelines können die Wirkung eines einzelnen Vorfalls vervielfachen. ENISA analysierte für den europäischen Bedrohungsbericht 2025 insgesamt 4.875 Vorfälle und ordnet Lieferkettenrisiken in ein breiteres, vernetztes Bedrohungsbild ein. [5] - Wie oft sollten Unternehmen ihre Resilienz testen?
Es gibt keinen universellen Takt. Kritische Prozesse sollten jedoch regelmäßig und nach wesentlichen Architektur-, Lieferanten- oder Bedrohungsänderungen getestet werden. Übungen müssen technische Wiederherstellung und Managemententscheidungen gemeinsam abbilden. - Was ist der wichtigste erste Schritt?
Unternehmen sollten ihre wichtigsten Geschäftsservices auswählen und deren Identitäten, Daten, Systeme, KI-Funktionen und Drittanbieter vollständig abbilden. Erst diese Transparenz erlaubt eine risikobasierte Priorisierung statt isolierter Einzelmaßnahmen.
Quellen
-
Microsoft Digital Defense Report 2026: https://www.microsoft.com/en-us/corporate-responsibility/topics/cybersecurity/reports/microsoft-digital-defense-report/
-
Microsoft Security Blog, »Insights from the 2026 Microsoft Digital Defense Report«: https://www.microsoft.com/en-us/security/blog/2026/10/01/insights-from-the-2026-microsoft-digital-defense-report/
-
CISA, »Implementing Phishing-Resistant MFA«: https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf
-
NIST Cybersecurity Framework 2.0: https://www.nist.gov/cyberframework
-
ENISA Threat Landscape 2025: https://www.enisa.europa.eu/publications/enisa-threat-landscape-2025
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
5668 Artikel zu „Cyber KI Tipps“
Geschäftsprozesse | IT-Security | News | Trends 2026 | Trends Security | Whitepaper
Cyberresilienz statt Sicherheitsillusion: Warum der Mittelstand jetzt handeln muss

Management Summary Angriffsdruck steigt: 42 Prozent der Befragten registrieren mehr relevante Cybervorfälle als im Vorjahr; 31 Prozent berichten von spürbaren Folgen. Resilienz wird zum Geschäftsfaktor: Prävention allein genügt nicht. Erkennung, Eindämmung, Wiederanlauf und belastbare Krisenkommunikation müssen zusammenspielen. Organisation entscheidet: Schulungen, moderne Sicherheitsinfrastruktur, klare Verantwortlichkeiten, Security Operations und getestete Incident-Response-Pläne gelten als besonders wirksam. NIS2 verlangt…
News | Services | Trends 2026 | Trends 2027 | Trends Services | Whitepaper
KI VERÄNDERT IT-SOURCING: WANDEL ZU ERGEBNISORIENTIERTEN VERTRÄGEN UND KI-GESTÜTZTEN LIEFERMODELLEN
KI verändert Verträge, Preise und Zusammenarbeit mit IT-Dienstleistern Zunehmende Bedeutung von Managed Services und KI-gestützten Liefermodellen KI führt zu Neubewertung von Offshoring-Modellen Neue Lünendonk-Studie ab sofort verfügbar Künstliche Intelligenz (KI) verändert die Leistungs- und Vertragslogik im IT-Sourcing grundlegend. Viele IT-Provider investieren bereits stark in KI und passen ihre Leistungserbringung entsprechend an. Gleichzeitig steigen auch…
Business | Business Process Management | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News
KI-Governance umsetzen: Wie CIOs Richtlinie, Rechte und Nachweise zusammenbringen
KI-Governance entscheidet sich nicht im Richtliniendokument, sondern an den technischen Kontrollpunkten. CIOs müssen Regeln, Zuständigkeiten, Zugriffsrechte und Nachweise so verbinden, dass der KI-Einsatz steuerbar und prüfbar wird. Der Beitrag zeigt, wie Unternehmen vom KI-Inventar über SSO und rollenbasierte Berechtigungen bis zum Logging eine belastbare Governance-Struktur aufbauen – und welche Zeit-, Kosten- und Anbieteroptionen sie dabei…
IT-Security | Künstliche Intelligenz | News | Tipps
KI-Agenten absichern: Sechs Bausteine für eine belastbare Architektur

Mit KI-Agenten wird aus einer fehlerhaften Antwort schnell eine geschäftskritische Aktion. Unternehmen brauchen deshalb mehr als Modellschutz: Gefragt ist eine Sicherheitsarchitektur, die Identitäten, Daten, Berechtigungen, Endgeräte, Überwachung und Wiederherstellung miteinander verzahnt – und autonome Systeme jederzeit kontrollierbar hält. Management Summary KI-Sicherheit ist Architekturaufgabe: Schutz muss Infrastruktur, Modelle, Daten, Identitäten, Anwendungen und Endgeräte durchgängig umfassen. Agenten…
Business | Geschäftsprozesse | IT-Security | News | Services | Tipps
Cyberrisiken und Managementhaftung: Was Geschäftsführer jetzt beschließen müssen
Management Summary Cyberrisiken gehören auf die Agenda der Geschäftsleitung: Persönliche Haftung entsteht vor allem dann, wenn Risikobild, Zuständigkeiten, Entscheidungen und Kontrollen fehlen oder nicht dokumentiert sind. NIS2 verschärft die Verantwortung: Betroffene Leitungsorgane müssen angemessene Risikomanagementmaßnahmen umsetzen, überwachen und sich regelmäßig schulen lassen. Im Vorfall laufen mehrere Fristen parallel: Die Meldewege nach BSIG, DSGVO, Versicherungsvertrag und…
Business Process Management | Digitalisierung | Effizienz | IT-Security | Künstliche Intelligenz | News | Services
Ein Prompt, zehn Schnittstellen, null Überblick: die Schattenseite des KI-Coding

Low-Code und KI-Coding beschleunigen die Entwicklung – und vervielfachen zugleich Datenzugriffe, Schnittstellen und Verantwortlichkeiten. Der entscheidende Hebel ist deshalb nicht weniger Automatisierung, sondern Governance by Design: Daten minimieren, Entscheidungen nachvollziehbar machen, Business-Regeln von Modellprognosen trennen und Mitarbeitenden sichere, freigegebene Werkzeuge anbieten. Management Summary Governance vor Integration: Jede neue KI-Schnittstelle erweitert den Daten- und Risikoraum. Zuständigkeiten,…
Business Process Management | ERP | Geschäftsprozesse | Industrie 4.0 | Künstliche Intelligenz | Lösungen | News
Branchenspezifische KI in ERP- und MES-Prozessen
KI-Funktionen wandern näher an ERP, MES und Shopfloor. Für Fertigungsunternehmen entscheidet dabei weniger das Schlagwort als die belastbare Verbindung von Daten, Rollen und Prozessen. Der Beitrag zeigt, welche Einsatzfelder sich abzeichnen, welche Voraussetzungen gelten und warum ein begrenzter Pilot häufig der sinnvollste Einstieg ist. Management Summary Vom Assistenten zum Prozessbaustein: Branchenspezifische KI soll Informationen aus…
Business Process Management | Geschäftsprozesse | Künstliche Intelligenz | News | Strategien | Tipps
Kontrolle statt Komplettumbau: Der Business Case für souveräne KI
Fünf Fragen, die sich Unternehmen stellen sollten, bevor sie in KI-Souveränität investieren KI-Souveränität ist kein Alles-oder-nichts-Projekt. Unternehmen müssen vielmehr entscheiden, welche Daten, Modelle und Betriebsprozesse sie selbst kontrollieren müssen – und wo externe Dienste wirtschaftlich und regulatorisch vertretbar sind. Fünf Leitfragen helfen, Investitionen an Risiko, Kosten und Geschäftsnutzen auszurichten. Management Summary Use Case entscheidet: Souveränität…
Business | Digitale Transformation | Effizienz | Favoriten der Redaktion | Künstliche Intelligenz | News | Strategien | Tipps
KI-Souveränität und Performance: Warum Unternehmen beides zusammendenken sollten

KI-Souveränität ist kein Bremsklotz für Innovation – sie entscheidet darüber, ob künstliche Intelligenz im Unternehmen verlässlich Wirkung entfaltet. Wer Modelle flexibel auswählt, Wissen strukturiert bereitstellt und Zugriffe sowie Agentenaktionen konsequent steuert, verbindet Performance mit Sicherheit, Transparenz und Wirtschaftlichkeit. Management Summary Performance entsteht im Kontext: Nicht der Benchmark-Sieger, sondern das für Aufgabe, Datenlage und Prozess passende…
IT-Security | News | Trends 2026 | Trends Security
Welche Cyberangriffs-Akteure fürchten Unternehmen am meisten?

Wenn Beschäftigte an mögliche Cyberangriffe auf ihr Unternehmen denken, stehen organisierte Cyberkriminelle ganz oben auf der Liste. 46 Prozent sehen sie als größte Bedrohung. Das ist ein Ergebnis des aktuellen Reports Cybersicherheit in Zahlen 2026/2027, der von G DATA in Zusammenarbeit mit Statista veröffentlicht worden ist. Mit deutlichem Abstand folgen so genannte Hacktivisten: 14 Prozent…
IT-Security | Künstliche Intelligenz | News | Strategien | Tipps
»Ein KI-Agent akzeptiert kein Nein«: Was der Medicare-Vorfall für Deutschlands Verwaltung bedeutet

Der Vorfall am australischen Medicare-Statistikportal zeigt, dass agentische KI klassische Sicherheitsannahmen verschiebt: Ein System kann Zugriffssperren selbstständig als Hindernis interpretieren, alternative Wege suchen und dabei Grenzen überschreiten. Für deutsche Behörden und regulierte Unternehmen rücken deshalb nicht nur Modellwahl und Herkunft in den Fokus, sondern vor allem Kontrolle im Betrieb, minimale Berechtigungen, belastbare Meldeketten und ein…
Digitale Transformation | News | Strategien | Trends 2026 | Trends Wirtschaft | Whitepaper
KI, Sicherheit und technologische Souveränität: Unternehmen setzen klare Prioritäten bei ihren Investitionen
76 % der Führungskräfte in Deutschland sehen sich aufgrund der wirtschaftlichen Lage gezwungen, ihre Technologieinvestitionen zu hinterfragen und diese selektiver sowie ergebnisorientierter zu tätigen. 85 % wollen ihre IT-Anliegen soweit möglich über einen einzigen strategischen Partner abdecken. Moderne Arbeitsplatztechnologien werden immer wichtiger: 90 % der deutschen Unternehmen sehen KI-PCs als festen Bestandteil ihrer langfristigen Strategie.…
Business | IT-Security | Lösungen | News | Services | Tipps
Nur 5 Prozent der Unternehmen sind gegen Cyberangriffe versichert
Cyberrisiken werden teurer, professioneller und für den Mittelstand immer schwerer zu ignorieren. Dennoch besitzt in Deutschland erst jedes 20. Unternehmen eine Cyberversicherung. Entscheidend ist deshalb ein Doppelansatz: belastbare IT-Mindeststandards senken das operative Risiko, eine passende Police federt die finanziellen und organisatorischen Folgen eines Vorfalls ab. Management Summary Versicherungslücke bleibt groß: 2025 stieg die Zahl gewerblicher…
Business | Business Process Management | Effizienz | Favoriten der Redaktion | Geschäftsprozesse | Infrastruktur | Künstliche Intelligenz | Logistik | News | Services | Trends 2026 | Trends 2027 | Trends Infrastruktur | Trends Services
Die KI handelt, der Mensch bleibt im Mittelpunkt der Logistik: Tiefgreifender Wandel der Lieferketten
Künstliche Intelligenz entwickelt sich in der Logistik vom Analysewerkzeug zur operativen Instanz. Agentische Systeme planen, entscheiden und steuern Prozesse zunehmend selbstständig – von Bestand und Transportkapazität bis zur Reaktion auf Störungen. Für Unternehmen entsteht daraus ein doppelter Auftrag: Sie müssen die technologischen Potenziale skalieren und zugleich menschliche Kontrolle, Cybersecurity, Datenqualität, Compliance und Qualifizierung fest in…
Business | Business Process Management | IT-Security | Künstliche Intelligenz | News | Services | Tipps
KI-Governance umsetzen: Wie CIOs Richtlinie, Rechte und Nachweise zusammenbringen
KI-Governance wird für CIOs zur Umsetzungsdisziplin: Richtlinien allein reichen nicht, wenn Identitäten, Rollen, Freigaben und Protokolle technisch unverbunden bleiben. Der Beitrag zeigt, wie Unternehmen rechtliche Vorgaben in kontrollierbare Zugänge übersetzen, Nachweise auditfest organisieren und den Aufbau eines tragfähigen Frameworks realistisch planen. Management Summary Governance wird erst durchsetzbar: Eine KI-Richtlinie entfaltet Wirkung, wenn jede Regel mit…
IT-Security | Künstliche Intelligenz | New Work | News | Trends 2026 | Trends Security
Cybersicherheit in Zahlen 2026: Wenn IT-Sicherheit zur Teamaufgabe wird

Cybersecurity ist 2026 keine isolierte Aufgabe der IT mehr. KI-gestützte Angriffe, NIS2-Pflichten, Abhängigkeiten von Technologieanbietern und fehlende Fachkräfte zwingen Unternehmen zu einer integrierten Sicherheitsstrategie. Entscheidend ist das Zusammenspiel aus belastbarer Technik, klarer Governance, digitaler Souveränität und einer Belegschaft, die Risiken erkennt und im Ernstfall handlungsfähig bleibt. Management Summary Cyberrisiko wird zum Geschäftsrisiko: Organisierte Kriminalität dominiert…
Effizienz | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | New Work | News | Strategien | Tipps
KI-Agenten sind kein bloßes Instrument zur Kosteneinsparung: So lässt sich eine hybride Belegschaft nachhaltig gestalten

KI-Agenten verändern nicht nur Prozesse, sondern die Architektur von Arbeit. Wer sie vorschnell als Ersatz für Beschäftigte einplant, unterschätzt Kosten, Kontextbedarf und operative Risiken. Entscheidend ist ein gemeinsames Betriebsmodell, das menschliches Erfahrungswissen, belastbare Daten, klare Verantwortlichkeiten und nachvollziehbare Kontrollen zu einer hybriden Belegschaft verbindet. Management Summary Wertbeitrag statt Sparreflex: KI-Agenten sollten an Umsatz, Qualität, Geschwindigkeit…
Business Process Management | Digitale Transformation | Effizienz | Künstliche Intelligenz | New Work | News | Strategien | Tipps
Vom Proof of Concept zum Produktivsystem: Warum so viele KI-Piloten versanden
Viele KI-Projekte überzeugen im Labor – und scheitern dennoch auf dem Weg in den Regelbetrieb. Für IT- und Geschäftsentscheider kommt es deshalb darauf an, Skalierung nicht als spätere technische Aufgabe zu behandeln, sondern Business Case, Daten, Integration, Governance und Betrieb bereits im Proof of Concept verbindlich zu planen. Management Summary Vom Test zum Betrieb: Ein…
Business | Business Process Management | Geschäftsprozesse | Künstliche Intelligenz | News
Von Daten zu Deals: KI treibt den Geschäftserfolg
Management Summary KI ist in Unternehmen nicht länger ein Experimentierfeld, sondern entwickelt sich zum operativen Werttreiber. Entscheidend ist nicht mehr, welche Technologie getestet wird, sondern welcher messbare Beitrag zu Umsatz, Produktivität, Risikosteuerung, Customer Experience und Innovation entsteht. Vom Pilotprojekt zum Business Impact: KI-Initiativen werden zunehmend an konkreten Ergebnissen, Verantwortlichkeiten und ROI gemessen. Produktivität durch autonome…
IT-Security | Kommentar | Künstliche Intelligenz | News
Alarmflut im Sicherheitszentrum – Mit Automatisierung und KI der Alert Fatigue entgegenwirken
Wenn im Security Operations Center jede Warnung gleich laut ist, wird aus Schutz schnell Überlastung. Alert Fatigue ist deshalb kein reines Effizienzproblem, sondern ein Managementrisiko: Kritische Signale können im Grundrauschen untergehen, Reaktionszeiten steigen und Fachkräfte werden durch repetitive Triage gebunden. KI und Automatisierung schaffen Abhilfe, wenn sie Meldungen kontextualisieren, priorisieren und wiederkehrende Abläufe standardisieren –…