
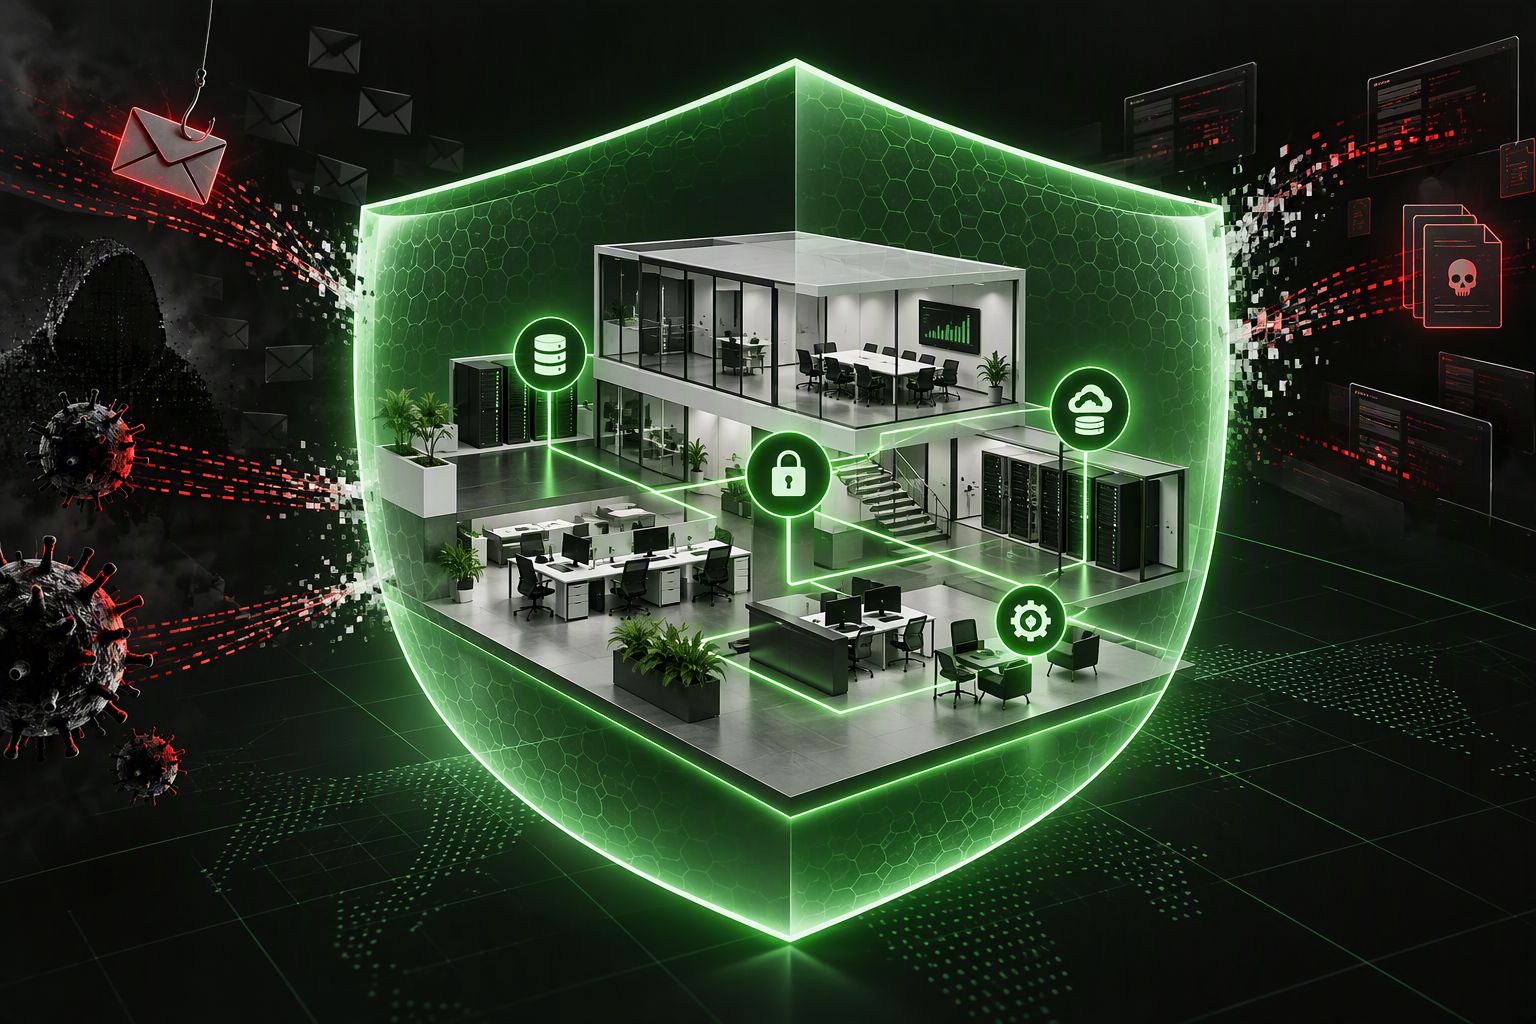
Illustration Absmeier foto ki designer
Cyberrisiken werden teurer, professioneller und für den Mittelstand immer schwerer zu ignorieren. Dennoch besitzt in Deutschland erst jedes 20. Unternehmen eine Cyberversicherung. Entscheidend ist deshalb ein Doppelansatz: belastbare IT-Mindeststandards senken das operative Risiko, eine passende Police federt die finanziellen und organisatorischen Folgen eines Vorfalls ab.
Management Summary
- Versicherungslücke bleibt groß: 2025 stieg die Zahl gewerblicher Cyberpolicen zwar um 15,7 Prozent auf rund 157.000 Verträge; versichert sind dennoch nur etwa fünf Prozent der Unternehmen in Deutschland.[1]
- Mindestschutz entscheidet über Versicherbarkeit: Updates, getrennte Backups, klare Zugriffsrechte und ein belastbarer Notfallplan sind zentrale Voraussetzungen für Risikoreduktion und Policierung.[1][2]
- Schadenintensität nimmt zu: Die versicherten Schäden lagen 2025 bei knapp 200 Millionen Euro; der durchschnittliche Schaden stieg um 5,8 Prozent auf 43.186 Euro.[1]
- KMU sind keine Nebenziele: Automatisierte Angriffe, Ransomware-as-a-Service und KI-gestütztes Phishing senken die Eintrittshürden für Täter und skalieren unabhängig von der Unternehmensgröße.[1][4]
- Managementauftrag statt Produktkauf: Die Geschäftsleitung sollte Prävention, Krisenfähigkeit und Risikotransfer gemeinsam steuern, Verantwortlichkeiten dokumentieren und Wiederanlauf regelmäßig testen.
Die gewerbliche Cyberversicherung wird stärker nachgefragt. 2025 ist die Zahl der Verträge um 15,7 Prozent auf rund 157.000 gestiegen. Trotzdem bleibt sie in Deutschland wenig verbreitet.
»Nur rund fünf Prozent der Unternehmen sind gegen die Folgen eines Cyberangriffs versichert«, sagt die stellvertretende GDV-Hauptgeschäftsführerin Anja Käfer-Rohrbach. »Das ist nicht zuletzt angesichts der globalen Sicherheitslage ein Problem. Kein Betrieb ist vor Hackern sicher.«
Viele Unternehmen verfügen nicht über IT-Mindeststandards
Ein Grund für die geringe Verbreitung des Versicherungsschutzes ist, dass viele Unternehmen nicht die grundlegenden Anforderungen an die IT-Sicherheit erfüllen. Diese sind in der Regel Voraussetzung für den Abschluss einer Cyberversicherung. Nach Erkenntnissen der Versicherer verfügen nur rund ein Drittel der deutschen Unternehmen über hinreichende Schutzmaßnahmen. Dazu gehören unter anderem regelmäßige Sicherheitsupdates, verlässliche Backups, klare Zugriffsrechte und funktionierende Notfallpläne. Solche Maßnahmen sind wichtig, um das Risiko eines Angriffs zu verringern.
»Wer privat in den Urlaub fährt, lässt zuhause auch nicht alle Fenster und Türen offen, nur weil ein Einbruch unwahrscheinlich erscheint. Auch in der IT-Sicherheit von Unternehmen braucht es Mindeststandards. Stand heute fehlt es vielfach am Bewusstsein für Cyber-Gefahren«, warnt Käfer-Rohrbach.
Teurere Schäden, niedrige Hürden für Cyberkriminelle
Dabei kann Cyberkriminalität in Unternehmen erhebliche organisatorische und finanzielle Schäden anrichten. Laut aktueller GDV-Statistik waren es 2025 knapp 200 Millionen Euro an Versicherungsschäden. Gleichzeitig werden einzelne Schadenfälle teurer. Der Durchschnittsschaden stieg um 5,8 Prozent auf 43.186 Euro.
Besonders mittelständische Unternehmen sind beliebte Angriffsziele und unterschätzen die Gefahr. Sie empfinden sich häufig als nicht interessant genug, um in den Fokus von Hackern zu geraten. »Die Annahme zu klein oder zu unwichtig zu sein, ist ein gefährlicher Trugschluss«, so Käfer-Rohrbach.
Zudem steigt die Bedrohungslage durch niedrigere Hürden für Cyberkriminelle. Unter dem Begriff »Cybercrime as a Service” können Cyberkriminelle Angriffe mittlerweile als Dienstleistung einkaufen. Künstliche Intelligenz senkt die Hürden weiter, etwa durch täuschend echte Phishing-Nachrichten oder die schnelle Auswertung großer Datenmengen.
Prävention und Versicherungsschutz müssen sich ergänzen
Investitionen in IT-Sicherheit, Mitarbeiterschulungen und weitere Sicherheitsvorkehrungen sind für jedes Unternehmen essenziell. Auch künstliche Intelligenz kann zusätzlich als Schutzwerkzeug dienen, zum Beispiel um verdächtige Aktivitäten frühzeitig zu erkennen. Auch wenn Sicherheitsmaßnahmen keine Schutzgarantie sind, verkleinern sie doch die Angriffsfläche. Laut GDV-Statistik melden nur rund drei Prozent der versicherten Unternehmen einen Cyber-Schaden.
Prävention und Versicherungsschutz erfüllen damit unterschiedliche, sich ergänzende Funktionen. Gute IT-Sicherheit verringert Risiken, während eine Cyberversicherung Unternehmen bei der Bewältigung der finanziellen und betrieblichen Folgen eines Cyberangriffs unterstützt.
FAQ: Cyberversicherung und Cyberresilienz
- Was leistet eine Cyberversicherung grundsätzlich?
Je nach Vertrag übernimmt sie Kosten und Leistungen rund um IT-Forensik, Daten- und Systemwiederherstellung, Betriebsunterbrechung, Krisenkommunikation sowie Ansprüche Dritter. Entscheidend sind der konkrete Bedingungsumfang, Sublimits, Selbstbehalte und Ausschlüsse. - Ersetzt die Police technische Schutzmaßnahmen?
Nein. Versicherer verlangen regelmäßig einen definierten Sicherheitsstand. Der GDV nennt insbesondere aktuelle Systeme, verlässliche Backups, geregelte Zugriffsrechte und funktionierende Notfallpläne.[1] - Welche Mindestmaßnahmen sollten Unternehmen zuerst priorisieren?
Ein risikobasierter Einstieg umfasst Patch- und Schwachstellenmanagement, Mehrfaktor-Authentisierung für kritische Zugänge, getrennte und getestete Backups, das Prinzip minimaler Rechte, Mitarbeitersensibilisierung sowie einen erprobten Incident-Response- und Wiederanlaufplan.[2][4] - Warum sind auch kleine und mittlere Unternehmen attraktive Ziele?
Viele Angriffe laufen automatisiert und suchen verwundbare Systeme oder gestohlene Zugangsdaten, nicht bekannte Markennamen. ENISA nennt bei KMU unter anderem Ransomware, Phishing, gestohlene Geräte und CEO-Fraud als häufige Vorfälle.[4] - Welche Zahlen beschreiben die Versicherungslücke in Deutschland?
Nach GDV-Angaben waren 2025 rund 157.000 gewerbliche Cyberversicherungsverträge im Bestand; das waren 15,7 Prozent mehr als im Vorjahr. Dennoch waren nur rund fünf Prozent der Unternehmen versichert.[1] - Wie hoch sind die versicherten Schäden?
Der GDV weist für 2025 knapp 200 Millionen Euro Versicherungsschäden aus. Der Durchschnittsschaden erhöhte sich um 5,8 Prozent auf 43.186 Euro.[1] Diese Werte bilden nur gemeldete versicherte Schäden ab. - Welche Rolle spielt künstliche Intelligenz?
KI kann Angreifer bei glaubwürdigen Phishing-Nachrichten und der schnellen Auswertung großer Datenmengen unterstützen. Auf Verteidigerseite kann sie Auffälligkeiten priorisieren und Analysen beschleunigen; Freigaben, Rechtebegrenzung und menschliche Kontrolle bleiben erforderlich.[1] - Worauf ist beim Abschluss besonders zu achten?
Unternehmen sollten versicherte Ereignisse, Betriebsunterbrechung, Dienstleister- und Cloud-Ausfälle, Datenschutz- und Haftpflichtbausteine, Forensik-Hotline, Wartezeiten, Sublimits, Selbstbehalte, territoriale Geltung und Ausschlüsse prüfen. Angaben im Risikofragebogen müssen vollständig dokumentiert und bei Änderungen aktualisiert werden. - Warum sind Kumulrisiken für Versicherer relevant?
Ein einzelner Vorfall bei verbreiteter Software, Cloud- oder Infrastrukturdiensten kann gleichzeitig viele Versicherte treffen. Die BaFin hebt diese dynamischen Kumulrisiken als zentrales Merkmal des Cyberversicherungsmarkts hervor.[3] - Was sollte die Geschäftsleitung in den nächsten 90 Tagen tun?
Sie sollte kritische Prozesse und Abhängigkeiten priorisieren, den technischen Basisstand gegen Versicherungsanforderungen prüfen, Restore- und Krisenübungen terminieren, Verantwortliche benennen und Angebote anhand realistischer Schaden- und Ausfallszenarien vergleichen. Die Ergebnisse gehören mit Maßnahmen, Fristen und Restrisiken in ein belastbares Management-Reporting.
Quellen
[1] GDV: https://www.gdv.de/gdv/themen/digitalisierung/nur-eins-von-20-unternehmen-in-deutschland-ist-gegen-cyberangriffe-versichert-215460
[2] BSI: https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/informationen-und-empfehlungen_node.html
[3] BaFin: https://www.bafin.de/SharedDocs/Veroeffentlichungen/DE/Fachartikel/2026/fa_bj_260415_analyse_cyberversicherungsmarkt.html
[4] ENISA: https://www.enisa.europa.eu/topics/awareness-and-cyber-hygiene/smes-cybersecurity
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
Mit dem Cybersicherheits-Check des GDV können Unternehmen in wenigen Minuten herausfinden, wie sicher ihre IT-Systeme sind, wo sie Schwachstellen haben und wie sie diese schließen können.
Wie gut ist Ihre IT-Sicherheit?
Sind Ihre Passwörter sicher? Wer darf auf Ihre Daten zugreifen? Bewahren Sie Backups sicher auf? Der Cybersicherheits-Check des GDV stellt Ihnen die wichtigsten Fragen rund um die IT-Sicherheit Ihres Unternehmens. Mit seiner Hilfe finden Sie in wenigen Minuten heraus, wie sicher Ihre IT-Systeme sind, wo Sie Schwachstellen haben und wie Sie diese schließen können.
https://www.gdv.de/gdv/themen/digitalisierung/cybersicherheitscheck
5364 Artikel zu „Cybersicherheit“
IT-Security | Künstliche Intelligenz | New Work | News | Trends 2026 | Trends Security
Cybersicherheit in Zahlen 2026: Wenn IT-Sicherheit zur Teamaufgabe wird

Cybersecurity ist 2026 keine isolierte Aufgabe der IT mehr. KI-gestützte Angriffe, NIS2-Pflichten, Abhängigkeiten von Technologieanbietern und fehlende Fachkräfte zwingen Unternehmen zu einer integrierten Sicherheitsstrategie. Entscheidend ist das Zusammenspiel aus belastbarer Technik, klarer Governance, digitaler Souveränität und einer Belegschaft, die Risiken erkennt und im Ernstfall handlungsfähig bleibt. Management Summary Cyberrisiko wird zum Geschäftsrisiko: Organisierte Kriminalität dominiert…
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 7-8-2026 | Services | Tipps
Cybersicherheit im KI-Zeitalter: SASE am Wendepunkt – Wie KI und Quantencomputer die Sicherheitsarchitektur aushebeln

SASE galt als Antwort auf Cloud, hybrides Arbeiten und Zero Trust. Doch KI-Agenten vervielfachen den Datenverkehr, moderne Verschlüsselung schafft blinde Flecken – und Quantencomputer stellen heutige Schutzversprechen infrage. Die Sicherheitsarchitektur muss näher an Nutzer, Gerät und Anwendung rücken.
Ausgabe 7-8-2026 | Favoriten der Redaktion | IT-Security | News | Security Spezial 7-8-2026 | Strategien
Wenn KI Schwachstellen schneller findet als Unternehmen sie schließen können – Die Mobilisierung der Cybersicherheits-Branche

Mit Project QuiltWorks will CrowdStrike eine branchenweite Antwort auf die neue Dynamik KI-gestützter Cyberrisiken geben. Daniel Bernard, Chief Business Officer bei CrowdStrike erklärt, warum klassische Schwachstellenpriorisierung nicht mehr ausreicht und wie Technologiepartner, Integratoren und Cyberversicherer gemeinsam helfen sollen, Risiken schneller zu erkennen, zu bewerten und zu reduzieren.
Business Process Management | E-Commerce | Geschäftsprozesse | IT-Security | Logistik | News
Cybersicherheit in der Lieferkette als Wettbewerbsvorteil für Unternehmen

Unternehmen versuchen auf viele Weisen, ihr Kerngeschäft vor Cyberattacken zu schützen. Doch längst sind ihre Lieferketten zum bevorzugten Angriffsziel geworden. Die Gefahr droht nicht mehr nur in der Firmenzentrale, sondern an der Peripherie durch sogenannte Supply-Chain-Attacken. Das Berliner Sicherheitsunternehmen Maconia sieht eine verantwortlich und schnell handelnde Unternehmensführung als wichtigsten Faktor für die Sicherheit im gesamten…
Healthcare IT | Infrastruktur | IT-Security | Kommunikation | News
TI 2.0 und Cybersicherheit: Was VSDM 2.0, PoPP und Zero Trust für Primärsysteme bedeuten
Die Telematikinfrastruktur (TI) vernetzt Praxen, Apotheken, Kliniken und Krankenkassen im deutschen Gesundheitswesen. Die nächste Ausbaustufe TI 2.0 bringt neue Verfahren wie VSDM 2.0, die elektronische Prüfung und Aktualisierung der Versichertenstammdaten, PoPP, den Nachweis, dass ein Patient vor Ort ist, und ZETA – Zero Trust Access, ein Sicherheitsmodell, das jeden Zugriff einzeln prüft. Für Hersteller von…
IT-Security | News | Tipps
Warum kleine Unternehmen Cybersicherheit jetzt umsetzen sollten

Phishing, infizierte Downloads und Ransomware können auch kleine Teams ausbremsen, Daten gefährden und den Geschäftsbetrieb stören. Kleine Unternehmen müssen täglich viele Herausforderungen gleichzeitig bewältigen: knappe Ressourcen, operative Aufgaben, Kundenerwartungen und häufig begrenzte IT-Kapazitäten. Cybersicherheit wirkt in diesem Umfeld schnell wie ein zusätzlicher Aufwand. Doch bereits eine einzige Phishing-Mail, ein infizierter Download oder ein Ransomware-Angriff…
IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
2026: Cybersicherheitslage in deutschen Unternehmen

Management Summary Cybervorfälle bleiben für deutsche Unternehmen ein operatives Kernthema: 75 Prozent der befragten Organisationen waren in den vergangenen zwölf Monaten betroffen. Phishing und Social Engineering dominieren weiterhin die aktuelle Bedrohungslage und stehen für 56 Prozent der erfassten Sicherheitsvorfälle. KI-gestützte Angriffe rücken strategisch in den Fokus: 45 Prozent sehen darin das größte Cyberrisiko der kommenden…
Ausgabe 5-6-2026 | IT-Security | News | Security Spezial 5-6-2026
Cybersicherheit und Compliance – Warum Excel und Word zum Haftungsrisiko werden
Viele Unternehmen setzen bei der Umsetzung von NIS2 und DORA zunächst auf Excel und Word – aus Gewohnheit, Kostengründen oder Pragmatismus. Für eine dauerhafte, revisionssichere Steuerung von Cyberrisiken reichen statische Office-Dokumente jedoch nicht aus. Warum das schnell zum Haftungsrisiko werden kann, zeigen fünf zentrale Schwachstellen im Umgang mit regulatorischen Anforderungen.
Favoriten der Redaktion | IT-Security | News | Strategien | Tipps
Cybersicherheit: Vier kritische Bedrohungen erfordern dringenden Handlungsbedarf
Mehrschichtige Sicherheitsstrategien können helfen, Bedrohungen durch Prompt-Injection-Angriffe, Deepfakes und Kompromittierung von KI-Anwendungen und Software-Lieferketten abzuwehren. Gartner, ein Unternehmen für Wirtschafts- und Technologieanalysen, hat vier kritische und schwer vorhersehbare Bedrohungen identifiziert, bei denen Angreifer derzeit einen deutlichen Vorteil haben und Schwachstellen in Unternehmen besonders erfolgreich ausnutzen können. Dazu zählen Deepfakes, die Kompromittierung von KI-Anwendungen, Prompt-Injection-Angriffe…
Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Services | Tipps
Cybersicherheit: Lohnt sich der KI-Aufwand für kleine Sicherheitsteams?

Kurzfazit KI bringt Nutzen, wenn sie konkrete Engpässe adressiert (z. B. Priorisierung, Triage, Mustererkennung) und sauber in Prozesse eingebettet ist. Viele »KI«-Funktionen erzeugen sonst vor allem Zusatzaufwand: neue Workflows, mehr Komplexität und mehr Pflegebedarf. Für KMU sind zwei Wege realistisch: gezielte Integration in die eigene Security-Toolchain oder Auslagerung an einen MDR-Anbieter – jeweils mit klaren Prüffragen…
Ausgabe 3-4-2026 | IT-Security | News | Security Spezial 3-4-2026
Cybersicherheit in der Formel 1 – Wenn Hacker mitfahren

Ein Formel-1-Rennstall steht für innovative Technologie und eine große Öffentlichkeit. Er ist ein mittelständisches Hightech-Unternehmen mit entsprechendem Bedarf an IT-Sicherheit. Hacker sollten nicht das Tempo in Sachen Cyberrisiken bestimmen. Deshalb muss ein Partner für IT-Sicherheit spezifische Gefahren erkennen, analysieren und auf sie reagieren können. So kann ein Team wie Scuderia Ferrari HP Cyberangreifer ausbremsen und die eigene Abwehr beschleunigen.
Ausgabe 3-4-2026 | IT-Security | Kommunikation | Künstliche Intelligenz | News | Security Spezial 3-4-2026
Cybersicherheit für Finanzinstitute – Schlachtfeld Postfach
Finanzorganisationen machen sich keine Illusionen über die Herausforderungen ihrer Branche. Sie kämpfen mit zersplitterten Zahlungssystemen, weit verzweigten Cloud-Landschaften und dem Druck, rund um die Uhr verfügbar zu sein. All das macht sie anfällig für Angreifer, die Geld, Daten oder einfach Chaos wollen. Doch die tägliche Abwehrschlacht beginnt oft an einem viel banaleren Ort: dem Posteingang der Beschäftigten. Eine einzige schädliche E-Mail genügt, um Finanzbetrug auszulösen, vertrauliche Daten nach außen zu tragen oder zentrale Dienste lahmzulegen. E-Mail ist billig für Angreifer und wirksam, denn sie nutzt das Vertrauen zwischen Banken, Kunden und Lieferanten aus.
Business Process Management | Geschäftsprozesse | IT-Security | News | Services
DORA: Von formaler Compliance zu echter Cybersicherheit im Finanzsektor

Warum DORA auch eine Architekturfrage ist – und was das für Banken und Versicherungen bedeutet. Die Anforderungen an die digitale Widerstandsfähigkeit von Banken und Versicherungen steigen. Mit dem Digital Operational Resilience Act (DORA) hat die Europäische Union einen verbindlichen Rahmen geschaffen, um IT-Risiken, Cyberangriffe und Abhängigkeiten von Drittdienstleistern zu adressieren. Doch regulatorische Konformität schafft…
Ausgabe 1-2-2026 | IT-Security | New Work | News | Security Spezial 1-2-2026
Lage der Cybersicherheitsexperten bleibt trotz KI angespannt – Hochmotivierte Teams sichern am besten

Cybersecurity gehört zu den abwechslungsreichsten, spannendsten, aber auch anstrengendsten Berufsfeldern. Die Nonprofit-Organisation für Cybersecurity-Experten ISC2 führt jedes Jahr eine Studie durch, die diesen Bereich sowohl aus Sicht der Mitarbeitenden als auch aus der Perspektive der Unternehmen weltweit beleuchtet. »manage it« hat anlässlich der neuesten Workforce-Studie mit Casey Marks, Chief Operating Officer bei ISC2 über die deutschen Studienergebnisse gesprochen.
Digitalisierung | IT-Security | Lösungen | News
Hochleistungstechnologien – Cybersicherheit in der Formel 1

Ein Formel-1-Rennstall steht für innovative Technologie und eine große Öffentlichkeit. Er ist ein mittelständisches Hightech-Unternehmen mit entsprechendem Bedarf an IT-Sicherheit. Hacker sollten nicht das Tempo in Sachen Cyberrisiken bestimmen. Deshalb muss ein Partner für IT-Sicherheit spezifische Gefahren erkennen, analysieren und auf sie reagieren können. So kann ein Team wie Scuderia Ferrari HP Cyberangreifer ausbremsen und…
IT-Security | Künstliche Intelligenz | News
Agentic AI und die wachsende Herausforderung für die Cybersicherheit

Agentic AI revolutioniert die digitale Arbeitswelt, indem autonome KI-Agenten eigenständig Aufgaben übernehmen und Entscheidungen treffen, was Unternehmen vor neue Sicherheitsherausforderungen stellt. Die wachsende Zahl und Autonomie dieser Agentenidentitäten überfordert klassische Sicherheitsmodelle, da unkontrollierte Berechtigungen und fehlende Governance-Strukturen neue Angriffsmöglichkeiten eröffnen. Unternehmen müssen ihre Sicherheitsstrategien dringend anpassen, um Identitätskontrollen, klare Verantwortlichkeiten und Schutzmaßnahmen zu etablieren, bevor…
IT-Security | Künstliche Intelligenz | News
So ticken KI-Agenten für Cybersicherheit wirklich

Immer mehr Security Operation Centers (SOC) setzen im Kampf gegen Hacker und Downtimes auf die Hilfe künstlicher Intelligenz. KI-Agenten, die wie SOC-Teams miteinander autonom kollaborieren, sind in diesem Zusammenhang die neueste Evolutionsstufe. Ontinue, der führende Experte für Managed Extended Detection and Response (MXDR), wirft einen Blick unter die Haube solcher Multi-Agenten-Systeme. Multi-Agenten-Systeme (MAS), bestehend…
IT-Security | News | Trends 2026 | Trends Security
Gartner identifiziert die wichtigsten Cybersicherheitstrends für 2026: Unbekanntes Terrain

Wachsende KI-Verbreitung macht starke Governance unverzichtbar. Der unkontrollierte Vormarsch von künstlicher Intelligenz, geopolitische Spannungen, regulatorische Unsicherheiten und eine sich zuspitzende Bedrohungslage sind laut Gartner die zentralen Treiber der wichtigsten Cybersicherheitstrends für 2026. »Verantwortliche für Cybersicherheit bewegen sich in diesem Jahr auf weitgehend unbekanntem Terrain. Das Zusammenspiel dieser Kräfte stellt die Belastbarkeit ihrer Teams in…
Business Process Management | Favoriten der Redaktion | IT-Security | News | Tipps | Trends 2026 | Trends Security
Cybersicherheit: Zwischen KI-Gefahr, Lieferketten-Risiken und Passkey-Revolution

Wie wird die Cybersicherheitslandschaft im Jahr 2026 und in der Zukunft aussehen? Auch im Jahr 2026 wird sich das Schlachtfeld der Cybersicherheit weiterentwickeln. Internetnutzer und Unternehmen werden einer Vielzahl von Bedrohungen und Herausforderungen gegenüberstehen. Karolis Arbaciauskas, Produktleiter des Cybersicherheitsunternehmens NordPass, gibt uns einen Expertenausblick auf das laufende Jahr. »Künstliche Intelligenz wird sowohl die Tools…
IT-Security | News | Services | Trends Security | Trends Services
Cybersicherheit ist zentral, doch IT-Dienstleister setzen sie zu selten an die erste Stelle

Die Global Technology Industry Association (GTIA) hat die »Channel Trends in Cybersecurity 2025«-Studie für Deutschland, Österreich und die Schweiz veröffentlicht. Die Studie ist Teil einer weltweiten Umfrage bei IT-Dienstleistern (ITSPs) in sechs Regionen[1]. Sie zeigt, wie Channel-Partner die Chancen der Cybersicherheit nutzen und sich in diesem wachsenden Markt als führend positionieren können. Mit der Untersuchung…