Illustration Absmeier foto ki designer
Cybersecurity ist 2026 keine isolierte Aufgabe der IT mehr. KI-gestützte Angriffe, NIS2-Pflichten, Abhängigkeiten von Technologieanbietern und fehlende Fachkräfte zwingen Unternehmen zu einer integrierten Sicherheitsstrategie. Entscheidend ist das Zusammenspiel aus belastbarer Technik, klarer Governance, digitaler Souveränität und einer Belegschaft, die Risiken erkennt und im Ernstfall handlungsfähig bleibt.
Management Summary
- Cyberrisiko wird zum Geschäftsrisiko: Organisierte Kriminalität dominiert die Bedrohungswahrnehmung; KI erhöht Tempo, Reichweite und Qualität von Angriffen.
- KI braucht menschliche Kontrolle: Automatisierte Erkennung, Analyse und Reaktion entlasten Security-Teams, ersetzen aber weder Fachwissen noch klare Verantwortlichkeiten.
- Compliance benötigt eigene Kapazitäten: NIS2 schafft verbindliche Anforderungen an Risikomanagement, Meldungen und Governance; dafür müssen Budget und Personal getrennt vom operativen Schutz eingeplant werden.
- Digitale Souveränität wird zur Architekturfrage: Kontrolle über Daten, Systeme, Lieferketten und Exit-Optionen sollte in Beschaffung und Plattformstrategie messbar verankert werden.
- Resilienz entsteht im Verbund: XDR, belastbare Prozesse, Awareness, getestete Notfallpläne und ausgewählte MSP-/MSSP-Partner schließen Lücken schneller als isolierte Einzelmaßnahmen.
Die neue Ausgabe der Studie »Cybersicherheit in Zahlen« von G DATA CyberDefense, Statista und brand eins liefert IT-Entscheidern ein aktuelles Lagebild zur IT-Sicherheit: Mehr als 5.000 Befragte ordnen ein, wie KI, Regulierung, digitale Souveränität und Personalmangel zusammenwirken [1].
IT-Sicherheit war selten so vielschichtig wie heute. Wer 2026 das eigene Unternehmen absichern will, braucht mehr als eine gute Virenschutzlösung: Künstliche Intelligenz verändert Angriffsmethoden, gesetzliche Vorgaben binden Kapazitäten und gutes Fachpersonal ist knapp. Neu auf der Agenda steht zudem: digitale Souveränität. Wie IT-Verantwortliche damit umgehen, zeigt die sechste repräsentative Ausgabe von »Cybersicherheit in Zahlen«, die G DATA CyberDefense gemeinsam mit Statista und brand eins zusammengestellt hat. Wer diese Zahlen kennt, kann Ressourcen gezielt einsetzen und das IT-Sicherheitsniveau verbessern.
Wer greift an – und womit?
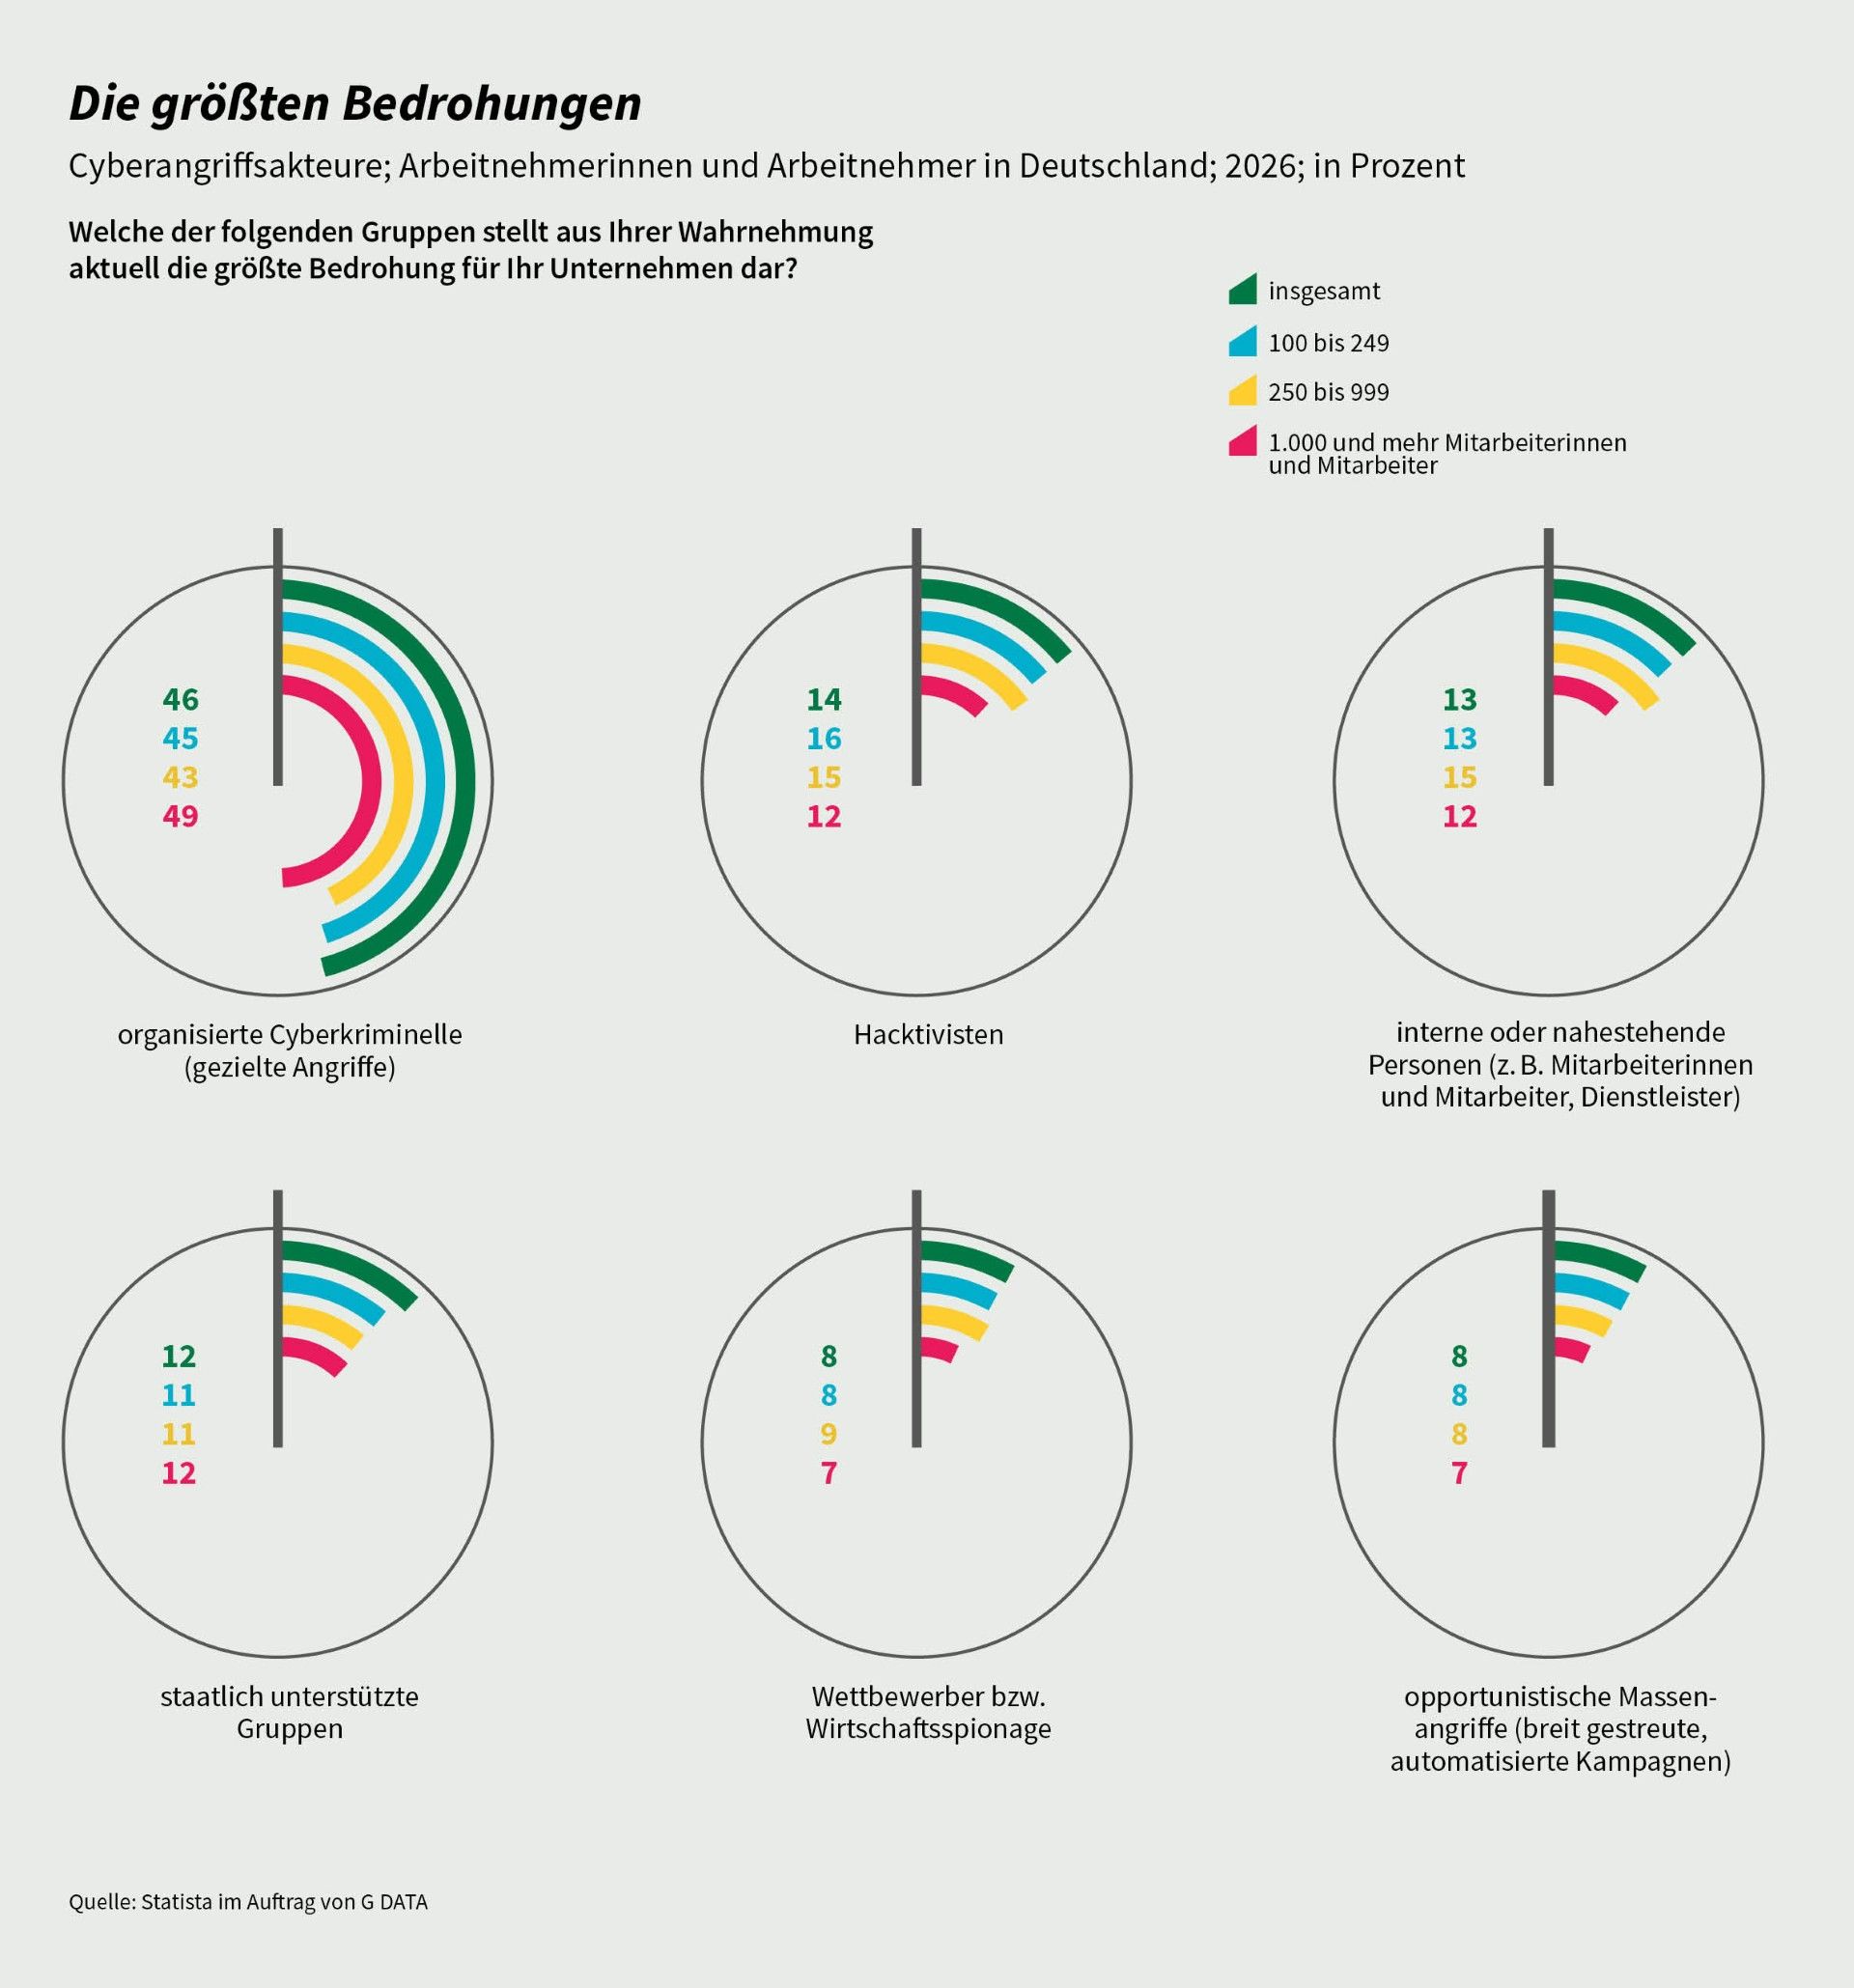
Die größte Gefahr geht aus Sicht der Befragten von organisierten Cyberkriminellen aus, die mit gezielten Attacken Profit erzielen wollen: Fast die Hälfte (46 Prozent) sieht hierin das größte Risiko, mit Abstand vor Hacktivisten (14 Prozent) und Innentätern (13 Prozent). Ein wesentlicher Treiber dieser Entwicklung ist dabei künstliche Intelligenz (KI): Kriminelle nutzen sie für überzeugendere Phishing-Mails und die automatisierte Suche nach Schwachstellen – schneller als je zuvor.
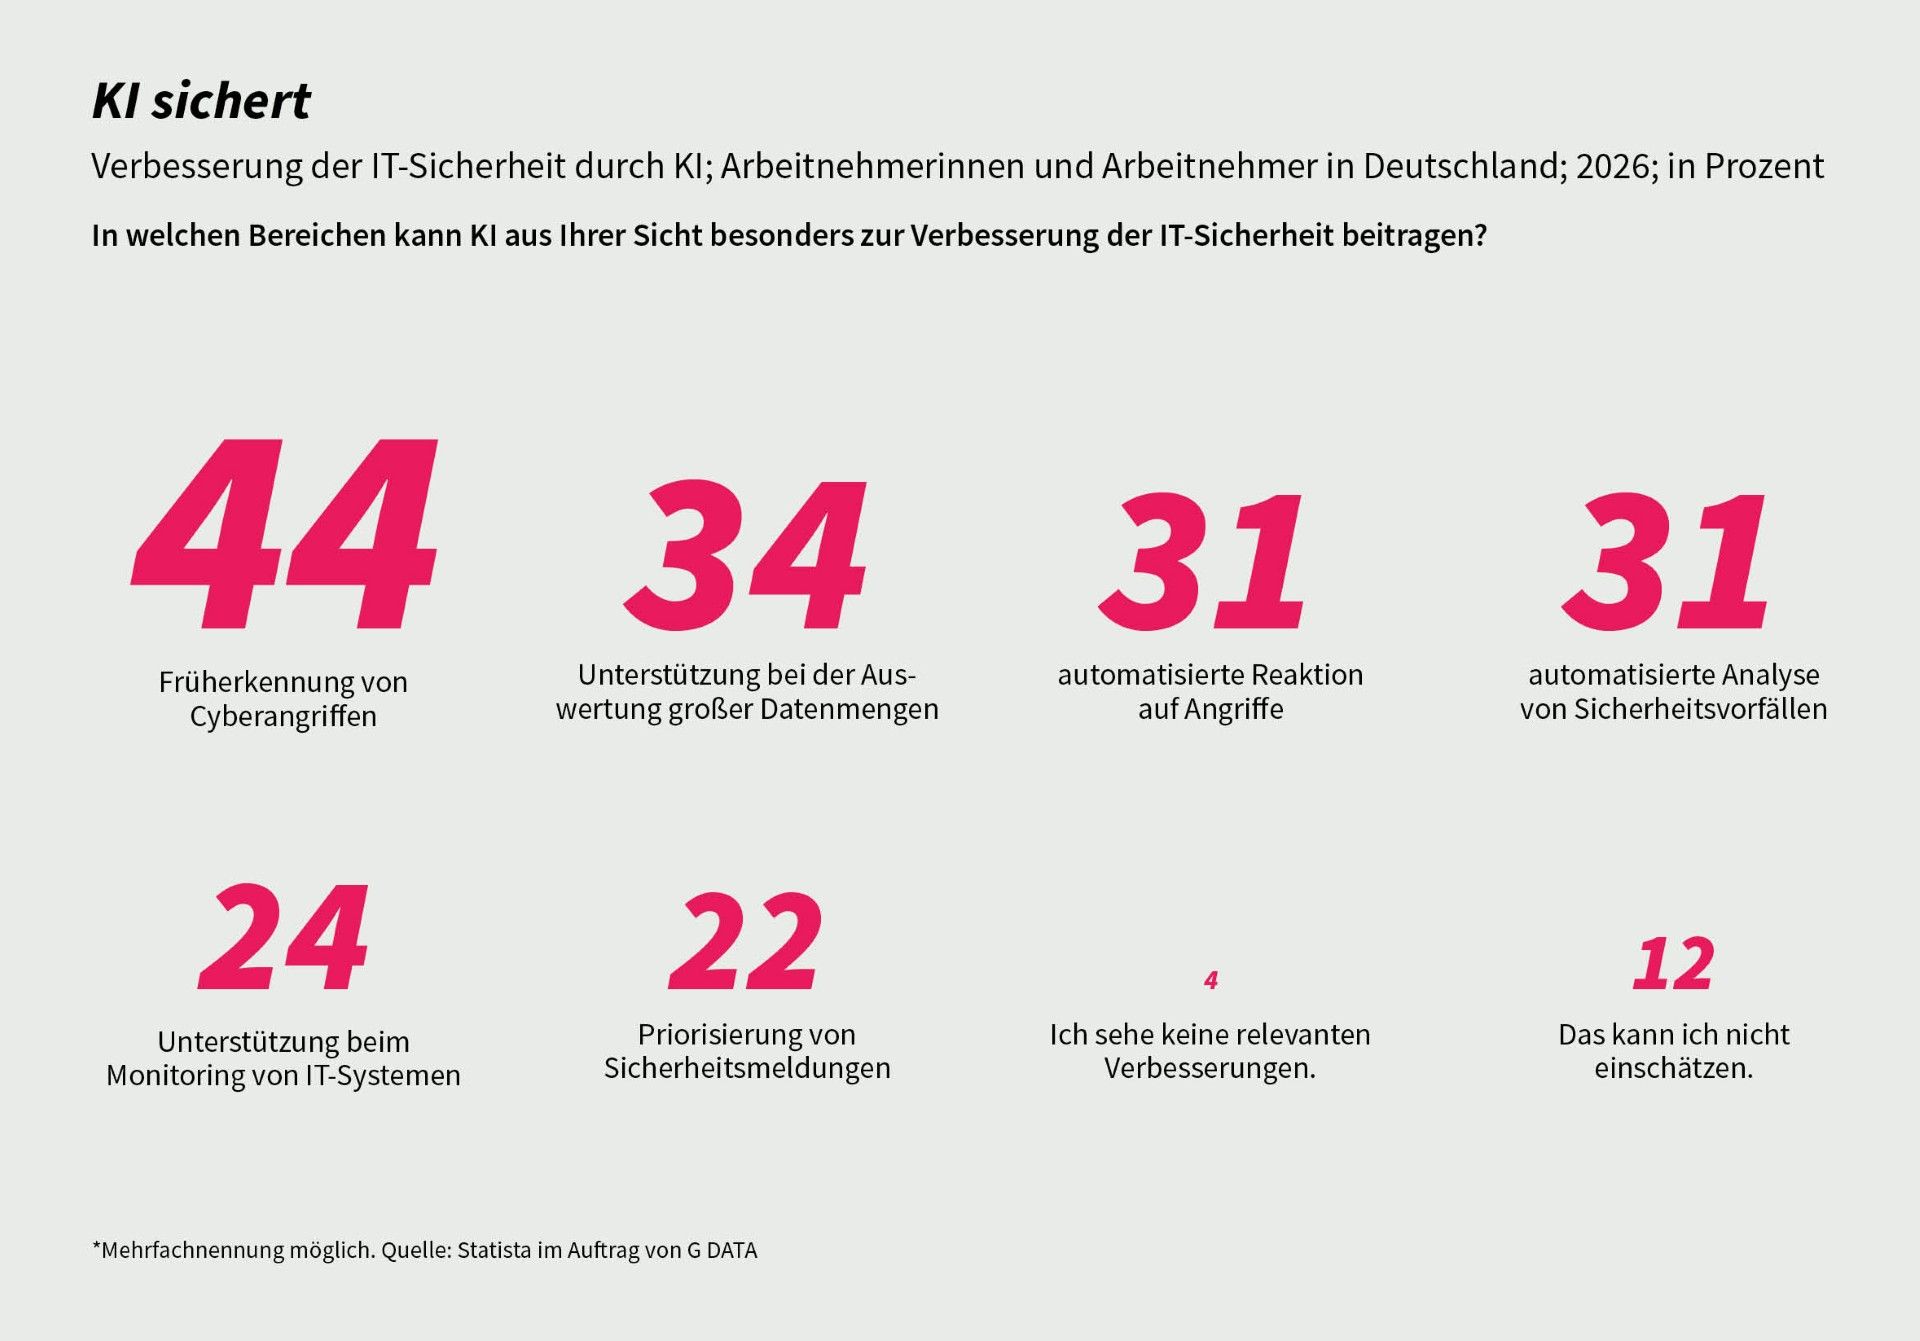
Ein Drittel der Befragten rechnet mit einer erheblichen Verschärfung der Bedrohungslage durch KI, weitere 40 Prozent halten einzelne Angriffsszenarien für wahrscheinlicher. Die gute Nachricht: Dieselbe Technologie stärkt zugleich die Verteidigung. Zwei von fünf sagen, künstliche Intelligenz leiste einen wichtigen Beitrag, um Angriffe frühzeitig zu erkennen. Jeder Dritte sieht Vorteile in der automatisierten Auswertung großer Datenmengen. Je 31 Prozent nennen automatisierte Reaktionen und Vorfallsanalysen als Pluspunkt. Entsprechend setzen IT-Verantwortliche verstärkt auf Lösungen, die über klassischen Endpunktschutz hinausgehen: Extended Detection and Response (XDR) verknüpft zusätzliche Sensorik über alle Endpunkte zu einem Gesamtbild der Netzwerkaktivität und damit zu einem spürbar höheren Schutzniveau.
Autonome Sicherheitslösungen bleiben dennoch Zukunftsmusik. Für drei von zehn Befragten ist menschliche Expertise weiterhin entscheidend. KI dient als Unterstützung, nicht als Ersatz. Investitionen in Technologie sollten deshalb stets mit Investitionen in Menschen einhergehen, etwa durch Security Awareness Trainings, die Mitarbeitende befähigen, Angriffe frühzeitig zu erkennen.
Regulierung: mehr Klarheit, aber auch mehr Aufwand
Gesetzliche Vorgaben wie die NIS2-Richtlinie sollen für mehr Sicherheit sorgen – und tun das aus Sicht vieler Befragter auch: Fast die Hälfte (45 Prozent) verbindet damit mehr Sicherheit. Jeder Dritte schätzt die zusätzliche Klarheit. Da das BSI die Registrierungsfrist für NIS2 bereits zweimal verlängert hat, zeigt sich aber: Die Umsetzung fällt vielen schwer – jeder Fünfte kritisiert entsprechend mehr Bürokratie.
Besonders deutlich wird das bei denjenigen, die Regulatorik praktisch umsetzen. Sieben von zehn Befragten aus IT-Security, Geschäftsführung, Vorstand oder Amtsleitung sagen, regulatorische Anforderungen würden Ressourcen binden. Diese fehlen für Aufgaben wie Netzwerk-Monitoring, Patch-Management oder Vorfallsreaktion. Für IT-Entscheider heißt das: Compliance und operative IT-Sicherheit brauchen von Anfang an eingeplante, getrennte Kapazitäten.
Digitale Souveränität: ein Ziel, viele Definitionen
Digitale Souveränität ist im Vergleich zu Regulatorik und Fachkräftemangel ein junges Thema – entsprechend uneinheitlich fällt aus, was die Teilnehmenden darunter verstehen. Ein Viertel verbindet damit vor allem, Daten und Systeme jederzeit selbst kontrollieren zu können. Weitere Befragte nennen besseren Schutz vor Cyberangriffen (fast jede und jeder Fünfte), Unabhängigkeit von ausländischen Technologieanbietern (18 Prozent) oder den Betrieb von IT-Systemen ohne externe Dienstleister (ein Sechstel). Auch beim aktuellen Stand gehen die Einschätzungen auseinander. 28 Prozent halten Deutschland in der IT-Sicherheit für digital souverän, ein Drittel widerspricht, und mit 36 Prozent fällt die größte Gruppe ein differenziertes Urteil: Deutschland sei teilweise souverän. Trotz dieser Unschärfe gilt: Wer wartet, bis der Begriff endgültig definiert ist, verpasst wertvolle Zeit. Sinnvoller ist es, eine eigene Strategie zu entwickeln und schrittweise umzusetzen.
Personalmangel bleibt der Flaschenhals
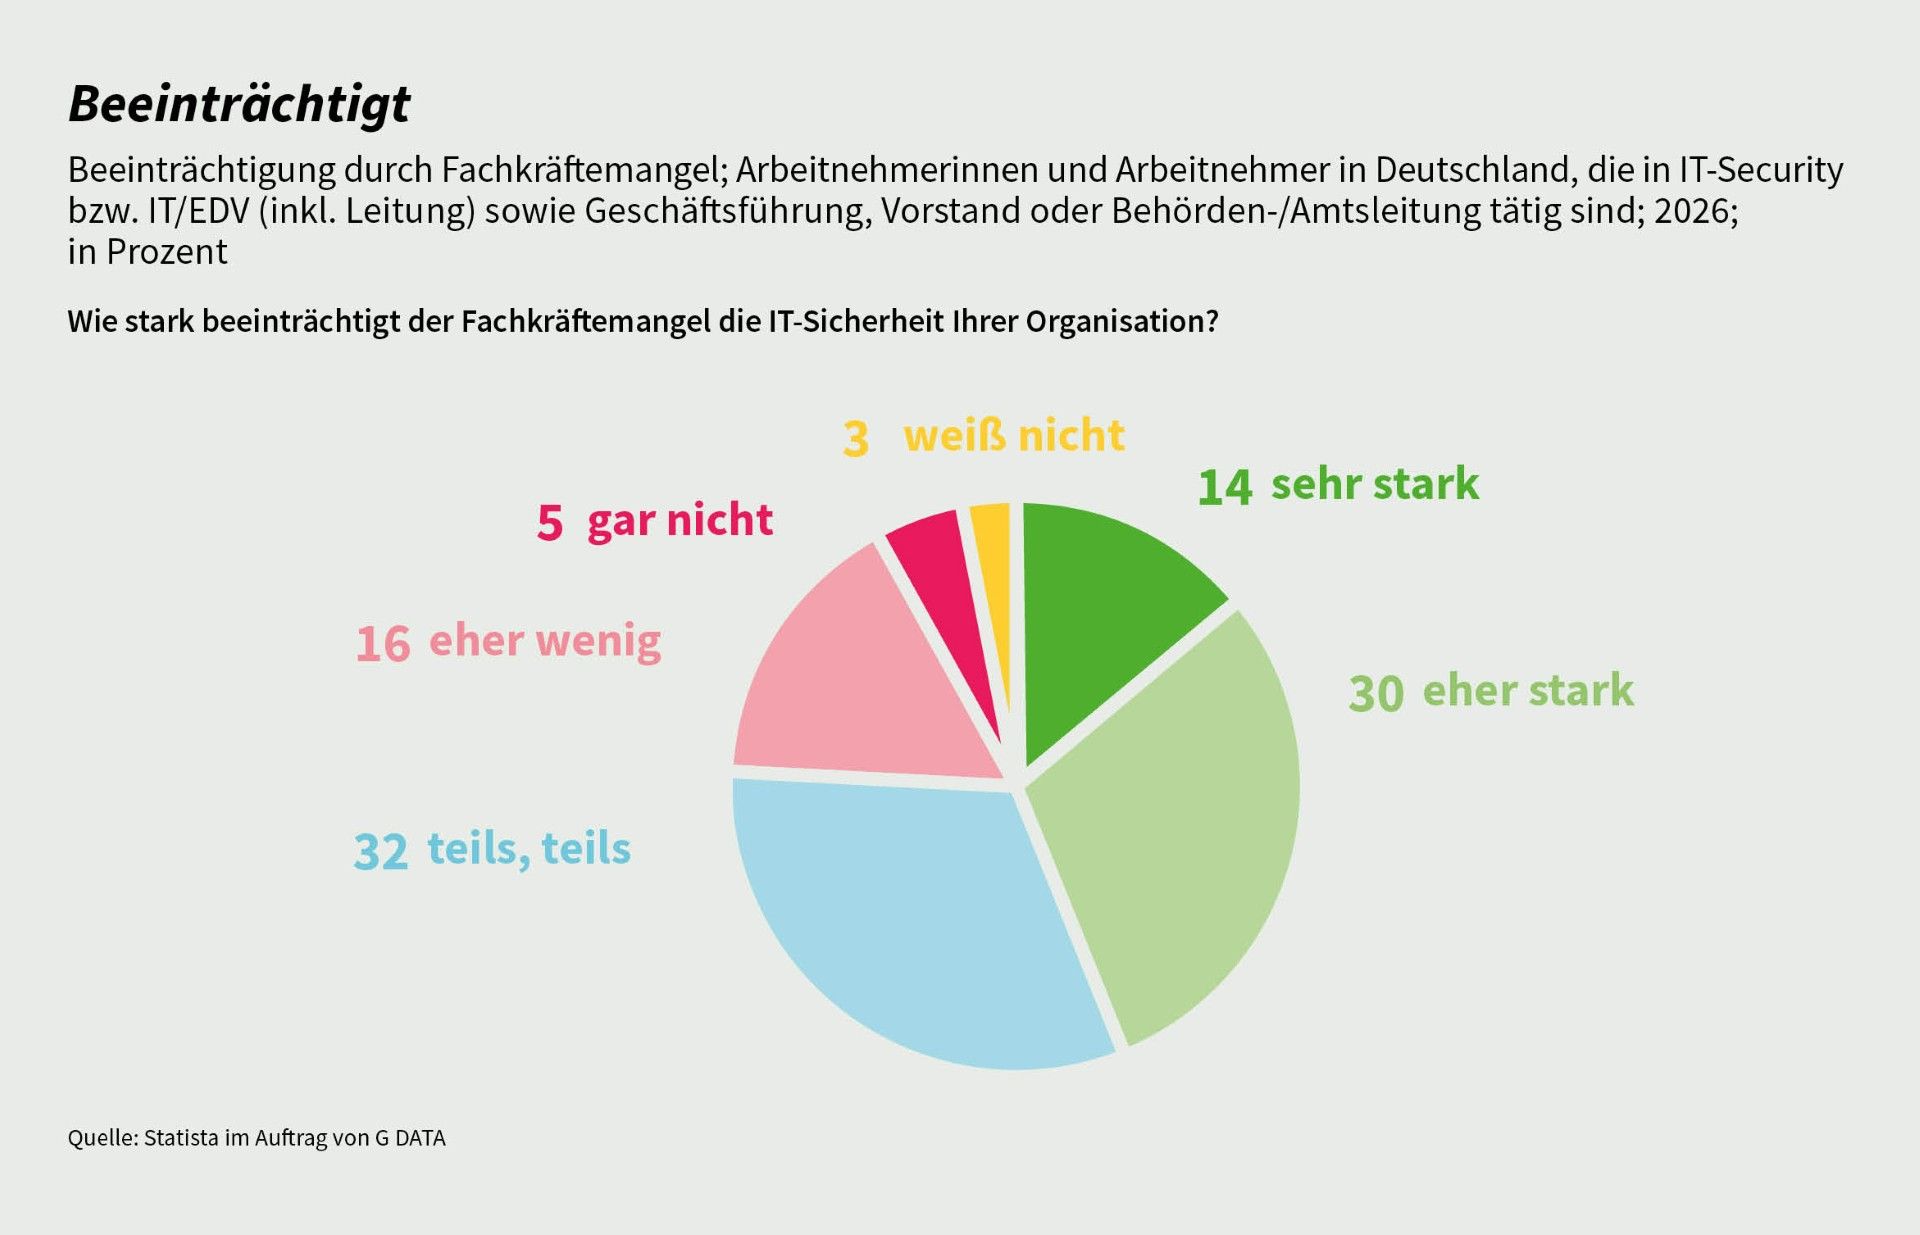
Auch wenn der Bitkom meldet, die Zahl unbesetzter IT-Stellen habe sich in drei Jahren halbiert: Entwarnung sieht anders aus. Drei Viertel der Befragten aus IT-Security, Geschäftsführung, Vorstand oder Amtsleitung sagen, fehlendes Personal beeinträchtige die IT-Sicherheit ihrer Organisation, 44 Prozent sprechen von starken bis sehr starken Einschränkungen. Konkret fehlen Fachleute, um Updates zeitnah einzuspielen und Meldungen aus Sicherheitslösungen zu bewerten. Das Risiko, dass Angreifer etwa durch das automatisierte Ausnutzen einer Schwachstelle in Systeme eindringen, steigt massiv.
Viele Verantwortliche reagieren pragmatisch und binden externe Partner ein: Für jede und jeden Vierten sind Systemhäuser, MSPs und MSSPs bereits zentraler Bestandteil der IT-Sicherheit, für weitere 39 Prozent leisten sie einen wesentlichen Beitrag. Managed-Detection-and-Response-Angebote und Security Awareness Trainings von Partnern schließen so Lücken, die intern kurzfristig nicht zu füllen sind.
Wer kleinteilig denkt, verliert im Ganzen
Die sechste Ausgabe von »Cybersicherheit in Zahlen« zeigt: IT-Sicherheit lässt sich nicht isoliert betrachten. Technologie, Regulatorik, digitale Souveränität und Personalressourcen sind eng miteinander verzahnt. Wer nur an einer Stellschraube dreht, greift zu kurz. IT-Entscheider sind gut beraten, Technologie, Prozesse und Menschen gemeinsam zu denken: mit Lösungen wie XDR für mehr Überblick, eingeplanten Kapazitäten für Regulatorik – und gut geschulten Teams, die im Ernstfall den Unterschied machen.
Stefan Karpenstein, PR-Manager bei G DATA CyberDefense
Cybersicherheit in Zahlen zum Download
»Cybersicherheit in Zahlen« erscheint zum sechsten Mal und zeichnet sich durch eine große Informationsdichte und besondere methodische Tiefe aus. Im Rahmen einer repräsentativen Online-Studie wurden mehr als 5.000 Arbeitnehmerinnen und Arbeitnehmer in Deutschland zur Cybersicherheit im beruflichen und privaten Kontext befragt. Die Fachleute von Statista haben die Befragung eng begleitet und präsentieren dank einer Stichprobengröße, die weit über dem branchenüblichen Standard liegt, belastbare und valide Marktforschungsergebnisse im Magazin »Cybersicherheit in Zahlen«. Darüber hinaus bietet das Nachschlagewerk Zahlen, Daten und Fakten aus mehr als 300 Statistiken zu allen Aspekten der IT-Sicherheit. Interessierte können »Cybersicherheit in Zahlen« herunterladen: https://www.gdata.de/cybersicherheit-in-zahlen
FAQ: Cybersicherheit 2026
- Warum ist Cybersicherheit eine Managementaufgabe?
Weil Ausfälle, Datenabfluss, regulatorische Verstöße und Abhängigkeiten direkt auf Geschäftsbetrieb, Lieferfähigkeit und Reputation wirken. NIS2 stärkt zudem die Verantwortung der Leitungsebene für das Risikomanagement [2]. - Wie verändert KI die Bedrohungslage?
KI kann Phishing, Schwachstellensuche und Angriffsvorbereitung beschleunigen. Zugleich unterstützt sie Verteidiger bei Erkennung, Analyse und Priorisierung; das BSI betont dabei die Notwendigkeit qualifizierten Personals und einer sicheren, wirtschaftlich tragfähigen Nutzung [3]. - Ersetzt KI künftig Security-Fachkräfte?
Nein. Sie automatisiert Teilaufgaben, doch Kontextbewertung, Eskalation, Governance und Krisenentscheidungen bleiben Aufgaben qualifizierter Teams. Die ENISA-Empfehlungen zur Frontier-AI-Ära richten sich deshalb an Behörden, Verteidiger und Anbieter zugleich [4]. - Was verlangt NIS2 von betroffenen Unternehmen?
Zu den Kernthemen gehören Registrierung, Meldung erheblicher Sicherheitsvorfälle sowie technische und organisatorische Risikomanagementmaßnahmen. Das BSI rechnet in Deutschland mit rund 29.500 beaufsichtigten Einrichtungen [2]. - Wie sollten Unternehmen Compliance und operative Sicherheit organisieren?
Pflichten, Nachweise und Audits brauchen klar benannte Verantwortliche und eigene Kapazitäten. Operative Funktionen wie Monitoring, Patchen und Incident Response dürfen dadurch nicht verdrängt werden. - Was bedeutet digitale Souveränität praktisch?
Sie meint die Fähigkeit, Daten, Systeme und kritische Entscheidungen kontrollieren zu können. Dazu gehören transparente Lieferketten, portable Daten, vertragliche Exit-Szenarien, interoperable Standards und eine bewusste Anbieterstrategie [1]. - Welche Rolle spielt XDR?
Extended Detection and Response führt Signale aus Endpunkten und weiteren Sicherheitsquellen zusammen. Der Nutzen entsteht durch bessere Korrelation und schnellere Untersuchung – vorausgesetzt, Datenqualität, Zuständigkeiten und Reaktionsprozesse sind geklärt. - Wann sind MSPs oder MSSPs sinnvoll?
Wenn intern rund um die Uhr Überwachung, Spezialwissen oder Incident Response fehlen. Vor der Vergabe sollten Unternehmen Zuständigkeiten, Meldewege, Datenstandorte, Nachweise, Wiederanlaufziele und Exit-Regeln vertraglich festlegen. - Was gehört in einen belastbaren Cyber-Notfallplan?
Mindestens Rollen und Entscheidungsrechte, technische Eindämmung, Kommunikationswege, Meldepflichten, Wiederanlaufprioritäten, getestete Backups und erreichbare externe Partner. Übungen sollten technische und geschäftliche Abläufe gemeinsam testen. - Welche drei Schritte haben jetzt Priorität?
Erstens kritische Prozesse, Identitäten und Abhängigkeiten erfassen. Zweitens NIS2-Betroffenheit und Reifegrad prüfen. Drittens einen priorisierten Umsetzungsplan mit Verantwortlichen, Budget, Kennzahlen und regelmäßigen Übungen beschließen; ENISA stellt dafür technische Leitlinien und Reifegradmodelle bereit [4][5].
Quellen
[1] G DATA CyberDefense, »Cybersicherheit in Zahlen 2026/2027«: https://www.gdata.de/cybersicherheit-in-zahlen
[2] Bundesamt für Sicherheit in der Informationstechnik, »NIS2-Umsetzung: Bundestag beschließt Cybersicherheitsgesetz«: https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2025/251113_NIS2-Umsetzungsgesetz.html
[3] BSI/AISI Deutschland, »Aktuelle KI-Sicherheitsthemen 08/2026«: https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/AISI/Blogeintraege/AISI-News_2026-08.html
[4] ENISA, Publikationen zu KI, NIS2 und Cyberbedrohungen: https://www.enisa.europa.eu/publications
[5] ENISA, Startseite und Threat Landscape 2026: https://www.enisa.europa.eu/
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
Grafiken: alle Rechte Statista / G DATA
5362 Artikel zu „Cybersicherheit“
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 7-8-2026 | Services | Tipps
Cybersicherheit im KI-Zeitalter: SASE am Wendepunkt – Wie KI und Quantencomputer die Sicherheitsarchitektur aushebeln

SASE galt als Antwort auf Cloud, hybrides Arbeiten und Zero Trust. Doch KI-Agenten vervielfachen den Datenverkehr, moderne Verschlüsselung schafft blinde Flecken – und Quantencomputer stellen heutige Schutzversprechen infrage. Die Sicherheitsarchitektur muss näher an Nutzer, Gerät und Anwendung rücken.
Ausgabe 7-8-2026 | Favoriten der Redaktion | IT-Security | News | Security Spezial 7-8-2026 | Strategien
Wenn KI Schwachstellen schneller findet als Unternehmen sie schließen können – Die Mobilisierung der Cybersicherheits-Branche

Mit Project QuiltWorks will CrowdStrike eine branchenweite Antwort auf die neue Dynamik KI-gestützter Cyberrisiken geben. Daniel Bernard, Chief Business Officer bei CrowdStrike erklärt, warum klassische Schwachstellenpriorisierung nicht mehr ausreicht und wie Technologiepartner, Integratoren und Cyberversicherer gemeinsam helfen sollen, Risiken schneller zu erkennen, zu bewerten und zu reduzieren.
Business Process Management | E-Commerce | Geschäftsprozesse | IT-Security | Logistik | News
Cybersicherheit in der Lieferkette als Wettbewerbsvorteil für Unternehmen

Unternehmen versuchen auf viele Weisen, ihr Kerngeschäft vor Cyberattacken zu schützen. Doch längst sind ihre Lieferketten zum bevorzugten Angriffsziel geworden. Die Gefahr droht nicht mehr nur in der Firmenzentrale, sondern an der Peripherie durch sogenannte Supply-Chain-Attacken. Das Berliner Sicherheitsunternehmen Maconia sieht eine verantwortlich und schnell handelnde Unternehmensführung als wichtigsten Faktor für die Sicherheit im gesamten…
Healthcare IT | Infrastruktur | IT-Security | Kommunikation | News
TI 2.0 und Cybersicherheit: Was VSDM 2.0, PoPP und Zero Trust für Primärsysteme bedeuten
Die Telematikinfrastruktur (TI) vernetzt Praxen, Apotheken, Kliniken und Krankenkassen im deutschen Gesundheitswesen. Die nächste Ausbaustufe TI 2.0 bringt neue Verfahren wie VSDM 2.0, die elektronische Prüfung und Aktualisierung der Versichertenstammdaten, PoPP, den Nachweis, dass ein Patient vor Ort ist, und ZETA – Zero Trust Access, ein Sicherheitsmodell, das jeden Zugriff einzeln prüft. Für Hersteller von…
IT-Security | News | Tipps
Warum kleine Unternehmen Cybersicherheit jetzt umsetzen sollten

Phishing, infizierte Downloads und Ransomware können auch kleine Teams ausbremsen, Daten gefährden und den Geschäftsbetrieb stören. Kleine Unternehmen müssen täglich viele Herausforderungen gleichzeitig bewältigen: knappe Ressourcen, operative Aufgaben, Kundenerwartungen und häufig begrenzte IT-Kapazitäten. Cybersicherheit wirkt in diesem Umfeld schnell wie ein zusätzlicher Aufwand. Doch bereits eine einzige Phishing-Mail, ein infizierter Download oder ein Ransomware-Angriff…
IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
2026: Cybersicherheitslage in deutschen Unternehmen

Management Summary Cybervorfälle bleiben für deutsche Unternehmen ein operatives Kernthema: 75 Prozent der befragten Organisationen waren in den vergangenen zwölf Monaten betroffen. Phishing und Social Engineering dominieren weiterhin die aktuelle Bedrohungslage und stehen für 56 Prozent der erfassten Sicherheitsvorfälle. KI-gestützte Angriffe rücken strategisch in den Fokus: 45 Prozent sehen darin das größte Cyberrisiko der kommenden…
Ausgabe 5-6-2026 | IT-Security | News | Security Spezial 5-6-2026
Cybersicherheit und Compliance – Warum Excel und Word zum Haftungsrisiko werden
Viele Unternehmen setzen bei der Umsetzung von NIS2 und DORA zunächst auf Excel und Word – aus Gewohnheit, Kostengründen oder Pragmatismus. Für eine dauerhafte, revisionssichere Steuerung von Cyberrisiken reichen statische Office-Dokumente jedoch nicht aus. Warum das schnell zum Haftungsrisiko werden kann, zeigen fünf zentrale Schwachstellen im Umgang mit regulatorischen Anforderungen.
Favoriten der Redaktion | IT-Security | News | Strategien | Tipps
Cybersicherheit: Vier kritische Bedrohungen erfordern dringenden Handlungsbedarf
Mehrschichtige Sicherheitsstrategien können helfen, Bedrohungen durch Prompt-Injection-Angriffe, Deepfakes und Kompromittierung von KI-Anwendungen und Software-Lieferketten abzuwehren. Gartner, ein Unternehmen für Wirtschafts- und Technologieanalysen, hat vier kritische und schwer vorhersehbare Bedrohungen identifiziert, bei denen Angreifer derzeit einen deutlichen Vorteil haben und Schwachstellen in Unternehmen besonders erfolgreich ausnutzen können. Dazu zählen Deepfakes, die Kompromittierung von KI-Anwendungen, Prompt-Injection-Angriffe…
Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Services | Tipps
Cybersicherheit: Lohnt sich der KI-Aufwand für kleine Sicherheitsteams?

Kurzfazit KI bringt Nutzen, wenn sie konkrete Engpässe adressiert (z. B. Priorisierung, Triage, Mustererkennung) und sauber in Prozesse eingebettet ist. Viele »KI«-Funktionen erzeugen sonst vor allem Zusatzaufwand: neue Workflows, mehr Komplexität und mehr Pflegebedarf. Für KMU sind zwei Wege realistisch: gezielte Integration in die eigene Security-Toolchain oder Auslagerung an einen MDR-Anbieter – jeweils mit klaren Prüffragen…
Ausgabe 3-4-2026 | IT-Security | News | Security Spezial 3-4-2026
Cybersicherheit in der Formel 1 – Wenn Hacker mitfahren

Ein Formel-1-Rennstall steht für innovative Technologie und eine große Öffentlichkeit. Er ist ein mittelständisches Hightech-Unternehmen mit entsprechendem Bedarf an IT-Sicherheit. Hacker sollten nicht das Tempo in Sachen Cyberrisiken bestimmen. Deshalb muss ein Partner für IT-Sicherheit spezifische Gefahren erkennen, analysieren und auf sie reagieren können. So kann ein Team wie Scuderia Ferrari HP Cyberangreifer ausbremsen und die eigene Abwehr beschleunigen.
Ausgabe 3-4-2026 | IT-Security | Kommunikation | Künstliche Intelligenz | News | Security Spezial 3-4-2026
Cybersicherheit für Finanzinstitute – Schlachtfeld Postfach
Finanzorganisationen machen sich keine Illusionen über die Herausforderungen ihrer Branche. Sie kämpfen mit zersplitterten Zahlungssystemen, weit verzweigten Cloud-Landschaften und dem Druck, rund um die Uhr verfügbar zu sein. All das macht sie anfällig für Angreifer, die Geld, Daten oder einfach Chaos wollen. Doch die tägliche Abwehrschlacht beginnt oft an einem viel banaleren Ort: dem Posteingang der Beschäftigten. Eine einzige schädliche E-Mail genügt, um Finanzbetrug auszulösen, vertrauliche Daten nach außen zu tragen oder zentrale Dienste lahmzulegen. E-Mail ist billig für Angreifer und wirksam, denn sie nutzt das Vertrauen zwischen Banken, Kunden und Lieferanten aus.
Business Process Management | Geschäftsprozesse | IT-Security | News | Services
DORA: Von formaler Compliance zu echter Cybersicherheit im Finanzsektor

Warum DORA auch eine Architekturfrage ist – und was das für Banken und Versicherungen bedeutet. Die Anforderungen an die digitale Widerstandsfähigkeit von Banken und Versicherungen steigen. Mit dem Digital Operational Resilience Act (DORA) hat die Europäische Union einen verbindlichen Rahmen geschaffen, um IT-Risiken, Cyberangriffe und Abhängigkeiten von Drittdienstleistern zu adressieren. Doch regulatorische Konformität schafft…
Ausgabe 1-2-2026 | IT-Security | New Work | News | Security Spezial 1-2-2026
Lage der Cybersicherheitsexperten bleibt trotz KI angespannt – Hochmotivierte Teams sichern am besten

Cybersecurity gehört zu den abwechslungsreichsten, spannendsten, aber auch anstrengendsten Berufsfeldern. Die Nonprofit-Organisation für Cybersecurity-Experten ISC2 führt jedes Jahr eine Studie durch, die diesen Bereich sowohl aus Sicht der Mitarbeitenden als auch aus der Perspektive der Unternehmen weltweit beleuchtet. »manage it« hat anlässlich der neuesten Workforce-Studie mit Casey Marks, Chief Operating Officer bei ISC2 über die deutschen Studienergebnisse gesprochen.
Digitalisierung | IT-Security | Lösungen | News
Hochleistungstechnologien – Cybersicherheit in der Formel 1

Ein Formel-1-Rennstall steht für innovative Technologie und eine große Öffentlichkeit. Er ist ein mittelständisches Hightech-Unternehmen mit entsprechendem Bedarf an IT-Sicherheit. Hacker sollten nicht das Tempo in Sachen Cyberrisiken bestimmen. Deshalb muss ein Partner für IT-Sicherheit spezifische Gefahren erkennen, analysieren und auf sie reagieren können. So kann ein Team wie Scuderia Ferrari HP Cyberangreifer ausbremsen und…
IT-Security | Künstliche Intelligenz | News
Agentic AI und die wachsende Herausforderung für die Cybersicherheit

Agentic AI revolutioniert die digitale Arbeitswelt, indem autonome KI-Agenten eigenständig Aufgaben übernehmen und Entscheidungen treffen, was Unternehmen vor neue Sicherheitsherausforderungen stellt. Die wachsende Zahl und Autonomie dieser Agentenidentitäten überfordert klassische Sicherheitsmodelle, da unkontrollierte Berechtigungen und fehlende Governance-Strukturen neue Angriffsmöglichkeiten eröffnen. Unternehmen müssen ihre Sicherheitsstrategien dringend anpassen, um Identitätskontrollen, klare Verantwortlichkeiten und Schutzmaßnahmen zu etablieren, bevor…
IT-Security | Künstliche Intelligenz | News
So ticken KI-Agenten für Cybersicherheit wirklich

Immer mehr Security Operation Centers (SOC) setzen im Kampf gegen Hacker und Downtimes auf die Hilfe künstlicher Intelligenz. KI-Agenten, die wie SOC-Teams miteinander autonom kollaborieren, sind in diesem Zusammenhang die neueste Evolutionsstufe. Ontinue, der führende Experte für Managed Extended Detection and Response (MXDR), wirft einen Blick unter die Haube solcher Multi-Agenten-Systeme. Multi-Agenten-Systeme (MAS), bestehend…
IT-Security | News | Trends 2026 | Trends Security
Gartner identifiziert die wichtigsten Cybersicherheitstrends für 2026: Unbekanntes Terrain

Wachsende KI-Verbreitung macht starke Governance unverzichtbar. Der unkontrollierte Vormarsch von künstlicher Intelligenz, geopolitische Spannungen, regulatorische Unsicherheiten und eine sich zuspitzende Bedrohungslage sind laut Gartner die zentralen Treiber der wichtigsten Cybersicherheitstrends für 2026. »Verantwortliche für Cybersicherheit bewegen sich in diesem Jahr auf weitgehend unbekanntem Terrain. Das Zusammenspiel dieser Kräfte stellt die Belastbarkeit ihrer Teams in…
Business Process Management | Favoriten der Redaktion | IT-Security | News | Tipps | Trends 2026 | Trends Security
Cybersicherheit: Zwischen KI-Gefahr, Lieferketten-Risiken und Passkey-Revolution

Wie wird die Cybersicherheitslandschaft im Jahr 2026 und in der Zukunft aussehen? Auch im Jahr 2026 wird sich das Schlachtfeld der Cybersicherheit weiterentwickeln. Internetnutzer und Unternehmen werden einer Vielzahl von Bedrohungen und Herausforderungen gegenüberstehen. Karolis Arbaciauskas, Produktleiter des Cybersicherheitsunternehmens NordPass, gibt uns einen Expertenausblick auf das laufende Jahr. »Künstliche Intelligenz wird sowohl die Tools…
IT-Security | News | Services | Trends Security | Trends Services
Cybersicherheit ist zentral, doch IT-Dienstleister setzen sie zu selten an die erste Stelle

Die Global Technology Industry Association (GTIA) hat die »Channel Trends in Cybersecurity 2025«-Studie für Deutschland, Österreich und die Schweiz veröffentlicht. Die Studie ist Teil einer weltweiten Umfrage bei IT-Dienstleistern (ITSPs) in sechs Regionen[1]. Sie zeigt, wie Channel-Partner die Chancen der Cybersicherheit nutzen und sich in diesem wachsenden Markt als führend positionieren können. Mit der Untersuchung…
IT-Security | News | Trends 2026 | Trends Security
Cybersicherheitstrends 2026: Welche Angriffe ohne Malware zunehmen

Da Malware-freie Angriffe mittlerweile den Großteil der kriminellen Aktivitäten ausmachen, steht außer Frage, dass die Trends in der gesamten Landschaft dazu geführt haben, dass sich diese Bedrohungen ausbreiten konnten. Für 2026 erwartet Zero Networks eine weitere Zunahme der Angriffe ohne Malware. Dazu gehören insbesondere: Maschinenidentitäten schaffen Sicherheitslücken Maschinenidentitäten wie Dienstkonten, die bekanntermaßen überprivilegiert und…