Illustration Absmeier foto ki designer
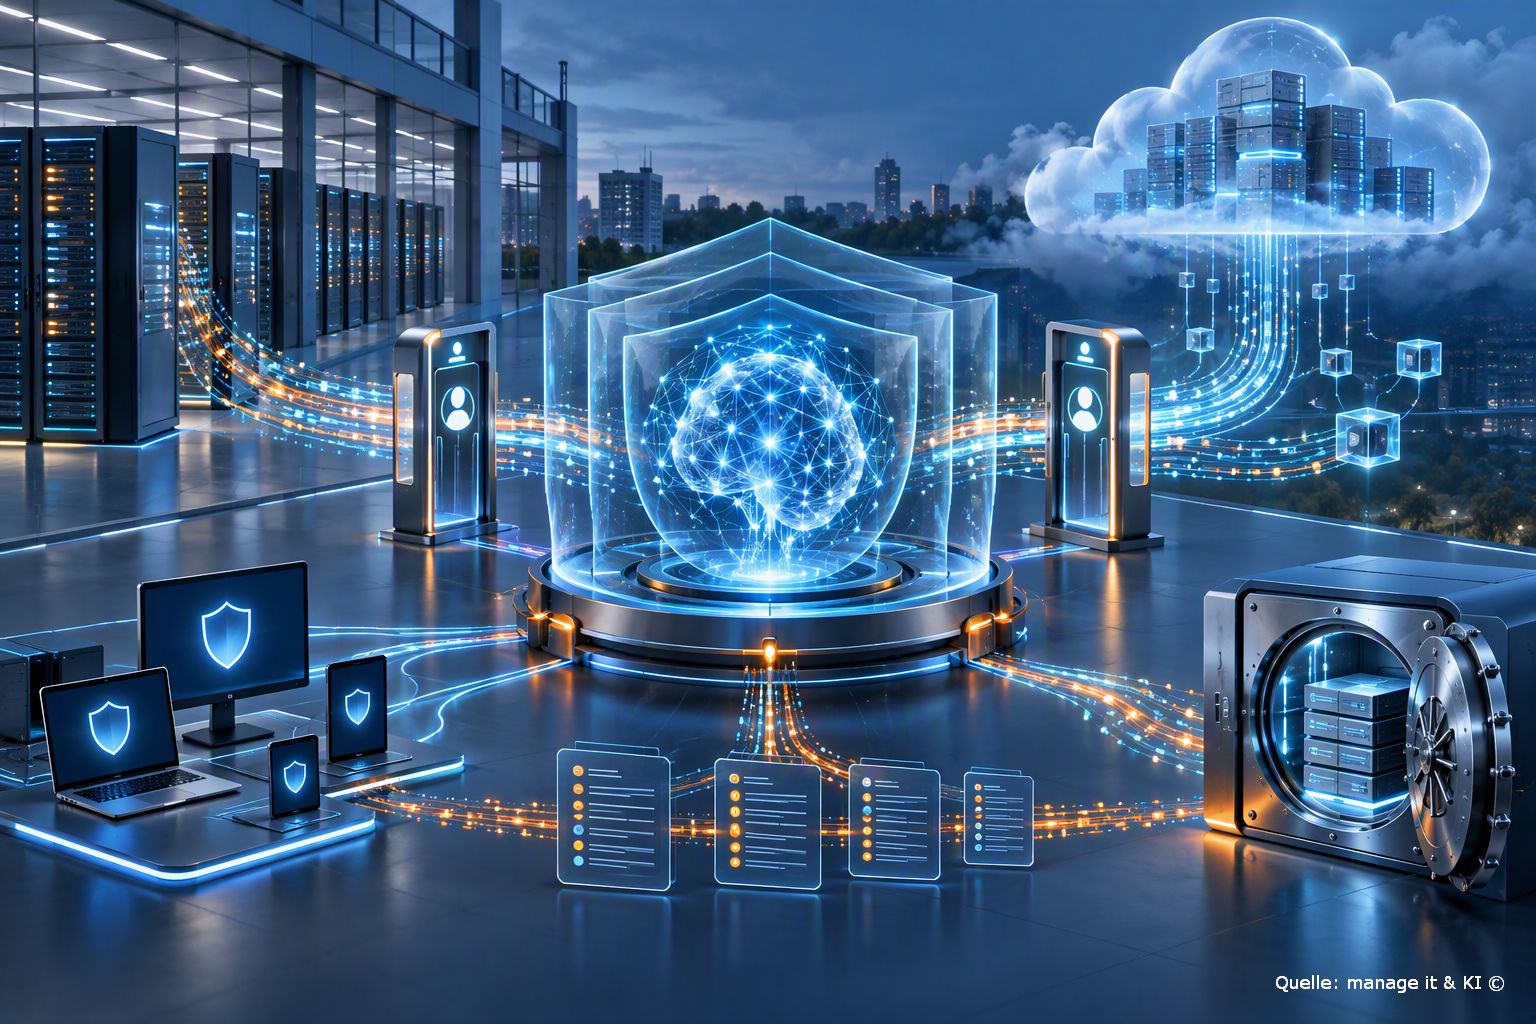
Mit KI-Agenten wird aus einer fehlerhaften Antwort schnell eine geschäftskritische Aktion. Unternehmen brauchen deshalb mehr als Modellschutz: Gefragt ist eine Sicherheitsarchitektur, die Identitäten, Daten, Berechtigungen, Endgeräte, Überwachung und Wiederherstellung miteinander verzahnt – und autonome Systeme jederzeit kontrollierbar hält.
Management Summary
- KI-Sicherheit ist Architekturaufgabe: Schutz muss Infrastruktur, Modelle, Daten, Identitäten, Anwendungen und Endgeräte durchgängig umfassen.
- Agenten erhöhen das operative Risiko: Wer Systeme handeln lässt, muss Rechte minimal vergeben, Zuständigkeiten eindeutig definieren und Aktionen begrenzen.
- Datenvertrauen ist Voraussetzung: Herkunft, Integrität, Verschlüsselung und Zugriffssteuerung entscheiden über die Verlässlichkeit von RAG- und KI-Ergebnissen.
- Kontrolle braucht Nachvollziehbarkeit: Audit-Trails, Monitoring, Policy Enforcement und ein technischer Stoppmechanismus gehören in jeden produktiven Agenten-Workflow.
- Resilienz endet nicht beim Backup: Unternehmen müssen Modelle, Konfigurationen, Berechtigungen und Workflows getestet in einen vertrauenswürdigen Zustand zurückführen können.
KI eröffnet Unternehmen zwar neue Möglichkeiten, schafft aber gleichzeitig auch neue Angriffsflächen. Das Thema Sicherheit lässt sich jedoch nicht auf den Schutz eines Modells oder die Absicherung einer einzelnen Komponente reduzieren. Je stärker die Technologie in Unternehmensprozesse integriert ist, desto größer sind die Folgen einer manipulierten Eingabe, eines kompromittierten Accounts oder eines fehlerhaft arbeitenden Agenten. Dell Technologies zeigt, worauf Unternehmen beim Aufbau sicherer KI-Umgebungen achten sollten.
Ausgerechnet die Unternehmen, die die Entwicklung leistungsfähiger KI vorantreiben, warnen zunehmend vor den Risiken ihrer eigenen Technologien. Sie befürchten einen dramatischen Kontrollverlust. Ob dahinter echte Sorge steckt oder strategisches Kalkül, bleibt umstritten. Klar ist: Autonome KI schafft eine neue Klasse von Sicherheitsrisiken – das gilt auch für den ganz alltäglichen Einsatz in Unternehmen.
- Security by Design beginnt bei der technischen Basis. In der IT gilt ein ungeschriebenes Gesetz: IT-Sicherheit und Datenschutz sollten nicht erst nachträglich hinzugefügt werden, sondern von der ersten Planung an fester Bestandteil der Entwicklung sein. Bei KI-Anwendungen sieht es nicht anders aus. Vertrauenswürdige Systeme und Firmware, abgesicherte Entwicklungs- und Bereitstellungsprozesse, Schutz vor Manipulationen in der Lieferkette sowie eine konsequente Trennung von Entwicklungs-, Test- und Produktionsumgebungen sollten grundlegende Standards sein. Ebenso wichtig sind Zero-Trust-Prinzipien: Zugriffe sollten nicht allein aufgrund eines Netzwerkstandorts oder einer Systemzugehörigkeit als vertrauenswürdig gelten, sondern stets anhand von Identität, Kontext und erforderlichen Berechtigungen überprüft werden.
- Ein falscher Output ist ärgerlich, eine falsche Aktion kann gefährlich werden. Mit dem Aufkommen agentischer KI verändert sich die Risikolage nochmals grundlegend. Ein Sprachmodell erzeugt zunächst nur Text oder andere Inhalte. Ein KI-Agent dagegen ruft Daten ab, greift auf Anwendungen zu oder löst Workflows aus. Damit wird aus einem Modellfehler schnell ein operatives Risiko. Ein manipulierter Prompt, ein kompromittierter Kontext oder zu weitreichende Berechtigungen können dazu führen, dass ein Agent eine Handlung ausführt, für die er eigentlich gar nicht vorgesehen ist. Die Sicherheitsarchitektur muss deshalb den Handlungsspielraum des Systems begrenzen. Jeder Agent benötigt eine klar definierte Identität, festgelegte Zuständigkeiten und möglichst wenig Rechte. Unternehmen sollten Berechtigungen granular nach Aufgabe, Identität, Kontext und Zeitpunkt vergeben. Ein Agent für die Bearbeitung einer Kundenanfrage benötigt andere Zugriffsrechte als ein Agent, der einen Produktionsprozess unterstützt. Diese Zugriffsrechte sollten zudem kontinuierlich überprüft werden.
- KI kann nur so vertrauenswürdig sein wie die Daten, auf die sie zugreift. Die Sicherheitsverantwortlichen müssen aber nicht nur den Handlungsspielraum der Agenten einschränken, sondern auch die Qualität der KI-Ergebnisse und somit die Qualität der zugrunde liegenden Daten überprüfen. Dafür müssen sie nachvollziehen können, woher die KI-Daten stammen, aber auch wie diese bereitgestellt werden. Technisch gesehen gehören dazu Verschlüsselung während der Übertragung und Speicherung, Integritätsprüfungen und eine Überwachung der Datenflüsse. Besonders relevant ist das beispielsweise bei RAG-Architekturen, in denen externe Wissensbestände in die Generierung einbezogen werden. Hier muss gewährleistet sein, dass ein Modell nur auf Informationen zugreifen kann, die kontrolliert und damit sicher sind.
- Was ein KI-Agent tut, muss sich jederzeit stoppen lassen. Je autonomer KI arbeitet, desto wichtiger wird ihre Kontrollierbarkeit. Unternehmen müssen im Ernstfall rekonstruieren können, welche Daten ein Agent abgerufen, welche Entscheidungen er getroffen, welche Tools er verwendet und welche Änderungen er anschließend vorgenommen hat. Ohne diese Informationen lassen sich Fehlverhalten oder Manipulationen nur schwer erkennen und noch schwerer korrigieren. Deshalb brauchen KI-Workflows durchgängige Audit-Trails, Aktivitätsmonitoring und Policy Enforcement. Ebenso entscheidend sind Eskalationsmechanismen und ein technischer Stoppmechanismus. Wenn ein Agent unerwartete Aktionen ausführt, muss ein Unternehmen ihn jederzeit anhalten, seine Berechtigungen einschränken und den betroffenen Workflow stoppen können.
- Interessante Angriffsziele gibt es nicht nur im Rechenzentrum. KI breitet sich über Rechenzentren und Cloud-Umgebungen hinaus bis an den digitalen Arbeitsplatz aus. Rechner, Anwendungen und mobile Endpoints werden so zu Schnittstellen zwischen Mitarbeitern, KI-Systemen und Unternehmensdaten. Ein kompromittierter Endpoint kann beispielsweise den Zugriff auf sensible Daten ermöglichen oder als Ausgangspunkt für Manipulationen von KI-Workflows dienen. Ein KI-fähiger Arbeitsplatz muss deshalb mehr leisten, als nur die notwendige Rechenleistung bereitzustellen. Gerätezustand, Identität, Zugriffskontrollen, Patch- und Konfigurationsmanagement sowie der Schutz lokaler und übertragener Daten müssen Teil der Sicherheitsarchitektur sein.
- Cyberschutz und Resilienz sind zwei völlig unterschiedliche Themen. Sicherheit ist mehr als Cyberabwehr. Unternehmen müssen immer davon ausgehen, dass Schutzmechanismen versagen können. KI hat zudem die Bedrohungslage grundlegend verändert, da sie Angriffe massiv beschleunigt, automatisiert und damit die Hürden für Kriminelle senkt. Deshalb müssen die Themen Erkennung, Eindämmung und Wiederherstellung von Anfang im Rahmen des Sicherheitskonzeptes mitgedacht werden. Dazu zählen getrennte und geschützte Recovery-Umgebungen, unveränderbare beziehungsweise gegen Manipulation geschützte Sicherungen und definierte Wiederanlaufverfahren. Entscheidend ist dabei nicht nur, Anwendungen wieder online zu bringen. Unternehmen müssen auch sicherstellen, dass Modelle, Konfigurationen, Daten, Berechtigungen und Agenten-Workflows in einen vertrauenswürdigen Zustand zurückgeführt werden können. Ein theoretischer Plan reicht allerdings nicht aus, regelmäßig getestete Recovery-Prozesse sind unabdingbar.
»Mit der zunehmenden Autonomie von KI verschiebt sich die Bedrohungslage. Entscheidend ist die Kontrollierbarkeit des gesamten Systems – von der Infrastruktur über Daten und Identitäten bis hin zu den Aktionen eines Agenten und der Fähigkeit, einen kompromittierten Zustand zuverlässig zu beenden und den ursprünglichen wiederherzustellen«, sagt Christian Scharrer, Lead Architect und CTO Ambassador bei Dell Technologies Deutschland. »Unternehmen müssen ihre Schutzmaßnahmen schärfen. Unabdingbar sind eine abgesicherte Infrastruktur, vertrauenswürdige Daten, eindeutig zugeordnete Identitäten, kontrollierte Aktionen und belastbare Recovery-Prozesse. Erst wenn diese Ebenen zusammenspielen, lässt sich KI in geschäftskritischen Umgebungen kontrolliert betreiben.«
Tipps für die Praxis
- Starten Sie mit einem vollständigen Inventar aller Modelle, Agenten, Datenquellen, Tools und Verantwortlichen.
- Definieren Sie pro Use Case Schutzbedarf, erlaubte Aktionen, Datenklassen und Abbruchkriterien.
- Setzen Sie für Agenten separate Identitäten, kurzlebige Berechtigungen und eine explizite Tool-Allowlist ein.
- Testen Sie Prompt Injection, Datenabfluss, Poisoning und unsichere Ausgaben vor jedem produktiven Rollout.
- Verknüpfen Sie Laufzeitmonitoring mit klaren Eskalationswegen und einem technisch getesteten Kill Switch.
- Üben Sie die Wiederherstellung nicht nur für Daten, sondern auch für Modelle, Konfigurationen und Agenten-Workflows.
FAQ: KI-Sicherheit in Unternehmen
- Warum reicht klassische IT-Sicherheit für KI nicht aus?
KI-Anwendungen erweitern die Angriffsfläche um modellspezifische Risiken wie Prompt Injection, Daten- und Model Poisoning, Offenlegung sensibler Informationen und unsichere Ausgabeverarbeitung. Bewährte Kontrollen bleiben wichtig, müssen aber um KI-spezifische Tests, Datenherkunft und Laufzeitüberwachung ergänzt werden. [1] - Was ist Prompt Injection?
Dabei beeinflussen manipulierte direkte oder indirekte Anweisungen das Verhalten eines Modells. Das BSI nennt solche Angriffe als neuartigen Vektor, der unter anderem zu Datenabfluss oder schädlichen Ausgaben führen kann. Eingaben und externe Inhalte sollten daher als nicht vertrauenswürdig behandelt werden. [2] - Welche zusätzlichen Risiken bringen KI-Agenten?
Agenten können Tools aufrufen, Daten verändern und Prozesse starten. OWASP führt „Excessive Agency“ als zentrales LLM-Risiko: Zu viele Funktionen, Rechte oder zu viel Autonomie vergrößern mögliche Schäden. Sinnvoll sind eng begrenzte Werkzeuge, Least Privilege und Freigaben für kritische Aktionen. [1] - Wie lässt sich ein RAG-System absichern?
Dokumentquellen, Berechtigungen und Aktualität müssen kontrolliert werden. Zusätzlich sind Eingabefilter, Trennung von Systemanweisungen und Inhalten, Zugriffskontrollen auf Vektorbestände sowie Tests gegen manipulierte Dokumente erforderlich. Protokolle sollten zeigen, welche Quelle eine Antwort beeinflusst hat. [1][2] - Welche Rolle spielt Zero Trust?
Zero Trust behandelt weder Netzwerkstandort noch Systemzugehörigkeit als ausreichenden Vertrauensbeweis. Für KI bedeutet das: Jeder Nutzer, Dienst und Agent erhält eine eigene Identität; Zugriffe werden kontextbezogen geprüft, minimal vergeben, zeitlich begrenzt und regelmäßig rezertifiziert. - Was fordert der EU AI Act von Anbietern allgemeiner KI-Modelle?
Seit 2. August 2025 gelten unter anderem Pflichten zu technischer Dokumentation, Informationen für nachgelagerte Anbieter, Urheberrechts-Policy und einer veröffentlichten Zusammenfassung der Trainingsinhalte. Für Modelle mit systemischem Risiko bestehen zusätzliche Anforderungen. [3][4] - Wie sollte Human Oversight umgesetzt werden?
Menschliche Kontrolle sollte risikobasiert sein. Kritische Aktionen – etwa Zahlungen, Löschungen, Rechteänderungen oder produktive Konfigurationswechsel – benötigen verbindliche Freigaben. Verantwortliche brauchen verständliche Kontextinformationen und eine echte Möglichkeit, Aktionen abzulehnen oder zu stoppen. - Welche Protokolle sind für KI-Agenten wichtig?
Erfasst werden sollten Identität, Eingabe und Kontext, verwendete Datenquellen, Tool-Aufrufe, Berechtigungsentscheidungen, Ausgaben, Änderungen, Freigaben und Fehlermeldungen. Protokolle müssen vor Manipulation geschützt, datenschutzkonform aufbewahrt und für Analysen zeitlich korrelierbar sein. - Was gehört in einen KI-Incident-Response-Plan?
Der Plan sollte Verantwortlichkeiten, Alarmwege, Isolierung von Agenten, Sperrung von Identitäten und Tools, Sicherung von Beweisen, Prüfung betroffener Daten sowie Wiederanlaufkriterien definieren. Übungen müssen auch manipulierte Wissensbestände, kompromittierte Konten und fehlerhafte Automationen abdecken. - Welches Vorgehensmodell eignet sich für das Management?
Das NIST AI RMF strukturiert Risikomanagement in vier Funktionen: Govern, Map, Measure und Manage. Damit lassen sich Governance, Kontextanalyse, Messung und Behandlung von Risiken über den Lebenszyklus verbinden. Das GenAI-Profil ergänzt konkrete Hinweise für generative KI. [5]
Quellen
[1] OWASP GenAI Security Project, „OWASP Top 10 for LLM Applications 2025“: https://genai.owasp.org/resource/owasp-top-10-for-llm-applications-2025/
[2] Bundesamt für Sicherheit in der Informationstechnik, „Kriterienkatalog zur Integration extern bereitgestellter generativer KI-Modelle“: https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/KI/Kriterienkatalog_KI-Modelle_Bundesverwaltung.html
[3] Europäische Kommission, „General-purpose AI obligations under the AI Act“: https://digital-strategy.ec.europa.eu/en/factpages/general-purpose-ai-obligations-under-ai-act
[4] AI Act Service Desk, „Article 53: Obligations for providers of general-purpose AI models“: https://ai-act-service-desk.ec.europa.eu/en/ai-act/article-53
[5] NIST, „Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile“: https://www.nist.gov/publications/artificial-intelligence-risk-management-framework-generative-artificial-intelligence
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
177 Artikel zu „KI-Agenten Sicherheitsarchitektur“
Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Strategien | Whitepaper
Vertrauensarchitekturen für KI-Agenten: Identität, Berechtigungen und kontrollierbarer Einsatz
Autonome KI-Systeme benötigen überprüfbare Identitäten, klare Zugriffsgrenzen und Mechanismen zur schnellen Entziehung von Berechtigungen. KI-Agenten entwickeln sich vom Assistenzsystem zum eigenständig handelnden digitalen Akteur. Damit steigen die Anforderungen an Identität, Berechtigungen, Governance und schnelle Reaktionsfähigkeit. Unternehmen benötigen deshalb Vertrauensarchitekturen, die autonome Systeme eindeutig zuordnen, kontrollieren und bei Bedarf sofort begrenzen können. Management Summary KI-Agenten…
Business | Künstliche Intelligenz | News | Trends 2026 | Trends Services
KI-Agenten: 4 von 5 sind noch in der Pilot- und Testphase

Strategische Relevanz und Umsetzung von KI-Agenten klaffen deutlich auseinander. Überführung von KI-Pilotprojekten in den Produktivbetrieb ist eine große Herausforderung. Investitionen in Daten, Plattformen und KI-Kompetenz im Fokus. Autonome KI-Agenten gelten als nächste Evolutionsstufe künstlicher Intelligenz. Sie assistieren nicht nur, sondern können Aufgaben eigenständig planen, Entscheidungen treffen und Handlungen ausführen. Damit vollzieht sich der Übergang…
Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Services
Fünf Fragen, die IT-Entscheider vor dem Einsatz von KI-Agenten beantworten müssen
KI-Agenten übernehmen zunehmend operative Entscheidungen. Damit aus technischer Autonomie ein belastbarer Geschäftsvorteil wird, müssen IT-Verantwortliche Zuständigkeiten, Risikogrenzen, Erfolgskriterien und Eskalationswege frühzeitig festlegen. Fünf Leitfragen zeigen, worauf es bei einer praxistauglichen Governance ankommt. Management Summary Autonomie braucht Leitplanken: Unternehmen müssen akzeptable Ergebnisse, Entscheidungsräume und verbindliche Grenzen für KI-Agenten definieren. Auswahl folgt dem Risiko: Aufgabe, Agent und…
Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Strategien | Tipps
KI-Agenten sicher steuern: Kontrolle beginnt bei Identitäten und Berechtigungen
KI-Agenten entwickeln sich vom Analysewerkzeug zum operativen Akteur. Sobald sie Daten abrufen, Anwendungen steuern oder Prozesse auslösen, werden Identitäten, Berechtigungen und Abschaltmechanismen zur Managementaufgabe. Unternehmen brauchen deshalb klare Leitplanken, eindeutige Verantwortlichkeiten und technische Kontrollen, bevor KI in geschäftskritische Abläufe einzieht. Management Summary KI-Agenten sind digitale Identitäten: Wer Systeme und Daten eigenständig nutzt, benötigt ein…
Digitalisierung | Infrastruktur | IT-Security | Künstliche Intelligenz | News | Services | Strategien
Zeitalter der KI-Agenten erfordert neue Backup-Strategien
Autonome KI-Agenten verschieben die Grenzen klassischer Datensicherung: Weil sie mit gültigen Identitäten und hohen Schreibrechten agieren, können Fehlentscheidungen in Sekunden geschäftskritische Daten treffen. HYCU reagiert mit Transparenz über Agenten und Berechtigungen, engeren Wiederherstellungspunkten sowie einem vom SaaS-Betrieb unabhängigen Datenzugriff. Management Summary Neue Risikologik: KI-Agenten benötigen keinen Angriff, sondern können mit legitimen Tokens und Berechtigungen fehlerhafte…
Business | Business Process Management | E-Commerce | Geschäftsprozesse | Künstliche Intelligenz | News | Services
Wenn KI-Agenten einkaufen, wird Unternehmenswissen zur neuen Verkaufsfläche

KI-Agenten verändern den digitalen Handel grundlegend: Sie suchen, vergleichen und empfehlen Produkte nicht mehr nur entlang klassischer Shop-Strukturen, sondern auf Basis maschinenlesbarer Daten und verfügbarem Unternehmenswissen. Für Händler und Marken entsteht damit eine neue strategische Aufgabe: Produktinformationen, Markenargumente und Kontextwissen müssen so aufbereitet werden, dass sie nicht nur für Menschen, sondern auch für KI-Systeme verständlich,…
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 7-8-2026 | Services | Tipps
Cybersicherheit im KI-Zeitalter: SASE am Wendepunkt – Wie KI und Quantencomputer die Sicherheitsarchitektur aushebeln

SASE galt als Antwort auf Cloud, hybrides Arbeiten und Zero Trust. Doch KI-Agenten vervielfachen den Datenverkehr, moderne Verschlüsselung schafft blinde Flecken – und Quantencomputer stellen heutige Schutzversprechen infrage. Die Sicherheitsarchitektur muss näher an Nutzer, Gerät und Anwendung rücken.
Business Process Management | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News
Laufzeitautorisierung für KI-Agenten: Warum Zugriffskontrolle innerhalb der Sitzung wichtiger wird

KI-Agenten verändern die Sicherheitsarchitektur in Unternehmen. Sie greifen autonom auf Datenbanken, Cloud-Konsolen, Kubernetes-Cluster oder SSH-Hosts zu und führen dort Aktionen mit hoher Geschwindigkeit aus. Klassische Identitäts- und Zugangskontrollen reichen dafür nur bedingt aus: Sie prüfen häufig, ob ein Zugriff erlaubt ist, aber nicht granular genug, was während der Sitzung tatsächlich geschieht. Laufzeitautorisierung setzt genau an…
Business Process Management | Favoriten der Redaktion | IT-Security | News | Services | Strategien
KI-Agenten im SOC: Alle haben Amnesie

Warum die nächste Stufe der Sicherheitsautomatisierung am Gedächtnis scheitert. Adaptiert von einem Artikel von Nash Borges, Vice President of Engineering and Data Science, Sophos. Die nächste Stufe der Sicherheitsautomatisierung scheitert aktuell an einem überraschend simplen Hindernis: Erinnerung. Wie sich das anfühlt, zeigt ein Film. In Christopher Nolans Memento aus dem Jahr 2000 leidet…
IT-Security | Künstliche Intelligenz | News | Produktmeldung
Saviynt stellt Identity-Plattform für KI-Agenten vor

Neue Lösung ermöglicht Steuerung autonomer KI-Agenten über den gesamten Lebenszyklus – von der Erkennung bis zur Laufzeitkontrolle. Saviynt, Anbieter einer Identity-Security-Plattform, hat heute seine Lösung Saviynt Identity Security for AI vorgestellt. Die Lösung unterstützt Unternehmen dabei, autonome KI-Agenten vergleichbar mit menschlichen und maschinellen Identitäten zu verwalten: mit durchgehender Sichtbarkeit, Lifecycle-Governance und kontextbasierter Zugriffskontrolle in…
Business | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Strategien | Tipps | Whitepaper
Die Gefahren von KI-Agenten und wie Unternehmen ihnen begegnen können

Mit dem rasanten Aufstieg agentischer KI-Systeme – also KI-Agenten, die eigenständig Aufgaben ausführen, Entscheidungen treffen und ohne menschliches Eingreifen agieren – entsteht eine neue Klasse operativer und sicherheitsrelevanter Risiken. Unternehmen profitieren zwar von Effizienzsteigerungen, stehen aber zugleich vor Herausforderungen, die klassische IT-Sicherheitskonzepte nicht mehr abdecken. Neue Risikoklasse: Was macht KI-Agenten so gefährlich? Agentische KI…
Business | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Kommentar | Künstliche Intelligenz | News | Tipps
Eine neue Klasse operativer und sicherheitsrelevanter Risiken: KI-Agenten

OWASP hat erstmals die Top 10 for Agentic Applications veröffentlicht. Der Bericht macht deutlich, welche erheblichen geschäftlichen Risiken von agentischer KI ausgehen können – insbesondere, weil diese Systeme eigenständig Entscheidungen treffen und ohne menschliches Eingreifen handeln [1]. Dazu ein Kommentar von Keren Katz, Co-Lead, OWASP Agentic AI Project; Senior Group Manager of AI Security,…
Business | Digitalisierung | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | New Work | News | Services | Strategien | Tipps
Welche Herausforderungen sollten gelöst werden, bevor man KI-Agenten im Unternehmen einführt?
Agentic AI, die nächste Evolutionsstufe der künstlichen Intelligenz, verspricht eine intelligente Automatisierung von Prozessen, indem sie selbstständig plant, entscheidet und handelt. Diese Vielseitigkeit und Selbstständigkeit bringen jedoch auch Herausforderungen mit sich, die Unternehmen vor der Einführung bewältigen müssen. Eine klare Definition von Governance, Rollen und Verantwortlichkeiten ist entscheidend, um unkontrollierte Autonomien zu vermeiden. Sicherheitsrisiken…
Business | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Services | Strategien | Tipps
Drei zentrale Risiken bei KI-Agenten

KI-Agenten (engl. »AI agents«) erobern die Arbeitswelt, doch der Hype birgt auch Gefahren. Während Unternehmen weltweit auf diese Technologie setzen, zeigt sich: Schnelligkeit geht oft zu Lasten der Sicherheit. Nach einer aktuellen IBM-Studie sehen Unternehmen KI-Agenten nicht länger als Experiment, sondern als unverzichtbaren Bestandteil ihrer digitalen Transformation [1]. Führungskräfte erwarten bis 2025 einen achtfachen Anstieg…
Business | Digitalisierung | Effizienz | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | New Work | News | Trends 2025 | Trends Wirtschaft
KI-Revolution: Management betrachtet KI-Agenten mit Neugier
Von allen Trend-Technologien werden KI-Agenten die Wertschöpfung der Wirtschaft am meisten stärken: 44 Prozent der deutschen Entscheider trauen ihnen zu, für den größten Produktivitätsschub zu sorgen, im Vergleich zu smarten Maschinen (42 Prozent), Quantencomputern (40 Prozent) und humanoiden Robotern (26 Prozent). Das zeigt eine repräsentative Civey-Umfrage im Auftrag von Microsoft Deutschland [1]. Den Einsatz von…
Business | Favoriten der Redaktion | Künstliche Intelligenz | New Work | News | Strategien | Tipps
Verantwortungsbewusster Einsatz von KI-Agenten: Maßnahmen und Empfehlungen
Es gibt mehr Herausforderungen und Risiken, die mit der Einführung von KI-Agenten in Unternehmen verbunden sind, als bisher angenommen. Gerade Unternehmen, die bereits KI-Agenten einsetzen, haben ein höheres Bewusstsein für die damit verbundene Management-Komplexität, und erkennen, dass diese Komplexität oft die verfügbaren Mitarbeiterressourcen übersteigt. Ohne klare Governance, Ressourcenplanung und Transparenz drohen erhebliche Risiken wie Überlastung,…
Business | Geschäftsprozesse | IT-Security | News | Services | Tipps
Cyberrisiken und Managementhaftung: Was Geschäftsführer jetzt beschließen müssen
Management Summary Cyberrisiken gehören auf die Agenda der Geschäftsleitung: Persönliche Haftung entsteht vor allem dann, wenn Risikobild, Zuständigkeiten, Entscheidungen und Kontrollen fehlen oder nicht dokumentiert sind. NIS2 verschärft die Verantwortung: Betroffene Leitungsorgane müssen angemessene Risikomanagementmaßnahmen umsetzen, überwachen und sich regelmäßig schulen lassen. Im Vorfall laufen mehrere Fristen parallel: Die Meldewege nach BSIG, DSGVO, Versicherungsvertrag und…
Cloud Computing | IT-Security | News | Trends 2026 | Trends Security | Trends Wirtschaft
Wachstumsmarkt Cloud-Sicherheit
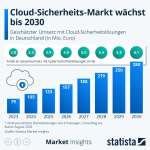
Der Umsatz mit Cloud-Sicherheitslösungen in Deutschland könnte bis 2030 auf 280 Mio. Euro steigen. Für 2026 rechnen die Expertinnen und Experten der Statista Market Insights mit einem Umsatz von 157 Millionen Euro. Auch innerhalb des gesamten Marktes für Cyber-Sicherheitslösungen gewinnt das Cloud-Segment an Gewicht: Der Anteil steigt von 2,8 Prozent im Jahr 2023 auf 6,1…
IT-Security | News | Trends 2026 | Trends Security
Welche Cyberangriffs-Akteure fürchten Unternehmen am meisten?

Wenn Beschäftigte an mögliche Cyberangriffe auf ihr Unternehmen denken, stehen organisierte Cyberkriminelle ganz oben auf der Liste. 46 Prozent sehen sie als größte Bedrohung. Das ist ein Ergebnis des aktuellen Reports Cybersicherheit in Zahlen 2026/2027, der von G DATA in Zusammenarbeit mit Statista veröffentlicht worden ist. Mit deutlichem Abstand folgen so genannte Hacktivisten: 14 Prozent…