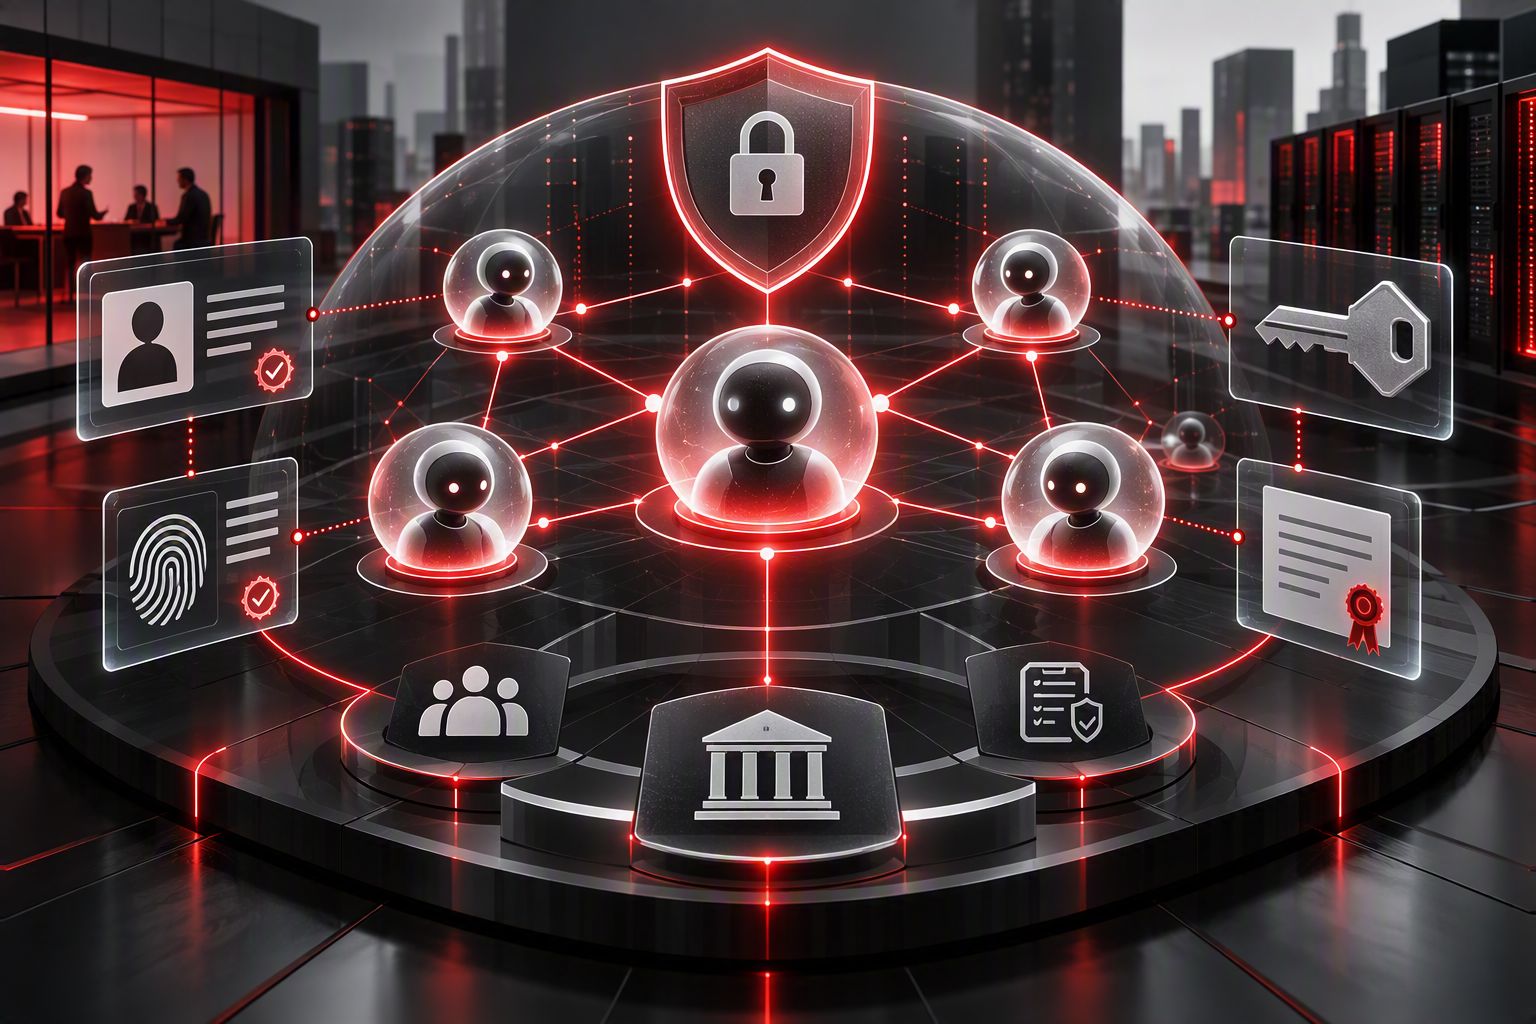
Illustration Absmeier foto ki designer
Autonome KI-Systeme benötigen überprüfbare Identitäten, klare Zugriffsgrenzen und Mechanismen zur schnellen Entziehung von Berechtigungen.
KI-Agenten entwickeln sich vom Assistenzsystem zum eigenständig handelnden digitalen Akteur. Damit steigen die Anforderungen an Identität, Berechtigungen, Governance und schnelle Reaktionsfähigkeit. Unternehmen benötigen deshalb Vertrauensarchitekturen, die autonome Systeme eindeutig zuordnen, kontrollieren und bei Bedarf sofort begrenzen können.
Management Summary
- KI-Agenten brauchen eine überprüfbare Identität. Autonome Systeme müssen eindeutig einem Betreiber, einer Aufgabe und einem zulässigen Handlungskontext zugeordnet werden können.
- Klassische IAM-Modelle stoßen an Grenzen. Dynamische, organisationsübergreifende Agenten erfordern portable Vertrauensnachweise statt rein statischer Rollen- und Rechtekonzepte.
- Least Privilege wird zur Pflichtdisziplin. Berechtigungen sollten granular, zeitlich begrenzt und richtlinienbasiert vergeben werden, um Risiken im laufenden Betrieb zu reduzieren.
- Widerrufbarkeit ist ein Sicherheitskriterium. Unternehmen benötigen technische Mechanismen, um kompromittierte oder regelwidrig handelnde Agenten schnell zu sperren oder zu isolieren.
- Governance entscheidet über Skalierbarkeit. Erst klare Zuständigkeiten, Nachweise, Monitoring und Reaktionsprozesse machen agentische KI im Unternehmensumfeld kontrollierbar nutzbar.
Mit der zunehmenden Verbreitung agentischer KI entstehen neue Anforderungen an Sicherheit, Governance und Nachvollziehbarkeit. KI-Agenten können Aufgaben eigenständig ausführen, mit Anwendungen interagieren, Daten auswerten, Code generieren oder Transaktionen anstoßen. Dadurch verschiebt sich der Schutzbedarf: Nicht nur menschliche Nutzerinnen und Nutzer, sondern auch autonome Softwareakteure benötigen eine verlässliche, überprüfbare Identität.
Viele bestehende Identitäts- und Zugriffssysteme wurden für bekannte Personen, Geräte oder Dienste innerhalb klar abgegrenzter Organisationsgrenzen entwickelt. KI-Agenten bewegen sich jedoch häufig dynamisch zwischen Anwendungen, Cloud-Umgebungen und externen Diensten. Klassische Rollenmodelle und statische Berechtigungen reichen deshalb oft nicht aus, um die Herkunft, Zuständigkeit und zulässigen Handlungsspielräume eines Agenten zuverlässig zu prüfen.
Ein zentrales Konzept ist die kryptografisch nachweisbare Identität. Dabei erhält ein KI-Agent einen signierten digitalen Nachweis, der seine Identität, seinen verantwortlichen Betreiber und gegebenenfalls weitere Vertrauensinformationen beschreibt. Solche Nachweise können unabhängig überprüft werden und erleichtern es, Agenten eindeutig zuzuordnen, auch wenn sie organisationsübergreifend eingesetzt werden.
Ebenso wichtig sind richtlinienbasierte Berechtigungen. Sie legen fest, auf welche Systeme, Daten und Funktionen ein Agent zugreifen darf, unter welchen Bedingungen diese Rechte gelten und wann sie automatisch ablaufen. Dadurch lassen sich Prinzipien wie minimale Rechtevergabe, zeitlich begrenzter Zugriff und kontextabhängige Freigaben auf autonome Systeme übertragen.
Ein weiterer Baustein ist die Möglichkeit, Berechtigungen kurzfristig zu widerrufen. Wenn ein Agent kompromittiert wird, gegen Richtlinien verstößt oder sich das Vertrauensverhältnis ändert, muss seine Handlungsfähigkeit schnell eingeschränkt werden können. In der Praxis wird hierfür häufig von einem »Notausschalter« gesprochen: Gemeint ist ein technischer Mechanismus, der Zugriffe blockiert, Nachweise entzieht oder den Agenten isoliert, bevor Folgeschäden entstehen.
Die Anforderungen betreffen nicht nur einzelne Unternehmen. Sobald KI-Agenten mit Partnern, Plattformen oder Lieferketten interagieren, werden portable Vertrauensnachweise relevant. Empfänger müssen prüfen können, ob ein Agent legitim ist, wer für ihn verantwortlich ist und welche Aktionen erlaubt sind, ohne sich auf denselben internen Identitätsanbieter verlassen zu müssen.
Eine belastbare Vertrauensarchitektur für KI-Agenten umfasst typischerweise mehrere Funktionen:
- Erkennung und Inventarisierung: Unternehmen benötigen Transparenz darüber, welche KI-Agenten intern entwickelt, extern bezogen oder bereits produktiv eingesetzt werden.
- Verantwortlichkeit: Jeder Agent sollte einem Betreiber, Eigentümer oder organisatorischen Verantwortungsbereich zugeordnet werden können.
- Berechtigungssteuerung: Zugriffe sollten granular, zeitlich begrenzt und abhängig vom jeweiligen Kontext vergeben werden.
- Widerruf und Reaktion: Sicherheits- oder Richtlinienverstöße müssen schnell zu Sperrung, Quarantäne oder Entzug von Berechtigungen führen können.
Als Beispiel für diesen Ansatz kann der DigiCert AI Trust Manager genannt werden. Die Lösung kombiniert digitale Identitätsnachweise für KI-Agenten mit richtlinienbasierten Berechtigungen und Widerrufsmechanismen. Sie steht damit exemplarisch für eine Entwicklung, bei der kryptografische Verfahren aus der klassischen digitalen Identität auf autonome KI-Systeme übertragen werden.
Für Organisationen ergibt sich daraus ein neuer Governance-Schwerpunkt. Neben Modellqualität, Datenschutz und regulatorischer Compliance müssen sie auch die operative Vertrauenswürdigkeit von KI-Agenten sicherstellen. Dazu gehören eindeutige Zuständigkeiten, überprüfbare Nachweise, kontinuierliche Überwachung und klar definierte Reaktionsprozesse.
Langfristig dürfte die Absicherung von KI-Agenten zu einem festen Bestandteil moderner Sicherheitsarchitekturen werden. Je autonomer Systeme handeln, desto wichtiger werden technische Nachweise darüber, wer oder was handelt, in welchem Auftrag dies geschieht und welche Grenzen gelten. Vertrauensarchitekturen für KI-Agenten schaffen hierfür die Grundlage und können dazu beitragen, den Einsatz agentischer KI kontrollierbarer, nachvollziehbarer und skalierbarer zu machen.
Albert Absmeier & KI
FAQ: Vertrauensarchitekturen für KI-Agenten
- Warum benötigen KI-Agenten eine eigene Identität?
Weil sie Aufgaben eigenständig ausführen und dabei auf Systeme, Daten oder Dienste zugreifen. Eine eigene Identität macht nachvollziehbar, welcher Agent handelt, in welchem Auftrag er agiert und wer Verantwortung trägt. - Worin unterscheiden sich KI-Agenten von klassischen Servicekonten?
Servicekonten sind meist fest an Anwendungen oder Prozesse gebunden. KI-Agenten können dagegen kontextabhängig handeln, Werkzeuge wechseln und dynamisch mit verschiedenen Umgebungen interagieren. - Welche Rolle spielt Kryptografie?
Kryptografische Nachweise helfen, Identitäten, Berechtigungen und Vertrauensinformationen fälschungssicher zu bestätigen. Dadurch lässt sich die Legitimität eines Agenten technisch überprüfen. - Was bedeutet richtlinienbasierte Berechtigungssteuerung?
Berechtigungen werden nicht pauschal vergeben, sondern anhand definierter Regeln. Dazu zählen etwa Aufgabe, Zeitraum, Datenklassifikation, Umgebung oder Risikostufe. - Warum ist ein Widerrufsmechanismus wichtig?
Wenn ein Agent kompromittiert wird oder außerhalb seiner Regeln handelt, müssen Zugriffe sofort eingeschränkt werden können. Ohne Widerrufbarkeit bleiben Fehlverhalten und Missbrauch länger wirksam. - Welche organisatorischen Voraussetzungen sind nötig?
Unternehmen sollten Verantwortlichkeiten, Freigabeprozesse, Monitoring, Protokollierung und Eskalationswege festlegen. Technik allein reicht für vertrauenswürdige KI-Agenten nicht aus. - Welche Risiken entstehen ohne Vertrauensarchitektur?
Ohne klare Identität und Zugriffskontrolle können Agenten schwer nachvollziehbar handeln, zu viele Rechte erhalten oder unbeabsichtigt sensible Daten und Prozesse gefährden. - Wie lässt sich der Einsatz von KI-Agenten skalieren?
Skalierung gelingt nur mit standardisierten Identitätsnachweisen, automatisierten Richtlinien, zentraler Inventarisierung und kontinuierlicher Überwachung über verschiedene Umgebungen hinweg. - Welche Bedeutung haben externe Partner und Lieferketten?
Sobald Agenten organisationsübergreifend handeln, müssen auch externe Empfänger prüfen können, ob ein Agent legitim ist und welche Aktionen erlaubt sind. - Was sollten Unternehmen kurzfristig tun?
Sie sollten zunächst KI-Agenten inventarisieren, Verantwortlichkeiten festlegen, Berechtigungen überprüfen und technische Möglichkeiten für Widerruf, Monitoring und Protokollierung schaffen.
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt

Sehen Sie sich den Leitfaden »How to Trust AI Agents« an: https://www.digicert.com/campaigns/how-to-trust-ai-agents?toc=701vu00002xs4etiaa
Lesen Sie »The New Trust Architecture for AI: Securing Agents, Content, and Models with Cryptographic Proof«: https://www.digicert.com/content/dam/digicert/pdfs/whitepaper/the-new-trust-architecture-for-AI-whitepaper-en.pdf
Erfahren Sie mehr über DigiCert AI Trust: https://www.digicert.com/solutions/ai-trust
Lesen Sie den DigiCert AI Trust Outlook: https://www.digicert.com/campaigns/ai-trust-outlook
Jeder KI-Agent braucht einen Notausschalter: DigiCert bringt AI Trust Manager auf den Markt
DigiCert AI Trust Manager gibt KI-Agenten digitale Pässe, die belegen, wer sie sind, wem sie gehören und was sie organisationsübergreifend tun dürfen.
DigiCert, Anbieter im Bereich Intelligent Trust, hat die allgemeine Verfügbarkeit des DigiCert AI Trust Manager bekannt gegeben, Teil der DigiCert-ONE-Plattform. Die neue Lösung hilft Organisationen dabei, die KI-Agenten zu erkennen und zu verwalten, die sie besitzen oder betreiben, die verifizierbare Identität und Eigentümerschaft jedes Agenten festzulegen, zu definieren, wozu er berechtigt ist, und diese Berechtigung per Notausschalter zu widerrufen, wenn sich das Vertrauensverhältnis ändert.
KI-Agenten können auf sensible Daten zugreifen, Software-Werkzeuge nutzen, Code schreiben, Entscheidungen treffen und Transaktionen mit nur begrenzter menschlicher Beteiligung abschließen. Die meisten Sicherheitssysteme in Unternehmen wurden jedoch nicht dafür gebaut, autonome Agenten zu steuern, die sich mit Maschinengeschwindigkeit über Anwendungen, Clouds und Organisationen hinweg bewegen.
Die Risiken zeichnen sich bereits ab. In einer DigiCert-Umfrage vom Juli 2026 unter 1.001 IT- und Cybersicherheitsverantwortlichen gaben 78 Prozent an, dass ihre Organisation im vergangenen Jahr einen KI-bezogenen Sicherheitsvorfall erlebt oder eine KI-Schwachstelle identifiziert hatte.
»Seit mehr als zwei Jahrzehnten stellt DigiCert die kryptografische Infrastruktur bereit, die das Wachstum des Internets ermöglicht hat«, sagte Amit Sinha, CEO von DigiCert. »Nun übertragen wir dieses bewährte Vertrauensmodell auf KI-Agenten, damit Organisationen überprüfen können, wer sie sind, wem sie gehören und wozu sie berechtigt sind.«
Klassische Identitätssysteme funktionieren wie Mitarbeiterausweise und stellen Vertrauen innerhalb einer einzelnen Organisation her. Im Zentrum des DigiCert AI Trust Manager steht der DigiCert AI Passport. Es handelt sich um einen portablen, kryptografisch signierten Nachweis, der die Identität eines Agenten verifiziert und ihn mit einem verantwortlichen Eigentümer verknüpft. Richtlinienbasierte »Visa« legen fest, auf welche Systeme, Daten und Aktionen der Agent zugreifen darf und wie lange diese Berechtigung gilt.
Da der DigiCert AI Passport und seine Berechtigungen mit dem Agenten mitwandern, können andere Systeme und Organisationen sie unabhängig überprüfen, ohne sich auf denselben Identitätsanbieter verlassen zu müssen. Eine empfangende Organisation kann dem Agenten den Zugriff innerhalb ihrer eigenen Umgebung verweigern. Versucht der Agent eine unzulässige Aktion, blockiert ihn der automatisierte Notausschalter von DigiCert und kann, gemäß den vom Eigentümer des Agenten oder vom Aussteller des Passes festgelegten Richtlinien, seine Berechtigung sofort an der Quelle widerrufen und ihn unter Quarantäne stellen, bevor Schaden entsteht.
Mit dem DigiCert AI Trust Manager können Unternehmen:
- Agenten finden und identifizieren: KI-Agenten erkennen, die eingekauft, intern entwickelt wurden oder im Unternehmen aktiv sind, und jeden einzelnen mit einem verantwortlichen Eigentümer verknüpfen.
- Klare Grenzen setzen: festlegen, auf welche Systeme, Daten und Aktionen ein Agent zugreifen darf und wie lange seine Berechtigung gültig bleibt.
- Vertrauen über Organisationen hinweg ausdehnen: anderen Systemen und Unternehmen ermöglichen, einen Agenten unabhängig zu überprüfen, ohne dass beide Seiten denselben Identitätsanbieter nutzen müssen.
- Reagieren, wenn sich das Vertrauen ändert: Nachweise aktualisieren, Berechtigungen auslaufen lassen oder einen einzelnen Agenten beziehungsweise ganze Gruppen von Agenten aufgrund von Richtlinien, Risiken oder sonstigen Änderungen widerrufen.
»Beim Einkauf von Unternehmens-KI hat sich der Maßstab von Vertrauen zu Nachweis verschoben. Käufer nennen überprüfbare Sicherheitskontrollen als ihre oberste Priorität und nicht überprüfbare Herstelleraussagen als ihren größten Frust«, sagte Grace Trinidad, Research Director, AI Security and Trust bei IDC. »Kryptografische Identität, Attestierung und Widerruf für Agenten, Modelle und MCP-Server sind die Maschinerie, die diesen Nachweis erzeugt, der wiederum Vertrauen schafft. DigiCert richtet genau auf dieses Problem die Identitätsdisziplin aus, die das Internet bereits in großem Maßstab betreibt.«
»Da KI-Agenten immer tiefer in Unternehmensabläufe eingebettet werden, sind eine klare Identität und Nachvollziehbarkeit entscheidend, um sie verantwortungsvoll und im großen Maßstab einzusetzen«, sagte Ajitha Choudary, Vice President of Global Security Engineering & IAM bei UKG. »Wir sehen DigiCert AI Trust als vielversprechenden Ansatz, um bewährte Prinzipien der digitalen Identität auf diese neue Klasse autonomer Systeme zu übertragen. Die Möglichkeit, die Identität eines Agenten zu verifizieren, festzulegen, wozu er berechtigt ist, und den Überblick über seine Aktionen zu behalten, könnte Organisationen das Fundament geben, das sie brauchen, um agentische KI mit größerer Zuversicht einzusetzen.«
Der DigiCert AI Trust Manager ist Teil der umfassenderen AI-Trust-Architektur von DigiCert, die kryptografische Verifizierung über KI-Agenten, Modelle und Inhalte hinweg anwendet. Er ergänzt bestehende Identitäts- und Cybersicherheitssysteme, indem er ein portables Fundament bereitstellt, um Identität und Berechtigung eines Agenten überall dort zu verifizieren, wo er aktiv ist.
4034 Artikel zu „KI Kontrolle“
Business | Digitale Transformation | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | News | Strategien | Tipps
KI-Souveränität braucht mehr als Kontrolle über Daten
Europäische KI-Souveränität ist ein notwendiger Schritt, aber kein Garant für vertrauenswürdige KI. Für IT-Entscheider zählt deshalb nicht allein, wo ein Modell betrieben wird, sondern wie Datenflüsse, Zugriffsrechte, Modellbetrieb, Qualitätssicherung und Notfallfähigkeit dauerhaft gesteuert werden. Management Summary Souveränität ist die Grundlage, nicht das Zielbild: Unternehmen müssen europäische beziehungsweise deutsche Datenstandorte und nachvollziehbare Datenverarbeitung konsequent absichern. LLM-Betriebsmodelle…
Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Strategien | Tipps
KI-Agenten sicher steuern: Kontrolle beginnt bei Identitäten und Berechtigungen
KI-Agenten entwickeln sich vom Analysewerkzeug zum operativen Akteur. Sobald sie Daten abrufen, Anwendungen steuern oder Prozesse auslösen, werden Identitäten, Berechtigungen und Abschaltmechanismen zur Managementaufgabe. Unternehmen brauchen deshalb klare Leitplanken, eindeutige Verantwortlichkeiten und technische Kontrollen, bevor KI in geschäftskritische Abläufe einzieht. Management Summary KI-Agenten sind digitale Identitäten: Wer Systeme und Daten eigenständig nutzt, benötigt ein…
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Rechenzentrum
KI verantwortungsvoll einsetzen – Sicherheit, Souveränität und Kontrolle für autonome Systeme
Künstliche Intelligenz ist den Kinderschuhen entwachsen. KI-Agenten – autonome Systeme, die planen, entscheiden und handeln – greifen in operative Geschäftsprozesse ein. Sie steuern Lieferketten, bewerten Kreditrisiken, priorisieren Serviceanfragen und optimieren Produktionsabläufe. Die Effizienzgewinne: kürzere Reaktionszeiten, präziserer Ressourceneinsatz oder automatisierte Entscheidungsketten. Doch mit der Autonomie wachsen Verantwortung und Angriffsfläche.
Business Process Management | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News
Laufzeitautorisierung für KI-Agenten: Warum Zugriffskontrolle innerhalb der Sitzung wichtiger wird

KI-Agenten verändern die Sicherheitsarchitektur in Unternehmen. Sie greifen autonom auf Datenbanken, Cloud-Konsolen, Kubernetes-Cluster oder SSH-Hosts zu und führen dort Aktionen mit hoher Geschwindigkeit aus. Klassische Identitäts- und Zugangskontrollen reichen dafür nur bedingt aus: Sie prüfen häufig, ob ein Zugriff erlaubt ist, aber nicht granular genug, was während der Sitzung tatsächlich geschieht. Laufzeitautorisierung setzt genau an…
Business | Business Process Management | Digitalisierung | IT-Security | Künstliche Intelligenz | News | Services | Strategien
Souverän und KI-fähig – wie der öffentliche Sektor seine Daten nutzbar macht, ohne die Kontrolle zu verlieren

Mit dem Digital Austria Act 2.0 hat die Regierung im Sommer 2025 einen strategischen Rahmen geschaffen, der den Einsatz von KI in der Verwaltung in den Mittelpunkt rückt und die digitale Souveränität Österreichs stärken soll [1]. Kritische digitale Dienste sollen so künftig stärker auf europäischen Technologien und offenen Standards basieren, ergänzt um eine nationale…
Business | IT-Security | Kommentar | Künstliche Intelligenz | News | Strategien
»AI Kill Switch Act«: KI braucht Kontrolle

In den Nachrichten: Die Abgeordneten Ted Lieu und Nathaniel Moran haben in den USA den parteiübergreifenden »AI Kill Switch Act« eingebracht. Er würde betroffene KI-Entwickler verpflichten, Kontrollmechanismen vorzuhalten, mit denen sich die Inferenzleistung drosseln, Nutzer oder Funktionen einschränken, Dienste aussetzen oder Systeme abschalten lassen. Das US-Heimatschutzministerium könnte nach einem erfassten Vorfall den Einsatz dieser Kontrollmechanismen…
Ausgabe 5-6-2026 | Künstliche Intelligenz | News | Services | Strategien | Tipps
SaaS Management hilft die Kontrolle zurückzugewinnen – Schatten-KI ist die neue Schatten-IT

Schatten-KI entsteht, wenn Mitarbeitende KI-Tools eigenständig nutzen und dabei offizielle IT-Prozesse umgehen. Das erschwert den Überblick und erhöht Risiken bei Kosten, Datenschutz und Compliance. Mit KI-Discovery, intelligenter Klassifizierung und risikobasierten Richtlinien schaffen Sie Transparenz und klare Verantwortlichkeiten. Integrieren Sie KI-Anwendungen in Ihr SaaS-Management und steuern Sie deren gesamten Lebenszyklus. So behalten Sie Kosten, Sicherheit und Datenschutz jederzeit im Griff.
Business | Favoriten der Redaktion | Infrastruktur | Künstliche Intelligenz | News | Strategien
Souveränität: KI-Verfügbarkeit unter eigener Kontrolle

Der Fall Anthropic zeigt, dass KI‑Souveränität nicht theoretisch, sondern operativ entscheidend geworden ist: Verfügbarkeit unter eigener Kontrolle wird zum neuen strategischen Maßstab. Management Summary KI wird zur kritischen Infrastruktur: Die erzwungene Abschaltung der Anthropic‑Modelle Fable 5 und Mythos 5 verdeutlicht, wie schnell zentrale KI‑Fähigkeiten durch politische Entscheidungen außerhalb Europas ausfallen können. Abhängigkeit wird zum Geschäftsrisiko: Unternehmen, die…
Ausgabe 3-4-2026 | Business | Cloud Computing | Infrastruktur | Künstliche Intelligenz | News | Strategien
Der Mittelstand zwischen Cloud, KI und Regulierung – Der schleichende Verlust digitaler Kontrolle

Digitale Souveränität ist längst kein politisches Schlagwort mehr, sondern entwickelt sich zur Überlebensfrage für Unternehmen, die zwischen geopolitischen Spannungen, neuen EU‑Regeln und rasanter KI‑Nutzung bestehen müssen. Abhängigkeiten von globalen Cloud‑Konzernen, rechtliche Grauzonen beim Datenschutz und unkontrollierte Schatten‑KI entpuppen sich dabei als reale Risiken für Sicherheit, Compliance und Wettbewerbsfähigkeit. Der Mittelstand sollte jetzt handeln– und sich Schritt für Schritt von der technologischen Abhängigkeit lösen.
Business | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
Unternehmensrisiko: KI im Einsatz ohne Kontrolle

Die meisten Unternehmen können nicht sagen, wie schnell sie ein KI-System in einer Krise stoppen könnten – und viele könnten danach nicht erklären, was schiefgelaufen ist. KI-Technologie wird in europäischen Unternehmen in rasantem Tempo eingeführt, aber viele haben sie ohne die passende Governance- und Sicherheitsinfrastruktur implementiert. Das geht aus einer neuen Studie von ISACA…
Business Process Management | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Services | Trends 2026 | Trends Security
90 % der Unternehmen setzen Security-Teams unter Druck, Identitätskontrollen für KI zu lockern
Neue Studie zeigt fehlende Transparenz bei KI-Identitäten, wachsende Risiken durch Non-Human Identities (NHI) und ein Vertrauensparadox in der KI-Sicherheit Delinea, ein Anbieter von Lösungen zur Sicherung menschlicher und maschineller Identitäten durch zentralisierte Autorisierung, hat seine neue Studie veröffentlicht, die zeigt, wie die schnelle Einführung von KI die Risiken für Identitätssicherheit in Unternehmen verändert [1].…
IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Cloud Computing | Trends Security | Whitepaper
Wachsende KI-Exposure-Lücke durch Supply-Chain-Risiken und fehlende Identitätskontrollen

Der Bericht von Tenable zeigt, dass 86 % aller Unternehmen Code-Pakete von Drittanbietern mit kritischen Sicherheitslücken installiert haben und 65 % wertvolle Assets durch vergessene Cloud-Anmeldedaten gefährden. Tenable, das Unternehmen für Exposure Management, veröffentlichte seinen Cloud and AI Security Risk Report 2026 [1]. Die Studie zeigt, dass Unternehmen vor einer kritischen KI-Exposure-Lücke ohne Fehlertoleranz…
Business | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security | Trends Services
Studie enthüllt: Unternehmen verlieren die Kontrolle über KI

Unternehmen nutzen neue KI- und Cloud-Technologien für das Datenbankmanagement schneller denn je. Mitunter so schnell, dass die Sicherheit auf der Strecke bleibt und Kontrollverluste drohen. Das ist eines der zentralen Ergebnisse des State of the Database Landscape Report 2026 von Redgate, einem Anbieter von Database-DevOps-Lösungen für umfassende Datenbankkontrolle [1]. Der Einsatz von KI im…
Digitalisierung | Favoriten der Redaktion | Künstliche Intelligenz | New Work | News | Strategien | Trends 2026
Vertrauen, Kontrolle und Menschlichkeit: Diese Werte sind 2026 wichtig, wenn es um KI geht

Wenn heute über künstliche Intelligenz gesprochen wird, dann meist im Takt der Technologiezyklen: neue Modelle, neue Benchmarks, neue Superlative. 2026 rückt jedoch ein Aspekt stärker in den Vordergrund, der sich nicht in FLOPS, GPU-Generationen oder Parameterzahlen messen lässt – nämlich die Verantwortung, die Unternehmen gegenüber Mitarbeitenden, Kunden, Partnern und letztlich der Gesellschaft tragen. Gregor von…
IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security | Whitepaper
KI-Identitäten außer Kontrolle: Massive Governance-Lücken in deutschen Unternehmen
Künstliche Intelligenz ist längst kein Zukunftsthema mehr. Sie agiert in Arbeitsumgebungen bereits heute autonom. Das ist auf der einen Seite ein Riesenvorteil, auf der anderen Seite jedoch schwierig überwachbar. Eine neue internationale Umfrage, beauftragt von Saviynt und in Deutschland, Großbritannien und den USA durchgeführt, zeigt: KI-Identitäten greifen bereits tief in kritische Systeme ein [1].…
E-Commerce | Künstliche Intelligenz | Marketing | News | Trends 2026 | Trends E-Commerce | Trends Geschäftsprozesse
Marken verlieren massiv an Sichtbarkeit und Kontrolle: Wie KI die Produktentdeckung verändert
Auf der NRF 2026 hat Google das »Universal Commerce Protocol« (UCP) vorgestellt – eine offene Infrastruktur für agentische KI-Systeme im Handel, die den Checkout direkt in KI-Assistenten wie Gemini ermöglicht. Was als technologischer Durchbruch gefeiert wird, entpuppt sich für viele Konsumgüterhersteller als strategisches Risiko. Eine aktuelle Studie des Technologieunternehmens Publicis Sapient im Rahmen seines »Guide to…
IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
Sicherheitsprognosen für 2026: Der Kampf um Realität und Kontrolle in einer Welt der agentischen KI

Wie agentische KI Cyberbedrohungen und Abwehrmaßnahmen im Jahr 2026 transformieren wird. Die Leistungsfähigkeit und das Potenzial agentischer KI-Systeme, die adaptiv, automatisiert und autonom agieren, dominierten die Diskussionen in der Sicherheitsbranche in diesem Jahr. Barracuda befragte daher Experten, die weltweit leitende Funktionen in den Bereichen Cyberbedrohungen und Sicherheit bei Barracuda innehaben, was sie von agentischer…
Business Process Management | Digitalisierung | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Services
Low-Code meets KI: Wie der Mittelstand die Kontrolle über seine Digitalisierung zurückgewinnt

Mittelständische Unternehmen stehen vor einer Zwickmühle: Geschäftssysteme werden komplexer, die Anforderungen an digitale Integration steigen – doch Entwickler für maßgeschneiderte Anpassungen fehlen. IT-Abteilungen sind überlastet, Änderungen dauern Monate, spezifische Anforderungen werden zu teuren Sonderprojekten. Künstliche Intelligenz und Low-Code-Plattformen versprechen nun einen Ausweg: Fachabteilungen können selbst Software entwickeln, ohne Programmierkenntnisse. Die Marketing-Managerin baut ihr Dashboard, der…
Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Services | Trends 2025 | Trends Security
Umgang mit KI-Risiken: Identity, Zugriff und Kontrolle

Datenschutz und Sicherheitsrisiken durch KI bereiten Führungskräften die größten Sorgen. Damit KI-Agenten die ihnen zugedachten Aufgaben erfüllen können, benötigen sie oft Zugriff auf die Daten, Systeme und Ressourcen des Unternehmens. Je mehr Zugriff sie dabei besitzen, desto mehr können sie leisten. Daher drängt es sich – vor allem in dieser »Wild-West-Phase« der Tests und Experimente…
Cloud Computing | Favoriten der Redaktion | Infrastruktur | Künstliche Intelligenz | News | Rechenzentrum | Services
Volle Kontrolle über die KI: Souveräne Cloud für flexible Entwicklung und sicheren Betrieb
Der Erfolg von KI-Anwendungen steht und fällt mit der Infrastruktur: Leistungsfähige Rechenressourcen, sichere Datenumgebungen und hohe Verfügbarkeit sind entscheidend. Doch standardisierte Public-Cloud-Angebote stoßen an Grenzen – insbesondere, wenn es um Datenschutz, Integrationen oder regulatorische Anforderungen geht. Wer KI nicht nur einsetzen, sondern gestalten will, braucht eine souveräne Umgebung, die sich flexibel anpassen lässt und gleichzeitig…