
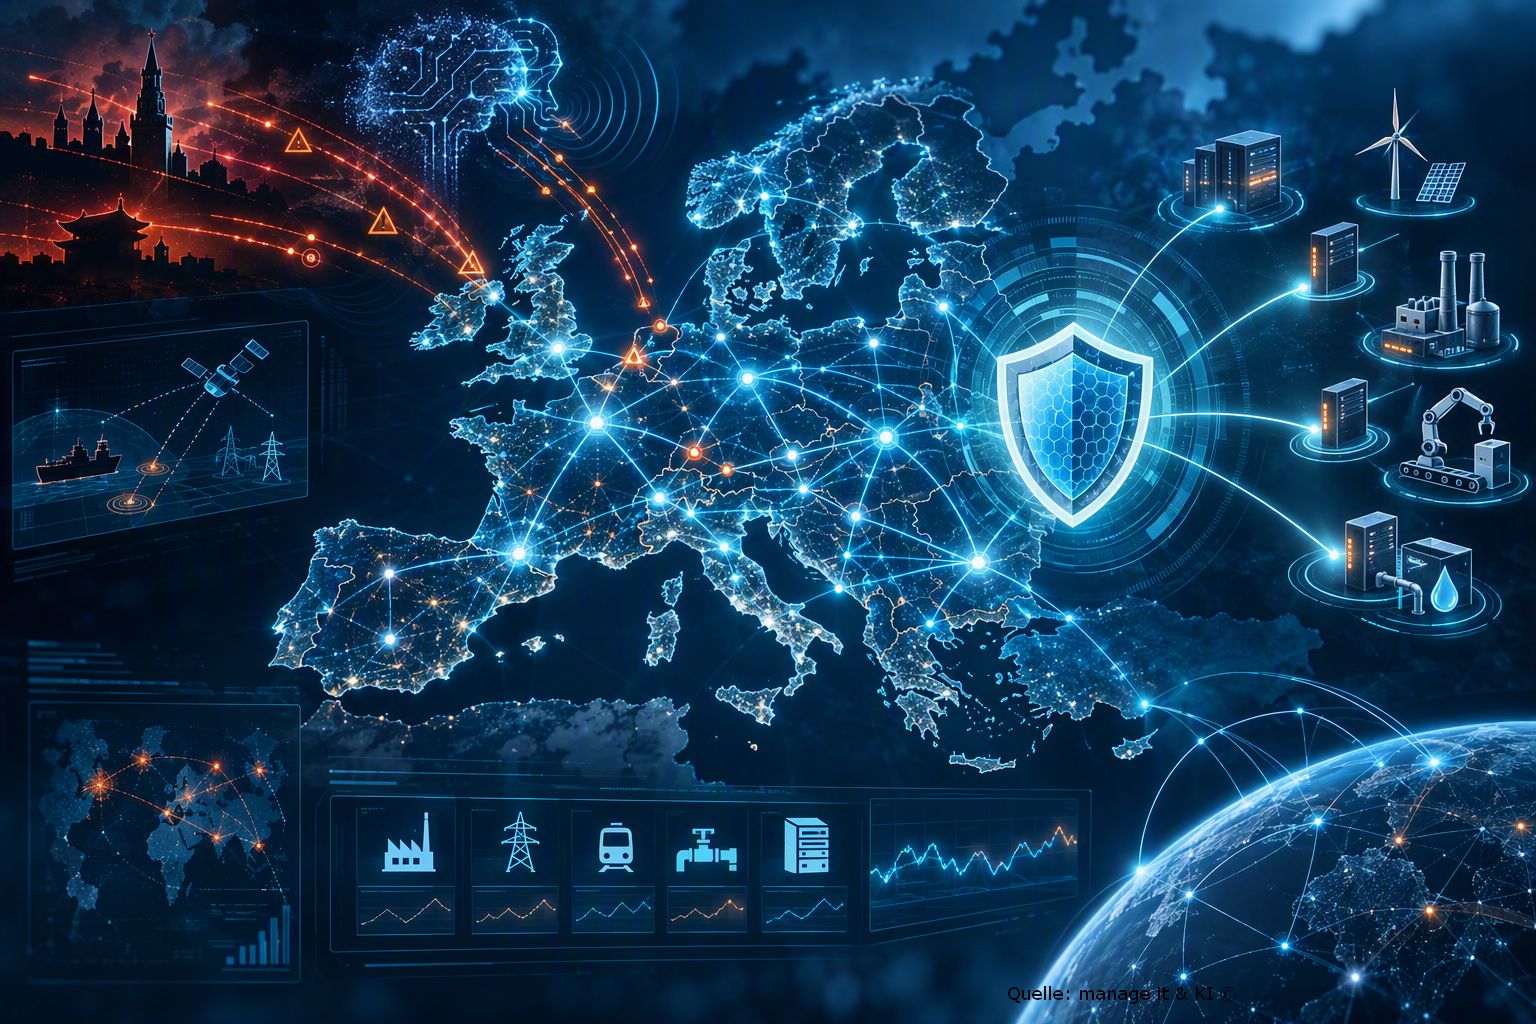
Illustration Absmeier foto ki designer
Die aktuelle Bedrohungslage zeigt eine neue Qualität staatlich geprägter Cyberoperationen: Angreifer agieren leiser, strategischer und zunehmend automatisiert. Für IT-Entscheider zählt daher nicht mehr nur die Abwehr einzelner Angriffe, sondern die Fähigkeit, Expositionen frühzeitig zu erkennen, kritische OT- und Edge-Systeme sichtbar zu machen und Cyberresilienz als kontinuierlichen Managementprozess zu verankern.
Die fünf wichtigsten Management-Impulse:
- Sichtbarkeit wird zur Führungsaufgabe: Unternehmen müssen wissen, welche OT-, Edge- und Cloud-Systeme exponiert sind, bevor Angreifer diese Schwächen ausnutzen.
- Staatliche Akteure etablieren sich langfristig: Iranische, chinesische und russische Gruppen setzen auf Persistenz, Vorpositionierung und Operationen unterhalb klassischer Eskalationsschwellen.
- OT- und Edge-Sicherheit gehören auf die Agenda des Top-Managements: Default-Zugangsdaten, fehlende MFA und schwache Segmentierung sind keine technischen Details, sondern geschäftskritische Risiken.
- KI verschärft die Geschwindigkeit der Angriffe: Automatisierte Reconnaissance, Exploit-Generierung und laterale Bewegung erhöhen den Druck auf SOC, Incident Response und Governance.
- Cyberresilienz entsteht durch kontinuierliches Exposure Management: Threat Hunting, Compromise Assessments und priorisierte Härtung müssen dauerhaft in Sicherheits- und Risikoprozesse integriert werden.
FAQ für IT-Entscheider
- Warum ist die Bedrohungslage in Q3/2026 besonders relevant?
Weil sich bekannte Muster aus früheren Quartalen nun in konkreten Angriffen auf europäische Netze, OT-Umgebungen und kritische Infrastrukturen verdichten. - Welche Rolle spielen staatliche Akteure?
Sie agieren zunehmend langfristig, setzen auf Vorpositionierung und nutzen legitime Systemwerkzeuge, um unauffällig in Netzwerken präsent zu bleiben. - Warum stehen OT-Systeme stärker im Fokus?
Industrielle Steuerungen, PLCs und Remote-Zugänge bieten oft eine hohe Wirkung bei vergleichsweise schwacher Absicherung, insbesondere wenn Segmentierung und MFA fehlen. - Was macht Edge Devices so kritisch?
Firewalls, VPN-Konzentratoren und Router sind häufig direkt exponiert und werden von Angreifern als leiser Einstiegspunkt für spätere Bewegungen im Netzwerk genutzt. - Welche Bedeutung hat KI für die Angriffsdynamik?
KI beschleunigt Aufklärung, Exploit-Entwicklung, Malware-Anpassung und operative Abläufe. Dadurch steigt die Geschwindigkeit, mit der Angreifer Schwachstellen ausnutzen können. - Reichen klassische Security-Tools noch aus?
Nein, klassische Signatur- und IOC-basierte Erkennung bleibt wichtig, muss aber durch verhaltensbasierte Analyse, Threat Hunting und Exposure Management ergänzt werden. - Was sollten Unternehmen kurzfristig priorisieren?
Die Inventarisierung exponierter Systeme, die Absicherung von Remote-Zugängen, die Abschaltung von Default-Credentials sowie die Segmentierung kritischer OT-Netze. - Welche Rolle spielt das Management?
Das Management muss Cyberrisiken als Geschäftsrisiken steuern, Prioritäten setzen und Ressourcen für Resilienz, Sichtbarkeit und Incident Readiness bereitstellen. - Wie lässt sich Cyberresilienz messbar machen?
Durch Kennzahlen wie erkannte Expositionen, geschlossenene kritische Schwachstellen, überprüfte OT-Zonen, Hunting-Ergebnisse und Reaktionszeiten im Incident-Fall. - Was ist die wichtigste Botschaft des Reports?
Handlungsfähigkeit entsteht durch Sichtbarkeit: Wer seine Angriffsfläche kennt und kontinuierlich reduziert, kann staatlichen und automatisierten Angriffen wirksamer begegnen.
Europas Cyberrisiko Q3/2026 – Verdichtung der Bedrohungslage und konkrete Handlungsempfehlungen für IT‑Entscheider
Staatliche Akteure etablieren sich langfristig in Netzen, OT- und Edge-Systeme gewinnen als Angriffsziele an Bedeutung und KI beschleunigt Angriffsketten. Der Iran ist zudem gegenwärtig eine akute Bedrohung, die häufig unter dem Radar fliegt.
Das sind die zentralen Erkenntnisse des aktuellen InfoGuard Threat Reports Q3/26. Unternehmen müssen angesichts dieser Lage ihre Cyberresilienz stärken, um exponierte Systeme frühzeitig zu erkennen.
Die wichtigsten Punkte im Überblick:
- Cyberbedrohung für Europa verdichtet sich: Gegenüber Q2/26 konkretisieren sich bereits vorher erkennbare Entwicklungen. Staatliche Akteure bauen ihre Präsenz in europäischen Netzen aus; zugleich erreichen Angriffe zunehmend kritische und industrielle Umgebungen.
- OT-Sicherheit rückt stärker in den Mittelpunkt: Iranische Akteure fokussieren sich auf industrielle Steuerungssysteme und PLCs, unter anderem von Rockwell, Siemens und Schneider. Besonders relevante Schwachstellen sind Default-Zugangsdaten, fehlende Multi-Faktor-Authentifizierung und unzureichend segmentierte OT-Netze.
- Edge Devices werden zum kritischen Einfallstor: Bei chinesischen Angriffen spielen Firewalls, VPN-Konzentratoren, Router und SOHO-Geräte eine wichtige Rolle. Hinzu kommen Living-off-the-Land-Techniken (LOTL), bei denen legitime Systemwerkzeuge für Angriffe missbraucht werden. Dadurch können Aktivitäten weniger auffällig sein als klassische malwarebasierte Angriffe.
- KI-gestützte Cyberangriffe nehmen zu: Angreifer verwenden KI unter anderem für Reconnaissance, iterative Exploit- und Malware-Generierung sowie laterale Bewegung in Unternehmen. Auch Multi-Agent-Systeme und stark automatisierte Angriffsketten spielen eine zunehmende Rolle. Kriminelle Akteure setzen KI zudem bei Ransomware- und Verhandlungsprozessen ein.
- Automatisierung verschärft die Asymmetrie zwischen Angreifern und Verteidigern: Angreifer können automatisiert zahlreiche Versuche durchführen, während für Unternehmen bereits ein einziger unentdeckter erfolgreicher Angriff erhebliche Folgen haben kann.
Weitere Informationen zu diesem Report finden Sie auf dem offiziellen InfoGuard-Blog: InfoGuard Threat Intelligence Report Q3/26: Europas Cyberrisiko, Irans OT-Impact & KI-gestützte Angriffe
Executive Summary für IT‑Entscheider basierend auf dem InfoGuard Threat Intelligence Report Q3/26
Europa erlebt im dritten Quartal 2026 eine qualitative Verdichtung staatlicher Cyberaktivität:
- Iran erreicht erstmals physische OT‑Wirkung in Europa.
- China festigt seine persistente Präsenz in Telekom‑ und Energieinfrastrukturen.
- Russland normalisiert Below‑Threshold‑Kriegsführung mit offizieller Attribution.
- KI‑gestützte Angriffsketten verschärfen die Detektionslücke.
- Expositionsdefizite bleiben der Hauptgrund, warum staatliche Angriffe unbemerkt bleiben.
Für Unternehmen bedeutet das: Sichtbarkeit entscheidet über Handlungsfähigkeit. Threat Hunting, Exposure Management und OT‑Härtung sind keine Optionen mehr, sondern Grundvoraussetzungen.
- Europas Cyberrisiko Q3/2026: Die Lage verdichtet sich
Der Bericht zeigt klar: Die Bedrohungslage ist nicht eskaliert – sie ist präziser geworden. Die Muster aus Q1/26 und Q2/26 materialisieren sich nun in konkreten Incidents, die erstmals physische Wirkung entfalten.
Iran: Von der Reconnection zur realen OT‑Wirkung
- Erstmals wurde ein iranisch verknüpfter Angriff mit einem viertägigen Shutdown eines britischen Energieerzeugers in Verbindung gebracht.
- Fokus der Angreifer: Rockwell FactoryTalk, Siemens, Schneider Electric – also die OT‑Plattformen, die auch in Deutschland und Österreich weit verbreitet sind.
- Neue Infrastruktur von Tortoiseshell in Europa zeigt: Iran baut seine Operationsbasis aktiv aus.
Implikation: Iranische Akteure suchen systematisch nach schwach abgesicherten OT‑Zugängen – unabhängig von geopolitischen Motiven.
China: Pre‑Positioning wird zur Normalität
- Salt Typhoon und Volt Typhoon bleiben aktiv in europäischen Netzen.
- Neue Access‑Cluster wie Sylvanite dienen als Erstzugang für langfristige Operationen.
- Methodik: Living‑off‑the‑Land, Edge‑Device‑Abuse, Persistenz ohne Malware.
Implikation: Die Frage ist nicht mehr ob chinesische Akteure in europäischen Netzen präsent sind – sondern wo.
Russland: Below‑Threshold als strategische Doktrin
- EU und UK attribuieren den Angriff auf Polens Energieinfrastruktur offiziell dem FSB Center 16.
- Russland setzt auf maximale physische Schäden, ohne die NATO‑Schwelle zu überschreiten.
- Hybride Aktivitäten nehmen zu: GNSS‑Störungen, physische Sabotage, OT‑Zugriffe durch Hacktivisten.
Implikation: Below‑Threshold ist keine Übergangsphase – es ist die neue Normalität.
KI‑gestützte Angriffe: Automatisierung verschärft die Asymmetrie
- Nation‑State‑Akteure automatisieren bis zu 90 % des Intrusion‑Lifecycles.
- KI generiert Exploits, Malware, Recon‑Strategien und laterale Bewegung.
- Kriminelle Gruppen nutzen KI für Ransomware‑Verhandlungen und Multi‑Agent‑Koordination.
Implikation: Automatisierung auf Verteidigerseite ist notwendig – ersetzt aber nicht menschliches Urteilsvermögen.
Expositionsdefizit: Warum staatliche Angriffe unbemerkt bleiben
- LOTL‑Techniken umgehen signaturbasierte Erkennung.
- Edge‑Devices bleiben unterüberwacht.
- Dead‑Drop‑Architekturen in der Cloud erschweren Forensik.
- Viele Kompromittierungen werden erst durch Zufallsfunde oder externe Hinweise sichtbar.
Implikation: Ohne Exposure Management bleibt die reale Bedrohung unsichtbar.
- Was bedeutet das für IT‑Entscheider?
Die Bedrohungslage verlangt konsequente Priorisierung. Nicht Alarmismus, sondern operative Klarheit.
2.1 Priorität 1: Sichtbarkeit in OT‑ und Edge‑Umgebungen
Konkrete Maßnahmen:
- Inventarisierung aller internetexponierten PLCs (Rockwell, Siemens, Schneider).
- Sofortige Abschaltung von Default‑Credentials.
- Durchsetzung von MFA für Remote‑Access‑Lösungen.
- Einführung von OT‑Segmentierung (Zonen & Conduits).
- Monitoring von Konfigurationsänderungen statt nur IOC‑Matches.
2.2 Priorität 2: Proaktives Threat Hunting statt reaktiver Analyse
Empfohlene Vorgehensweise:
- Hypothesenbasiertes Hunting auf Basis der Q3/26‑Indikatoren.
- Fokus auf:
- ungewöhnliche Authentifizierungen,
- Edge‑Device‑Anomalien,
- LOTL‑Spuren,
- Persistenz ohne Malware.
- Einsatz erfahrener Analyst:innen – Human‑in‑the‑Loop bleibt unverzichtbar.
2.3 Priorität 3: Exposure Management als Dauerprozess
Kernschritte:
- Bewertung der realen Risikoexposition durch Compromise Assessments.
- Identifikation von Abhängigkeiten in OT‑Netzen und Perimeter‑Geräten.
- Reduktion der Angriffsfläche durch:
- Deaktivierung ungenutzter Dienste,
- Härtung von VPN‑Concentrators,
- Austausch veralteter SOHO‑Geräte.
2.4 Priorität 4: KI‑gestützte Verteidigung – aber kontrolliert
Empfehlungen:
- Einsatz von KI zur Anomalieerkennung, nicht zur finalen Bewertung.
- KI‑gestützte SOC‑Analysen als Stichprobenkontrolle (Q3/26‑Beispiel).
- Klare Regeln für KI‑gestützte Incident‑Response‑Workflows.
- Fazit: Verdichtete Risiken verlangen verdichtete Maßnahmen
Q3/26 zeigt keine neue Eskalationsstufe – sondern die präzise Manifestation der Entwicklungen der letzten Quartale. Für europäische Organisationen bedeutet das:
Handlungsfähigkeit entsteht durch Sichtbarkeit – nicht durch Alarmrhetorik.
Threat Hunting, Exposure Management und OT‑Härtung sind die drei Hebel, die über die Resilienz entscheiden.
[1] https://www.infoguard.ch/de/blog/threat-intelligence-report-q3-2026
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
902 Artikel zu „Cyberresilienz“
IT-Security | News | Tipps
Vier Best Practices für präventive Cyberresilienz

Klassisches Patchmanagement allein hält mit der Geschwindigkeit moderner Angriffe nicht mehr Schritt. Unternehmen brauchen deshalb eine präventive Cyberresilienz, die den möglichen Ausbreitungsradius schon vor einem Vorfall begrenzt. Identitätsbasierte Mikrosegmentierung, gezielte Kompensationskontrollen und automatisierte Eindämmung schützen kritische Ressourcen, sichern die Geschäftskontinuität und verschaffen IT-Teams die nötige Zeit für getestete, risikoarme Patches. Management Summary Risiko realistisch bewerten:…
Business Process Management | Infrastruktur | IT-Security | Kommentar | Künstliche Intelligenz | News
Cyberresilienz im Zeitalter von KI: Wie sicher ist das IoT wirklich?
Die Bedrohungslage im Bereich der Cybersicherheit verändert sich rasant. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt aktuell, dass künstliche Intelligenz die Geschwindigkeit, Skalierung und Automatisierung von Cyberangriffen erheblich erhöht und Unternehmen ihre Sicherheitsstrategien entsprechend anpassen müssen [1]. Vor diesem Hintergrund gewinnt der Cyber Resilience Act (CRA) der Europäischen Union zusätzlich an Bedeutung und…
Ausgabe 5-6-2026 | IT-Security | News | Security Spezial 5-6-2026
Regulatorien wie NIS2 als Taktgeber für Cyberresilienz – Die eigentliche Botschaft des Gesetzes

Wie NIS2 und eine konsequente Informationssicherheits-Governance- und Compliance-by-Design-Strategie den Unterschied zwischen reaktivem Flickwerk und nachhaltiger Cyberresilienz ausmachen.
IT-Security | News | Services | Whitepaper
Cyberresilienz: Ausfallzeiten nach Sicherheitsverstoß minimieren
Ausfallzeiten sind der entscheidende Schadenstreiber – nicht nur der Angriff selbst, sondern die Dauer der Wiederherstellung bestimmt die Gesamtkosten. Prävention genügt nicht mehr – Unternehmen müssen gleichermaßen in Erkennung, Reaktion und Wiederherstellung investieren. NIST CSF 2.0 bietet ein klares Resilienz‑Framework – Govern, Identify, Protect, Detect, Respond, Recover strukturieren Risiken und Prioritäten. Detect, Respond und Recover…
Ausgabe 1-2-2026 | Industrie 4.0 | IT-Security | News | Security Spezial 1-2-2026
PKI und OT: Vom digitalen Zertifikat zur Cyberresilienz – Schwierige Gratwanderung
Klassische IT-Sicherheitsansätze lassen sich nicht einfach auf OT übertragen – stattdessen sind hybride, pragmatische Lösungen sowie ein angepasstes Security Posture Management erforderlich. Es gilt den Fokus auf Transparenz und Kontinuität zu legen, anstatt eine perfekte PKI zu fordern, um die Resilienz und Sicherheit kritischer Infrastrukturen zu stärken.
Business | Business Process Management | Favoriten der Redaktion | Infrastruktur | IT-Security | News | Rechenzentrum | Strategien | Tipps
Cyberresilienz beginnt mit Backup: Ein Rahmenwerk für messbare Wiederherstellung
Cyberresilienz entscheidet sich nicht beim Backup, sondern bei der Wiederherstellung. Angesichts von Ransomware, kompromittierten Identitäten und komplexen Cloud‑Abhängigkeiten müssen Unternehmen ihre Backup‑Strategie konsequent auf messbare Recovery‑Ergebnisse ausrichten. Dieser Beitrag zeigt, wie eine architekturgetriebene Enterprise‑Backup‑Strategie Wiederherstellbarkeit, Sicherheit und Resilienz systematisch in den Mittelpunkt stellt. Die Enterprise-Backup-Strategie hat sich weit über ihre traditionelle Rolle als operative…
IT-Security | News | Strategien
Vier Säulen der Cyberresilienz
Trotz langjähriger Investitionen in Abwehrmaßnahmen nehmen Cyberangriffe und kostspielige Ausfallzeiten weiter zu. Traditionelle Sicherheitsmethoden zur Bedrohungsprävention und -erkennung bleiben zwar nach wie vor relevant, doch unter CISOs zeigt sich eine Veränderung in der Herangehensweise. Viele erweitern ihr Aufgabengebiet, um zusätzlich die Leitung von Wiederherstellungsmaßnahmen nach Sicherheitsvorfällen zu übernehmen, damit ihr Unternehmen rasch wieder betriebsbereit ist.…
IT-Security | Künstliche Intelligenz | News | Services | Strategien | Whitepaper
Mehr Cyberresilienz durch künstliche Intelligenz: 5-Stufenplan für Unternehmen

Olaf Pursche, Leiter Kompetenzgruppe Sicherheit eco – Verband der Internetwirtschaft e.V.: »KI ist längst fester Bestandteil von Geschäftsprozessen. Mit ihrer Verbreitung nehmen jedoch auch Bedrohungen wie Deepfakes und KI-gestütztes Phishing zu. Entscheidend ist daher die sichere und verantwortungsvolle Integration von KI als zentraler Baustein der Cyberresilienz.« eco veröffentlicht Whitepaper für Entscheidungsträgerinnen und Entscheidungsträger zu sicherer…
Favoriten der Redaktion | IT-Security | News | Tipps
Cyberresilienz für CISOs: Widerstands- und Anpassungsfähigkeit für ein resilientes Unternehmen

Sicherheitsverantwortliche haben Jahrzehnte damit verbracht, Abwehrmaßnahmen aufzubauen, doch trotz Investitionen in die Prävention sind Unternehmen nach wie vor mit erheblichen Störungen und Ausfallzeiten durch Cyberangriffe konfrontiert. Daher ist es notwendig, den Fokus zu verlagern: Von einer Denkweise, die auf Prävention und Reaktion ausgerichtet ist, hin zu einer Cyberresilienz-Strategie, die ihren Schwerpunkt auf Widerstands- und Anpassungsfähigkeit…
IT-Security | News | Trends 2026 | Trends Security
Cyberresilienz: Zu lange Betriebsunterbrechungen in den Unternehmen

Cyberresilienz ist in aller Munde. Aber wie sieht es tatsächlich in der Praxis damit aus? In einem aktuellen Statusreport befragte Absolute Security 750 CISOs von US- und UK-Unternehmen. Die richtungsweisenden Antworten zeigen, dass durchaus noch Nachholbedarf dabei besteht, Ausfallzeiten auf ein Minimum zu beschränken. Deutlich über die Hälfte (55 Prozent) der befragten Sicherheitschefs gaben an,…
IT-Security | Kommentar | News | Trends 2026 | Trends Security
Ausblick 2026: Agentic AI und KI-basierte Angriffe prägen Cyberresilienz-Strategien

Mit Blick auf das Jahr 2026 werden Innovationen wie Agentic AI und immer mehr KI-basierte Angriffe Cyberresilienz, Governance und Identitätssicherheit in den Mittelpunkt von Sicherheitsstrategien rücken. Wie können Unternehmen das Spannungsfeld zwischen Innovationsdruck, neuen Bedrohungen und Widerstandsfähigkeit meistern? Wiederherstellung und Resilienz: So lässt sich die Herausforderung durch KI-gesteuerte Angriffe bewältigen Künstliche Intelligenz (KI) beschleunigt…
Ausgabe 11-12-2025 | IT-Security | News | Security Spezial 11-12-2025
it-sa 2025 – Zwischen KI-Disruption und dem Gebot der Cyberresilienz

Die it-sa 2025 in Nürnberg stand im Zeichen einer tiefgreifenden Zerrissenheit: Selten lagen Hype und Handlungsdruck, Chance und Zwang so nah beieinander. Auf der einen Seite entfesselt künstliche Intelligenz eine beispiellose Innovationsdynamik, auf der anderen Seite zwingt ein Tsunami an Regularien wie NIS2 die Unternehmen zu einem strategischen Umdenken.
Business | Favoriten der Redaktion | IT-Security | New Work | News | Strategien | Tipps
Wirkliche Cyberresilienz: Cybersicherheit ist eine Angelegenheit der Unternehmenskultur

Im Falle eines erfolgreichen Angriffs sind die Schuldigen mitunter schnell gefunden: Eine Lücke in der Firewall, eine geöffnete Phishing-Mail oder eine übersehene Warnmeldung. Doch ein Blick in die Praxis zeigt: IT-Sicherheit scheitert nicht an Technologien oder Fehlverhalten, sondern bereits grundsätzlich an einem Mangel an Unternehmenskultur. Wenn Cybersicherheit in einer Organisation nur als eine schlecht durchgesetzte…
Ausgabe 9-10-2025 | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2025
KI und Cyberresilienz: Die Zukunft der IT-Sicherheit – Cyberresilienz als strategische Priorität
Kathrin Redlich, Vice President DACH & CEE bei Rubrik, betont die Notwendigkeit von Cyberresilienz in Unternehmen, da Cyberangriffe unvermeidlich sind. Dabei ist die schnelle Wiederherstellung der Geschäftskontinuität nach einem Angriff entscheidend für die langfristige Wettbewerbsfähigkeit. Die Integration von KI in Sicherheitslösungen wird eine wichtige Rolle bei der Abwehr von Cyberangriffen spielen.
IT-Security | News | Services | Tipps
Cyberresilienz ist auch für kleinere Teams nicht mehr optional
Vor nicht allzu langer Zeit konnten kleinere IT- und Sicherheitsteams noch behaupten, dass sie keine Ziele mit hoher Priorität seien. Das ist heute nicht mehr der Fall. Im Jahr 2025 haben es Angreifer auf alle abgesehen, unabhängig von ihrer Größe. Ganz gleich, ob CEOs ein globales Unternehmen oder einen 200-köpfigen Betrieb leiten, der regionale Infrastruktur…
Favoriten der Redaktion | IT-Security | News | Strategien | Tipps
Cyberresilienz als Schlüssel zur Zukunftssicherung: Schutz, Wiederherstellung und Anpassungsfähigkeit im digitalen Zeitalter

Ransomware-Angriffe gehören mittlerweile zum Standardrepertoire von Cyberkriminellen. So weit – so bekannt. Weniger bekannt ist die Erkenntnis, dass 90 Prozent der erfolgreichen Angriffe von nicht-verwalteten Geräten ausgehen [1]. Mithin Geräte, für die die Eigentümer voll verantwortlich sind, einschließlich aller Betriebssystemupdates, Sicherheitspatches und Softwareprodukte. Und damit stellen sie eine Sicherheitsgefahr für Unternehmen dar. Organisationen sollten daher…
Business Process Management | Digitalisierung | Favoriten der Redaktion | IT-Security | News | Strategien
Compliance by Default: Wie kann Automatisierung die Cyberresilienz stärken?
Die regulatorische Dichte wächst rasant: Mit NIS2, DORA, KRITIS-Verordnungen und der DSGVO steigt der Druck auf Unternehmen, Sicherheits- und Compliance-Anforderungen konsequent umzusetzen. Sie fordern strengere Maßnahmen zur Sicherung der IT-Infrastruktur und verpflichten viele Betriebe, Cyberangriffe zu melden. Damit geht es nicht nur um den Schutz einzelner Organisationen, sondern um die digitale Widerstandsfähigkeit Europas insgesamt. Für…
Favoriten der Redaktion | IT-Security | News | Services | Strategien | Tipps
Zentrale Säulen der Cyberresilienz – Wie eine moderne Zero-Trust-Architektur aussieht

Um Zero-Trust-Sicherheit zu erreichen, muss eine Netzwerkarchitektur aufgebaut werden, die auf Zero-Trust-Prinzipien basiert und Identitäts-, Geräte-, Netzwerk-, Anwendungs- und Datensicherheitsebenen umfasst. Der effektive Aufbau einer Zero-Trust-Architektur erfordert eine operative Denkweise, die durch die richtigen Kontrollen, Prozesse und Automatisierungen unterstützt wird. Kay Ernst von Zero Networks erläutert die Aspekte und Fallstricke einer Zero-Trust-Architektur. NSA-Zero-Trust-Architektur-Blueprint Die…
IT-Security | News | Trends 2025 | Trends Security | Whitepaper
Cyberresilienz einer der größten Wettbewerbsvorteile der Neuzeit
Analyse der IT-Sicherheitsvorfälle im ersten Halbjahr 2025 zeigt, dass Ransomware weiterhin dominiert und Cyberangriffe zunehmend Industrie und IT treffen. Riedel Networks, Anbieter von maßgeschneiderten IT-Security- und Netzwerkdienstleistungen, veröffentlicht seinen aktuellen Report mit über 100 dokumentierten IT-Sicherheitsvorfällen aus dem ersten Halbjahr 2025, von Phishing über Zero-Day-Attacken bis hin zu Schwachstellen in der Lieferkette, und zeigt,…
IT-Security | News
Proaktive Cyberresilienz erfordert Threat Intelligence
Cyberangriffe nehmen rasant zu und richten immer größere Schäden an. Schadensbegrenzung allein reicht deshalb nicht mehr aus. Reaktive Ansätze, die erst nach einem Vorfall wirksam werden, werden der aktuellen Risikolage nicht gerecht. Zwar setzen Unternehmen Maßnahmen zur Erkennung potenzieller Risiken und Bedrohungen ein, konzentrieren sie sich dabei jedoch meist ausschließlich auf die eigene Organisation. Risiken…