

Illustration Absmeier foto ki designer
KI beschleunigt die Schwachstellenforschung – und damit auch die Angriffsgeschwindigkeit. Klassische Patch-Zyklen geraten unter Druck, weil Exploits schneller entstehen, als Unternehmen Updates sicher testen und ausrollen können. Der Beitrag zeigt, warum Sicherheitsverantwortliche Schwachstellenmanagement neu denken müssen und weshalb eine »Containment First«-Architektur mit identitätsbasierter Mikrosegmentierung zum strategischen Hebel gegen KI-generierte Exploits wird.
Management Summary
- KI verkürzt die Angriffsfenster: Neue Modelle und Tools können Schwachstellen schneller analysieren und ausnutzen, als klassische Patch-Prozesse reagieren.
- Patchen allein reicht nicht mehr: Die wachsende Zahl an Fixes erhöht das Risiko, ungeprüfte Updates einzuspielen oder kritische Systeme länger exponiert zu lassen.
- Containment wird zur Führungsaufgabe: Unternehmen müssen Angriffspfade standardmäßig begrenzen, statt ausschließlich auf Erkennung und Reaktion zu setzen.
- Identitätsbasierte Mikrosegmentierung schafft Zeit: Sie reduziert die Reichweite kompromittierter Systeme und ermöglicht validiertes Patchen ohne unnötige Betriebsrisiken.
- Risikopriorisierung braucht Business-Kontext: Entscheidend ist nicht nur der CVSS-Wert, sondern welche Systeme erreichbar sind und welche geschäftlichen Auswirkungen ein Angriff hätte.
Die Ausnutzung ungepatchter Schwachstellen zählt laut führenden Branchenberichten inzwischen zu den wichtigsten Einfallstoren für Cyberangriffe. Der M-Trends Report 2026 von Mandiant [1] führt 32 Prozent der Erstinfektionen auf Exploits zurück. Auch der DBIR 2026 von Verizon beschreibt die Ausnutzung von Schwachstellen als zentralen Eintrittspunkt bei Sicherheitsvorfällen. [2]
Diese Entwicklung fällt mit dem Aufstieg neuer KI-Modelle und KI-gestützter Werkzeuge für die Schwachstellenforschung zusammen. Sie analysieren Code, identifizieren Angriffspfade und unterstützen bei der Erstellung von Exploits mit einer Geschwindigkeit, die klassische Security-Teams kaum abbilden können. Damit wächst der Druck, Netzwerke konsequenter zu segmentieren und Angriffsbewegungen frühzeitig einzudämmen.
Die IBM-Newsroom-Meldung zur Studie Cost of a Data Breach Report 2026 [3] verdeutlicht die finanzielle Tragweite dieses Anstiegs bei der Ausnutzung von Schwachstellen mit maschineller Geschwindigkeit: KI-gesteuerte Angriffe erhöhen die Kosten eines Datenlecks um durchschnittlich eine Million US-Dollar, da die neue Geschwindigkeit und der Umfang die Wirtschaftlichkeit von Cybervorfällen neu definieren.
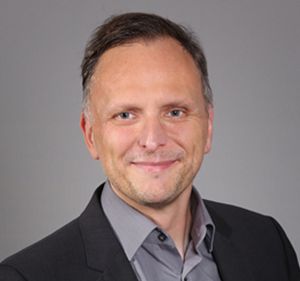 Kay Ernst, Director DACH bei Zero Networks, erläutert, was sich für Sicherheitsteams derzeit ändert:
Wenn Patches in kaum noch überschaubarer Zahl veröffentlicht werden, schrumpft das Zeitfenster zwischen Bekanntwerden und Ausnutzung einer Schwachstelle dramatisch. Sicherheitsteams müssen zugleich die Verfügbarkeit geschäftskritischer Systeme sichern. Unternehmen sollten ihr Schwachstellenmanagement daher nicht nur beschleunigen, sondern grundsätzlich neu ausrichten: weg vom reinen Patch-Fokus, hin zu proaktiver Eindämmung.
Damit verschiebt sich der Schwerpunkt des Schwachstellenmanagements: Nicht mehr allein die Geschwindigkeit des Patchens entscheidet, sondern die Fähigkeit, potenzielle Angriffspfade bereits vorab zu begrenzen. Je kürzer die Zeit von der Entdeckung bis zur Ausnutzung wird, desto wichtiger wird eine Architektur, die kompromittierte Systeme isoliert und laterale Bewegung verhindert.
Identitätsbasierte Mikrosegmentierung schafft dafür eine dauerhafte Schutzebene. Sie begrenzt den Zugriff kompromittierter Systeme, reduziert die Reichweite erfolgreicher Exploits und verschafft Teams die nötige Zeit, Patches vor dem Rollout zu testen und zu validieren. Werkzeuge wie Breach Map von Zero Networks können dabei helfen, exponierte Systeme und konkrete Ansatzpunkte zur Risikominderung sichtbar zu machen.
Realistisch betrachtet kann kein Sicherheitsteam jeden Patch sofort testen, freigeben und produktiv ausrollen. Wer ungeprüfte Korrekturen vorschnell einspielt, riskiert Betriebsstörungen; wer zu lange wartet, lässt kritische Angriffsflächen offen. Der Ausweg liegt in einer kontrollierten Zwischenebene: unnötige Zugriffspfade schließen, identitätsbasierte Regeln anwenden und die Behebung nach Erreichbarkeit, Kritikalität und Geschäftsrisiko priorisieren.
Für eine proaktive Schwachstellenabwehr haben sich vor allem vier Maßnahmen bewährt:
- den potenziellen Wirkungsbereich messen und das Geschäftsrisiko höher gewichten als den reinen CVSS-Schweregrad
- unnötige Zugriffspfade standardmäßig durch Mikrosegmentierung sperren
- gezielte Zugriffsregeln anwenden, um Zeit zu gewinnen, während ein Patch getestet wird
- Eindämmung architektonisch erzwingen, damit Schutz nicht erst von der Erkennung eines Exploits abhängt
Was ist Schwachstellenmanagement?
Schwachstellenmanagement – häufig auch Vulnerability Management genannt – umfasst die fortlaufende Identifizierung, Bewertung, Behebung und Überprüfung von Sicherheitslücken in der gesamten IT-Umgebung. Es gehört zu den zentralen Disziplinen moderner Cybersecurity und ist im CIS Controls Framework als kritische Sicherheitsmaßnahme verankert. In der Theorie ermöglicht der Zyklus aus Scan, Bewertung, Behebung und Verifikation, Schwachstellen zu schließen, bevor sie ausgenutzt werden. KI-gestützte Angriffe stellen diese Annahme jedoch zunehmend infrage.
Lebenszyklus des Schwachstellenmanagements
Nicht jede Schwachstelle ist gleich kritisch. Der Lebenszyklus des Schwachstellenmanagements hilft Unternehmen, Risiken strukturiert zu bewerten und die dringendsten Maßnahmen zuerst umzusetzen. Typischerweise umfasst er vier Phasen:
- Identifizieren: Kontinuierliche Scans und aktuelle Asset-Informationen schaffen Transparenz darüber, welche Systeme von bekannten oder neu entdeckten Schwachstellen betroffen sein könnten.
- Bewerten und priorisieren: Schweregrad, Ausnutzbarkeit, Erreichbarkeit und geschäftlicher Kontext bestimmen gemeinsam, welche Schwachstellen zuerst behandelt werden müssen.
- Beheben oder mindern: Der klassische Weg ist das Einspielen eines Patches. Ist dieser noch nicht verfügbar oder betrieblich riskant, können kompensierende Kontrollen – etwa Mikrosegmentierung – die Ausnutzung erschweren und mögliche Auswirkungen begrenzen.
- Überprüfen: Nach der Behebung oder Risikominderung prüfen Teams, ob die Maßnahme wirksam ist und keine neuen Abhängigkeiten oder Betriebsrisiken geschaffen hat.
Wie Patch-Management funktioniert
Patchen bleibt ein bewährtes Verfahren zur Behebung von Sicherheitslücken. In vielen Unternehmen folgt Patch-Management einem etablierten Ablauf: Ein Hersteller veröffentlicht eine Schwachstelle und ordnet ihr eine CVE-Nummer zu, anschließend stellt er einen Sicherheitspatch bereit. Unternehmen testen diesen Patch, bevor sie ihn produktiv ausrollen. Diese Validierung ist entscheidend, denn ungeprüfte Korrekturen können kritische Anwendungen, Schnittstellen oder Produktionsprozesse beeinträchtigen. Nach erfolgreichem Test erfolgt die Bereitstellung häufig nach festen Wartungsfenstern, etwa im Umfeld des monatlichen Microsoft »Patch Tuesday«.
Dieser Prozess setzte lange voraus, dass zwischen Veröffentlichung und breiter Ausnutzung einer Schwachstelle genügend Zeit für Tests, Freigaben und Rollout bleibt. Im KI-Zeitalter ist diese Annahme nicht mehr verlässlich. Wenn Analyse, Exploit-Entwicklung und Automatisierung zusammenfallen, kann aus einem theoretischen Risiko deutlich schneller ein operativer Angriff werden.
Die rasante Zunahme bei der Entdeckung von Sicherheitslücken bringt die ohnehin schon angespannten Patch-Management-Zyklen an ihre Grenzen. So veröffentlichte Microsoft im Juli 2026 einen der umfangreichsten Patch Tuesdays seiner Zeit: 570 Fixes, darunter drei Zero-Day-Schwachstellen – insgesamt eine mehr als dreifache Zunahme seit April. [4]
Für Sicherheitsverantwortliche entsteht damit ein schwieriger Zielkonflikt. Wer sofort patcht, riskiert Störungen durch nicht ausreichend getestete Updates. Wer abwartet, hält potenziell ausnutzbare Systeme länger offen. Je größer die Patch-Wellen werden, desto stärker rückt deshalb die Frage in den Vordergrund, wie Unternehmen Risiken begrenzen können, bevor ein Patch produktiv umgesetzt ist.
Der Investitionsdruck ist entsprechend hoch: Laut IBM planen 85 Prozent der Unternehmen, ihre Sicherheitsausgaben als Reaktion auf Bedrohungen durch fortgeschrittene KI-Modelle zu erhöhen. [3] Mehr Budget allein schafft jedoch noch keinen Sicherheitsvorsprung. Entscheidend ist eine »Containment First«-Architektur, die Angriffe strukturell begrenzt – unabhängig davon, wie schnell sie starten oder über welchen Zugangsvektor sie erfolgen.
FAQ
- Warum verändert KI das Schwachstellenmanagement?
KI kann Schwachstellen schneller finden, analysieren und für Angriffe nutzbar machen. Dadurch schrumpft die Zeit zwischen Bekanntwerden und Ausnutzung erheblich. - Warum reicht schnelleres Patchen allein nicht aus?
Patches müssen getestet werden, um Ausfälle zu vermeiden. Bei sehr großen Patch-Wellen entsteht ein Zielkonflikt zwischen Geschwindigkeit, Stabilität und Sicherheit. - Was bedeutet »Containment First«?
»Containment First« bedeutet, Angriffspfade bereits vor einem Vorfall strukturell zu begrenzen. Ein kompromittiertes System soll sich nicht frei im Netzwerk ausbreiten können. - Welche Rolle spielt Mikrosegmentierung?
Mikrosegmentierung trennt Systeme und Zugriffspfade feingranular voneinander. Identitätsbasierte Regeln sorgen dafür, dass nur notwendige Verbindungen erlaubt bleiben. - Was ist der Vorteil gegenüber rein reaktiver Erkennung?
Erkennung setzt voraus, dass ein Angriff sichtbar wird. Containment reduziert dagegen bereits vorher die Bewegungsfreiheit des Angreifers und senkt so das Schadenspotenzial. - Wie sollten Unternehmen Schwachstellen priorisieren?
Neben CVSS-Werten sollten Erreichbarkeit, betroffene Geschäftsprozesse, vorhandene Kompensationsmaßnahmen und potenzielle Ausbreitungspfade berücksichtigt werden. - Was passiert, wenn ein Patch noch nicht sicher eingespielt werden kann?
Dann können gezielte Eindämmungsmaßnahmen das Risiko reduzieren, bis der Patch getestet und produktionsreif ist. - Welche Systeme sollten zuerst geschützt werden?
Priorität haben exponierte Systeme, kritische Server, Identitätsdienste, Datenbanken und Verbindungen, die laterale Bewegung im Netzwerk ermöglichen. - Welche organisatorischen Änderungen sind notwendig?
Sicherheits-, Infrastruktur- und Applikationsteams müssen enger zusammenarbeiten, um Patch-Risiken, Geschäftsprioritäten und technische Eindämmung gemeinsam zu bewerten. - Was ist der wichtigste erste Schritt?
Unternehmen sollten zunächst ihre kritischen Zugriffspfade sichtbar machen und unnötige Verbindungen konsequent schließen. Damit entsteht die Grundlage für eine belastbare »Containment First«-Strategie.
Quellenverzeichnis
[1] Mandiant / Google Cloud (2026): M-Trends 2026 Report: Executive Edition. Online verfügbar unter: https://cloud.google.com/security/resources/m-trends-executive-edition.
[2] Verizon Business (2026): 2026 Data Breach Investigations Report / DBIR: Vulnerability Exploitation Top Breach Entry Point. Online verfügbar unter: https://www.verizon.com/about/news/breach-industry-wide-dbir-finds.
[3] IBM Newsroom (2026): IBM Study: One in Four Malicious Breaches are AI-Enabled, Costing Companies $6 Million on Average. Online verfügbar unter: https://newsroom.ibm.com/2026-07-29-ibm-study-one-in-four-malicious-breaches-are-ai-enabled,-costing-companies-6-million-on-average. Ergänzend: IBM (2026): Cost of a Data Breach Report 2026. Online verfügbar unter: https://www.ibm.com/reports/data-breach.
[4] BleepingComputer (2026): Microsoft July 2026 Patch Tuesday fixes massive 570 flaws, 3 zero-days. Online verfügbar unter: https://www.bleepingcomputer.com/news/microsoft/microsoft-july-2026-patch-tuesday-fixes-massive-570-flaws-3-zero-days/.
197 Artikel zu „Schwachstellenmanagement “
Favoriten der Redaktion | IT-Security | News | Services | Strategien | Tipps
Effektives Schwachstellenmanagement
Tiefgehende Analysen im Schwachstellenmanagement sind absolut notwendig, da oberflächliche Scans oft trügerische Sicherheit suggerieren und tief verborgene Risiken übersehen. Moderne Technologien wie KI und mehrstufige Prüfverfahren sind entscheidend , um echte Bedrohungen zu identifizieren und Ressourcen effizient zu nutzen. Die Bedeutung der Integration von Sicherheitsprüfungen in DevOps-Prozesse und die kontinuierliche Weiterentwicklung von Sicherheitsstrategien ist wichtig,…
Favoriten der Redaktion | IT-Security | News | Strategien | Tipps
Qualität im Schwachstellenmanagement: Warum Testtiefe entscheidet

Von oberflächlichen Scans zur tiefgehenden Analyse: Warum echte Sicherheit erst mit der richtigen Testtiefe beginnt. Cyberangriffe werden raffinierter, während Unternehmensnetzwerke unter ständigem Beschuss stehen. Herkömmliche Schwachstellen-Scanner entwickeln sich dabei oft selbst zum Sicherheitsrisiko. Selbst strenge Softwarekontrollen und detaillierte Inventarisierung garantieren keine Sicherheit. Sicherheitslücken verbergen sich häufig tief im System und bleiben unentdeckt – bis…
Ausgabe 11-12-2022 | IT-Security | News | Security Spezial 11-12-2022
Dezidiertes Schwachstellenmanagement – Cybersecurity in Zeiten geopolitischer Unsicherheit

Wie können kleine und große Unternehmen beim Thema Sicherheit und Compliance auf dem Laufenden bleiben, angesichts der immer neuen Bedrohungen und Vorschriften? Von Pen-Tests über Social Engineering bis zu Sicherheitsarchitekturen für Unternehmen bewerten spezialisierte Security-Anbieter die aktuelle Infrastruktur und erstellen einen Aktionsplan, um einen klaren Weg vorzugeben, wie sie Compliance erreichen und ihre Sicherheitslandschaft verbessern können.
Business | IT-Security | News | Strategien
Cyber Resilience Act trifft Frontier AI: Warum Unternehmen mehr Schwachstellen schneller managen müssen
Mit dem Cyber Resilience Act wird Schwachstellenmanagement zur Managementaufgabe. KI-gestützte Analysen entdecken mehr Sicherheitslücken in kürzerer Zeit – zugleich erhöhen enge Meldefristen, wachsende Patch-Mengen und komplexe Lieferketten den operativen Druck. Unternehmen müssen deshalb Prozesse, Datenbasis und Wiederanlaufplanung jetzt auf kontinuierliche Cyberresilienz ausrichten. Management Summary Regulatorischer Zeitdruck: Ab 11. September 2026 greifen die Meldepflichten des Cyber…
Favoriten der Redaktion | Industrie 4.0 | Infrastruktur | Internet der Dinge | IT-Security | Kommunikation | Künstliche Intelligenz | News | Services
KI als Taktgeber und Schutzschild: Wie Unternehmen ihre IoT-Flotten zukunftssicher schützen
KI verschärft die Cyberbedrohung für vernetzte Geräte – und wird zugleich zum zentralen Instrument ihrer Abwehr. Entscheidend sind dabei nicht nur intelligente Analysen, sondern eine durchgängige Sicherheitsarchitektur aus Geräteidentität, geschützter Konnektivität, Netzwerksegmentierung und menschlicher Kontrolle. Das Interview mit Timo Ross zeigt, welche Maßnahmen Unternehmen jetzt priorisieren sollten. Management Summary KI erhöht Tempo und Skalierung…
IT-Security | News | Tipps
Vier Best Practices für präventive Cyberresilienz

Klassisches Patchmanagement allein hält mit der Geschwindigkeit moderner Angriffe nicht mehr Schritt. Unternehmen brauchen deshalb eine präventive Cyberresilienz, die den möglichen Ausbreitungsradius schon vor einem Vorfall begrenzt. Identitätsbasierte Mikrosegmentierung, gezielte Kompensationskontrollen und automatisierte Eindämmung schützen kritische Ressourcen, sichern die Geschäftskontinuität und verschaffen IT-Teams die nötige Zeit für getestete, risikoarme Patches. Management Summary Risiko realistisch bewerten:…
IT-Security | News | Tipps | Trends 2026 | Trends Security | Whitepaper
Sicherheitsupdate-Review September 2026: Rekord-Patchday mit fast 1.000 Microsoft-CVEs und Adobe-Zero-Days
Der Patchday im September 2026 bricht historische Rekorde: Microsoft liefert Patches für fast 1.000 Schwachstellen aus, während Adobe 172 Sicherheitslücken in zehn Bulletins schließt. Im Fokus der Administratoren stehen aktiv ausgenutzte Zero-Day-Lücken in Adobe Commerce und Windows sowie eine Flut kritischer, teils »wormable« Remote-Code-Execution-Schwachstellen. Microsoft – Patches für September 2026 Microsoft veröffentlichte 972 neue…
Business | Industrie 4.0 | Infrastruktur | Internet der Dinge | IT-Security | News | Tipps
Security-by-Design: Was der Cyber Resilience Act für IoT-Hersteller bedeutet
Der Cyber Resilience Act verschiebt Cybersicherheit im IoT von der technischen Kür zur unternehmerischen Pflicht. Für Hersteller vernetzter Produkte bedeutet das: Security-by-Design, belastbare Meldeprozesse und kontinuierliche Transparenz werden zu zentralen Voraussetzungen für Marktzugang, Compliance und operative Resilienz. Management Summary Der CRA macht Cybersicherheit zur Marktzugangsvoraussetzung: Hersteller digitaler Produkte müssen Sicherheit künftig über den gesamten Lebenszyklus…
Business | Digitale Transformation | Infrastruktur | Künstliche Intelligenz | News | Strategien
Warum macht Nvidia so viel Umsatz und einen »unmoralisch« hohen Gewinn?
Nvidia steht beispielhaft für die neue Machtarchitektur der KI-Ökonomie: Wer die Rechenleistung kontrolliert, kontrolliert Tempo, Skalierbarkeit und Kosten der digitalen Transformation. Das Unternehmen profitiert nicht nur vom Chip-Boom, sondern von einem integrierten Ökosystem aus Hardware, Software, Plattformen und Partnern – mit entsprechend hoher Preissetzungsmacht. Management Summary KI-Rechenleistung ist zur strategischen Ressource geworden: Nvidia liefert…
Digitalisierung | Favoriten der Redaktion | Kommunikation | News | Services | Tipps
Manipulative Ansätze sozialer Medien — Die digitalen Rattenfänger: Mechanismen, Folgen und Gegenstrategien

Soziale Medien sind längst mehr als Kommunikationskanäle: Sie sind hochoptimierte Aufmerksamkeitsmaschinen. Durch algorithmische Empfehlungen, psychologische Belohnungsmechanismen und manipulative Designmuster können Plattformen Verhalten beeinflussen, Gewohnheiten formen und gesellschaftliche Debatten verstärken oder verzerren. Der Artikel zeigt, wo die Risiken liegen und welche Gegenmaßnahmen Führungskräfte, Organisationen und Nutzer ergreifen können. Management Summary Soziale Medien nutzen systematisch psychologische…
Business | Business Process Management | IT-Security | News | Strategien | Tipps
Urlaubszeit – Sommerzeit – Vorfallzeit: Sechs Ratschläge für Zeiten mit geringer Personalstärke

Management Summary Urlaubszeit ist Risikobetrieb: Reduzierte Personalstärke, höhere Abhängigkeit von IT-Systemen und wachsende Angriffsflächen machen die Sommermonate zu einer Phase mit erhöhtem Kontrollbedarf. KI verändert das Schwachstellenmanagement: Frontier-KI-Modelle beschleunigen die Entdeckung und Veröffentlichung von Verwundbarkeiten; Patch-, CERT- und Threat-Feed-Prozesse müssen deshalb auch in Ferienzeiten aktiv bleiben. Klare Rollen verhindern Wissensmonopole: Ein offiziell definierter Reduced Staff…
Business Process Management | Infrastruktur | IT-Security | Kommentar | Künstliche Intelligenz | News
Cyberresilienz im Zeitalter von KI: Wie sicher ist das IoT wirklich?
Die Bedrohungslage im Bereich der Cybersicherheit verändert sich rasant. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt aktuell, dass künstliche Intelligenz die Geschwindigkeit, Skalierung und Automatisierung von Cyberangriffen erheblich erhöht und Unternehmen ihre Sicherheitsstrategien entsprechend anpassen müssen [1]. Vor diesem Hintergrund gewinnt der Cyber Resilience Act (CRA) der Europäischen Union zusätzlich an Bedeutung und…
Digitalisierung | Healthcare IT | Infrastruktur | Künstliche Intelligenz | News | Services
Autonome Lösungen statt Notstand im Krankenhaus
Warum der Einsatz autonomer Roboter im Krankenhaus oft an Insellösungen scheitert – und wie das deutsche Startup Elvio Robotics das ändert. Deutsche Krankenhäuser stehen vor einer historischen Belastungsprobe: Das Personal ist knapp, der finanzielle Spielraum sinkt, die Frustration steigt. Dabei könnten viele wiederkehrende Tätigkeiten längst automatisiert werden, um sowohl die Mitarbeitenden als auch das…
Business Process Management | IT-Security | News | Services | Strategien | Tipps
Incident Response und Recovery: Erfolgsfaktoren für eine wirksame Krisenbewältigung

Cyberresilienz als organisationale Fähigkeit: Incident Response und Recovery nach schwerwiegenden Cyberangriffen Schwerwiegende Cyberangriffe stellen Organisationen vor komplexe technische, organisatorische und kommunikative Herausforderungen. Die Fähigkeit, Sicherheitsvorfälle wirksam zu bewältigen und geschäftskritische Funktionen kontrolliert wiederherzustellen, hängt daher nicht allein von einzelnen Sicherheitsmaßnahmen ab, sondern von der strukturierten Verzahnung von Prävention, Detektion, Reaktion, Wiederherstellung und organisationalem Lernen. Cyberangriffe…
IT-Security | News | Produktmeldung | Services
ADN erweitert Security-Portfolio um Specops Software
Zero Trust Workforce Access und Active-Directory-Schutz. Die ADN Distribution GmbH baut ihr Cybersecurity-Portfolio strategisch weiter aus: Ab sofort vertreibt der Value-Added Distributor die führenden Identitäts- und Gerätesicherheitslösungen von Specops Software, die Teil der Outpost24-Gruppe sind. Damit adressiert ADN die zwei kritischsten Einfallstore moderner Unternehmens-Infrastrukturen: schwache Passwörter im Active Directory sowie kompromittierte Endgeräte beim mobilen…
IT-Security | News | Strategien
Project Glasswing: Anthropic und BeyondTrust arbeiten bei der Absicherung kritischer digitaler Infrastruktur zusammen
Erweiterter Kreis an Organisationen, deren Codebasis von Regierungen oder für essenzielle Dienstleistungen genutzt werden. Mit Zugang zu Claude Mythos Preview beschleunigt BeyondTrust die fortlaufende Erkennung und Behebung von Schwachstellen. Das Cybersicherheitsunternehmen nimmt am Project Glasswing teil, einer Kooperationsinitiative für die IT-Sicherheit kritischer Softwareinfrastruktur. Anthropic erweitert damit die Gruppe ausgewählter Anbieter, deren Codebasis für kritische…
Business Intelligence | Business Process Management | News | Services
Mehr Effizienz, besserer Vertrieb, erhöhte Sichtbarkeit: Wie datasolut Presales zum Wachstumstreiber machte

Presales ist für viele IT-Partner ein Dauerproblem – für datasolut ein strategischer Hebel. Der auf Analytics und Cloud spezialisierte Microsoft-Partner erkannte früh, dass hohe Vorleistung, lange Entscheidungszyklen und geringe Planbarkeit Wachstum verhindern. Deshalb setzte datasolut gezielt auf die Microsoft-Spezialisierungen, um Presales zu strukturieren, über Microsoft Funding zu refinanzieren und eng mit dem Vertrieb zu verzahnen.…
IT-Security | News | Trends 2026 | Trends Security
Weniger Microsoft-Schwachstellen, aber mehr kritische Sicherheitslücken
Die diesjährigen Zahlen des neuesten Microsoft Vulnerabilities Reports zeigen eine deutliche Verlagerung bei den ermittelten Sicherheitsrisiken: Einerseits hat sich die Gesamtzahl identifizierter Schwachstellen stabilisiert, aber andererseits haben die kritischen Anfälligkeiten stark zugenommen, wodurch Schweregrad und Auswirkungen der Sicherheitslücken rapide steigen [1]. Insgesamt gibt es 2025 ein verändertes Risikoprofil, das durch KI-beschleunigte Schwachstellenerkennung, eine wachsende Cloud-Akzeptanz…
Digitalisierung | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | News | Tipps
NIS2 erfolgreich umsetzen: Warum Organisation und Prozesse vor Technologie kommen müssen

Die NIS2-Richtlinie verschärft die Anforderungen an die Cybersicherheit in kritischen Infrastrukturen – und das aus gutem Grund. Mit zunehmender Digitalisierung und Vernetzung industrieller Organisationen reichen die Auswirkungen von Cybervorfällen weit über klassische Datenverluste hinaus. Sie können essenzielle Dienste beeinträchtigen, die öffentliche Sicherheit gefährden und sich entlang ganzer Lieferketten auswirken. Viele Organisationen machen dabei jedoch…