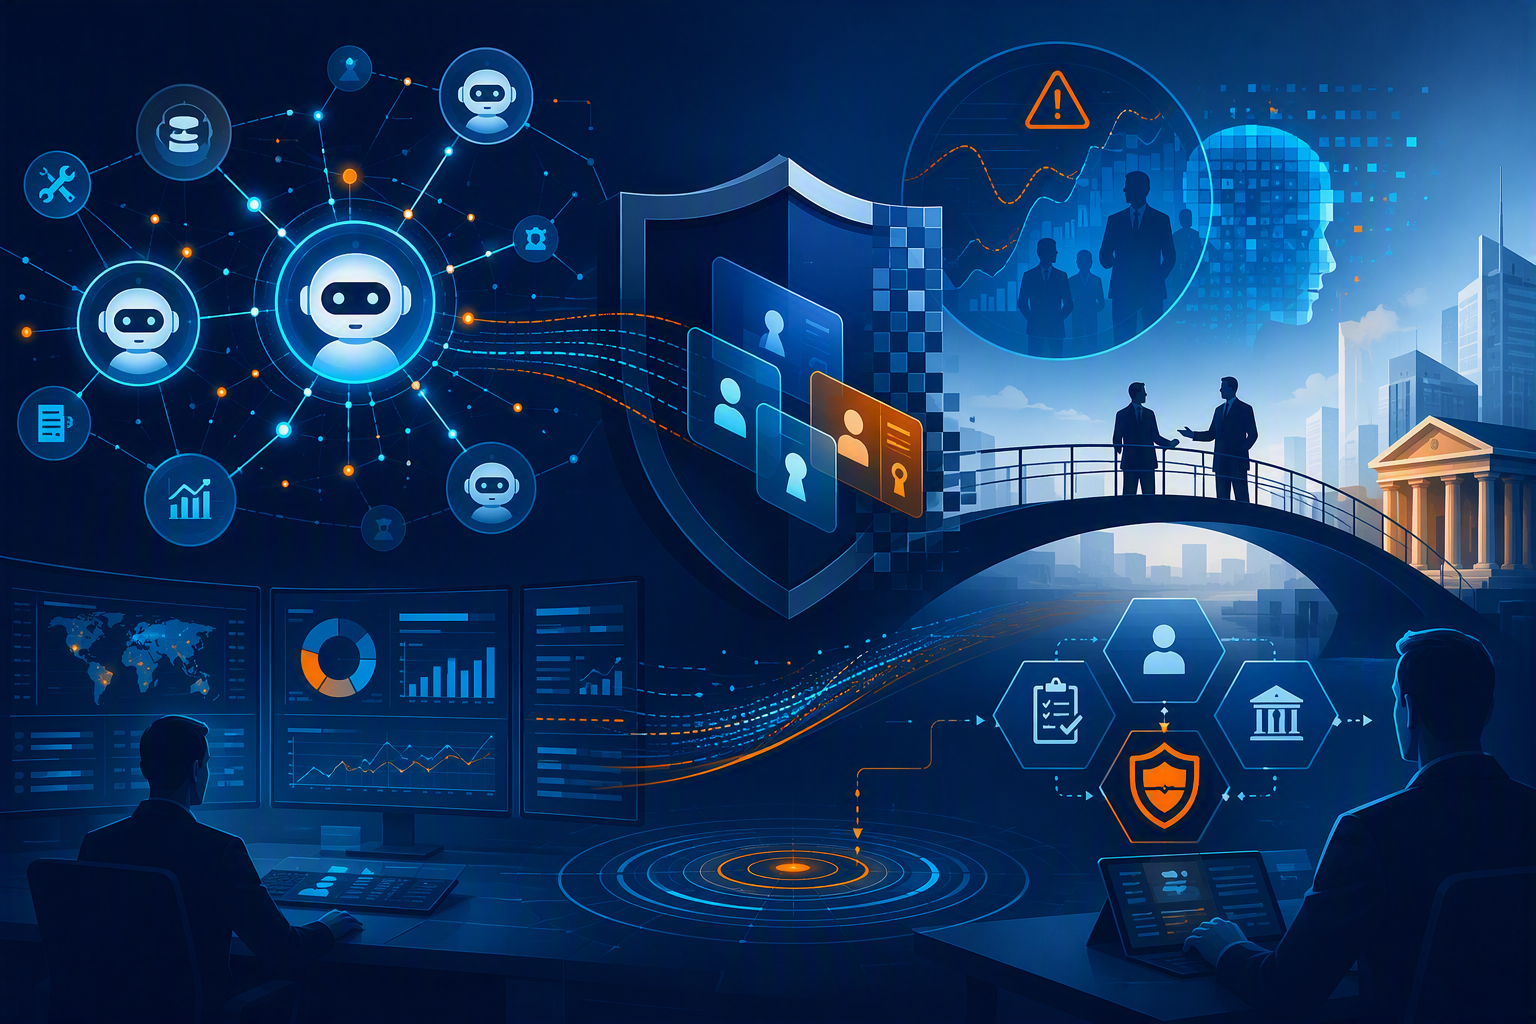
Illustration Absmeier foto ki designer
Eine internationale Befragung unter 600 Security- und Finance-Entscheidern zeigt: KI-Agenten mit zu weitreichenden oder unbeabsichtigten Zugriffsrechten werden zunehmend als Risiko wahrgenommen. Gleichzeitig fehlen vielen Unternehmen noch belastbare Daten, um technisches Verhalten in geschäftliche Risiken zu übersetzen.
KI-Agenten verschieben die Debatte über Insider-Risiken
Management Summary
- KI-Agenten werden zum Insider-Thema: 48 % der befragten Security-Verantwortlichen sehen in autonomen Systemen mit übermäßigen oder unbeabsichtigten Zugriffsrechten derzeit das größte Risiko.
- Monitoring allein reicht nicht: Unternehmen bauen Kontrollen aus, doch fehlender Verhaltenskontext, schwache Korrelation und begrenzte Transparenz erschweren die Bewertung einzelner Aktionen.
- Rechte sind der neuralgische Punkt: KI-Agenten handeln oft mit legitimen Berechtigungen. Genau deshalb müssen Unternehmen prüfen, ob Aktionen erwartbar, missbräuchlich oder unbeabsichtigt sind.
- Security und Finance brauchen eine gemeinsame Sprache: Obwohl beide Bereiche Risiken ähnlich einschätzen, scheitern Investitionen häufig daran, technische Befunde in finanzielle Größen zu übersetzen.
- Governance wird zur Pflichtübung: Der Einsatz autonomer Systeme verlangt klare Zuständigkeiten, nachvollziehbare Berechtigungsmodelle und kontinuierliche Auswertung statt punktueller Kontrollen.
Eine von Exabeam veröffentlichte Studie sieht KI-Agenten als neuen Schwerpunkt in der Diskussion über Insider-Risiken [1]. 48 % der befragten Security-Verantwortlichen stufen KI-Agenten mit übermäßigen, kompromittierten oder unbeabsichtigten Zugriffsrechten als größte Bedrohung für ihr Unternehmen ein. Damit liegen sie in der Wahrnehmung der Befragten vor externen Angreifern, kompromittierten Insidern und böswilligen Insidern. Zugleich zeigt die Untersuchung, dass viele Unternehmen zwar ihre Überwachung ausbauen, das Verhalten von KI-Agenten über verschiedene Systeme hinweg aber weiterhin nur eingeschränkt einordnen können.
Für den Bericht »The Agentic Insider: From Monitoring to Understanding« befragte Sapio Research im Auftrag von Exabeam 600 Entscheidungsträger aus Security und Finance in sieben Ländern. Als KI-Agenten definiert die Studie zielorientierte, autonome Systeme, die auf Unternehmensressourcen zugreifen und mit begrenztem menschlichem Eingreifen Aktionen ausführen können. Gemeint sind damit nicht dialogorientierte Chatbots.
Mit der wachsenden Einbindung solcher Systeme in Geschäftsprozesse setzen Unternehmen auf unterschiedliche Formen der Kontrolle. Die Studie kommt jedoch zu dem Ergebnis, dass fehlender Verhaltenskontext, mangelnde Korrelation und begrenzte Transparenz über mehrere Umgebungen hinweg zentrale Schwachstellen bleiben.
»Unternehmen machen deutliche Fortschritte bei der Überwachung von KI-Agenten. Aktivität zu überwachen ist jedoch nicht dasselbe wie Verhalten zu verstehen«, sagt Steve Wilson, Chief AI and Product Officer bei Exabeam. »KI-Agenten arbeiten mit legitimen Zugriffsrechten und interagieren mit mehreren Systemen, sodass einzelne Aktionen routinemäßig erscheinen können. Security-Teams benötigen den Kontext, um diese Aktionen über die Zeit zu verknüpfen und erwartete Automatisierung von Missbrauch, Kompromittierung oder unbeabsichtigtem Verhalten zu unterscheiden.«
Zugriffsrechte als Risikofaktor
Die Studie verweist darauf, dass KI-Agenten auch ohne böswillige Absicht Risiken erzeugen können. Entscheidend sind Umfang und Kontext ihrer Berechtigungen sowie die Frage, ob ihre Aktionen nachvollziehbar bleiben.
Zu den wichtigsten Ergebnissen zählen:
- 48 % der Security-Verantwortlichen stufen KI-Agenten mit übermäßigen, kompromittierten oder unbeabsichtigten Zugriffsrechten derzeit als größte Bedrohung für ihr Unternehmen ein — vor externen Angreifern (28 %), kompromittierten Insidern (12 %) und böswilligen Insidern (12 %).
- Der Zugriff auf sensible Daten, Aktionen außerhalb vorgesehener Berechtigungen, komplexe Untersuchungen und eine eingeschränkte Sicht auf das Verhalten von KI-Agenten zählen zu den größten Sorgen von Security- und Finance-Verantwortlichen.
Mehr Monitoring, aber weiterhin Kontextprobleme
Security-Verantwortliche nutzen unterschiedliche Ansätze zur Überwachung von KI-Agenten:
- 60 % verwenden spezielle Tools für KI-Sicherheit oder -Governance.
- 56 % erweitern bestehende SIEM-, Detection- oder Monitoring-Plattformen.
- 56 % setzen auf Verhaltensüberwachung und Baselines.
- 29 % verlassen sich weiterhin auf manuelle Prüfungen.
Die zusätzlichen Kontrollen lösen das Grundproblem bislang nur teilweise. 27 % der Befragten nennen fehlenden Verhaltenskontext und mangelnde Korrelation als größte Einschränkung ihres aktuellen Überwachungsansatzes. Weitere Hürden sind geringe Transparenz über verschiedene Umgebungen hinweg, die Priorisierung von Warnmeldungen und manuelle Abläufe.
Cyberrisiken müssen finanzierbar erklärt werden
Auch das Verhältnis zwischen Security und Finance wird in der Studie betrachtet. 93 % der Befragten geben an, dass beide Funktionen bei der Toleranz gegenüber Cyberrisiken übereinstimmen. 81 % der Security-Verantwortlichen sagen, ihr CFO verstehe die Cyberrisiken, die reduziert werden sollen.
Für Investitionsentscheidungen reicht diese inhaltliche Übereinstimmung jedoch nicht immer aus. 55 % der Security-Verantwortlichen berichten, dass sie eine Initiative verzögert oder reduziert haben, weil sie das Risiko nicht in für den CFO akzeptable finanzielle Größen übersetzen konnten.
»CFOs stellen nur selten infrage, ob ein Cyberrisiko real ist«, sagt Mike Byron, Chief Financial Officer bei Exabeam. »Die Herausforderung besteht darin zu verstehen, wie eine geplante Investition dieses Risiko in messbaren geschäftlichen Größen reduziert. Wenn Security-Teams technische Ergebnisse mit Geschäftsauswirkungen verbinden, werden Investitionsentscheidungen deutlich einfacher.«
[1] Methodik: Sapio Research führte die Umfrage im Auftrag von Exabeam im Juni 2026 unter 600 Fachkräften aus Unternehmen mit mindestens 500 Beschäftigten durch, darunter 300 IT-Entscheidungsträger mit Verantwortung für Security und 300 Finance-Entscheidungsträger. Die Befragten kamen aus den USA, Kanada, Großbritannien, Frankreich, Deutschland, den Niederlanden und Australien. Die Interviews wurden online über E-Mail-Einladungen und Umfragepanels durchgeführt. Die Ergebnisse haben ein Konfidenzniveau von 95 % bei einer Fehlermarge von ±4,0 Prozentpunkten.
The Agentic Insider: From Monitoring to Understanding steht unter www.exabeam.com/from-monitoring-to-understanding zum Download bereit.
FAQ
- Was untersucht die Studie?
Sie untersucht, wie Security- und Finance-Entscheider KI-Agenten als potenzielle Insider-Risiken bewerten und welche Kontrollmechanismen Unternehmen einsetzen. - Was sind KI-Agenten in diesem Zusammenhang?
Gemeint sind autonome, zielorientierte Systeme, die auf Unternehmensressourcen zugreifen und Aufgaben mit begrenztem menschlichem Eingreifen ausführen können. - Warum gelten KI-Agenten als Insider-Risiko?
Sie können mit legitimen Berechtigungen handeln, dabei aber sensible Daten berühren, Aktionen außerhalb des vorgesehenen Rahmens ausführen oder schwer nachvollziehbare Ketten von Aktivitäten erzeugen. - Welche Zahl ist besonders auffällig?
48 % der befragten Security-Verantwortlichen sehen KI-Agenten mit übermäßigen, kompromittierten oder unbeabsichtigten Zugriffsrechten als größte Bedrohung. - Worin liegt die zentrale Schwäche aktueller Überwachung?
Viele Ansätze erfassen Aktivitäten, liefern aber zu wenig Kontext, um normales Verhalten, Missbrauch, Kompromittierung oder Fehlkonfiguration zuverlässig zu unterscheiden. - Welche Rolle spielen Berechtigungen?
Berechtigungen bestimmen, welche Daten und Systeme ein KI-Agent erreichen kann. Zu weit gefasste Rechte erhöhen das Risiko, dass Fehler oder Missbrauch größere Wirkung entfalten. - Welche Kontrollformen setzen Unternehmen ein?
Genannt werden spezielle KI-Sicherheits- und Governance-Tools, erweiterte SIEM- und Monitoring-Plattformen, Verhaltensanalysen und teilweise weiterhin manuelle Prüfungen. - Warum ist das Thema auch für CFOs relevant?
Cyberrisiken müssen für Investitionsentscheidungen in finanzielle Auswirkungen und messbare Risikoreduktion übersetzt werden. - Wo hakt die Zusammenarbeit zwischen Security und Finance?
Nicht zwingend beim Risikoverständnis, sondern häufig bei der Übersetzung technischer Befunde in betriebswirtschaftlich belastbare Entscheidungsgrundlagen. - Was folgt daraus für Unternehmen?
Sie sollten KI-Agenten nicht nur technisch überwachen, sondern deren Verhalten, Berechtigungen und geschäftliche Auswirkungen kontinuierlich im Kontext bewerten.
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
585 Artikel zu „Insider Risiko“
IT-Security | News | Services | Trends 2026 | Trends Security
Cyberkriminelle setzen zunehmend auf Insider statt auf Hacking

Cyberkriminelle suchen den einfachsten Weg ins Unternehmen – und der führt immer häufiger über bestechliche oder gezielt angeworbene Mitarbeitende. Ein TrendAI-Report zeigt, wie sich rund um Insider-Zugang ein professioneller Untergrundmarkt entwickelt hat. Für Unternehmen wird damit nicht nur die Technik, sondern auch Vertrauen selbst zum sicherheitskritischen Faktor. Untergrundmarkt für »Insider-as-a-Service« wächst: Preislisten, Vermittler und feste…
IT-Security | Kommunikation | News
E-Mail-Konten mit KI-Funktionen könnten zu einer der größten Insider-Bedrohungen werden
Ein von Barracuda inszenierter, kontrollierter Testangriff zeigt, wie Angreifer KI-Assistenten missbrauchen können, um über ein einziges kompromittiertes Konto einen CEO-Betrug mit einer Überweisung in Höhe von 250.000 US-Dollar zu begehen. Das größte Risiko eines kompromittierten Kontos mit KI-Funktionen liegt darin, wie schnell ein KI-Assistent Angreifer dabei unterstützen kann, vertrauliche Informationen aufzuspüren, Ziele zu identifizieren,…
IT-Security | News | Tipps
Mensch im Fokus: Fünf Stellhebel gegen Insider‑Risiken und KI‑gestützte Angriffe
Gute Sicherheitsstrategien scheitern heute weniger am fehlenden Wissen über Bedrohungen als an der konsequenten Umsetzung wirksamer Maßnahmen. Trotz wachsender Risiken durch Insider, KI‑gestützte Angriffe und erweiterte Kollaborationsplattformen arbeiten viele Unternehmen weiterhin mit fragmentierten Sicherheitsansätzen. Welche fünf Handlungsfelder sind jetzt entscheidend, um menschliche Risiken wirksam zu reduzieren? Das Problem in den meisten Organisationen ist nicht…
IT-Security | News | Trends 2026 | Trends Security
42 % der Organisationen berichten über einen Anstieg böswilliger Insider-Bedrohungen
Globale Studie zeigt Diskrepanz zwischen Sicherheitsbewusstsein und technischen Kontrollen – während KI-gestützte Angriffe zunehmen und Kollaborationstools die Angriffsfläche vergrößern. Mimecast, ein Anbieter von Cybersicherheitslösungen, der die Absicherung menschlicher Risiken durch präzise entwickelte KI neu definieren will, veröffentlichte seinen 9. State of Human Risk Report. Die Studie zeigt: 42 Prozent der Organisationen verzeichneten im vergangenen…
Business | Digitalisierung | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Strategien
Chance statt Risiko: Wie künstliche Intelligenz verantwortungsvoll eingesetzt wird

Künstliche Intelligenz entscheidet zunehmend darüber, ob Unternehmen in komplexen, dynamischen oder kritischen Situationen handlungsfähig bleiben und richtige Entscheidungen treffen. Das aktuelle Allianz Risk Barometer 2026 [1] zeigt: Über ein Viertel der deutschen Unternehmen sieht den KI-Einsatz inzwischen als Risiko – insbesondere bei Haftungsfragen. Die rasante Verbreitung von GenAI-Systemen in Verbindung mit ihrer zunehmenden Nutzung in…
Effizienz | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Tipps
Prüfbare KI-Qualität: MISSION KI präsentiert Qualitätsstandard und digitales Prüfportal für Niedrigrisiko-KI

Der VDE hat sich an dem Projekt MISSION KI – Nationale Initiative für Künstliche Intelligenz und Datenökonomie beteiligt. Entstanden sind ein Qualitätsstandard und ein Portal für die strukturierte Bewertung der Qualität von KI-Systemen, die sich unterhalb der Hochrisikoschwelle befinden. Die Partner des Projekts MISSION KI – Nationale Initiative für Künstliche Intelligenz und Datenökonomie haben…
IT-Security | Künstliche Intelligenz | News | Trends 2025 | Trends Security
Insider-Bedrohungen und KI-blinde Flecken befeuern Dateisicherheitsrisiken

Einheitliche, mehrschichtige Plattformen zur resilienten Verteidigung werden immer wichtiger. Eine neue Studie zeigt, dass Unternehmen zunehmend mit Sicherheitsrisiken durch Insider-Aktivitäten, veralteten Tools und die wachsende Komplexität von KI konfrontiert sind [1]. Die von OPSWAT in Auftrag gegebene Studie, die vom unabhängigen Ponemon Institute durchgeführt wurde, ergab, dass 61 Prozent der Unternehmen in den letzten…
Ausgabe 7-8-2025 | IT-Security | Kommunikation | News | Security Spezial 7-8-2025
Versteckte Risiken – Mitarbeiter als Cybersicherheitsrisiko

Cyberangriffe werden immer raffinierter, insbesondere durch neue Technologien und die Notwendigkeit ständig verbunden zu sein. Daher ist es für Unternehmen entscheidend, ihre Mitarbeiter so zu schulen, dass sie diese komplexen Angriffe effektiv erkennen und darauf reagieren können. Amit Kapoor, Vizepräsident und Head of Continental Europe bei Tata Communications, spricht darüber, wie Mitarbeiter sowohl Schwachstelle als auch erste Verteidigungslinie bei Cybersicherheitsvorfällen sein können.
Business Process Management | IT-Security | News | Tipps
Cyberrisiken gezielt managen: Strukturiertes Risikomanagement für nachhaltige Cybersicherheit

Mit System gegen digitale Bedrohungen: Fünf Schritte für ein robustes Cyber-Risikomanagement. Die Bedrohungslage im Cyberraum spitzt sich zu. Angreifer setzen zunehmend auf KI-gestützte Techniken, während Unternehmen durch Cloud-Technologien, vernetzte Systeme und externe Dienstleister immer komplexeren Risiken ausgesetzt sind. Durch einen strukturierten, kontinuierlichen Risiko-Management-Prozess gelingt es, trotz dieser Dynamik den Überblick zu behalten. Philipp Behre, Field…
Favoriten der Redaktion | IT-Security | News | Trends 2025 | Trends Security
Mangelndes Risikobewusstsein für Cyberbedrohungen – besonders in KMU

Cyberkriminalität kann jedes Unternehmen treffen – vom kleinen Handwerksbetrieb bis zum internationalen Konzern 43 Prozent der Angestellten in Deutschland halten ihr Unternehmen für kein attraktives Angriffsziel. Das Bewusstsein der Mitarbeitenden für Cyberrisiken steigt mit der Unternehmensgröße – insbesondere in KMU wird die Gefahr aber unterschätzt. Für Cyberkriminelle zählt nicht, wie groß oder bekannt eine…
IT-Security | Künstliche Intelligenz | News | Tipps | Trends 2025 | Trends Security | Whitepaper
Datensicherheit: KI macht Mitarbeiter zu Insider-Bedrohungen
GenAI-Daten-Uploads steigen innerhalb eines Jahres um das 30-fache; drei von vier Unternehmen nutzen Apps mit integrierten genAI-Funktionen. Netskope, ein Unternehmen für moderne Sicherheit und Netzwerke, hat eine neue Studie veröffentlicht, die einen 30-fachen Anstieg der Daten zeigt, die von Unternehmensanwendern im letzten Jahr an generative KI-Apps (genAI) gesendet wurden [1]. Dazu gehören sensible Daten…
IT-Security | Lösungen | News
Sicherheitslücken in Apotheken: Der Mensch als größtes Risiko

Apotheken sehen sich immer häufiger Cyberangriffen ausgesetzt, wobei menschliche Fehler häufig als Hauptursache für die Sicherheitslücken verantwortlich sind. Eine neue Studie zeigt, dass unachtsame Routinen im Umgang mit sensiblen Patientendaten sowie unzureichende Sicherheitsvorkehrungen das Risiko für Angriffe deutlich erhöhen [1]. Besonders während hektischer Arbeitsphasen, wie der Medikamentenabgabe, wird die Sicherheit oft vernachlässigt. Experten warnen, dass…
IT-Security | Künstliche Intelligenz | News | Trends 2024 | Trends Security
71 Prozent der Verbraucher sieht KI als Risiko für Datensicherheit

Große Mehrheit der Endkunden prüft Wechsel zur Konkurrenz, wenn Anbieter ihre Daten nicht wirksam schützen. Weltweit sind Verbraucher sehr besorgt über die Menge an Daten, die Unternehmen über sie sammeln, den Umgang damit und sehen auch deren Sicherheit gefährdet – insbesondere durch die den zunehmenden Einsatz von künstlicher Intelligenz. Das belegt eine Umfrage von…
IT-Security | News | Services
Mitarbeiter über Risikominderung aufklären und schulen

Laut Bitkom schult nur ein Drittel der Unternehmen alle Mitarbeitenden in Grundlagen der IT-Sicherheit. Ein großer Teil der Firmen bietet Schulungen jedoch nicht regelmäßig an. Nur etwa jeder vierte Betrieb (24 Prozent) führt nach eigenen Angaben mindestens einmal im Jahr Schulungen durch. Bei 23 Prozent der Betriebe werden die Mitarbeiter bei Bedarf und bei der…
Business Process Management | IT-Security | Kommentar | News
Proaktives Datenmanagement ist die unterschätzte Waffe gegen Insider-Bedrohungen
Ein Kommentar von Stefan Hirschberg, Datadobi Insider-Bedrohung sind nach wie vor eine der größten Bedrohungen für Unternehmen. Denn Insider-Bedrohungen lauern im Herzen eines jeden Unternehmens, getarnt als vertrauenswürdige Mitarbeiter oder Partner. Um diese große Herausforderung zu meistern, setzen Unternehmen auf eine umfassende Strategie verschiedener Gegenmaßnahmen. Dazu gehören auf der Technologieseite strenge Zugangskontrollen, die Überwachung…
Ausgabe 7-8-2023 | Favoriten der Redaktion | IT-Security | News | Security Spezial 7-8-2023
Wie SodaStream die Security Awareness seiner Mitarbeiter stärkt – Risikofaktor Mensch
Eine starke Cybersecurity kann in Unternehmen erst effektiv sein, wenn jeder Mitarbeiter dazu beiträgt. So können entsprechende Security-Maßnahmen noch so gut sein – am Ende haben die Mitarbeiter einen entscheidenden Einfluss darauf, ob ein Cyberangriff stattfindet oder nicht. Um den Risikofaktor Mensch zu reduzieren, bieten sich spezielle Security-Awareness-Trainings an. SodaStream hat dazu eine automatisierte Lernplattform im Einsatz.
Ausgabe 5-6-2023 | Favoriten der Redaktion | IT-Security | News | Security Spezial 5-6-2023
Sicherheitsrisiko minimieren durch restriktive Berechtigungsvergabe – Das Least-Privilege-Prinzip

Least-Privilege gilt als Best Practice in der IT-Security. Es senkt das Sicherheitsrisiko und sorgt für die Einhaltung von Compliance-Richtlinien. IAM-Tools automatisieren die Berechtigungsmanagement-Prozesse.
IT-Security | News | Trends 2021 | Trends Security
Insider-Bedrohungen: 70 Prozent der Unternehmen haben keine Strategie zur Abwehr
Die Mehrheit der Unternehmen im EMEA-Raum (59 %) priorisieren Insider Threats nicht . Bedrohungen von innen haben die Mehrzahl (59 %) der Datensicherheitsvorfälle in den vergangenen zwölf Monaten verursacht. Aus der neuen Studie von Imperva geht hervor, dass Unternehmen in einer Zeit, in der das Risiko am größten ist, daran scheitern, das Problem von Insider-Bedrohungen…
Ausgabe 1-2-2022 | Favoriten der Redaktion | IT-Security | News | Security Spezial 1-2-2022
Risikoorientierte, umfassende und validierte Sicht auf die IT-Sicherheit – Wird im Vorstand über IT-Sicherheit bloß geredet?
Oft konzentriert sich die Geschäftsleitung auf die finanziellen Ergebnisse und versäumt es, einen Plan für den virtuellen Schutz der Firma aufzustellen – obwohl niemand als Opfer eines Hackerangriffs in den Nachrichten erscheinen möchte.
Ausgabe 1-2-2021 | IT-Security | News | Security Spezial 1-2-2021
Umfassende Risikoabsicherung & Prävention bei Schäden aus der Digitalisierung im Maschinen- und Anlagenbau

Ganzheitliches IT-Sicherheitsmanagement in Unternehmen besteht aus den vier Säulen Technik, Organisation, Menschen und Absicherung des Restrisikos. Im Interview erläutert Peter Janson, Prokurist der Dr. Hörtkorn München GmbH, wie sich Maschinenbauer gegen die Risiken der industriellen IoT absichern können.