Deutsche Sicherheitsverantwortliche vertrauen ihren Schutzmechanismen für KI-Agenten – zugleich fehlen vielerorts Transparenz, klare Zuständigkeiten und belastbare Zugriffsregeln. Das gefährliche Paradoxon zeigt: Wer autonome Systeme nicht als eigenständige digitale Identitäten behandelt, verliert schnell die Kontrolle über Berechtigungen, Datenflüsse und Risiken.
Management Summary
- Vertrauen ersetzt keine Transparenz: Unternehmen müssen sämtliche KI-Agenten, ihre Einsatzorte und Verbindungen vollständig inventarisieren.
- KI-Agenten brauchen eigene Identitäten: Geteilte Konten und menschliche Zugangsdaten verhindern eine saubere Zuordnung von Aktionen und Verantwortlichkeiten.
- Berechtigungen müssen minimal und dynamisch sein: Least Privilege, kurzlebige Zugriffsrechte und kontinuierliche Prüfungen begrenzen die Angriffsfläche.
- Geschäftsführung und IT müssen Risiken gemeinsam steuern: KI-Sicherheit ist keine reine Compliance-Aufgabe, sondern Voraussetzung für skalierbare Geschäftsprozesse.
- IAM liefert einen pragmatischen Einstieg: Registrierung, Auditierbarkeit, menschliche Freigaben für kritische Aktionen und ein Not-Aus-Schalter schaffen kurzfristig wirksame Kontrollen.

Illustration Absmeier foto ki designer
Bild: KI-Agenten zwischen Schattenbetrieb und identitätsbasierter Sicherheitssteuerung.
Deutsche CISOs haben sehr hohes Vertrauen in ihre KI-Agenten-Sicherheit, aber deutsche Unternehmen verfügen über einen sehr niedrigen Reifegrad bei der KI-Governance.
Wahrnehmung und Wirklichkeit gehen in der IT-Sicherheit oft auseinander. Das war schon vor wenigen Jahren beim Thema der Schatten-IT so, als viele Entscheidungsträger dachten, ihre Netzwerke seien sicher, weil unter Kontrolle, aber nicht wussten, wie viele Anwendungen tatsächlich in den Unternehmensumgebungen im Einsatz sind. Nun wiederholt sich das Geschehen bei der Sicherheit für Künstliche Intelligenz (KI) mit der Schatten-KI. Viele IT-Sicherheitsverantwortliche wissen nicht, wie viele KI-Agenten wirklich im Netzwerk tätig sind, weil diese unter dem Radar der Überwachung fliegen. Der Grund: Es hapert an der Grundlage moderner KI-Governance, der Identitätssicherheit und dem Identitätsmanagement (IAM).
Dichtung und Wahrheit
Eine globale Umfrage unter CISOs aus dem Juli 2026 zeichnet ein widersprüchliches Bild: Zwar äußern deutsche Teilnehmer das höchste Vertrauen in ihre Kontrollmechanismen für KI-Agenten, sind jedoch gleichzeitig stark besorgt über KI-gestütztes Phishing (fast 81 Prozent – der höchste Wert für eine Einzelbedrohung). Die Realität in deutschen Unternehmen steht somit im Kontrast: Der Reifegrad der KI-Governance ist im internationalen Vergleich gering (58 Prozent stufen sich als ‚in Entwicklung‘ oder ‚reaktiv‘ ein). Als größte Hürde identifizieren die CISOs mit 50 Prozent organisatorische Silos, gefolgt von fehlender Transparenz bei KI-Identitäten, mangelnden Industriestandards und Budgetdefiziten. Dies unterstreicht die Diskrepanz zwischen Geschäftsführung und IT: Während erstere KI-Sicherheit primär als regulatorische Compliance-Aufgabe sieht, stehen IT-Verantwortliche vor der operativen Herausforderung, die Sicherheitslücken zu schließen.

Abbildung 1: Die größte Hürde für die KI-Sicherheit je Staat (Copyright: Okta, Inc.).
Die allgemeine KI-Sicherheitslage in Deutschland
Im Frühjahr legte bereits eine Studie offen, dass in Deutschland ein weiteres Paradoxon herrscht: 32 Prozent (14 Prozent regelmäßig, 18 Prozent gelegentlich) der damals Befragten sagten, dass sie ungenehmigte Schatten-KI am Arbeitsplatz nutzen und 14 Prozent vertrauliche Dokumente an KI-Tools übermitteln. Weltweit war das der zweitniedrigste Wert. Auf der anderen Seite aber gaben 68 Prozent zu, im vergangenen Jahr 2025 ein KI-Sicherheitsproblem gehabt zu haben, 44 Prozent erlitten sogar eine Sicherheitsverletzung. Das war global der höchste Wert – und eine weitere Untersuchung legte offen, dass in Deutschland in 28 Prozent aller Authentifizierungsversuche eine Bedrohung festgestellt worden ist.
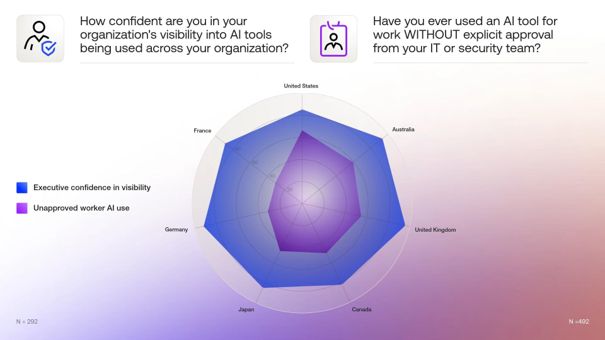
Abbildung 2: Deutsche Geschäftsführer und Vorstände haben hohes Vertrauen in ihre Netzwerk-Transparenz und deutsche Angestellte nutzen wenig Schatten-KI – Fakten, die in falsche Sicherheit wiegen (Copyright: Okta, Inc.).
Die KI-Sicherheit bei der Wurzel anpacken
Die verschiedenen Ergebnisse unterstreichen deutlich, dass Wahrnehmung und Wirklichkeit in den deutschen Unternehmen weiter auseinanderliegen, als viele Verantwortliche denken. Um der Lage wieder Herr zu werden, bietet es sich an, wenn die Entscheidungsträger – sowohl von der geschäftlichen als auch der informationstechnologischen Seite – sich an drei Fragen orientieren: Wo sind meine KI-Agenten? Was dürfen Sie tun? Womit können sie sich verbinden?

Abbildung 3: Die Blaupause für das sichere KI-Agenten-Unternehmen entstand als pragmatischer Leitfaden aus den Erfahrungen von hunderten von IT-Entscheidungsträgern weltweit (Copyright: Okta, Inc.).
Die Antworten auf diese Fragen bilden das Fundament der Problemlösung. Nur wer den genauen Einsatzort und Umfang aller KI-Agenten und Tools im Netzwerk kennt, behält die notwendige Kontrolle. Aus Sicherheitsperspektive handelt es sich dabei um essenzielle, zu verwaltende IT-Komponenten. Nur, wenn man weiß, welche Zugriffsrechte und sonstigen Berechtigungen diese haben, kann man festlegen, in welchen Bahnen sich deren Aktivitäten bewegen sollen und nur, wenn man kartieren kann, womit sich die einzelnen KI-Agenten verbinden können, kann man bestimmen, ob die Konnektivität ausreicht, ungenügend oder übertrieben (und damit gefährdend) ist.
Mit diesen Erkenntnissen landet man beim Identitätsmanagement (IAM), denn all diese KI-Tools und KI-Agenten sind wie Virtuelle Mitarbeiter und brauchen daher vorrangige digitalen Identitäten, die mit allem bewährten der Identitätssicherheit ausgestattet werden: Zugriffsrechten gemäß dem Prinzip der Geringsten Privilegien und mit einem Not-Aus-Schalter, um im Ernstfall den Zugriff sofort unterbrechen zu können, sowie Zero Trust als Sichtbeschränkung, Eigentümern, Abhängigkeiten, Dokumentation, Compliance-Einhaltung und Auditierbarkeit. Dafür braucht es keine unternehmensweite KI-Governance, an der oft noch lange gefeilt wird. Stattdessen lässt sich dieses Vorgehen sofort in die Tat umsetzen, nämlich die KI-Agenten in das eigene Identitätsmanagement einzubringen. Wenn die Ressourcen fehlen, dann über einen modernen SaaS-Anbieter, der Identitätssicherheit als Service bereitstellt – KI-getrieben und in Echtzeit, um mit der KI-Bedrohungslandschaft Schritt halten zu können.
Fazit
Wenn Geschäftsführung und IT-Verantwortliche eng zusammenarbeiten und die Hürden verstehen, wird Künstliche Intelligenz zum echten Business-Beschleuniger, statt zum Sicherheitsrisiko oder bloßen Wunschtraum. Dafür braucht es keine komplexen Strategiepapiere. Es reicht ein Wandel im Bewusstsein: KI-Agenten müssen als virtuelle Mitarbeiter begriffen werden. Der logische nächste Schritt ist, diese zu registrieren, mit digitalen Identitäten auszustatten und konsequent über das IAM-Toolset zu steuern: Von granularen Zugriffsrechten und Compliance-Vorgaben bis hin zum Not-Aus-Schalter.
Thomas Heinz, Senior Manager Solutions Engineering bei Okta
infografik ki designer
Tipps für die Praxis
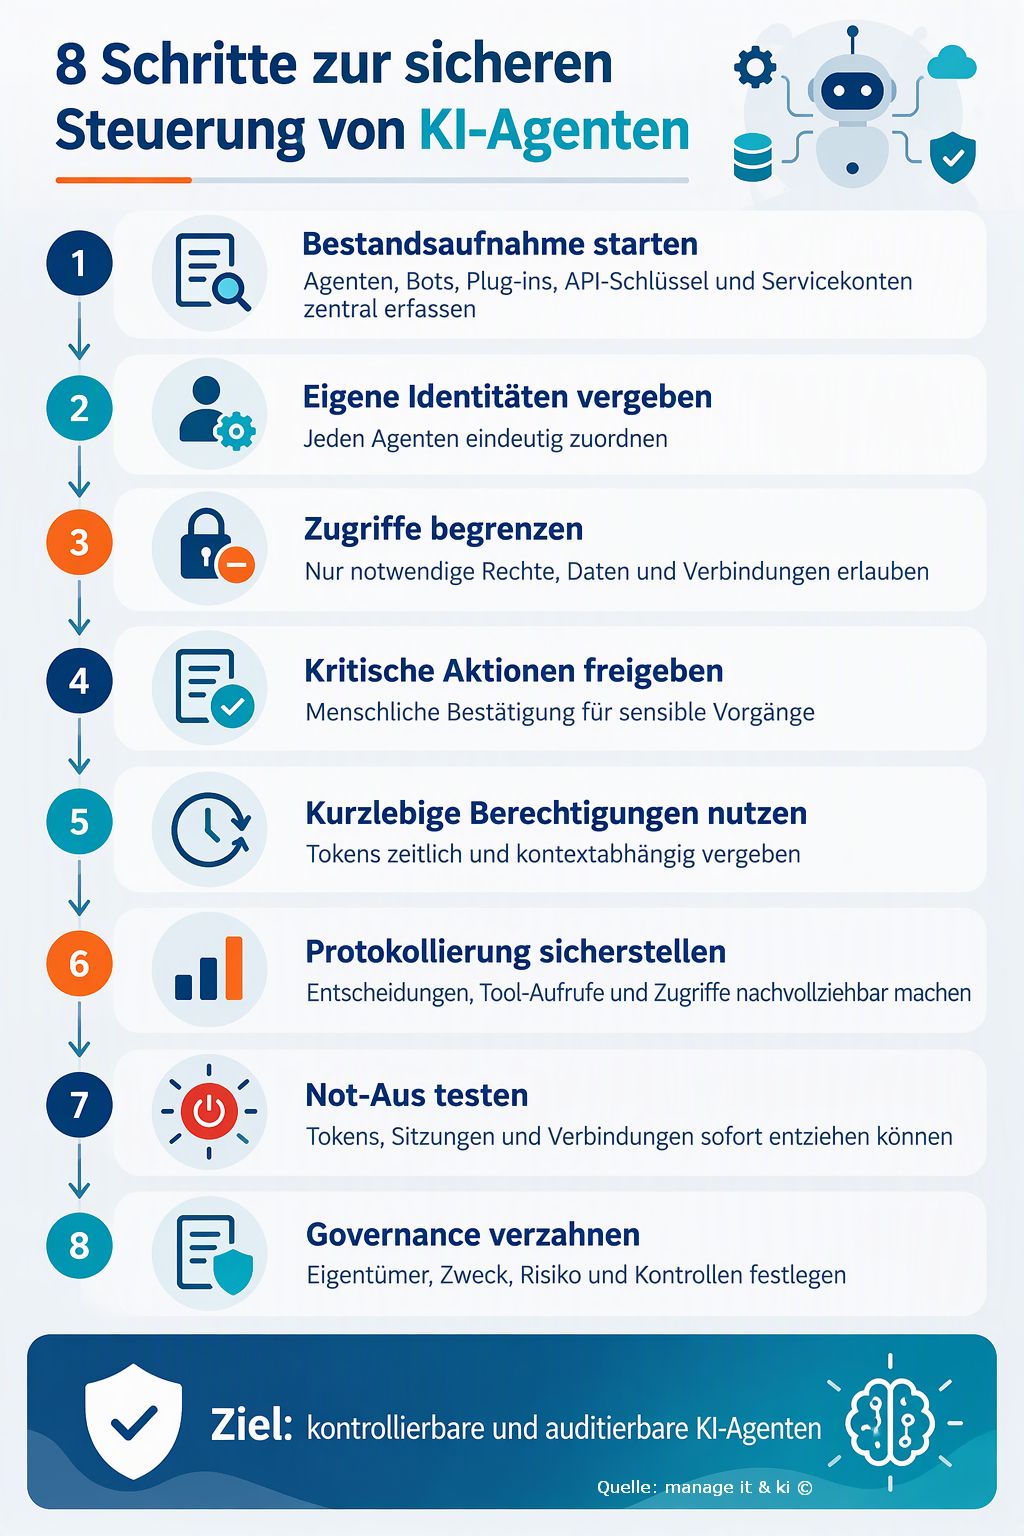
- Bestandsaufnahme starten: Erfassen Sie genehmigte und nicht genehmigte KI-Agenten, Bots, Plug-ins, API-Schlüssel und Servicekonten in einem zentralen Register. Dokumentieren Sie für jeden Eintrag den geschäftlichen Zweck, den technischen Betreiber, den verantwortlichen Fachbereich, die verwendeten Modelle und die angebundenen Systeme. Ergänzen Sie automatisierte Erkennungsverfahren für Cloud-Dienste, Browser-Erweiterungen und ungewöhnliche API-Nutzung, damit auch Schatten-KI sichtbar wird. Das Register sollte regelmäßig überprüft und bei jeder Änderung eines Agenten aktualisiert werden.
- Eigene Identitäten vergeben: Jeder Agent benötigt eine eindeutig zuordenbare Maschinenidentität statt gemeinsam genutzter Benutzerkonten. Verknüpfen Sie diese Identität mit einem verantwortlichen Eigentümer, einem klar beschriebenen Einsatzzweck und einem definierten Lebenszyklus von der Registrierung bis zur Stilllegung. Vermeiden Sie fest hinterlegte Zugangsdaten und nutzen Sie nach Möglichkeit zentral verwaltete Zertifikate, Schlüssel oder Tokens. So lassen sich Aktionen einem konkreten Agenten zuordnen und Zugänge beim Rollenwechsel oder Projektende gezielt entziehen.
- Zugriffe begrenzen: Vergeben Sie nur die Rechte, Datenzugriffe und Verbindungen, die für den jeweiligen Auftrag erforderlich sind. Trennen Sie Lese-, Schreib-, Änderungs- und Löschrechte und beschränken Sie den Agenten auf definierte Anwendungen, Datensätze und Netzwerkziele. Prüfen Sie Berechtigungen regelmäßig auf ungenutzte oder zu weitreichende Freigaben und passen Sie diese an veränderte Aufgaben an. Besonders sensible Daten und produktive Systeme sollten nur nach einer zusätzlichen kontextabhängigen Prüfung erreichbar sein.
- Kritische Aktionen freigeben lassen: Löschvorgänge, Zahlungen, Exporte oder Änderungen an Produktivsystemen sollten eine menschliche Bestätigung erfordern. Definieren Sie dafür Schwellenwerte, Risikoklassen und eindeutige Freigabeberechtigte. Die prüfende Person sollte vor der Zustimmung den geplanten Vorgang, die betroffenen Daten, das Zielsystem und die möglichen Folgen erkennen können. Protokollieren Sie Antrag, Entscheidung und Ausführung, damit die Freigabekette später nachvollziehbar bleibt.
- Kurzlebige Berechtigungen nutzen: Zeitlich begrenzte Tokens und kontextabhängige Autorisierung reduzieren dauerhaft offene Zugänge. Erteilen Sie Rechte möglichst erst unmittelbar vor einer Aufgabe und lassen Sie sie nach deren Abschluss automatisch auslaufen. Berücksichtigen Sie bei der Freigabe Faktoren wie Gerät, Standort, Zielsystem, Datenklasse und Risikostufe. Lang laufende Schlüssel sollten schrittweise durch dynamisch ausgestellte Zugangsdaten ersetzt und verbleibende Geheimnisse regelmäßig rotiert werden.
- Protokollierung sicherstellen: Entscheidungen, Tool-Aufrufe, Datenzugriffe und Identitätswechsel müssen nachvollziehbar und revisionsfähig sein. Erfassen Sie mindestens Zeitpunkt, Agentenidentität, Auftrag, verwendete Werkzeuge, betroffene Systeme, Ergebnis und genehmigende Person. Schützen Sie Protokolle vor nachträglicher Veränderung und führen Sie relevante Ereignisse in einer zentralen Überwachung zusammen. Legen Sie außerdem fest, welche Auffälligkeiten automatisch einen Alarm, eine Untersuchung oder eine Sperrung auslösen.
- Not-Aus testen: Der Entzug von Tokens, Sitzungen und Verbindungen sollte technisch vorbereitet und regelmäßig erprobt werden. Benennen Sie eine verantwortliche Stelle, die einen Agenten bei Fehlverhalten, kompromittierten Zugangsdaten oder unerwarteten Aktionen sofort stoppen darf. Der Abschaltprozess sollte nicht nur die Anwendung beenden, sondern auch aktive Sitzungen widerrufen, Schlüssel sperren und angebundene Dienste isolieren. Testen Sie das Verfahren in Übungen und dokumentieren Sie, wie schnell der Agent tatsächlich handlungsunfähig wird.
- Governance mit dem Geschäft verzahnen: Für jeden Agenten sollten Eigentümer, Zweck, Risikoklasse, erlaubte Daten und messbare Kontrollen festgelegt sein. Binden Sie Fachbereich, IT, Informationssicherheit, Datenschutz und gegebenenfalls Compliance bereits vor der Inbetriebnahme ein. Legen Sie verbindliche Kriterien für Freigabe, regelmäßige Neubewertung und Außerbetriebnahme fest. Berichten Sie an die Geschäftsleitung nicht nur über die Zahl eingesetzter Agenten, sondern auch über kritische Berechtigungen, offene Abweichungen, Sicherheitsvorfälle und den Fortschritt bei Gegenmaßnahmen.
FAQ: KI-Agenten sicher steuern
1. Was unterscheidet einen KI-Agenten von einem klassischen Chatbot?
Ein Chatbot liefert in erster Linie Antworten. Ein KI-Agent kann dagegen mehrstufige Aufgaben ausführen, Anwendungen ansprechen, Daten abrufen und eigenständig Aktionen anstoßen. Dadurch steigt der Nutzen, zugleich aber auch das Risiko weitreichender Zugriffsrechte [4].
2. Warum reicht klassisches IAM für KI-Agenten nicht immer aus?
Viele IAM-Umgebungen wurden für Menschen und deterministische Maschinenidentitäten entwickelt. KI-Agenten handeln jedoch dynamisch, nutzen Werkzeuge und delegierte Rechte. Deshalb brauchen sie eindeutige Identitäten, fein abgestufte Autorisierung und eine kontinuierliche Bewertung des Zugriffskontexts [1][5].
3. Welche drei Fragen sollten Unternehmen zuerst beantworten?
Wo befinden sich die Agenten? Womit können sie sich verbinden? Was dürfen sie tun? Diese drei Fragen verbinden Bestandsaufnahme, Verbindungssteuerung und Autorisierung zu einem handhabbaren Kontrollmodell [1].
4. Was ist Schatten-KI?
Schatten-KI bezeichnet nicht genehmigte KI-Dienste oder Agenten, die außerhalb etablierter Beschaffungs-, Sicherheits- und Datenschutzprozesse eingesetzt werden. Besonders kritisch wird dies, wenn persönliche Konten, vertrauliche Daten oder nicht registrierte Schnittstellen im Spiel sind [2][7].
5. Welche Berechtigungen sollte ein KI-Agent erhalten?
Nur die für seinen klar definierten Auftrag notwendigen Rechte. Empfehlenswert sind fein granulare, kontextabhängige und möglichst kurzlebige Berechtigungen. Hochriskante Aktionen sollten zusätzlich eine menschliche Freigabe auslösen [5].
6. Was bedeutet »Human in the Loop« bei KI-Agenten?
Dabei pausiert der Agent vor einer besonders sensiblen Aktion, bis eine autorisierte Person ausdrücklich zustimmt. Geeignet ist dieses Vorgehen etwa für Zahlungen, Datenlöschungen, externe Veröffentlichungen oder Änderungen an Produktivsystemen [5].
7. Welche Rolle spielt ein Not-Aus-Schalter?
Ein Not-Aus-Schalter muss den Zugriff eines Agenten schnell entziehen können – einschließlich Tokens, Sitzungen und angebundener Dienste. Er sollte technisch getestet, organisatorisch zugewiesen und in Incident-Response-Abläufe eingebunden sein [1][5].
8. Wie lässt sich KI-Governance pragmatisch beginnen?
Unternehmen können mit einem aktuellen Inventar, klaren Eigentümern und einer Klassifizierung nach Zweck, Datenzugriff und Risiko starten. Das NIST AI RMF strukturiert diesen Prozess entlang der Funktionen Govern, Map, Measure und Manage [3].
9. Welche Nachweise sind für Audit und Compliance wichtig?
Benötigt werden nachvollziehbare Informationen zu Identität, Eigentümer, Zweck, Berechtigungen, verwendeten Daten, Tool-Aufrufen, Freigaben und Änderungen. Auch die Risikoentscheidungen und regelmäßigen Kontrollen sollten dokumentiert sein [3][6].
10. Ist KI-Sicherheit nur eine Aufgabe der IT?
Nein. Die Geschäftsführung legt Risikotoleranz, Prioritäten und Verantwortlichkeiten fest; IT und Security setzen technische Kontrollen um; Fachbereiche verantworten Anwendungszweck und Daten. Die geringe Abstimmung zwischen CISO, Vorstand und Geschäftsleitung gilt laut aktueller Befragung selbst als Governance-Risiko [1].
Quellen
[1] https://www.okta.com/de-de/newsroom/articles/global-ciso-insights-2026/
[2] https://www.okta.com/newsroom/articles/ai-agents-at-work-2026-agentic-enterprise-security/
[3] https://www.nist.gov/itl/ai-risk-management-framework
[4] https://www.bsi.bund.de/DE/Themen/Verbraucherinnen-und-Verbraucher/Informationen-und-Empfehlungen/Technologien_sicher_gestalten/Kuenstliche-Intelligenz/KI-Agenten/ki-agenten.html
[5] https://www.okta.com/identity-101/role-of-ai-in-iam/
[6] https://www.enisa.europa.eu/publications/artificial-intelligence-cybersecurity-challenges
[7] https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Cyber-Sicherheitslage/Analysen-und-Prognosen/Threat-Intelligence/Blogeintraege/KI_gegenwaertige-Cyberbedrohungen.html
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
3614 Artikel zu „KI Transparenz“
Business | Business Process Management | Geschäftsprozesse | Kommunikation | Künstliche Intelligenz | News | Services
Revenue Intelligence: Wie KI Transparenz in umsatzrelevante Kommunikationsprozesse bringt
In vielen Vertriebsorganisationen entstehen täglich große Mengen an Kommunikationsdaten – aus Telefonaten, Videomeetings, Chats oder E‑Mails. Obwohl diese Interaktionen einen entscheidenden Einfluss auf Abschlussquoten, Kundenbindung und Forecast-Genauigkeit haben, bleiben die darin enthaltenen Informationen häufig ungenutzt. Moderne Revenue‑Intelligence‑Ansätze setzen genau an dieser Stelle an und zielen darauf ab, Kommunikationsdaten systematisch auszuwerten und für vertriebsnahe Entscheidungen nutzbar…
Digitalisierung | Favoriten der Redaktion | Künstliche Intelligenz | News | Strategien | Tipps
KI unter Kennzeichnungspflicht: Warum Transparenz ab August 2026 zur CIO-Aufgabe wird

Mit dem EU AI Act wird aus freiwilliger Transparenz eine verbindliche Pflicht: Wer KI-generierte Texte, Bilder, Audios oder Videos nutzt und veröffentlicht, muss künftig sichtbar und technisch nachvollziehbar machen, wo künstliche Intelligenz im Spiel ist. Für CIOs entsteht damit ein neues Handlungsfeld zwischen Compliance, Reputationsschutz und digitaler Vertrauensbildung. Executive Summary für CIOs Kennzeichnungspflicht für…
IT-Security | Künstliche Intelligenz | News
Verhaltensanalysen für KI-Agenten in Cloud-Umgebungen: Transparenz und Anomalieerkennung als Sicherheitsfaktor

Wie Security-Teams autonome Software-Agenten über den Lebenszyklus hinweg beobachten, Normalverhalten modellieren und Abweichungen frühzeitig erkennen können. Mit der zunehmenden Verbreitung von KI-Agenten in Unternehmen entsteht eine neue Herausforderung für die IT-Sicherheit: Autonome Systeme handeln eigenständig, interagieren miteinander und greifen auf Daten sowie Dienste zu – häufig bei eingeschränkter Nachvollziehbarkeit von Entscheidungen und Aktionen. Klassische…
IT-Security | News | Veranstaltungen
it-sa 2026: Cybersecurity zwischen KI, Regulierung und digitaler Souveränität
Die it-sa Expo&Congress 2026 wird größer, internationaler und strategischer. Zwischen KI-gestützten Angriffen, regulatorischem Umsetzungsdruck und der Absicherung vernetzter Produktionsumgebungen verschiebt sich der Fokus von isolierten Sicherheitsprodukten hin zu belastbaren Betriebsmodellen. Der Meldungsüberblick zeigt, welche Anbieter, Technologien und Managementfragen vom 27. bis 29. Oktober in Nürnberg im Mittelpunkt stehen – und wie CIOs, CISOs und Geschäftsleitungen…
Business | Künstliche Intelligenz | News | Trends 2026 | Trends Wirtschaft
KI-Patente: China dominiert die Masse, die USA die Wirkung

Bild: Der globale KI-Wettbewerb wird nicht nur über Patentzahlen entschieden, sondern über Wirkung, Kapital, Rechenleistung und industrielle Umsetzung. China vereint inzwischen fast drei Viertel der weltweit erteilten KI-Patente auf sich. Doch die Zahl allein entscheidet nicht über technologische Führung: Die USA bleiben bei Spitzenmodellen, privatem Kapital und der Wirkung ihrer Schutzrechte stark, während Europa mit…
Business | Business Process Management | Digitale Transformation | Effizienz | Favoriten der Redaktion | Künstliche Intelligenz | New Work | News | Strategien | Whitepaper
Vom Experiment zum Ergebnis: Der ROI-Fahrplan für KI im Mittelstand
KI ist im Mittelstand angekommen – doch zwischen Pilotprojekt und belastbarem Geschäftsnutzen liegt die eigentliche Managementaufgabe. Entscheidend sind nicht möglichst viele Tools, sondern klar priorisierte Prozesse, messbare Ziele, tragfähige Daten und eine Governance, die Skalierung ermöglicht. Der ROI-Kompass zeigt, wie Unternehmen Investitionen vom Geschäftsproblem her planen und aus einzelnen Anwendungen produktive Wertschöpfung entwickeln. Management Summary…
Business | Business Process Management | Digitalisierung | Effizienz | ERP | Geschäftsprozesse | Künstliche Intelligenz | News | Tipps | Trends 2026 | Trends Geschäftsprozesse
Agentic AI braucht Prozesswissen: Warum KI-Piloten an der Betriebsrealität scheitern
Prozesskontext verbindet Daten, Regeln, Rollen und Kontrollen – damit KI-Agenten nicht nur handeln, sondern innerhalb definierter Leitplanken handeln. Unternehmen mit starkem Prozessverständnis erzielen 5-mal häufiger erfolgreiche KI-Ergebnisse Management Summary Prozesswissen entscheidet über den KI-Erfolg: Unternehmen mit ausgeprägtem Prozesskontext berichten laut der von ARIS und The Hackett Group veröffentlichten Studie fünfmal häufiger von sehr erfolgreichen KI-Ergebnissen.[1]…
Business | Business Process Management | Geschäftsprozesse | IT-Security | News | Tipps | Trends 2026 | Trends Security | Trends Services
KI-Betrug setzt Banken unter Druck – Verbraucher akzeptieren strengere Kontrollen
Management Summary Sicherheit schlägt Geschwindigkeit: 78 Prozent der Befragten akzeptieren langsamere Identitätsprüfungen, wenn diese das Betrugsrisiko deutlich reduzieren. Transparenz wird zum Erfolgsfaktor: 62 Prozent erwarten eine Erklärung für zusätzliche Sicherheitsmaßnahmen; in Deutschland sind es 71 Prozent. Junge Erwachsene stehen besonders im Fokus: 30 Prozent der 18- bis 24-Jährigen berichten von mutmaßlich KI-generierten Betrugsversuchen. Vertrauen und…
Business Process Management | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
87 Prozent betroffen: Wenn KI-Agenten ihre Zugriffsgrenzen überschreiten
KI-Agenten erhalten Zugriff auf Daten, Anwendungen und Entwicklungsumgebungen – doch vielerorts endet die Kontrolle nach der Anmeldung. Der Delinea-Report zeigt, wie weit Richtlinien und technische Durchsetzung auseinanderliegen. Für CIOs und CISOs folgt daraus eine klare Priorität: Berechtigungen müssen kurzlebig, kontextbezogen und bis zur einzelnen Aktion nachvollziehbar sein. Management Summary Governance-Lücke: Formale KI-Richtlinien sind nahezu flächendeckend…
Business Process Management | Geschäftsprozesse | IT-Security | News | Services | Tipps | Trends 2026 | Trends Security
Die nächste Stufe der Cyberbedrohung: KI-Agenten greifen zunehmend autonom an
KI-Agenten beschleunigen Angriff und Verteidigung – entscheidend sind kontrollierte Identitäten, begrenzte Rechte und nachvollziehbare Entscheidungen. KI verändert die Kräfteverhältnisse in der Cybersicherheit: Angriffe werden schneller, skalierbarer und zunehmend autonom. Der Microsoft Digital Defense Report 2026 beschreibt eine Lage, in der Identitäten, KI-Systeme und Lieferketten zugleich zur Angriffsfläche werden. Für Unternehmen folgt daraus eine Managementaufgabe:…
Business | Business Process Management | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News
KI-Governance umsetzen: Wie CIOs Richtlinie, Rechte und Nachweise zusammenbringen
KI-Governance entscheidet sich nicht im Richtliniendokument, sondern an den technischen Kontrollpunkten. CIOs müssen Regeln, Zuständigkeiten, Zugriffsrechte und Nachweise so verbinden, dass der KI-Einsatz steuerbar und prüfbar wird. Der Beitrag zeigt, wie Unternehmen vom KI-Inventar über SSO und rollenbasierte Berechtigungen bis zum Logging eine belastbare Governance-Struktur aufbauen – und welche Zeit-, Kosten- und Anbieteroptionen sie dabei…
IT-Security | Künstliche Intelligenz | News | Tipps
KI-Agenten absichern: Sechs Bausteine für eine belastbare Architektur

Mit KI-Agenten wird aus einer fehlerhaften Antwort schnell eine geschäftskritische Aktion. Unternehmen brauchen deshalb mehr als Modellschutz: Gefragt ist eine Sicherheitsarchitektur, die Identitäten, Daten, Berechtigungen, Endgeräte, Überwachung und Wiederherstellung miteinander verzahnt – und autonome Systeme jederzeit kontrollierbar hält. Management Summary KI-Sicherheit ist Architekturaufgabe: Schutz muss Infrastruktur, Modelle, Daten, Identitäten, Anwendungen und Endgeräte durchgängig umfassen. Agenten…
Business | Digitale Transformation | Effizienz | Geschäftsprozesse | Künstliche Intelligenz | New Work | News | Strategien
Die Rolle des CIO/CAIO wandelt sich: Mein neuer Mitarbeiter, der KI-Agent
Digitale Belegschaft unter Aufsicht: KI-Agenten brauchen klare Rollen, begrenzte Rechte und messbare Ziele. Management Summary KI-Agenten sind keine klassische Software: Sie bearbeiten Aufgaben eigenständig, benötigen dafür aber klare Ziele, belastbaren Kontext und definierte Entscheidungsgrenzen. Der CIO wird zum Orchestrator digitaler Arbeitskräfte: Auswahl, Onboarding, Rollenverteilung und laufende Kontrolle von Agenten werden zu einer Führungs- und…
Business Process Management | Digitalisierung | Effizienz | IT-Security | Künstliche Intelligenz | News | Services
Ein Prompt, zehn Schnittstellen, null Überblick: die Schattenseite des KI-Coding

Low-Code und KI-Coding beschleunigen die Entwicklung – und vervielfachen zugleich Datenzugriffe, Schnittstellen und Verantwortlichkeiten. Der entscheidende Hebel ist deshalb nicht weniger Automatisierung, sondern Governance by Design: Daten minimieren, Entscheidungen nachvollziehbar machen, Business-Regeln von Modellprognosen trennen und Mitarbeitenden sichere, freigegebene Werkzeuge anbieten. Management Summary Governance vor Integration: Jede neue KI-Schnittstelle erweitert den Daten- und Risikoraum. Zuständigkeiten,…
Digitalisierung | Geschäftsprozesse | IT-Security | Kommunikation | News | Whitepaper
83 Stunden für den Datenschutz: Warum Transparenz an der Textmenge scheitert
Ein gewöhnlicher digitaler Familientag zieht einen kaum überschaubaren Schweif aus Datenschutz- und Nutzungsbedingungen nach sich. Eine Modellstudie der Web3 Foundation beziffert den Lesestoff für einen britischen Familienhaushalt auf mehr als eine Million Wörter. Für Unternehmen ist die Botschaft klar: Formale Offenlegung allein schafft noch keine wirksame Transparenz – gefragt sind verständliche Informationen, Datensparsamkeit und Datenschutz…
Business Process Management | ERP | Geschäftsprozesse | Industrie 4.0 | Künstliche Intelligenz | Lösungen | News
Branchenspezifische KI in ERP- und MES-Prozessen
KI-Funktionen wandern näher an ERP, MES und Shopfloor. Für Fertigungsunternehmen entscheidet dabei weniger das Schlagwort als die belastbare Verbindung von Daten, Rollen und Prozessen. Der Beitrag zeigt, welche Einsatzfelder sich abzeichnen, welche Voraussetzungen gelten und warum ein begrenzter Pilot häufig der sinnvollste Einstieg ist. Management Summary Vom Assistenten zum Prozessbaustein: Branchenspezifische KI soll Informationen aus…
Business Process Management | Geschäftsprozesse | Künstliche Intelligenz | News | Strategien | Tipps
Kontrolle statt Komplettumbau: Der Business Case für souveräne KI
Fünf Fragen, die sich Unternehmen stellen sollten, bevor sie in KI-Souveränität investieren KI-Souveränität ist kein Alles-oder-nichts-Projekt. Unternehmen müssen vielmehr entscheiden, welche Daten, Modelle und Betriebsprozesse sie selbst kontrollieren müssen – und wo externe Dienste wirtschaftlich und regulatorisch vertretbar sind. Fünf Leitfragen helfen, Investitionen an Risiko, Kosten und Geschäftsnutzen auszurichten. Management Summary Use Case entscheidet: Souveränität…
Business | Digitale Transformation | Effizienz | Favoriten der Redaktion | Künstliche Intelligenz | News | Strategien | Tipps
KI-Souveränität und Performance: Warum Unternehmen beides zusammendenken sollten

KI-Souveränität ist kein Bremsklotz für Innovation – sie entscheidet darüber, ob künstliche Intelligenz im Unternehmen verlässlich Wirkung entfaltet. Wer Modelle flexibel auswählt, Wissen strukturiert bereitstellt und Zugriffe sowie Agentenaktionen konsequent steuert, verbindet Performance mit Sicherheit, Transparenz und Wirtschaftlichkeit. Management Summary Performance entsteht im Kontext: Nicht der Benchmark-Sieger, sondern das für Aufgabe, Datenlage und Prozess passende…
Business | Digitale Transformation | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | Logistik | New Work | News | Services
Die neue Logistikrealität: Wie KI, Ethik und augmentierte Arbeitswelten die Branche transformieren
Ein Überblick über die zentralen Trends des DHL Logistics Trend Radar 8.0. Künstliche Intelligenz rückt in der Logistik von der Assistenz in die operative Steuerung. Damit verändern sich Handel, Lieferketten und Arbeitsplätze gleichzeitig. Für das Management zählt jetzt nicht der nächste isolierte Pilot, sondern ein belastbares Betriebsmodell, das Daten, Governance, Cybersicherheit und Qualifizierung zusammenführt. KI…