KI-Coding-Agenten machen Berechtigungen zu einer Managementfrage: Entscheidend ist nicht allein, welche Aufgabe erteilt wird, sondern welche Werkzeuge, Daten und Systeme dafür erreichbar sind. Sicherheitsleitfäden empfehlen begrenzte Rechte, überprüfbare Aktionen und menschliche Freigaben für besonders folgenreiche Schritte. Der Beitrag ordnet diese Anforderungen ein. [1][2] Die Telemetriezahlen und der beschriebene Kontrollansatz stammen aus einer Anbieter-Pressemitteilung vom 21. Oktober 2026. [6]
Management Summary
- Berechtigungen am Auftrag ausrichten. Sicherheitsleitfäden empfehlen, Agenten nur die tatsächlich benötigten Werkzeuge und Ressourcen freizugeben. Lese- und Schreibrechte sollten getrennt bewertet werden. [1][2]
- Integration heißt auch Verantwortung. Für angebundene Server und Erweiterungen sind Vertrauensprüfung, Zuständigkeiten und kontrollierte Zugriffe erforderlich. Die MCP-Dokumentation behandelt insbesondere Einwilligung, Tokenvalidierung und sichere Speicherung. [2][3][4]
- Autonomie risikobasiert begrenzen. Folgenreiche Aktionen benötigen eine unabhängige Prüfung beziehungsweise menschliche Freigabe. Eine allgemeine Zustimmung zum Auftrag ersetzt keine Bewertung seiner konkreten Auswirkungen. [1][2]
- Kontrolle messbar machen. Protokollierung, nachvollziehbare Werkzeugaufrufe und Tests gehören zu den empfohlenen Sicherheitsmaßnahmen. Für die Steuerung sollten Verantwortlichkeiten und Bewertungskriterien vor dem produktiven Einsatz feststehen. [2][5]
- [Unverified] Telemetrie nicht mit einem Schadensnachweis verwechseln. Die ausgewerteten Telemetriedaten [6] sind nicht unabhängig überprüft. Befehlsanfragen, ausgeführte Aktionen und nachgewiesene Regelverstöße müssen in der Bewertung getrennt bleiben.
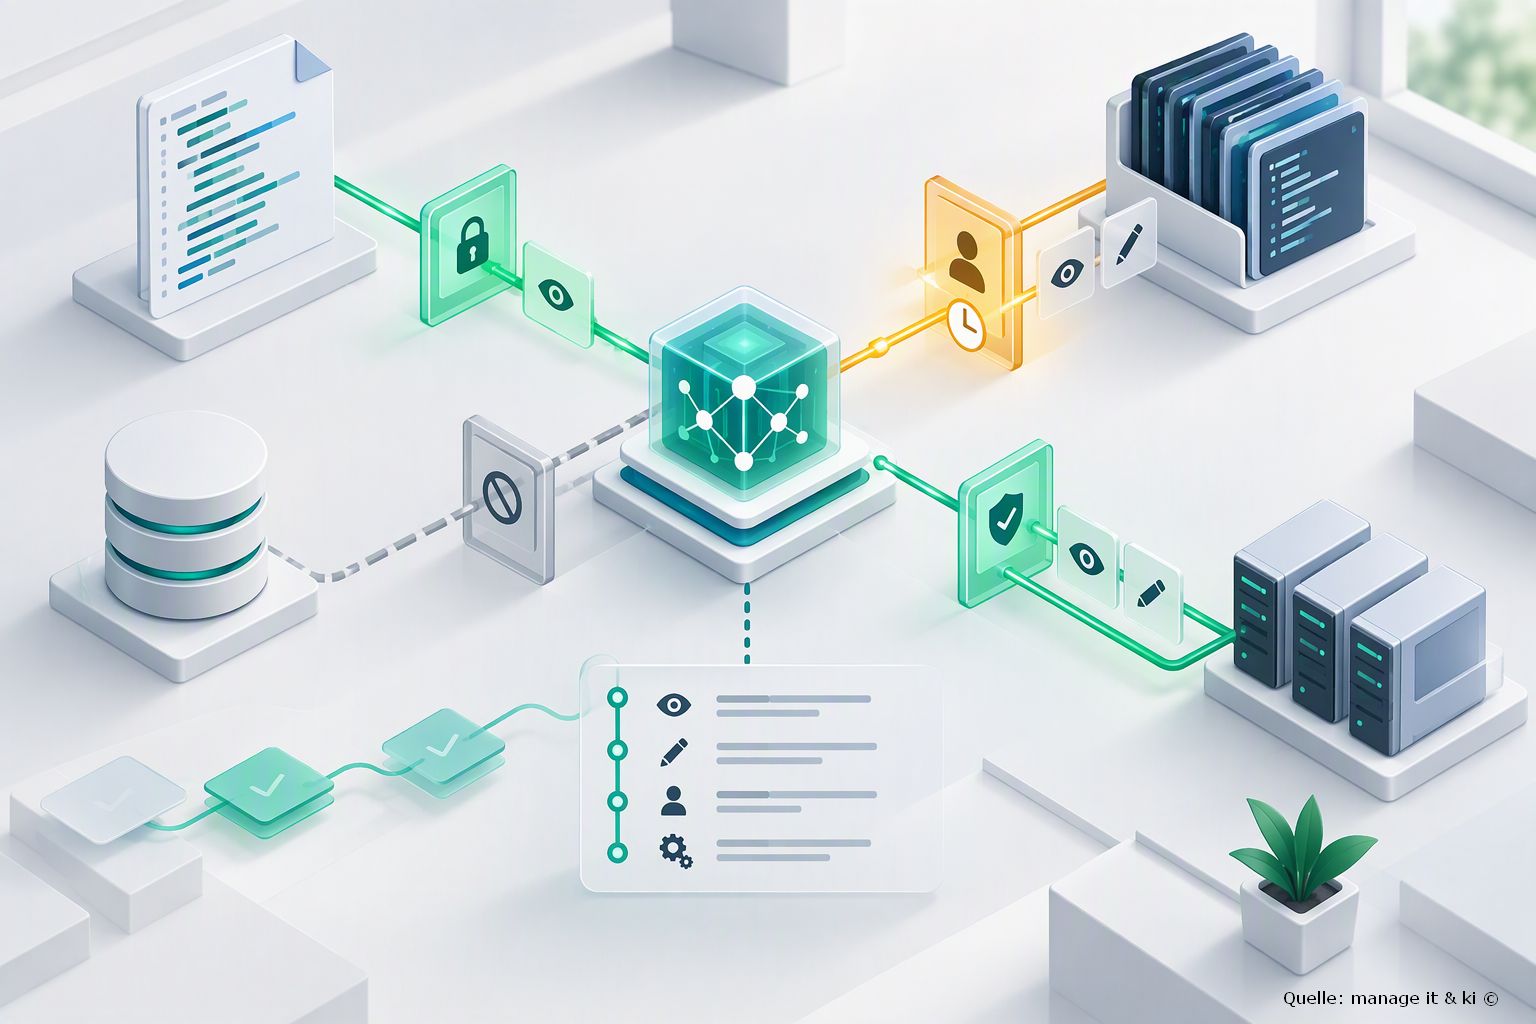
Illustration Absmeier foto ki designer
KI-generierte Illustration: Auftragsbezogene Zugriffsrechte, Freigabeschritte und nachvollziehbare Aktionen als Bausteine der Kontrolle von Coding-Agenten. Die Darstellung ist schematisch und bildet keine konkrete Implementierung ab.
KI-Coding-Agenten können zur Bearbeitung eines Auftrags mehrere Befehle anfordern und über angebundene Dienste auf weitere Ressourcen zugreifen. Die Auswertung untersucht die Aktivitäten von Coding-Agenten. [6] Im Mittelpunkt stehen der Umfang nachgelagerter Aktionen, Verbindungen über das Model Context Protocol (MCP) und installierte Agenten-Erweiterungen, sogenannte Skills. Für die Einordnung ist zwischen angeforderten Aktionen, tatsächlicher Ausführung und einer Überschreitung des erteilten Auftrags zu unterscheiden.
Die veröffentlichten Befehlszahlen beziehen sich auf einen Zeitraum von vier Wochen. Die Angaben zu MCP-Verbindungen betreffen beobachtete Nutzer mit konfigurierten Coding-Agenten; die Skill-Zahlen werden für eine mittelgroße Unternehmensumgebung genannt. [6] Eine unabhängige Überprüfung der zugrunde liegenden Messdaten liegt dieser Fassung nicht zugrunde. Angeforderte Befehle sind nicht mit erfolgreich ausgeführten Aktionen oder nachgewiesenen Regelverstößen gleichzusetzen.
Befehlsanfragen, Serververbindungen und Skills
- Fast zehn Shell-Befehlsanfragen pro Prompt. [Unverified] In der Auswertung wurden innerhalb von vier Wochen 1,28 Millionen Shell-Befehlsanfragen aus etwa 132.000 Prompts erfasst. [6] Ein einzelner Prompt kann demnach mehrere nachgelagerte Befehlsanfragen auslösen. Die Anzahl allein belegt jedoch weder eine erfolgreiche Ausführung noch eine Überschreitung des Auftrags. Für die Sicherheitsbewertung ist entscheidend, ob sich die angeforderten Aktionen dem ursprünglichen Auftrag zuordnen lassen und innerhalb der vorgesehenen Berechtigungen bleiben.
- MCP-Verbindungen erweitern den Zugriff auf angebundene Dienste. [Unverified] In der untersuchten Stichprobe hatten 85 Prozent der beobachteten Coding-Agent-Nutzer mindestens einen MCP-Server konfiguriert. [6] Der Durchschnitt lag bei 4,35 Servern pro verbundenem Nutzer; in einem Fall waren es 36. Solche Verbindungen können Agenten Zugriff auf mehrere Plattformen mit delegierten Nutzerrechten ermöglichen. Bei einer Kompromittierung des zugehörigen KI-Kontos könnten dadurch auch angebundene Dienste betroffen sein. MCP-Server können beim Aufruf Prompt-Inhalte erhalten und das weitere Verhalten des Agenten durch ihre Antworten beeinflussen. Welche Datenschutz-, Compliance- und Sicherheitsrisiken daraus entstehen, hängt von den übertragenen Daten, den eingeräumten Rechten und der Vertrauenswürdigkeit der Server ab.
- Skills bringen zusätzliche Funktionen und Abhängigkeiten mit. [Unverified] Rund die Hälfte der erfassten Agenten-Skills wurde gebündelt in Code-Repositories installiert. [6] In einer mittelgroßen Unternehmensumgebung führten 60 Prozent der KI-aktiven Geräte einen Coding-Agenten aus. Ein typischer Nutzer mit installierten Skills verfügte über etwa zwei Dutzend solcher Erweiterungen; mindestens jeder siebte installierte Skill wurde innerhalb von vier Wochen genutzt. Skills können neben Anweisungen auch eingebetteten Code enthalten. Manipulierte Erweiterungen stellen damit ein mögliches Risiko dar. Die genannten Installations- und Nutzungszahlen belegen allerdings nicht, dass in der untersuchten Umgebung tatsächlich kompromittierte Skills eingesetzt wurden.
Aktionen vor der Ausführung bewerten [Unverified] Der untersuchte Kontrollansatz [6] sieht vor, einzelne Agentenaktionen zur Laufzeit anhand von Richtlinien zu bewerten, bevor sie ausgeführt werden. Er umfasst die Erfassung eingesetzter Agenten, die Zuordnung ihrer Aktivitäten zu einem Nutzungskontext und die Durchsetzung auftragsbezogener Berechtigungen. Ob dabei die für menschliche Aufgaben benötigten Zugriffsrechte unverändert nutzbar bleiben, ist eine formulierte Zielsetzung, kein unabhängig nachgewiesenes Ergebnis.
- Inventarisierung: [Unverified] Der beschriebene Ansatz erfasst auf Endgeräten eingesetzte KI-Agenten, intern gehostete Modelle, nicht zentral erfasste KI-Nutzung und kurzlebige Hilfsagenten. Ziel ist eine Übersicht darüber, welche agentischen Komponenten in der Umgebung aktiv sind.
- Kontext und Zuordnung: [Unverified] Agentische Aktivitäten sollen von menschlichen Aktionen unterschieden und mit der verantwortlichen Person, dem Gerät, der Agentensitzung, den eingesetzten Skills und den MCP-Verbindungen verknüpft werden. Diese Informationen dienen der Nachvollziehbarkeit einzelner Aktionen.
- Richtlinien und Freigaben: [Unverified] Auftragsbezogene Regeln sollen festlegen, welche Aktionen ein Agent ausführen darf. Für zusätzliche Berechtigungen sieht der beschriebene Ansatz zeitlich begrenzte Freigaben oder eine menschliche Genehmigung vor.
Viele Aktionen sind noch kein Nachweis für Fehlverhalten [Inference] Die beschriebenen Zahlen geben Hinweise auf den Umfang automatisierter Befehlsanfragen und die Vernetzung von Coding-Agenten. Sie reichen nicht aus, um eine generelle Überschreitung von Aufträgen oder die Wirksamkeit bestimmter Schutzmaßnahmen nachzuweisen. Für eine belastbare Bewertung fehlen insbesondere Angaben zu tatsächlich ausgeführten Befehlen, konkreten Regelverstößen und der Repräsentativität der Stichproben. Der fachliche Kern liegt deshalb nicht in einem pauschalen Fehlverhaltensvorwurf, sondern in der Frage, wie sich Agentenaktionen nachvollziehen und auf genehmigte Aufgaben begrenzen lassen.
Tipps für Unternehmen: Agenteneinsatz kontrolliert organisieren
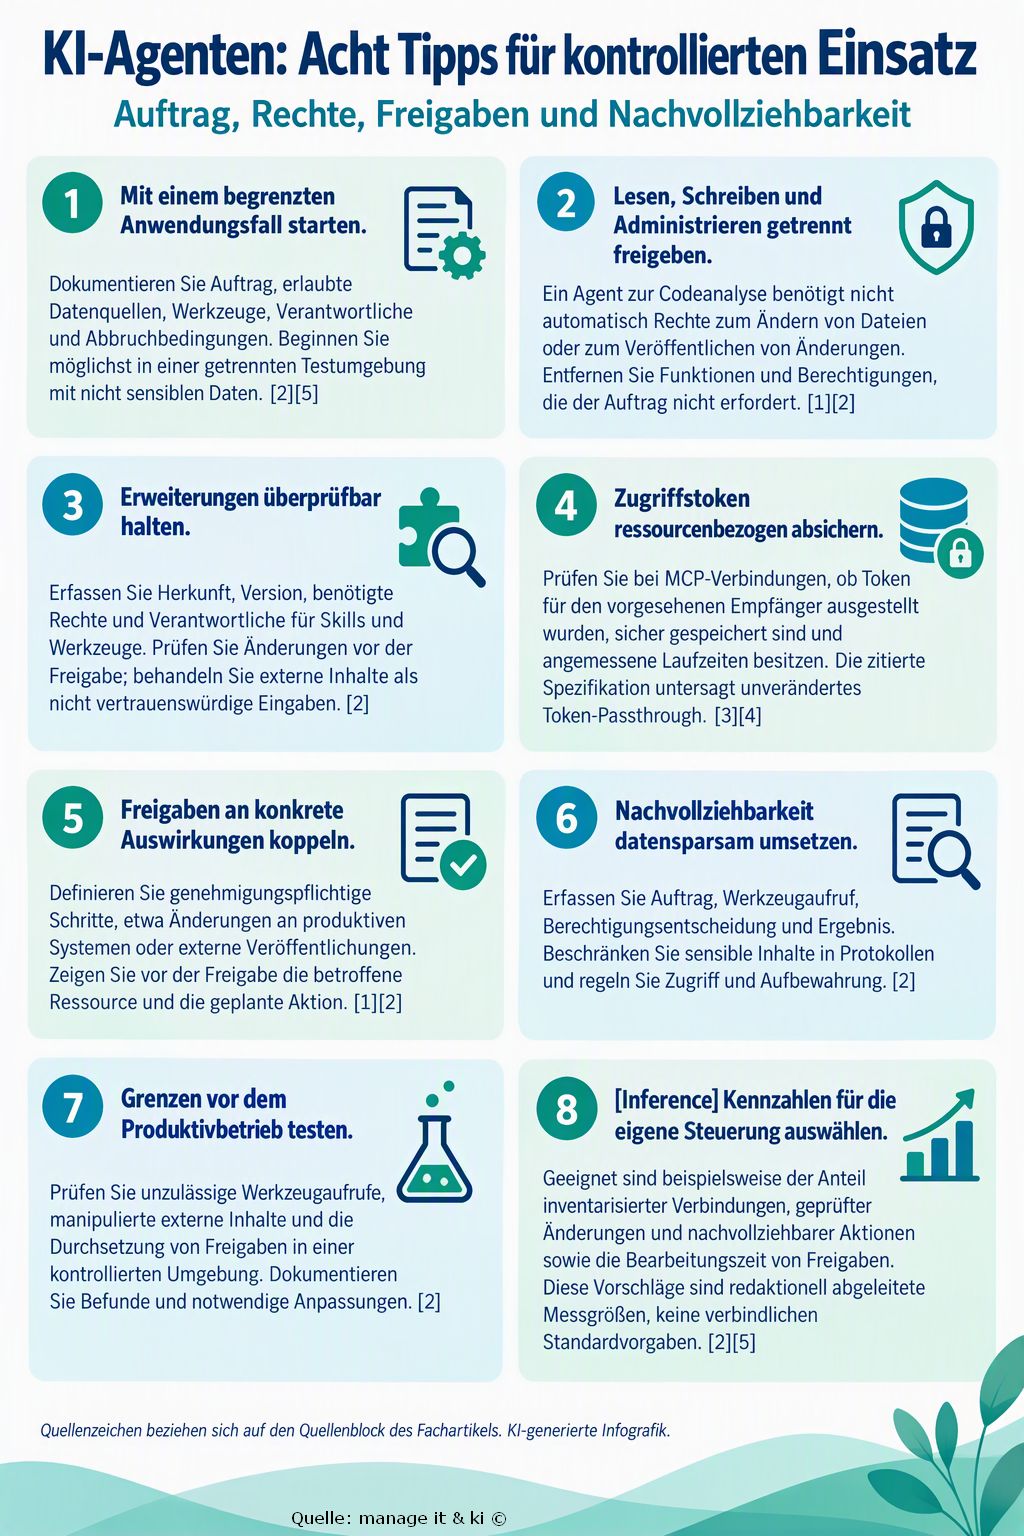
KI-generierte Infografik mit dem vollständigen Text der acht Tipps. Die Quellenzeichen verweisen auf den Quellenblock am Ende des Artikels.
Ausführliche Tipps mit Praxisbeispielen
[Inference] Die folgenden Umsetzungsvorschläge konkretisieren die acht vorhandenen Tipps. Alle Praxisbeispiele sind hypothetisch und beschreiben weder dokumentierte Unternehmensfälle noch nachgewiesene Ergebnisse. Zuständigkeiten und Prüfkriterien sind redaktionelle Vorschläge; sie müssen an die eigene Systemlandschaft und Risikobewertung angepasst werden.1. Den Pilotauftrag präzise begrenzen
[Inference] Umsetzung: Formulieren Sie vor dem Pilotbetrieb einen schriftlichen Auftragsrahmen: erwartetes Ergebnis, erlaubte Arbeitsverzeichnisse, zulässige Werkzeuge, ausgeschlossene Daten und Bedingungen für einen Abbruch. Legen Sie fest, wer den Auftrag verantwortet und wer Ausnahmen genehmigt. Ein Analyseauftrag sollte nicht stillschweigend in einen Änderungs- oder Veröffentlichungsauftrag übergehen. Hypothetisches Praxisbeispiel: Ein Entwicklungsteam lässt eine Kopie eines internen Moduls auf fehlende Tests untersuchen. Zulässig sind das Lesen der Kopie und das Erstellen eines Berichts in einem festgelegten Ausgabeordner; produktive Daten, externe Veröffentlichungen und Änderungen am Original gehören nicht zum Auftrag. Bei einem notwendigen Zugriff außerhalb der Kopie wird die Bearbeitung angehalten und eine neue Entscheidung eingeholt. Prüfkriterium: Für jeden Pilotauftrag liegen ein freigegebener Auftragsrahmen und eine dokumentierte Bewertung seiner Ergebnisse vor. [2][5]2. Rechte nach Aktionen statt nach Personen vergeben
[Inference] Umsetzung: Erstellen Sie eine Berechtigungsmatrix mit Ressourcen und erlaubten Aktionen. Unterscheiden Sie mindestens Lesen, begrenztes Schreiben und administrative Änderungen. Übernehmen Sie nicht pauschal sämtliche Rechte der beauftragenden Person. Prüfen Sie, ob die gewünschte Trennung technisch durchgesetzt wird und nicht lediglich im Auftragstext steht. Hypothetisches Praxisbeispiel: Für eine Codeprüfung darf der eingesetzte Dienst ein festgelegtes Repository lesen. Für Änderungsvorschläge erhält ein separater Arbeitsablauf Schreibrechte ausschließlich in einem temporären Arbeitsbereich. Das Zusammenführen in den Hauptzweig und die Bereitstellung bleiben gesonderten Freigaben vorbehalten. Prüfkriterium: Für jedes Werkzeug ist festgehalten, welche Kombination aus Ressource und Aktion erlaubt ist. Testaufrufe außerhalb dieser Kombination werden abgewiesen oder in den vorgesehenen Freigabeprozess geleitet. [1][2]3. Erweiterungen wie Softwareabhängigkeiten behandeln
[Inference] Umsetzung: Führen Sie ein Verzeichnis der freigegebenen Skills und Werkzeuge mit Herkunft, Version, benötigten Rechten, zuständiger Stelle und letztem Prüfdatum. Beziehen Sie mitgelieferte Anweisungen und ausführbare Bestandteile in die Prüfung ein. Änderungen an einer Erweiterung sollten eine erneute Bewertung auslösen, insbesondere wenn sich Datenzugriff oder Netzwerkverbindungen erweitern. Hypothetisches Praxisbeispiel: Eine Erweiterung zur Dokumentationserstellung verlangt nach einem Update zusätzlich Zugriff auf externe Dienste. Das Team nutzt zunächst die geprüfte Fassung weiter und bewertet separat, welche Daten übertragen würden und ob die neue Verbindung zum Auftrag passt. Prüfkriterium: Die tatsächlich installierte Fassung lässt sich einem geprüften Eintrag zuordnen. Für nicht freigegebene Erweiterungen ist ein geregelter Ausnahme- oder Sperrprozess vorhanden. [2]4. Token und Verbindungen einzeln prüfen
[Inference] Umsetzung: Dokumentieren Sie für jede MCP-Verbindung den vorgesehenen Server, die zugänglichen Ressourcen und die benötigten Berechtigungen. Prüfen Sie die Empfängerbindung von Token, ihre Aufbewahrung, Laufzeit und Möglichkeiten zum Widerruf. Halten Sie Zugangsdaten aus Auftragsbeschreibungen und gewöhnlichen Aktionsprotokollen heraus. Die technische Ausgestaltung muss zur eingesetzten Autorisierungsarchitektur passen. Hypothetisches Praxisbeispiel: Ein Agent soll ausschließlich Tickets eines Testprojekts lesen. Die Verbindung wird für diese Ressource eingerichtet; ein Token für einen anderen Dienst darf nicht als Ersatz akzeptiert werden. In einer kontrollierten Prüfung werden ein abgelaufenes Token und ein Token mit unpassendem Empfänger zurückgewiesen. Prüfkriterium: Für jede Verbindung sind Berechtigungsumfang und verantwortliche Stelle bekannt; Ablauf und Widerruf wurden mit Testzugängen geprüft. [3][4]5. Freigaben konkret und prüfbar gestalten
[Inference] Umsetzung: Legen Sie fest, welche Auswirkungen eine zusätzliche Genehmigung erfordern. Eine Freigabe sollte die Ressource, die geplante Änderung, den Zeitpunkt und gegebenenfalls einen Rücknahmeweg erkennen lassen. Wird der Umfang nachträglich erweitert, ist eine erneute Entscheidung erforderlich. Vermeiden Sie pauschale Zustimmung für eine unbegrenzte Folge von Aktionen. Hypothetisches Praxisbeispiel: Ein Agent bereitet eine Konfigurationsänderung für eine Testumgebung vor. Vor der Übernahme erhält die freigebende Stelle einen Vergleich der bisherigen und vorgeschlagenen Einstellungen. Die Zustimmung gilt nur für diese Änderung in dieser Umgebung; eine spätere Übernahme in den Produktivbetrieb benötigt eine eigene Freigabe. Prüfkriterium: Genehmigung und ausgeführte Aktion lassen sich eindeutig zuordnen. Eine abgelehnte, abgelaufene oder sachlich veränderte Anfrage wird nicht aufgrund der ursprünglichen Zustimmung ausgeführt. [1][2]6. Protokolle auf Nachweise statt auf Vollständigkeit ausrichten
[Inference] Umsetzung: Definieren Sie ein Protokollschema mit Auftragskennung, Zeitpunkt, Werkzeug, betroffener Ressource, Berechtigungsentscheidung und Ergebnis. Trennen Sie angeforderte, genehmigte und tatsächlich ausgeführte Aktionen. Prüfen Sie, welche Inhaltsdaten für die Nachvollziehbarkeit wirklich erforderlich sind, und regeln Sie Zugriffsrechte sowie Aufbewahrung. Hypothetisches Praxisbeispiel: Bei der Bearbeitung synthetischer Testtickets wird protokolliert, welches Ticket gelesen und welcher Änderungsvorschlag abgelehnt wurde. Das Zugriffstoken wird nicht gespeichert; vollständige Ticketinhalte werden nur dann übernommen, wenn ein begründeter und freigegebener Nachweisbedarf besteht. Prüfkriterium: Eine Stichprobe von Aktionen ist vom Auftrag bis zum Ergebnis rekonstruierbar. Gleichzeitig enthält die geprüfte Stichprobe keine Zugangsdaten oder unnötigen sensiblen Inhalte. [2][5]7. Kontrollgrenzen mit ungefährlichen Tests nachweisen
[Inference] Umsetzung: Stellen Sie einen Testkatalog für nicht erlaubte Ressourcen, fehlende Freigaben, abgelaufene Zugänge und Änderungen an Werkzeugen zusammen. Verwenden Sie ausschließlich isolierte Umgebungen, synthetische Daten und harmlose Testaktionen. Prüfen Sie die technische Berechtigungsentscheidung und nicht nur die textliche Antwort. Aussagen über das Verhalten LLM-basierter Agenten sind dabei Beobachtungen des jeweiligen Testaufbaus, kein allgemeiner Nachweis für alle späteren Situationen. Hypothetisches Praxisbeispiel: Eine Testdatei enthält einen harmlosen Hinweis, eine zusätzliche Markierungsdatei außerhalb des erlaubten Arbeitsordners anzulegen. Untersucht wird, ob ein entsprechender Versuch an der technischen Grenze abgewiesen und nachvollziehbar protokolliert wird. Prüfkriterium: Jeder Testfall enthält eine erwartete Entscheidung, das tatsächlich beobachtete Ergebnis und einen dokumentierten Umgang mit Abweichungen. Nach relevanten Änderungen werden die betroffenen Tests wiederholt. [2]8. Wenige Kennzahlen mit klaren Bezugsgrößen nutzen
[Inference] Umsetzung: Wählen Sie wenige Messgrößen, die eine konkrete Steuerungsentscheidung unterstützen. Dokumentieren Sie Messzeitraum, Datenquelle und Bezugsgröße: etwa geprüfte Verbindungen im Verhältnis zu allen erfassten Verbindungen oder nachvollziehbare Aktionen im Verhältnis zur untersuchten Stichprobe. Legen Sie Zielwerte aus der eigenen Risikobewertung fest, statt sie als allgemeine Branchenvorgabe darzustellen. Hypothetisches Praxisbeispiel: Eine Pilotübersicht weist aus, welche Verbindungen inventarisiert, welche Erweiterungsversionen geprüft und welche freigabepflichtigen Aktionen vollständig dokumentiert sind. Lange Freigabezeiten werden genutzt, um den Prozess zu untersuchen, nicht um notwendige Kontrollen pauschal abzuschaffen. Prüfkriterium: Jede Kennzahl ist reproduzierbar definiert und einer verantwortlichen Stelle zugeordnet. Hohe Befehlszahlen werden weder als Qualitätsmaß noch als Schadensnachweis interpretiert. [2][5]
FAQ: Zehn Fragen zu KI-Coding-Agenten und Zugriffskontrolle
1. Was unterscheidet einen Coding-Agenten von einer reinen Textassistenz?
[Inference] Nach beobachteten und in Sicherheitsleitfäden beschriebenen Architekturmustern können LLM-basierte Agentensysteme Werkzeuge aufrufen und damit Aktionen in anderen Systemen auslösen. Bei einer reinen Textassistenz steht dagegen die Ausgabe von Text im Vordergrund. Die konkrete Handlungsfähigkeit ergibt sich aus den angebundenen Funktionen und ihren Berechtigungen, nicht allein aus dem Sprachmodell. [1][2]2. Was bedeutet »Excessive Agency«?
Der Begriff bezeichnet in der zitierten Risikobeschreibung eine Schwachstelle durch übermäßige Funktionen, Berechtigungen oder Autonomie. Entscheidend ist, ob ein System mehr tun darf, als für seine Aufgabe erforderlich ist. Ein Werkzeug mit Löschrechten ist beispielsweise für eine ausschließlich lesende Analyse unnötig weitreichend. [1]
3. Belegen viele Befehlsanfragen ein Fehlverhalten?
[Unverified] Die genannten Häufigkeiten beschreiben den Umfang erfasster Befehlsanfragen. [6] Die zugrunde liegenden Messdaten sind nicht unabhängig überprüft. Ich kann das nicht überprüfen. Für eine belastbare Aussage zu Fehlverhalten wären zusätzlich der erteilte Auftrag, die tatsächlich ausgeführten Aktionen, die geltenden Berechtigungen und konkrete Abweichungen zu untersuchen. Die Anzahl angeforderter Befehle allein liefert diesen Nachweis nicht.4. Welche Sicherheitsfragen stellen sich bei MCP-Verbindungen?
Die zitierte MCP-Dokumentation behandelt unter anderem Autorisierung, Einwilligung, die Bindung von Zugriffstoken an den vorgesehenen Empfänger und sichere Speicherung. Bei Proxy-Verbindungen ist außerdem die eindeutige Zuordnung der Zustimmung zum jeweiligen Client relevant. Für die Bewertung zählt deshalb nicht nur die Zahl angebundener Server, sondern auch deren Vertrauensstellung und Zugriffsumfang. [3][4]
5. Warum dürfen Zugriffstoken nicht einfach weitergereicht werden?
Die zitierte MCP-Spezifikation verlangt, dass Server prüfen, ob ein vorgelegtes Token ausdrücklich für ihre Nutzung ausgestellt wurde. Sie untersagt Token-Passthrough, also die unveränderte Weitergabe fremder Zugriffstoken. Ressourcenbezogene Prüfung, sichere Speicherung und kurze Laufzeiten werden als Bestandteile der Absicherung beschrieben. [4]
6. Was ist indirekte Prompt Injection?
[Inference] Nach beobachteten und in Sicherheitsleitfäden beschriebenen Mustern können manipulierte Anweisungen in externen Daten, etwa Dokumenten oder Werkzeugantworten, das Verhalten LLM-basierter Agenten beeinflussen. Dieses Risiko heißt indirekte Prompt Injection. Der Agenten-Sicherheitsleitfaden empfiehlt deshalb unter anderem begrenzte Werkzeugrechte und eine unabhängige Prüfung sensibler Aktionen. Eine Anweisung im Prompt allein ersetzt diese Kontrollen nicht. [1][2]7. Wann ist eine menschliche Freigabe sinnvoll?
Die Leitfäden empfehlen eine unabhängige Prüfung oder ausdrückliche Freigabe für besonders folgenreiche Aktionen. Dazu gehören irreversible Änderungen, administrative Eingriffe und extern sichtbare Vorgänge. Welche Schritte genehmigungspflichtig sind, sollte das Unternehmen aus seinem Anwendungsfall und den möglichen Auswirkungen ableiten. [1][2]
8. Wie sollten Unternehmen Skills und Erweiterungen behandeln?
Als zusätzliche Abhängigkeiten mit eigenem Prüfbedarf. Der Agenten-Sicherheitsleitfaden nennt Lieferkettenangriffe auf Werkzeuge, Schnittstellen und Datenquellen als Risiko. Für die Praxis bedeutet das: Herkunft und Änderungen prüfen, benötigte Rechte begrenzen und Freigaben dokumentieren. Eine hohe Installationszahl ist für sich genommen kein Nachweis einer kompromittierten Erweiterung. [2]
9. Was gehört in ein nachvollziehbares Aktionsprotokoll?
[Inference] Redaktionell aus den Leitfäden abgeleitet sind insbesondere Auftragsbezug, Agenten- beziehungsweise Sitzungskennung, aufgerufenes Werkzeug, betroffene Ressource, Berechtigungsentscheidung und Ergebnis relevant. Geheimnisse und unnötige personenbezogene Inhalte sollten nicht in Protokolle übernommen werden. Protokollierung muss mit Zugriffsschutz und angemessener Aufbewahrung verbunden sein. [2][5]10. Gibt es einen verbindlichen Standard, der sicheren Agenteneinsatz garantiert?
Die hier verwendeten Quellen haben unterschiedliche Rollen: Das KI-Risikomanagement-Rahmenwerk ist ausdrücklich zur freiwilligen Nutzung vorgesehen, die Sicherheitsleitfäden liefern Empfehlungen und die zitierte MCP-Spezifikation formuliert technische Anforderungen für ihre Implementierungen. Eine erfüllte Checkliste ist kein Ersatz für die Bewertung des konkreten Einsatzes. Eine pauschale Sicherheitsgarantie wird durch diese Quellen nicht belegt. [1][2][4][5]
Quellen und Recherchehinweis
Recherche: 1. November 2026. Die Quellen [1] bis [5] dienen der Einordnung der ergänzten Sicherheitsprinzipien. Quelle [6], eine Pressemitteilung vom 21. Oktober 2026, dokumentiert die Herkunft der Telemetriezahlen und der beschriebenen Anbieterfunktionen. [Unverified] Die Messdaten und die Wirksamkeit der beworbenen Kontrollen sind damit nicht unabhängig überprüft. Die MCP-Quellen beziehen sich auf die Dokumentationsfassung vom 28. Juli 2026; die abgerufenen Seiten kennzeichnen diese Fassung als älter. Empfehlungen, Anbieterangaben und redaktionelle Ableitungen sind von unabhängig nachgewiesenen Ergebnissen zu unterscheiden.
[1] Risikobeschreibung »Excessive Agency«, Fassung 2025: https://genai.owasp.org/llmrisk/llm062025-excessive-agency/
[2] Sicherheitsleitfaden für KI-Agenten: https://cheatsheetseries.owasp.org/cheatsheets/AI_Agent_Security_Cheat_Sheet.html
[3] MCP Security Best Practices, Fassung vom 28. Juli 2026: https://modelcontextprotocol.io/docs/2026-07-28/tutorials/security/security_best_practices
[4] MCP Authorization Security Considerations, Fassung vom 28. Juli 2026: https://modelcontextprotocol.io/specification/2026-07-28/basic/authorization/security-considerations
[5] Freiwilliges KI-Risikomanagement-Rahmenwerk: https://www.nist.gov/itl/ai-risk-management-framework
[6] KI-Agentensicherheit und Endpunkt-Telemetrie, 21. Oktober 2026: https://www.beyondtrust.com/press/ai-agent-security-general-availability
Management Summary, Tipps, FAQ und Bilder wurden mit Hilfe von KI erstellt
1037 Artikel zu „KI-Agenten Kontrolle“
Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Strategien | Tipps
KI-Agenten sicher steuern: Kontrolle beginnt bei Identitäten und Berechtigungen
KI-Agenten entwickeln sich vom Analysewerkzeug zum operativen Akteur. Sobald sie Daten abrufen, Anwendungen steuern oder Prozesse auslösen, werden Identitäten, Berechtigungen und Abschaltmechanismen zur Managementaufgabe. Unternehmen brauchen deshalb klare Leitplanken, eindeutige Verantwortlichkeiten und technische Kontrollen, bevor KI in geschäftskritische Abläufe einzieht. Management Summary KI-Agenten sind digitale Identitäten: Wer Systeme und Daten eigenständig nutzt, benötigt ein…
Business Process Management | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News
Laufzeitautorisierung für KI-Agenten: Warum Zugriffskontrolle innerhalb der Sitzung wichtiger wird

KI-Agenten verändern die Sicherheitsarchitektur in Unternehmen. Sie greifen autonom auf Datenbanken, Cloud-Konsolen, Kubernetes-Cluster oder SSH-Hosts zu und führen dort Aktionen mit hoher Geschwindigkeit aus. Klassische Identitäts- und Zugangskontrollen reichen dafür nur bedingt aus: Sie prüfen häufig, ob ein Zugriff erlaubt ist, aber nicht granular genug, was während der Sitzung tatsächlich geschieht. Laufzeitautorisierung setzt genau an…
IT-Security | Künstliche Intelligenz | News | Produktmeldung
Phantom-Labs-Analyse: KI-Agenten handeln über ihren Auftrag hinaus
Neue BeyondTrust-Lösung »AI Agent Security« stoppt unerwünschte Aktivitäten künstlicher Intelligenz. Der Identity Security-Anbieter BeyondTrust hat die allgemeine Verfügbarkeit der Sicherheitslösung »AI Agent Security« auf der Plattform »Pathfinder« bekanntgegeben. Neueste Forschungen des BeyondTrust-Forschungslabors »Phantom Labs« zeigen das große Ausmaß ungesteuerter Agentic-AI-Aktivitäten und die wachsende Vernetzung von KI-Agenten über Unternehmensendpunkte hinweg. BeyondTrust Phantom Labs analysierte Endpunkt-Telemetriedaten der…
Ausgabe 9-10-2026 | Digitale Transformation | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2026
Governance by Design: KI sicher in den Workflow einbinden – Mit Prozessplattformen KI-Agenten steuerbar machen
Agentische KI verbreitet sich in deutschen Unternehmen schnell. Ohne klaren Rahmen entsteht eine Blackbox, in der Agenten auf zu viele Daten zugreifen und Entscheidungen kaum noch nachvollziehbar sind. Werden KI-Agenten in eine zentrale Prozessplattform eingebettet, lässt sich Governance von Beginn an im Workflow verankern.
Ausgabe 9-10-2026 | Business | Lösungen | News
Ohne Governance keine wirksame Kontrolle – Unternehmen vernachlässigen zu oft das Datenbank-Change-Management
Kaum eine Branche ist so stark reguliert wie der Finanzsektor. Dafür steht auch der Digital Operational Resilience Act – kurz: DORA – zur Stärkung der Resilienz von Finanzunternehmen. Ein weit verbreiteter Blind Spot ist jedoch das Datenbank-Monitoring, obwohl es das Fundament dafür bildet, der Verordnung und den darin festgelegten Regulierungen gerecht zu werden.
Business Process Management | Effizienz | Geschäftsprozesse | Künstliche Intelligenz | New Work | News | Tipps | Whitepaper
Kontrollierte Autonomie: Wie KI die IT entlastet, ohne die Kontrolle zu übernehmen

KI automatisiert längst einzelne Arbeitsschritte. Doch der eigentliche Engpass liegt zunehmend zwischen den Prozessen: beim Einordnen von Informationen, beim Abwägen von Optionen und bei der Entscheidung über den nächsten Schritt. Autonome Systeme versprechen, genau diese Lücke zu schließen. Damit daraus produktive Entlastung statt neuer Komplexität entsteht, brauchen Unternehmen jedoch belastbaren Kontext, klar definierte Entscheidungsräume und…
Business Process Management | Digitalisierung | Infrastruktur | Künstliche Intelligenz | Logistik | News | Produktmeldung | Tipps
Digitale Mitarbeiter im Fulfillment: Wie KI-Agenten den Lagerbetrieb unterstützen sollen
Mit Fulfillment Flow will IFS Softeon kontextbezogene KI direkt in die operative Lagersteuerung integrieren. Spezialisierte KI-Agenten beobachten einzelne Prozessbereiche, führen ihre Erkenntnisse in einer zentralen Instanz zusammen und schlagen nächste Maßnahmen vor. Die Entscheidungshoheit bleibt beim Lagerleiter. Damit adressiert der Anbieter ein Kernproblem vieler Automatisierungsprojekte: Lokale Optimierung reicht nicht aus, wenn ihre Folgen für Personal,…
Business Process Management | Favoriten der Redaktion | Industrie 4.0 | Künstliche Intelligenz | News | Trends 2026 | Trends Infrastruktur | Trends Services
Mehr Effizienz, zu wenig Kontrolle: Der riskante KI-Vorsprung der Werkshallen
Industrielle KI ist in der betrieblichen Praxis angekommen: Produktions-, Service- und Logistikteams berichten von deutlichen Leistungsgewinnen und frei werdenden Kapazitäten. Der IFS Industrial Index 2026 zeigt jedoch zugleich eine kritische Schieflage: Während operative Einheiten KI schnell einsetzen, bleiben Governance, Validierung und menschliche Aufsicht vielerorts zurück [1]. Management Summary Operativer Vorsprung: Produktionsnahe Teams treiben den KI-Einsatz…
Business Process Management | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Tipps | Trends 2026 | Trends Security | Whitepaper
Vertrauen endet beim Handeln: Verbraucher setzen KI-Agenten enge Grenzen

Zwischen digitaler Assistenz und autonomem Handeln liegen kontrollierte Zugriffsrechte, Identitätsprüfung und menschliche Freigaben. KI darf beraten – doch sobald sie selbstständig handelt, sinkt die Akzeptanz deutlich. Die Consumer Survey 2026 von Ping Identity zeigt, wie eng Verbraucher die Befugnisse digitaler Agenten begrenzen wollen [1]. Für Unternehmen wird damit nicht nur die Leistungsfähigkeit der Systeme,…
Business Process Management | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
87 Prozent betroffen: Wenn KI-Agenten ihre Zugriffsgrenzen überschreiten
KI-Agenten erhalten Zugriff auf Daten, Anwendungen und Entwicklungsumgebungen – doch vielerorts endet die Kontrolle nach der Anmeldung. Der Delinea-Report zeigt, wie weit Richtlinien und technische Durchsetzung auseinanderliegen. Für CIOs und CISOs folgt daraus eine klare Priorität: Berechtigungen müssen kurzlebig, kontextbezogen und bis zur einzelnen Aktion nachvollziehbar sein. Management Summary Governance-Lücke: Formale KI-Richtlinien sind nahezu flächendeckend…
Business Process Management | Geschäftsprozesse | IT-Security | News | Services | Tipps | Trends 2026 | Trends Security
Die nächste Stufe der Cyberbedrohung: KI-Agenten greifen zunehmend autonom an
KI-Agenten beschleunigen Angriff und Verteidigung – entscheidend sind kontrollierte Identitäten, begrenzte Rechte und nachvollziehbare Entscheidungen. KI verändert die Kräfteverhältnisse in der Cybersicherheit: Angriffe werden schneller, skalierbarer und zunehmend autonom. Der Microsoft Digital Defense Report 2026 beschreibt eine Lage, in der Identitäten, KI-Systeme und Lieferketten zugleich zur Angriffsfläche werden. Für Unternehmen folgt daraus eine Managementaufgabe:…
IT-Security | Künstliche Intelligenz | News | Tipps
KI-Agenten absichern: Sechs Bausteine für eine belastbare Architektur

Mit KI-Agenten wird aus einer fehlerhaften Antwort schnell eine geschäftskritische Aktion. Unternehmen brauchen deshalb mehr als Modellschutz: Gefragt ist eine Sicherheitsarchitektur, die Identitäten, Daten, Berechtigungen, Endgeräte, Überwachung und Wiederherstellung miteinander verzahnt – und autonome Systeme jederzeit kontrollierbar hält. Management Summary KI-Sicherheit ist Architekturaufgabe: Schutz muss Infrastruktur, Modelle, Daten, Identitäten, Anwendungen und Endgeräte durchgängig umfassen. Agenten…
Business Process Management | Geschäftsprozesse | Künstliche Intelligenz | News | Strategien | Tipps
Kontrolle statt Komplettumbau: Der Business Case für souveräne KI
Fünf Fragen, die sich Unternehmen stellen sollten, bevor sie in KI-Souveränität investieren KI-Souveränität ist kein Alles-oder-nichts-Projekt. Unternehmen müssen vielmehr entscheiden, welche Daten, Modelle und Betriebsprozesse sie selbst kontrollieren müssen – und wo externe Dienste wirtschaftlich und regulatorisch vertretbar sind. Fünf Leitfragen helfen, Investitionen an Risiko, Kosten und Geschäftsnutzen auszurichten. Management Summary Use Case entscheidet: Souveränität…
Effizienz | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | New Work | News | Strategien | Tipps
KI-Agenten sind kein bloßes Instrument zur Kosteneinsparung: So lässt sich eine hybride Belegschaft nachhaltig gestalten

KI-Agenten verändern nicht nur Prozesse, sondern die Architektur von Arbeit. Wer sie vorschnell als Ersatz für Beschäftigte einplant, unterschätzt Kosten, Kontextbedarf und operative Risiken. Entscheidend ist ein gemeinsames Betriebsmodell, das menschliches Erfahrungswissen, belastbare Daten, klare Verantwortlichkeiten und nachvollziehbare Kontrollen zu einer hybriden Belegschaft verbindet. Management Summary Wertbeitrag statt Sparreflex: KI-Agenten sollten an Umsatz, Qualität, Geschwindigkeit…
Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Strategien | Whitepaper
Vertrauensarchitekturen für KI-Agenten: Identität, Berechtigungen und kontrollierbarer Einsatz
Autonome KI-Systeme benötigen überprüfbare Identitäten, klare Zugriffsgrenzen und Mechanismen zur schnellen Entziehung von Berechtigungen. KI-Agenten entwickeln sich vom Assistenzsystem zum eigenständig handelnden digitalen Akteur. Damit steigen die Anforderungen an Identität, Berechtigungen, Governance und schnelle Reaktionsfähigkeit. Unternehmen benötigen deshalb Vertrauensarchitekturen, die autonome Systeme eindeutig zuordnen, kontrollieren und bei Bedarf sofort begrenzen können. Management Summary KI-Agenten…
Business | Digitale Transformation | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | News | Strategien | Tipps
KI-Souveränität braucht mehr als Kontrolle über Daten
Europäische KI-Souveränität ist ein notwendiger Schritt, aber kein Garant für vertrauenswürdige KI. Für IT-Entscheider zählt deshalb nicht allein, wo ein Modell betrieben wird, sondern wie Datenflüsse, Zugriffsrechte, Modellbetrieb, Qualitätssicherung und Notfallfähigkeit dauerhaft gesteuert werden. Management Summary Souveränität ist die Grundlage, nicht das Zielbild: Unternehmen müssen europäische beziehungsweise deutsche Datenstandorte und nachvollziehbare Datenverarbeitung konsequent absichern. LLM-Betriebsmodelle…
Business | Künstliche Intelligenz | News | Trends 2026 | Trends Services
KI-Agenten: 4 von 5 sind noch in der Pilot- und Testphase

Strategische Relevanz und Umsetzung von KI-Agenten klaffen deutlich auseinander. Überführung von KI-Pilotprojekten in den Produktivbetrieb ist eine große Herausforderung. Investitionen in Daten, Plattformen und KI-Kompetenz im Fokus. Autonome KI-Agenten gelten als nächste Evolutionsstufe künstlicher Intelligenz. Sie assistieren nicht nur, sondern können Aufgaben eigenständig planen, Entscheidungen treffen und Handlungen ausführen. Damit vollzieht sich der Übergang…
Digitale Transformation | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | New Work | News | Services | Strategien
KI-Agenten: Wer haftet, wenn Systeme handeln?
Agentische KI macht aus Empfehlungen operative Entscheidungen – und aus Modellqualität eine Frage von Governance, Kontrolle und Haftung. Der EU AI Act gibt den regulatorischen Rahmen vor; Unternehmen müssen ihn jetzt in belastbare Rollen, Berechtigungen, Protokolle und Freigaben übersetzen. Management Summary Verantwortung bleibt beim Unternehmen: KI-Agenten sind keine Rechtssubjekte; haftungsrelevant sind Entwicklung, Bereitstellung, Betrieb und…
Business | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
KI-Agenten rücken beim Insider-Risiko in den Fokus
Eine internationale Befragung unter 600 Security- und Finance-Entscheidern zeigt: KI-Agenten mit zu weitreichenden oder unbeabsichtigten Zugriffsrechten werden zunehmend als Risiko wahrgenommen. Gleichzeitig fehlen vielen Unternehmen noch belastbare Daten, um technisches Verhalten in geschäftliche Risiken zu übersetzen. KI-Agenten verschieben die Debatte über Insider-Risiken Management Summary KI-Agenten werden zum Insider-Thema: 48 % der befragten Security-Verantwortlichen…
Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Services
Fünf Fragen, die IT-Entscheider vor dem Einsatz von KI-Agenten beantworten müssen
KI-Agenten übernehmen zunehmend operative Entscheidungen. Damit aus technischer Autonomie ein belastbarer Geschäftsvorteil wird, müssen IT-Verantwortliche Zuständigkeiten, Risikogrenzen, Erfolgskriterien und Eskalationswege frühzeitig festlegen. Fünf Leitfragen zeigen, worauf es bei einer praxistauglichen Governance ankommt. Management Summary Autonomie braucht Leitplanken: Unternehmen müssen akzeptable Ergebnisse, Entscheidungsräume und verbindliche Grenzen für KI-Agenten definieren. Auswahl folgt dem Risiko: Aufgabe, Agent und…