Foto KI BeyondTrust
Neue BeyondTrust-Lösung »AI Agent Security« stoppt unerwünschte Aktivitäten künstlicher Intelligenz.
Der Identity Security-Anbieter BeyondTrust hat die allgemeine Verfügbarkeit der Sicherheitslösung »AI Agent Security« auf der Plattform »Pathfinder« bekanntgegeben. Neueste Forschungen des BeyondTrust-Forschungslabors »Phantom Labs« zeigen das große Ausmaß ungesteuerter Agentic-AI-Aktivitäten und die wachsende Vernetzung von KI-Agenten über Unternehmensendpunkte hinweg.
BeyondTrust Phantom Labs analysierte Endpunkt-Telemetriedaten der Aktivitäten von KI-Coding-Agenten anhand erster Kundenstichproben, einschließlich Shell-Befehlsanfragen. Die MCP-Ergebnisse spiegeln beobachtete Coding-Agent-Nutzer unter Windows und macOS wider und umfassen lokal konfigurierte und von Plugins hinzugefügte Server. Die Zahlen zu Shell-Befehlen umfassen Befehle, die von KI-Agenten angefordert, aber nicht unbedingt erfolgreich ausgeführt wurden.
Die wichtigsten Erkenntnisse:
- Fast zehn Shell-Befehle pro Prompt. Untersuchungen des Forschungslabors zum Verhalten von KI-Coding-Agenten zeigen, dass sie 1,28 Millionen Shell-Befehle aus etwa 132.000 Prompts innerhalb von vier Wochen anforderten. Die Zahlen belegen, dass ein einzelner Prompt zu mehreren nachgelagerten Befehlsanfragen führen kann. Dabei mangelt es an der durchgehenden Verantwortlichkeit zwischen ursprünglichem Prompt und anschließender Befehlsausführung. Sollte ein Agent versuchen, über den vorgesehenen Rahmen eines Prompts hinauszugehen, sind Beobachtbarkeit (Observability) und Richtliniendurchsetzung entscheidend, um potenzielle Sicherheitsvorfälle zu verhindern oder abzumildern.
- 85 Prozent der beobachteten Coding-Agent-Nutzer verwenden MCP-Serververbindungen. 85 Prozent der Nutzer mit Coding-Agenten konfigurierten mindestens einen MCP-Server — im Schnitt 4,35 Server pro verbundenem Nutzer, und in einem Fall sogar 36 Server. Diese Verbindungen erweitern die Reichweite eines Agenten und können es ihm ermöglichen, auf mehreren Plattformen mit delegierten Nutzerrechten aktiv zu werden. Dadurch erweitert sich die Angriffsfläche: Angreifer, die Zugriff auf das KI-Konto eines Nutzers erlangen, könnten über die verbundenen Plattformen hinweg als dieser Nutzer handeln, ohne separate Zugangsdaten zu benötigen. Beim Aufruf können MCP-Server Nutzer-Prompts empfangen und über ihre Antworten das Verhalten des Agenten beeinflussen. Ohne Transparenz der MCP-Aktivitäten bergen diese Verbindungen Datenschutz- und Compliance-Risiken und bieten bösartigen Servern die Möglichkeit, sensible Daten abzuziehen oder Agentenaktionen zu manipulieren.
- Rund die Hälfte der Agent-Skills wird gebündelt in Code-Repositories installiert. Innerhalb einer mittelgroßen Unternehmensumgebung, in der 60 Prozent der KI-aktiven Geräte einen Coding-Agenten ausführen, hat ein typischer Nutzer mit Agent-Skills etwa zwei Dutzend KI-Skills installiert. Mindestens jeder siebte installierte KI-Skill kam dabei innerhalb von vier Wochen zum Einsatz. KI-Agenten-Skills beeinflussen nicht nur Prompt-Input und -Output, sondern beinhalten oft auch eingebetteten Code. Angreifer verteilen legitime Skills aktiv und manipulieren sie gezielt (»Poisoning«). Können Organisationen ihre Skill-Richtlinien nicht prüfen und durchsetzen, geben sie womöglich unbemerkt Kontrolle an nicht genehmigte oder kompromittierte Skills ab.
»AI Agent Security« von BeyondTrust adressiert diese Herausforderungen, indem die Lösung die Aktivitäten von KI-Agenten von menschlichen Aktivitäten abgrenzt und zur Laufzeit durchsetzt, was Agenten tun dürfen. Die eingesetzten KI-Agenten können nur autorisierte Aktionen ausführen, ohne dass für Mitarbeiteraufgaben benötigte Berechtigungen eingeschränkt werden.
KI-Agenten kontrollieren, bevor sie handeln
AI Agent Security wendet das BeyondTrust-Framework aus Visibility, Intelligence und Protection auf agentische KI am Endpunkt an und stattet Sicherheitsteams mit den erforderlichen Kontextinformationen und Kontrollfunktionen zur Steuerung von KI-Agenten aus. Zugriffsrechte der Mitarbeiter, die sie zur Erledigung ihrer Aufgaben benötigen, werden dabei nicht eingeschränkt. Statt sich allein auf das Blockieren bekannter Befehle zu verlassen oder riskantes Verhalten erst im Nachhinein zu erkennen, bewertet BeyondTrust einzelne Aktionen eines KI-Agenten zur Laufzeit anhand von Richtlinien und entscheidet so, was ein KI-Agent tun darf, bevor eine Aktion erfolgt.
- Visibility: Erfassung von KI-Agenten, die über Endpunkte hinweg im Einsatz sind, einschließlich führender Frontier-KI-Tools, intern gehosteter Modelle, Schatten-KI und kurzlebiger Hilfsagenten (Ephemeral Sub-Agents), um eine umfassende Inventarisierung agentischer KI-Aktivitäten zu erreichen.
- Intelligence: Abgrenzung menschlicher Aktionen von Agentic-AI-Aktivitäten und kontextbezogene Erfassung der Handlungen von KI-Agenten, darunter menschlicher Eigentümer, Gerät, Agentensitzung, Skills und MCP-Aktivität.
- Protection: Policy-Durchsetzung für KI-Agenten zur Begrenzung ihrer Aktivitäten auf sichere und genehmigte Handlungen bei der Erledigung zugewiesener Aufgaben sowie Nutzung von Just-in-Time-Freigaben oder menschlichen Genehmigungen, wenn weitere Privilegien erforderlich sind.
»Immer häufiger handeln KI-Agenten im Auftrag von Mitarbeitern und verwenden dabei oft denselben Zugang wie die betreffenden Personen«, bemerkte Marc Maiffret, CTO bei BeyondTrust. »Das erweitert erheblich, wer und was Privilegien ausüben kann. Handeln diese Agenten autonom und mit Maschinengeschwindigkeit, müssen Organisationen die betreffenden Nutzerprivilegien kontrollieren können, bevor unerwünschte Handlungen durchgeführt werden. AI Agent Security zieht eine Trennlinie zwischen dem, was Menschen durchführen dürfen, und dem, was KI-Agenten ausführen dürfen. So können Organisationen die Leistungsfähigkeit von KI nutzen, ohne davon auszugehen, dass alles, was ein Mensch darf, auch seinem KI-Agenten erlaubt sein sollte.«
AI Agent Security ist ab sofort auf der Pathfinder-Plattform für Windows- und macOS-Endpunkte verfügbar und erweitert bewährte Endpunkt-Privilegienkontrolle auf eine neue Klasse nicht-menschlicher Identitäten. Sichtbarkeit von Agentic-AI-Aktivitäten und entsprechende Schutzmechanismen laufen auf derselben Plattform, die Organisationen zur Analyse und Absicherung von Nutzerprivilegien in ihrer Umgebung einsetzen.
1440 Artikel zu „Sicherheit KI-Agent“
IT-Security | Künstliche Intelligenz | News | Services
KI-Agenten brauchen Identitäten – sonst werden sie zum Sicherheitsrisiko

KI-Agenten ziehen in Unternehmen ein – oft schneller, als IT- und Security-Teams sie kontrollieren können. Im Gespräch mit manage it erklärt Sven Kniest, Vice President Central and Eastern Europe bei Okta, warum KI-Governance ohne kontinuierliche Identitätsprüfung ins Leere läuft und weshalb digitale Identitäten zur Voraussetzung für sichere Agentic Enterprises werden. Die manage it traf…
IT-Security | Künstliche Intelligenz | News
Verhaltensanalysen für KI-Agenten in Cloud-Umgebungen: Transparenz und Anomalieerkennung als Sicherheitsfaktor

Wie Security-Teams autonome Software-Agenten über den Lebenszyklus hinweg beobachten, Normalverhalten modellieren und Abweichungen frühzeitig erkennen können. Mit der zunehmenden Verbreitung von KI-Agenten in Unternehmen entsteht eine neue Herausforderung für die IT-Sicherheit: Autonome Systeme handeln eigenständig, interagieren miteinander und greifen auf Daten sowie Dienste zu – häufig bei eingeschränkter Nachvollziehbarkeit von Entscheidungen und Aktionen. Klassische…
IT-Security | Künstliche Intelligenz | News
So ticken KI-Agenten für Cybersicherheit wirklich

Immer mehr Security Operation Centers (SOC) setzen im Kampf gegen Hacker und Downtimes auf die Hilfe künstlicher Intelligenz. KI-Agenten, die wie SOC-Teams miteinander autonom kollaborieren, sind in diesem Zusammenhang die neueste Evolutionsstufe. Ontinue, der führende Experte für Managed Extended Detection and Response (MXDR), wirft einen Blick unter die Haube solcher Multi-Agenten-Systeme. Multi-Agenten-Systeme (MAS), bestehend…
Business | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Kommentar | Künstliche Intelligenz | News | Tipps
Eine neue Klasse operativer und sicherheitsrelevanter Risiken: KI-Agenten

OWASP hat erstmals die Top 10 for Agentic Applications veröffentlicht. Der Bericht macht deutlich, welche erheblichen geschäftlichen Risiken von agentischer KI ausgehen können – insbesondere, weil diese Systeme eigenständig Entscheidungen treffen und ohne menschliches Eingreifen handeln [1]. Dazu ein Kommentar von Keren Katz, Co-Lead, OWASP Agentic AI Project; Senior Group Manager of AI Security,…
Ausgabe 9-10-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2026
Cybersecurity für resiliente IT – Wirkliche Sicherheit bietet nur Cyberresilienz
Die Sicherheitslage im Cyberspace bleibt angespannt. Durch die zunehmende Cloud- und KI-Nutzung wird es für Unternehmen sogar noch brisanter. Eine starke Cyberresilienz ist daher Pflicht, doch die ist nur durch kontinuierliches Monitoring und Nachjustieren der Sicherheitsinfrastruktur zu erreichen.
Ausgabe 9-10-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2026
KI-gestützte Sicherheitskonzepte scheitern am Betrieb – 22 Sekunden Vorsprung
XDR, CNAPP, Security Service Edge, Zero Trust: Nie war es einfacher, Cyberangriffe zu erkennen, noch nie so schwer, sie abzuwehren. Diese Kluft schließt sich erst im Betrieb und dort, wo die Modelle rechnen.
Ausgabe 9-10-2026 | Digitale Transformation | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2026
Governance by Design: KI sicher in den Workflow einbinden – Mit Prozessplattformen KI-Agenten steuerbar machen
Agentische KI verbreitet sich in deutschen Unternehmen schnell. Ohne klaren Rahmen entsteht eine Blackbox, in der Agenten auf zu viele Daten zugreifen und Entscheidungen kaum noch nachvollziehbar sind. Werden KI-Agenten in eine zentrale Prozessplattform eingebettet, lässt sich Governance von Beginn an im Workflow verankern.
Business Process Management | Digitalisierung | Infrastruktur | Künstliche Intelligenz | Logistik | News | Produktmeldung | Tipps
Digitale Mitarbeiter im Fulfillment: Wie KI-Agenten den Lagerbetrieb unterstützen sollen
Mit Fulfillment Flow will IFS Softeon kontextbezogene KI direkt in die operative Lagersteuerung integrieren. Spezialisierte KI-Agenten beobachten einzelne Prozessbereiche, führen ihre Erkenntnisse in einer zentralen Instanz zusammen und schlagen nächste Maßnahmen vor. Die Entscheidungshoheit bleibt beim Lagerleiter. Damit adressiert der Anbieter ein Kernproblem vieler Automatisierungsprojekte: Lokale Optimierung reicht nicht aus, wenn ihre Folgen für Personal,…
Business Process Management | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Tipps | Trends 2026 | Trends Security | Whitepaper
Vertrauen endet beim Handeln: Verbraucher setzen KI-Agenten enge Grenzen

Zwischen digitaler Assistenz und autonomem Handeln liegen kontrollierte Zugriffsrechte, Identitätsprüfung und menschliche Freigaben. KI darf beraten – doch sobald sie selbstständig handelt, sinkt die Akzeptanz deutlich. Die Consumer Survey 2026 von Ping Identity zeigt, wie eng Verbraucher die Befugnisse digitaler Agenten begrenzen wollen [1]. Für Unternehmen wird damit nicht nur die Leistungsfähigkeit der Systeme,…
Business Process Management | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
87 Prozent betroffen: Wenn KI-Agenten ihre Zugriffsgrenzen überschreiten
KI-Agenten erhalten Zugriff auf Daten, Anwendungen und Entwicklungsumgebungen – doch vielerorts endet die Kontrolle nach der Anmeldung. Der Delinea-Report zeigt, wie weit Richtlinien und technische Durchsetzung auseinanderliegen. Für CIOs und CISOs folgt daraus eine klare Priorität: Berechtigungen müssen kurzlebig, kontextbezogen und bis zur einzelnen Aktion nachvollziehbar sein. Management Summary Governance-Lücke: Formale KI-Richtlinien sind nahezu flächendeckend…
Business | Business Process Management | Effizienz | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | News | Tipps
Cybersecurity 2026 – Von der Abwehr zur Resilienz: Die zehn Sicherheitsprioritäten für Unternehmen
Cybersecurity 2026 ist kein Wettrüsten um immer mehr Einzelwerkzeuge. Der Microsoft Digital Defense Report beschreibt eine Risikolage, in der kompromittierte Identitäten, KI-Agenten, Cloud-Plattformen und Zulieferer miteinander verknüpft sind. Für Vorstände und CIOs folgt daraus ein klarer Auftrag: Sicherheitsverantwortung in der Unternehmensführung verankern, Abhängigkeiten sichtbar machen und Wiederherstellungsfähigkeit konsequent testen. Management Summary Cyberrisiken sind Geschäftsrisiken: Identitäten,…
Business Process Management | Geschäftsprozesse | IT-Security | News | Services | Tipps | Trends 2026 | Trends Security
Die nächste Stufe der Cyberbedrohung: KI-Agenten greifen zunehmend autonom an
KI-Agenten beschleunigen Angriff und Verteidigung – entscheidend sind kontrollierte Identitäten, begrenzte Rechte und nachvollziehbare Entscheidungen. KI verändert die Kräfteverhältnisse in der Cybersicherheit: Angriffe werden schneller, skalierbarer und zunehmend autonom. Der Microsoft Digital Defense Report 2026 beschreibt eine Lage, in der Identitäten, KI-Systeme und Lieferketten zugleich zur Angriffsfläche werden. Für Unternehmen folgt daraus eine Managementaufgabe:…
IT-Security | Künstliche Intelligenz | News | Tipps
KI-Agenten absichern: Sechs Bausteine für eine belastbare Architektur

Mit KI-Agenten wird aus einer fehlerhaften Antwort schnell eine geschäftskritische Aktion. Unternehmen brauchen deshalb mehr als Modellschutz: Gefragt ist eine Sicherheitsarchitektur, die Identitäten, Daten, Berechtigungen, Endgeräte, Überwachung und Wiederherstellung miteinander verzahnt – und autonome Systeme jederzeit kontrollierbar hält. Management Summary KI-Sicherheit ist Architekturaufgabe: Schutz muss Infrastruktur, Modelle, Daten, Identitäten, Anwendungen und Endgeräte durchgängig umfassen. Agenten…
Business | Digitale Transformation | Effizienz | Geschäftsprozesse | Künstliche Intelligenz | New Work | News | Strategien
Die Rolle des CIO/CAIO wandelt sich: Mein neuer Mitarbeiter, der KI-Agent
Digitale Belegschaft unter Aufsicht: KI-Agenten brauchen klare Rollen, begrenzte Rechte und messbare Ziele. Management Summary KI-Agenten sind keine klassische Software: Sie bearbeiten Aufgaben eigenständig, benötigen dafür aber klare Ziele, belastbaren Kontext und definierte Entscheidungsgrenzen. Der CIO wird zum Orchestrator digitaler Arbeitskräfte: Auswahl, Onboarding, Rollenverteilung und laufende Kontrolle von Agenten werden zu einer Führungs- und…
Business | Business Process Management | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security | Whitepaper
Sicherheitslücken durch Hybrid AI: Governance wird zur strategischen CISO-Aufgabe
Hybrid AI verspricht Unternehmen mehr Wahlfreiheit bei Modellen und Betriebsformen. Gleichzeitig wächst ein Geflecht aus Schnittstellen, Datenflüssen und Zuständigkeiten, das sich mit klassischen Kontrollen nur unzureichend steuern lässt. Für CISOs wird deshalb die Fähigkeit entscheidend, KI-Nutzung sichtbar zu machen, Risiken über den gesamten Lebenszyklus zu bewerten und Governance mit technischer Observability zu verbinden. Management Summary…
Cloud Computing | IT-Security | News | Trends 2026 | Trends Security | Trends Wirtschaft
Wachstumsmarkt Cloud-Sicherheit
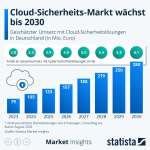
Der Umsatz mit Cloud-Sicherheitslösungen in Deutschland könnte bis 2030 auf 280 Mio. Euro steigen. Für 2026 rechnen die Expertinnen und Experten der Statista Market Insights mit einem Umsatz von 157 Millionen Euro. Auch innerhalb des gesamten Marktes für Cyber-Sicherheitslösungen gewinnt das Cloud-Segment an Gewicht: Der Anteil steigt von 2,8 Prozent im Jahr 2023 auf 6,1…
IT-Security | Künstliche Intelligenz | News | Strategien | Tipps
»Ein KI-Agent akzeptiert kein Nein«: Was der Medicare-Vorfall für Deutschlands Verwaltung bedeutet

Der Vorfall am australischen Medicare-Statistikportal zeigt, dass agentische KI klassische Sicherheitsannahmen verschiebt: Ein System kann Zugriffssperren selbstständig als Hindernis interpretieren, alternative Wege suchen und dabei Grenzen überschreiten. Für deutsche Behörden und regulierte Unternehmen rücken deshalb nicht nur Modellwahl und Herkunft in den Fokus, sondern vor allem Kontrolle im Betrieb, minimale Berechtigungen, belastbare Meldeketten und ein…
Digitale Transformation | News | Strategien | Trends 2026 | Trends Wirtschaft | Whitepaper
KI, Sicherheit und technologische Souveränität: Unternehmen setzen klare Prioritäten bei ihren Investitionen
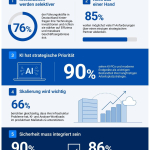
76 % der Führungskräfte in Deutschland sehen sich aufgrund der wirtschaftlichen Lage gezwungen, ihre Technologieinvestitionen zu hinterfragen und diese selektiver sowie ergebnisorientierter zu tätigen. 85 % wollen ihre IT-Anliegen soweit möglich über einen einzigen strategischen Partner abdecken. Moderne Arbeitsplatztechnologien werden immer wichtiger: 90 % der deutschen Unternehmen sehen KI-PCs als festen Bestandteil ihrer langfristigen Strategie.…
IT-Security | Künstliche Intelligenz | New Work | News | Trends 2026 | Trends Security
Cybersicherheit in Zahlen 2026: Wenn IT-Sicherheit zur Teamaufgabe wird

Cybersecurity ist 2026 keine isolierte Aufgabe der IT mehr. KI-gestützte Angriffe, NIS2-Pflichten, Abhängigkeiten von Technologieanbietern und fehlende Fachkräfte zwingen Unternehmen zu einer integrierten Sicherheitsstrategie. Entscheidend ist das Zusammenspiel aus belastbarer Technik, klarer Governance, digitaler Souveränität und einer Belegschaft, die Risiken erkennt und im Ernstfall handlungsfähig bleibt. Management Summary Cyberrisiko wird zum Geschäftsrisiko: Organisierte Kriminalität dominiert…
Business Process Management | Digitale Transformation | Effizienz | Künstliche Intelligenz | News | Services | Tipps
Vibe Coding schafft Risiken: Warum veraltete .NET-SDKs zum blinden Fleck der IT-Sicherheit werden
KI-Coding-Tools beschleunigen Entwicklung und verändern zugleich den Softwarebestand auf Entwicklerrechnern. Gerade bei .NET können mehrere SDKs und Runtimes parallel bestehen bleiben – auch dann, wenn Patch-Dashboards einen aktuellen Status melden. Für CIOs und Security-Verantwortliche wird deshalb die tatsächliche Komponenten-Inventur zum entscheidenden Kontrollpunkt: Welche Versionen sind vorhanden, welche werden noch benötigt und welche vergrößern unnötig die…