Die Sicherheitslage im Cyberspace bleibt angespannt. Durch die zunehmende Cloud- und KI-Nutzung wird es für Unternehmen sogar noch brisanter. Eine starke Cyberresilienz ist daher Pflicht, doch die ist nur durch kontinuierliches Monitoring und Nachjustieren der Sicherheitsinfrastruktur zu erreichen.
Hacker lancieren zunehmend komplexere und vielfältigere Angriffe. Und damit nicht genug: Immer öfter laufen die Attacken automatisiert ab. Die Grundlage dafür bildet generative KI. Durch sie gewinnen auch Phishing, Deepfakes und Social Engineering deutlich an Qualität und sind immer schwerer zu erkennen. Gleichzeitig entwickelt sich Cybercrime-as-a-Service weiter. Spezialisierte Hackerkollektive übernehmen einzelne Schritte in der Angriffskette wie den Diebstahl von Zugangsdaten oder die Ausnutzung von Schwachstellen. Diese globale Arbeitsteilung erhöht die Schlagkraft und Reichweite von Cyberangriffen.
Auch die beliebteste Angriffsmethode, Ransomware-Attacken, erlebt einen Wandel, sodass neben der Verschlüsselung zunehmend der Diebstahl sensibler Daten mit anschließender Erpressung zur Veröffentlichung im Fokus steht. Für Unternehmen können die Folgen finanziell wie reputativ erheblich sein.
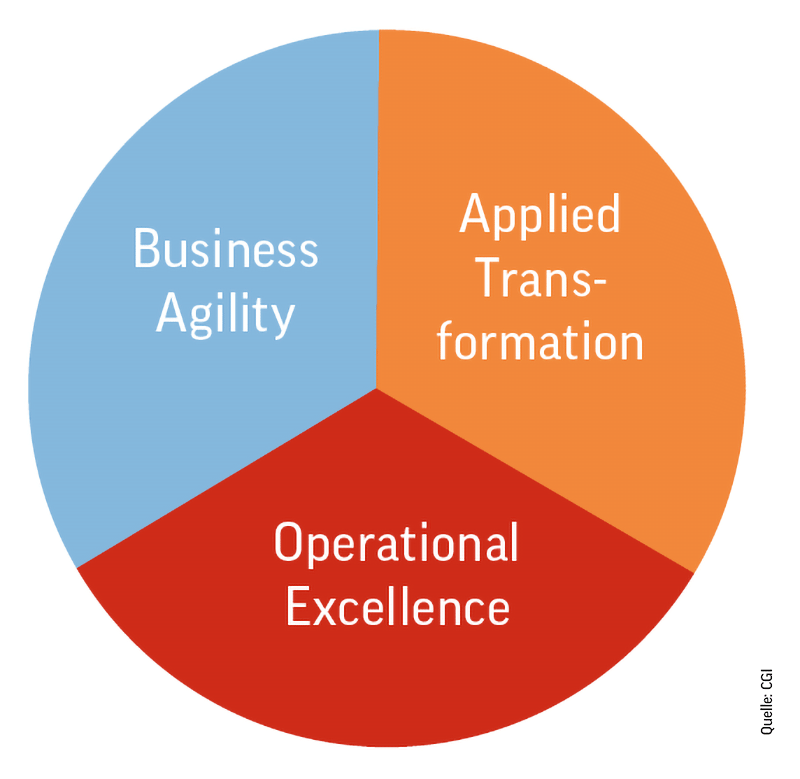
Abbildung 1: Die Managed Services von CGI basieren auf drei Erfolgsfaktoren: Transformation, Agilität und Effizienz.
Umso wichtiger ist es, nicht nur auf aktuelle Bedrohungen zu reagieren, sondern auch künftige Risiken in den Blick zu nehmen. Dazu gehören etwa Krypto-Agilität und Post-Quantum-Kryptografie, um langfristig geschützte Daten vor möglichen »Harvest now, decrypt later«-Angriffen zu bewahren.
Hohe Gefährdungslage erhöht Handlungsdruck.
Die Situation macht den dringenden Handlungsbedarf deutlich. Zwar kann kein Unternehmen einen 100-prozentigen Schutz realisieren, doch das kann keine Ausrede sein. Eine Reevaluierung der Cybersecurity-Maßnahmen und eine entsprechende Anpassung sind obligatorisch. Denn die Frage lautet längst nicht mehr ob, sondern wann ein Angriff stattfindet. Zeit spielt daher eine elementare Rolle, denn nur wer eine Attacke schnell erkennt, kann deren Folgen minimieren. Einfach neue Tools einzuführen, genügt dafür nicht, vielmehr müssen Unternehmen in den folgenden drei Bereichen nachbessern.
- Basisschutzmaßnahmen erhöhen
Von elementarer Bedeutung ist zunächst eine ordentliche Cyberhygiene. Unternehmen müssen ihre Systeme, Assets und Anwendungen kennen und auf dem aktuellen Stand der Technik halten, selbstverständlich auch durch regelmäßiges Patching. Empfehlenswert ist es zudem immer, ein Maturity-Assessment zu durchlaufen, um die vorhandenen Schwachstellen aufzudecken. Viele Consulting-Projekte in diesem Bereich zeigen, dass Unternehmen oft ihre eigenen Sicherheitsvorkehrungen überschätzen, während sie andererseits ihren Schutzbedarf unterschätzen. Die Herausforderung besteht also darin, dass Unternehmen sich oft nicht einmal vor den einfacheren Angriffen schützen können. Für den Aufbau eines Basisschutzes kann das Framework der Critical Security Controls sehr hilfreich sein, das vom Center for Internet Security (CIS) konzipiert wurde [1]. Es besteht aus 18 konkreten Maßnahmenempfehlungen für die IT-Sicherheit, die Unternehmen umsetzen sollten, um Angriffe zu blockieren oder abzuschwächen. - Auf Zero Trust umsteigen
Ein weiterer wichtiger Schritt zu mehr Cybersicherheit ist die Einführung eines Zero-Trust-Modells. Klassischer Perimeterschutz reicht angesichts von Cloud-Nutzung, mobilen Arbeitsmodellen und der Zusammenarbeit mit Drittanbietern nicht mehr aus. Zero Trust folgt dem Prinzip »Vertraue niemandem, überprüfe alles« und berücksichtigt sämtliche digitale Identitäten von Nutzeraccounts über Systeme und Anwendungen bis hin zu einzelnen Prozessen. Ergänzend bietet sich eine Mikrosegmentierung des Netzwerks an, um die Auswirkungen möglicher Angriffe zu begrenzen. Da deren Einführung aufwendig ist, sollten Unternehmen zunächst kritische Anwendungen absichern und das Netzwerk anschließend schrittweise weiter segmentieren.
Bei der Einführung neuer Sicherheitsmaßnahmen spielt der Faktor Mensch eine zentrale Rolle. Sicherheitslösungen müssen nicht nur wirksam, sondern auch benutzerfreundlich sein und dürfen die Produktivität der Mitarbeiter möglichst wenig beeinträchtigen. Nur wenn die Beschäftigten die Maßnahmen akzeptieren und in ihre Arbeitsabläufe integrieren können, ist ein nachhaltiger Schutz gewährleistet. Andernfalls besteht das Risiko, dass Sicherheitsvorkehrungen umgangen oder gar nicht erst eingehalten werden. - Externe Spezialisten hinzuziehen
Zu guter Letzt helfen Managed Security Services Unternehmen, ihre IT-Sicherheit gezielt zu stärken. Das bedeutet nicht, dass die gesamte Security einem Dienstleister übergeben werden soll. Vielmehr geht es darum, jene Aufgabenbereiche auszulagern, die besonders personalintensiv sind oder spezielles Know-how erfordern. Dazu zählen etwa die 24×7-Überwachung durch ein SOC und der Betrieb einer SIEM-Plattform sowie das Pentesting. Auch das Zertifikats- und das Vulnerability-Management sind klassische Aufgaben, die externe Dienstleister übernehmen können. Um einen reibungslosen Ablauf für die Auslagerung zu garantieren, sollten Unternehmen ihre IT-Abteilung frühzeitig einbinden, denn sie kann den konkreten Unterstützungsbedarf am besten einschätzen. Doch bei allem Outsourcing sollte nicht vergessen werden, dass die ultimative Verantwortung für die IT-Sicherheit immer beim Unternehmen bleibt, trotz des Prinzips der Shared Responsibility. Regulatorische und sicherheitsrelevante Pflichten können nicht gänzlich an Service-Provider abgegeben werden.
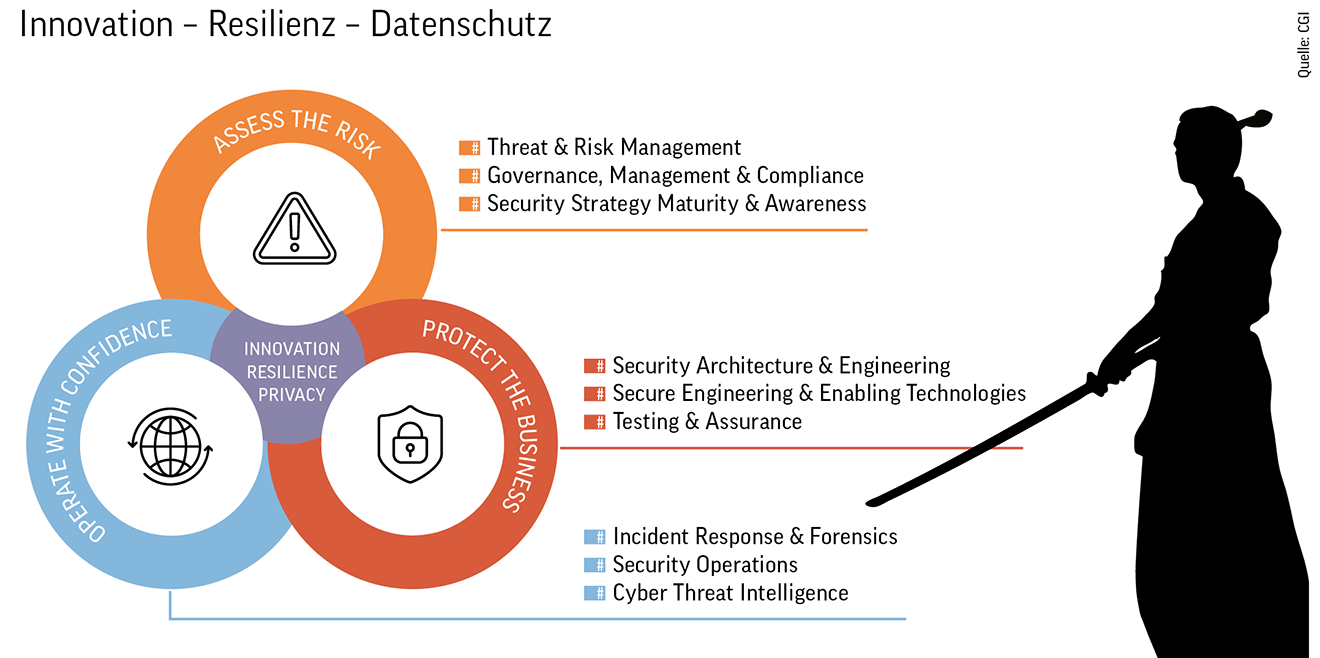
Abbildung 2: Cybersicherheit stärken: Risiken erkennen, schützen, souverän handeln. Cybersecurity muss Risiken reduzieren, regulatorische Anforderungen erfüllen und den Betrieb sichern. Der CGI-Ansatz verbindet Risikoanalyse und Sicherheitskonzepte, die Entwicklung und Implementierung von Sicherheitsarchitekturen sowie den operativen Betrieb auf Basis von Projekterfahrung.
Fazit.
Den Verantwortlichen in den Unternehmen muss also klar sein, dass es absolute Sicherheit niemals geben wird. Entscheidend ist daher, wie gut sie mit Angriffen umgehen können. Cyberresilienz entsteht durch einen starken Basisschutz, Zero Trust, kontinuierliches Monitoring und gezielte Unterstützung durch Spezialisten. Wer seine Sicherheitsstrategie regelmäßig überprüft und an neue Bedrohungen anpasst, schafft die Grundlage dafür, Angriffe frühzeitig zu erkennen, ihre Folgen zu begrenzen und den Geschäftsbetrieb aufrechtzuerhalten.
 Martin Stemplinger
ist Director, Consulting Expert
bei CGI
[1] https://www.cisecurity.org/controls
Illustration: © Ivan Demyanov | dreamstime.com
1354 Artikel zu „Cybersecurity Resilienz“
Business | Business Process Management | Effizienz | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | News | Tipps
Cybersecurity 2026 – Von der Abwehr zur Resilienz: Die zehn Sicherheitsprioritäten für Unternehmen
Cybersecurity 2026 ist kein Wettrüsten um immer mehr Einzelwerkzeuge. Der Microsoft Digital Defense Report beschreibt eine Risikolage, in der kompromittierte Identitäten, KI-Agenten, Cloud-Plattformen und Zulieferer miteinander verknüpft sind. Für Vorstände und CIOs folgt daraus ein klarer Auftrag: Sicherheitsverantwortung in der Unternehmensführung verankern, Abhängigkeiten sichtbar machen und Wiederherstellungsfähigkeit konsequent testen. Management Summary Cyberrisiken sind Geschäftsrisiken: Identitäten,…
IT-Security | News | Services | Trends 2024 | Trends Security | Whitepaper
Cybersecurity Report 2025: Resilienztest für die digitale Gesellschaft

Trotz eines starken Rückgangs in der zweiten Jahreshälfte steigt die Anzahl schädlicher Requests im Gesamtjahr 2024 um 25 Prozent. Bots und Hacktivismus: Einflussnahme auf Wahlen und die Bevölkerung nimmt zu. Öffentlicher Sektor bleibt Cyberhotspot: Mehr als die Hälfte der Überlastungsangriffe (55,8 Prozent) sind erfolgreich. Die Bedrohungslage im Internet verschärft sich trotz vereinzelter positiver…
IT-Security | News | Tipps | Trends 2023 | Trends Security
Cybersecurity Month: Resilienz-Strategien müssen auf ein neues Level
88 Prozent der IT-Entscheider sind davon überzeugt, dass sie mit IT-Störungen – egal welcher Natur – fertig werden. Dagegen spricht allerdings die hohe Anzahl der Unternehmen, die in der Vergangenheit mit unerwarteten Ausfällen zu kämpfen hatten. Dominik Bredel, Practice Leader für den Bereich Security und Resilienz bei Kyndryl Deutschland, stellt die Ergebnisse einer aktuellen Kyndryl-Studie…
IT-Security | News | Trends 2023 | Trends Security
Cybersecurity-Trends für 2023: Cyberresilienz und Ransomware-Gesetzgebung

Sicherheitsvorfälle, Datendiebstahl und Ransomware haben auch in diesem Jahr wieder für Schlagzeilen gesorgt und zahlreiche Unternehmen wie beispielsweise Metro, Continental oder die Deutsche Presse-Agentur (dpa) betroffen. Keine Branche ist davor gefeit. Wie jedes neue Jahr bringt auch das Jahr 2023 sowohl Chancen als auch Herausforderungen für die IT-Sicherheit mit sich. Illumio geht davon aus, dass…
IT-Security | News | Trends 2026 | Trends Security
it-sa 2026: Souveränität, KI und Governance prägen die Cybersecurity-Agenda
Digitale Souveränität, KI-gestützte Cyberabwehr und nachvollziehbare Compliance: Die hier zusammengefassten Meldungen zur it-sa 2026 verbinden technische Produktneuheiten mit Fragen der operativen Kontrolle. Anbieter stellen souveräne Cloud- und Netzwerkmodelle, agentenbasierte Security Operations sowie Plattformen für sensiblen Datenaustausch und Nachweisführung vor. Für CIOs und Geschäftsleitungen rücken damit neben der Schutzwirkung auch Betreiberverantwortung, Berechtigungen und die Handlungsfähigkeit im…
Ausgabe 9-10-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2026
KI-Abschaltung entlarvt Europas digitale Verwundbarkeit – Warum Unternehmen ihre KI-Architektur jetzt auf Resilienz prüfen müssen
Die erzwungene Abschaltung der Anthropic-Modelle Fable 5 und Mythos 5 zeigt, wie schnell künstliche Intelligenz zum geopolitischen Risiko werden kann. Für europäische Unternehmen geht es nicht mehr nur um Modellleistung, sondern um Kontrolle, Ausweichfähigkeit und technologische Lieferketten.
Business | IT-Security | News | Strategien
Cyberresilienz ist mehr als nur ein paar Security-Produkte

Cyberrisiken treffen nicht nur Konzerne, sondern insbesondere auch den Mittelstand. Entscheidend ist nicht allein, ob Firewall, Virenschutz und Backups vorhanden sind. Über das Überleben nach einem Angriff entscheidet, wie planvoll und effektiv ein Unternehmen reagiert. Management Summary Cyberresilienz ist eine Managementaufgabe, keine Produktsammlung. Firewalls, Virenschutz und Backups bilden nur die technische Basis. Entscheidend ist,…
Ausgabe 9-10-2026 | Business | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2026
Souveränität und Resilienz der IT als Gesellschaftsaufgabe – Wenn Souveränität messbar wird
»Digitale Souveränität ist keine technische Komfortfrage. Sie ist eine rechtliche Notwendigkeit.« Mit dieser Feststellung bringt Cybersicherheitsexperte Prof. Dr. Dennis-Kenji Kipker die wohl wichtigste Entwicklung der vergangenen Jahre auf den Punkt. Lange galt Digitalisierung als Technologieprojekt. Heute entscheidet sie über Rechtskonformität, Resilienz und Handlungsfähigkeit.
Ausgabe 9-10-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2026
XDR wird zum entscheidenden Faktor moderner Cyberresilienz – Warum eine moderne Cyberabwehr mehr braucht als Prävention
Nicht alle Cyberangriffe lassen sich verhindern. Trotz umfangreicher Security-Maßnahmen müssen IT-Verantwortliche davon ausgehen, dass Angreifer in die IT-Systeme gelangen. Entscheidend ist daher eine Cyberabwehr, die eine möglichst frühe Erkennung verdächtiger Aktivitäten ermöglicht. Dabei ist es wichtig, Zusammenhänge zu durchschauen und im Ernstfall schnell zu reagieren. Genau dies ermöglicht Extended Detection and Response (XDR). Die Lösung führt sicherheitsrelevante Informationen zusammen und priorisiert Vorfälle. XDR unterstützt IT-Teams, Bedrohungen schneller aufzudecken und einzudämmen.
Business Process Management | IT-Security | Künstliche Intelligenz | News
NIS2 ist kein IT-Projekt: Warum Cyberresilienz die gesamte Organisation fordert
NIS2 ist keine weitere Aufgabe für die IT-Abteilung, sondern ein Stresstest für Governance, Prozesse und Verantwortlichkeiten. Unternehmen müssen Cyberrisiken organisationsweit steuern, Vorfälle fristgerecht melden, Lieferketten absichern und die Geschäftsleitung aktiv einbinden. Wer die Vorgaben nur als Compliance-Pflicht behandelt, verpasst die Chance, aus Regulierung messbare Resilienz zu entwickeln. Management Summary NIS2 ist Führungsaufgabe: Die Geschäftsleitung muss…
Infrastruktur | IT-Security | Lösungen | News | Services | Tipps
Resilienz erfordert Commitments: Digitale Souveränität here we come!

Digitale Souveränität bedeutet nicht technologische Abschottung, sondern belastbare Handlungsfähigkeit. Eileen Walther, General Manager DACH von Northwave Cyber Security, erklärt, warum Transparenz über Abhängigkeiten, europäische Alternativen und echte Wechseloptionen für Unternehmen zur strategischen Pflicht werden – und weshalb der günstigste Anbieter langfristig zum teuersten Lock-in werden kann. Management Summary Souveränität ist keine Autarkie: Entscheidend ist, kritische…
Business | Effizienz | IT-Security | Kommentar | News | Services | Tipps
Cyberresilienz statt Krisenmodus: Warum Ausfallplanung zur Chefsache wird
Vernetzte Produktion, intelligente Energieversorgung und digitale Gesundheitsdienste erhöhen die Abhängigkeit von IoT- und OT-Systemen. Damit rückt eine Managementfrage in den Mittelpunkt: Wie bleibt das Unternehmen handlungsfähig, wenn ein Angriff Geräte, Netze oder Lieferketten trifft? Entscheidend sind nicht nur technische Schutzmaßnahmen, sondern klare Zuständigkeiten, belastbare Wiederanlaufpläne, geübte Meldewege und Sicherheit über den gesamten Produktlebenszyklus. Management Summary…
Business Process Management | IT-Security | Lösungen | News | Services | Tipps
Operative Handlungsfähigkeit: Resilienz, Backup, Recovery und Souveränität bedingen sich gegenseitig
Digitale Souveränität zeigt sich nicht im Standortetikett einer Cloud, sondern im Ernstfall: Können Unternehmen kritische Daten, Anwendungen und Prozesse unter eigener Kontrolle, regelkonform und in der richtigen Reihenfolge wiederherstellen? Erst das Zusammenspiel aus Governance, Backup, Recovery, Verschlüsselung und klaren Zuständigkeiten macht aus einem Souveränitätsversprechen operative Handlungsfähigkeit. Management Summary Souveränität ist eine Betriebsfähigkeit: Entscheidend ist, ob…
IT-Security | News | Tipps | Trends 2026 | Trends Security | Whitepaper
Cyberresilienz statt Schuldzuweisung: Sicherheit muss menschliche Fehler einkalkulieren
Cybersecurity scheitert im Alltag selten an einer einzigen fehlenden Lösung. Häufiger treffen menschliche Fehlentscheidungen auf knappe Budgets, unvollständige Prozesse und schwer bedienbare Schutzmaßnahmen. Der Kaseya Cybersecurity Report 2026 fordert deshalb einen Perspektivwechsel: Unternehmen sollten Fehler einkalkulieren, Hürden für sicheres Verhalten senken und ihre Reaktionsfähigkeit regelmäßig unter realistischen Bedingungen testen. Bild: Cyberresilienz verbindet sichere Kommunikation,…
Business Process Management | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News
Angriffspfadanalyse stärkt die Business-Resilienz – Ansatz und Sinn der Kartierung von Cyber-Risikoexposition
Ein erfolgreicher Erstzugriff ist nicht automatisch eine Unternehmenskrise. Entscheidend ist, wie weit sich Angreifer danach durch Identitäten, Systeme und Vertrauensbeziehungen bewegen können. Angriffspfadanalysen verbinden technische Erreichbarkeit mit geschäftlicher Kritikalität: Sie zeigen, welche Wege zu besonders wichtigen Assets führen, welche Kontrollen fehlen und wo Investitionen den größten Beitrag zur Cyber-Resilienz leisten. Der Ansatz ergänzt klassische Schwachstellenbewertungen…
IT-Security | News | Veranstaltungen
it-sa 2026: Cybersecurity zwischen KI, Regulierung und digitaler Souveränität
Die it-sa Expo&Congress 2026 wird größer, internationaler und strategischer. Zwischen KI-gestützten Angriffen, regulatorischem Umsetzungsdruck und der Absicherung vernetzter Produktionsumgebungen verschiebt sich der Fokus von isolierten Sicherheitsprodukten hin zu belastbaren Betriebsmodellen. Der Meldungsüberblick zeigt, welche Anbieter, Technologien und Managementfragen vom 27. bis 29. Oktober in Nürnberg im Mittelpunkt stehen – und wie CIOs, CISOs und Geschäftsleitungen…
Geschäftsprozesse | IT-Security | News | Trends 2026 | Trends Security | Whitepaper
Cyberresilienz statt Sicherheitsillusion: Warum der Mittelstand jetzt handeln muss

Management Summary Angriffsdruck steigt: 42 Prozent der Befragten registrieren mehr relevante Cybervorfälle als im Vorjahr; 31 Prozent berichten von spürbaren Folgen. Resilienz wird zum Geschäftsfaktor: Prävention allein genügt nicht. Erkennung, Eindämmung, Wiederanlauf und belastbare Krisenkommunikation müssen zusammenspielen. Organisation entscheidet: Schulungen, moderne Sicherheitsinfrastruktur, klare Verantwortlichkeiten, Security Operations und getestete Incident-Response-Pläne gelten als besonders wirksam. NIS2 verlangt…
Business | Digitale Transformation | IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
DACH-Unternehmen stellen neue Anforderungen an KI und Cybersecurity-Anbieter
Management Summary Der Arctic Wolf AI & Cybersecurity Trends Report 2026 zeigt: Unternehmen setzen KI zunehmend als festen Bestandteil ihrer Sicherheitsstrategie ein, bleiben bei autonomen Entscheidungen jedoch vorsichtig. Für DACH-Unternehmen rücken kontrollierbare KI, menschliche Aufsicht, digitale Souveränität und europäische Sicherheitsstrukturen in den Mittelpunkt der Anbieterbewertung. Der manage-it-Blick darauf: KI wird zum Pflichtbaustein moderner Security Operations…
Business Process Management | Infrastruktur | IT-Security | News | Rechenzentrum | Trends 2026 | Trends Infrastruktur | Trends Security
Digitale Infrastruktur: Warum Rechenzentren mehr Resilienz gegen Cyberrisiken und Energieengpässe brauchen
Digitale Infrastrukturen werden zum Rückgrat von Wirtschaft, KI und vernetzten Geschäftsmodellen. Doch mit dem Wachstum von Rechenzentren steigen auch die systemischen Risiken: Cyberangriffe, Energieengpässe, Klimafolgen und Lieferkettenstörungen wirken immer häufiger zusammen. Die Studie von Economist Enterprise und FM zeigt, dass Unternehmen zwar in Resilienz investieren, aber komplexe Krisenszenarien noch zu selten ganzheitlich testen [1]. Management…
IT-Security | News | Tipps
Cybersecurity und Datenschutz im iGaming-Sektor

Wenige Online-Branchen verarbeiten so dichte Datenbestände wie das regulierte Glücksspiel. Ein Spielerkonto vereint Ausweisdaten, Bankverbindungen, Transaktionshistorien und detaillierte Verhaltensprofile in einem einzigen Datensatz. Entsprechend hoch sind die Anforderungen an IT-Sicherheit und Datenschutz, die Betreiber im deutschsprachigen Markt erfüllen müssen. Hinzu kommt die schiere Frequenz: Große Anbieter verzeichnen täglich hunderttausende Logins, Einzahlungen und Auszahlungsanträge. Jede…