Nicht alle Cyberangriffe lassen sich verhindern. Trotz umfangreicher Security-Maßnahmen müssen IT-Verantwortliche davon ausgehen, dass Angreifer in die IT-Systeme gelangen. Entscheidend ist daher eine Cyberabwehr, die eine möglichst frühe Erkennung verdächtiger Aktivitäten ermöglicht. Dabei ist es wichtig, Zusammenhänge zu durchschauen und im Ernstfall schnell zu reagieren. Genau dies ermöglicht Extended Detection and Response (XDR). Die Lösung führt sicherheitsrelevante Informationen zusammen und priorisiert Vorfälle. XDR unterstützt IT-Teams, Bedrohungen schneller aufzudecken und einzudämmen.
Cyberkriminelle gehen bei Angriffen zunehmend automatisiert vor. Sie suchen kontinuierlich nach Schwachstellen, kompromittieren Systeme und bewegen sich möglichst unauffällig innerhalb der Infrastruktur. Zwischen dem ersten Eindringen und dem eigentlichen Schaden, zum Beispiel durch Datenabfluss oder Ransomware, vergeht häufig wertvolle Zeit. Dieses Zeitfenster bietet IT-Verantwortlichen die Chance, Angriffe zu erkennen und zu stoppen.
Alarmflut statt Erkenntnis.
Unternehmen investieren daher seit Jahren in verschiedene Sicherheitslösungen. Diese liefern viele Telemetriedaten über potenziell schädliche Aktivitäten. Allerdings stellt die Fülle an Informationen IT-Teams häufig vor größere Herausforderungen als die eigentlichen Angriffe.
Tausende Ereignisse, Warnmeldungen und Log-Daten müssen jeden Tag angeschaut und bewertet werden, um Angriffe aufzudecken. Was ist nur ein Fehlalarm und was ist wirklich kritisch? Durch die Masse an einzelnen Informationen fällt es IT-Mitarbeitenden schwer, die kritischen Vorfälle herauszufiltern, zu bewerten und richtig zu reagieren. In vielen IT-Abteilungen erfolgt diese Arbeit manuell. Einhergehend mit begrenzter Personalstärke ergibt sich ein hohes Risiko, dass wichtige Hinweise in der täglichen Alarmflut unerkannt untergehen. Daher muss es bei einer modernen Cybersecurity-Strategie nicht darum gehen, möglichst viele Informationen aus der IT-Infrastruktur zu sammeln. Es geht vielmehr darum, aus den vorhandenen Daten schnell verwertbare Erkenntnisse abzuleiten.
Zusammenhänge sehen.
Ein einzelnes Sicherheitsereignis liefert oft nur einen kleinen Ausschnitt des Gesamtbildes. Erst wenn verschiedene Aktivitäten miteinander verknüpft werden, lässt sich erkennen, ob sie Teil eines koordinierten Angriffs sind. XDR korreliert diese Informationen automatisch. Einzelne Aktivitäten erscheinen für sich isoliert betrachtet oft harmlos. Ein Beispiel sind diese Vorgänge: gestarteter PowerShell-Prozess, Download einer verdächtigen Datei und eine Verbindung zu einem Command-and-Control-Server. Im Zusammenhang zeigt sich schnell, dass es sich hier um eine Angriffskette handelt und eine umgehende Reaktion erforderlich ist. Statt zahlreiche Einzelmeldungen auszuwerten, erhalten IT-Verantwortliche wenige priorisierte Incidents mit nachvollziehbarem Kontext. Dadurch lassen sich betroffene Systeme schneller identifizieren und geeignete Gegenmaßnahmen gezielt einleiten.
Effizienz durch Automatisierung.
Neben der Datenkorrelation gehört die Automatisierung zu den größten Stärken moderner XDR-Plattformen. Viele Routineaufgaben können automatisiert erfolgen. Möglich ist dies beispielsweise bei der Priorisierung von Ereignissen oder ersten Maßnahmen wie die Isolation kompromittierter Devices. Dieser Effizienzgewinn ist sehr bedeutsam. Zum einen begegnen Unternehmen dem anhaltenden Fachkräftemangel in der IT-Sicherheit. Auf der anderen Seite ist es auch aus ökonomischen Gesichtspunkten attraktiv. Unternehmen können vorhandene Ressourcen gezielter einsetzen und erfahrene Security-Experten auf komplexe Vorfälle konzentrieren.
XDR unterstützt bei NIS2.
Neben der verschärften Bedrohungslage erhöhen regulatorische Vorgaben wie die europäische NIS2-Richtlinie den Handlungsdruck. Unternehmen müssen Sicherheitsvorfälle strukturiert erkennen, dokumentieren und nachvollziehbar bearbeiten. Hinzu kommen Meldepflichten sowie strengere Anforderungen an das Risikomanagement und die organisatorische Cyberabwehr. Damit rückt die Fähigkeit, Angriffe frühzeitig zu identifizieren und kontrolliert darauf zu reagieren, stärker in den Fokus als reine Präventionsmaßnahmen. Unternehmen benötigen Transparenz über ihre gesamte IT-Landschaft, nachvollziehbare Incident-Response-Prozesse und eine lückenlose Dokumentation sicherheitsrelevanter Ereignisse.
XDR schafft hierfür wichtige technische Voraussetzungen. Die zentrale Auswertung sicherheitsrelevanter Daten erleichtert die Analyse von Vorfällen, unterstützt standardisierte Reaktionsabläufe und liefert gleichzeitig die notwendigen Informationen für Audits oder Compliance-Nachweise. Extended Detection and Response ersetzt keine Compliance-Strategie, schafft jedoch wichtige technische Voraussetzungen, um regulatorische Anforderungen effizient umzusetzen.
Worauf Unternehmen bei der Auswahl achten sollten.
Die Einführung einer XDR-Plattform ist mehr als die Anschaffung einer weiteren Sicherheitslösung. Ihr Nutzen hängt entscheidend davon ab, ob Sicherheitsvorfälle auch professionell bewertet und bearbeitet werden können. Gerade mittelständische Unternehmen verfügen häufig nicht über ausreichend Fachpersonal, um ein XDR-System rund um die Uhr selbst zu betreiben. Deshalb empfiehlt es sich, auf Lösungen zu setzen, die sich bei Bedarf nahtlos um Managed-XDR-Services erweitern lassen. So können Unternehmen ihre Sicherheitsprozesse flexibel an wachsende Anforderungen anpassen, ohne die bestehende Infrastruktur austauschen zu müssen.
Darüber hinaus gewinnt das Thema digitale Souveränität an Bedeutung. Unternehmen sollten darauf achten, wo sicherheitsrelevante Daten verarbeitet werden, welche gesetzlichen Rahmenbedingungen gelten und wie transparent der Anbieter mit sensiblen Informationen umgeht.
XDR wird zum strategischen Baustein moderner Cyberresilienz.
Die Anforderungen an die Cyberabwehr steigen kontinuierlich. Angriffe werden schneller und komplexer, während personelle Ressourcen begrenzt bleiben. XDR hilft Unternehmen, Sicherheitsinformationen zentral auszuwerten, Zusammenhänge automatisch zu erkennen und umgehend auf Vorfälle zu reagieren. Damit entwickelt sich die Technologie zunehmend zu einem strategischen Baustein einer leistungsfähigen und zukunftssicheren Cyberabwehr.
 Kathrin Beckert-Plewka,
Public Relations Managerin,
G DATA CyberDefense
Illustration: © Luisfilipemoreira , Valeo5, GenAI | Dreamstime.com
7738 Artikel zu „Security Cyber“
IT-Security | News | Veranstaltungen
it-sa 2026: Cybersecurity zwischen KI, Regulierung und digitaler Souveränität
Die it-sa Expo&Congress 2026 wird größer, internationaler und strategischer. Zwischen KI-gestützten Angriffen, regulatorischem Umsetzungsdruck und der Absicherung vernetzter Produktionsumgebungen verschiebt sich der Fokus von isolierten Sicherheitsprodukten hin zu belastbaren Betriebsmodellen. Der Meldungsüberblick zeigt, welche Anbieter, Technologien und Managementfragen vom 27. bis 29. Oktober in Nürnberg im Mittelpunkt stehen – und wie CIOs, CISOs und Geschäftsleitungen…
Business | Business Process Management | Effizienz | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | News | Tipps
Cybersecurity 2026 – Von der Abwehr zur Resilienz: Die zehn Sicherheitsprioritäten für Unternehmen
Cybersecurity 2026 ist kein Wettrüsten um immer mehr Einzelwerkzeuge. Der Microsoft Digital Defense Report beschreibt eine Risikolage, in der kompromittierte Identitäten, KI-Agenten, Cloud-Plattformen und Zulieferer miteinander verknüpft sind. Für Vorstände und CIOs folgt daraus ein klarer Auftrag: Sicherheitsverantwortung in der Unternehmensführung verankern, Abhängigkeiten sichtbar machen und Wiederherstellungsfähigkeit konsequent testen. Management Summary Cyberrisiken sind Geschäftsrisiken: Identitäten,…
Business | Digitale Transformation | IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
DACH-Unternehmen stellen neue Anforderungen an KI und Cybersecurity-Anbieter
Management Summary Der Arctic Wolf AI & Cybersecurity Trends Report 2026 zeigt: Unternehmen setzen KI zunehmend als festen Bestandteil ihrer Sicherheitsstrategie ein, bleiben bei autonomen Entscheidungen jedoch vorsichtig. Für DACH-Unternehmen rücken kontrollierbare KI, menschliche Aufsicht, digitale Souveränität und europäische Sicherheitsstrukturen in den Mittelpunkt der Anbieterbewertung. Der manage-it-Blick darauf: KI wird zum Pflichtbaustein moderner Security Operations…
IT-Security | News | Tipps
Cybersecurity und Datenschutz im iGaming-Sektor

Wenige Online-Branchen verarbeiten so dichte Datenbestände wie das regulierte Glücksspiel. Ein Spielerkonto vereint Ausweisdaten, Bankverbindungen, Transaktionshistorien und detaillierte Verhaltensprofile in einem einzigen Datensatz. Entsprechend hoch sind die Anforderungen an IT-Sicherheit und Datenschutz, die Betreiber im deutschsprachigen Markt erfüllen müssen. Hinzu kommt die schiere Frequenz: Große Anbieter verzeichnen täglich hunderttausende Logins, Einzahlungen und Auszahlungsanträge. Jede…
Business | Industrie 4.0 | Infrastruktur | Internet der Dinge | IT-Security | News | Tipps
Security-by-Design: Was der Cyber Resilience Act für IoT-Hersteller bedeutet
Der Cyber Resilience Act verschiebt Cybersicherheit im IoT von der technischen Kür zur unternehmerischen Pflicht. Für Hersteller vernetzter Produkte bedeutet das: Security-by-Design, belastbare Meldeprozesse und kontinuierliche Transparenz werden zu zentralen Voraussetzungen für Marktzugang, Compliance und operative Resilienz. Management Summary Der CRA macht Cybersicherheit zur Marktzugangsvoraussetzung: Hersteller digitaler Produkte müssen Sicherheit künftig über den gesamten Lebenszyklus…
Business Process Management | Effizienz | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Services
Von selektiven Checks zur umfassenden Analyse: Deutsche Telekom nutzt KI für Cybersecurity
Management Summary KI wird zum Skalierungshebel für Cybersecurity: Die Deutsche Telekom zeigt, wie sich etablierte Sicherheitsanalysen mit GPT-5.5 Cyber von punktuellen Prüfungen auf deutlich größere IT-Umgebungen ausweiten lassen. Bestehende Security-Verfahren bleiben maßgeblich: KI ersetzt weder Red Teams noch klassische Prüfprozesse, sondern erweitert deren Reichweite und entlastet Fachkräfte bei wiederkehrenden Analyseaufgaben. Zwei praxisnahe Einsatzfelder stehen im…
Business | IT-Security | News | Trends 2026 | Trends 2030 | Trends Security | Trends Wirtschaft | Whitepaper
Wie groß ist der Markt für Cybersecurity
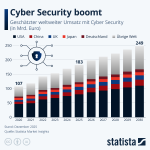
Künstliche Intelligenz erschließt Wachstumspotenziale für Unternehmen, bringt aber auch neue Sicherheitsrisiken mit sich. Daher geben Sicherheitsverantwortliche geben KI-Themen bei der Budgetvergabe oberste Priorität. Wie groß dieses Wachstum ausfällt, zeigt auch das neue Statista Whitepaper Putting Agentic AI To Work[1]. Demnach belief sich der Umsatz mit Cyber Serurity im vergangenen Jahr auf 183 Milliarden Euro –…
Business | Business Process Management | Infografiken | IT-Security | News | Services
Cyber-Security-Software – Schutz in Schichten denken
Mehrstufige Sicherheit als Unternehmensstrategie Die Infografik »Cyber Security Software« zeigt, dass IT‑Sicherheit heute aus einem mehrschichtigen System besteht. Kein einzelnes Tool kann alle Risiken abdecken – entscheidend ist das Zusammenspiel spezialisierter Lösungen entlang der gesamten IT‑Infrastruktur. Prävention und Zugriffsschutz Firewalls, Antivirensoftware und Endpoint‑Protection bilden die erste Verteidigungslinie. Sie verhindern, dass Schadsoftware oder unautorisierte Zugriffe überhaupt…
Ausgabe 3-4-2026 | IT-Security | News | Security Spezial 3-4-2026 | Services
Automatisierung und Managed Security Services in der Cybersecurity – Kostenoptimierung bedeutet nicht Verzicht

Noch nie war die Bedrohungslage durch Cyberangriffe so hoch. Trotzdem setzen viele Unternehmen weiter auf bereits überholte Security-Ansätze oder kürzen Budgets an den falschen Stellen. Wer IT-Sicherheit heute wirksam und gleichzeitig wirtschaftlich gestalten will, muss umdenken. Die Kombination aus KI-gestützter Automatisierung und der Auslagerung von Security-Prozessen ist dabei der Schlüssel, um budgetäre Effizienz und den Schutz der eigenen Systeme in Einklang zu bringen.
Favoriten der Redaktion | IT-Security | Kommentar | News | Strategien | Tipps
KI entdeckt jahrzehntealte Sicherheitslücken. Der Wendepunkt für Cybersecurity

Kommentar von Heather Ceylan, CISO at Box Mit Claude Mythos hat Anthropic ein KI-Modell vorgestellt, das in der Lage ist, tief in Codebasen einzutauchen und selbst hochkomplexe, bislang unentdeckte Schwachstellen aufzuspüren. Zwischen 16 und 27 Jahre alte Bugs und Schwachstellen, die in zentraler Infrastruktur existierten und weder durch menschliche Experten noch durch bestehende Tools…
IT-Security | News | Services | Trends 2026 | Trends Security | Trends Services
Cyberabwehr: Zwei von fünf Unternehmen nutzen Managed Security Services

Die deutsche Wirtschaft setzt bei der Absicherung ihrer IT-Systeme nicht nur auf eine Virenschutzlösung – auch wenn diese die am häufigsten implementierte Maßnahme ist. Das zeigt die repräsentative Studie »Cybersicherheit in Zahlen« von G DATA CyberDefense, Statista und brand eins [1]. Fast 43 Prozent der befragten Unternehmen nutzen Managed Security Services und haben damit eine…
IT-Security | News | Services | Tipps
Unternehmen brauchen Cybersecurity-Nachhilfe. Dringend.
Auch im Jahr 2026 blicken viele Unternehmen beim Thema Cybersecurity nach wie vor nicht durch. Die Folge: Potenziell gefährliche Fehlannahmen halten sich hartnäckig. Man sollte meinen, dass die zahlreichen Medienberichte über Cyberattacken das Gespür der Unternehmen für die IT-Sicherheit geschärft haben. Dennoch spuken längst widerlegte Annahmen noch immer in den Köpfen vieler Entscheidungsträger…
Favoriten der Redaktion | IT-Security | News | Services
Wo Cyberangriffe ihr Ende finden: Ein Blick in die Arbeitsweise eines Managed Security Operations Centers

Cyberangriffe auf Unternehmen sind trauriger Alltag. Dabei nutzen die Angreifergruppen auch die kleinste Lücke aus, um die IT-Systeme zu infiltrieren. Ein Managed Security Operations Center (Managed SOC) ermöglicht das Entdecken und Stoppen von Attacken bereits in der Frühphase. Dabei ist ein Analystenteam eines Dienstleisters rund um die Uhr aktiv. Im zweiten Teil des Interviews spricht…
IT-Security | Künstliche Intelligenz | News | Tipps | Trends 2026 | Whitepaper
Cybersecurity: Die nächste Angrifsswelle ist intelligent
Künstliche Intelligenz treibt Effizienz und Innovation voran – doch sie öffnet zugleich neue, oft unterschätzte Einfallstore für Cyberangriffe. Sicherheitsunternehmen warnen: Die größte Bedrohung entsteht nicht durch externe Hacker, sondern durch unkontrollierte KI‑Nutzung innerhalb der Unternehmen. Warum klassische IT‑Sicherheitskonzepte versagen und das Top‑Management jetzt handeln muss, zeigt diese Analyse. Holger Könnecke, Geschäftsführer von Maconia: »Die…
IT-Security | News | Strategien | Tipps | Whitepaper
Wenn Komplexität zum größten Risikofaktor für die Cybersecurity wird

Die digitale Bedrohungslage erreicht eine neue Dimension. Der Global Cybersecurity Outlook 2026 des Weltwirtschaftsforums (WEF) dokumentiert eine Welt, in der geopolitische Spannungen, künstliche Intelligenz (KI) und fragile Lieferketten die Sicherheitslandschaft grundlegend verändern. Für Entscheider in Unternehmen wird klar: Klassische Abwehrstrategien reichen nicht mehr aus, Resilienz wird zur entscheidenden Fähigkeit. Die Zahlen des WEF-Reports sind…
Ausgabe 1-2-2026 | IT-Security | News | Security Spezial 1-2-2026
Warum Identity Security die Grundlage jeder Cyberstrategie ist – Vertrauen vor dem Ernstfall

In einer zunehmend digitalen Welt wird die Sicherheit von Identitäten zum zentralen Baustein jeder Cyberstrategie. Unternehmen, die proaktiv auf Identity Security setzen, schaffen Vertrauen und schützen sich vor kostspieligen Sicherheitsvorfällen. Ein systematisches Identitätsmanagement ist dabei nicht nur technische Pflicht, sondern strategischer Wettbewerbsvorteil.
News | Veranstaltungen
FTAPI vereint Cybersecurity-Elite und gesellschaftlichen Diskurs in der Allianz Arena
Unter der Federführung des Münchner Software-Unternehmens FTAPI ging die CPT 2026 (Connect. Protect. Transform.) erfolgreich zu Ende. Knapp 500 Top-Entscheider, CISOs und Geschäftsführer aus verschiedenen Branchen nutzten die exklusive Atmosphäre in der Allianz Arena München, um die Weichen für die digitale Zukunft Europas zu stellen. Die Konferenz unterstrich eindrucksvoll, dass Cybersicherheit heute für Unternehmen und…
Ausgabe 1-2-2026 | IT-Security | News | Security Spezial 1-2-2026 | Services
Ein Blick in die Arbeitsweise eines Managed Security Operations Centers – Wo Cyberangriffe ihr Ende finden
Jeden Tag werden Unternehmen von Cyberkriminellen angegriffen. Ein Managed Security Operations Center (Managed SOC) ermöglicht das Entdecken und Stoppen von Attacken bereits in der Frühphase. Dafür ist ein Analystenteam eines Dienstleisters rund um die Uhr im Einsatz. Sie haben alles, was im Netzwerk passiert, genau im Blick und greifen sofort ein, wenn sie einen Cyberangriff aufdecken.
IT-Security | News | Trends 2026 | Trends Security
Cybersecurity 2026: Trends und Predictions

2026 wird ein Jahr, in dem sich Angriffsflächen weiter ausdehnen, Automatisierung die Geschwindigkeit von Angriffen erhöht und künstliche Intelligenz Vorteile sowohl für Angreifer als auch für Sicherheitsteams bietet. Die folgenden Cybersecurity-Trends zeigen, welche Bedrohungen besonders relevant werden könnten und welche Entwicklungen Sicherheitsverantwortliche kennen sollten. KI-gestützte Angriffe KI bietet große Vorteile, sowohl für die Stärkung…
Favoriten der Redaktion | IT-Security | News | Trends 2026 | Trends Security
Cybersecurity muss im Jahr 2026 neu gedacht werden

2026 markiert einen radikalen Wendepunkt in der Cybersecurity: Cyberphysische Systeme werden zur Achillesferse moderner Unternehmen und verlangen von CISOs eine völlig neue Sicherheitsstrategie. Während hybride Cyberkriegsführung zur Dauerbedrohung avanciert, zwingen neue EU-Regulierungen wie NIS2 und der Cyber Resilience Act Unternehmen und Hersteller zu nie dagewesener Verantwortung und Transparenz. Wer jetzt nicht proaktiv handelt, riskiert nicht…