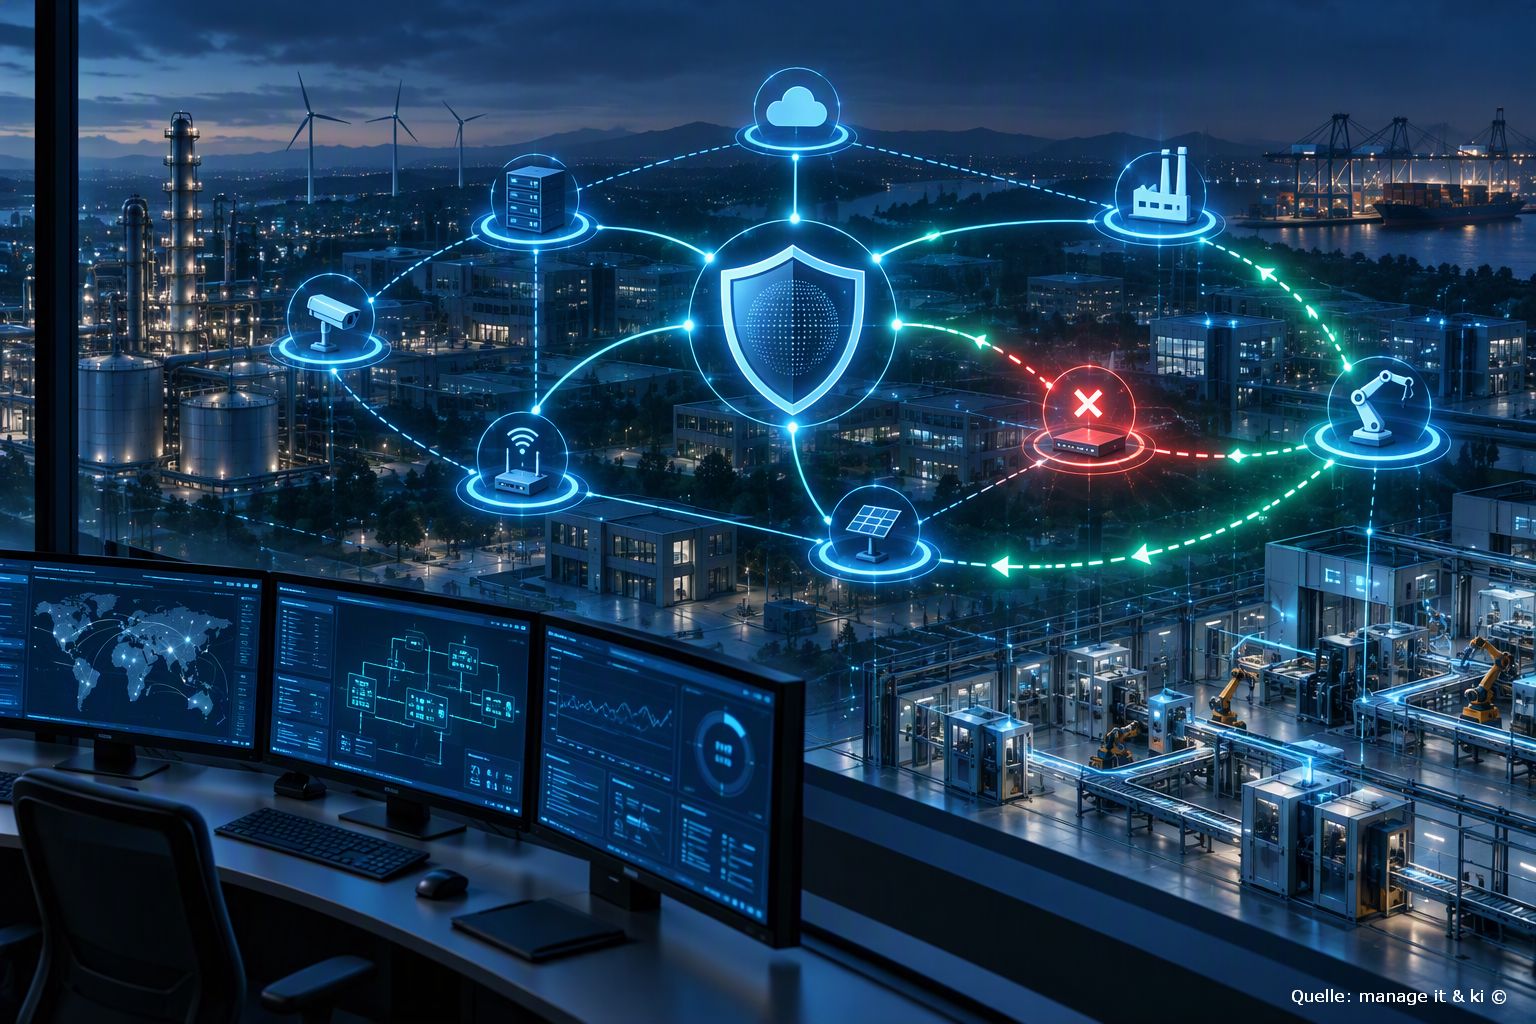
Illustration Absmeier foto ki designer
Vernetzte Produktion, intelligente Energieversorgung und digitale Gesundheitsdienste erhöhen die Abhängigkeit von IoT- und OT-Systemen. Damit rückt eine Managementfrage in den Mittelpunkt: Wie bleibt das Unternehmen handlungsfähig, wenn ein Angriff Geräte, Netze oder Lieferketten trifft? Entscheidend sind nicht nur technische Schutzmaßnahmen, sondern klare Zuständigkeiten, belastbare Wiederanlaufpläne, geübte Meldewege und Sicherheit über den gesamten Produktlebenszyklus.
Management Summary
- Cyberresilienz ist eine Führungsaufgabe: Geschäftsleitung, IT, Produktion, Recht und Kommunikation brauchen ein gemeinsames Krisenmodell.
- Transparenz entscheidet über Reaktionsgeschwindigkeit: Nur bekannte Geräte, Abhängigkeiten, Verantwortliche und Datenflüsse lassen sich priorisiert schützen und wiederherstellen.
- Notfallpläne müssen betriebsfähig sein: Rollen, Eskalationswege, Offline-Kontakte, Ersatzprozesse und Wiederanlaufreihenfolgen gehören dokumentiert und geübt.
- Regulatorische Fristen verschärfen den Zeitdruck: CRA und NIS2 verlangen strukturierte Meldeprozesse; technische Analyse und Compliance müssen ineinandergreifen.[6][9]
- Security by Design senkt Folgerisiken: Beschaffung, Entwicklung, Updates, Schwachstellenmanagement und Außerbetriebnahme müssen den gesamten IoT-Lebenszyklus abdecken.[10]
Die Frage ist längst nicht mehr, ob ein Cyberangriff stattfindet, sondern wann. Iain Davidson, Head of Product Marketing bei Wireless Logic, erläutert, warum die Reaktion auf Cyberangriffe und Fremdzugriffe von vornherein geplant werden muss.[8]
Jedes Jahr im Oktober findet seit 2004 der Cybersecurity Awareness Month statt.[1] Das europäische Pendant, der European Cybersecurity Month (ECSM), startete 2012 als Pilotprojekt und ist seit 2013 ein regelmäßig stattfindendes europaweites Format.[2] Die US-Kampagne der National Cybersecurity Alliance steht 2026 unter dem Motto »Don’t Make It Easy for Them« und setzt auf wiederholbare Sicherheitsgewohnheiten wie starke Passwörter, Multifaktor-Authentifizierung, das Erkennen und Melden von Betrugsversuchen sowie zeitnahe Software-Updates.[3] Dass Investitionen in Cybersicherheit wirtschaftlich relevant sind, zeigt der IBM »Cost of a Data Breach Report 2026«: Die weltweiten Durchschnittskosten eines Datenlecks lagen demnach bei 4,99 Millionen US-Dollar. Als wesentliche Kostentreiber nennt IBM höhere Aufwendungen für Erkennung und Eskalation sowie Geschäftsausfälle.[4]
Da zahlreiche Branchen zunehmend auf vernetzte Geräte angewiesen sind, um ihren Betrieb aufrechtzuerhalten, ist die Widerstandsfähigkeit von Netzwerken wichtiger denn je. Das Internet der Dinge (IoT) verbindet unter anderem intelligente Stromnetze, Maschinen in der Fertigung und Geräte zur Patientenüberwachung. Der ENISA Threat Landscape 2026 bestätigt eine wachsende Angriffsfläche durch digitale Abhängigkeiten; 73 Prozent der erfassten Angriffe richteten sich gegen wesentliche oder wichtige Einrichtungen im Sinne der NIS2-Richtlinie.[5] Die ursprüngliche Aussage, Angriffe auf IoT-Komponenten und operative Technologie gehörten laut ENISA zu den »am schnellsten wachsenden Bedrohungsvektoren«, ließ sich anhand der herangezogenen offiziellen ENISA-Quelle nicht belegen und wurde deshalb präzisiert.
Unternehmen müssen ihre Denkweise ändern: Es geht nicht mehr allein darum, ob ein Cyberangriff stattfindet, sondern auch darum, wie schnell er erkannt, eingedämmt und bewältigt werden kann. Anlässlich des Cybersecurity Awareness Month sollte IoT-Resilienz über den gesamten Lebenszyklus berücksichtigt werden. Etablierte Sicherheitspraktiken können das Risiko erfolgreicher Angriffe senken; ergänzend zielt »Security by Design« darauf, Sicherheitsanforderungen bereits bei Konzeption und Entwicklung zu berücksichtigen.[1][6]
Während KI Cyberangriffe leichter skalierbar machen kann, entwickelt sich auch die Regulierung weiter. Der Cyber Resilience Act (CRA) ist seit Dezember 2024 in Kraft. Seit dem 11. September 2026 gelten für Hersteller die Meldepflichten nach Artikel 14: Aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle bei Produkten mit digitalen Elementen müssen über die zentrale Meldeplattform gemeldet werden; eine Frühwarnung ist grundsätzlich innerhalb von 24 Stunden, eine vollständige Meldung innerhalb von 72 Stunden abzugeben.[6] Die wesentlichen übrigen Pflichten des CRA gelten ab dem 11. Dezember 2027.[7] Die Einhaltung gesetzlicher Vorschriften ersetzt jedoch nicht die operative Vorsorge: Unternehmen müssen zusätzlich planen, wie Sicherheitsverletzungen im gesamten System erkannt, eingedämmt und bearbeitet werden.
Sicherheit darf nicht nachträglich eingebaut werden. Da sich IoT-Implementierungen in kritischen Infrastrukturen ausweiten, müssen Unternehmen eine kontinuierliche Transparenz über alle Ressourcen hinweg gewährleisten, herstellerunabhängige Pläne zur Reaktion auf Vorfälle umsetzen und bei der Konzeption Resilienz als Priorität festlegen, um schädliche sowie kostspielige Ausfälle zu vermeiden.
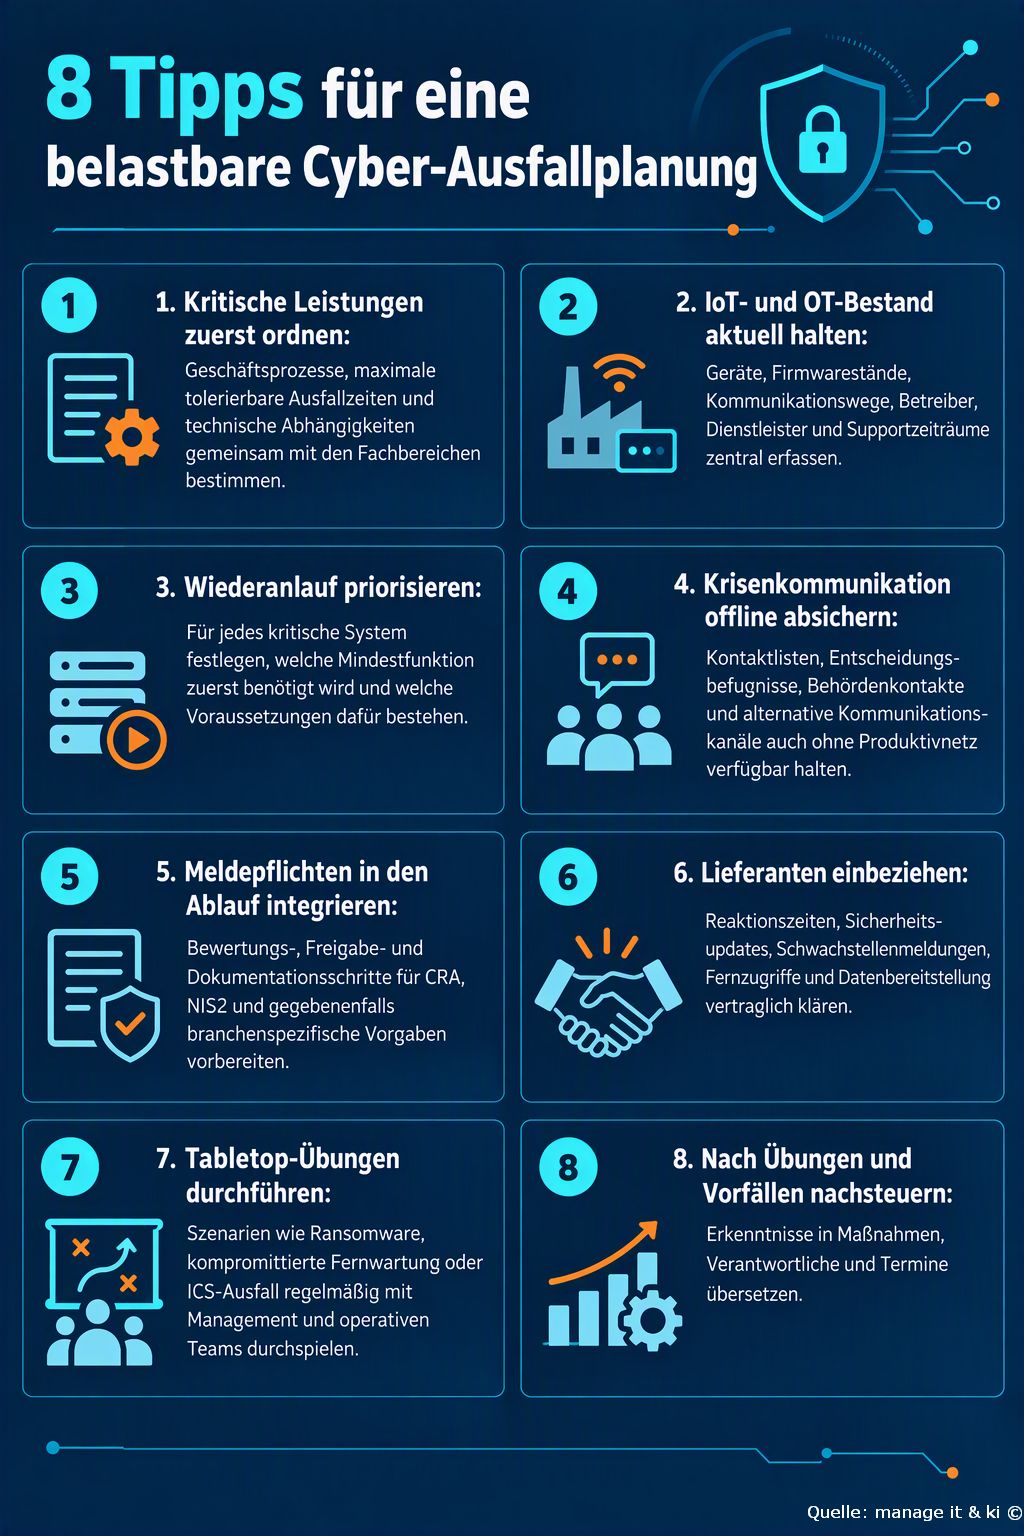
Tipps für eine belastbare Cyber-Ausfallplanung
1. Kritische Leistungen zuerst ordnen
Ein wirksamer Notfallplan beginnt nicht bei einzelnen Servern oder Geräten, sondern bei den Leistungen, die das Unternehmen auch unter erschwerten Bedingungen erbringen muss. Fachbereiche, IT, Produktion und Geschäftsleitung sollten gemeinsam bestimmen, welche Prozesse zeitkritisch sind, wie lange ein Ausfall toleriert werden kann und welche Anwendungen, Maschinen, Netzverbindungen, Daten und Dienstleister dafür benötigt werden. Aus dieser Business-Impact-Betrachtung entsteht eine belastbare Prioritätenliste. Wichtig ist, nicht nur den Normalbetrieb abzubilden, sondern auch Mindestleistungen festzulegen: Welche Aufträge müssen weiterlaufen, welche Daten müssen verfügbar bleiben und welche manuellen Ersatzverfahren sind vorübergehend vertretbar?
Praxisbeispiel: Ein Hersteller betrachtet zunächst sein ERP-System als höchste Priorität. Die Analyse zeigt jedoch, dass die Produktion für mehrere Stunden auch mit gedruckten Auftragslisten weiterarbeiten kann, während der Ausfall der zentralen Maschinensteuerung die Fertigung sofort stoppt. Der Notfallplan priorisiert deshalb die Wiederherstellung der Steuerungsumgebung, des Produktionsnetzes und der dafür notwendigen Identitätsdienste vor dem vollständigen ERP-Wiederanlauf.
2. IoT- und OT-Bestand aktuell halten
Unternehmen können nur schützen und wiederherstellen, was sie kennen. Ein zentrales Inventar sollte deshalb nicht nur Gerätetyp und Standort enthalten, sondern auch Eigentümer, betriebliche Funktion, Firmwarestand, Netzwerksegment, Kommunikationspartner, Fernzugänge, Supportstatus und Abhängigkeiten. Besonders wichtig sind nicht dokumentierte Altgeräte, temporär installierte Sensoren sowie Systeme, die von Dienstleistern betreut werden. Das Inventar sollte mit technischen Erkennungsverfahren abgeglichen und nach Änderungen aktualisiert werden. Für jedes kritische Asset braucht es zudem einen benannten Verantwortlichen und eine Entscheidung, wie mit Geräten ohne Sicherheitsupdates umzugehen ist.
Praxisbeispiel: Bei einer Bestandsaufnahme entdeckt ein Logistikunternehmen mehrere ältere Mobilfunk-Gateways, deren Hersteller keine Aktualisierungen mehr liefert. Statt die Geräte unkontrolliert weiterzubetreiben, werden sie in ein getrenntes Netzsegment verschoben, stärker überwacht und nach einem festen Zeitplan ersetzt. Gleichzeitig dokumentiert das Unternehmen, welche Lagerprozesse von den Gateways abhängen.
3. Wiederanlauf priorisieren
Ein Wiederanlaufplan muss die richtige Reihenfolge technisch und organisatorisch festlegen. Systeme dürfen nicht isoliert betrachtet werden: Eine Anwendung kann erst starten, wenn Identitätsdienste, Namensauflösung, Datenbanken, Netzverbindungen und gegebenenfalls Cloud- oder Lieferantendienste verfügbar sind. Für jede kritische Leistung sollten Wiederanlaufziel, Datenverlusttoleranz, Mindestkonfiguration, Freigabekriterien und verantwortliche Personen dokumentiert sein. Ebenso wichtig ist die Frage, wann ein System bewusst noch nicht wieder verbunden werden darf, weil Ursache und Ausbreitungsweg eines Angriffs ungeklärt sind.
Praxisbeispiel: Nach einem Ransomware-Vorfall stellt ein Krankenhaus nicht sofort alle Systeme wieder online. Zuerst werden ein bereinigtes Kernnetz, die Benutzerverwaltung und die Kommunikation zwischen Notaufnahme und Labor aufgebaut. Erst nach Sicherheitsprüfung folgen weitere klinische Anwendungen. Nicht benötigte Verwaltungsdienste bleiben vorerst abgeschaltet, damit das Wiederanlaufteam seine Kapazitäten auf die Patientenversorgung konzentrieren kann.
4. Krisenkommunikation offline absichern
Während eines Angriffs können E-Mail, Kollaborationsplattform, Verzeichnisdienst und interne Telefonie gleichzeitig ausfallen oder als kompromittiert gelten. Deshalb müssen Kontaktlisten, Eskalationswege, Entscheidungsbefugnisse, Behördenkontakte, Vorlagen für Kunden- und Mitarbeiterinformationen sowie alternative Kommunikationskanäle auch außerhalb des Produktivnetzes verfügbar sein. Gedruckte Kurzfassungen, gesicherte Offline-Dateien und unabhängig betriebene Kommunikationsmittel helfen, handlungsfähig zu bleiben. Zugleich sollte geregelt sein, wer welche Informationen freigibt und wie widersprüchliche Aussagen vermieden werden.
Praxisbeispiel: Ein Mittelständler hinterlegt versiegelte Krisenmappen an zwei Standorten. Sie enthalten Rollen, Mobilnummern, Kontakte zu Forensik, Versicherung und Behörden sowie vorbereitete Textbausteine. Bei einem Identitätsangriff koordiniert das Krisenteam die ersten Stunden über zuvor ausgegebene Notfalltelefone und dokumentiert Entscheidungen in einem papiergestützten Einsatzprotokoll.
5. Meldepflichten in den Ablauf integrieren
Regulatorische Meldungen dürfen im Krisenfall nicht als nachgelagerte Verwaltungsaufgabe behandelt werden. Der Incident-Response-Prozess sollte festlegen, wer einen Vorfall bewertet, welche Fakten innerhalb der ersten Stunden benötigt werden, wer Meldungen freigibt und wie technische Erkenntnisse revisionssicher dokumentiert werden. CRA, NIS2 und branchenspezifische Vorgaben können unterschiedliche Adressaten, Schwellenwerte und Fristen vorsehen. Deshalb sollten Recht, Compliance, Datenschutz, Produktsicherheit und IT-Sicherheit bereits vor einem Vorfall ein gemeinsames Bewertungs- und Freigabeverfahren definieren.[6][9]
Praxisbeispiel: Ein Anbieter vernetzter Geräte nutzt ein einheitliches Erstbewertungsformular. Das Security-Team trägt betroffene Produkte, bekannte Auswirkungen, erste Eindämmungsmaßnahmen und den Stand der Analyse ein. Recht und Produktsicherheit prüfen parallel, ob eine Meldepflicht ausgelöst wurde. Eine feste Vertretungsregel stellt sicher, dass die Bewertung auch nachts oder am Wochenende beginnen kann.
6. Lieferanten einbeziehen
Viele IoT- und OT-Umgebungen hängen von Herstellern, Cloud-Plattformen, Mobilfunkanbietern, Fernwartungsfirmen und spezialisierten Integratoren ab. Verträge sollten deshalb nicht nur Verfügbarkeit versprechen, sondern auch Sicherheitsupdates, Schwachstellenmeldungen, Reaktionszeiten, Protokolldaten, Ansprechpartner, sichere Fernzugriffe und Unterstützung bei der Ursachenanalyse regeln. Unternehmen sollten außerdem wissen, welche Daten und Konfigurationen sie selbst sichern müssen und wie der Betrieb fortgeführt wird, wenn ein Lieferant ausfällt oder nicht erreichbar ist.
Praxisbeispiel: Ein Produktionsbetrieb stellt bei einer Übung fest, dass nur der Maschinenhersteller die Steuerung aus einer Sicherung wiederherstellen kann. Daraufhin werden Wiederanlaufzeiten, Rufbereitschaft und die regelmäßige Übergabe geprüfter Konfigurationssicherungen vertraglich festgelegt. Zusätzlich erhält das interne Team eine dokumentierte Notprozedur für einen eingeschränkten manuellen Betrieb.
7. Tabletop-Übungen durchführen
Pläne zeigen ihren Wert erst unter realistischen Bedingungen. In einer Tabletop-Übung durchläuft ein interdisziplinäres Team ein Angriffsszenario Schritt für Schritt: Wer trifft die erste Entscheidung? Welche Systeme werden getrennt? Wann werden Geschäftsleitung, Behörden, Kunden oder Lieferanten informiert? Welche Informationen fehlen? Gute Übungen prüfen nicht nur Technik, sondern auch Zuständigkeiten, Entscheidungswege, Kommunikationsfähigkeit und Zielkonflikte. CISA stellt dafür anpassbare Tabletop-Pakete mit Szenarien und Auswertungsunterlagen bereit.[11]
Praxisbeispiel: In einer Übung wird ein kompromittierter Fernwartungszugang simuliert. Die IT will die Verbindung sofort abschalten, die Produktion warnt jedoch vor einem ungeplanten Maschinenstopp. Das Team entwickelt daraufhin eine abgestufte Maßnahme: Zugang sperren, betroffene Systeme segmentieren, sichere Betriebszustände herstellen und erst danach kontrolliert abschalten. Die Übung macht sichtbar, welche Entscheidungskriterien bisher fehlten.
8. Nach Übungen und Vorfällen nachsteuern
Eine Übung oder ein Vorfall ist erst abgeschlossen, wenn die Erkenntnisse in überprüfbare Verbesserungen überführt wurden. Jede Feststellung sollte eine konkrete Maßnahme, eine verantwortliche Person, einen Termin und ein Erfolgskriterium erhalten. Dabei sind nicht nur technische Lücken relevant, sondern auch unklare Rollen, fehlende Kontaktdaten, ungeeignete Verträge oder nicht verfügbare Ersatzprozesse. Fortschritte sollten regelmäßig an das Management berichtet und offene Punkte nach Risiko priorisiert werden. Das BSI strukturiert Notfallmanagement in Vorbereitung, Bereitschaft, Bewältigung und Nachbereitung.[12]
Praxisbeispiel: Nach einer Krisenübung dokumentiert ein Unternehmen 18 Feststellungen. Statt alle gleich zu behandeln, ordnet es sie nach Geschäftsrisiko. Fehlende Offline-Kontaktdaten und eine nicht getestete Wiederherstellung der Produktionsdatenbank müssen innerhalb von 30 Tagen behoben werden; redaktionelle Verbesserungen am Handbuch folgen später. In der nächsten Übung wird gezielt geprüft, ob die priorisierten Maßnahmen wirksam umgesetzt wurden.
FAQ
- Was bedeutet Cyberresilienz?
Cyberresilienz beschreibt die Fähigkeit einer Organisation, Cybervorfälle vorzubereiten, zu erkennen, zu bewältigen und den Geschäftsbetrieb kontrolliert wiederherzustellen. Das NIST Cybersecurity Framework 2.0 ordnet diese Aufgabe in die sechs Funktionen Govern, Identify, Protect, Detect, Respond und Recover ein.[13] - Warum reicht klassische IT-Sicherheit nicht aus?
Schutzmaßnahmen können Risiken reduzieren, schließen Vorfälle aber nicht aus. Resilienz ergänzt Prävention um Erkennung, Reaktion, Wiederanlauf und die Aufrechterhaltung kritischer Leistungen. - Welche Systeme sollten Unternehmen zuerst absichern?
Priorität haben Systeme, deren Ausfall sicherheitskritische, regulatorische oder besonders hohe betriebliche Folgen hätte. Grundlage sind eine Business-Impact-Analyse, ein aktuelles Asset-Inventar und dokumentierte Abhängigkeiten. - Was muss ein Incident-Response-Plan mindestens enthalten?
Er sollte Rollen, Entscheidungsbefugnisse, Eskalations- und Meldewege, technische Erstmaßnahmen, Beweissicherung, interne und externe Kommunikation sowie Kriterien für Wiederanlauf und Abschluss regeln. CISA empfiehlt klar ausführbare Pläne und Strategien.[14] - Wie oft sollten Notfallpläne getestet werden?
Eine starre allgemeingültige Frist nennt die herangezogene CISA-Quelle nicht. Sinnvoll sind risikobasierte und regelmäßige Übungen sowie zusätzliche Tests nach wesentlichen Änderungen; CISA stellt dafür anpassbare Tabletop-Pakete mit Szenarien und Auswertungsunterlagen bereit.[11] - Was verlangt der Cyber Resilience Act bei Vorfällen?
Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle bei Produkten mit digitalen Elementen melden. Vorgesehen sind eine Frühwarnung binnen 24 Stunden und eine vollständige Meldung binnen 72 Stunden; weitere Abschlussberichte folgen abhängig vom Fall.[6] - Welche Meldefristen gelten nach NIS2?
Für erhebliche Sicherheitsvorfälle sieht NIS2 grundsätzlich eine Frühwarnung innerhalb von 24 Stunden und eine Vorfallmeldung innerhalb von 72 Stunden vor. Die konkrete Anwendbarkeit und nationale Umsetzung sind im Einzelfall zu prüfen.[9] - Welche Rolle spielt Security by Design bei IoT?
Sicherheitsanforderungen sollten bereits in Anforderungen, Architektur und Entwicklung einfließen und über Bereitstellung, Wartung und Außerbetriebnahme fortgeführt werden. ENISA betrachtet hierfür ausdrücklich den gesamten IoT-Lebenszyklus.[10] - Wie lassen sich Lieferantenrisiken begrenzen?
Unternehmen sollten Sicherheitsanforderungen, Update- und Supportzeiträume, Schwachstellenmeldungen, Fernzugriffe, Reaktionszeiten und Exit-Szenarien vertraglich und technisch festlegen. Entscheidend ist außerdem, Abhängigkeiten von Cloud-, Netz- und Wartungsdiensten sichtbar zu machen. - Woran erkennt das Management Fortschritt?
Geeignete Kennzahlen sind unter anderem Inventarabdeckung, Zeit bis zur Erkennung und Eindämmung, Wiederanlaufzeit kritischer Leistungen, Anteil getesteter Notfallpläne, offene kritische Schwachstellen, Patch-Zeiten sowie fristgerecht abgearbeitete Übungsmaßnahmen. NIST CSF 2.0 kann dabei als gemeinsamer Steuerungsrahmen dienen.[13]
Quellen
[1] https://www.nist.gov/cybersecurity-awareness-month
[2] https://www.bsi.bund.de/DE/Service-Navi/Veranstaltungen/ECSM/ecsm_node.html
[3] https://staysafeonline.org/programs/about-cybersecurity-awareness-month/
[4] https://www.ibm.com/reports/data-breach
[5] https://www.enisa.europa.eu/topics/cyber-threats/threat-landscape
[6] https://digital-strategy.ec.europa.eu/en/policies/cra-reporting
[7] https://digital-strategy.ec.europa.eu/en/library/commission-publishes-new-guidance-support-timely-cyber-resilience-act-implementation
[8] https://wirelesslogic.com/de/blog/author/iain-davidsonwirelesslogic-com
[9] https://www.enisa.europa.eu/topics/state-of-cybersecurity-in-the-eu/threats-and-incidents
[10] https://www.enisa.europa.eu/publications/guidelines-for-securing-the-internet-of-things
[11] https://www.cisa.gov/resources-tools/services/cisa-tabletop-exercise-packages
[12] https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Empfehlungen-nach-Angriffszielen/Unternehmen-allgemein/IT-Notfallkarte/Massnahmenkatalog/massnahmenkatalog.html
[13] https://www.nist.gov/cyberframework
[14] https://www.cisa.gov/topics/cyber-threats-and-response/incident-response
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
944 Artikel zu „Cyberresilienz“
IT-Security | News | Tipps | Trends 2026 | Trends Security | Whitepaper
Cyberresilienz statt Schuldzuweisung: Sicherheit muss menschliche Fehler einkalkulieren
Cybersecurity scheitert im Alltag selten an einer einzigen fehlenden Lösung. Häufiger treffen menschliche Fehlentscheidungen auf knappe Budgets, unvollständige Prozesse und schwer bedienbare Schutzmaßnahmen. Der Kaseya Cybersecurity Report 2026 fordert deshalb einen Perspektivwechsel: Unternehmen sollten Fehler einkalkulieren, Hürden für sicheres Verhalten senken und ihre Reaktionsfähigkeit regelmäßig unter realistischen Bedingungen testen. Bild: Cyberresilienz verbindet sichere Kommunikation,…
Geschäftsprozesse | IT-Security | News | Trends 2026 | Trends Security | Whitepaper
Cyberresilienz statt Sicherheitsillusion: Warum der Mittelstand jetzt handeln muss

Management Summary Angriffsdruck steigt: 42 Prozent der Befragten registrieren mehr relevante Cybervorfälle als im Vorjahr; 31 Prozent berichten von spürbaren Folgen. Resilienz wird zum Geschäftsfaktor: Prävention allein genügt nicht. Erkennung, Eindämmung, Wiederanlauf und belastbare Krisenkommunikation müssen zusammenspielen. Organisation entscheidet: Schulungen, moderne Sicherheitsinfrastruktur, klare Verantwortlichkeiten, Security Operations und getestete Incident-Response-Pläne gelten als besonders wirksam. NIS2 verlangt…
IT-Security | News | Tipps
Vier Best Practices für präventive Cyberresilienz

Klassisches Patchmanagement allein hält mit der Geschwindigkeit moderner Angriffe nicht mehr Schritt. Unternehmen brauchen deshalb eine präventive Cyberresilienz, die den möglichen Ausbreitungsradius schon vor einem Vorfall begrenzt. Identitätsbasierte Mikrosegmentierung, gezielte Kompensationskontrollen und automatisierte Eindämmung schützen kritische Ressourcen, sichern die Geschäftskontinuität und verschaffen IT-Teams die nötige Zeit für getestete, risikoarme Patches. Management Summary Risiko realistisch bewerten:…
Business Process Management | Infrastruktur | IT-Security | Kommentar | Künstliche Intelligenz | News
Cyberresilienz im Zeitalter von KI: Wie sicher ist das IoT wirklich?
Die Bedrohungslage im Bereich der Cybersicherheit verändert sich rasant. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt aktuell, dass künstliche Intelligenz die Geschwindigkeit, Skalierung und Automatisierung von Cyberangriffen erheblich erhöht und Unternehmen ihre Sicherheitsstrategien entsprechend anpassen müssen [1]. Vor diesem Hintergrund gewinnt der Cyber Resilience Act (CRA) der Europäischen Union zusätzlich an Bedeutung und…
Ausgabe 5-6-2026 | IT-Security | News | Security Spezial 5-6-2026
Regulatorien wie NIS2 als Taktgeber für Cyberresilienz – Die eigentliche Botschaft des Gesetzes

Wie NIS2 und eine konsequente Informationssicherheits-Governance- und Compliance-by-Design-Strategie den Unterschied zwischen reaktivem Flickwerk und nachhaltiger Cyberresilienz ausmachen.
IT-Security | News | Services | Whitepaper
Cyberresilienz: Ausfallzeiten nach Sicherheitsverstoß minimieren
Ausfallzeiten sind der entscheidende Schadenstreiber – nicht nur der Angriff selbst, sondern die Dauer der Wiederherstellung bestimmt die Gesamtkosten. Prävention genügt nicht mehr – Unternehmen müssen gleichermaßen in Erkennung, Reaktion und Wiederherstellung investieren. NIST CSF 2.0 bietet ein klares Resilienz‑Framework – Govern, Identify, Protect, Detect, Respond, Recover strukturieren Risiken und Prioritäten. Detect, Respond und Recover…
Ausgabe 1-2-2026 | Industrie 4.0 | IT-Security | News | Security Spezial 1-2-2026
PKI und OT: Vom digitalen Zertifikat zur Cyberresilienz – Schwierige Gratwanderung
Klassische IT-Sicherheitsansätze lassen sich nicht einfach auf OT übertragen – stattdessen sind hybride, pragmatische Lösungen sowie ein angepasstes Security Posture Management erforderlich. Es gilt den Fokus auf Transparenz und Kontinuität zu legen, anstatt eine perfekte PKI zu fordern, um die Resilienz und Sicherheit kritischer Infrastrukturen zu stärken.
Business | Business Process Management | Favoriten der Redaktion | Infrastruktur | IT-Security | News | Rechenzentrum | Strategien | Tipps
Cyberresilienz beginnt mit Backup: Ein Rahmenwerk für messbare Wiederherstellung
Cyberresilienz entscheidet sich nicht beim Backup, sondern bei der Wiederherstellung. Angesichts von Ransomware, kompromittierten Identitäten und komplexen Cloud‑Abhängigkeiten müssen Unternehmen ihre Backup‑Strategie konsequent auf messbare Recovery‑Ergebnisse ausrichten. Dieser Beitrag zeigt, wie eine architekturgetriebene Enterprise‑Backup‑Strategie Wiederherstellbarkeit, Sicherheit und Resilienz systematisch in den Mittelpunkt stellt. Die Enterprise-Backup-Strategie hat sich weit über ihre traditionelle Rolle als operative…
IT-Security | News | Strategien
Vier Säulen der Cyberresilienz
Trotz langjähriger Investitionen in Abwehrmaßnahmen nehmen Cyberangriffe und kostspielige Ausfallzeiten weiter zu. Traditionelle Sicherheitsmethoden zur Bedrohungsprävention und -erkennung bleiben zwar nach wie vor relevant, doch unter CISOs zeigt sich eine Veränderung in der Herangehensweise. Viele erweitern ihr Aufgabengebiet, um zusätzlich die Leitung von Wiederherstellungsmaßnahmen nach Sicherheitsvorfällen zu übernehmen, damit ihr Unternehmen rasch wieder betriebsbereit ist.…
IT-Security | Künstliche Intelligenz | News | Services | Strategien | Whitepaper
Mehr Cyberresilienz durch künstliche Intelligenz: 5-Stufenplan für Unternehmen

Olaf Pursche, Leiter Kompetenzgruppe Sicherheit eco – Verband der Internetwirtschaft e.V.: »KI ist längst fester Bestandteil von Geschäftsprozessen. Mit ihrer Verbreitung nehmen jedoch auch Bedrohungen wie Deepfakes und KI-gestütztes Phishing zu. Entscheidend ist daher die sichere und verantwortungsvolle Integration von KI als zentraler Baustein der Cyberresilienz.« eco veröffentlicht Whitepaper für Entscheidungsträgerinnen und Entscheidungsträger zu sicherer…
Favoriten der Redaktion | IT-Security | News | Tipps
Cyberresilienz für CISOs: Widerstands- und Anpassungsfähigkeit für ein resilientes Unternehmen

Sicherheitsverantwortliche haben Jahrzehnte damit verbracht, Abwehrmaßnahmen aufzubauen, doch trotz Investitionen in die Prävention sind Unternehmen nach wie vor mit erheblichen Störungen und Ausfallzeiten durch Cyberangriffe konfrontiert. Daher ist es notwendig, den Fokus zu verlagern: Von einer Denkweise, die auf Prävention und Reaktion ausgerichtet ist, hin zu einer Cyberresilienz-Strategie, die ihren Schwerpunkt auf Widerstands- und Anpassungsfähigkeit…
IT-Security | News | Trends 2026 | Trends Security
Cyberresilienz: Zu lange Betriebsunterbrechungen in den Unternehmen

Cyberresilienz ist in aller Munde. Aber wie sieht es tatsächlich in der Praxis damit aus? In einem aktuellen Statusreport befragte Absolute Security 750 CISOs von US- und UK-Unternehmen. Die richtungsweisenden Antworten zeigen, dass durchaus noch Nachholbedarf dabei besteht, Ausfallzeiten auf ein Minimum zu beschränken. Deutlich über die Hälfte (55 Prozent) der befragten Sicherheitschefs gaben an,…
IT-Security | Kommentar | News | Trends 2026 | Trends Security
Ausblick 2026: Agentic AI und KI-basierte Angriffe prägen Cyberresilienz-Strategien

Mit Blick auf das Jahr 2026 werden Innovationen wie Agentic AI und immer mehr KI-basierte Angriffe Cyberresilienz, Governance und Identitätssicherheit in den Mittelpunkt von Sicherheitsstrategien rücken. Wie können Unternehmen das Spannungsfeld zwischen Innovationsdruck, neuen Bedrohungen und Widerstandsfähigkeit meistern? Wiederherstellung und Resilienz: So lässt sich die Herausforderung durch KI-gesteuerte Angriffe bewältigen Künstliche Intelligenz (KI) beschleunigt…
Ausgabe 11-12-2025 | IT-Security | News | Security Spezial 11-12-2025
it-sa 2025 – Zwischen KI-Disruption und dem Gebot der Cyberresilienz

Die it-sa 2025 in Nürnberg stand im Zeichen einer tiefgreifenden Zerrissenheit: Selten lagen Hype und Handlungsdruck, Chance und Zwang so nah beieinander. Auf der einen Seite entfesselt künstliche Intelligenz eine beispiellose Innovationsdynamik, auf der anderen Seite zwingt ein Tsunami an Regularien wie NIS2 die Unternehmen zu einem strategischen Umdenken.
Business | Favoriten der Redaktion | IT-Security | New Work | News | Strategien | Tipps
Wirkliche Cyberresilienz: Cybersicherheit ist eine Angelegenheit der Unternehmenskultur

Im Falle eines erfolgreichen Angriffs sind die Schuldigen mitunter schnell gefunden: Eine Lücke in der Firewall, eine geöffnete Phishing-Mail oder eine übersehene Warnmeldung. Doch ein Blick in die Praxis zeigt: IT-Sicherheit scheitert nicht an Technologien oder Fehlverhalten, sondern bereits grundsätzlich an einem Mangel an Unternehmenskultur. Wenn Cybersicherheit in einer Organisation nur als eine schlecht durchgesetzte…
Ausgabe 9-10-2025 | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2025
KI und Cyberresilienz: Die Zukunft der IT-Sicherheit – Cyberresilienz als strategische Priorität
Kathrin Redlich, Vice President DACH & CEE bei Rubrik, betont die Notwendigkeit von Cyberresilienz in Unternehmen, da Cyberangriffe unvermeidlich sind. Dabei ist die schnelle Wiederherstellung der Geschäftskontinuität nach einem Angriff entscheidend für die langfristige Wettbewerbsfähigkeit. Die Integration von KI in Sicherheitslösungen wird eine wichtige Rolle bei der Abwehr von Cyberangriffen spielen.
IT-Security | News | Services | Tipps
Cyberresilienz ist auch für kleinere Teams nicht mehr optional
Vor nicht allzu langer Zeit konnten kleinere IT- und Sicherheitsteams noch behaupten, dass sie keine Ziele mit hoher Priorität seien. Das ist heute nicht mehr der Fall. Im Jahr 2025 haben es Angreifer auf alle abgesehen, unabhängig von ihrer Größe. Ganz gleich, ob CEOs ein globales Unternehmen oder einen 200-köpfigen Betrieb leiten, der regionale Infrastruktur…
Favoriten der Redaktion | IT-Security | News | Strategien | Tipps
Cyberresilienz als Schlüssel zur Zukunftssicherung: Schutz, Wiederherstellung und Anpassungsfähigkeit im digitalen Zeitalter

Ransomware-Angriffe gehören mittlerweile zum Standardrepertoire von Cyberkriminellen. So weit – so bekannt. Weniger bekannt ist die Erkenntnis, dass 90 Prozent der erfolgreichen Angriffe von nicht-verwalteten Geräten ausgehen [1]. Mithin Geräte, für die die Eigentümer voll verantwortlich sind, einschließlich aller Betriebssystemupdates, Sicherheitspatches und Softwareprodukte. Und damit stellen sie eine Sicherheitsgefahr für Unternehmen dar. Organisationen sollten daher…
Business Process Management | Digitalisierung | Favoriten der Redaktion | IT-Security | News | Strategien
Compliance by Default: Wie kann Automatisierung die Cyberresilienz stärken?
Die regulatorische Dichte wächst rasant: Mit NIS2, DORA, KRITIS-Verordnungen und der DSGVO steigt der Druck auf Unternehmen, Sicherheits- und Compliance-Anforderungen konsequent umzusetzen. Sie fordern strengere Maßnahmen zur Sicherung der IT-Infrastruktur und verpflichten viele Betriebe, Cyberangriffe zu melden. Damit geht es nicht nur um den Schutz einzelner Organisationen, sondern um die digitale Widerstandsfähigkeit Europas insgesamt. Für…
Favoriten der Redaktion | IT-Security | News | Services | Strategien | Tipps
Zentrale Säulen der Cyberresilienz – Wie eine moderne Zero-Trust-Architektur aussieht

Um Zero-Trust-Sicherheit zu erreichen, muss eine Netzwerkarchitektur aufgebaut werden, die auf Zero-Trust-Prinzipien basiert und Identitäts-, Geräte-, Netzwerk-, Anwendungs- und Datensicherheitsebenen umfasst. Der effektive Aufbau einer Zero-Trust-Architektur erfordert eine operative Denkweise, die durch die richtigen Kontrollen, Prozesse und Automatisierungen unterstützt wird. Kay Ernst von Zero Networks erläutert die Aspekte und Fallstricke einer Zero-Trust-Architektur. NSA-Zero-Trust-Architektur-Blueprint Die…