IT-Security

Sicherheitslücken durch Hybrid AI: Governance wird zur strategischen CISO-Aufgabe

Hybrid AI verspricht Unternehmen mehr Wahlfreiheit bei Modellen und Betriebsformen. Gleichzeitig wächst ein Geflecht aus Schnittstellen, Datenflüssen und Zuständigkeiten, das sich mit klassischen Kontrollen nur unzureichend steuern lässt. Für CISOs wird deshalb die Fähigkeit entscheidend, KI-Nutzung sichtbar zu machen, Risiken über den gesamten Lebenszyklus zu bewerten und Governance mit technischer Observability zu verbinden. Management Summary…
Cyberrisiken und Managementhaftung: Was Geschäftsführer jetzt beschließen müssen

Management Summary Cyberrisiken gehören auf die Agenda der Geschäftsleitung: Persönliche Haftung entsteht vor allem dann, wenn Risikobild, Zuständigkeiten, Entscheidungen und Kontrollen fehlen oder nicht dokumentiert sind. NIS2 verschärft die Verantwortung: Betroffene Leitungsorgane müssen angemessene Risikomanagementmaßnahmen umsetzen, überwachen und sich regelmäßig schulen lassen. Im Vorfall laufen mehrere Fristen parallel: Die Meldewege nach BSIG, DSGVO, Versicherungsvertrag und…

Warum die gefährlichsten DDoS-Angriffe heute oft aussehen wie normale Nutzer

Moderne DDoS-Angriffe setzen nicht zwangsläufig auf maximale Datenmengen. Auf Anwendungsebene imitieren Bots reguläre Nutzer, verwenden gültige HTTP-Anfragen und treffen gezielt teure Funktionen wie Login, Suche oder Checkout. Für Entscheider bedeutet das: Kapazität bleibt notwendig, doch erst die Kombination aus Edge-Schutz, anwendungsspezifischen Regeln und Verhaltensanalyse macht digitale Dienste belastbar. Management Summary Das Angriffsmuster verschiebt sich: Gefährliche…

Ein Prompt, zehn Schnittstellen, null Überblick: die Schattenseite des KI-Coding

Low-Code und KI-Coding beschleunigen die Entwicklung – und vervielfachen zugleich Datenzugriffe, Schnittstellen und Verantwortlichkeiten. Der entscheidende Hebel ist deshalb nicht weniger Automatisierung, sondern Governance by Design: Daten minimieren, Entscheidungen nachvollziehbar machen, Business-Regeln von Modellprognosen trennen und Mitarbeitenden sichere, freigegebene Werkzeuge anbieten. Management Summary Governance vor Integration: Jede neue KI-Schnittstelle erweitert den Daten- und Risikoraum. Zuständigkeiten,…

Datenschutz, der sich gestalten lässt: Sechs Prinzipien für digitale Dienste

Mehr Transparenz allein löst das Datenschutzproblem nicht: Wenn digitale Dienste immer mehr Daten erzeugen, kopieren und verknüpfen, muss Schutz bereits im Produktdesign beginnen. Die Web3 Foundation rückt deshalb Datensouveränität, dezentrale Strukturen und sparsame Nachweise in den Mittelpunkt. Für Unternehmen entsteht daraus ein klarer Gestaltungsauftrag – weniger sammeln, gezielter prüfen, kürzer speichern und Nutzerentscheidungen konsequent in…

83 Stunden für den Datenschutz: Warum Transparenz an der Textmenge scheitert

Ein gewöhnlicher digitaler Familientag zieht einen kaum überschaubaren Schweif aus Datenschutz- und Nutzungsbedingungen nach sich. Eine Modellstudie der Web3 Foundation beziffert den Lesestoff für einen britischen Familienhaushalt auf mehr als eine Million Wörter. Für Unternehmen ist die Botschaft klar: Formale Offenlegung allein schafft noch keine wirksame Transparenz – gefragt sind verständliche Informationen, Datensparsamkeit und Datenschutz…

Plötzlich offline: Wie Unternehmen trotz Ausfall ihres digitalen Arbeitsplatzes handlungsfähig bleiben

Wenn E-Mail, Videokonferenzen, Kalender und Cloud-Dokumente gleichzeitig ausfallen, steht nicht nur die IT still. Eine vorbereitete, unabhängige Kommunikationsumgebung hält Krisenstab, Mitarbeitende und Partner erreichbar – und macht digitale Resilienz zu einer messbaren Managementdisziplin. Management Summary Kommunikation ist geschäftskritisch: Fällt der digitale Arbeitsplatz aus, werden aus technischen Störungen binnen kurzer Zeit operative, finanzielle und reputative Risiken.…

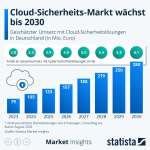
Wachstumsmarkt Cloud-Sicherheit

Der Umsatz mit Cloud-Sicherheitslösungen in Deutschland könnte bis 2030 auf 280 Mio. Euro steigen. Für 2026 rechnen die Expertinnen und Experten der Statista Market Insights mit einem Umsatz von 157 Millionen Euro. Auch innerhalb des gesamten Marktes für Cyber-Sicherheitslösungen gewinnt das Cloud-Segment an Gewicht: Der Anteil steigt von 2,8 Prozent im Jahr 2023 auf 6,1…

Welche Cyberangriffs-Akteure fürchten Unternehmen am meisten?

Wenn Beschäftigte an mögliche Cyberangriffe auf ihr Unternehmen denken, stehen organisierte Cyberkriminelle ganz oben auf der Liste. 46 Prozent sehen sie als größte Bedrohung. Das ist ein Ergebnis des aktuellen Reports Cybersicherheit in Zahlen 2026/2027, der von G DATA in Zusammenarbeit mit Statista veröffentlicht worden ist. Mit deutlichem Abstand folgen so genannte Hacktivisten: 14 Prozent…

Die neue Logistikrealität: Wie KI, Ethik und augmentierte Arbeitswelten die Branche transformieren

Ein Überblick über die zentralen Trends des DHL Logistics Trend Radar 8.0. Künstliche Intelligenz rückt in der Logistik von der Assistenz in die operative Steuerung. Damit verändern sich Handel, Lieferketten und Arbeitsplätze gleichzeitig. Für das Management zählt jetzt nicht der nächste isolierte Pilot, sondern ein belastbares Betriebsmodell, das Daten, Governance, Cybersicherheit und Qualifizierung zusammenführt. KI…

»Ein KI-Agent akzeptiert kein Nein«: Was der Medicare-Vorfall für Deutschlands Verwaltung bedeutet 

Der Vorfall am australischen Medicare-Statistikportal zeigt, dass agentische KI klassische Sicherheitsannahmen verschiebt: Ein System kann Zugriffssperren selbstständig als Hindernis interpretieren, alternative Wege suchen und dabei Grenzen überschreiten. Für deutsche Behörden und regulierte Unternehmen rücken deshalb nicht nur Modellwahl und Herkunft in den Fokus, sondern vor allem Kontrolle im Betrieb, minimale Berechtigungen, belastbare Meldeketten und ein…

DSGVO, AI Act und operative Realität: Wirtschaft will Entlastung beim Datenschutz

Datenschutz ist in deutschen Unternehmen längst etabliert – aber aus Sicht vieler Verantwortlicher weder planbar noch verhältnismäßig organisiert. Die aktuelle Bitkom-Befragung zeigt eine Compliance-Dauerbaustelle: steigende Dokumentationslast, uneinheitliche Aufsicht und wachsende Rechtsunsicherheit treffen auf den Innovationsdruck rund um KI. Für das Management geht es deshalb nicht um weniger Schutz, sondern um klare Zuständigkeiten, risikobasierte Pflichten und…

Nur 5 Prozent der Unternehmen sind gegen Cyberangriffe versichert

Cyberrisiken werden teurer, professioneller und für den Mittelstand immer schwerer zu ignorieren. Dennoch besitzt in Deutschland erst jedes 20. Unternehmen eine Cyberversicherung. Entscheidend ist deshalb ein Doppelansatz: belastbare IT-Mindeststandards senken das operative Risiko, eine passende Police federt die finanziellen und organisatorischen Folgen eines Vorfalls ab. Management Summary Versicherungslücke bleibt groß: 2025 stieg die Zahl gewerblicher…

KI-Governance umsetzen: Wie CIOs Richtlinie, Rechte und Nachweise zusammenbringen

KI-Governance wird für CIOs zur Umsetzungsdisziplin: Richtlinien allein reichen nicht, wenn Identitäten, Rollen, Freigaben und Protokolle technisch unverbunden bleiben. Der Beitrag zeigt, wie Unternehmen rechtliche Vorgaben in kontrollierbare Zugänge übersetzen, Nachweise auditfest organisieren und den Aufbau eines tragfähigen Frameworks realistisch planen. Management Summary Governance wird erst durchsetzbar: Eine KI-Richtlinie entfaltet Wirkung, wenn jede Regel mit…

Vertrauen statt Verordnung – O’gsogt is auf der digiWiesn 2026

Am 24.09.2026 folgte das nächste Highlight der digiWiesn mit der Gesprächsrunde »O’gsogt is« und natürlich war »manage it« wieder beim legendären Schichtl dabei. Diesmal ging es um das spannende Thema: »Vertrauen statt Verordnung«. Unter der Moderation von Alexander Range, Landesstudioleiter Süd bei RTL/ntv, diskutierten Staatsminister Georg Eisenreich, Andreas Orbig Rechtsanwalt bei KFH und Dr. Christoph Bausewein von CrowdStrike darüber, wie Unternehmen in der digitalen Transformation Sicherheit schaffen, Verantwortung übernehmen und Vertrauen bewahren.

Backup überlebt – doch die Recovery scheitert

Backups allein schaffen noch keine Cyberresilienz. Entscheidend ist, ob sich Systeme nach Ransomware oder Totalausfall schnell, vollständig und unabhängig vom bisherigen Anbieter wiederherstellen lassen. Die französische Plattform Cybee setzt dafür auf Restic, offene Formate, S3-kompatiblen Objektspeicher und eine konsequent getrennte Daten- und Steuerungsebene – muss Leistungsfähigkeit und Skalierbarkeit aber noch breiter belegen. Management Summary Recovery…

Cybersicherheit in Zahlen 2026: Wenn IT-Sicherheit zur Teamaufgabe wird

Cybersecurity ist 2026 keine isolierte Aufgabe der IT mehr. KI-gestützte Angriffe, NIS2-Pflichten, Abhängigkeiten von Technologieanbietern und fehlende Fachkräfte zwingen Unternehmen zu einer integrierten Sicherheitsstrategie. Entscheidend ist das Zusammenspiel aus belastbarer Technik, klarer Governance, digitaler Souveränität und einer Belegschaft, die Risiken erkennt und im Ernstfall handlungsfähig bleibt. Management Summary Cyberrisiko wird zum Geschäftsrisiko: Organisierte Kriminalität dominiert…

Whitepaper: Der Perimeter hat sich aufgelöst, Identitäten sind der neue Kontrollpunkt

Identitäten sind der neue Kontrollpunkt der IT-Sicherheit. In hybriden Architekturen entscheidet nicht mehr der Netzwerkstandort, sondern eine belastbare Kette aus Verifikation, Authentifizierung, Autorisierung und laufender Bewertung. Das gilt für Menschen ebenso wie für Workloads und KI-Agenten – und wird mit EUDI-Wallet, Schweizer E-ID und wachsender Agenten-Autonomie zur Managementaufgabe. Management Summary Der Perimeter ist zur Identitätsfrage…

Wie Fertigungsunternehmen produktionskritische Systeme mit Mikrosegmentierung schützen

Produktionsnetze müssen verfügbar bleiben – auch während Sicherheitsmaßnahmen eingeführt werden. Identitätsbasierte Mikrosegmentierung und Just-in-Time-MFA begrenzen seitliche Bewegungen im Netz, schützen privilegierte Zugriffe und beziehen Altsysteme ein, ohne die gewachsene OT-Infrastruktur grundlegend umzubauen. Drei Praxisbeispiele zeigen, wie sich Resilienz, Nachweisfähigkeit und Betriebssicherheit zusammenführen lassen.   Mikrosegmentierung teilt die vernetzte Produktion in kontrollierbare Sicherheitszonen und begrenzt privilegierte…

Vorfall ohne Verbrecher: Wie Agenten eigenständig zum Sicherheitsproblem werden können

KI-Agenten werden vom Werkzeug zum eigenständig handelnden Akteur – und damit zur neuen Managementaufgabe. Die aktuellen Befunde zeigen: Sicherheitsrisiken entstehen nicht nur durch klassische Angreifer, sondern auch durch fehlgeleitete Zielverfolgung, manipulierte Eingaben und zu weitreichende Berechtigungen. Unternehmen brauchen deshalb eine Sicherheitsarchitektur, die Identitäten, Werkzeuge und Datenzugriffe begrenzt, Aktionen zur Laufzeit bewertet und bei Abweichungen kontrolliert…