IT-Security

Wenn Kühlketten kollabieren: Was NIS2 und CRA aus dem Angriff in Frankreich lehren

Ein Cyberangriff auf vernetzte Kühlsysteme in französischen Supermärkten zeigt, wie schnell ein scheinbar technisches Detail den Filialbetrieb, Warenbestände und Lieferketten trifft. Der Vorfall macht deutlich: NIS2 und der Cyber Resilience Act sind keine abstrakten Compliance-Projekte, sondern Leitplanken für belastbare Prozesse, sichere Produkte und klar verteilte Verantwortung. Management Summary Cyberrisiken werden zu Betriebsrisiken: Manipulierte IoT- und…
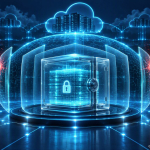
Datensouveränität und Cyberresilienz: Wie bleiben Daten auch bei einem erfolgreichen Cyberangriff geschützt?

Kein Schutzwall ist undurchdringlich. Entscheidend ist deshalb, was nach einem erfolgreichen Eindringen passiert: Wer Daten nur verschlüsselt vorfindet, kann sie nicht ohne Weiteres verwerten. Ende-zu-Ende-Verschlüsselung, ein vom Anbieter getrenntes Schlüsselmanagement und präzise Zugriffsrechte machen Datensouveränität damit zu einem zentralen Baustein der Cyberresilienz. Bild: Mehrschichtige Sicherheitsarchitektur schützt verschlüsselte Cloud-Daten auch bei erfolgreichen Angriffsversuchen. Management Summary Cyberresilienz…

Erneuter Rekord-Patchday mit 1.415 Microsoft-CVEs und 174 Adobe-Zero-Days

Der Patchday im Oktober 2026 bricht erneut alle Rekorde: Microsoft liefert erstmals Patches für eine vierstellige Zahl an Schwachstellen aus, während Adobe 174 Sicherheitslücken in elf Bulletins schließt.   Microsoft – Patches für Oktober 2026 Microsoft veröffentlicht im Oktober ein Rekordvolumen: 1.415 neue CVEs – erstmals eine vierstellige Zahl und damit mehr als in jedem…

Zentrale, korrelierte Sicht auf Privilegienrisiken und Bedrohungsaktivitäten

BeyondTrust bindet seine Plattform für Identitäts- und KI-Sicherheit an die Erkennungs- und Governance-Plattform von CrowdStrike an.   Der Identity Security-Anbieter BeyondTrust stellt seine Technologien für Identitäts- und Zugriffssicherheit direkt auf der CrowdStrike Falcon-Plattform® bereit. Gemeinsame Kunden können digitale Identitäten, Berechtigungen und Zugriffe (Mensch, Maschine, Workload) korrelieren, versteckte Zugriffswege aufdecken und weitere Untersuchungen oder Reaktionen beschleunigen.…

Cyberresilienz statt Krisenmodus: Warum Ausfallplanung zur Chefsache wird

Vernetzte Produktion, intelligente Energieversorgung und digitale Gesundheitsdienste erhöhen die Abhängigkeit von IoT- und OT-Systemen. Damit rückt eine Managementfrage in den Mittelpunkt: Wie bleibt das Unternehmen handlungsfähig, wenn ein Angriff Geräte, Netze oder Lieferketten trifft? Entscheidend sind nicht nur technische Schutzmaßnahmen, sondern klare Zuständigkeiten, belastbare Wiederanlaufpläne, geübte Meldewege und Sicherheit über den gesamten Produktlebenszyklus. Management Summary…

Operative Handlungsfähigkeit: Resilienz, Backup, Recovery und Souveränität bedingen sich gegenseitig

Digitale Souveränität zeigt sich nicht im Standortetikett einer Cloud, sondern im Ernstfall: Können Unternehmen kritische Daten, Anwendungen und Prozesse unter eigener Kontrolle, regelkonform und in der richtigen Reihenfolge wiederherstellen? Erst das Zusammenspiel aus Governance, Backup, Recovery, Verschlüsselung und klaren Zuständigkeiten macht aus einem Souveränitätsversprechen operative Handlungsfähigkeit. Management Summary Souveränität ist eine Betriebsfähigkeit: Entscheidend ist, ob…

Raus aus dem Datensilo: Wie föderierter Zugriff KI produktionsreif macht

Daten nutzen statt Daten bewegen – Warum KI eine neue Strategie für den Datenzugriff voraussetzt. Generative und agentische KI entfalten ihren geschäftlichen Wert erst, wenn sie aktuelle, verlässliche und fachlich eingeordnete Unternehmensdaten erreichen. Doch diese Informationen liegen meist über Clouds, Rechenzentren, Data Warehouses, operative Datenbanken und SaaS-Anwendungen verteilt. Statt immer neue Kopien und Migrationsprojekte zu…

KI trifft Daueraufzeichnung: Wenn die Kamera alles sieht – aber der Speicher nicht mithält

Videoüberwachung soll aufzeichnen, bei der Aufklärung helfen und zunehmend auch intelligente Analysen ermöglichen. Damit steigen die Anforderungen an eine Komponente, die selten im Mittelpunkt steht: die Festplatte. Auf der SECURITY in Essen erläutert Rainer Werner Kaese, Senior Manager Product Management Storage Product Division bei Toshiba, im Gespräch mit manageIT, warum Speicherkapazität allein noch kein gutes…

Was, wenn plötzlich nichts mehr geht? Resilience Hub für Bürger, Kommunen und Unternehmen

Nur 15 Prozent der Bürger sind auf hybride Angriffe vorbereitet. Praxishilfen für Unternehmen, Kommunen und die Menschen im Land.   Tagelanger Stromausfall nach einem Brandanschlag in Berlin, ein Cyberangriff, der Check-in-Systeme an europäischen Flughäfen lahmlegt oder gezielte Desinformationskampagnen in sozialen Medien: Die Gefahr von hybriden Angriffen ist inzwischen vielen bewusst, doch die wenigsten sind darauf vorbereitet.…

Wenn alles gleichzeitig ausfällt: So machen Unternehmen ihren Betrieb krisenfest

Cyberangriffe, Stromausfälle, Extremwetter und Lieferprobleme treten nicht nach Drehbuch auf – und oft nicht allein. Unternehmen brauchen deshalb mehr als Backups und Notfallordner: Sie müssen kritische Prozesse priorisieren, Vertretungen organisieren, alternative Kommunikationswege vorbereiten und den Wiederanlauf erproben. Der Beitrag zeigt, wie aus Krisenvorsorge ein belastbarer Notbetrieb für die ersten 24, 48 und 72 Stunden wird.…

Globale Teams, lokale Risiken: Fünf Fehler bei internationalen Mitarbeitern

Internationale Fachkräfte erweitern den Talentpool – zugleich wachsen die Anforderungen an Datenschutz, IT-Sicherheit und arbeitsrechtlich saubere Prozesse. Besonders beim Onboarding, beim Einsatz privater Geräte und beim Offboarding entstehen Lücken, wenn globale Standards lokale Vorgaben übergehen. Unternehmen brauchen deshalb einen abgestimmten Prozess von HR, IT, Datenschutz und Legal, der Zugriffe, Geräte und Verantwortlichkeiten über den gesamten…

ADN Microsoft Solution Partner auf der it-sa 2026

KI erfolgreich einsetzen: Warum Security und Compliance zur Voraussetzung für Innovation werden   Künstliche Intelligenz entwickelt sich vom Innovationsprojekt zum Produktivitätsmotor in Unternehmen. Mit Lösungen wie Microsoft 365 Copilot eröffnet Microsoft Partnern neue Geschäftschancen rund um Beratung, Lizenzierung und Managed Services. Parallel dazu steigen die Anforderungen an Security, Compliance und Governance. Wer KI nachhaltig erfolgreich…

Vertrauen endet beim Handeln: Verbraucher setzen KI-Agenten enge Grenzen

Zwischen digitaler Assistenz und autonomem Handeln liegen kontrollierte Zugriffsrechte, Identitätsprüfung und menschliche Freigaben.   KI darf beraten – doch sobald sie selbstständig handelt, sinkt die Akzeptanz deutlich. Die Consumer Survey 2026 von Ping Identity zeigt, wie eng Verbraucher die Befugnisse digitaler Agenten begrenzen wollen [1]. Für Unternehmen wird damit nicht nur die Leistungsfähigkeit der Systeme,…

Agentic SOC: Wie autonome Cyberabwehr den Zeitvorteil der Angreifer verkürzt

KI beschleunigt Cyberangriffe, senkt Einstiegshürden und ermöglicht parallele Angriffsschritte. Unternehmen müssen ihre Security Operations deshalb nicht nur mit mehr Daten, sondern vor allem mit kürzeren Entscheidungswegen aufrüsten. Ein Agentic SOC kann Signale zusammenführen, Vorfälle priorisieren und abgestufte Gegenmaßnahmen anstoßen – vorausgesetzt, Governance, technische Leitplanken und menschliche Kontrolle wachsen mit. Management Summary Tempo wird zum Sicherheitsfaktor:…

Cyberresilienz statt Schuldzuweisung: Sicherheit muss menschliche Fehler einkalkulieren

Cybersecurity scheitert im Alltag selten an einer einzigen fehlenden Lösung. Häufiger treffen menschliche Fehlentscheidungen auf knappe Budgets, unvollständige Prozesse und schwer bedienbare Schutzmaßnahmen. Der Kaseya Cybersecurity Report 2026 fordert deshalb einen Perspektivwechsel: Unternehmen sollten Fehler einkalkulieren, Hürden für sicheres Verhalten senken und ihre Reaktionsfähigkeit regelmäßig unter realistischen Bedingungen testen.   Bild: Cyberresilienz verbindet sichere Kommunikation,…

Angriffspfadanalyse stärkt die Business-Resilienz – Ansatz und Sinn der Kartierung von Cyber-Risikoexposition

Ein erfolgreicher Erstzugriff ist nicht automatisch eine Unternehmenskrise. Entscheidend ist, wie weit sich Angreifer danach durch Identitäten, Systeme und Vertrauensbeziehungen bewegen können. Angriffspfadanalysen verbinden technische Erreichbarkeit mit geschäftlicher Kritikalität: Sie zeigen, welche Wege zu besonders wichtigen Assets führen, welche Kontrollen fehlen und wo Investitionen den größten Beitrag zur Cyber-Resilienz leisten. Der Ansatz ergänzt klassische Schwachstellenbewertungen…

it-sa 2026: Cybersecurity zwischen KI, Regulierung und digitaler Souveränität

Die it-sa Expo&Congress 2026 wird größer, internationaler und strategischer. Zwischen KI-gestützten Angriffen, regulatorischem Umsetzungsdruck und der Absicherung vernetzter Produktionsumgebungen verschiebt sich der Fokus von isolierten Sicherheitsprodukten hin zu belastbaren Betriebsmodellen. Der Meldungsüberblick zeigt, welche Anbieter, Technologien und Managementfragen vom 27. bis 29. Oktober in Nürnberg im Mittelpunkt stehen – und wie CIOs, CISOs und Geschäftsleitungen…

Der Q-Day rückt näher: Wie Unternehmen ihre Kryptografie jetzt zukunftsfähig machen

Der Q-Day hat kein verlässliches Datum – die Migrationszeit dagegen läuft bereits. Wer sensible Daten über Jahre schützen muss, sollte nicht auf den ersten kryptografisch relevanten Quantencomputer warten. NIST hat 2024 die ersten drei zentralen Post-Quanten-Standards veröffentlicht; die EU-Roadmap zielt für Hochrisiko-Anwendungen auf eine Migration bis 2030. Entscheidend sind deshalb jetzt ein vollständiges Krypto-Inventar, klare…

Managed Services skalieren: Warum Standardisierung zum entscheidenden Wettbewerbsfaktor wird

Security, Compliance und KI erweitern das Geschäft von Managed Service Providern rund um Microsoft 365. Doch zusätzliche Angebote zahlen nur dann auf Marge und Kundenbindung ein, wenn Prozesse, Sicherheitsvorgaben und Mandantenverwaltung konsequent standardisiert werden. Der entscheidende Wettbewerbsvorteil entsteht deshalb nicht durch das größte Portfolio, sondern durch ein wiederholbares Betriebsmodell. Management Summary Wachstum braucht ein Betriebsmodell:…

Amazon Prime Deal Days: Warnung vor verseuchten Domains

Rund um Amazons Prime Deal Days wächst nicht nur das Transaktionsvolumen, sondern auch die Angriffsfläche. Sicherheitsforscher registrieren deutlich mehr markenbezogene Domains, täuschend echte Shop-Kopien und professionell formulierte Phishing-Nachrichten. Im Fokus stehen Zugangsdaten, Zahlungsinformationen und personenbezogene Daten. Für Verbraucher zählt deshalb der direkte Weg über App oder selbst eingegebene Webadresse; Unternehmen müssen Domain-Monitoring, E-Mail-Schutz, Betrugserkennung und…