IT-Security

Ein Aufruf zu kollektivem Handeln im Bereich Cyberverteidigung

Ein offener Brief für einen globalen Anstieg der Cyberverteidigung*.   KI verändert die Bedrohungslage in der Cybersecurity mit hoher Geschwindigkeit. Der Text macht deutlich: Organisationen, Technologieanbieter, Regierungen und KI-Unternehmen müssen jetzt gemeinsam handeln, damit kritische Infrastrukturen, öffentliche Dienste und digitale Lieferketten gegen KI-gestützte Angriffe widerstandsfähiger werden.   Management Summary Cyberabwehr wird zur Chefsache: Die bisherige…

Schwachstellen in KI-Diensten verzehnfacht

Mit der zunehmenden Verbreitung von künstlicher Intelligenz (KI) in Unternehmen wächst auch die Zahl der entdeckten Schwachstellen in entsprechenden Diensten. Laut aktuellen Zahlen von Kaspersky aus dem zweiten Quartal 2026 hat sich die Zahl der erfassten Schwachstellen in KI- und LLM-Diensten im Vergleich zum vierten Quartal 2025 verzehnfacht und ist auf 935 gestiegen [1]. Auch…

Vor zwanzig Jahren war der Feind ein Mensch mit Puls – der von heute ist Code, der niemals schläft

Künstliche Intelligenz (KI) ist sowohl für IT-Sicherheitsteams als auch für Cyberangreifer ein Leistungsmultiplikator, und in genau dieser Symmetrie liegt das Problem. In den falschen Händen ist KI aus einem einfachen Grund gefährlich: Sie beseitigt die beiden Hürden, die Angreifer bislang ausgebremst haben, nämlich mangelndes Fachwissen und fehlende Zeit.   Management Summary: KI verändert die Spielregeln…

KI-Governance auf mobilen Endgeräten: Die alten Regeln gelten nicht mehr

KI-Funktionen wandern zunehmend vom Chatfenster in Apps, Agenten und mobile Endgeräte. Für Unternehmen bedeutet das: Klassische KI-Governance greift zu kurz, wenn sie mobile Nutzung, App-Updates, Netzwerkwechsel und rollenbasierte Risiken nicht gezielt berücksichtigt. Management Summary Klassische KI-Governance reicht für mobile Endgeräte nicht mehr aus: KI steckt heute zunehmend in nativen Apps, Updates und Agenten statt nur…

Fernwartung ohne Netzkopplung für kritische IT- und OT-Umgebungen – Das Rendezvous-Prinzip

Fernzugriffe sind in Industrie, Verwaltung und kritischen Infrastrukturen unverzichtbar – und zugleich ein bevorzugtes Einfallstor für Angreifer. Wer Steuerungen, Maschinen und Serverlandschaften aus der Ferne warten lässt, braucht mehr als ein klassisches Virtual Private Network (VPN). Gefragt ist eine Architektur, die Quell- und Zielnetz konsequent entkoppelt, jeden Zugriff von innen bestätigen lässt und lückenlos dokumentiert – betrieben als Managed Service, damit Sicherheit nicht an knappen Ressourcen scheitert.

Wie ungenutzte IT-Infrastruktur Sicherheitsvorfälle verursachen kann – Die stille Gefahr

Ungepatchte Systeme und neue Angriffsmethoden durch künstliche Intelligenz dominieren derzeit die Cybersecurity-Debatte. Doch viele Sicherheitsvorfälle entstehen dort, wo Unternehmen gar nicht hinschauen: in ungenutzter digitaler Infrastruktur. Verwaiste Benutzerkonten, nie rotierte Zugangsdaten und vergessene Speichermedien können zu idealen Einfallstoren für Angreifer werden.

Agentische KI in Unternehmen: Wie Governance und EU AI Act kontrollierte Autonomie ermöglichen

Agentische KI verspricht deutschen Unternehmen den nächsten Produktivitätsschub – stellt aber klassische Governance-Modelle vor neue Belastungsproben. Wer autonome Systeme in Geschäftsprozesse integriert, muss Kontrolle, Nachvollziehbarkeit und regulatorische Anforderungen technisch verankern, statt sie nur organisatorisch zu beschreiben. Management Summary KI ist in deutschen Unternehmen angekommen; agentische KI steht jedoch erst am Anfang der breiten Skalierung. Der…

Kryptoagilität macht aus der Umstellung auf Post-Quanten-Kryptografie einen planbaren Dreijahresprozess

Die Umstellung auf Post-Quanten-Kryptografie ist kein spätes Technikprojekt für Spezialisten, sondern eine Managementaufgabe mit festen Fristen. Wer jetzt Krypto-Inventar, Priorisierung und Lieferantensteuerung aufsetzt, macht aus einer schwer kalkulierbaren Bedrohung einen planbaren Transformationsprozess. Der Beitrag zeigt, warum Kryptoagilität für Unternehmen wichtiger wird als die einmalige Wahl eines neuen Algorithmus und wie CIO, CISO und Einkauf die…

NIS2, BCM und Audit: Warum viele Projekte feststecken – Endlich in die Umsetzung kommen

Strukturen, Anforderungen und Tools sind vielerorts vorhanden – dennoch stockt die operative Umsetzung. Es sind zumeist organisatorische Hürden die NIS2-, ISMS- und BCM-Initiativen ausbremsen. Unternehmen können mit klarer Governance, verbindlichen Verantwortlichkeiten und kontinuierlicher Steuerung echte Resilienz schaffen.

KI-Agenten absichern: Warum Identity zum Erfolgsfaktor wird – KI braucht Identity Governance

KI-Agenten versprechen Unternehmen mehr Tempo und Automatisierung, schaffen aber zugleich neue Sicherheitsrisiken. Entscheidend ist deshalb, nicht nur ihre Funktionen, sondern vor allem ihre Identitäten, Berechtigungen und Zugriffe konsequent zu steuern. Wer Identity Governance früh verankert, kann Innovation ermöglichen, ohne Kontrolle und Compliance aus der Hand zu geben.

Cybersicherheit im KI-Zeitalter: SASE am Wendepunkt – Wie KI und Quantencomputer die Sicherheitsarchitektur aushebeln

SASE galt als Antwort auf Cloud, hybrides Arbeiten und Zero Trust. Doch KI-Agenten vervielfachen den Datenverkehr, moderne Verschlüsselung schafft blinde Flecken – und Quantencomputer stellen heutige Schutzversprechen infrage. Die Sicherheitsarchitektur muss näher an Nutzer, Gerät und Anwendung rücken.

Passwortfreie MFA als nächste Sicherheitsstufe – Die Zukunft der Identitätsprüfung

Multifaktor-Authentifizierung (MFA) hat sich sowohl im geschäftlichen als auch im privaten Bereich durchgesetzt, um Nutzer bei der Anmeldung in IT-Systeme zu identifizieren. Dennoch weisen gängige Implementierungen Schwächen auf, die aktuelle Angriffstechniken gezielt ausnutzen – vor allem, weil weiterhin Passwörter zum Einsatz kommen. Um ein höheres Sicherheitsniveau zu erreichen, sollten Unternehmen daher MFA um passwortlose Systeme ergänzen.

Digitale Souveränität benötigt sichere Kommunikation – Mehr als ein europäischer Server

Digitale Souveränität zeigt sich dort, wo täglich vertrauliche Informationen fließen: im Postfach. Verträge, Finanzunterlagen, Personalthemen oder Projektpläne werden weiterhin per E-Mail ausgetauscht. Wer diesen Kanal nicht beherrscht, verliert die Kontrolle über Daten, Risiken und Nachweise. Digitale Souveränität bedeutet deshalb nicht nur, Systeme in Europa zu betreiben. Sie bedeutet, Kommunikation sicher, nachvollziehbar und eigenständig steuerbar zu machen.

EU AI Act – mehr Sicherheit für einen verantwortungsbewussten KI-Einsatz

Management Summary Der EU AI Act schafft einen europaweit einheitlichen Rechtsrahmen für den verantwortungsvollen Einsatz von KI und orientiert sich am Risiko der jeweiligen Anwendung. Seit Februar 2025 sind bestimmte KI-Praktiken mit inakzeptablem Risiko verboten; zugleich müssen Unternehmen KI-Kompetenz bei Mitarbeitenden aufbauen. Ab August 2026 greifen Transparenzpflichten, etwa wenn Nutzerinnen und Nutzer mit Chatbots oder…

Nicht-menschliche Identitäten: Warum Unternehmen Maschinen, Dienste und KI-Agenten besser steuern müssen

Service-Konten, API-Schlüssel, Zertifikate und KI-Agenten sind heute zentrale Bausteine digitaler Geschäftsprozesse – zugleich aber oft kaum gesteuerte Risikoträger. Unternehmen müssen nicht-menschliche Identitäten deshalb konsequent inventarisieren, begrenzen und überwachen, um Angriffsflächen zu reduzieren, Compliance-Anforderungen zu erfüllen und Automatisierung sicher zu skalieren.   Management Summary Nicht-menschliche Identitäten entwickeln sich in hybriden IT-, Cloud- und KI-Umgebungen zu einer…

Wenn KI Schwachstellen schneller findet als Unternehmen sie schließen können – Die Mobilisierung der Cybersicherheits-Branche

Mit Project QuiltWorks will CrowdStrike eine branchenweite Antwort auf die neue Dynamik KI-gestützter Cyberrisiken geben. Daniel Bernard, Chief Business Officer bei CrowdStrike erklärt, warum klassische Schwachstellenpriorisierung nicht mehr ausreicht und wie Technologiepartner, Integratoren und Cyberversicherer gemeinsam helfen sollen, Risiken schneller zu erkennen, zu bewerten und zu reduzieren.

Prompt-Injection: Wie versteckte KI-Anweisungen Dokumente, Prozesse und Entscheidungen manipulieren können

Prompt-Injection galt lange als Spezialthema der KI-Sicherheit. Inzwischen zeigt sich: Die Angriffstechnik ist ein praktisches Risiko für Unternehmen, Behörden, Gerichte und alle Organisationen, die generative KI zur Analyse von Dokumenten, E-Mails, Webseiten oder internen Daten einsetzen. Der Kern des Problems ist einfach: Ein Sprachmodell verarbeitet natürliche Sprache. Wenn Anweisungen und Daten im selben Kontext landen,…

Prompt-Injection vor Gericht

Management Summary Ein Fall aus Connecticut zeigt, wie schnell Prompt-Injection vom technischen Randthema zum Governance- und Compliance-Risiko werden kann: Ein Kläger versteckte unsichtbare KI-Anweisungen in Gerichtsunterlagen, um eine mögliche maschinelle Auswertung zu beeinflussen. Der Versuch scheiterte, weil ein Gerichtsbeteiligter ungewöhnliche Leerräume bemerkte — doch der Fall liefert eine klare Warnung für Organisationen, die KI zur…

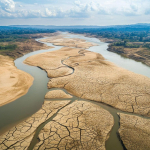
Die langsame Krise: Warum wochenlanges Niedrigwasser zum Cyberrisiko wird

  Ein Kommentar von Frank Roidl, Senior Service & Contract Manager bei Getronics Europas Flüsse führen so wenig Wasser wie selten zuvor. Satellitendaten des EU-Programms Copernicus zeigen Anfang August außergewöhnlich niedrige Pegel an Loire, Po, Rhein und Donau zugleich, Folge einer Dürre, die weite Teile des Kontinents erfasst. An der Donau musste das Kernkraftwerk Paks…