Datensouveränität ist mehr als Datenresidenz: Entscheidend ist, wer auf Daten und KI-Workloads zugreifen, sie kontrollieren und unter welcher Rechtsordnung verarbeiten kann. Der »Global Data Sovereignty Report 2026« zeigt eine deutliche Lücke zwischen Risikobewusstsein und operativer Reife. Für CIOs wird damit die Verbindung von Datenmanagement, Cloud-Beschaffung, Compliance, Sicherheit und KI-Governance zur strategischen Kernaufgabe.
Management Summary
- Strategische Lücke: 90 Prozent der Befragten sehen Datensouveränität als geschäftlich relevant, doch 64 Prozent arbeiten ohne formelle Strategie.
- Kontrolle vor Standort: Souveränität hängt nicht allein vom Speicherort ab, sondern auch von Transparenz, Zugriffsrechten, Rechtsordnung und operativer Handlungsfähigkeit.
- KI erhöht den Druck: Sensible Modelle, Trainingsdaten und Workloads verlangen risikobasierte Entscheidungen über Hosting, Zugriff und Kontrollmechanismen.
- Beschaffung wird zum Steuerungshebel: Anbieter sollten neben Funktion und Preis auch nach rechtlicher Abhängigkeit, Wechselmöglichkeiten, Sicherheitsnachweisen und souveränen Betriebsmodellen bewertet werden.
- Vorstand und CIO müssen gemeinsam handeln: Datensouveränität braucht verbindliche Verantwortlichkeiten, ein Dateninventar, abgestufte Kontrollen und einen über mehrere Jahre angelegten Transformationsplan.
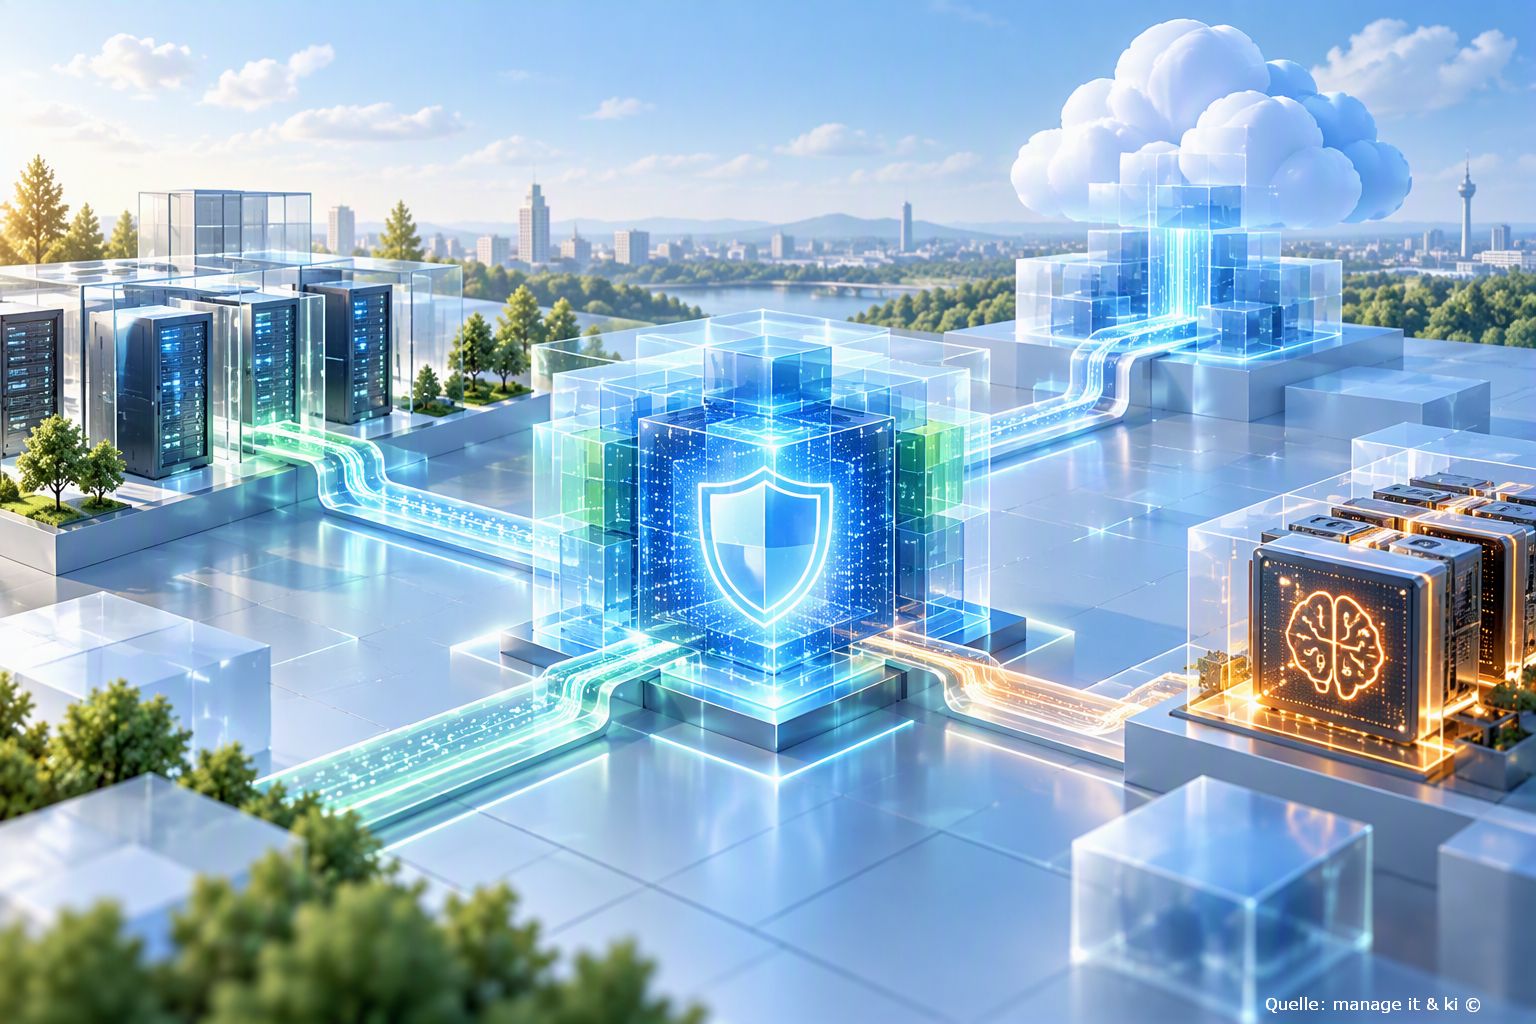
Illustration Absmeier foto ki designer –
Datensouveränität als kontrollierte Verbindung von Cloud, eigener Infrastruktur und KI – mit einem geschützten Datenkern im Zentrum.
Der »Global Data Sovereignty Report 2026« von Everpure zeigt, dass 90 % der Führungskräfte auf Leitungsebene in Deutschland glauben, ein Versagen bei der Datensouveränität könne sie ihren Arbeitsplatz kosten, während sich 91 % Sorgen um finanzielle Schäden und Reputationsverluste für ihr Unternehmen machen [1]. Trotz dieser hohen Risiken arbeiten 64 % der Unternehmen ohne eine formelle Strategie zur Datensouveränität – was eine Schwachstelle in der modernen Verwaltung von Unternehmensdaten im heutigen unsicheren geopolitischen Umfeld offenbart.
Evepure stellt dazu mit »Souveränität by Design« ein risikobewusstes Framework für Geschäftsprozesse vor. Es stellt sicher, dass Governance- und Kontrollmaßnahmen maßgeschneidert auf das individuelle Risiko der jeweiligen Daten, Anwendungen und Workloads angewendet werden.
Zur erfolgreichen Bewältigung der Übergangsphase dienen die folgenden miteinander verzahnten Schritte zur Umsetzung einer effektiven Datensouveränitätsstrategie:
- Für Transparenz und Kontrolle sorgen:
Echte Souveränität beginnt mit der vollständigen Kontrolle über die eigenen Daten. Unternehmen müssen genau wissen, welche Daten sie besitzen, wo diese liegen und wer Zugriff darauf hat. Zudem gilt es zu erkennen, welche Workloads besonders durch ausländische Zugriffsrechte, Datenexfiltration oder politisch motivierte Störungen gefährdet sind. Die unverzichtbare Basis dafür ist ein leistungsfähiges Datenmanagement. - Implementieren Sie wie folgt ein intelligentes, risikobasiertes Souveränitätsmodell:
Agieren Sie zielgerichtet statt pauschal: Ein risikobasiertes Framework ordnet Ihre Daten, Anwendungen und KI-Workloads nach Sensibilität, Wert und rechtlichen Risiken. So sichern Sie Ihre kritischsten Ressourcen in souveränen Umgebungen ab, ohne auf die Innovationskraft und Skalierbarkeit globaler Cloud-Anbieter zu verzichten. - Schaffen Sie eine souveräne Grundlage für KI:
Gehen Sie Ihre KI-Implementierung gezielt an: Schaffen Sie zuerst souveräne Umgebungen für sensible und risikoreiche KI-Daten und -Workloads. - Erheben Sie Governance von einem IT- zu einem Vorstandsthema:
Verankern Sie Datensouveränität fest in Ihrer Unternehmensstrategie und schaffen Sie eindeutige Verantwortlichkeiten. Investieren Sie in Expertenwissen und etablieren Sie eine funktionsübergreifende Governance. Sichern Sie sich zudem den Rückhalt der Unternehmensführung durch ein abteilungsübergreifendes Team aus Recht, Sicherheit, Technologie und Business. So behalten Sie Richtlinien, Beschaffung, Compliance und betriebliche Resilienz stets sicher im Blick. - Richten Sie die Beschaffung und Ihre Investitionen an geopolitischen Gegebenheiten aus:
Verankern Sie Souveränität fest in Ihren Beschaffungsprozessen: Bewerten Sie Anbieter nicht nur nach Funktionen, sondern auch nach rechtlicher Kontrolle, Vorgabeneinhaltung und souveränen Betriebsmodellen. Denken Sie dabei langfristig. Da sich Rahmenbedingungen stetig ändern, empfiehlt sich ein Mehrjahresplan, der Schritt für Schritt mehr Souveränität bei Infrastruktur, Datenmanagement, Compliance und der Befähigung Ihres Teams aufbaut.
Fazit: Der Fokus verschiebt sich von nationaler zu unternehmerischer Souveränität, ein Ansatz, der auf der spezifischen Risikobereitschaft und der Sichtweise eines Unternehmens auf regulatorische Vorgaben basiert.
Zusammenfassung der Global Data Sovereignty Report 2026.
Die Studie wurde von Everpure in Auftrag gegeben und laut Bericht vom Marktforschungsunternehmen Vanson Bourne mit 2.100 Unternehmen in acht Ländern durchgeführt.
Datensouveränität wird zur strategischen Aufgabe und viele Unternehmen sind noch nicht bereit
Datensouveränität entwickelt sich vom Compliance-Thema zur strategischen Managementaufgabe. Doch zwischen Anspruch und tatsächlicher Umsetzung klafft in vielen Unternehmen eine erhebliche Lücke. Genau dieses Spannungsfeld beschreibt der Global Data Sovereignty Report 2026. Grundlage ist eine unabhängige, von Everpure beauftragte Untersuchung von Vanson Bourne unter 2.100 Unternehmen in Großbritannien, Frankreich, Deutschland, Australien, Japan, Südkorea, Singapur und Indien.
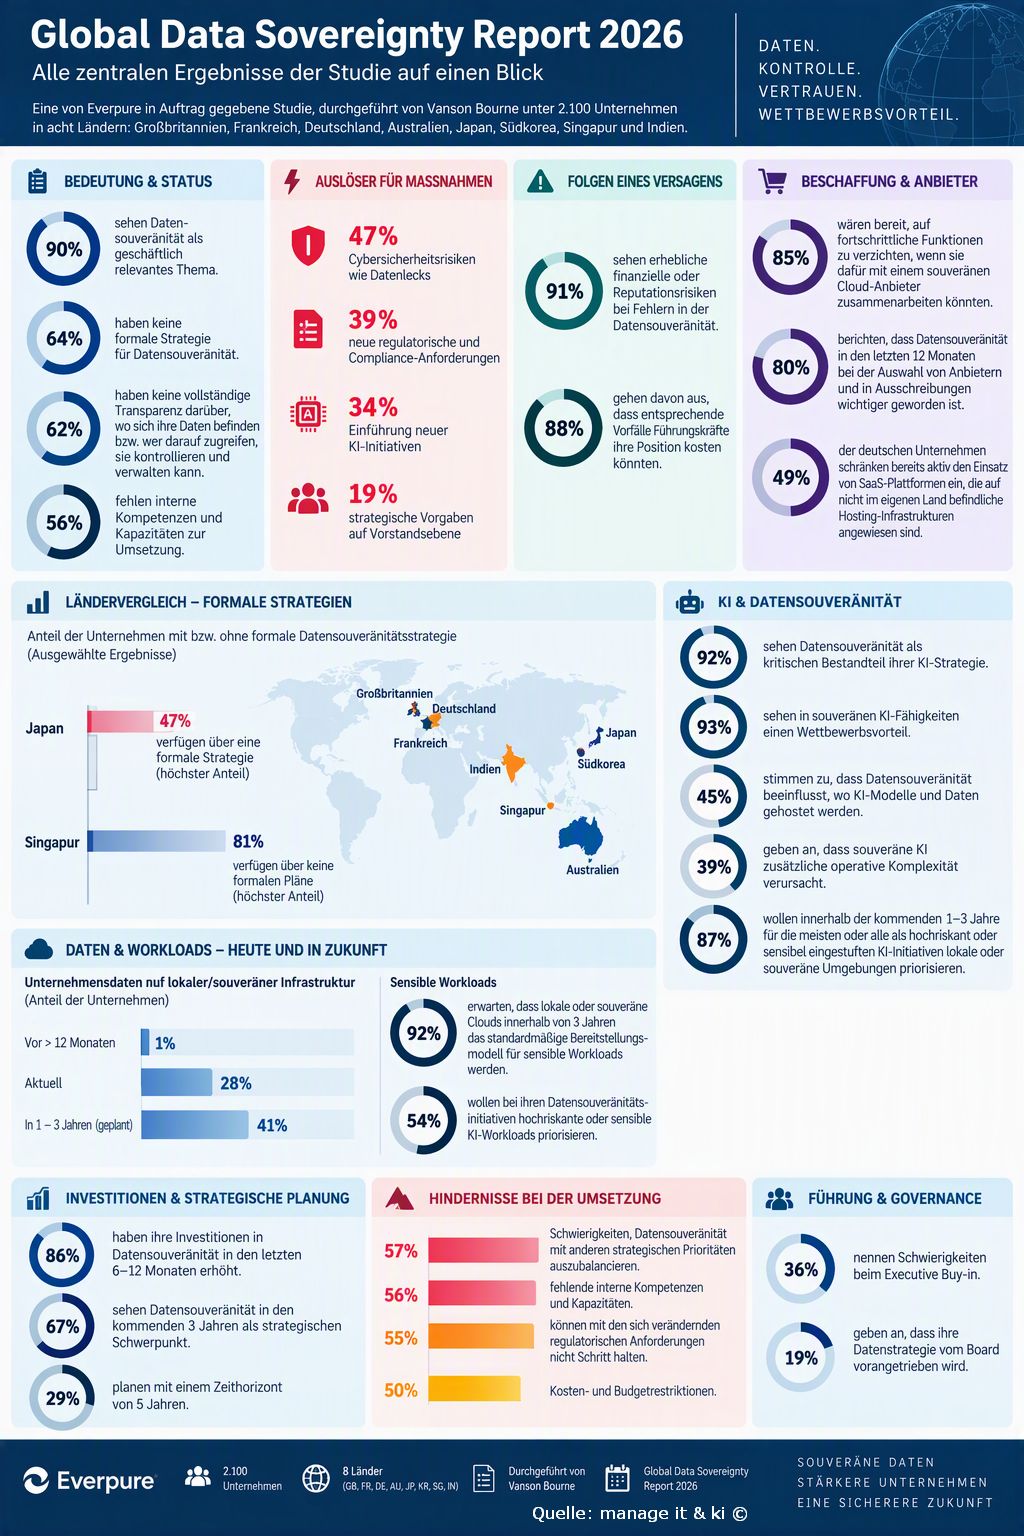
Die zentrale Botschaft ist eindeutig: 90 Prozent der Befragten betrachten Datensouveränität inzwischen als geschäftlich relevantes Thema. Gleichzeitig verfügen 64 Prozent der Organisationen über keine formale Strategie dafür. 62 Prozent fehlt zudem die vollständige Transparenz darüber, wo sich ihre Daten befinden beziehungsweise wer auf sie zugreifen, sie kontrollieren und verwalten kann. 56 Prozent beklagen fehlende interne Kompetenzen und Kapazitäten zur Umsetzung entsprechender Initiativen.
Damit wird Datensouveränität zu einem Beispiel dafür, wie schnell sich strategische Prioritäten verschieben können, während Organisation, Prozesse und Kompetenzen nicht im gleichen Tempo nachziehen.
Geopolitik verändert den Blick auf Unternehmensdaten
Hinter dieser Entwicklung stehen mehrere Faktoren. Der Bericht nennt zunehmende geopolitische Unsicherheit, regulatorische Anforderungen und die wachsende Bedeutung generativer künstlicher Intelligenz. Datensouveränität betrifft damit längst nicht mehr nur die Frage, in welchem Land Daten gespeichert werden. Im Mittelpunkt stehen ebenso Zugriffsrechte, Kontrolle und die Frage, welcher Rechtsordnung Daten unterliegen.
Als wichtigsten Auslöser für Maßnahmen zur Datensouveränität nennen 47 Prozent der Befragten Cybersicherheitsrisiken wie Datenlecks. 39 Prozent verweisen auf neue regulatorische und Compliance-Anforderungen. 34 Prozent nennen die Einführung neuer KI-Initiativen. Dagegen spielen strategische Vorgaben auf Vorstandsebene mit 19 Prozent eine deutlich geringere Rolle.
Die Konsequenzen eines Versagens werden allerdings als gravierend eingeschätzt. 91 Prozent verbinden Fehler bei der Datensouveränität mit erheblichen finanziellen oder Reputationsrisiken. 88 Prozent gehen sogar davon aus, dass entsprechende Vorfälle Führungskräfte ihre Position kosten könnten.
Beschaffungspolitik verändert sich
Besonders deutlich schlägt sich der Bedeutungsgewinn in der Auswahl von Technologieanbietern nieder. 85 Prozent der Befragten wären laut Studie bereit, auf fortschrittliche Funktionen zu verzichten, wenn sie dafür mit einem souveränen Cloud-Anbieter zusammenarbeiten könnten. 80 Prozent berichten außerdem, dass Datensouveränität innerhalb der vergangenen zwölf Monate bei der Auswahl von Anbietern und in Ausschreibungsverfahren wichtiger geworden ist.
Deutschland fällt dabei besonders auf: 49 Prozent der deutschen Unternehmen schränken laut Untersuchung bereits aktiv den Einsatz von SaaS-Plattformen ein, die auf nicht im eigenen Land befindliche Hosting-Infrastrukturen angewiesen sind. Im internationalen Vergleich weist Deutschland damit in der Studie den höchsten entsprechenden Anteil auf.
Auch innerhalb der untersuchten Märkte bestehen deutliche Unterschiede. Japan erreicht mit 47 Prozent den höchsten Anteil formal implementierter Souveränitätsstrategien. In Singapur verfügen dagegen 81 Prozent der befragten Unternehmen nicht über formale Pläne.
Künstliche Intelligenz verschärft die Souveränitätsfrage
Besondere Dynamik erhält das Thema durch KI. 92 Prozent betrachten Datensouveränität als kritischen Bestandteil ihrer KI-Strategie, 93 Prozent sehen in souveränen KI-Fähigkeiten sogar einen Wettbewerbsvorteil.
Für Unternehmen stellt sich deshalb nicht mehr nur die Frage, wo klassische Geschäftsdaten liegen. Auch der Standort von KI-Modellen, Trainings- und Unternehmensdaten sowie die Kontrolle darüber werden relevant. 45 Prozent stimmen laut Studie zu, dass Datensouveränität beeinflusst, wo KI-Modelle und Daten gehostet werden. Gleichzeitig geben 39 Prozent an, dass souveräne KI zusätzliche operative Komplexität verursacht.
Die Untersuchung zeigt damit einen Zielkonflikt: Unternehmen möchten leistungsfähige KI nutzen, gleichzeitig aber Kontrolle über sensible Daten und Modelle behalten. Für sensible oder risikoreiche KI-Anwendungen gewinnt eine lokale beziehungsweise souveräne Infrastruktur deshalb an Bedeutung. 87 Prozent wollen innerhalb der kommenden ein bis drei Jahre für die meisten oder alle als hochriskant oder sensibel eingestuften KI-Initiativen lokale oder souveräne Umgebungen priorisieren.
Daten und Workloads werden neu verteilt
Diese Entwicklung bleibt nicht auf Strategiepapiere beschränkt. Unternehmen beginnen laut Studie, ihre Workloads zwischen globalen Clouds, lokalen Infrastrukturen und souveränen Umgebungen neu auszubalancieren.
Während vor mehr als zwölf Monaten lediglich ein Prozent die Mehrheit oder sämtliche Unternehmensdaten auf lokaler beziehungsweise souveräner Infrastruktur betrieben hatte, liegt dieser Anteil laut Bericht inzwischen bei 28 Prozent. Für die kommenden ein bis drei Jahre planen 41 Prozent, die Mehrheit oder alle Daten in lokalen oder souveränen Umgebungen zu betreiben.
Bei sensiblen Workloads fällt die Entwicklung noch deutlicher aus: 92 Prozent erwarten, dass lokale oder souveräne Clouds innerhalb von drei Jahren zum standardmäßigen Bereitstellungsmodell für sensible Workloads werden. 54 Prozent wollen bei ihren Datensouveränitätsinitiativen hochriskante oder sensible KI-Workloads priorisieren.
Das eigentliche Problem ist die Umsetzung
Dass Unternehmen mehr investieren, bedeutet allerdings noch nicht, dass sie ihre Souveränitätsziele erreichen. Der Bericht bezeichnet gerade die operative Umsetzung als zentrale Baustelle.
86 Prozent der befragten Unternehmen haben ihre Investitionen in Datensouveränität in den vergangenen sechs bis zwölf Monaten erhöht. Für 67 Prozent soll das Thema in den kommenden drei Jahren strategischer Schwerpunkt bleiben, weitere 29 Prozent planen mit einem Horizont von fünf Jahren.
Die Hindernisse sind erheblich: 57 Prozent haben Schwierigkeiten, Datensouveränität mit anderen strategischen Prioritäten auszubalancieren. 56 Prozent fehlen interne Kompetenzen und Kapazitäten, 55 Prozent können mit den sich verändernden regulatorischen Anforderungen nicht Schritt halten. Die Hälfte der Befragten kämpft zudem mit Kosten- und Budgetrestriktionen.
Auch die Unterstützung durch die Unternehmensführung ist keineswegs selbstverständlich. 36 Prozent nennen Schwierigkeiten beim Executive Buy-in, während lediglich 19 Prozent angeben, dass ihre Datenstrategie vom Board vorangetrieben wird.
Von der Cloud-Frage zur Managementfrage
Der Global Data Sovereignty Report 2026 zeichnet damit das Bild eines grundlegenden Umbruchs: Unternehmen erkennen zunehmend, dass Kontrolle über Daten, Infrastruktur und KI nicht ausschließlich technische Fragen sind. Beschaffung, Risikomanagement, Cloud-Strategie, Compliance und KI-Governance wachsen zu einem gemeinsamen strategischen Themenkomplex zusammen.
Gleichzeitig zeigt die Untersuchung, wie groß die Umsetzungslücke noch ist. Einer hohen strategischen Bedeutung stehen unzureichende Datentransparenz, fehlende Kompetenzen, regulatorische Dynamik und Budgetprobleme gegenüber.
Für CIOs und Unternehmensleitungen liegt darin die entscheidende Botschaft der Studie: Der Aufbau von Datensouveränität beschränkt sich nicht auf die Entscheidung für einen bestimmten Cloud-Anbieter oder einen neuen Speicherort. Er verlangt eine Verbindung von Datenmanagement, Infrastrukturentscheidungen, Sicherheits- und Zugriffsmodellen, Beschaffung sowie KI-Governance. Ob Unternehmen diese operative Lücke schließen können, betrachtet der Bericht als entscheidend dafür, wie sie internationale regulatorische Anforderungen, Cloud-Skalierbarkeit und den sicheren Einsatz von KI miteinander in Einklang bringen.
Tipps für Unternehmen
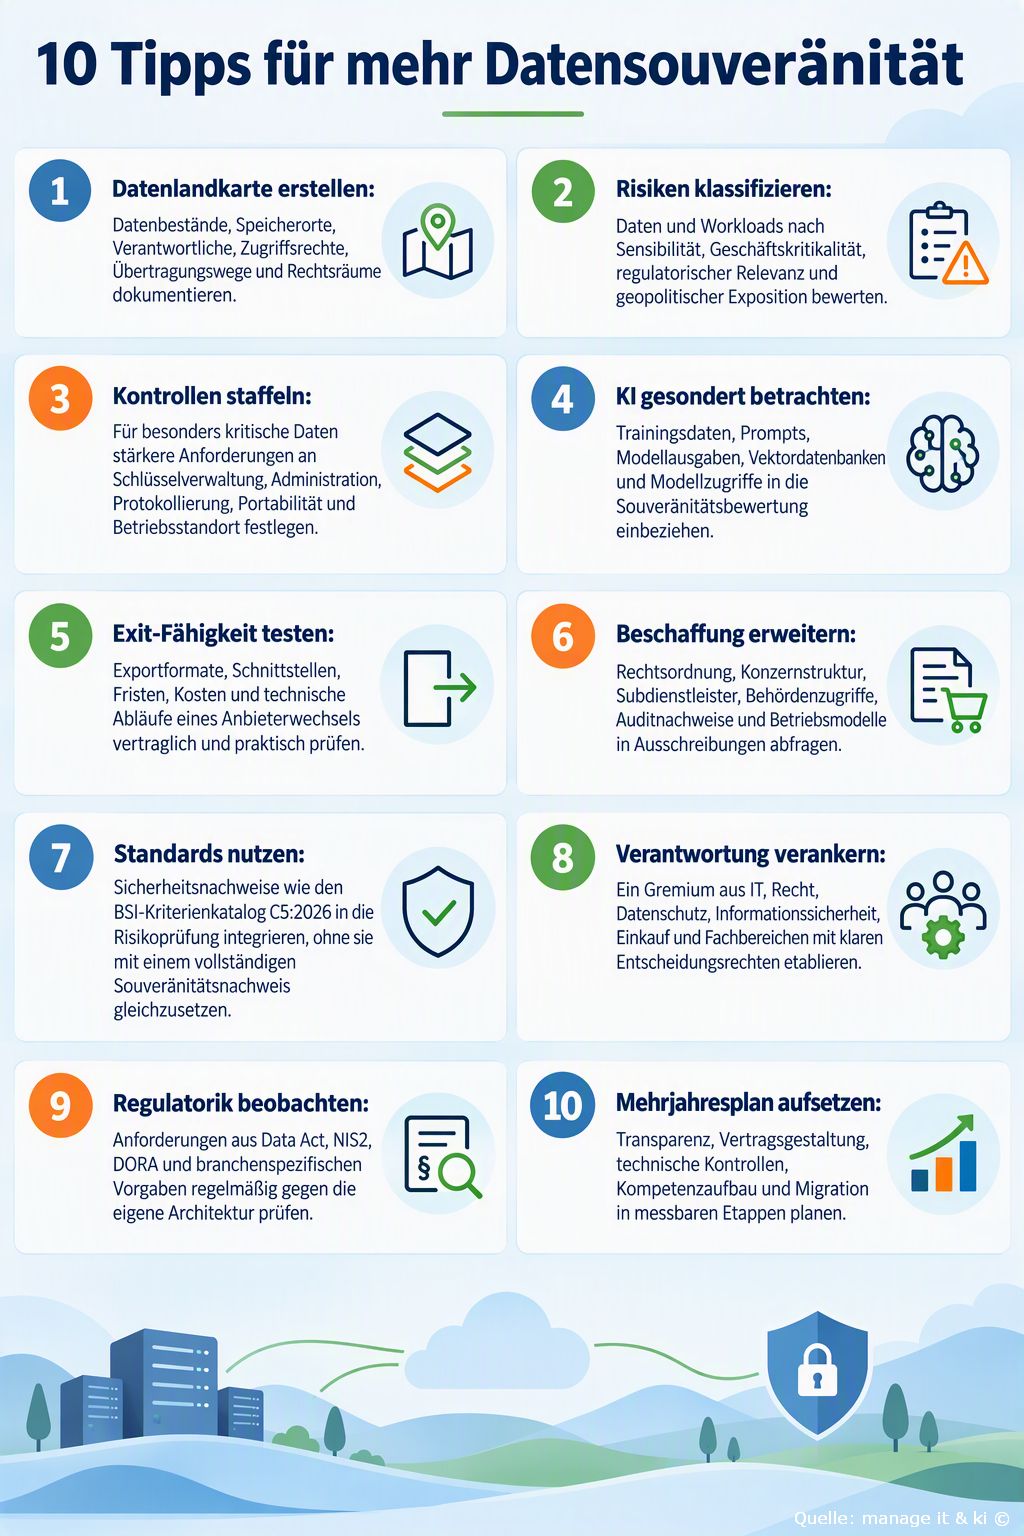
- Datenlandkarte erstellen: Erfassen Sie nicht nur Anwendungen und Datenbanken, sondern auch Dateiablagen, SaaS-Dienste, Backups, Schnittstellen, Analyseplattformen und Schatten-IT. Dokumentieren Sie für jeden Bestand den fachlichen Eigentümer, den technischen Betreiber, Speicher- und Verarbeitungsorte, Zugriffsgruppen, Übertragungswege, Aufbewahrungsfristen und betroffene Rechtsräume. Beginnen Sie mit geschäftskritischen Prozessen und ergänzen Sie das Inventar schrittweise. Praxisbeispiel: Ein Maschinenbauer startet mit Konstruktionsdaten und verknüpft CAD-System, zentrale Dateiablage, externes Entwicklungsportal und Cloud-Backup in einer gemeinsamen Datenlandkarte. Dabei wird sichtbar, dass ein Dienstleister außerhalb des vorgesehenen Rechtsraums administrativen Zugriff besitzt. Der Vertrag und das Berechtigungskonzept können daraufhin gezielt überprüft werden.
- Risiken klassifizieren: Entwickeln Sie wenige, verständliche Schutzklassen und bewerten Sie Daten sowie Workloads nach Vertraulichkeit, Integrität, Verfügbarkeit, Geschäftskritikalität, regulatorischer Relevanz und geopolitischer Exposition. Definieren Sie für jede Klasse verbindliche Mindestanforderungen an Hosting, Zugriff, Verschlüsselung, Protokollierung und Wiederherstellung. Die Einstufung sollte regelmäßig und bei wesentlichen Änderungen erneut geprüft werden. Praxisbeispiel: Ein Finanzdienstleister ordnet öffentliche Produktinformationen der niedrigen, interne Analysen der mittleren und Kunden-, Transaktions- sowie Risikomodelldaten der höchsten Schutzklasse zu. Nur die höchste Klasse verlangt eine besonders kontrollierte Betriebsumgebung und kundenseitig kontrollierte Schlüssel.
- Kontrollen staffeln: Vermeiden Sie ein einheitliches Sicherheitsniveau für alle Daten. Legen Sie abhängig von der Schutzklasse abgestufte Kontrollen fest, etwa Mehr-Faktor-Authentifizierung, privilegierte Zugriffsverwaltung, kundenseitige Schlüsselverwaltung, unveränderbare Protokolle, getrennte Administrationsrollen, definierte Betriebsstandorte und getestete Wiederanlaufverfahren. Prüfen Sie außerdem, ob der Anbieter die Kontrollen technisch nachweisen kann. Praxisbeispiel: Ein Krankenhaus betreibt allgemeine Verwaltungsdaten in einer Standard-Cloud. Für Behandlungsdaten gelten zusätzliche Vorgaben: getrennte Mandanten, eng begrenzte Administratorrechte, eigene Schlüssel, lückenlose Zugriffsnachweise und regelmäßige Wiederherstellungstests.
- KI gesondert betrachten: Nehmen Sie bei KI nicht nur Trainingsdaten, sondern auch Prompts, Systemanweisungen, Kontextdaten, Vektordatenbanken, Protokolle, Modellausgaben und Feedbackdaten in die Bewertung auf. Klären Sie, ob Eingaben zum Training des Anbieters verwendet werden, wo Inferenz und Speicherung stattfinden und wer auf Modelle oder Daten zugreifen kann. Für sensible Anwendungsfälle sollten freigegebene Modelle, isolierte Umgebungen und verbindliche Löschregeln gelten. Praxisbeispiel: Eine Rechtsabteilung führt einen KI-Assistenten zunächst nur für öffentliche Vertragsmuster ein. Vertrauliche Verträge dürfen erst verarbeitet werden, nachdem eine isolierte Instanz, deaktivierte Trainingsnutzung, definierte Aufbewahrungsfristen und eine Prüfung der Ausgaben eingerichtet wurden.
- Exit-Fähigkeit testen: Verlassen Sie sich nicht auf vertragliche Portabilitätszusagen allein. Dokumentieren Sie Exportformate, Datenmodelle, Schnittstellen, Abhängigkeiten, Fristen, Kosten und Verantwortlichkeiten. Führen Sie regelmäßig einen Testexport durch und prüfen Sie, ob Daten, Metadaten, Berechtigungen, Protokolle und Konfigurationen in einer anderen Umgebung nutzbar sind. Praxisbeispiel: Ein Handelsunternehmen exportiert vierteljährlich einen repräsentativen Datenbestand aus seiner SaaS-Plattform und importiert ihn in eine Testumgebung. Dabei fällt auf, dass Rollenmodelle und Prüfprotokolle nicht vollständig mitübertragen werden. Diese Lücke wird in der Exit-Dokumentation und in den Vertragsverhandlungen berücksichtigt.
- Beschaffung erweitern: Ergänzen Sie klassische Kriterien wie Preis, Funktion und Verfügbarkeit um Eigentümer- und Konzernstruktur, anwendbare Rechtsordnungen, Standorte von Daten und Administration, Subdienstleister, mögliche Behördenzugriffe, Schlüsselkontrolle, Auditnachweise, Portabilität und souveräne Betriebsmodelle. Formulieren Sie Muss-Kriterien und lassen Sie Abweichungen durch Recht, Informationssicherheit und Fachbereich gemeinsam bewerten. Praxisbeispiel: Ein öffentlicher Auftraggeber verwendet in einer Cloud-Ausschreibung eine Souveränitätsmatrix. Ein funktional führender Anbieter erhält zusätzliche Risikopunkte, weil zentrale Administrationsleistungen aus einem Drittstaat erfolgen und kein belastbarer Migrationspfad angeboten wird.
- Standards nutzen: Verwenden Sie Prüfberichte und Kriterienkataloge als strukturierte Nachweise, aber nicht als Ersatz für die eigene Risikobewertung. Ordnen Sie Nachweise wie C5:2026, ISO/IEC 27001 oder branchenspezifische Prüfungen den eigenen Anforderungen zu und dokumentieren Sie verbleibende Lücken. Achten Sie auf Geltungsbereich, Prüfzeitraum, Ausnahmen und die konkrete Leistung, für die der Nachweis gilt. Praxisbeispiel: Ein Energieversorger prüft den C5-Bericht eines Cloud-Dienstes. Der Bericht deckt die Basisplattform ab, nicht jedoch einen eingesetzten KI-Zusatzdienst. Der Zusatzdienst wird deshalb separat bewertet und zunächst nur für nicht kritische Daten freigegeben.
- Verantwortung verankern: Richten Sie ein dauerhaftes, funktionsübergreifendes Gremium aus IT, Recht, Datenschutz, Informationssicherheit, Einkauf und Fachbereichen ein. Definieren Sie Entscheidungsrechte, Eskalationswege, Freigabeschwellen und messbare Ziele. Die Unternehmensleitung sollte regelmäßig über Risiken, Ausnahmen, Investitionen und Fortschritt informiert werden. Praxisbeispiel: Ein Industriekonzern lässt neue Cloud- und KI-Dienste ab einer festgelegten Risikostufe durch ein Souveränitätsboard prüfen. Standardfälle werden innerhalb weniger Tage entschieden; strittige Fälle gehen mit einer dokumentierten Risikoabwägung an den CIO und den zuständigen Fachvorstand.
- Regulatorik beobachten: Bauen Sie einen verbindlichen Prozess auf, der neue oder geänderte Anforderungen aus Data Act, NIS2, DORA und branchenspezifischen Vorgaben erfasst, bewertet und in Architektur-, Vertrags- und Kontrollanforderungen übersetzt. Benennen Sie Verantwortliche und dokumentieren Sie, welche Systeme, Lieferanten und Prozesse betroffen sind. Praxisbeispiel: Ein Versicherer führt ein quartalsweises regulatorisches Mapping durch. Eine neue Vorgabe zu Drittparteirisiken wird direkt mit dem Lieferantenregister, den Ausstiegsszenarien und den Wiederanlauftests verknüpft, statt nur in einer juristischen Übersicht zu verbleiben.
- Mehrjahresplan aufsetzen: Teilen Sie die Transformation in realistische Etappen: Transparenz schaffen, Risiken priorisieren, Verträge anpassen, technische Kontrollen einführen, kritische Workloads migrieren und Kompetenzen aufbauen. Hinterlegen Sie jede Etappe mit Verantwortlichen, Budget, Terminen und Kennzahlen. Priorisieren Sie Maßnahmen nach Risikoreduktion und Umsetzbarkeit, nicht nach Sichtbarkeit. Praxisbeispiel: Ein internationaler Mittelständler plant über drei Jahre: Im ersten Jahr entstehen Dateninventar und Beschaffungsregeln, im zweiten Jahr werden Schlüsselverwaltung und Exit-Tests standardisiert, im dritten Jahr wechseln besonders sensible Entwicklungs- und KI-Workloads in stärker kontrollierte Umgebungen.
FAQ
- Was bedeutet Datensouveränität?
Datensouveränität bezeichnet die Fähigkeit einer Organisation, wirksam zu bestimmen, wo ihre Daten verarbeitet werden, wer darauf zugreifen kann, welchen Rechtsordnungen sie unterliegen und wie sie übertragen, geschützt oder gelöscht werden. Der Speicherort ist damit nur ein Teil des Gesamtbilds. - Worin unterscheidet sich Datensouveränität von Datenresidenz?
Datenresidenz beschreibt vor allem den physischen oder vertraglich festgelegten Speicher- und Verarbeitungsort. Datensouveränität umfasst zusätzlich rechtliche Zuständigkeiten, Kontrolle über Schlüssel und Administration, Abhängigkeiten von Anbietern sowie die Fähigkeit, Daten und Workloads eigenständig zu betreiben oder zu verlagern. - Warum reicht ein Rechenzentrum in Deutschland oder der EU nicht aus?
Ein Standort in der EU sagt allein noch nicht, welcher Konzern den Dienst kontrolliert, welche Subdienstleister beteiligt sind oder ob ausländische Rechtsvorschriften Zugriffspflichten begründen können. Unternehmen müssen deshalb Vertragslage, Konzernstruktur, technische Kontrolle und Betriebsprozesse gemeinsam bewerten. - Welche Bedeutung hat der EU Data Act?
Der Data Act gilt seit dem 12. September 2025. Er stärkt unter anderem den Datenzugang, adressiert den Wechsel zwischen Datenverarbeitungsdiensten und enthält Vorgaben zum Schutz nicht personenbezogener Daten vor unrechtmäßigem Zugriff aus Drittstaaten. Für Cloud-Strategien sind deshalb Portabilität, Wechselprozesse und Vertragsbedingungen besonders relevant. [2] - Welche Rolle spielt C5:2026 des BSI?
Der Cloud Computing Compliance Criteria Catalogue C5:2026 konkretisiert prüfbare Sicherheitsanforderungen für Cloud-Dienste und berücksichtigt unter anderem Entwicklungen aus ISO/IEC 27001:2022, NIS2 und europäischen Cloud-Sicherheitsarbeiten. Ein C5-Nachweis unterstützt die Sicherheitsbewertung, beantwortet aber nicht automatisch alle rechtlichen, wirtschaftlichen und geopolitischen Souveränitätsfragen. [3] - Was ist ein risikobasiertes Souveränitätsmodell?
Es ordnet Daten, Anwendungen und KI-Workloads nach Sensibilität, Geschäftswert, regulatorischer Relevanz und möglicher Exposition. Je höher das Risiko, desto stärker können Anforderungen an Rechtsraum, Schlüsselkontrolle, Administration, Isolation, Auditierbarkeit und Exit-Fähigkeit ausfallen. - Warum verschärft KI die Souveränitätsfrage?
KI-Systeme verarbeiten neben klassischen Geschäftsdaten häufig Trainingsdaten, Prompts, Kontextinformationen, Modellausgaben und abgeleitete Daten. Zusätzlich entstehen Abhängigkeiten von Modellen, Beschleunigerinfrastruktur und Plattformdiensten. Der Report nennt Datensouveränität deshalb für 92 Prozent der Befragten als kritischen Bestandteil ihrer KI-Strategie. [1] - Was sollten Unternehmen bei Cloud-Anbietern prüfen?
Zu prüfen sind unter anderem Eigentümer- und Konzernstruktur, anwendbare Rechtsordnungen, Daten- und Administrationsstandorte, Subdienstleister, Verschlüsselung und Schlüsselkontrolle, Protokollierung, Sicherheitsnachweise, Portabilität, Exit-Klauseln sowie Notfall- und Wiederanlaufkonzepte. Das Cloud Sovereignty Framework der Europäischen Kommission strukturiert solche Fragen in acht Kategorien. [4] - Ist eine souveräne Cloud automatisch sicherer?
Nein. Souveränität und Cybersicherheit überschneiden sich, sind aber nicht identisch. Ein souveränes Betriebsmodell benötigt weiterhin belastbare Sicherheitsarchitektur, Schwachstellenmanagement, Identitäts- und Zugriffssteuerung, Überwachung, Notfallvorsorge und unabhängige Prüfungen. - Wie kann ein Unternehmen beginnen?
Der erste Schritt ist ein belastbares Inventar der Daten, Workloads, Speicherorte, Zugriffe und Anbieterabhängigkeiten. Darauf folgen Risikoklassifizierung, Zielbild, Beschaffungskriterien, technische und vertragliche Kontrollen sowie ein priorisierter Umsetzungsplan mit Verantwortlichkeiten und messbaren Etappen.
Quellen
[1] Everpure: Global Data Sovereignty Report 2026
https://www.everpuredata.com/content/dam/pdf/en/ebooks/eb-global-data-sovereignty-report-2026.pdf
[2] Europäische Kommission: Data Act
https://digital-strategy.ec.europa.eu/en/policies/data-act
[3] Bundesamt für Sicherheit in der Informationstechnik: C5:2026
https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Empfehlungen-nach-Angriffszielen/Cloud-Computing/Kriterienkatalog-C5/C5_2025/C5_2025.html
[4] Europäische Kommission: Cloud Sovereignty Framework – Implementation Guidance
https://commission.europa.eu/document/download/2ad80a48-166f-4c77-a513-80c53ca2a128_en?filename=Cloud+Sovereignty+Framework+-+Implementation+guidance.pdf
Management Summary, Tipps, FAQ und Bild wurden mit Hilfe von KI erstellt
646 Artikel zu Datensouveränität
IT-Security | News | Services | Strategien | Tipps
Datensouveränität und Cyberresilienz: Wie bleiben Daten auch bei einem erfolgreichen Cyberangriff geschützt?
Kein Schutzwall ist undurchdringlich. Entscheidend ist deshalb, was nach einem erfolgreichen Eindringen passiert: Wer Daten nur verschlüsselt vorfindet, kann sie nicht ohne Weiteres verwerten. Ende-zu-Ende-Verschlüsselung, ein vom Anbieter getrenntes Schlüsselmanagement und präzise Zugriffsrechte machen Datensouveränität damit zu einem zentralen Baustein der Cyberresilienz. Bild: Mehrschichtige Sicherheitsarchitektur schützt verschlüsselte Cloud-Daten auch bei erfolgreichen Angriffsversuchen. Management Summary Cyberresilienz…
Business Process Management | ERP | Geschäftsprozesse | Künstliche Intelligenz | News | Strategien
Datensouveränität: Wenn Souveränität zur Systemfrage wird
Datensouveränität wird zur Managementaufgabe: Der Digitale Produktpass, Manufacturing-X und agentische KI zwingen den Mittelstand, Daten kontrolliert zu teilen, ohne Betriebsgeheimnisse preiszugeben. Shared Sovereignty verteilt Kosten und Risiken auf vertrauenswürdige Ökosysteme – doch erst ein leistungsfähiges ERP schafft die Datenqualität, Rollenlogik und Nachvollziehbarkeit, die dafür nötig sind. Management Summary Handlungsdruck: ESPR und Digitaler Produktpass machen standardisierte,…
Business | Business Process Management | Geschäftsprozesse | Infrastruktur | IT-Security | News | Rechenzentrum | Strategien
Datenresidenz und Datensouveränität im Zeitalter der KI

Datenresidenz allein reicht im KI-Zeitalter nicht mehr aus. Wer Souveränität ernst nimmt, muss Speicherort, Rechtszuständigkeit, operative Kontrolle, Verschlüsselung, Provider-Abhängigkeiten und Governance-End-to-End zusammendenken. Für IT-Entscheider wird Datensouveränität damit von einer Compliance-Frage zur strategischen Architekturentscheidung. Management Summary Datenresidenz ist nicht Datensouveränität: Der Standort eines Rechenzentrums beantwortet nicht die entscheidende Frage, wer rechtlich, technisch und operativ Zugriff auf…
Cloud Computing | Infrastruktur | News | Strategien | Whitepaper
Cloud, Kontrolle, Compliance: Wie Data Repatriation mit logischen Architekturen die Datensouveränität stärkt
Management Summary Data Repatriation entwickelt sich vom Sonderfall zum strategischen Hebel: Unternehmen holen ausgewählte Daten und Workloads gezielt aus der Public Cloud zurück, um Kosten, Compliance und Performance besser zu steuern. Der Trend ist Ausdruck einer reiferen Cloud-Strategie, nicht eines Rückschritts. Entscheidend ist, für jede Datenklasse die wirtschaftlich und regulatorisch passende Betriebsumgebung zu wählen. Ohne…
Cloud Computing | Infrastruktur | Künstliche Intelligenz | News | Rechenzentrum | Trends 2026 | Trends Infrastruktur | Whitepaper
Datenschutz und Datensouveränität: Unternehmens-KI stößt an ihre Grenzen

Steigende Anforderungen an Datenschutz und Datensouveränität legen die Grenzen von Architekturen offen, die für zentralisierte und standortübergreifende Datenflüsse entwickelt wurden. Datenhoheit ist zu einem zentralen Designparameter geworden und führt zu einem Wandel weg von global integrierten Systemen hin zu regional abgegrenzten Architekturen. Unternehmen, die ihre Architektur frühzeitig neu gestalten, verschaffen sich einen messbaren Vorsprung in…
Business | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | News | Strategien | Trends 2026 | Trends Security | Whitepaper
Datensouveränität – Jedes dritte Unternehmen war 2025 von einem Vorfall betroffen

Unternehmen geben Millionen für ihre Datensouveränitätsbemühungen aus und doch klafft eine Souveränitätslücke. Der aktuelle »2026 Data Security and Compliance Risk: Data Sovereignty Report« von Kiteworks deckt eine auffällige Diskrepanz auf dem Weg zur Datensouveränität auf [1]. Die Umfrage zeigt, dass Unternehmen die Vorschriften zur Datensouveränität zwar besser denn je kennen, jedoch auch jedes dritte…
Ausgabe 1-2-2026 | Business | Business Process Management | Geschäftsprozesse | News | Strategien
Datensouveränität – Kann Europa die Kontrolle über seine Daten wiedererlangen?

Die Kontrolle über europäische Daten ist trotz Speicherung innerhalb der EU nicht garantiert, da ausländische Behörden wie die USA durch Gesetze wie den CLOUD Act Zugriff erhalten können. Für Unternehmen und öffentliche Einrichtungen entsteht dadurch ein erhebliches Risiko, das mit klassischen Maßnahmen wie Datenresidenz allein nicht behoben werden kann. Intelligente, anbieterunabhängige Datenmanagement-Plattformen bieten einen Ausweg, indem sie Transparenz, Kontrolle und Durchsetzung von Richtlinien über verschiedene Infrastrukturen hinweg ermöglichen und so die digitale Souveränität stärken.
Infrastruktur | Künstliche Intelligenz | News | Rechenzentrum | Strategien
Regionale Datensouveränität im Zeitalter der KI

Wie das Spannungsfeld zwischen Freiheit und Regulierung maximalen Mehrwert für Unternehmen schafft. Als Apollo 13 infolge der Explosion eines Sauerstofftanks in über 200.000 Meilen Entfernung von der Erde in eine kritische Situation geriet, standen die Ingenieure der NASA vor der Aufgabe, unter extremen Beschränkungen handlungsfähig zu bleiben. Rasche Entscheidungen mussten innovative Lösungsansätze mit unverrückbaren…
Cloud Computing | Infrastruktur | News | Rechenzentrum | Services
So können sich KMUs aus der Zwickmühle Datensouveränität befreien

Unternehmen stecken in Sachen Datensouveränität in der Zwickmühle. Mit hyperkonvergenter Infrastruktur können KMU einfacher und kostengünstiger Hybrid-Clouds aufbauen, und garantieren, dass Ihre kritischen Daten jederzeit am richtigen Ort zugänglich sind. Datensouveränität, Datenschutz und die Abhängigkeit der Branche von US-amerikanischen Hyperscalern sind miteinander verwandte und in der Branche seit Jahren heiß diskutierte Themen. Viele Unternehmen…
Business | Business Process Management | Digitalisierung | Geschäftsprozesse | Infrastruktur | News | Rechenzentrum | Services | Strategien | Tipps
Datensouveränität: die richtige Balance finden

Die Debatte um digitale Souveränität hat in Europa und den USA an Schärfe gewonnen: Mitte November suchte der Europäische Gipfel zur digitalen Souveränität 2025 in Berlin nach Lösungen. Warnungen vor übermäßiger Abhängigkeit von Hyperscalern, Forderungen nach Datenlokalisierung und verschärfte Compliance-Vorgaben prägen aktuell die Agenda. Für IT-Entscheider bedeutet das: Jede Architektur- und Speicherentscheidung hat unmittelbare rechtliche,…
Ausgabe 9-10-2025 | Business | Digitalisierung | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | News | Security Spezial 9-10-2025 | Strategien
Resilienz und Datensouveränität: DORA – per Exit zur Souveränität?

Die Digitalisierung setzt sich auch in Deutschland weiter durch – langsam, manchmal stockend, aber unaufhaltsam. Mit ihr steigt nicht nur die Effizienz, sondern auch die Verwundbarkeit. Allein 2024 zählte das Bundeskriminalamt über 130.000 Fälle von Cybercrime. Für Banken und Versicherungen kann ein erfolgreicher Angriff binnen Stunden Schäden in Milliardenhöhe verursachen. Der Finanzsektor gilt deshalb als…
IT-Security | News | TechTalk
»manage it« TechTalk: Darum wird eine europäische Datensouveränität immer wichtiger
Sadrick Widmann vom Sicherheitsanbieter cidaas hatte sich für seinen Techtalk auf der European Identity & Cloud Conference 2025 einen ganz besonderen Titel überlegt, der einer europäischen Lovestory gewidmet war. Was es damit auf sich hatte und wie cidaas dabei ins Spiel kommt, wollten wir ein wenig genauer von ihm wissen.
Cloud Computing | Digitalisierung | Geschäftsprozesse | Infrastruktur | IT-Security | News | Strategien
Wer Cloud sagt, muss Datensouveränität denken

Die Cloud hat sich längst zu einem neuen IT-Standard entwickelt. Ihr Einsatz bringt allerdings neue Herausforderungen mit sich – insbesondere im Hinblick auf geopolitische Risiken und die Gefahr einseitiger Abhängigkeiten. Klar ist: Unternehmen, Behörden und Betreiber kritischer Infrastrukturen benötigen eine kompromisslose Datensouveränität. Materna Virtual Solution zeigt, welche zentralen Komponenten dabei entscheidend sind. Für die meisten…
Ausgabe 9-10-2024 | Infrastruktur | IT-Security | News | Strategien
Datensouveränität – Ein Spagat zwischen Technologie und Vertrauen
Ein Gespräch mit Miki Mitric, Senior Director Business Development DACH bei NorthC Datacenters, über Datensicherheit im Spannungsfeld zwischen Technologie, Vertrauen, Ökonomie und Ökologie.
Cloud Computing | Favoriten der Redaktion | Infrastruktur | IT-Security | News
Confidential Computing: Datensouveränität nach Schrems II

2020 war nicht nur das Jahr, das von der Covid-19-Pandemie geprägt wurde. Es haben sich auch einige tiefgreifende Veränderungen auf dem Gebiet des Datenschutzes und der Datensouveränität vollzogen. Im Juli 2020 entschied der Gerichtshof der Europäischen Union (EuGH) in der Rechtssache Schrems II. Das Urteil hat weitreichende Konsequenzen für jede Organisation innerhalb der EU und…
Ausgabe 3-4-2022 | IT-Security | News | Security Spezial 3-4-2022
Datenschutz, GDPR-Richtlinien, Datensouveränität, SecOps, XDRv – Dem Schutz der Daten verpflichtet
Multinationale Konzerne brauchen ständig die volle Kontrolle über ihre Daten, um die Datenschutz- und Sicherheitsgesetze der Länder einzuhalten, in denen sie tätig sind. Zudem stehen alle Unternehmen permanent vor der Herausforderung, schnell, in großem Umfang und mit hoher Relevanz Erkenntnisse aus den Daten zu gewinnen. Wie Elastic dabei unterstützt legt CEO Ash Kulkarni im Gespräch dar.
Ausgabe 5-6-2021 | IT-Security | News | Security Spezial 5-6-2021
Gaia-X und die Cloud-Infrastruktur – Wie Open Source Europa zu mehr Datensouveränität verhilft

Europa braucht dringend eine eigene Cloud-Infrastruktur. Nur auf diesem Weg lassen sich die europäischen Vorstellungen von Datenschutz und Datensouveränität in die Tat umsetzen. Einen entscheidenden Beitrag dazu kann das Open Source Ecosystem leisten. Das zeigt unter anderem das Gaia-X-Projekt.
Favoriten der Redaktion | News | Trends 2021
IT-Trends 2021: Cloud, Datenschutz und Datensouveränität
Fast 45 Prozent der Nutzer außereuropäischer Cloud-Anbieter wollen ihre Cloud-Kapazitäten in Europa erweitern. Bedenken in Bezug auf Datenschutz und Datensouveränität beeinflussen die Cloud-Strategie von Unternehmen und Behörden. Die wichtigsten drei Technologietrends 2021: Production Safety and Production Security, Predictive Analytics und Schutz vor Bedrohungen durch IoT. Die Ergebnisse der jährlich erscheinenden IT-Trends-Studie von Capgemini zeigen,…
Favoriten der Redaktion | IT-Security | Kommunikation | News
Verschlüsselung ist Unternehmenssache: Die Rückkehr zur Datensouveränität

Das im Juli vom Europäischen Gerichtshof (EuGH) gefällte Urteil, den Privacy Shield für ungültig zu erklären, hinterlässt große Herausforderungen für Unternehmen. Durch das Abkommen war bis dato geregelt, wie personenbezogene Daten von Europa nach Amerika sicher übermittelt und dort gespeichert werden. Jetzt sind Unternehmen nochmals mehr in der Verantwortung, eigene Schutzmechanismen aufzubauen, um die erforderliche…
Cloud Computing | News | Produktmeldung
Europäische Datensouveränität und DSGVO-Konformität: Telekom und Nextcloud bieten Collaboration-Lösung

Covid-Pandemie zwingt zu Zusammenarbeit aus der Ferne. Gemanagtes Angebot für Unternehmen in Europa. Europäische Datensouveränität und DSGVO-Konformität im Mittelpunkt. Die Deutsche Telekom und Nextcloud GmbH bieten Unternehmen ab sofort eine rein europäische Collaboration-Plattform an. Die gemanagte Lösung erfüllt die Anforderungen der Datenschutzgrundverordnung (DSGVO) für sicheren Daten- und Dokumentenaustausch mit Online-Bearbeitungsfunktionen. Sie basiert auf Nextcloud Hub…