Störungen an vernetzten Kühlsystemen europäischer Supermärkte zeigen, wie unmittelbar Cybervorfälle den physischen Betrieb treffen können. Öffentlich dokumentiert sind neue Vorfälle vom 2. November 2026; die Verantwortlichen und ein Zusammenhang mit früheren Angriffen waren laut Reuters zu diesem Zeitpunkt nicht geklärt. Für Handelsunternehmen rücken damit kontrollierte Fernwartung, begrenzte Dienstleisterrechte und die Widerstandsfähigkeit ihrer Betriebstechnik in den Mittelpunkt. [1] [2]
Management Summary
- Geschäftsrisiko statt reines IT-Thema: Die gemeldeten Kühlanlagenvorfälle betreffen Warenbestände und Betriebsabläufe. Die Bewertung vernetzter Betriebstechnik gehört deshalb in das unternehmensweite Risikomanagement. [1] [2]
- Fernzugriff kontrollieren: Wartungszugänge sollten eindeutig zugeordnet, auf erforderliche Anlagen begrenzt und nachvollziehbar protokolliert werden. [2]
- Mehrere Schutzschichten kombinieren: Identitätsprüfung, Netzwerksegmentierung und Schwachstellenmanagement ergänzen sich; ein einzelnes Fernzugriffsprodukt ersetzt keine umfassende OT-Sicherheitsstrategie. [2] [3]
- Betriebsfähigkeit mitdenken: Sicherheitsmaßnahmen müssen die besonderen Anforderungen an Verfügbarkeit, Zuverlässigkeit und sichere physische Prozesse berücksichtigen. [2] [3]
- Entscheidungen auf belastbare Befunde stützen: Täterzuordnung und Verbindungen zwischen den gemeldeten Angriffen waren im Reuters-Bericht nicht nachgewiesen. Maßnahmen sollten an überprüften Anlagenrisiken ansetzen, nicht an Vermutungen über Angreifer. [1]
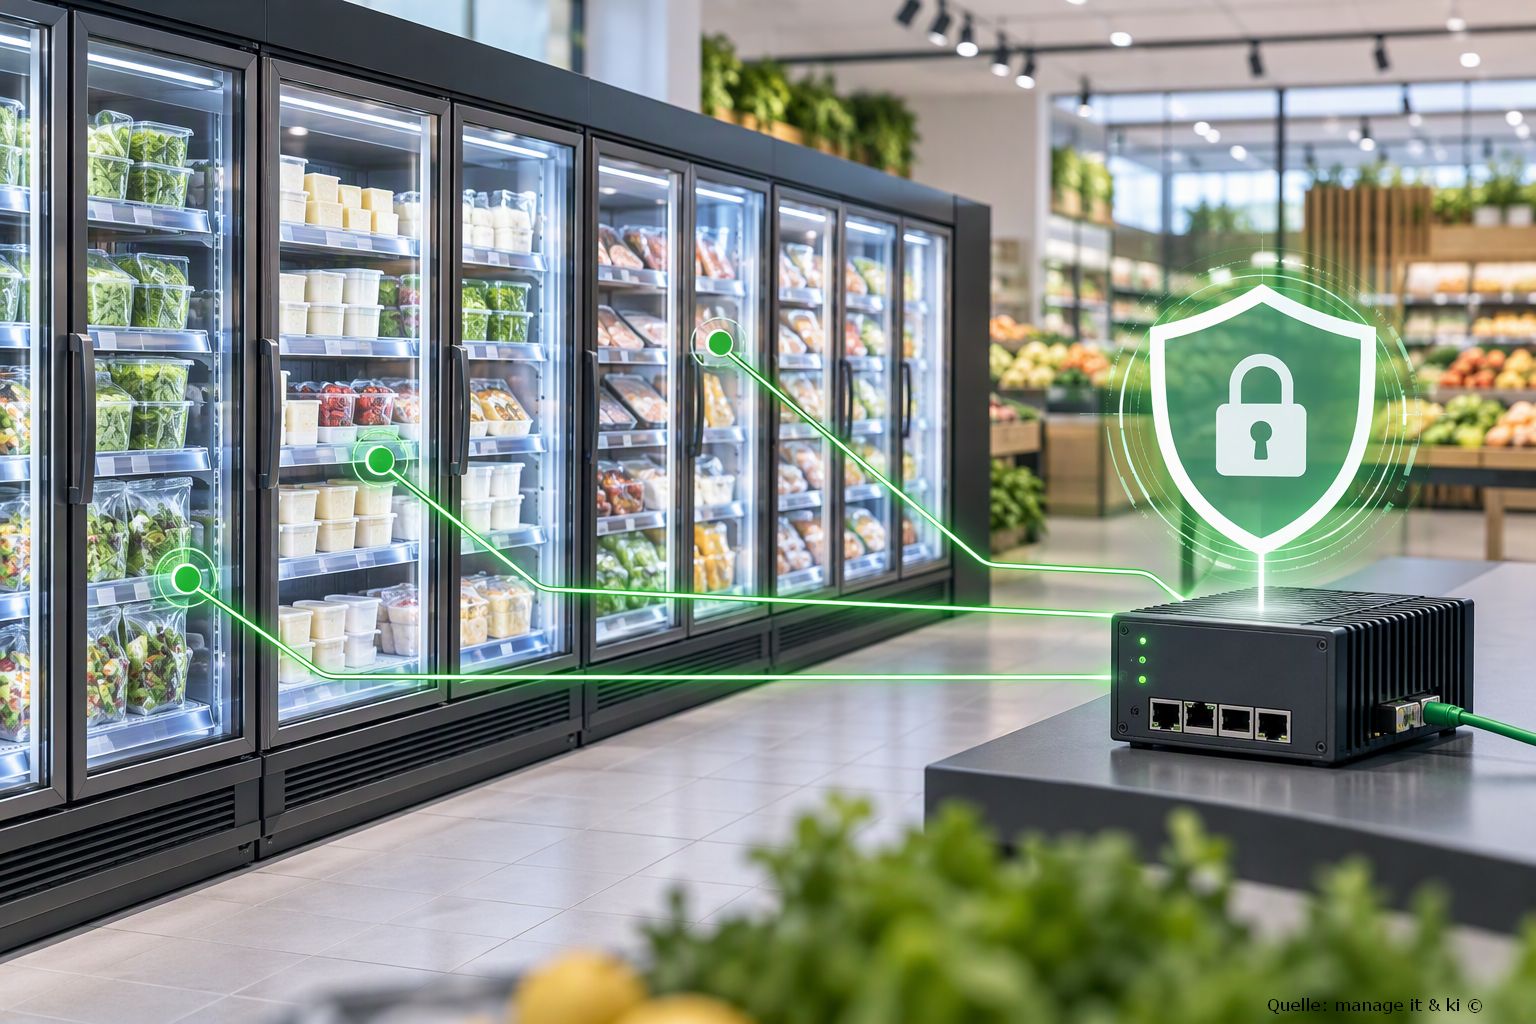
Illustration Absmeier foto ki designer
KI-generiertes Symbolbild: Kontrollierte Fernwartung verbindet den technischen Service mit einzelnen Kühlanlagen. Die Darstellung illustriert ein Sicherheitskonzept und dokumentiert keinen konkreten Angriff.
Cyberangriffe auf europäische Supermärkte unterstreichen die Notwendigkeit eines sicheren Fernzugriffs auf Kühlsysteme.
Eine zweite Welle mutmaßlicher Cyberangriffe auf Kühlsysteme in Supermärkten wirft dringende Fragen darüber auf, wie Einzelhändler kritische Betriebstechnologie schützen und gleichzeitig unverzichtbare Fernwartungsdienste aufrechterhalten können.
Supermarktketten in ganz Europa haben eine neue Welle mutmaßlicher Cyberangriffe auf Kühlsysteme gemeldet – nur wenige Wochen, nachdem Angreifer Berichten zufolge Kühlanlagen in Hunderten von französischen Filialen manipuliert und damit erhebliche Lebensmittelverluste verursacht hatten.
Die jüngsten Vorfälle, die aus Schweden, Belgien und Luxemburg gemeldet wurden, verdeutlichen eine wachsende Herausforderung für Einzelhändler: Die Betriebstechnik (Operational Technology, OT), die für die Lebensmittelsicherheit zuständig ist, ist zunehmend mit externen Systemen und Dienstleistern vernetzt, was potenzielle Sicherheitsrisiken mit sich bringt, wenn diese Vernetzung nicht angemessen geschützt ist.
Im Gegensatz zu herkömmlichen Cyberangriffen, die auf den Diebstahl von Daten oder die Störung von IT-Diensten abzielen, können Angriffe auf die Betriebstechnik unmittelbare physische Folgen haben. Kompromittierte Kühlsysteme können verdorbene Lebensmittel, Betriebsunterbrechungen, erhebliche finanzielle Verluste und potenzielle Risiken für die Lebensmittelsicherheit zur Folge haben.
»Diese Vorfälle verdeutlichen, warum es bei der Cybersicherheit nicht mehr nur um den Schutz von Informationen geht. Wenn Angreifer in die Betriebstechnologie eingreifen, sind die Folgen physischer Natur«, sagt Michael Ferdinandsen, CEO von Secomea, einem dänischen Unternehmen für industrielle Cybersicherheit, das sich auf sicheren Fernzugriff spezialisiert hat.
»Für Einzelhändler stellt sich nicht die Frage, ob sie Fernzugriff benötigen. Das tun sie unbedingt. Die Frage ist, ob sie ausreichende Kontrolle darüber haben, wer auf ihre Anlagen zugreifen kann, worauf diese zugreifen können und was sie dort tun dürfen.«
Die Herausforderung liegt nicht in der Konnektivität. Es geht um die Zugriffskontrolle
Moderne Kühlsysteme sind auf Fernzugriff angewiesen, um effizient zu funktionieren. Externe Dienstleister und Wartungstechniker nutzen ihn, um Temperaturen zu überwachen, auf Alarme zu reagieren, Fehler zu diagnostizieren und Anlagen an Hunderten oder Tausenden von Standorten zu warten.
Diese Konnektivität ist unerlässlich, um Reaktionszeiten zu minimieren und Geräteausfälle zu verhindern. Sie schafft jedoch auch potenzielle Einfallstore für Angreifer, insbesondere wenn Betriebsgeräte direkt mit dem Internet verbunden sind oder Remote-Benutzern umfassendere Zugriffsrechte gewährt werden, als notwendig ist.
Für Supermarktketten, die mehrere Standorte, Kühlsysteme und externe Dienstleister verwalten, wird die Herausforderung noch komplexer. Verschiedene Anbieter nutzen möglicherweise unterschiedliche Zugriffsmethoden, was es für IT- und Sicherheitsteams schwierig macht, einen einheitlichen Überblick darüber zu behalten, wer sich mit der kritischen Infrastruktur verbinden darf.
»Viele Unternehmen haben stark in die Absicherung ihrer betrieblichen IT-Umgebungen investiert, doch betriebliche Geräte stellen oft eine andere Herausforderung dar«, erklärt Michael Ferdinandsen.
»Diese Systeme wurden dafür konzipiert, über Jahre, manchmal Jahrzehnte hinweg zuverlässig zu funktionieren. Sie wurden nicht unbedingt unter Berücksichtigung der heutigen Anforderungen an Konnektivität und Cybersicherheit entwickelt. Die Anwendung traditioneller IT-Fernzugriffskonzepte ohne Berücksichtigung dieser Unterschiede kann unnötige Risiken schaffen.«
Zugriff sichern, ohne den Betrieb zu stören
Der Schutz von Kühlsystemen erfordert nicht den Verzicht auf Fernzugriff. Stattdessen benötigen Einzelhändler einen Ansatz, der es externen Technikern ermöglicht, notwendige Wartungsarbeiten durchzuführen, während der Zugriff auf betriebliche Anlagen kontrolliert und nachverfolgbar bleibt.
Ein speziell für OT entwickelter sicherer Fernzugriff hilft bei der Bewältigung dieser Herausforderung, indem Verbindungen auf der Ebene einzelner Anlagen gesteuert werden, anstatt Benutzern umfassenden Zugriff auf betriebliche Netzwerke zu gewähren.
Die OT-native Architektur ermöglicht sichere Verbindungen zu betrieblichen Anlagen über Edge-Gateways, die sich in unmittelbarer Nähe der Anlagen befinden. Zentralisiertes Zugriffsmanagement, detaillierte Berechtigungen und Prüfprotokolle helfen Unternehmen dabei, zu steuern, wer sich verbinden darf, auf welche Geräte zugegriffen werden darf und wann.
Dieser Ansatz wird bereits in der Kühltechnikbranche des Einzelhandels eingesetzt. In Dänemark nutzt der Kühlüberwachungsspezialist AK-Centralen die Technologie von Secomea, um die Fernüberwachung von Kühlsystemen für mehr als 1.500 Supermärkte zu unterstützen. Die sichere Konnektivität ermöglicht es dem Unternehmen, wichtige Überwachungs- und Wartungsvorgänge aufrechtzuerhalten, ohne direkten Zugriff auf die internen Netzwerke der Supermärkte zu benötigen.
Das Beispiel zeigt, dass effiziente Fernwartung und strengere Cybersicherheitskontrollen Hand in Hand gehen können.
Betriebsresilienz hängt von Transparenz und Kontrolle ab
Die jüngsten Vorfälle werfen Fragen auf, die weit über die Supermarktkühlung hinausgehen. Von Gebäudemanagement und Energiesystemen bis hin zu Produktionsmaschinen und Logistikinfrastruktur – Unternehmen verlassen sich zunehmend auf vernetzte Betriebsanlagen, die von externen Spezialisten gewartet werden.
Da diese Umgebungen immer stärker miteinander vernetzt sind, benötigen Unternehmen einheitliche Methoden, um den Zugriff Dritter zu verwalten, Berechtigungen auf die tatsächlich benötigten Anlagen zu beschränken und den Überblick über Remote-Aktivitäten zu behalten.
Sicherer Fernzugriff ist neben Schwachstellenmanagement, Netzwerksegmentierung, System-Updates und kontinuierlicher Überwachung ein Bestandteil dieses Schutzes.
»Unternehmen sollten sich nicht zwischen der Aufrechterhaltung ihres Betriebs und dessen Sicherheit entscheiden müssen«, fasst Michael Ferdinandsen zusammen.
»Das Ziel ist es, den Fernsupport zu ermöglichen, auf den moderne Betriebsabläufe angewiesen sind, und gleichzeitig den IT- und Sicherheitsteams die erforderliche Steuerung und Kontrolle zu geben. Das ist besonders wichtig, wenn die betroffenen Systeme direkten Einfluss auf den physischen Betrieb haben.«
Während die genauen Methoden hinter den jüngsten mutmaßlichen Angriffen noch untersucht werden, sind die Vorfälle eine weitere Mahnung, dass Cybersicherheitsversagen in Betriebsumgebungen schnell zu Problemen für die Geschäftskontinuität werden können.
Praxis: Kühlsysteme und Fernwartung absichern
Die folgenden Tipps sind redaktionelle Handlungsempfehlungen auf Basis der OT-Leitlinien von NIST und der gemeinsamen Behördenempfehlung zur Anpassung von Zero Trust an Betriebstechnik. Umsetzung und Priorisierung sollten gemeinsam mit Anlagenverantwortlichen, IT-Sicherheit und Wartungsdienstleistern erfolgen. [2] [3]
- Bestandsaufnahme vor Produktauswahl: Erfassen Sie Kühlregler, Gateways, Softwarestände, Betreiber, Dienstleister und sämtliche Fernzugangswege. Dokumentieren Sie pro Anlage, wer ihre Konfiguration ändern darf. [2] [3]
- Internetexposition prüfen: Lassen Sie durch autorisierte Fachkräfte feststellen, welche Verwaltungsoberflächen von außen erreichbar sind. Überführen Sie notwendige Fernwartung in kontrollierte Zugangswege; stimmen Sie Änderungen mit dem Anlagenbetrieb ab. [2]
- Personenbezogene Wartungskonten nutzen: Ordnen Sie Zugänge einzelnen Technikern zu, beschränken Sie Rechte auf den Auftrag und definieren Sie ein Ablaufdatum. Prüfen Sie Mehrfaktor-Authentifizierung an der geeigneten Zugangskomponente. [2] [3]
- Überwachen und Steuern trennen: Prüfen Sie, welche Aufgaben nur lesenden Zugriff benötigen. Schreibrechte für betriebsrelevante Einstellungen sollten gesondert freigegeben werden. [2]
- Netzwerkgrenzen verbindlich machen: Trennen Sie Büro-IT, Fernwartungsinfrastruktur und Kühltechnik in geeignete Zonen. Erlauben Sie zwischen ihnen nur dokumentierte, erforderliche Verbindungen. [2] [3]
- Änderungen betriebsverträglich testen: Planen Sie Updates und Sicherheitskonfigurationen mit Hersteller und Wartungspartner. Berücksichtigen Sie Testmöglichkeiten, Wartungsfenster und einen dokumentierten Rückfallplan. [2]
- Alarmierung und Notfallablauf gemeinsam prüfen: Testen Sie mit den zuständigen Fachkräften, ob technische Alarme die vorgesehenen Kontaktpersonen erreichen. Dokumentieren Sie Zuständigkeiten für Anlagenbetrieb, IT-Vorfallbearbeitung und Lebensmittelsicherheit. [2]
- Wirksamkeit messbar machen: Nutzen Sie als interne Steuerungsgrößen beispielsweise den Anteil inventarisierter Anlagen, personenbezogener Wartungskonten und überprüfter Fernzugänge. Legen Sie Zielwerte selbst anhand Ihrer Risikolage fest. Diese Kennzahlen sind redaktionelle Vorschläge, keine Normvorgaben.
FAQ: OT-Sicherheit und vernetzte Kühlanlagen
1. Was ist über die aktuellen Kühlanlagenvorfälle belegt?
Reuters berichtete am 2. November 2026 über betroffene Kühl- und Tiefkühlsysteme unter anderem bei Ahold Delhaize und Colruyt in Belgien und Luxemburg sowie bei ICA und Coop in Schweden. Der Bericht dokumentiert Aussagen betroffener Händler über Temperaturanstiege und Warenverluste. Er ist ein Beleg für den veröffentlichten Informationsstand, kein abgeschlossener technischer Untersuchungsbericht. [1]
2. Sind Täter und Angriffsweg bereits bekannt?
[Unverified] Die konkrete Täterschaft, der vollständige technische Angriffsweg und ein Zusammenhang mit den früheren Vorfällen in Frankreich lassen sich anhand der hier verwendeten Quellen nicht bestätigen. Ich kann das nicht überprüfen. Reuters erklärte ausdrücklich, weder die Verantwortlichen noch die Verbindung zu den französischen Vorfällen festgestellt zu haben. [1]3. Warum zählen Kühlsysteme zur Operational Technology?
NIST definiert OT als programmierbare Systeme und Geräte, die physische Prozesse überwachen oder steuern. Vernetzte Kühlregler erfüllen diese Beschreibung, weil sie den Betrieb von Kälteanlagen beeinflussen. Entscheidend ist die Wechselwirkung mit der physischen Umgebung, nicht allein die Verbindung zum Internet. [2]
4. Worin unterscheidet sich OT-Sicherheit von klassischer IT-Sicherheit?
Bei OT müssen Schutzmaßnahmen die Leistungsfähigkeit, Zuverlässigkeit und Sicherheit physischer Prozesse berücksichtigen. Ein Sicherheitsupdate oder eine Unterbrechung kann deshalb nicht unabhängig vom Anlagenbetrieb bewertet werden. NIST behandelt diese betrieblichen Anforderungen ausdrücklich als Grundlage einer angepassten Sicherheitsstrategie. [2]
5. Muss Fernwartung grundsätzlich abgeschaltet werden?
Ein pauschales Abschalten ist keine allgemeine Empfehlung der hier herangezogenen OT-Leitlinien. Entscheidend sind die betriebliche Notwendigkeit und kontrollierte Zugangsbedingungen. Unternehmen sollten festlegen, welche Fernverbindungen erforderlich sind, wer sie nutzen darf, welche Anlagen erreichbar sind und wie die Aktivitäten überwacht werden. [2] [3]
6. Welche Rolle spielt Mehrfaktor-Authentifizierung?
MFA verlangt mehrere Nachweise zur Identitätsprüfung und ergänzt damit den Passwortschutz. Für OT ist zu prüfen, an welcher Zugangskomponente sie technisch und betrieblich geeignet umgesetzt werden kann, etwa am zentralen Fernwartungszugang. MFA ersetzt weder die Begrenzung von Berechtigungen noch die Kontrolle der erreichbaren Anlagen. [2] [3] [4]
7. Warum ist Netzwerksegmentierung wichtig?
Segmentierung unterteilt die Umgebung in abgegrenzte Bereiche und kontrolliert die Kommunikation zwischen ihnen. Für Händler bietet sich eine an den tatsächlichen Betriebsabläufen orientierte Trennung von Büro-IT, Wartungszugängen und Anlagensteuerung an. Die freigegebenen Datenflüsse müssen dokumentiert und auf ihre Betriebsverträglichkeit geprüft werden. [2] [3]
8. Was bedeutet Zero Trust für ältere Kühltechnik?
Die gemeinsame Behördenempfehlung vom 29. April 2026 betont, dass Zero-Trust-Prinzipien an die Einschränkungen von OT angepasst werden müssen. Dazu zählen ältere Infrastruktur, betriebliche Anforderungen und die Verbindung zu physischen Prozessen. Der praktische Schwerpunkt liegt auf Anlagenübersicht, Identitäts- und Zugriffsmanagement sowie mehreren aufeinander abgestimmten Schutzschichten. [3]
9. Welche Anforderungen sollten Wartungsdienstleister erfüllen?
Als redaktionelle Beschaffungsempfehlung sollten Händler personenbezogene Konten, begrenzte Anlagenrechte, geregelte Freigaben, nachvollziehbare Aktivitäten und die zeitnahe Beendigung nicht mehr benötigter Zugänge vereinbaren. Zusätzlich sollten Ansprechpartner und Zuständigkeiten für Sicherheitsvorfälle feststehen. Diese Anforderungen orientieren sich an den Leitlinien für Zugriffsmanagement und Lieferkettenrisiken; sie sind keine pauschale gesetzliche Pflichtbehauptung. [2] [3]
10. Wie wird aus OT-Sicherheit ein steuerbares Managementthema?
Führen Sie Anlagenrisiken, externe Zugänge und Notfallvorsorge in einer gemeinsamen Verantwortungsstruktur zusammen. Als redaktioneller Vorschlag eignen sich regelmäßige Berichte über Inventarisierungsstand, überprüfte Berechtigungen, offene Schwachstellen und durchgeführte Notfallübungen. Budgetprioritäten sollten sich an der Bedeutung der Anlagen für den Geschäftsbetrieb orientieren. NIST bietet hierfür einen risikobasierten Rahmen; die konkreten Kennzahlen und Zielwerte legt das Unternehmen fest. [2]
Quellen und Recherchehinweise
Recherche: 3. November 2026. Die Bezugszeichen gelten für die redaktionellen Ergänzungen, nicht als nachträglicher Faktencheck sämtlicher Aussagen des unveränderten Ausgangsartikels. Die Vorfallquelle gibt den veröffentlichten Stand vom 2. November 2026 wieder. Praktische Maßnahmen sind Empfehlungen und müssen für die jeweilige Anlage fachlich geprüft werden.
[1] Reuters via CNBC: New cyberattack on supermarket fridges sweeps across Europe, 2. November 2026. URL: https://www.cnbc.com/2026/11/02/cyberattack-on-fridges-hits-supermarkets-across-europe.html
[2] NIST: SP 800-82 Rev. 3, Guide to Operational Technology (OT) Security, finale Fassung, September 2023. URL: https://csrc.nist.gov/pubs/sp/800/82/r3/final
[3] CISA und beteiligte US-Behörden: Adapting Zero Trust Principles to Operational Technology, 29. April 2026. URL: https://www.ic3.gov/CSA/2026/260429.pdf
[4] CISA: Multifactor Authentication. URL: https://www.cisa.gov/topics/cybersecurity-best-practices/multifactor-authentication
Management Summary, Tipps, FAQ und Bilder wurden mit Hilfe von KI erstellt
511 Artikel zu „OT-Sicherheit“
Industrie 4.0 | Infrastruktur | IT-Security | News | Services
OT-Sicherheit: Vom Perimeterschutz zu identitätsbasiertem Datenverkehr

Noch vor 20 Jahren war es einfach, eine Produktionsanlage zu schützen. Das Gelände umgaben üblicherweise Zäune und gesicherte Tore. Physisch isolierte Netzwerke und statische Hardware an festen Standorten machten Cyberangriffe von außen ebenso unmöglich wie das Fehlen von Remote-Zugriff und Cloudumgebungen. Wer Zugriff auf das Netzwerk hatte, wurde als vertrauenswürdig eingestuft. Dieses Konzept kam im…
Industrie 4.0 | Infrastruktur | IT-Security | Künstliche Intelligenz | News | Online-Artikel | Strategien
Künstliche Intelligenz in der OT-Sicherheit: Vertrauen statt Verunsicherung
Die Entwicklung künstlicher Intelligenz (KI) hat inzwischen auch den Bereich der OT-Sicherheit (Operational Technology) erreicht. Allerdings unterscheiden sich die Ansätze deutlich. Während viele Anbieter KI-Funktionen hastig in ihre Produkte integrieren, setzen andere zunehmend auf einen Ansatz, der Datenschutz, industrielle Anforderungen und menschliche Expertise in den Mittelpunkt stellt. Je weiter sich KI-Anwendungen entwickeln, desto stärker…
IT-Security | News | TechTalk
»manage it« TechTalk: So lassen sich die größten OT-Sicherheitslecks beheben
Mit Benjamin Körner durften wir auf der Hannover Messe 2025 über das Thema IT-/OT-Security sprechen. Konkret wollten wir von ihm wissen, woher die größten Gefahren für OT-Anlagen rühren und wie der Sicherheitsanbieter secunet Security Networks AG helfen kann, diese Gefahren zu reduzieren.
IT-Security | News | Trends Security
Was erwarten Unternehmen von OT-Sicherheitslösungen und welche Prioritäten setzen sie?
Viele OT- und IT-Abteilungen arbeiten immer noch in siloartigen Strukturen ohne Einblick in die Verbindung und Interaktion zwischen den Netzwerken und haben eine unterschiedliche Sicht auf aktuelle Herausforderungen. OTORIO, Anbieter von Cyber- und Digital-Risk-Management-Lösungen für Betriebstechnologie (OT), hat weitere Ergebnisse seiner aktuellen Studie in Kooperation mit ServiceNow vorgestellt. Die Studie mit dem Titel »Understanding…
IT-Security | News | Strategien
IT- und OT-Sicherheit: Was (nicht nur) KRITIS-Anbieter in der EU beachten sollten
Betreiber kritischer Infrastrukturen sind immer stärker im Visier von Cyber-Kriminellen. Mittlerweile geht es den Angreifern nicht allein darum, Geld zu machen. Immer häufiger üben sie Druck auf ihre Opfer aus und drohen, gestohlene Daten zu veröffentlichen oder ohne Wissen der Betroffenen im Darknet anzubieten. In immer mehr Fällen beabsichtigen sie auch, Netzwerksysteme – auch die…
IT-Security | News | Trends 2021 | Trends Security
IoT- und IIoT-Sicherheitsanforderungen: Die wachsende Zahl vernetzter Geräte erhöht die Anforderungen an industrielle Sicherheit

Fast alle Sicherheitsexperten haben Bedenken hinsichtlich der Risiken von IoT- und IIoT-Geräten in ihrem Netzwerk. Tripwire, Inc., Anbieter von Sicherheits- und Compliance-Lösungen für Unternehmen und Industrie, stellt die Ergebnisse einer neuen Umfrage vor. Die Studie wurde von Dimensional Research im Auftrag von Tripwire in diesem Monat durchgeführt und bewertet die Sicherheit von vernetzten Geräten…
Internet der Dinge | IT-Security | News | Tipps
Die Top-Mythen der IoT-Sicherheit
Konventionelle Ansätze der Cybersicherheit konzentrieren sich auf ein grundlegendes Konzept: jedes in Sichtweite befindliche Gerät schützen, um Hacker, Angreifer und Diebe fernzuhalten. In einer hochgradig vernetzten Welt, in der sich eine Vielzahl von Sensoren, Geräten und Systemen gegenseitig mit Daten versorgen, ist dieses Konzept jedoch überholt. Das Internet der Dinge wächst. IDC prognostiziert, dass es…
Internet der Dinge | IT-Security | News
Maschinelles Lernen für bessere Security: Sieben wichtige Erkenntnisse zur IoT-Sicherheit
Unternehmen von heute bewegen sich mit großer Geschwindigkeit in Richtung digitaler Transformation. Die Definition ihres Netzwerks ändert sich dabei ständig – mit Hybrid-Clouds, IoT-Geräten und jetzt auch Heimarbeitsplätzen. Angesichts des wachsenden Datenverkehrs am »Rand« des Netzwerks (Edge) steigt auch das Sicherheitsrisiko, verbunden mit häufigen, schweren und ausgeklügelten Cyberangriffen – wie Palo Alto Networks beobachtet. Um…
Favoriten der Redaktion | Industrie 4.0 | Internet der Dinge | IT-Security | News
IoT-Sicherheit: Von Türklingeln und Kühlschränken bis zu Atomreaktoren

Die aktuelle und künftige Relevanz von Cybersicherheit im IoT-Kontext. Da die Welt immer vernetzter wird, werden immer mehr Geräte miteinander verbunden. Der Fitness-Tracker am Handgelenk überträgt drahtlos Daten auf das Smartphone, das wiederum die Entertainment-Hubs in den vernetzten Autos auf der Fahrt steuert. Das Smartphone ist auch der Dreh- und Angelpunkt der meisten Geschäftsverbindungen –…
Internet der Dinge | IT-Security | News | Trends 2020 | Trends Security
Kein Unternehmen kommt ohne IoT-Sicherheit aus – Hohes Potenzial in lernenden Systemen

Das Internet der Dinge setzt sich in großem Stil durch, weil die potenziellen Vorteile immens sind. Ob es sich um Gebäude- und Straßenlichtsensoren, Überwachungskameras, IP-Telefone, Point-of-Sale-Systeme, Konferenzraumtechnik und vieles mehr handelt, das IoT ist im Netzwerk und im Unternehmen längst Realität. Es ist zu einem wesentlichen Teil der Infrastruktur für jedes Unternehmen und jede Branche…
Blockchain | Internet der Dinge | IT-Security | News
Must Have: IoT-Sicherheit auf Chipebene
Ein entscheidendes Element für IoT-Sicherheits-Chips ist eine Public Key Infrastructure (PKI). Alle IoT-Geräte mit diesen Chips brauchen eine starke Identität, die dann für die sichere Authentifizierung verwendet wird. Das IoT hat sich zweifelsohne zu einer unglaublich erfolgreichen Industrie entwickelt. Umfrageergebnisse von Vanson Bourne und der Software AG aus dem Jahr 2018 unter 800 leitenden…
Industrie 4.0 | Internet der Dinge | IT-Security | News
Cybersecurity im Kontext von Industrie 4.0: Herausforderungen und Lösungen der Cloud- und IoT-Sicherheit

In der vernetzten Industrie 4.0 wird Cloud-Sicherheit zum Rückgrat des Internets der Dinge. Cloud Computing und das Internet der Dinge sind zwei Technologien, die zu Industrie 4.0 gehören. Martin Schauf, Senior Manager Systems Engineering bei Palo Alto Networks, erörtert die Herausforderungen bei der Sicherung von Cloud und IoT, wenn es darum geht, die Umstellung auf…
Industrie 4.0 | Infrastruktur | Internet der Dinge | IT-Security | News | Trends 2018 | Trends Infrastruktur | Trends Security
Es mangelt am Bewusstsein für IoT-Sicherheit
Die Ergebnisse einer Umfrage zeigen, dass Unternehmen weltweit deutliche Schwächen im Bereich Sicherheit im Internet der Dinge (Internet of Things, IoT) haben. Nur 14 Prozent der befragten IT- und Sicherheitsentscheider geben an, dass in ihren Unternehmen ein vollständiges Bewusstsein für IoT-Bedrohungen vorhanden ist. 37 Prozent der Befragten räumen ein, nicht immer ihre Security-Bedürfnisse definieren zu…
Internet der Dinge | IT-Security
IoT-Sicherheit: Willkommen im Botnet
Das Internet der Dinge steckt immer noch in den Kinderschuhen, aber hat sich bereits einen Ruf als ausgewachsenes Sicherheitsrisiko gemacht. Ob Router, Drucker, Smart-TV, Spielzeug oder Waschmaschinen – vernetzte Geräte werden für Cyberkriminelle zum Werkzeug für illegales Krypto-Mining, DDoS-Angriffe bis hin zur Lösegelderpressung durch angedrohte Datenlöschung, wie im Fall des Spielzeugherstellers Spiral Toys. Dessen…
Cloud Computing | Digitalisierung | Infrastruktur | Internet der Dinge | IT-Security | Kommentar | News
IoT-Sicherheit: Vier Lehren aus dem massiven DDoS-Angriff auf DynDNS

Ein Kommentar von Günter Untucht, Chefjustiziar des japanischen IT-Sicherheitsanbieters Trend Micro in Europa. Knapp zwei Wochen ist der massive Distributed-Denial-of-Service-Angriff auf den DNS-Service »DynDNS« nun her, der aus dem Internet der Dinge geführt wurde. Seither ist viel über die Versäumnisse in Sachen IoT-Sicherheit gesprochen und diskutiert worden. Aus meiner Sicht ist es Zeit, ein…
Digitale Transformation | Industrie 4.0 | Internet der Dinge | IT-Security | News | Trends 2016 | Trends Infrastruktur | Trends Security
Weltweite Ausgaben für IoT-Sicherheit zu gering

Bis 2020 werden mehr als 25 Prozent der Cyberangriffe auf Unternehmen etwas mit dem IoT zu tun haben. Die weltweiten Ausgaben für IoT-Sicherheit werden im Jahr 2016 348 Millionen US-Dollar betragen, so das IT Research- und Beratungsunternehmen Gartner. Das entspricht einem Anstieg um 23,7 Prozent im Vergleich zu 2015, in dem 281,5 Millionen US-Dollar ausgegeben…
Digitalisierung | Industrie 4.0 | IT-Security | News | Online-Artikel
IoT-Sicherheit in der Automobilindustrie

Wenn wir an das Internet der Dinge (IoT) in der Automobilindustrie denken, fällt den meisten von uns wahrscheinlich als erstes das vernetzte Auto oder das Google-Auto ein. Annehmlichkeiten dieser Art orientieren sich an den Bedürfnissen der Verbraucher und bieten grundlegende Funktionen für mehr Bequemlichkeit, eine einfachere Wartung und mehr Sicherheit. Zukünftig, vor allem mit der…
IT-Security | News | Trends 2026 | Trends Security
Cyber-Security-Branche setzt auf die it-sa: Besucherplus von rund 20 Prozent
Mehr als 33.000 Fachbesucher aus über 70 Ländern kamen zur it-sa nach Nürnberg Die it-sa setzt in 2026 ihren Wachstumskurs fort: Mit 1.005 Ausstellern, mehr als 33.000 Fachbesuchern aus über 70 Ländern und einem Besucherplus von rund 20 Prozent gegenüber dem Vorjahr verzeichnet die Veranstaltung eine außerordentlich starke Entwicklung. Volle Hallen, intensive Fachgespräche und…
IT-Security | News | Trends 2026 | Trends Security
it-sa 2026: Souveränität, KI und Governance prägen die Cybersecurity-Agenda
Digitale Souveränität, KI-gestützte Cyberabwehr und nachvollziehbare Compliance: Die hier zusammengefassten Meldungen zur it-sa 2026 verbinden technische Produktneuheiten mit Fragen der operativen Kontrolle. Anbieter stellen souveräne Cloud- und Netzwerkmodelle, agentenbasierte Security Operations sowie Plattformen für sensiblen Datenaustausch und Nachweisführung vor. Für CIOs und Geschäftsleitungen rücken damit neben der Schutzwirkung auch Betreiberverantwortung, Berechtigungen und die Handlungsfähigkeit im…
Geschäftsprozesse | News | Services
6 Möglichkeiten wie eine Online-Plattform einen guten Ruf aufbaut ohne einen Cent auszugeben

Ein guter Ruf lässt sich nicht kaufen, und genau das macht ihn für Online-Plattformen so wertvoll. Werbebudgets verpuffen, sobald die Kampagne endet, während Vertrauen bleibt und sich mit der Zeit sogar verzinst. Längst konkurrieren Anbieter im Netz nicht mehr allein über den Preis, sondern über die viel heiklere Frage, ob Menschen einem überhaupt noch glauben.…