
Illustration Absmeier foto ki designer
Autonome KI-Agenten verschieben die Grenzen klassischer Datensicherung: Weil sie mit gültigen Identitäten und hohen Schreibrechten agieren, können Fehlentscheidungen in Sekunden geschäftskritische Daten treffen. HYCU reagiert mit Transparenz über Agenten und Berechtigungen, engeren Wiederherstellungspunkten sowie einem vom SaaS-Betrieb unabhängigen Datenzugriff.
Management Summary
- Neue Risikologik: KI-Agenten benötigen keinen Angriff, sondern können mit legitimen Tokens und Berechtigungen fehlerhafte oder destruktive Aktionen ausführen.
- Backup-Takt erhöhen: Tägliche Sicherungen reichen bei hochautomatisierten SaaS-Prozessen nicht mehr; Recovery-Punkte von bis zu 30 Minuten und On-Demand-Backups werden relevant.
- Agenten sichtbar machen: aiR Graph verknüpft Anwendungen, KI-Systeme und nichtmenschliche Identitäten und analysiert deren OAuth-Rechte sowie erreichbare Daten.
- DevOps ganzheitlich schützen: Die Azure-DevOps-Sicherung umfasst Boards, Repos, Pipelines, Test Plans und Artifacts inklusive Konfigurationen, Berechtigungen und Audit Logs.
- Resilienz und Mehrwert: R-Serve hält gesicherte Inhalte bei Cloud-Ausfällen zugänglich; historische Backup-Daten können zudem für Sicherheitsanalysen und Klassifizierung genutzt werden.
Autonome KI-Agenten verändern das Risiko für Unternehmensdaten: Sie benötigen keinen Einbruch, sondern arbeiten mit gültigen Berechtigungen. HYCU erweitert deshalb klassische Datensicherung um Agenten-Transparenz, schnellere Recovery und unabhängigen Zugriff auf SaaS-Daten.
Die Grundidee von HYCU ist einfach: Unternehmen sollen Daten unabhängig davon sichern und wiederherstellen können, ob sie im eigenen Rechenzentrum, in der Public Cloud oder in Software-as-a-Service-Anwendungen (SaaS) liegen. Dafür entwickelte der Anbieter die R-Cloud-Plattform. Über einen integrierten Katalog lassen sich inzwischen 106 SaaS- und Cloud-Dienste anbinden – von Infrastruktur und Datenbanken über Collaboration und DevOps bis zum Identity and Access Management (IAM).
Beim Pressegespräch im Rahmen der 69. IT Press Tour in Ljubljana rückte das Unternehmen jedoch eine neue Risikoklasse ins Zentrum: autonome KI-Agenten. Anders als Ransomware müssen sie keine Sicherheitsbarriere überwinden. Sie agieren mit gültigen Tokens und Schreibrechten direkt in GitHub, Jira, Salesforce oder Microsoft 365. Fehlerhafte Prompts, Halluzinationen oder übermäßige Berechtigungen können dadurch in Sekunden Daten verändern oder löschen. In der Praxis hätte es schon Fälle gegeben, bei welchen ein Agent Produktionsdatenbank und Backups innerhalb von wenigen Sekunden komplett entfernte.
Agenten handeln legitim – und können trotzdem ganze Datenbestände in Sekunden zerstören.
Wenn »autorisiert« nicht mehr »richtig« bedeutet
Für die betroffene Plattform sehen solche Aktionen zunächst legitim aus: Der Agent ist authentifiziert und besitzt die erforderlichen Rechte. Er kann dabei Hunderte Aufrufe über Programmierschnittstellen (APIs) innerhalb weniger Sekunden ausführen. Klassische Zugriffskontrollen beantworten somit, wer etwas tun darf, aber nicht, ob eine konkrete Aktion tatsächlich beabsichtigt war.
Für HYCU Technik-Chef (CTO) Goran Garevski verändert das die Anforderungen an die Datensicherung. »Nicht alle SaaS-Anwendungen ermöglichen heute kontinuierliche Datensicherung«, erklärte er. Die Branche müsse sich deshalb in Richtung häufigerer und möglichst kontinuierlicher Erfassung von Änderungen entwickeln. Allerdings sei »die Industrie insgesamt noch nicht an diesem Punkt«.
aiR Graph macht die Agentenlandschaft sichtbar
Mit aiR Graph will der Anbieter zunächst Transparenz schaffen. Das Werkzeug soll Anwendungen, KI-Systeme und nichtmenschliche Identitäten miteinander in Beziehung setzen. Über Identitätsanbieter wie Microsoft Entra ID oder Okta kann es Anwendungen und Agenten erfassen, deren OAuth-Berechtigungen analysieren und anzeigen, welche Systeme oder Daten sie erreichen können.
Garevski sieht dabei auch die SaaS-Anbieter in der Pflicht: »Wir hoffen, dass dies die ursprünglichen SaaS-Anbieter dazu bringt, ihre Plattformen in diese Richtung weiterzuentwickeln.« Für häufigere Sicherungen und feinere Recovery-Punkte müssten auch die Plattformen entsprechende technische Schnittstellen bereitstellen.
Recovery muss mit dem Tempo der Agenten Schritt halten
Ein tägliches Backup reiche bei stark automatisierten Anwendungen künftig kaum noch aus. Für SaaS-Workloads nennt der Anbieter Wiederherstellungspunkte von bis zu 30 Minuten; vor kritischen Agentenaktionen lassen sich zusätzlich On-Demand-Backups auslösen.
Garevski verweist jedoch auf die Grenzen heutiger SaaS-Plattformen: Echtzeitnahe Sicherung sei nur möglich, wenn die jeweiligen Dienste Änderungen entsprechend bereitstellen. Die technische Entwicklung müsse deshalb nicht nur bei Backup-Anbietern, sondern im gesamten SaaS-Ökosystem stattfinden.
Azure DevOps: Schutz für den kompletten DevOps-Stack
Parallel erweitert das Unternehmen die eigentliche Backup-Abdeckung. Neu allgemein verfügbar ist die Datensicherung für Azure DevOps. Sie umfasst die fünf zentralen Dienste Boards, Repos, Pipelines, Test Plans und Artifacts. Gesichert werden nicht nur Git-Repositories, sondern auch Pull Requests, Wikis, Pipeline-Definitionen, Build- und Deployment-Informationen, Testfälle, Paket-Artefakte sowie Berechtigungen, Benutzergruppen, Service Connections und Audit Logs.
Damit werden neben GitHub, GitLab und Bitbucket nun auch Azure DevOps umfassend abgedeckt. Das gewinnt durch KI-gestützte Entwicklung zusätzlich an Bedeutung: Repositories enthalten längst nicht mehr nur Quellcode, sondern auch Infrastructure as Code (IaC), Continuous Integration/Continuous Delivery (CI/CD), Deployment-Konfigurationen, Runbooks, Software Development Kits (SDKs), KI-Prompts und Agentendefinitionen. Werden solche Daten gelöscht oder fälschlich verändert, kann dies unmittelbar die technische Betriebsgrundlage eines Unternehmens treffen.
R-Serve hält Daten trotz Cloud-Ausfall erreichbar
Mit R-Serve erweitert HYCU Backup und Recovery um einen Continuity-Ansatz. Ist eine SaaS-Anwendung oder deren Cloud-Infrastruktur nicht erreichbar, sollen Benutzer auf eine vorbereitete Kopie der gesicherten Inhalte zugreifen können.
»Der Zeitraum ist konfigurierbar – beispielsweise eine Woche oder 30 Tage«, so Garevski. Auch der Speicherort lasse sich festlegen. Über eine Identity-Provider-Schicht (IdP) werden Benutzer authentifiziert und erhalten nur Zugriff auf die Daten, die sie auch im Originalsystem sehen dürften. »Der Zugriff auf diese Daten erfolgt sofort – genau darin liegt der Nutzen von R-Serve.«
Backup-Daten werden zum Wissensspeicher
Sicherungen sollen zudem nicht mehr ausschließlich für Notfälle genutzt werden. Da Backups historische Zustände, Metadaten und Aktivitäten enthalten, sollen KI-Agenten diese Daten künftig analysieren können. So ließen sich etwa Veränderungen eines Benutzers über mehrere Systeme und längere Zeiträume nachvollziehen, ohne direkt auf Produktivsysteme zugreifen zu müssen.
Mögliche Einsatzfelder reichen von Threat Detection und Insider-Risk-Analysen bis zu Data Security Posture Management (DSPM) und Datenklassifizierung. Eigene Agenten und Prompts sollen regelmäßig historische Backup-Daten auswerten können.
Kostenloser Einstieg in die Agenten-Transparenz
aiR Graph soll als eigenständiges Visualisierungswerkzeug kostenlos angeboten werden. Kunden bezahlen weiterhin die benötigten Backup- und Recovery-Integrationen. Für zusätzliche Funktionen rund um AI Resilience, Cyber Intelligence und Datenklassifizierung ist ein Plattformaufschlag von 25 Prozent vorgesehen; eine Abrechnung nach Zahl oder Nutzung der Agenten soll es wohl nicht geben.
Damit ersetzt die KI-Strategie das bestehende Backup-Geschäft nicht, sondern baut darauf auf. Die R-Cloud wird zur Grundlage für Agenten-Transparenz, Analyse und Wiederherstellung. Künftig reicht es nicht mehr zu wissen, ob ein Zugriff erlaubt war. Unternehmen müssen erkennen können, welcher Agent was verändert hat – und den Zustand davor zuverlässig wiederherstellen können.
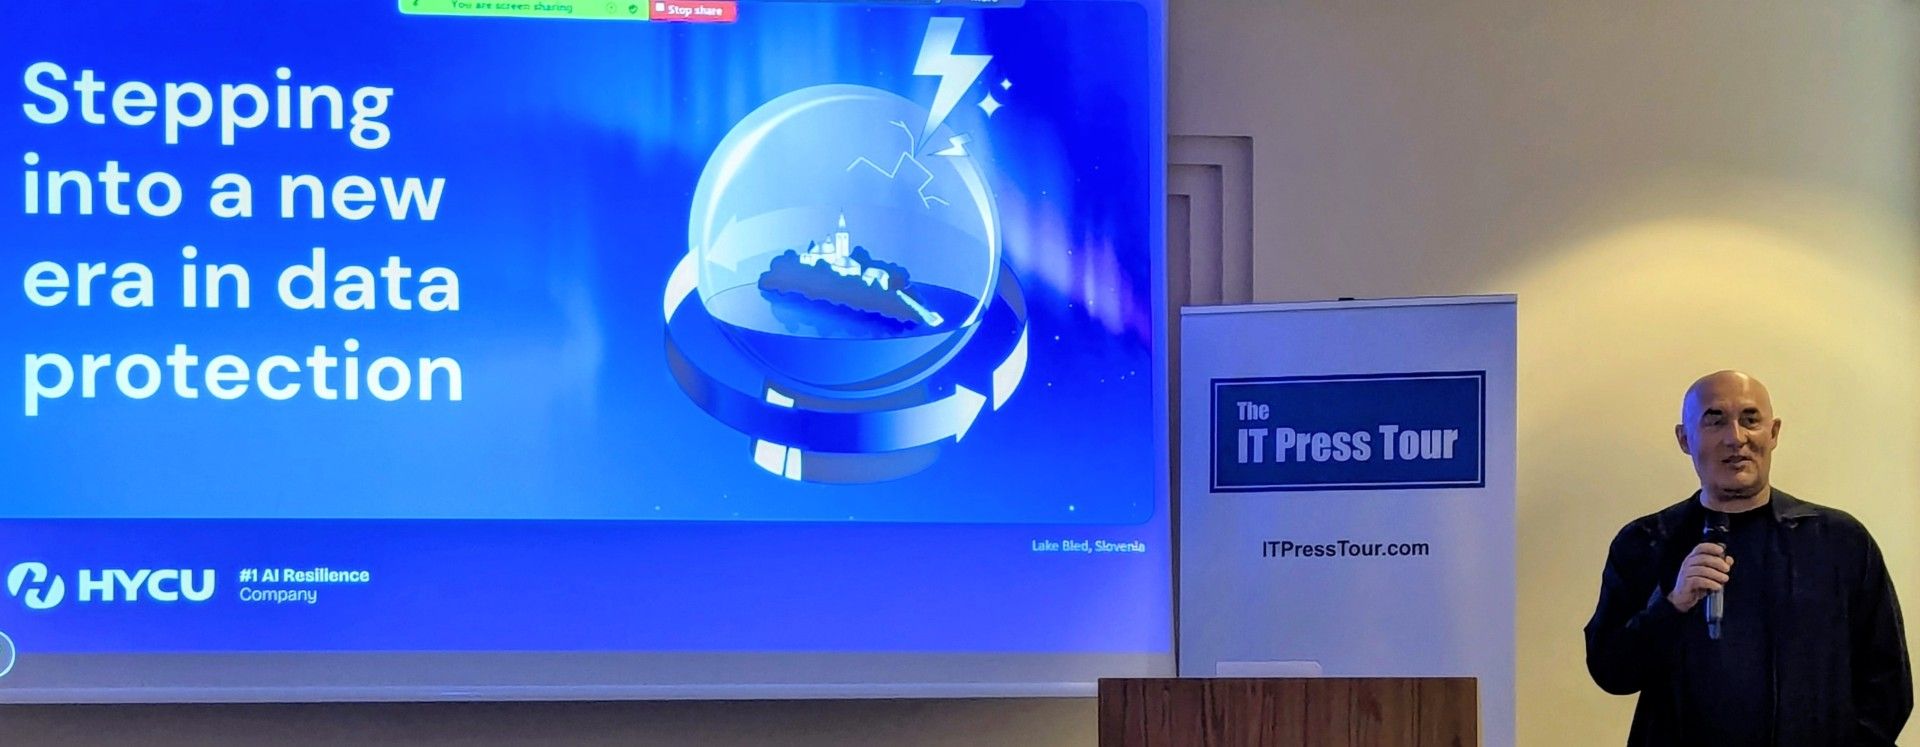
»Die Branche muss sich in Richtung häufigerer und möglichst kontinuierlicher Erfassung von Änderungen entwickeln. Allerdings ist die Industrie insgesamt noch nicht an diesem Punkt«.
Foto: Philippe Nicolas
FAQ: KI-Agenten und moderne Backup-Strategien
- Warum sind autonome KI-Agenten ein neues Datenrisiko?
Sie handeln mit gültigen Identitäten und Berechtigungen. Dadurch können fehlerhafte Prompts, Halluzinationen oder zu weit gefasste Rechte Daten verändern oder löschen, ohne klassische Sicherheitsbarrieren zu überwinden. - Weshalb reichen Zugriffskontrollen allein nicht aus?
Zugriffskontrollen klären, wer eine Aktion ausführen darf. Sie erkennen jedoch nicht zuverlässig, ob die konkrete Aktion beabsichtigt, sinnvoll oder geschäftlich korrekt ist. - Was leistet aiR Graph?
aiR Graph macht Anwendungen, Agenten und nichtmenschliche Identitäten sichtbar, analysiert OAuth-Berechtigungen und zeigt, auf welche Systeme und Daten ein Agent zugreifen kann. - Wie häufig sollten SaaS-Daten künftig gesichert werden?
Bei stark automatisierten Workloads werden deutlich engere Intervalle nötig. HYCU nennt Wiederherstellungspunkte von bis zu 30 Minuten sowie zusätzliche On-Demand-Sicherungen vor kritischen Agentenaktionen. - Warum ist kontinuierliche Sicherung bei SaaS schwierig?
Backup-Anbieter sind auf Schnittstellen der jeweiligen SaaS-Plattform angewiesen. Echtzeitnahe Sicherung gelingt nur, wenn Änderungen ausreichend granular und zeitnah bereitgestellt werden. - Welche Azure-DevOps-Inhalte werden geschützt?
Die Sicherung deckt Boards, Repos, Pipelines, Test Plans und Artifacts ab – einschließlich Pull Requests, Wikis, Konfigurationen, Berechtigungen, Service Connections und Audit Logs. - Welche Rolle spielt R-Serve bei Ausfällen?
R-Serve ermöglicht autorisierten Benutzern den sofortigen Zugriff auf vorbereitete Kopien gesicherter Inhalte, wenn die SaaS-Anwendung oder die zugrunde liegende Cloud nicht verfügbar ist. - Können Backups auch außerhalb der Wiederherstellung genutzt werden?
Ja. Historische Zustände, Metadaten und Aktivitäten eignen sich für Threat Detection, Insider-Risk-Analysen, DSPM und Datenklassifizierung, ohne Produktivsysteme direkt zu belasten. - Wie ist das Angebot kommerziell aufgebaut?
aiR Graph soll als Visualisierungswerkzeug kostenlos verfügbar sein. Backup- und Recovery-Integrationen bleiben kostenpflichtig; für erweiterte AI-Resilience- und Analysefunktionen ist ein Plattformaufschlag vorgesehen. - Was ist die zentrale Management-Konsequenz?
Unternehmen müssen Governance, Agenten-Berechtigungen, Backup-Frequenz und Recovery gemeinsam steuern. Entscheidend ist nicht nur, ob ein Zugriff erlaubt war, sondern welcher Agent was verändert hat und wie schnell der vorherige Zustand wiederhergestellt werden kann.
1275 Artikel zu „ KI-Agenten Sicherheit“
IT-Security | Künstliche Intelligenz | News | Services
KI-Agenten brauchen Identitäten – sonst werden sie zum Sicherheitsrisiko

KI-Agenten ziehen in Unternehmen ein – oft schneller, als IT- und Security-Teams sie kontrollieren können. Im Gespräch mit manage it erklärt Sven Kniest, Vice President Central and Eastern Europe bei Okta, warum KI-Governance ohne kontinuierliche Identitätsprüfung ins Leere läuft und weshalb digitale Identitäten zur Voraussetzung für sichere Agentic Enterprises werden. Die manage it traf…
IT-Security | Künstliche Intelligenz | News
Verhaltensanalysen für KI-Agenten in Cloud-Umgebungen: Transparenz und Anomalieerkennung als Sicherheitsfaktor

Wie Security-Teams autonome Software-Agenten über den Lebenszyklus hinweg beobachten, Normalverhalten modellieren und Abweichungen frühzeitig erkennen können. Mit der zunehmenden Verbreitung von KI-Agenten in Unternehmen entsteht eine neue Herausforderung für die IT-Sicherheit: Autonome Systeme handeln eigenständig, interagieren miteinander und greifen auf Daten sowie Dienste zu – häufig bei eingeschränkter Nachvollziehbarkeit von Entscheidungen und Aktionen. Klassische…
IT-Security | Künstliche Intelligenz | News
So ticken KI-Agenten für Cybersicherheit wirklich

Immer mehr Security Operation Centers (SOC) setzen im Kampf gegen Hacker und Downtimes auf die Hilfe künstlicher Intelligenz. KI-Agenten, die wie SOC-Teams miteinander autonom kollaborieren, sind in diesem Zusammenhang die neueste Evolutionsstufe. Ontinue, der führende Experte für Managed Extended Detection and Response (MXDR), wirft einen Blick unter die Haube solcher Multi-Agenten-Systeme. Multi-Agenten-Systeme (MAS), bestehend…
Business | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Kommentar | Künstliche Intelligenz | News | Tipps
Eine neue Klasse operativer und sicherheitsrelevanter Risiken: KI-Agenten

OWASP hat erstmals die Top 10 for Agentic Applications veröffentlicht. Der Bericht macht deutlich, welche erheblichen geschäftlichen Risiken von agentischer KI ausgehen können – insbesondere, weil diese Systeme eigenständig Entscheidungen treffen und ohne menschliches Eingreifen handeln [1]. Dazu ein Kommentar von Keren Katz, Co-Lead, OWASP Agentic AI Project; Senior Group Manager of AI Security,…
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Rechenzentrum
KI verantwortungsvoll einsetzen – Sicherheit, Souveränität und Kontrolle für autonome Systeme
Künstliche Intelligenz ist den Kinderschuhen entwachsen. KI-Agenten – autonome Systeme, die planen, entscheiden und handeln – greifen in operative Geschäftsprozesse ein. Sie steuern Lieferketten, bewerten Kreditrisiken, priorisieren Serviceanfragen und optimieren Produktionsabläufe. Die Effizienzgewinne: kürzere Reaktionszeiten, präziserer Ressourceneinsatz oder automatisierte Entscheidungsketten. Doch mit der Autonomie wachsen Verantwortung und Angriffsfläche.
Business | Business Process Management | E-Commerce | Geschäftsprozesse | Künstliche Intelligenz | News | Services
Wenn KI-Agenten einkaufen, wird Unternehmenswissen zur neuen Verkaufsfläche

KI-Agenten verändern den digitalen Handel grundlegend: Sie suchen, vergleichen und empfehlen Produkte nicht mehr nur entlang klassischer Shop-Strukturen, sondern auf Basis maschinenlesbarer Daten und verfügbarem Unternehmenswissen. Für Händler und Marken entsteht damit eine neue strategische Aufgabe: Produktinformationen, Markenargumente und Kontextwissen müssen so aufbereitet werden, dass sie nicht nur für Menschen, sondern auch für KI-Systeme verständlich,…
Ausgabe 7-8-2026 | Infrastruktur | IT-Security | News | Security Spezial 7-8-2026
Wie ungenutzte IT-Infrastruktur Sicherheitsvorfälle verursachen kann – Die stille Gefahr

Ungepatchte Systeme und neue Angriffsmethoden durch künstliche Intelligenz dominieren derzeit die Cybersecurity-Debatte. Doch viele Sicherheitsvorfälle entstehen dort, wo Unternehmen gar nicht hinschauen: in ungenutzter digitaler Infrastruktur. Verwaiste Benutzerkonten, nie rotierte Zugangsdaten und vergessene Speichermedien können zu idealen Einfallstoren für Angreifer werden.
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 7-8-2026
KI-Agenten absichern: Warum Identity zum Erfolgsfaktor wird – KI braucht Identity Governance

KI-Agenten versprechen Unternehmen mehr Tempo und Automatisierung, schaffen aber zugleich neue Sicherheitsrisiken. Entscheidend ist deshalb, nicht nur ihre Funktionen, sondern vor allem ihre Identitäten, Berechtigungen und Zugriffe konsequent zu steuern. Wer Identity Governance früh verankert, kann Innovation ermöglichen, ohne Kontrolle und Compliance aus der Hand zu geben.
Ausgabe 7-8-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 7-8-2026 | Services | Tipps
Cybersicherheit im KI-Zeitalter: SASE am Wendepunkt – Wie KI und Quantencomputer die Sicherheitsarchitektur aushebeln

SASE galt als Antwort auf Cloud, hybrides Arbeiten und Zero Trust. Doch KI-Agenten vervielfachen den Datenverkehr, moderne Verschlüsselung schafft blinde Flecken – und Quantencomputer stellen heutige Schutzversprechen infrage. Die Sicherheitsarchitektur muss näher an Nutzer, Gerät und Anwendung rücken.
Business | Digitalisierung | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Services | Tipps
EU AI Act – mehr Sicherheit für einen verantwortungsbewussten KI-Einsatz
Management Summary Der EU AI Act schafft einen europaweit einheitlichen Rechtsrahmen für den verantwortungsvollen Einsatz von KI und orientiert sich am Risiko der jeweiligen Anwendung. Seit Februar 2025 sind bestimmte KI-Praktiken mit inakzeptablem Risiko verboten; zugleich müssen Unternehmen KI-Kompetenz bei Mitarbeitenden aufbauen. Ab August 2026 greifen Transparenzpflichten, etwa wenn Nutzerinnen und Nutzer mit Chatbots oder…
Business | Digitalisierung | Effizienz | Geschäftsprozesse | Künstliche Intelligenz | News | Strategien | Tipps
Effizienz von KI-Agenten: Vier Architekturstrategien gegen unnötigen Tokenverbrauch

KI-Agenten versprechen mehr Automatisierung, schnellere Entscheidungen und produktivere Teams. In der Praxis zeigt sich jedoch: Ohne saubere Daten- und Kontextarchitektur verbrauchen sie unnötig viele Tokens, liefern schwer überprüfbare Ergebnisse und treiben die Betriebskosten nach oben. Unternehmen müssen deshalb nicht nur den KI-Einsatz steuern, sondern ihre Wissensbasis so strukturieren, dass Agenten gezielt, nachvollziehbar und effizient arbeiten…
Digitalisierung | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Strategien | Tipps
Nicht-menschliche Identitäten: Warum Unternehmen Maschinen, Dienste und KI-Agenten besser steuern müssen

Service-Konten, API-Schlüssel, Zertifikate und KI-Agenten sind heute zentrale Bausteine digitaler Geschäftsprozesse – zugleich aber oft kaum gesteuerte Risikoträger. Unternehmen müssen nicht-menschliche Identitäten deshalb konsequent inventarisieren, begrenzen und überwachen, um Angriffsflächen zu reduzieren, Compliance-Anforderungen zu erfüllen und Automatisierung sicher zu skalieren. Management Summary Nicht-menschliche Identitäten entwickeln sich in hybriden IT-, Cloud- und KI-Umgebungen zu einer…
Business | Business Process Management | Favoriten der Redaktion | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Rechenzentrum | Strategien | Tipps
Code hat keine Nationalität: KI-Sicherheit wird an der Handlungsgrenze entschieden – und nicht am Modellzugang

Europäische KI-Sicherheit wird nicht durch Modellbesitz entschieden, sondern dort, wo Systeme handeln: bei Identitäten, Rechten, Datenflüssen, Protokollen und der Fähigkeit, im Sicherheitsvorfall unabhängig analysieren zu können. Zwei Vorfälle aus dem Sommer 2026 zeigen, wie schnell externe Zugriffsbeschränkungen, Schutzmechanismen kommerzieller Modelle oder fehlende Kontrollpunkte zur operativen Schwachstelle werden. Management Summary KI-Souveränität entsteht im Betrieb: Entscheidend…
IT-Security | Künstliche Intelligenz | News | Tipps | Trends 2026 | Trends Security | Whitepaper
Europa stark bei der Sicherheit, doch schwach bei der KI-Governance

29 % der europäischen Unternehmen nennen die KI-Regulierung ihre größte Compliance-Sorge, der höchste Wert aller Regionen. Kiteworks hat seinen 2026 Data Security and Compliance Risk: Annual Survey Report veröffentlicht [1]. Die Analyse wurde zum fünften Mal in Folge durchgeführt und basiert auf einer Befragung von 459 Sicherheits-, Compliance-, Risiko- und IT-Fachleuten in zehn Branchen…
Business Process Management | IT-Security | News | Services
Kontinuierliche Penetrationstests: Was IT-Sicherheitsverantwortliche wissen müssen

Klassische Penetrationstests liefern oft nur eine Momentaufnahme der Sicherheitslage. In dynamischen IT-Umgebungen reicht das nicht mehr aus. Kontinuierliche Penetrationstests versprechen ein aktuelles Risikobild – doch erst die Kombination aus KI-gestützter Erkennung und menschlicher Validierung macht aus automatisierten Befunden verlässliche Entscheidungsgrundlagen für CISOs. Management Summary Kontinuierliche Penetrationstests schließen die Lücke zwischen punktuellen Sicherheitsprüfungen und…
IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security | Whitepaper
Staatliche Hackergruppen setzen autonome KI-Agenten ein

KI hat sich vom Hilfsmittel zum aktiven Akteur in Cyberattacken regierungsnaher Angreifer entwickelt. TrendAI, der Enterprise-Cybersecurity-Geschäftsbereich von Trend Micro, veröffentlicht seinen APT (Advanced Persistent Threat)-Lagebericht für das erste Halbjahr 2026. Die Zwischenbilanz zeigt: KI hat das Stadium isolierter Experimente verlassen. Staatliche Akteure setzten KI in mehr Phasen des Angriffszyklus ein als je zuvor. Zwischen…
Business Process Management | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News
Laufzeitautorisierung für KI-Agenten: Warum Zugriffskontrolle innerhalb der Sitzung wichtiger wird

KI-Agenten verändern die Sicherheitsarchitektur in Unternehmen. Sie greifen autonom auf Datenbanken, Cloud-Konsolen, Kubernetes-Cluster oder SSH-Hosts zu und führen dort Aktionen mit hoher Geschwindigkeit aus. Klassische Identitäts- und Zugangskontrollen reichen dafür nur bedingt aus: Sie prüfen häufig, ob ein Zugriff erlaubt ist, aber nicht granular genug, was während der Sitzung tatsächlich geschieht. Laufzeitautorisierung setzt genau an…
IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
Der Kontrollverlust bei den KI-Agenten
Der CISO Insight Report von Okta warnt mit deutlichen Zahlen vor einem Kontrollverlust bei der Sicherheit von KI-Agenten. Okta, der Identitätsanbieter, hat seinen Global CISO Insights 2026 Report veröffentlicht, der eine kritische Governance-Lücke beim Einsatz von KI-Agenten aufdeckt [1]. Befragt wurden 306 CISOs weltweit, darunter auch aus Deutschland. Unternehmen treiben die Adaption von KI-Agenten derzeit…
IT-Security | News | Trends 2026 | Trends Security
95 % der Sicherheitsteams entdecken schwerwiegende oder kritische Schwachstellen außerhalb geplanter Tests
Ganze 79 % ergreifen keine Maßnahmen aufgrund KI-generierter Ergebnisse ohne menschliche Validierung. Nur 15 % bezeichnen ihre Programme für Sicherheitstests und -validierung als kontinuierlich. Synack, Anbieter des ersten KI-gestützten, kontinuierlichen Penetrationstests für Unternehmen, hat die Studie »The State of Continuous Security Validation« veröffentlicht [1]. Sie basiert auf einer Befragung von Führungskräften und Fachleuten im…
Business Process Management | Digitalisierung | Favoriten der Redaktion | Infrastruktur | Künstliche Intelligenz | News | Services | Strategien
Selbstverifizierende KI-Agenten verändern die elektronische Entwurfsautomatisierung
Management Summary Neue Automatisierungsstufe: Selbstverifizierende KI-Agenten können vollständige EDA-Abläufe planen, ausführen und über spezialisierte Simulations- und Verifikationswerkzeuge kontrollieren. Produktivitätspotenzial: Besonders bei Bibliothekscharakterisierung, Layoutanalyse und digitaler Verifikation sind kürzere Durchlaufzeiten, weniger manuelle Routinen und gezieltere Iterationen möglich. Qualität durch Rückkopplung: Der geschlossene Regelkreis aus Planen, Ausführen, Prüfen und Korrigieren erhöht die Nachvollziehbarkeit gegenüber rein generativen KI-Ansätzen.…