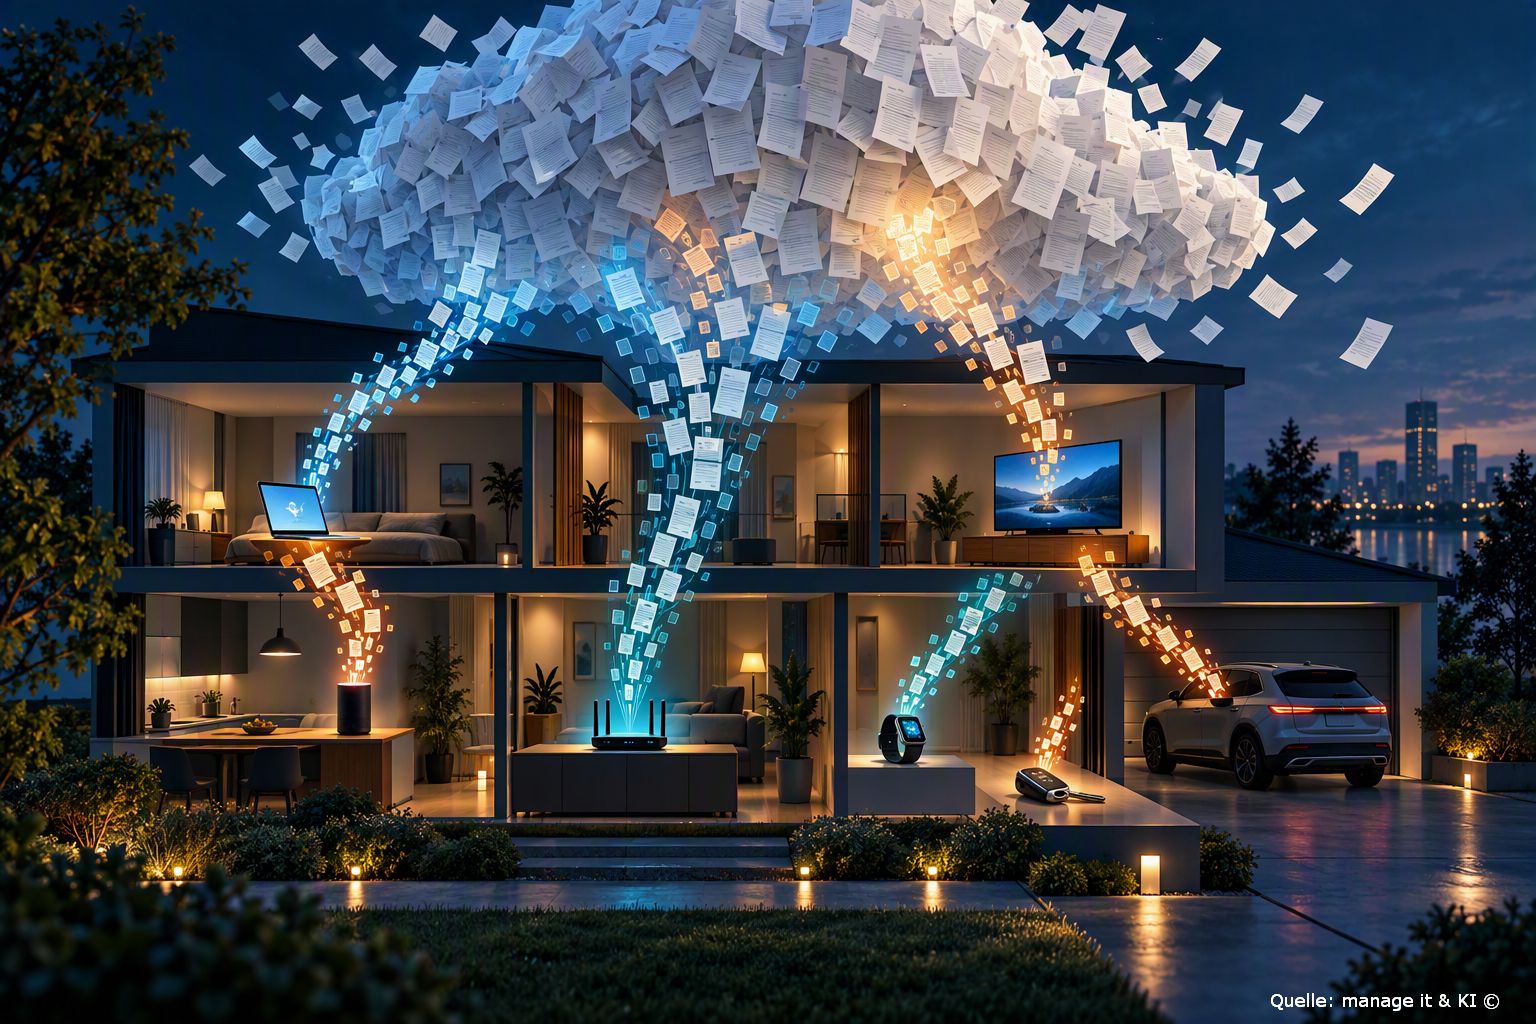
Illustration Absmeier foto ki designer
Ein gewöhnlicher digitaler Familientag zieht einen kaum überschaubaren Schweif aus Datenschutz- und Nutzungsbedingungen nach sich. Eine Modellstudie der Web3 Foundation beziffert den Lesestoff für einen britischen Familienhaushalt auf mehr als eine Million Wörter. Für Unternehmen ist die Botschaft klar: Formale Offenlegung allein schafft noch keine wirksame Transparenz – gefragt sind verständliche Informationen, Datensparsamkeit und Datenschutz durch Technikgestaltung.
Management Summary
- Transparenz skaliert nicht: 257 Dokumente mit 1.184.835 Wörtern entsprechen im britischen Familienmodell rund 83 Stunden Lesezeit – eine realistische Prüfung vor der Nutzung ist damit praktisch kaum leistbar.
- Datenverwendung ist breit angelegt: Von 143 untersuchten Organisationen nennen 83 Prozent Marketing oder Werbung, 71 Prozent die Weitergabe an kommerzielle Partner und mindestens 24 Prozent KI- oder ML-Training als mögliche Verwendungszwecke.
- Compliance ist mehr als Vollständigkeit: Die DSGVO verlangt Informationen in präziser, transparenter, verständlicher und leicht zugänglicher Form; reine Textmenge erfüllt diesen Anspruch nicht automatisch.
- Privacy by Design wird zur Managementaufgabe: Datenminimierung, zweckgebundene Erhebung und datenschutzfreundliche Voreinstellungen sollten bereits in Architektur, Beschaffung und Produktentwicklung verankert werden.
- Priorität für Entscheider: Datenschutzhinweise konsolidieren, mehrstufig aufbereiten und messbar verständlich machen – flankiert von belastbarer Dateninventur, klaren Löschfristen und kontrollierten Partnerzugriffen.
Die Ergebnisse erscheinen zu einem Zeitpunkt, an dem Deutschlands Datenschutzbehörden einen stärkeren Datenschutz durch Technikgestaltung fordern.
Das Kleingedruckte zum Datenschutz, das den digitalen Alltag einer ganz gewöhnlichen Familie begleitet, kann mehr Wörter umfassen als das gesamte Werk von William Shakespeare, so eine neue Studie der Web3 Foundation.
Das Whitepaper Everyday Surveillance: What One Ordinary Day May Reveal About You, untersuchte sechs evidenzbasierte Modellhaushalte im Vereinigten Königreich und in den USA. Beim modellierten britischen Familienhaushalt umfassten 257 Datenschutz- und Nutzungsbedingungen für Verbraucher 1.184.835 Wörter. Das sind 34 % mehr als Shakespeares 884.647 Wörter. Die Lektüre würde rund 83 Stunden beziehungsweise 10,4 Arbeitstage dauern.
Beim modellierten US-Familienhaushalt waren es 233 Dokumente mit insgesamt 1.118.224 Wörtern. Das entspricht einer Lesezeit von 78,3 Stunden beziehungsweise 9,8 Arbeitstagen à acht Stunden.
Die unabhängigen Datenschutzbehörden in Deutschland haben stärkere Rechte für betroffene Personen und mehr Verantwortung der Technologieanbieter gefordert, zusätzlich zu den bestehenden Anforderungen an Datenschutz durch Technikgestaltung.
Von 143 durch die Web3 Foundation untersuchten Organisationen beschreiben 83 % die Möglichkeit, personenbezogene Daten für Marketing oder Werbung zu nutzen, 71 % die Möglichkeit der Weitergabe an kommerzielle Partner und mindestens 24 % verfügen über Dokumente, in denen angegeben wird, dass Nutzerdaten zum Trainieren oder Verbessern von KI- oder Machine-Learning-Systemen verwendet werden können.
Die Studie erhebt nicht den Anspruch, eine nationale Umfrage zu sein oder die Praktiken sämtlicher Nutzer abzubilden. Sie untersucht dokumentierte Möglichkeiten und Berechtigungen anhand evidenzbasierter Modellszenarien mit alltäglichen digitalen Diensten und Systemen im Vereinigten Königreich und in den USA.
Gavin Wood, Gründer der Web3 Foundation, sagte: »Wir haben getan, was Verbrauchern empfohlen wird: Wir haben die Datenschutzrichtlinien gelesen. Für den modellierten britischen Familienhaushalt bedeutet ein einziger gewöhnlicher Tag mehr als zehn Arbeitstage Lesezeit. Nichts davon ist verborgen. Im Gegenteil: Es wird öffentlich und vollständig offengelegt, allerdings in einem Umfang, der faktisch wie Verschleierung wirkt.«
Bill Laboon, Vice President of Technical Operations der Web3 Foundation, sagte: »Bemerkenswert ist, wie viele Daten bereits durch ganz gewöhnliche digitale Aktivitäten entstehen können. Der Bericht wirft die Frage auf, ob wir Dienste anders gestalten können, etwa indem Menschen nur das Notwendige nachweisen, ohne routinemässig die zugrunde liegenden Informationen offenzulegen.«
Whitepaper und technische Methodik:Draft 4 Everyday Surveillance : What One Ordinary Day May Reveal About You
Über die Web3 Foundation: Die Web3 Foundation setzt sich für ein faireres Internet ein. https://web3.foundation/
FAQ: Datenschutz im digitalen Alltag
1. Was hat die Studie konkret untersucht?
Die Web3 Foundation modellierte sechs Haushalte im Vereinigten Königreich und in den USA und ordnete alltäglichen digitalen Diensten die jeweils relevanten Datenschutz- und Nutzungsdokumente zu. Insgesamt wurden 1.195 Dokumente mit mehr als 5,38 Millionen Wörtern erfasst. Die Untersuchung beschreibt Modellszenarien, keine repräsentative Bevölkerungsumfrage. [1]
2. Wie kommt die Lesezeit von mehr als zehn Arbeitstagen zustande?
Im britischen Familienmodell summieren sich 257 Dokumente auf 1.184.835 Wörter. Bei der in der Studie verwendeten Lesegeschwindigkeit ergibt das rund 83 Stunden beziehungsweise 10,4 Arbeitstage à acht Stunden. [1]
3. Welche Datennutzungen nennen die untersuchten Organisationen?
Von 143 Organisationen beschreiben 83 Prozent eine mögliche Nutzung personenbezogener Daten für Marketing oder Werbung, 80 Prozent eine Kombination mit anderen Informationen, 71 Prozent eine Weitergabe an kommerzielle Partner und mindestens 24 Prozent eine Verwendung für Training oder Verbesserung von KI- beziehungsweise Machine-Learning-Systemen. [1]
4. Bedeutet eine Datenschutzerklärung automatisch, dass jede genannte Verarbeitung stattfindet?
Nein. Die Studie erfasst dokumentierte Möglichkeiten und Berechtigungen. Sie belegt damit nicht, dass jede beschriebene Verarbeitung bei jeder Person oder in jeder Nutzungssituation tatsächlich erfolgt. [1]
5. Was verlangt die DSGVO von Datenschutzhinweisen?
Artikel 12 verlangt eine präzise, transparente, verständliche und leicht zugängliche Information in klarer und einfacher Sprache. Die Informationspflichten nach Artikel 13 und 14 umfassen unter anderem Zwecke, Rechtsgrundlagen, Empfänger, Speicherdauer und Betroffenenrechte. [2]
6. Was bedeutet Datenschutz durch Technikgestaltung?
Artikel 25 DSGVO verpflichtet Verantwortliche, geeignete technische und organisatorische Maßnahmen in die Verarbeitung zu integrieren. Maßgeblich sind unter anderem Stand der Technik, Kosten, Art und Umfang der Verarbeitung sowie die Risiken für Rechte und Freiheiten natürlicher Personen. [2]
7. Was sind datenschutzfreundliche Voreinstellungen?
Standardmäßig sollen nur personenbezogene Daten verarbeitet werden, die für den jeweiligen Zweck erforderlich sind. Das betrifft Datenmenge, Verarbeitungsumfang, Speicherdauer und Zugänglichkeit. [2]
8. Helfen mehrstufige Datenschutzhinweise?
Die Transparenzleitlinien des Europäischen Datenschutzausschusses unterstützen eine gestufte Darstellung: Zentrale Informationen werden zuerst sichtbar gemacht, Detailangaben bleiben über weitere Ebenen erreichbar. Voraussetzung ist, dass Betroffene die Informationen leicht finden und verstehen können. [3]
9. Welche Rechte haben betroffene Personen?
Die DSGVO sieht unter anderem Rechte auf Auskunft, Berichtigung, Löschung, Einschränkung der Verarbeitung, Datenübertragbarkeit und Widerspruch vor. Welches Recht greift, hängt von Rechtsgrundlage und Verarbeitungssituation ab. [2]
10. Wo sollten Unternehmen mit Verbesserungen beginnen?
Ein belastbarer Einstieg ist die Verbindung von Dateninventur und verständlicher Kommunikation: Zwecke und Datenflüsse erfassen, Erforderlichkeit prüfen, Aufbewahrungsfristen festlegen, Empfänger kontrollieren und Hinweise nach Zielgruppen sowie Nutzungssituationen strukturieren. Die DSK stellt hierzu Orientierungshilfen für digitale Dienste sowie für technische und organisatorische Maßnahmen bei KI-Systemen bereit. [4]
Quellen
[1] https://web3.foundation/media/documents/insights/press-release-web-3-foundation-privacy-fine-print-uk-wire-5-.pdf
[2] https://eur-lex.europa.eu/legal-content/DE/TXT/PDF/?uri=CELEX:32016R0679
[3] https://www.edpb.europa.eu/documents/guideline/transparency_de
[4] https://www.datenschutzkonferenz-online.de/orientierungshilfen.html
https://web3.foundation/media/documents/insights/everyday-surveillance-what-one-ordinary-day-may-reveal-about-you-w3f-wp2-.pdf
Management Summary, FAQ und Bild wurden mit Hilfe von KI erstellt
5992 Artikel zu „Datenschutz“
Digitalisierung | Effizienz | IT-Security | News | Strategien | Trends 2026 | Trends Security
DSGVO, AI Act und operative Realität: Wirtschaft will Entlastung beim Datenschutz
Datenschutz ist in deutschen Unternehmen längst etabliert – aber aus Sicht vieler Verantwortlicher weder planbar noch verhältnismäßig organisiert. Die aktuelle Bitkom-Befragung zeigt eine Compliance-Dauerbaustelle: steigende Dokumentationslast, uneinheitliche Aufsicht und wachsende Rechtsunsicherheit treffen auf den Innovationsdruck rund um KI. Für das Management geht es deshalb nicht um weniger Schutz, sondern um klare Zuständigkeiten, risikobasierte Pflichten und…
IT-Security | News | Tipps
Cybersecurity und Datenschutz im iGaming-Sektor

Wenige Online-Branchen verarbeiten so dichte Datenbestände wie das regulierte Glücksspiel. Ein Spielerkonto vereint Ausweisdaten, Bankverbindungen, Transaktionshistorien und detaillierte Verhaltensprofile in einem einzigen Datensatz. Entsprechend hoch sind die Anforderungen an IT-Sicherheit und Datenschutz, die Betreiber im deutschsprachigen Markt erfüllen müssen. Hinzu kommt die schiere Frequenz: Große Anbieter verzeichnen täglich hunderttausende Logins, Einzahlungen und Auszahlungsanträge. Jede…
Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | New Work | News | Tipps | Trends 2026 | Trends Security
Bis 2029 werden die meisten Datenschutzvorfälle auf KI-generierte Schlussfolgerungen zurückzuführen sein

KI-bedingte Datenschutzrisiken erfordern von CISOs, den Fokus über den klassischen Schutz personenbezogener Daten hinaus auf die Governance KI-generierter Schlussfolgerungen auszuweiten. Management Summary KI verändert das Risikoprofil des Datenschutzes grundlegend: Datenschutzvorfälle entstehen künftig nicht nur durch die Offenlegung personenbezogener Daten, sondern zunehmend durch Schlussfolgerungen, die KI-Systeme aus vorhandenen, aggregierten oder anonymisierten Daten ableiten. Für Unternehmen…
IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
Zwei Drittel der Unternehmen verschieben die Einführung von Microsoft Copilot wegen Datenschutzrisiken
Zwei von drei (66 %) Unternehmen haben Bedenken, dass Microsoft Copilot vertrauliche Daten offenlegen könnte und haben deshalb die Einführung des KI-Assistenten verschoben oder komplett gestrichen. Zudem befürchten nahezu drei Viertel (73 %) der Benutzer, dass KI bereits intern sensible Informationen preisgibt. Zu diesen und weiteren Ergebnissen kommt der neue Report »State of Microsoft…
Cloud Computing | Infrastruktur | Künstliche Intelligenz | News | Rechenzentrum | Trends 2026 | Trends Infrastruktur | Whitepaper
Datenschutz und Datensouveränität: Unternehmens-KI stößt an ihre Grenzen

Steigende Anforderungen an Datenschutz und Datensouveränität legen die Grenzen von Architekturen offen, die für zentralisierte und standortübergreifende Datenflüsse entwickelt wurden. Datenhoheit ist zu einem zentralen Designparameter geworden und führt zu einem Wandel weg von global integrierten Systemen hin zu regional abgegrenzten Architekturen. Unternehmen, die ihre Architektur frühzeitig neu gestalten, verschaffen sich einen messbaren Vorsprung in…
Business | IT-Security | Künstliche Intelligenz | News | Trends 2026 | Trends Security
10 Jahre Datenschutz durch DSGVO: Neue Herausforderung durch KI
Die Datenschutzgrundverordnung (DSGVO) spielt seit ihrer Einführung im Jahr 2016 eine zentrale Rolle im Datenschutzmanagement deutscher Unternehmen. Zehn Jahre nach Inkrafttreten ist der Datenschutz fest in den Geschäftsprozessen verankert, doch die Herausforderungen und der Aufwand nehmen kontinuierlich zu. Während im Jahr 2018 nur 7 Prozent der Unternehmen die Vorgaben vollständig umsetzten, sind es 2024 bereits…
Business | Favoriten der Redaktion | Kommentar | Lösungen | News
Lizenz zum Stillstand: Was der Hannoveraner Datenschutz-Patzer über öffentliche IT-Beschaffung verrät

Der in Hannover bekannt gewordene Vorgang rund um den Einsatz von Microsoft 365 an Schulen wirft gleich mehrere grundsätzliche Fragen auf. Die Verwaltungspraxis einer einzelnen Kommune ist dabei nur der Ausgangspunkt – der Blick muss auf die strategische Ausrichtung öffentlicher IT-Beschaffung in Deutschland und Europa insgesamt fallen. Nach aktueller Berichterstattung von golem hat die…
Business | Business Process Management | Favoriten der Redaktion | Infrastruktur | IT-Security | News | Strategien | Tipps
Resilienz: Die unterschätzte Ressource im Datenschutzmanagement

Angesichts zunehmender geopolitischer Unsicherheiten, KI‑gestützter Cyberangriffe und wachsender regulatorischer Anforderungen wird Cyberresilienz zu einer zentralen Voraussetzung wirksamen Datenschutzmanagements. Der Beitrag zeigt, warum rein reaktive Sicherheitsmaßnahmen nicht ausreichen und wie ein mehrschichtiger, systematischer Resilienzansatz den Schutz, die Verfügbarkeit und die Wiederherstellbarkeit von Daten nachhaltig stärkt. Cyberresilienz wird dabei als integraler Bestandteil moderner IT‑ und Datenschutzarchitekturen verstanden,…
Ausgabe 1-2-2026 | IT-Security | News | Security Spezial 1-2-2026
Die Risiken steigen schneller als die Schutzmaßnahmen – Unternehmen überschätzen den Reifegrad ihres Datenschutzes

Viele deutsche Organisationen überschätzen ihren Datenschutz und sind sich der Komplexität moderner Angriffsvektoren sowie der Anforderungen an Compliance oft nicht ausreichend bewusst, was zu gefährlichen Diskrepanzen zwischen Selbstwahrnehmung und tatsächlicher Bedrohungslage führt. Ari Albertini empfiehlt dringend die Automatisierung von Sicherheits- und Compliance-Prozessen, ein aktives Risikomanagement sowie die kritische Prüfung der eingesetzten Software, um europäische Souveränität und nachhaltigen Schutz zu stärken.
Digitalisierung | Künstliche Intelligenz | News | Services
Das Ende der OCR-Datenerfassung: Wenn KI den Kontext liest und der Datenschutz die Regeln bestimmt

Generative Sprachmodelle transformieren die klassische OCR zur intelligenten Dokumentenanalyse. Doch der Einsatz im Unternehmen erfordert strikte juristische Leitplanken, um Compliance-Risiken bei der Verarbeitung sensibler Daten auszuschließen. Die Ära der klassischen Optical Character Recognition (OCR) nähert sich ihrem Ende. Jahrzehntelang war sie der Standard, um Papier in PDFs zu verwandeln. Doch OCR »liest« nicht, sie…
Business | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Services | Strategien
Künstliche Intelligenz im Unternehmen: Zwischen Innovation und Datenschutzfalle
Künstliche Intelligenz (KI) verändert derzeit rasant die Arbeitswelt. Ob automatisierte Textgenerierung, intelligente Datenanalysen oder Chatbots im Kundenservice – Unternehmen setzen zunehmend auf KI-gestützte Anwendungen, um Prozesse effizienter zu gestalten und Wettbewerbsvorteile zu erzielen. Doch mit den neuen Möglichkeiten wachsen auch die Risiken. Besonders der Schutz sensibler Daten rückt in den Fokus. Darauf weist Dr. Johann…
IT-Security | Kommentar | News | Strategien | Tipps
Datenschutz: Eine Frage der Identität
Der Europäische Datenschutztag sollte nicht nur ein Tag der Datenschutzreflexe sein. Verantwortliche sollten überprüfen, wie sie einen zentralen Vektor der Angreifer beim unerlaubten Zugriff auf Informationen schützen und sichern: digitale und menschliche Identitäten. Sie zu schützen und wiederherzustellen, ist eine entscheidende Aufgabe. Denn beide sind ein Haupttool für Angreifer, um Zugriff auf Daten zu erhalten.…
Business | IT-Security | News | Trends 2026 | Trends Security
2026: Datenschutzbudgets werden trotz steigender Risiken voraussichtlich schrumpfen
Vorstände schenken dem Datenschutz weiterhin zu wenig Aufmerksamkeit, während die Teams mit Budgetkürzungen, Personalmangel und wachsendem regulatorischem Druck konfrontiert sind. Datenschutzteams müssen mit weniger Ressourcen ein wachsendes Risiko bewältigen. Das geht aus einer neuen Studie von ISACA hervor [1]. Trotz zunehmender Datenschutzbedrohungen und regulatorischer Anforderungen geben mehr als vier von zehn (44 Prozent) Datenschutzexpertinnen…
Cloud Computing | Digitalisierung | Geschäftsprozesse | Kommunikation | News | Services
Europa gewinnt digitales Profil – Outlook-Alternative setzt auf Datenschutz und Effizienz
Mit dem Support-Ende für Microsoft Exchange müssen Unternehmen ihre Kommunikationssysteme überdenken. Die tschechische Plattform IceWarp bietet eine kosteneffiziente, kompatible und datenschutzkonforme Lösung – und zeigt, dass Europa auch technologisch konkurrenzfähig ist. Am 14. Oktober endete der Support für Microsoft Exchange Server 2016 und 2019. Für viele Unternehmen ist das mehr als eine technische Formalie.…
IT-Security | News | Produktmeldung | Whitepaper
CrowdStrike bietet ganzheitlichen Datenschutz für das KI-Zeitalter

Mit Falcon Data Protection wird der GenAI-Datenschutz auf lokale Anwendungen und laufende Cloud-Umgebungen ausgeweitet. Zudem wurden Innovationen vorgestellt, die herkömmliche Tools für Data Loss Prevention und Posture Management durch einen einheitlichen Echtzeitschutz für Endgeräte, Cloud, SaaS und GenAI ersetzen. CrowdStrike hat neue Falcon® Data Protection-Innovationen angekündigt. Diese bieten eine ganzheitliche Echtzeit-Sicherheit, die speziell für…
Business Process Management | IT-Security | News | Strategien
Datenschutz beginnt im Code
Warum Compliance nicht beim Anwalt, sondern in der Entwicklung beginnt. Ganz klar eine juristische Aufgabe – nein, das ist Datenschutz schon längst nicht mehr. Während Unternehmen weiter in Compliance, Governance und Risk Management investieren, geschieht der entscheidende Fehler oft ganz am Anfang – beim Entwickeln von Software. Wer Datenschutz erst am Ende eines Projekts prüft,…
Geschäftsprozesse | IT-Security | Kommunikation | Marketing | News | Services | Trends 2025 | Trends E-Commerce | Trends Kommunikation
Datenschutz, Markenvertrauen und Rabattcodes: So ticken deutsche Verbraucher
Neue Erkenntnisse zeigen, dass transparente Kommunikation zum Datenschutz für den Aufbau von Vertrauen unerlässlich ist. Ohne Datenschutz kein Vertrauen – 62 % der Deutschen geben an, dass sie einem Unternehmen vertrauen, das den Schutz ihrer Daten ernst nimmt. Deutsche Verbraucher auf Schnäppchenjagd – 41 % halten Rabattaktionen für eine gute Möglichkeit für Marken, mit…
Favoriten der Redaktion | IT-Security | Kommentar | Künstliche Intelligenz | News
KI im Unternehmen: Innovation ja – aber nicht im Datenschutz-Blindflug

Kommentar von Sascha Kreutziger, HiScout Viele Unternehmen steuern voller Elan in Richtung KI-Zukunft – oder sind bereits mittendrin. Dies ist verständlich, denn KI bietet neue Chancen: Prozesse werden automatisiert, Analysen beschleunigt, neue Services ermöglicht. Doch im Schatten dieser Euphorie lauern teils noch unbekannte Datenschutzrisiken – insbesondere, wenn KI-Systeme unkontrolliert eingeführt oder genutzt werden. Die zentrale…
Digitalisierung | Infrastruktur | IT-Security | News | Services
Consent Management: Datenschutz erfordert technische Präzision

Consent Management in komplexen IT-Landschaften. Moderne Unternehmensarchitekturen stellen hohe Anforderungen an eine Consent Management Platform (CMP). Nur mit tiefer technischer Integration lassen sich Datenschutz und Nutzerfreundlichkeit effektiv umsetzen – das zeigen aktuelle Entwicklungen in Regulatorik und Praxis. Die Zeiten einfacher Cookie-Banner sind vorbei: In modernen Unternehmensumgebungen muss eine Consent Management Platform mehr leisten als die…
IT-Security | Kommunikation | News | Trends 2025 | Trends Kommunikation | Trends Mobile | Trends Security
Datenschutz-Sorgen könnten den Erfolg von KI in deutschen Haushalten bremsen
Während smarte Technologien zunehmend Einzug in den Alltag halten, empfindet eine große Mehrheit von Nutzerinnen und Nutzer Unbehagen hinsichtlich der Sicherheit ihrer Privatsphäre. Umfrage zeigt, dass sich 8 von 10 Deutschen Gedanken um den Schutz ihrer Privatsphäre machen. 6 von 10 Deutschen wünschen sich mehr Bildung im Bereich Datensicherheit. Eine aktuelle Umfrage von…