Check Point Research hat eine Kampagne aufgedeckt, die über gefälschte GitHub-Projekte und legitim signierte Dateien von OpenAI und Anthropic Schadsoftware auf Windows-Rechner schleust. Die Projekte tauchten prominent in der Google-Suche auf.
Die Sicherheitsforscher von Check Point Research (CPR), der Forschungsabteilung von Check Point® Software Technologies Ltd. , haben eine Malware-Kampagne aufgedeckt, die gezielt das Interesse an bekannten KI-Tools ausnutzt. Unter dem Namen »Yoba« verbreiten Cyberkriminelle Schadsoftware über gefälschte GitHub-Projekte, die vermeintliche Desktop-Anwendungen von ChatGPT und Claude bewerben. Um ihre Downloads glaubwürdig wirken zu lassen, missbrauchen sie legitime, digital signierte Programmdateien von OpenAI und Anthropic. Die KI-Plattformen selbst wurden dabei nicht kompromittiert.
Gefälschte KI-Apps weit oben in den Suchergebnissen
Die Angreifer erstellten GitHub-Pages-Websites (siehe Abbildung 1) und GitHub-Repositories (siehe Abbildung 2), die angebliche Desktop-Versionen neuer KI-Modelle bewerben, etwa »GPT-5.6 Sol«, »GPT-6 Astra« oder »Claude Opus«. Die Download-Links führten zu schädlichen ZIP-Dateien, die als GitHub-Releases bereitgestellt wurden. Die Projekte erschienen sogar prominent in der Google-Suche. CPR wertet die Kampagne daher als SEO-Poisoning: Die Malware wird gezielt dort platziert, wo Nutzer ohnehin nach neuer KI-Software suchen. Die Suche selbst wird so Teil der Angriffskette.
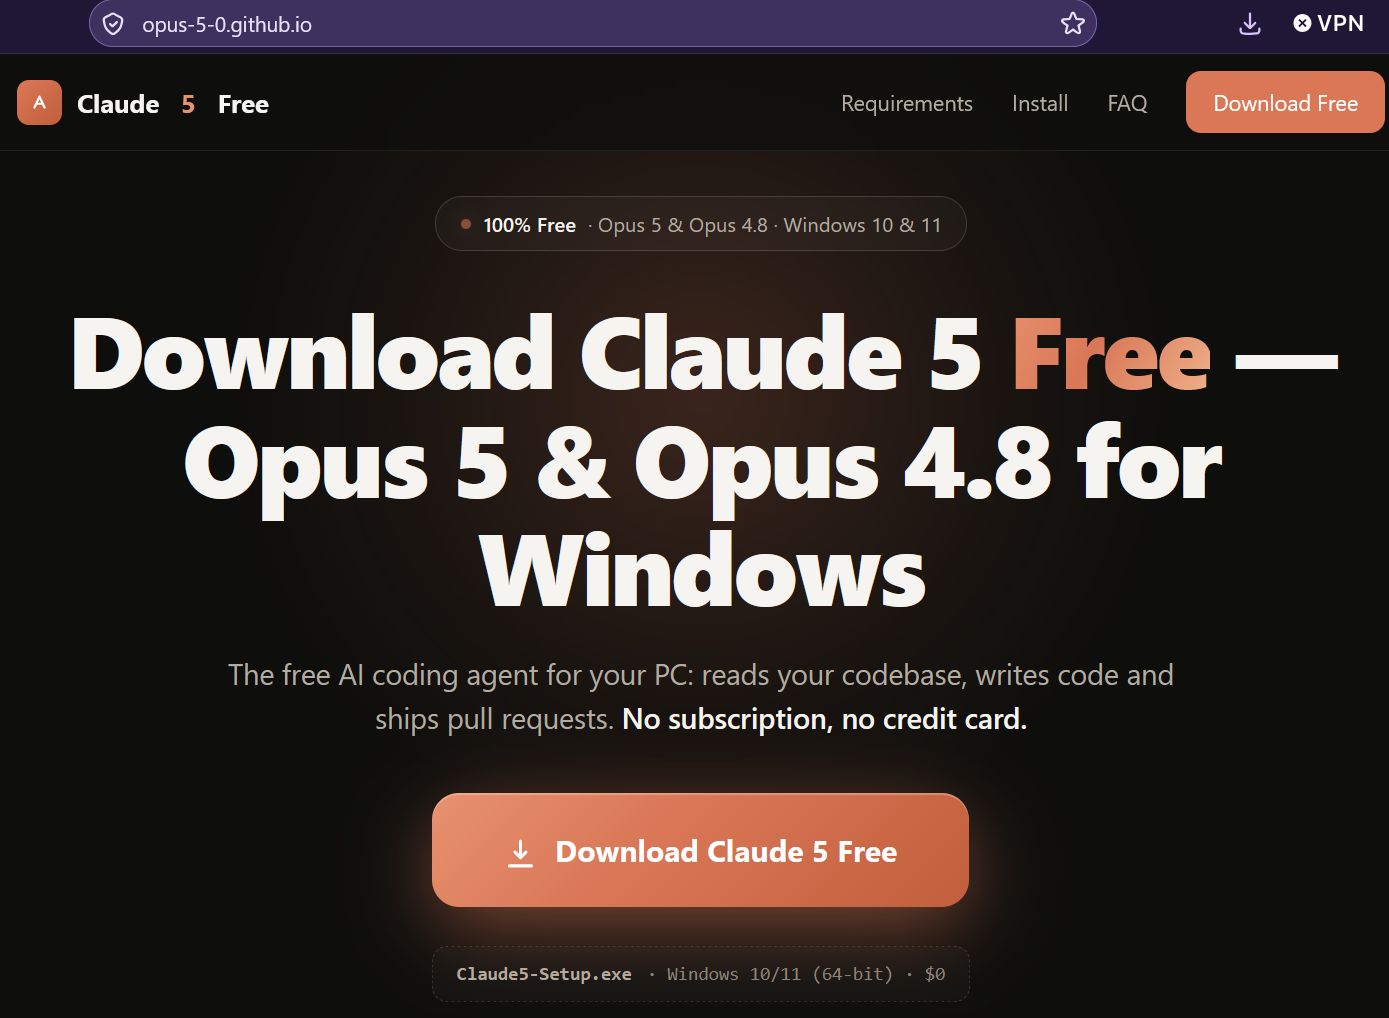
Abbildung 1: GitHub-Seite angeblicher Gratis-Angebote von aktuellen Claude-Modellen im Zuge der Yoba-Kampagne (Quelle: Check Point Software Technologies Ltd.).
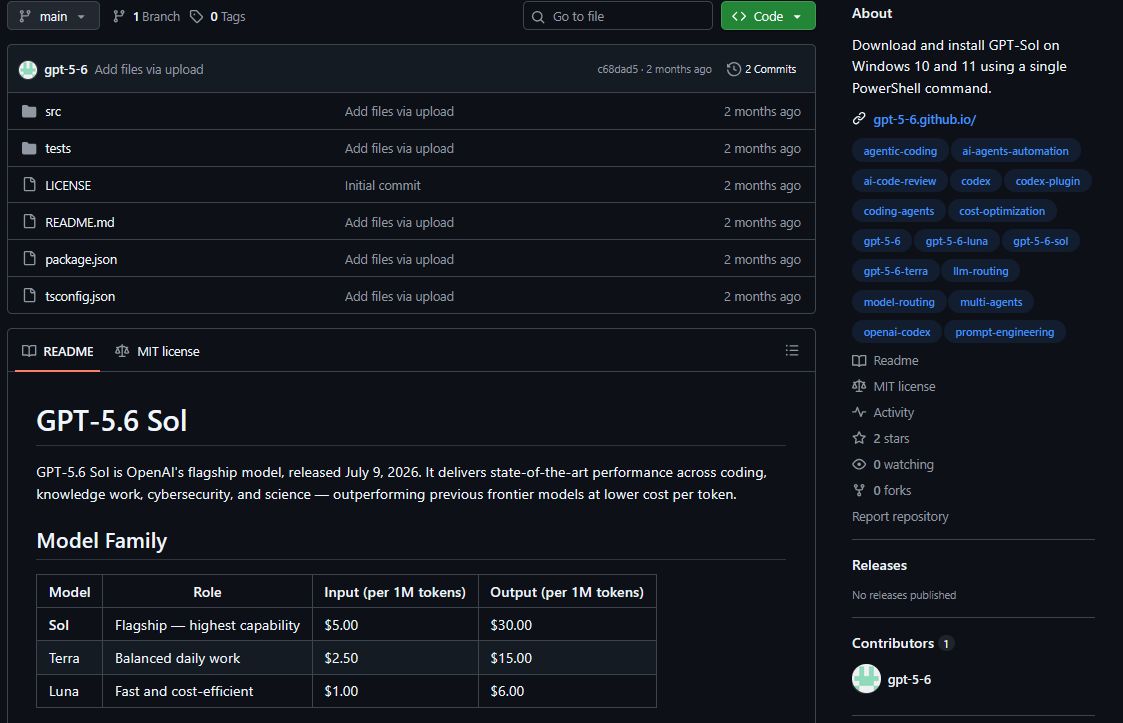
Abbildung 2: Zugehöriges GitHub-Repository der verseuchten Dateien angeblicher ChatGPT Flagship-Modelle (Quelle: Check Point Software Technologies Ltd.).
Signierte Software als Türöffner
Die heruntergeladenen Pakete kombinieren schädliche Komponenten mit echter Software: Die ChatGPT-Varianten enthalten eine legitime, signierte Setup.exe von OpenAI, das Claude-Paket eine signierte Claude-Programmdatei. Beim Start laden diese Programme per DLL-Sideloading eine manipulierte Bibliothek, die im selben Ordner liegt: den sogenannten YobaDropper. Die Programmdatei ist also echt, das Paket drumherum nicht.
Nach mehreren Prüfungen, die eine automatisierte Analyse erschweren sollen, installiert der YobaDropper den YobaLoader und richtet eine geplante Aufgabe ein, damit die Schadsoftware nach jedem Systemstart über ein legitimes Windows-Programm erneut geladen wird.
Telegram-Profilbild als Wegweiser
Ungewöhnlich ist die Kommunikation der Malware. Statt allein auf eigene Command-and-Control-Server zu setzen, kombiniert Yoba mehrere legitime Internetdienste (siehe Abbildung 3). Der YobaLoader ruft zunächst das Profilbild eines Telegram-Kanals ab und erzeugt aus dessen Daten eine Domain. Tauschen die Angreifer das Bild aus, ändert sich auch die Domain. Über Googles DNS-over-HTTPS-Dienst fragt die Malware anschließend einen DNS-Eintrag dieser Domain ab und lädt die verschlüsselte Payload schließlich von Hosting-Diensten wie Catbox herunter. So geht die schädliche Kommunikation im normalen Datenverkehr unter, und das Sperren einzelner Domains läuft ins Leere.
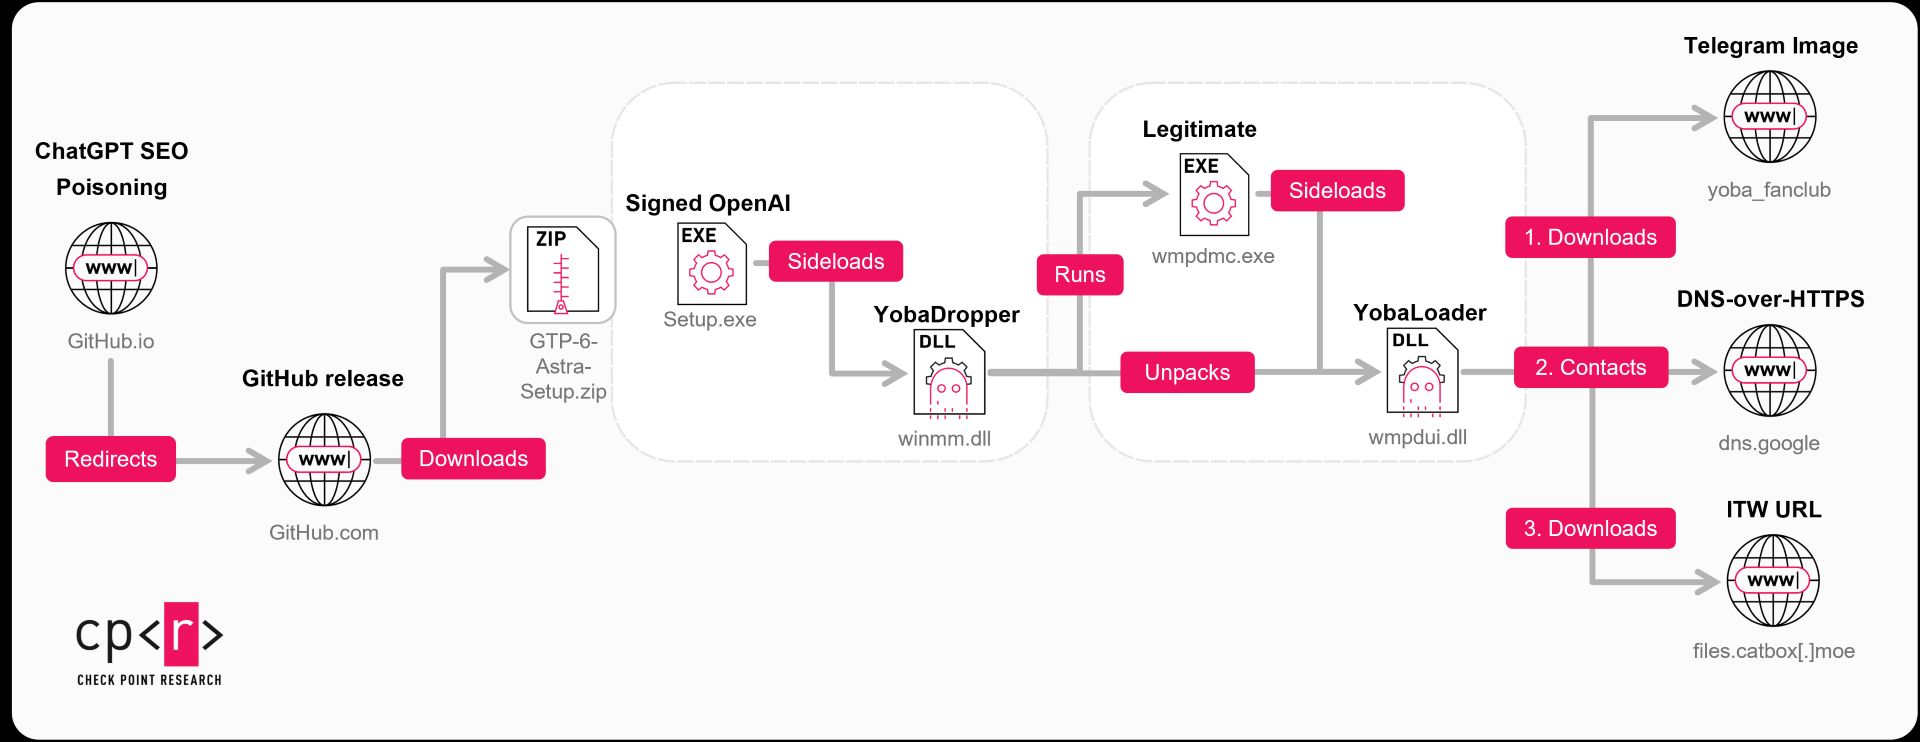
Abbildung 3: Angriffskette der Yoba-Kampagne am Beispiel des vermeintlichen »GPT-6 Astra« (Quelle: Check Point Software Technologies Ltd.).
Mehr als ein Krypto-Miner
In der untersuchten Kampagne installierte Yoba zuletzt den Krypto-Miner XMRig, der über Tor kommunizierte und pausierte, sobald das Opfer den Rechner aktiv nutzte. Der YobaLoader kann jedoch beliebige Windows-Programme oder PowerShell-Skripte nachladen. Unternehmen sollten eine Infektion daher als umfassende Kompromittierung behandeln und sich nicht darauf beschränken, den Miner zu entfernen.
»Der KI-Boom eröffnet Cyberkriminellen eine neue Möglichkeit: Sie können das Vertrauen in KI missbrauchen, ohne die KI selbst anzugreifen«, sagt Eli Smadja, Head of Research bei Check Point Research. »Yoba zeigt, wie sich Suchergebnisse, bekannte Marken und sogar legitim signierte Software kombinieren lassen, um schädliche Downloads glaubwürdig erscheinen zu lassen. Mit der wachsenden Verbreitung von KI müssen Nutzer und Unternehmen KI-Software an der Quelle überprüfen und bei nicht autorisierten Anwendungen sowie dem Verhalten von Endgeräten konsequent auf Prävention setzen. Im KI-Zeitalter könnte es genauso wichtig werden zu wissen, woher eine Software stammt, wie zu wissen, was sie tut.«
Wie Unternehmen sich schützen können
- KI-Software an der Quelle beziehen: Anwendungen sollten nur über offizielle Kanäle der Hersteller heruntergeladen werden, nicht über Suchergebnisse, GitHub-Seiten oder Links von Dritten.
- Anwendungen und Admin-Rechte beschränken: Klare Vorgaben, welche Programme laufen dürfen, erschweren es ungeprüfter KI-Software, sich festzusetzen.
- Downloads und Verhalten prüfen: Dateien aus dem Internet sollten vor der Ausführung in einer isolierten Umgebung (Sandbox) analysiert werden. So lassen sich auch unbekannte Schadprogramme erkennen, die sich hinter legitimer Software verstecken.
- Die gesamte Angriffskette überwachen: Sicherheitslösungen sollten nicht nur die ursprüngliche Datei prüfen, sondern auch verdächtiges Verhalten auf Endgeräten, ungewöhnliche Netzwerkkommunikation und automatisch generierte Domains erkennen, wie Yoba sie nutzt.
Weitere Informationen und die vollständige technische Analyse finden Sie hier: https://research.checkpoint.com/2026/tricks-from-the-past-deployed-via-signed-chatgpt-and-claude-binaries/
Über Check Point Research
Check Point Research stellt Check Point Software-Kunden und der gesamten Geheimdienst-Community führende Erkenntnisse über Cyber-Bedrohungen zur Verfügung. Das Forschungsteam sammelt und analysiert globale Cyber-Angriffsdaten, die in der ThreatCloud gespeichert sind, um Hacker in Schach zu halten und gleichzeitig sicherzustellen, dass alle Check Point-Produkte mit den neuesten Schutzmaßnahmen aktualisiert werden. Das Forschungsteam besteht aus über 100 Analysten und Forschern, die mit anderen Sicherheitsanbietern, Strafverfolgungsbehörden und verschiedenen CERTs zusammenarbeiten.
903 Artikel zu „Schadsoftware“
Business Process Management | Geschäftsprozesse | IT-Security | Kommentar | News | Services | Strategien | Tipps
Vertrauen als Angriffsfläche: Was Unternehmen aus dem Binance-Vorfall lernen können
Binance beziffert die Auswirkungen eines Sicherheitsvorfalls auf rund 6,3 Milliarden US-Dollar. Nach Angaben der Börse wurden bisher etwa 3 Milliarden US-Dollar eingefroren; der technische Ablauf wird noch untersucht. [4] Für CIOs und Sicherheitsverantwortliche rückt damit eine zentrale Architekturfrage in den Fokus: Welche kritischen Prozesse kann ein kompromittierter Zugang erreichen? Zero Trust, phishing-resistente Anmeldung und eine…
Ausgabe 9-10-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2026
Unternehmen brauchen klare Regeln für Erstellung, Signatur und Prüfung von SBOMs – Eine SBOM ist noch kein Beweis
Software-Stücklisten werden für Hersteller digitaler Produkte zur Pflicht, doch ihr Nutzen steht und fällt mit ihrer Nachprüfbarkeit. Eine SBOM zeigt zwar, welche Komponenten enthalten sein sollen, beweist aber weder Herkunft noch Unverändertheit. Digitale Signaturen können diese Lücke schließen, wenn sie sauber in Build-, Freigabe- und Lieferkettenprozesse eingebettet sind.
Ausgabe 9-10-2026 | IT-Security | Kommunikation | Künstliche Intelligenz | News | Security Spezial 9-10-2026
Warum Technik und Mensch zusammengedacht werden müssen – Human Risk Prevention in der E-Mail-Security
Cyberangriffe beginnen oft mit einer E-Mail. Umso wichtiger ist es, elektronische Kommunikation technisch abzusichern und E-Mail-Security gleichzeitig als ganzheitliche Aufgabe zu verstehen. Neben Verschlüsselung, Filterung und sicherem Datenaustausch rückt ein weiterer Faktor in den Fokus: die Fähigkeit von Mitarbeitern, Angriffsversuche zu erkennen und angemessen darauf zu reagieren. Human Risk Prevention entwickelt sich daher zunehmend zu einer wichtigen Komponente von E-Mail-Security.
Ausgabe 9-10-2026 | IT-Security | Künstliche Intelligenz | News | Security Spezial 9-10-2026
XDR wird zum entscheidenden Faktor moderner Cyberresilienz – Warum eine moderne Cyberabwehr mehr braucht als Prävention
Nicht alle Cyberangriffe lassen sich verhindern. Trotz umfangreicher Security-Maßnahmen müssen IT-Verantwortliche davon ausgehen, dass Angreifer in die IT-Systeme gelangen. Entscheidend ist daher eine Cyberabwehr, die eine möglichst frühe Erkennung verdächtiger Aktivitäten ermöglicht. Dabei ist es wichtig, Zusammenhänge zu durchschauen und im Ernstfall schnell zu reagieren. Genau dies ermöglicht Extended Detection and Response (XDR). Die Lösung führt sicherheitsrelevante Informationen zusammen und priorisiert Vorfälle. XDR unterstützt IT-Teams, Bedrohungen schneller aufzudecken und einzudämmen.
IT-Security | News | Tipps
Gefälschte CAPTCHAs: Wenn »Ich bin kein Roboter« zur Malware-Falle wird
Gefälschte CAPTCHAs sehen vertraut aus – und genau das macht sie gefährlich. In Verbindung mit ClickFix-Techniken bringen sie Nutzer dazu, schädliche Befehle selbst auszuführen. Unternehmen müssen deshalb technische Kontrollen, Awareness und klare Meldewege enger zusammendenken. Management Summary CAPTCHA als Tarnkappe: Angreifer nutzen vertraute Verifizierungsdialoge, um Phishing-Seiten glaubwürdig erscheinen zu lassen und automatisierte Prüfungen zu erschweren.…
Business | Digitalisierung | Geschäftsprozesse | IT-Security | Kommunikation | News | Services | Tipps
17 Milliarden Dollar für mehr Jugendschutz: Der Meta-Vergleich setzt neue Regeln

Meta zahlt im Streit mit US-Bundesstaaten bis zu 17,1 Milliarden Dollar und verpflichtet sich zu weitreichenden Schutzmaßnahmen für Minderjährige auf Facebook und Instagram. Der Vergleich markiert einen Wendepunkt: Nicht nur rechtswidrige Datenerhebung, sondern auch aufmerksamkeitssteigernde Produktmechanismen, Nutzungszeiten und algorithmische Empfehlungen geraten in den Fokus. Für Plattformbetreiber, Werbekunden und Unternehmensverantwortliche entsteht damit ein neuer Maßstab für…
Cloud Computing | Geschäftsprozesse | IT-Security | Kommunikation | New Work | News | Tipps
Cloud-Postfächer im Visier: Warum E-Mail-Sicherheit bei der Identität beginnt
Cloud-E-Mail ist längst mehr als ein digitaler Briefkasten. Wer ein Konto übernimmt, greift häufig zugleich auf Identitäten, Dateien, Freigaben und Anwendungen zu. Herkömmliche Spamfilter reichen deshalb nicht mehr aus: Gefragt ist eine integrierte Sicherheitsarchitektur, die Zugriffe konsequent prüft, verdächtiges Verhalten sichtbar macht und auf Vorfälle vorbereitet reagiert. Management Summary Identität wird zum Sicherheitsperimeter: Der Schutz…
IT-Security | Künstliche Intelligenz | News | Services | Tipps
Cyberangriffe früher erkennen: Sechs Hebel für mehr Reaktionsgeschwindigkeit
Cyberangriffe lassen sich nicht allein mit mehr Technik beherrschen. Entscheidend ist, verdächtige Signale früh zu erkennen, Daten aus unterschiedlichen Quellen zusammenzuführen und im Ernstfall ohne Reibungsverluste zu handeln. Sechs organisatorische und technische Stellschrauben zeigen, wie Unternehmen ihre Erkennungs- und Reaktionsfähigkeit systematisch stärken. Management Summary Sichtbarkeit ist die Voraussetzung für schnelle Abwehr: Unternehmen müssen Nutzer, Identitäten,…
Digitalisierung | Favoriten der Redaktion | IT-Security | Künstliche Intelligenz | News | Services | Tipps | Trends 2026 | Trends Kommunikation | Trends Mobile
Persönliche KI-Assistenten: Wenn die KI das Smartphone-Ökosystem verlässt

Persönliche KI-Agenten entwickeln sich vom dialogorientierten Assistenten zum handelnden digitalen Stellvertreter. Metas Muse zeigt, wie Cloud-Agenten Einkäufe, Buchungen und länger laufende Aufgaben übernehmen können – unabhängig vom verwendeten Smartphone. Für Apple, Google und Samsung geht es damit nicht nur um neue Funktionen, sondern um die Kontrolle über Kundenzugang, Datenströme und Transaktionen. Bild: Persönliche KI-Agenten lösen…
Business | IT-Security | News | Tipps
Globale Teams, lokale Risiken: Fünf Fehler bei internationalen Mitarbeitern
Internationale Fachkräfte erweitern den Talentpool – zugleich wachsen die Anforderungen an Datenschutz, IT-Sicherheit und arbeitsrechtlich saubere Prozesse. Besonders beim Onboarding, beim Einsatz privater Geräte und beim Offboarding entstehen Lücken, wenn globale Standards lokale Vorgaben übergehen. Unternehmen brauchen deshalb einen abgestimmten Prozess von HR, IT, Datenschutz und Legal, der Zugriffe, Geräte und Verantwortlichkeiten über den gesamten…
Business Process Management | Geschäftsprozesse | IT-Security | Künstliche Intelligenz | News | Services
Managed Services skalieren: Warum Standardisierung zum entscheidenden Wettbewerbsfaktor wird
Security, Compliance und KI erweitern das Geschäft von Managed Service Providern rund um Microsoft 365. Doch zusätzliche Angebote zahlen nur dann auf Marge und Kundenbindung ein, wenn Prozesse, Sicherheitsvorgaben und Mandantenverwaltung konsequent standardisiert werden. Der entscheidende Wettbewerbsvorteil entsteht deshalb nicht durch das größte Portfolio, sondern durch ein wiederholbares Betriebsmodell. Management Summary Wachstum braucht ein Betriebsmodell:…
Business Process Management | IT-Security | Lösungen | News
Backup überlebt – doch die Recovery scheitert
Backups allein schaffen noch keine Cyberresilienz. Entscheidend ist, ob sich Systeme nach Ransomware oder Totalausfall schnell, vollständig und unabhängig vom bisherigen Anbieter wiederherstellen lassen. Die französische Plattform Cybee setzt dafür auf Restic, offene Formate, S3-kompatiblen Objektspeicher und eine konsequent getrennte Daten- und Steuerungsebene – muss Leistungsfähigkeit und Skalierbarkeit aber noch breiter belegen. Management Summary Recovery…
IT-Security | Kommentar | Künstliche Intelligenz | News
Alarmflut im Sicherheitszentrum – Mit Automatisierung und KI der Alert Fatigue entgegenwirken
Wenn im Security Operations Center jede Warnung gleich laut ist, wird aus Schutz schnell Überlastung. Alert Fatigue ist deshalb kein reines Effizienzproblem, sondern ein Managementrisiko: Kritische Signale können im Grundrauschen untergehen, Reaktionszeiten steigen und Fachkräfte werden durch repetitive Triage gebunden. KI und Automatisierung schaffen Abhilfe, wenn sie Meldungen kontextualisieren, priorisieren und wiederkehrende Abläufe standardisieren –…
IT-Security | News | Tipps
Cybersecurity und Datenschutz im iGaming-Sektor

Wenige Online-Branchen verarbeiten so dichte Datenbestände wie das regulierte Glücksspiel. Ein Spielerkonto vereint Ausweisdaten, Bankverbindungen, Transaktionshistorien und detaillierte Verhaltensprofile in einem einzigen Datensatz. Entsprechend hoch sind die Anforderungen an IT-Sicherheit und Datenschutz, die Betreiber im deutschsprachigen Markt erfüllen müssen. Hinzu kommt die schiere Frequenz: Große Anbieter verzeichnen täglich hunderttausende Logins, Einzahlungen und Auszahlungsanträge. Jede…
IT-Security | Kommentar | Kommunikation | News
E-Mail-Sicherheit in Behörden erfordert Schutz ohne zusätzliche Hürden
Kommentar von Günter Esch, Geschäftsführer SEPPmail – Deutschland GmbH Behörden verarbeiten täglich sensible Informationen wie personenbezogene Daten, Vertragsunterlagen oder vertrauliche Abstimmungen. Entsprechend hoch sind die Anforderungen an die digitale Kommunikation. Beim Schutz von E-Mails entsteht jedoch weiterhin häufig ein Problem: Die Sicherheit soll steigen, aber die Kommunikation darf nicht unnötig verkompliziert werden. Genau…
IT-Security | Kommunikation | News | Trends 2026 | Trends Kommunikation | Trends Security
Mehr als Phishing: Bildungseinrichtungen besonders häufig von schwerwiegenden E-Mail-Angriffen betroffen

Bildungseinrichtungen stehen im E-Mail-Kanal unter außergewöhnlichem Druck: hohes Phishing-Aufkommen trifft auf knappe Ressourcen, begrenzte Incident-Response-Kompetenz und besonders folgenreiche Angriffe. Die Daten zeigen, warum Entscheider Prävention, Erkennung und Wiederherstellung als durchgängigen Prozess steuern müssen. Management Summary Risikolage: 77 Prozent der Bildungseinrichtungen verzeichneten binnen zwölf Monaten einen E-Mail-Sicherheitsvorfall; Ransomware und Kontoübernahmen liegen deutlich über dem Branchenschnitt. Angriffsvolumen:…
Ausgabe 7-8-2026 | Künstliche Intelligenz | News | Services | Strategien
So retten Unternehmen den Erfahrungsschatz scheidender Mitarbeiter – Das digitale Gedächtnis
Der Renteneintritt der Babyboomer ist kein reines HR-Problem, sondern stellt die gesamte IT-Architektur von Unternehmen vor strategische Herausforderungen.
IT-Security | Künstliche Intelligenz | News
Vor zwanzig Jahren war der Feind ein Mensch mit Puls – der von heute ist Code, der niemals schläft

Künstliche Intelligenz (KI) ist sowohl für IT-Sicherheitsteams als auch für Cyberangreifer ein Leistungsmultiplikator, und in genau dieser Symmetrie liegt das Problem. In den falschen Händen ist KI aus einem einfachen Grund gefährlich: Sie beseitigt die beiden Hürden, die Angreifer bislang ausgebremst haben, nämlich mangelndes Fachwissen und fehlende Zeit. Management Summary: KI verändert die Spielregeln…
Ausgabe 7-8-2026 | IT-Security | Kommunikation | News | Security Spezial 7-8-2026
Fernwartung ohne Netzkopplung für kritische IT- und OT-Umgebungen – Das Rendezvous-Prinzip
Fernzugriffe sind in Industrie, Verwaltung und kritischen Infrastrukturen unverzichtbar – und zugleich ein bevorzugtes Einfallstor für Angreifer. Wer Steuerungen, Maschinen und Serverlandschaften aus der Ferne warten lässt, braucht mehr als ein klassisches Virtual Private Network (VPN). Gefragt ist eine Architektur, die Quell- und Zielnetz konsequent entkoppelt, jeden Zugriff von innen bestätigen lässt und lückenlos dokumentiert – betrieben als Managed Service, damit Sicherheit nicht an knappen Ressourcen scheitert.
Business | Business Process Management | Effizienz | Favoriten der Redaktion | Geschäftsprozesse | Künstliche Intelligenz | News | Services | Strategien | Tipps
Vertrauenswürdige KI beginnt mit Wissen – drei Schritte für Agentic AI im Unternehmen

Agentic AI verspricht Unternehmen den nächsten Produktivitätssprung – vorausgesetzt, KI-Agenten arbeiten auf einer belastbaren, kontextualisierten und kontrollierten Wissensbasis. Enterprise AI Search wird damit zur strategischen Grundlage für vertrauenswürdige KI, die nicht nur informiert, sondern Entscheidungen vorbereitet und Prozesse in definierten Grenzen anstößt. Management Summary Agentic AI verlagert KI vom reinen Antwortsystem hin zu Anwendungen, die…
Business | Favoriten der Redaktion | Künstliche Intelligenz | New Work | News | Trends 2030 | Trends Wirtschaft
2031: Unternehmen erwarten eher sinkende Löhne durch Einsatz von künstlicher Intelligenz

Management Summary KI verändert Lohnstrukturen spürbar: Unternehmen erwarten bis 2031 häufiger sinkende als steigende Löhne, insbesondere dort, wo Tätigkeiten stark automatisierbar sind. Berufseinsteiger stehen unter Druck: Rund jedes zweite KI-nutzende Unternehmen rechnet bei Beschäftigten mit weniger als fünf Jahren Berufserfahrung mit niedrigeren Löhnen. Qualifikation wird zum Differenzierungsfaktor: Formale Abschlüsse, Erfahrung und KI-komplementäre Kompetenzen erhöhen…
IT-Security | Künstliche Intelligenz | News | Strategien | Tipps | Trends 2026 | Trends Security
Fast die Hälfte der KI-Nutzung in Unternehmen basiert auf ungesicherter Schatten-KI

Bericht thematisiert unautorisierte Anwendungen, neue Angriffsvektoren und erforderliche Sicherheitsstrategien. Management Summary Schatten-KI ist kein Randphänomen mehr: Fast jede zweite KI-Interaktion läuft über private Identitäten und entzieht sich damit Governance, Monitoring und Compliance. Die Angriffsfläche verlagert sich in den Browser und die Entwicklungsumgebung: Erweiterungen, KI-Coding-Assistenten und agentische Browser werden zu neuen Einfallstoren für Datenabfluss und…
IT-Security | News | Services | Tipps
Kostenlose Software ist nicht immer risikofrei: Was Nutzer vor dem Download wissen sollten

Shareware und Freeware wirken ähnlich, weil beide zunächst kostenlos verfügbar sind. Doch sie funktionieren unterschiedlich und können Nutzer versteckten Sicherheitsrisiken aussetzen. Shareware ist Software, die Nutzer für eine bestimmte Zeit oder mit eingeschränkten Funktionen kostenlos testen können, bevor sie für die Vollversion bezahlen. Freeware kann dagegen dauerhaft kostenlos genutzt werden, auch wenn der Entwickler…
Business Process Management | Effizienz | Geschäftsprozesse | Künstliche Intelligenz | News | Services
ROI-Logik bei KI ist anders: Denkfehler bei der Bewertung von KI

Warum die klassische ROI-Logik bei KI versagt und worauf es jetzt ankommt. Viele Unternehmen investieren massiv in künstliche Intelligenz, bewerten ihren wirtschaftlichen Erfolg aber weiterhin mit klassischen ROI-Modellen. Genau darin liegt ein Denkfehler: KI entfaltet ihren Nutzen erst im produktiven Einsatz, in veränderten Prozessen und über laufend überprüfte Ergebniskennzahlen. Wer den Business Case zu…
Business | Business Process Management | Effizienz | Künstliche Intelligenz | News | Strategien | Tipps
Effizientes Datenmanagement: Warum KI-Kosten schon im Data Layer entschieden werden
Unternehmen optimieren bei KI häufig am Modell – und übersehen den eigentlichen Kostentreiber: die Datenarchitektur. Wer Token-Verbrauch, Kopien, Governance und Kontextbereitstellung früh kontrolliert, senkt nicht nur Ausgaben, sondern schafft auch die Grundlage für skalierbare, vertrauenswürdige KI-Anwendungen. Management Summary KI-Kosten entstehen nicht erst beim Modellaufruf, sondern bereits bei Datenaufbereitung, Kontextauswahl, Zugriffspfaden und Kopien. Agentische KI…